






Dla programistów, widząc to Twoje dane uwierzytelniające zostały skradzione jest czymś więcej niż ostrzeżeniem; to sygnał ostrzegawczyW rzeczywistości oznacza to, że Twoje hasła, klucze API lub tokeny wyciekły już do sieci, często w wyniku publicznego naruszenia bezpieczeństwa lub nieostrożnego działania. commitCo więcej, chociaż sprawdzenie programu sprawdzającego zhakowanego to dobry pierwszy krok, programiści potrzebują czegoś więcej. W związku z tym potrzebujemy praktycznych sposobów radzić sobie z wyciekami, szybko cofać dostęp i zatrzymaj sekrety od poślizgu ponownie do repozytoriówDlatego właśnie tutaj w grę wchodzi wykrywanie tajemnic i automatyczne zabezpieczanie.
Co w praktyce oznacza „zostało zhakowane”
Kiedy programista został zhakowany, zwykle obejmuje coś więcej niż tylko osobiste konto. Wyciekłe dane uwierzytelniające często obejmują:
- Klucze dostawcy chmury z uprawnieniami administratora
- GitHub or GitLab tokeny przyznające dostęp do repozytorium
- npm lub PyPI publikują tokeny
- Ciągi połączeń z bazą danych z danymi produkcyjnymi
W przeciwieństwie do przeciętnego użytkownika, programiści posiadają klucze do całych systemów. Co więcej, jeśli konto lub token programisty zostaną sklonowane, atakujący mogą klonować repozytoria, publikować złośliwe pakiety, a nawet przejmować kontrolę. CI/CD pipelines. W związku z tym wpływ jest znacznie większy.
Jak programiści mogą sprawdzić, czy zostali zhakowani
Pierwszy krok: sprawdź, czy atakujący ujawnili już Twoje dane. Przecież nie możesz naprawić tego, czego nie widziszCo więcej, korzystanie z narzędzia do sprawdzania pwned pozwala sprawdzić, czy dane uwierzytelniające, na których nadal polegasz, pojawiają się w publicznych bazach danych dotyczących naruszeń. Na przykład programiści mogą zintegrować narzędzie do sprawdzania pwned bezpośrednio ze swoimi procesami pracy, wywołując jego API przed zezwoleniem na użycie hasła lub tokena.
Na przykład programiści mogą wywołać API w swoich przepływach pracy:
curl https://api.pwnedpasswords.com/range/21BD1
To API bezpiecznie zwraca listę haszy, umożliwiając sprawdzenie zgodności bez wysyłania faktycznego hasła. Co więcej, zespoły mogą zintegrować z systemem sprawdzanie haseł zhakowanych. pipelineaby mieć pewność, że żadne konto dewelopera nie będzie opierać się na znanym zagrożonym haśle.
Co zrobić, jeśli Twoje konto zostanie naruszone
Jeśli Twoje konto zostało zhakowane, działaj natychmiast:
- Po pierwsze, należy dokonać rotacji wszystkich ujawnionych danych uwierzytelniających, w tym haseł, tokenów API i kluczy SSH.
- Po drugie, unieważnij stare tokeny w GitHub, GitLab, AWSlub Npm.
- Po trzecie, przeprowadź audyt swoich repozytoriów i pipelines w przypadku podejrzanej aktywności.
- Na koniec powiadom swój zespół, aby również on mógł zweryfikować swoje konta za pomocą sprawdzonego narzędzia.
Następnie wdroż ciągłe wykrywanie sekretów. Ponieważ po wycieku sekretu atakujący mogą już go posiadać. Dlatego tylko unieważnienie i zastąpienie go naprawdę eliminuje ryzyko.
Jak nie dać się ponownie zhakować: wykrywanie i zapobieganie sekretom
Najlepszym sposobem na uniknięcie kolejnego momentu „zhakowania” jest zapobieganie. Dlatego zapobieganie wyciekom sekretów jest kluczowe. Co więcej, to właśnie w tym momencie wykrywanie sekretów staje się kluczowe dla programistów pracujących w dynamicznie rozwijających się środowiskach. pipelines.
Najlepsze praktyki wykrywania sekretów w celu zapobiegania „has been pwned”
Aby zmniejszyć ryzyko wystąpienia w przyszłości incydentów związanych z kradzieżą danych, należy konsekwentnie stosować się do poniższych zasad:
- Nigdy nie koduj danych uwierzytelniających na stałe w kodzie lub plikach konfiguracyjnych. W końcu atakujący aktywnie skanują repozytoria w poszukiwaniu takich informacji.
- Korzystaj z tajnych skarbców i krótkotrwałych tokenów; w rezultacie, nawet jeśli sekret wycieknie, jego wpływ będzie minimalny.
- Konfigurowanie pre-commit haks, aby blokować wycieki bezpośrednio na laptopie programisty. Dzięki temu sekrety nigdy nie trafiają do zdalnych repozytoriów.
- Skanuj repozytoria w sposób ciągły przy użyciu zautomatyzowanych narzędzi; w rzeczywistości bieżące wykrywanie tajemnic pozwala natychmiast wykryć nowe przecieki.
- Dodaj guardrails in CI/CD Dlatego kompilacje automatycznie kończą się niepowodzeniem, jeśli ujawnione zostaną sekrety. W rezultacie niebezpieczny kod nigdy nie trafia do produkcji.
Wykrywanie sekretów Xygeni w akcji
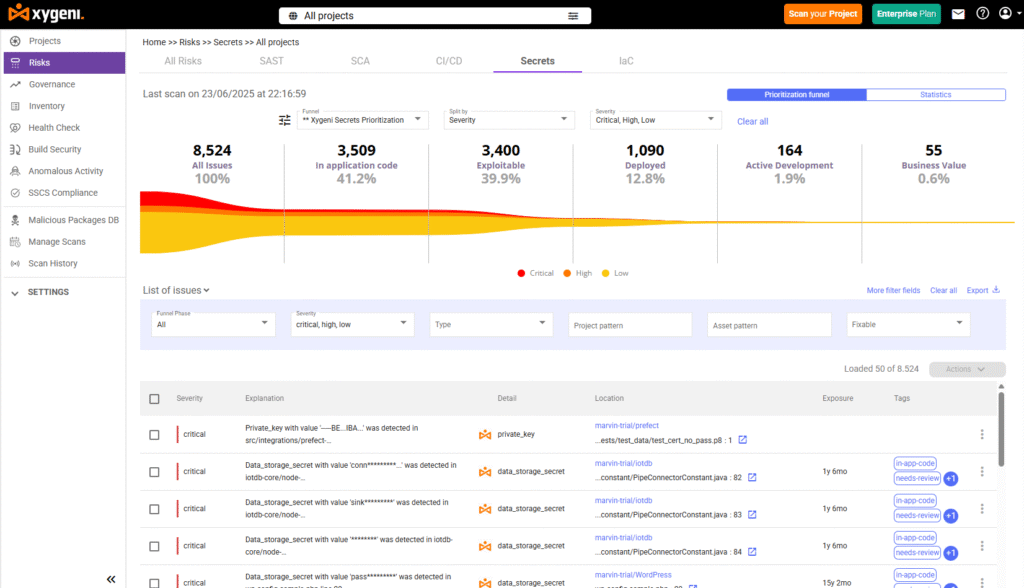
Xygeni integruje wykrywanie sekretów na każdym etapie rozwoju. Co więcej, w przeciwieństwie do prostych skanerów, zapewnia zorientowane na deweloperów przepływy pracy, które są zgodne ze sposobem, w jaki rzeczywiste zespoły tworzą i dostarczają oprogramowanie:
- Integracja IDE: Deweloperzy widzą alerty w czasie rzeczywistym Kod VS zanim commitzostawiają laptopa. W rzeczywistości, to zatrzymuje sekrety, zanim dotrą do repozytorium.
- Pre-commit i PR Hooks: Tajemnice są natychmiast oznaczane, a poprawki sugerowane w tekście. W rezultacie niebezpieczne commitnigdy nie pozostają niezauważone.
- CI/CD Guardrails: PipelineBlok s jest kompilowany po wykryciu poświadczeń w kodzie lub plikach konfiguracyjnych. Ta konfiguracja automatycznie chroni środowisko produkcyjne.
- Automatyczne odwołanie: System natychmiast unieważnia lub obraca tokenami, więc ujawnione sekrety przestają działać, nawet jeśli zostały już zdobyte.
- Priorytetyzacja kontekstowa: Zamiast generować szum wokół każdego ciągu znaków, Xygeni wyróżnia wartościowe sekrety, takie jak klucze chmury, hasła do baz danych lub tokeny publikacji npm.
W związku z tym Xygeni nie tylko informuje o zhakowaniu tajemnicy. Zapewnia również natychmiastowe rozwiązanie problemu, uniemożliwiając atakującym przekształcenie wycieku w pełne naruszenie bezpieczeństwa.
Poza sekretami: szerszy obraz „Has Been Pwned”
Kiedy programista zostaje zhakowany, często oznacza to coś więcej niż tylko ujawnienie sekretów. Na przykład, Napastnicy często łączyć skradzione dane uwierzytelniające w złośliwe pakiety or zatrute pull requests. W rzeczywistości ataki na łańcuchy dostaw oprogramowania opierają się właśnie na tej kombinacji.
Dlatego też twórcy oprogramowania powinni myśleć o „byciu zhakowanym” w szerszym sensie:
- Wyciekły sekrety commits
- Zależności zamienione na złośliwe wersje
- CI/CD pipelinejest wykorzystywany przy użyciu nadmiernie uprzywilejowanych tokenów
W związku z tym, poprzez rozszerzenie wykrywanie sekretów Dzięki pełnemu bezpieczeństwu łańcucha dostaw zespoły znacznie zmniejszają ryzyko ataku na dużą skalę.
Wnioski: Jak wyprzedzić „zostało zhakowane”
Dla programistów fraza został zhakowany To nie tylko alarm, ale wezwanie do szybkiego działania. Co więcej, sprawdzenie sprywatyzowanego programu sprawdzającego pomaga potwierdzić narażenie, ale prawdziwym rozwiązaniem jest zapobieganie. Dzięki wykrywaniu sekretów, sejfom, pre-commit hooks, guardrails in CI/CDWycieki można zatrzymać zanim doprowadzą do naruszenia bezpieczeństwa.
Xygeni idzie jeszcze dalej. Dzięki skanowaniu sekretów w środowiskach IDE, automatycznemu unieważnianiu ujawnionych tokenów i CI/CD guardrails, zapewnia, że w momencie gdy deweloperzy narażą się na ataki hakerów, dysponują już silnymi środkami obrony.

