






Oprogramowanie Visual Studio Code stało się jednym z najpopularniejszych edytorów dla programistów na całym świecie. Lekkie, a zarazem wydajne, obsługuje rozszerzenia, debugowanie i integracje, dzięki czemu jest codziennym narzędziem pracy dla milionów programistów. Ze względu na otwartość i elastyczność, Visual Studio Code odgrywa również ważną rolę w nowoczesnych procesach DevSecOps. Zespoły używają go do edycji infrastruktury jako kodu (Infrastructure as Code).IaC), zintegruj skany i zastosuj program Visual Studio code security sprawdzenia przed wprowadzeniem zmian.
Jednak władza zawsze wiąże się z odpowiedzialnością. Pojedyncze niebezpieczne rozszerzenie lub źle skonfigurowana przestrzeń robocza mogą stwarzać ryzyko. pipelines. Z tego powodu programiści muszą traktować oprogramowanie VS Code nie tylko jako edytor, ale także jako kluczowy element bezpiecznego tworzenia oprogramowania. W tym FAQ odpowiadamy na najczęstsze pytania dotyczące programu Visual Studio Code, wyjaśniamy jego wpływ na bezpieczeństwo i dzielimy się najlepszymi praktykami, które zapewniają jego bezpieczeństwo w przepływach pracy DevOps.
Czym jest oprogramowanie Visual Studio Code?
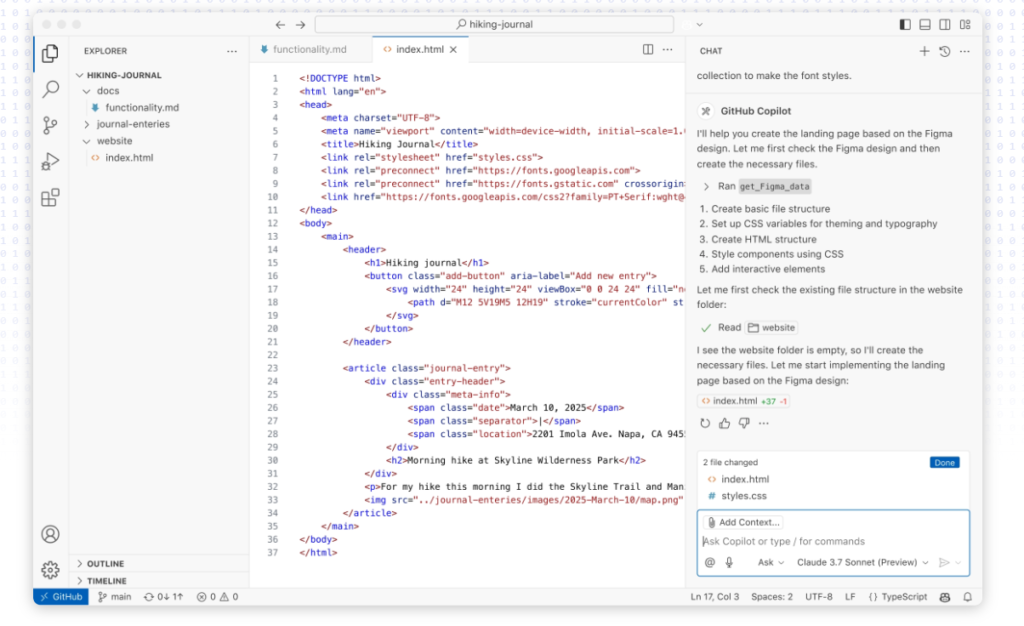
Oprogramowanie Visual Studio Code (często nazywane VS Code) to edytor kodu open source stworzony przez firmę Microsoft. Działa w systemach Windows, macOS i Linux oraz obsługuje setki języków programowania. Standardowo zawiera takie funkcje, jak podświetlanie składni, debugowanie, integrację z Gitem oraz rozszerzenia do tworzenia aplikacji w chmurze i kontenerach.
W przeciwieństwie do tradycyjnych IDEOprogramowanie vs code jest lekkie i modułowe. Instalujesz tylko potrzebne rozszerzenia, co zapewnia szybkość działania edytora, a jednocześnie jego dużą elastyczność. Z punktu widzenia bezpieczeństwa ta elastyczność jest zarówno zaletą, jak i zagrożeniem: bezpieczeństwo użytkowania zależy od sposobu, w jaki programiści konfigurują rozszerzenia i obszary robocze.
Czy korzystanie z VS Code jest darmowe?
Tak. Oprogramowanie Visual Studio Code jest całkowicie darmowe i open source. Microsoft utrzymuje główny edytor, a społeczność tworzy tysiące rozszerzeń. Dzięki swojej bezpłatności, oprogramowanie vs. Code stało się ulubionym edytorem zarówno dla studentów, jak i… enterprise zespołów.
Jednak darmowe nie oznacza bez ryzyka. Visual Studio code security Polega na pobraniu edytora z oficjalnych źródeł i weryfikacji rozszerzeń przed ich zainstalowaniem. Atakujący czasami publikują złośliwe rozszerzenia, które imitują popularne narzędzia. Z tego powodu zawsze sprawdzaj reputację wydawcy i oceny w sklepie.
Jak zainstalować oprogramowanie Visual Studio Code?
Instalacja oprogramowania VS Code jest prosta.
- W systemie Windows: pobierz instalator ze strony urzędnik Strona firmy Microsoft.
- W systemie macOS: zainstaluj za pomocą Homebrew (
brew install --cask visual-studio-code). - W systemie Linux: użyj menedżera pakietów, takiego jak
apt install codew systemie Ubuntu.
Po instalacji zweryfikuj swoją wersję za pomocą:
code --version
Ze względów bezpieczeństwa nigdy nie pobieraj instalatorów z nieoficjalnych źródeł. Ponadto, jeśli uruchamiasz VS Code w CI/CD kontenery, przypnij wersję i regularnie ją aktualizuj, aby uniknąć luk w zabezpieczeniach. Jest to zgodne z CI/CD bezpieczeństwo standardna rok 2025.
Jak uruchomić kod w Visual Studio Code?
Aby uruchomić kod w oprogramowaniu VS Code, zazwyczaj korzysta się ze zintegrowanego terminala lub panelu debugowania. Na przykład:
- Python → zainstaluj rozszerzenie Pythona, a następnie uruchom skrypty za pomocą
python file.py. - JavaScript / TypeScript → użyj node.js integracja (
node index.js). - Pojemniki → uruchamiaj kod bezpośrednio w Dockerze za pomocą rozszerzenia Remote Containers.
Studio wizualne code security Wchodzi w grę, gdy zadania i konfiguracje startowe wykonują polecenia. Źle skonfigurowane zadania mogą ujawnić poufne dane lub uruchomić niebezpieczne skrypty. Dlatego należy sprawdzać poprawność wszystkich definicji zadań i unikać kopiowania i wklejania konfiguracji z nieznanych repozytoriów.
Jak bezpiecznie korzystać z oprogramowania Visual Studio Code?
Oprogramowanie vs.code umożliwia edycję, debugowanie i wdrażanie kodu w różnych projektach. Jednak bezpieczne korzystanie z niego wymaga dyscypliny:
- Instaluj rozszerzenia wyłącznie od zaufanych wydawców.
- Wyłącz lub odinstaluj rozszerzenia, których już nie używasz.
- Sprawdź ustawienia obszaru roboczego pod kątem sekretów i niebezpiecznych ścieżek.
- Uruchamiaj skanowanie wewnątrz edytora, korzystając z wtyczek DevSecOps.
Ponadto wielu deweloperów integruje program Visual Studio code security Narzędzia bezpośrednio w VS Code. Na przykład integracja IDE firmy Xygeni skanuje pliki Infrastructure as Code, Dockerfiles i zależności open source w poszukiwaniu błędnych konfiguracji i złośliwego oprogramowania. W ten sposób niebezpieczny kod nigdy nie opuszcza lokalnego środowiska.
Aby uzyskać więcej informacji, zobacz jaka infrastruktura jako kod (IaC) oznacza i w jaki sposób atakujący już teraz biorą na celownik narzędzia dla programistów, takie jak Terraform i npm.
Czy pobranie programu Visual Studio Code jest bezpieczne?
Tak, jeśli pobierzesz go z oficjalnej strony Microsoftu lub zaufanych menedżerów pakietów. Ryzyko pojawia się, gdy programiści pobierają nieoficjalne kompilacje, wersje przenośne z podejrzanych stron lub preinstalowane rozszerzenia.
Co więcej, oprogramowanie VS Code jest open source, więc każdy może je forkować. Niektóre forki dodają blokady telemetrii lub motywy, ale inne mogą ukrywać złośliwe oprogramowanie. Zawsze weryfikuj sumy kontrolne i trzymaj się oficjalnych dystrybucji.
Czy rozszerzenia programu Visual Studio Code są bezpieczne?
Nie zawsze. Rozszerzenia dają VS Code jego moc, ale jednocześnie zwiększają powierzchnię ataku. Na przykład, złośliwe rozszerzenie może:
- Kradnij tokeny uwierzytelniające z Twojego miejsca pracy.
- Wykonuj polecenia podczas zadań kompilacji.
- Prześlij sekrety znalezione w
.envakta.
To ryzyko jest realne. Atakujący już publikują złośliwe pakiety open source do npm i PyPI, a to samo może się zdarzyć w sklepach z rozszerzeniami. W związku z tym należy:
- Sprawdź reputację wydawcy rozszerzeń.
- Sprawdź najnowsze aktualizacje i opinie społeczności.
- W miarę możliwości ogranicz uprawnienia.
Korzystanie ze środowiska IDE bez rozszerzeń higieny jest jak uruchamianie Terraform z niezweryfikowanymi modułami – stwarza niewidoczne ryzyko.
Najlepsze praktyki dotyczące rozszerzeń i ustawień bezpieczeństwa
Po Visual Studio code security najlepsze praktyki pomagają zespołom dbać o bezpieczeństwo swoich redaktorów i zapewnić im zgodność z Przepływy pracy DevSecOpsNiektóre kluczowe praktyki obejmują:
- Utrzymuj aktualność VS Code → szybko stosuj poprawki w celu naprawy luk.
- Regularnie przedłużaj audyty → usuń nieużywane i przejrzyj narzędzia o wysokich uprawnieniach.
- Chroń sekrety → nigdy nie przechowuj kluczy API w plikach settings.json ani launch.json.
- Zintegruj skany w edytorze → biegać SAST, SCA, IaC skanowanie z rozszerzeniami.
- Użyj zaufania do obszaru roboczego → ogranicz wykonywanie niezaufanego kodu w nowych projektach.
Łącząc te praktyki z automatyzacją, oprogramowanie vs.code staje się nie tylko edytorem kodu, ale także punktem kontrolnym bezpieczeństwa. Same ręczne przeglądy nie są skalowalne. Zintegrowane z IDE narzędzia skanujące zapewniają, że niebezpieczne konfiguracje lub złośliwy kod nigdy nie dotrą do Twojej skrzynki odbiorczej. pipelines.
Jak pomaga Xygeni
Oprogramowanie Visual Studio Code jest szybkie i elastyczne, ale jego bezpieczeństwo wymaga odpowiednich środków guardrails. Ręczne przeglądy nie obejmują wszystkich rozszerzeń, obszarów roboczych ani zależności. To właśnie tutaj Wtyczka Xygeni do Visual Studio Code dodaje prawdziwą wartość, zapewniając automatyczną ochronę bezpośrednio w edytorze.
Po zainstalowaniu plik Rozszerzenie Xygeni VS Code nieprzerwanie skanuje kod i środowisko w celu zastosowania studio wizualne code security Najlepsze praktyki automatycznie:
- Złapać niepewność IaC wcześnie → skany Terraform, Wiarygodnei konfiguracje Kubernetes otwarte w VS Code.
- Chroń sekrety → wykrywa zakodowane na stałe klucze w plikach i sugeruje rozwiązania.
- Zatrzymaj złośliwy kod → oznacza podejrzane pakiety i złośliwe oprogramowanie w zależnościach.
- Automatyzacja naprawy → z AutoFixem generuje bezpieczne poprawki lub pull requests.
- Guardrails in CI/CD → zasady takie jak „żadnego ujawniania poufnych informacji” lub „żadnego niezaszyfrowanego przechowywania” są egzekwowane automatycznie.
Dzięki tym możliwościom programiści integrują studio wizualne code security do codziennego przepływu pracy, nie ma potrzeby wykonywania żadnych dodatkowych czynności ani ręcznego sprawdzania.
Każda linia kodu jest analizowana automatycznie, co pozwala zachować zarówno lokalne środowisko, jak i CI/CD pipelinejest bezpieczny.
Wnioski: Tworzenie bezpieczniejszych przepływów pracy DevSecOps
Oprogramowanie Visual Studio Code zapewnia programistom szybkość, elastyczność i moc ekosystemu. Jednak podobnie jak Terraform czy Ansible, jest ono bezpieczne tylko w połączeniu z silnymi praktykami bezpieczeństwa. Pojedyncze niebezpieczne rozszerzenie, błędnie skonfigurowane zadanie lub wyciek tajnego klucza może zagrozić całemu… pipeline.
Z tego powodu należy przyjąć oprogramowanie oparte na kodzie źródłowym z programem Visual Studio code security guardrails jest niezbędne. Programiści, którzy stosują się do najlepszych praktyk, korzystają ze skanowania zintegrowanego z IDE i automatyzują kontrole, zyskują zarówno wydajność, jak i pewność siebie.
Krótko mówiąc, Visual Studio Code to coś więcej niż edytor – to część Twojej powierzchni DevSecOps. Traktując go w ten sposób, zespoły zachowują pipelinebezpieczne, tajemnice chronione, a automatyzacja pod kontrolą.

