






Wprowadzenie do oprogramowania Ansible i najlepsze praktyki bezpieczeństwa
Oprogramowanie Ansible stał się jednym z najpopularniejszych narzędzi do automatyzacji wdrożeń i zarządzania infrastrukturą. Choć początkowo był prostym silnikiem automatyzacji, dziś odgrywa również ważną rolę w ansible dla bezpieczeństwa, pomagając zespołom stosować bezpieczne konfiguracje, chronić serwery i utrzymywać spójność środowisk. Jednak, jak w przypadku każdego potężnego narzędzia, bezpieczeństwo zależy od sposobu jego używania i przestrzegania zasad. najlepsze praktyki Ansible od początku.
W tym przewodniku FAQ odpowiemy na najczęstsze pytania dotyczące Ansible, od tego, czym jest, po to, jak programiści wykorzystują go do zapewnienia bezpieczeństwa. Wyjaśnimy również, dlaczego oprogramowanie Ansible to coś więcej niż orkiestracja, jak ansible dla bezpieczeństwa obsługuje przepływy pracy DevSecOps i najlepsze praktyki Ansible każdy zespół powinien postępować zgodnie z unikaj ryzyka w pipelines.
Najczęściej zadawane pytania dotyczące oprogramowania Ansible
Czym jest oprogramowanie Ansible?
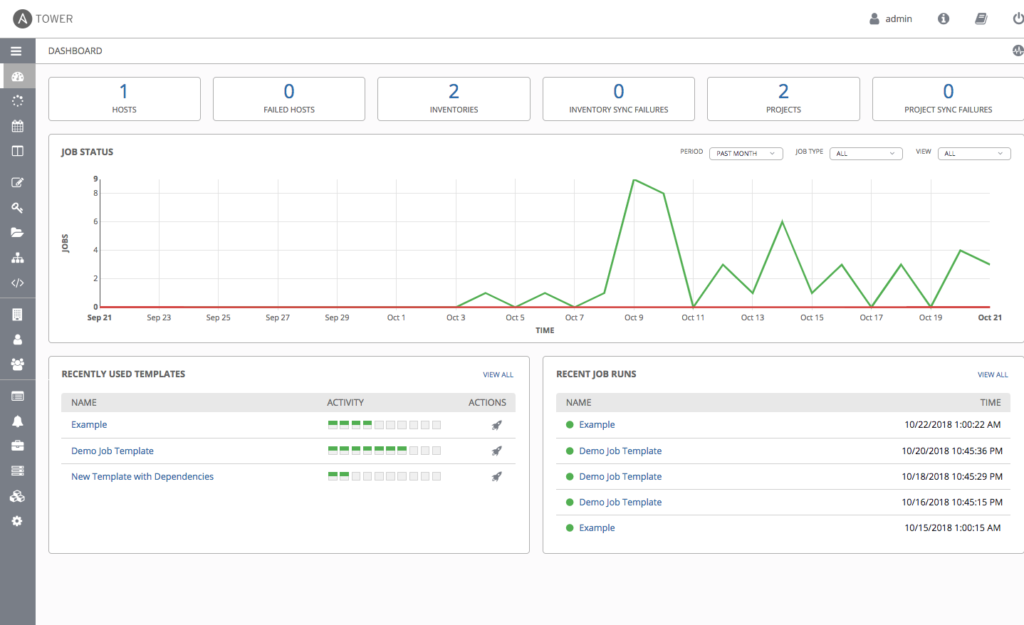
Oprogramowanie Ansible jest narzędziem automatyzacji typu open source, które pomaga programistom i zespołom operacyjnym zarządzać systemami, wdrażać aplikacje i definiować infrastrukturę jako kod (IaC). Używa prostego YAML playbooks, co ułatwia opisywanie zadań i spójne stosowanie konfiguracji na wszystkich serwerach, kontenerach i w zasobach chmurowych.
W przeciwieństwie do innych narzędzi automatyzacji, Ansible nie wymaga agentów na maszynach docelowych. Zamiast tego łączy się przez SSH lub API, co ułatwia wdrożenie i zmniejsza obciążenie. Dzięki temu zespoły mogą szybko standardProjektuj środowiska i skaluj wdrożenia bez dodatkowej złożoności.
Ponadto deweloperzy coraz częściej korzystają ansible dla bezpieczeństwa. Playbooks Umożliwia automatyzację wzmacniania systemów, stosowanie polityk bezpieczeństwa oraz spójną konfigurację zapór sieciowych i grup zabezpieczeń AWS. Dzięki temu Ansible jest nie tylko narzędziem DevOps, ale także cennym elementem przepływów pracy DevSecOps.
Aby uniknąć błędów, zespoły powinny zawsze postępować zgodnie z najlepsze praktyki AnsibleNa przykład użyj ról, aby zachować playbooks zorganizowane, szyfrowanie poufnych zmiennych za pomocą Ansible Vault i uruchamianie playbooks wewnątrz CI/CD pipelines. Ponadto skanowanie infrastruktury jako kodu za pomocą zautomatyzowanego guardrails pomaga zagwarantować, że niebezpieczne konfiguracje nigdy nie trafią do produkcji.
Do czego służy Ansible?
Zespoły używają oprogramowania Ansible do automatyzacji powtarzalnych zadań, zarządzania infrastrukturą i definiowania spójnych środowisk w środowisku programistycznym, testowym i produkcyjnym. Ponieważ Ansible działa bezagentowo i opiera się na SSH lub API, ułatwia wdrażanie kodu, konfigurowanie systemów i koordynowanie aplikacji wielowarstwowych bez dodawania dodatkowych zależności.
Na przykład programiści używają playbooks Do obsługi serwerów, łatania systemów operacyjnych, wdrażania kontenerów Docker lub zarządzania klastrami Kubernetes. Ponadto wiele organizacji korzysta z Ansible w zakresie bezpieczeństwa, aby egzekwować zgodność. standards, zastosuj wzmocnienie systemu operacyjnego i skonfiguruj zasoby w chmurze, takie jak grupy zabezpieczeń AWS lub zasady IAM.
Jednak automatyzacja bez dyscypliny może stwarzać ryzyko. Dlatego zespoły muszą stosować najlepsze praktyki Ansible, aby zapewnić niezawodność i bezpieczeństwo swoich środowisk. Najlepsze praktyki obejmują dzielenie playbooks do wielokrotnego użytku ról, weryfikując składnię podręcznika w CI/CD pipelinei ochrona wrażliwych danych za pomocą Ansible Vault. Co więcej, połączenie tych praktyk ze skanowaniem infrastruktury jako kodu pomaga zagwarantować, że ryzykowne błędy nigdy nie dotrą do produkcji.
Jak zainstalować Ansible?
Instalacja oprogramowanie Ansible jest prosty, ponieważ działa bez agentów na komputerach docelowych. W systemie Linux można go zainstalować za pomocą menedżera pakietów (na przykład apt install ansible na Ubuntu lub yum install ansible (w systemie Red Hat). Na macOS można używać Homebrew. Twórcy oprogramowania Windows często uruchamiają go w WSL lub kontenerach.
Ze względów bezpieczeństwa zawsze przed instalacją należy sprawdzić źródło i wersję pakietu. Starsze wersje mogą zawierać znane problemy. Ponadto zespoły korzystające z ansible dla bezpieczeństwa często instaluję go wewnątrz obrazów kontenerowych lub CI/CD środowiskach, aby zachować spójność i kontrolę ustawień.
Pamiętaj, że instalacja jest pierwszym krokiem w aplikacji najlepsze praktyki AnsibleUdokumentuj sposób konfiguracji, zarządzaj zależnościami w systemie kontroli wersji i unikaj uruchamiania Ansible z lokalnych, niezweryfikowanych kompilacji.
Jak uruchomić playbook Ansible?
Uruchamiasz podręcznik za pomocą polecenia ansible-playbook playbook.yml. Playbooks, napisane w YAML, opisują zadania, które Ansible realizuje w całej infrastrukturze. Ponieważ oprogramowanie Ansible łączy się przez SSH lub API, możesz wprowadzać zmiany na dziesiątkach lub setkach maszyn za pomocą jednego polecenia.
Na przykład podręcznik może łatać serwery, ustawiać reguły zapory sieciowej lub konfigurować zasoby w chmurze. Wiele zespołów korzysta również ansible dla bezpieczeństwa w celu rotacji kluczy, egzekwowania zasad bezpieczeństwa i utrzymywania zgodności systemów z zasadami firmy.
Aby zmniejszyć ryzyko, postępuj zgodnie z najlepsze praktyki Ansible podczas biegu playbooksPrzetestuj je w środowisku testowym przed produkcją, zapisz w systemie kontroli wersji i automatycznie uruchom sprawdzanie w CI/CD pipelines. Chroń także sekrety za pomocą Ansible Vault zamiast zapisywać je jako zwykły tekst.
Jak działa Ansible?
Oprogramowanie Ansible łączy się z systemami przez SSH, WinRM lub API i stosuje instrukcje zdefiniowane w playbooksPo nawiązaniu połączenia wykonuje zadania takie jak instalowanie pakietów, konfigurowanie usług czy konfigurowanie infrastruktury. Ponieważ nie korzysta z agentów, jest łatwiejszy w zarządzaniu i generuje mniej obciążeń.
Z punktu widzenia bezpieczeństwa, ansible dla bezpieczeństwa Pomaga ograniczyć liczbę błędów poprzez automatyzację takich czynności, jak ustawianie reguł zapory sieciowej, wyłączanie nieużywanych usług czy stosowanie bezpiecznych konfiguracji na serwerach. To zmniejsza ryzyko błędu ludzkiego i zapewnia spójność środowisk.
Nadal musisz podążać najlepsze praktyki Ansible podczas korzystania z Ansible w pipelines. Zorganizuj playbooks z rolami, sprawdź je za pomocą narzędzi lintingowych i dodaj automatyczne skanowanie CI/CDW ten sposób automatyzacja zwiększa wydajność i bezpieczeństwo, nie generując przy tym nowych zagrożeń.
Jak używać Ansible?
Możesz użyć oprogramowanie Ansible do zarządzania infrastrukturą, konfigurowania usług i automatyzowania wdrożeń w różnych środowiskach. Playbooks, napisane w YAML, opisują pożądany stan Twoich systemów. Po napisaniu, uruchamiasz je, aby zastosować te same zmiany na serwerach, kontenerach lub w zasobach chmurowych.
Na przykład możesz użyć Ansible do konfiguracji serwerów Linux, zarządzania klastrami Kubernetes lub kontrolowania grup zabezpieczeń AWS. Ponadto wiele zespołów korzysta z ansible dla bezpieczeństwa aby sprawdzić konfiguracje, ustawić zapory sieciowe i zmieniać klucze tajne bez konieczności wykonywania prac ręcznych.
Aby zachować bezpieczeństwo, zawsze postępuj zgodnie z instrukcjami najlepsze praktyki Ansible podczas korzystania z Ansible. Test playbooks w środowisku testowym, przechowuj je w systemie kontroli wersji i sprawdź ich składnię automatycznie. Dodatkowo dodaj skanowanie Infrastruktury jako Kod do swojego pipelines, aby błędy, takie jak otwarte grupy zabezpieczeń lub niezaszyfrowane dane, nigdy nie dotarły do środowiska produkcyjnego. Narzędzia takie jak Xygeni wesprzyj to skanując playbooks, IaC szablony i obrazy kontenerów w CI/CD, Dodając guardrails które zatrzymują niebezpieczne konfiguracje zanim zostaną wprowadzone.
Najlepsze praktyki Ansible
Jakie są najlepsze praktyki Ansible?
Obserwowane najlepsze praktyki Ansible Pomaga zespołom utrzymać niezawodność i bezpieczeństwo swoich środowisk. Bez jasnych zasad automatyzacja może stwarzać więcej problemów niż rozwiązywać. Dzięki zorganizowanemu playbooks, kontrola wersji i guardrails, każda zmiana przebiega bezpiecznie.
Niektóre z najważniejszych najlepsze praktyki Ansible zawierać:
- Użyj ról do organizowania playbooks → dzięki temu można je łatwiej ponownie wykorzystać i konserwować.
- Szyfruj sekrety za pomocą Ansible Vault → nigdy nie przechowuj haseł ani kluczy w postaci jawnego tekstu w repozytoriach.
- Uruchom playbooks in CI/CD pipelines → dodaj kontrole w celu testowania składni i automatycznego skanowania w poszukiwaniu problemów z bezpieczeństwem.
- Zastosuj najmniejsze uprawnienia w playbooks → ogranicz uprawnienia użytkowników, kluczy SSH i usług wyłącznie do tego, co jest niezbędne.
- Dokumentuj i kontroluj wersje wszystkiego → dzięki temu ustawienia będą przejrzyste i łatwiejsze do przywrócenia.
Ponadto zespoły, które polegają na ansible dla bezpieczeństwa można wzmocnić te praktyki dzięki skanowaniu infrastruktury jako kodu i automatyzacji guardrails. Narzędzia takie jak Xygeni ułatw to sobie, sprawdzając playbooks, szablony i zależności bezpośrednio w pipelineblokując niebezpieczne konfiguracje lub ujawnione sekrety przed ich udostępnieniem.
Jak Xygeni pomaga zespołom wdrażać oprogramowanie Ansible w celu zapewnienia bezpieczeństwa i najlepszych praktyk
Ansible zapewnia szybkość i spójność, ale bezpieczeństwo działa tylko wtedy, gdy zespoły je konfigurują playbooks poprawnie i egzekwować guardrails w ich pipelines. Recenzje ręczne nie mogą być skalowane. To tutaj Xygeni dodaje wartość: automatyzuje egzekwowanie najlepsze praktyki Ansible i bezpośrednio wzmacnia bezpieczeństwo w procesach pracy programistów.
- Złapać niepewność playbooks wcześnie
Xygeni skanuje Ansible playbooks i role w przypadku ryzykownych ustawień domyślnych, wycieków poufnych informacji lub brakujących kontroli bezpieczeństwa. Blokuje niebezpieczne zmiany przed ich scaleniem. - Chroń tajemnice poprzez projektowanie
Pipeline Kontrole gwarantują, że dane uwierzytelniające nigdy nie są przechowywane w postaci zwykłego tekstu. Xygeni weryfikuje użycie Ansible Vault i oznacza ujawnione tokeny lub klucze w repozytoriach. - Bezpieczna infrastruktura jako kod
Platforma sprawdza konfiguracje Terraform, CloudFormation i Ansible pod kątem niebezpiecznych reguł, takich jak0.0.0.0/0Grupy zabezpieczeń lub niezaszyfrowane zasoby. - Automatyczna ochrona obciążeń
Xygeni skanuje obrazy kontenerów i zależności open-source, do których odwołuje się Ansible playbooks, wykrywanie luk CVE, złośliwego oprogramowania i osadzonych tajnych informacji. - Automatyzacja naprawy
Dzięki AutoFix Xygeni nie tylko wykrywa problemy, ale także generuje bezpieczne poprawki lub pull requests, pomagając programistom rozwiązywać problemy bez spowalniania procesu dostarczania oprogramowania. - Guardrails in CI/CD
Niestandardowe zasady wymuszają reguły takie jak „brak publicznych kontenerów S3” lub „brak zakodowanych na stałe kluczy tajnych”. W przypadku naruszenia kompilacja automatycznie się nie powiedzie.
W rezultacie zespoły aplikują ansible dla bezpieczeństwa oraz najlepsze praktyki Ansible domyślnie, a nie na marginesie. Zamiast polegać na ręcznych przeglądach, Xygeni zapewnia, że każdy playbook, szablon i zależność są zgodne z automatyzacją domyślnie bezpieczną.

