






Zarządzanie ryzykiem operacyjnym jest niezbędne do ochrony krytycznych systemów i utrzymania ciągłości działania. Ale Czym jest zarządzanie ryzykiem operacyjnymI jak zespoły ds. bezpieczeństwa i DevOps mogą wdrożyć to w praktyce? W swojej istocie jest to proces identyfikacji, oceny i minimalizacji ryzyka spowodowanego awariami systemów, błędami ludzkimi lub zagrożeniami zewnętrznymi. Co alarmujące, 40% firm nie jest w stanie wznowić działalności po kryzysiesaster—jaskrawe przypomnienie o konsekwencjach nieograniczonego ryzyka. Dlatego też, przyjmując jasne najlepsze praktyki zarządzania ryzykiem operacyjnymOrganizacje mogą przejść od reaktywnego gaszenia pożarów do proaktywnej ochrony, zapewniając, że bezpieczeństwo, szybkość i odporność idą ze sobą w parze.
Strategiczna wartość zarządzania ryzykiem operacyjnym
Oprócz ochrony przed zagrożeniami, zarządzanie ryzykiem operacyjnym odgrywa kluczową rolę w:
Zapewnienie ciągłości biznesowej: Dzięki przewidywaniu i łagodzeniu potencjalnych zakłóceń ORM pomaga zachować płynność działania nawet w niekorzystnych sytuacjach.
Stabilność finansowa: Proaktywne zarządzanie ryzykiem zmniejsza prawdopodobieństwo wystąpienia kosztownych incydentów, chroniąc tym samym kondycję finansową organizacji.
Zarządzanie reputacją: Solidna struktura ORM zwiększa zaufanie klientów i chroni reputację organizacji, zapobiegając incydentom, które mogłyby prowadzić do utraty zaufania opinii publicznej.
Dlaczego zarządzanie ryzykiem operacyjnym ma znaczenie w cyberbezpieczeństwie
Tradycyjne narzędzia bezpieczeństwa, takie jak zapory sieciowe i oprogramowanie antywirusowe, już nie wystarczają. W końcu wiele zagrożeń nie pojawia się na granicy sieci, lecz w kodzie. pipeline, a nawet z powodu błędu ludzkiego. To właśnie tutaj zarządzanie ryzykiem operacyjnym wkracza do akcji, oferując inteligentniejsze i wcześniejsze podejście do walki z realnymi zagrożeniami.
Dobrze zrobione, pomaga zespołom tworzyć bezpieczniejsze oprogramowanie bez spowalniania jego dostarczania. Oto jak:
Wczesne wykrywanie błędnych konfiguracji i luk w zabezpieczeniach
Na początek analizatory kodu statycznego (SAST) i skanery o otwartym kodzie źródłowym (SCA) wykrywają błędy i luki w zabezpieczeniach, zanim trafią one do produkcji. Przesuwając wykrywanie ryzyka na później, zespoły naprawiają problemy na wczesnym etapie – bezpośrednio w środowisku IDE lub podczas przeglądów PR – ograniczając liczbę poprawek i narażeń.
Zapobieganie incydentom spowodowanym błędami wewnętrznymi
Błędy się zdarzają. Na przykład, zakodowane na stałe sekrety, nieaktualne zależności lub brakujące walidacje mogą łatwo przedostać się do bazy kodu. Jednak dzięki wbudowanym automatycznym kontrolom CI/CD, problemy te mogą zostać oznaczone i zablokowane przed scaleniem, co minimalizuje ryzyko i nie tworzy wąskich gardeł.
Ciągły monitoring infrastruktury
Obecnie infrastruktura to tylko kod – Terraform, Kubernetes i tym podobne. Dlatego skanowanie tych szablonów w poszukiwaniu błędnych konfiguracji jest kluczowe. Pomaga to wykryć takie rzeczy, jak otwarte porty czy słabe role IAM. zanim tworzą luki w zabezpieczeniach chmury.
Zapewnienie zgodności
Bezpieczeństwo to nie tylko dbanie o bezpieczeństwo, ale i jego udowadnianie. Regularne ryzyko oceny, ślady audytu i zautomatyzowane zasady pomagają zespołom zachować zgodność z branżą standardTakie jak NIST, ISO/IEC 27001 czy OWASP. To zmniejsza obciążenie związane z zapewnieniem zgodności i buduje zaufanie interesariuszy.
Utrzymywanie bezpieczeństwa i szybkości na odpowiednim poziomie
Co najważniejsze, zarządzanie ryzykiem operacyjnym pozwala zespołom ds. bezpieczeństwa i inżynierii zachować spójność. Filtrując szum informacyjny, wyświetlając tylko problemy wymagające rozwiązania i automatyzując nudne części, zapewnia szybkie działanie – bez utraty spokoju ducha.
Czym jest zarządzanie ryzykiem operacyjnym
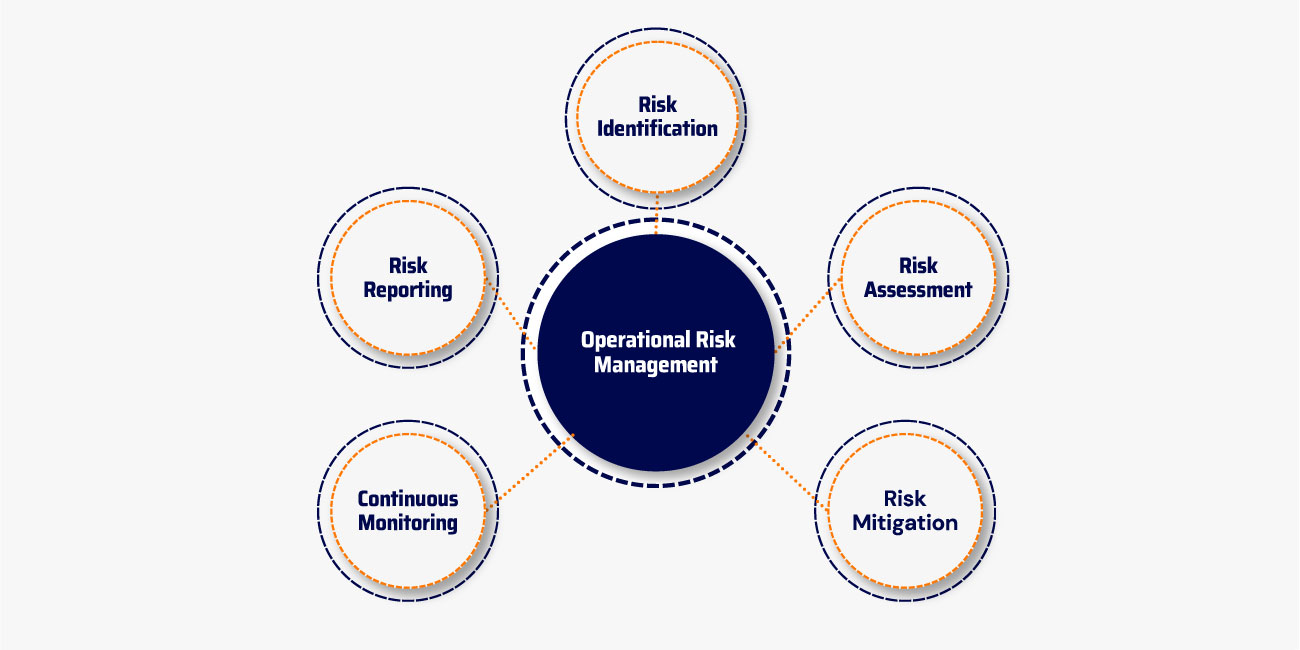
Zarządzanie ryzykiem operacyjnym to proces ciągły, obejmujący etapy od rozwoju oprogramowania do wdrożenia. Tradycyjnie stosowane w odniesieniu do infrastruktury i systemów operacyjnych, obecnie kluczowe jest przesunięcie tych praktyk w lewo – począwszy od etapu rozwoju oprogramowania.
Oto, w jaki sposób podstawowe filary zarządzania ryzykiem operacyjnym przekładają się na dzisiejsze środowiska DevSecOps:
Identyfikacja ryzyka: od kodu do chmury
Nowoczesna identyfikacja ryzyka obejmuje wykrywanie anomalii, niebezpiecznych wzorców kodu i błędnych konfiguracji Zarówno w zakresie infrastruktury, jak i procesów rozwoju oprogramowania. Obejmuje to luki w zabezpieczeniach na poziomie aplikacji, ryzyko związane z zależnościami i podejrzane zachowania pojawiające się w czasie wykonywania lub commit-poziom aktywności.
Ocena ryzyka: priorytetyzacja, która ma znaczenie
Nie wszystkie ryzyka są sobie równe. Zespoły muszą oceniać zarówno ich wagę, jak i podatność na wykorzystanie, aby skupić się na tym, co najważniejsze. Dotyczy to m.in. lejki priorytetyzacji które integrują sygnały takie jak analiza osiągalności, wpływ na biznes, Punktacja EPSS, pomagając zespołom ds. bezpieczeństwa i deweloperom skutecznie klasyfikować luki w zabezpieczeniach.
Łagodzenie ryzyka: automatyzacja w celu przyspieszenia
Aby wyjść poza ręczne łatanie, zespoły korzystają z automatycznej naprawy, SCAi wykrywanie sekretów. Zintegrowanie automatycznego cofania uprawnień dodatkowo ogranicza konieczność ręcznej interwencji, umożliwiając minimalizację ryzyka w czasie rzeczywistym. Minimalizuje to narażenie na ataki i zapobiega reaktywnej akcji gaśniczej podczas udostępniania.
Ciągły monitoring: zintegrowany, nie izolowany
Bezpieczeństwo nie powinno być dodane do komputera. Zamiast tego powinno być wbudowane w Twój CI/CD pipelines, wspierany przez zarządzane skany, audyty ręcznei ciągłe śledzenie zachowań. Wykorzystując źródła takie jak Krajobraz zagrożeń ENISAZespoły pozostają poinformowane i przygotowane na zmieniające się zagrożenia.
Raportowanie ryzyka: jasne, spójne i wykonalne
Wyniki badań bezpieczeństwa niewiele znaczą bez widoczności. Poprzez dashboardING, integracje systemów biletowych, automatyczne powiadomieniainteresariusze — od analityków ds. bezpieczeństwa po deweloperów — otrzymują kontekst i wskazówki niezbędne do szybkiego podjęcia działań.
Najlepsze praktyki zarządzania ryzykiem operacyjnym
Aby skutecznie zarządzać ryzykiem bezpieczeństwa, niezbędne jest przyjęcie następujących najlepszych praktyk zarządzania ryzykiem operacyjnym:
1. Wspieraj kulturę świadomości ryzyka
Upewnij się, że każdy członek zespołu – od programistów po kadrę kierowniczą – rozumie swoją rolę w identyfikowaniu i ograniczaniu ryzyka. Promowanie kultura świadomości cyberbezpieczeństwa pomaga włączyć zarządzanie ryzykiem operacyjnym do codziennych przepływów pracy.
2. Wdrożenie silnego zarządzania i nadzoru
Wprowadź jasne zasady, procedury i mechanizmy odpowiedzialności, aby zapewnić spójność i spójność działań w zakresie zarządzania ryzykiem. Regularne audyty i przeglądy pomogą zidentyfikować obszary wymagające poprawy.
3. Automatyzacja dźwigni
Wykorzystaj zaawansowane narzędzia, takie jak analiza ryzyka, modelowanie predykcyjne i zautomatyzowane systemy monitorowania, aby zapewnić wgląd w potencjalne zagrożenia w czasie rzeczywistym. Automatyzacja zmniejsza prawdopodobieństwo wystąpienia błędu ludzkiego i skraca czas reakcji.
4. Ciągłe kształcenie i szkolenie
Regularne warsztaty, seminaria i wirtualne moduły edukacyjne mogą pomóc w budowaniu kompetencji w zakresie zarządzania ryzykiem, zapewniając pracownikom dostęp do aktualnych technik radzenia sobie z ryzykiem operacyjnym.
5. Przesuń Security w lewo
Zintegruj środki bezpieczeństwa na wczesnym etapie procesu rozwoju, aby wykryć problemy, zanim dotrą do produkcji. To proaktywne podejście minimalizuje ryzyko w dalszej perspektywie i jest zgodne z przepływami pracy DevSecOps.
6. Ustalaj priorytety na podstawie możliwości wykorzystania
Nie wszystkie luki w zabezpieczeniach stanowią ten sam poziom zagrożenia. Wykorzystaj analizę dostępności i wskaźniki systemu EPSS (Exploit Prediction Scoring System), aby skupić się na zagrożeniach, które są zarówno poważne, jak i narażone na wykorzystanie.
7. Bezpieczna infrastruktura jako kod (IaC)
Błędne konfiguracje w IaC Może prowadzić do poważnych naruszeń bezpieczeństwa. Regularnie skanuj i oceniaj IaC szablony umożliwiające identyfikację i naprawę potencjalnych wad przed wdrożeniem.
8. Monitoruj stale
Stosuj wykrywanie anomalii w czasie rzeczywistym i monitorowanie zachowań, aby wcześnie rozpoznawać oznaki problemów i reagować na nie, jeszcze zanim luki zostaną wykorzystane.
Wdrożenie tych najlepszych praktyk pozwala skuteczniej ograniczać zagrożenia, podnosi poziom zgodności z przepisami i umożliwia bezpieczniejsze, szybsze dostarczanie oprogramowania.
Jak Xygeni wspiera zarządzanie ryzykiem operacyjnym na każdym kroku
W Xygeni postrzegamy zarządzanie ryzykiem operacyjnym nie jako jednorazowe zadanie, ale jako ciągły proces „shift-left”, który rozpoczyna się na wczesnym etapie rozwoju oprogramowania. Nasza kompleksowa platforma naturalnie wpasowuje się w cykl życia oprogramowania, oferując widoczność, automatyzację i kontekst niezbędne do wyprzedzania ryzyka bez spowalniania pracy zespołu.
Identyfikacja ryzyka
Po pierwsze, nie da się naprawić tego, czego nie widać. Dlatego identyfikacja ryzyka jest pierwszym i najważniejszym krokiem. Kompleksowa platforma Xygeni łączy wiele warstw detekcji, aby identyfikować ryzyka w całym procesie rozwoju oprogramowania.
Konkretnie, pomagamy zespołom znaleźć niepewny kod, podatne biblioteki typu open source, hzakodowane sekretyi błędne konfiguracje – wszystko w jednym miejscu. Dzięki temu zespoły mogą wcześnie wykrywać i korygować problemy, unikać martwych punktów i podejmować działania, zanim ryzyko wymknie się spod kontroli.
Ocena ryzyka zawodowego
Oczywiście, nie każda luka jest krytyczna. Niektóre mogą nigdy nie zostać wykorzystane, podczas gdy inne stanowią bezpośrednie zagrożenie. Właśnie tutaj pojawia się inteligentna priorytetyzacja Xygeni.
Nasza platforma łączy Ciężkość CVSS, wyniki podatności na ataki EPSS v4 oraz analiza dostępności pozwalają na klasyfikowanie ustaleń na podstawie rzeczywistego ryzyka. Co więcej, możesz dostosować ścieżki priorytetyzacji do potrzeb swojej firmy – niezależnie od tego, czy opierają się one na zgodności, wpływie, czy prawdopodobieństwie. W rezultacie zespoły zmniejszają zmęczenie alertami i koncentrują się tylko na tym, co naprawdę ważne.
Ograniczenie ryzyka
Po ocenie ryzyka czas działać. Na szczęście Xygeni przyspiesza naprawę dzięki narzędziom takim jak Analiza składu oprogramowania (SCA), wykrywanie sekretów i automatyczne łatanie — wszystko w ramach ujednoliconej platformy.
Na przykład nasz SCA Identyfikuje podatne pakiety i sugeruje bezpieczniejsze wersje, pomagając programistom wcześnie wdrażać poprawki. Równolegle, funkcja wykrywania poufnych danych skanuje w poszukiwaniu ujawnionych danych uwierzytelniających i prowadzi zespoły przez procesy unieważniania i zastępowania.
Co najważniejsze, Xygeni automatyzuje wiele z tych czynności. Niezależnie od tego, czy sugeruje bezpieczną wersję, czy uruchamia pull request, sprawiamy, że rozwiązywanie problemów jest szybkie i bezproblemowe — bezpośrednio w Twoim domu CI/CD or SCM środowisko.
Ciągłe monitorowanie
Nawet po wysłaniu kodu bezpieczeństwo musi być kontynuowane. Dlatego Xygeni zapewnia ciągłą ochronę. monitorowanie twojego pipelines i infrastruktury. Każdy commit a kompilacja jest skanowana w czasie rzeczywistym w celu wykrycia nowych zagrożeń.
Dodatkowo, zespoły mogą przeprowadzać zarówno skanowanie ręczne, jak i zarządzane, co zapewnia elastyczność w zależności od przepływów pracy lub potrzeb w zakresie zgodności. Dzięki temu błędne konfiguracje, niebezpieczne zależności i nietypowe zachowania zostaną wykryte, zanim spowodują szkody.
Raportowanie ryzyka
Wreszcie, ryzyko musi być jasno zakomunikowane. Xygeni ułatwia to dzięki w czasie rzeczywistym dashboards, alerty i integracje z systemami zgłaszania problemów, takimi jak Jira.
Oznacza to, że każdy – od liderów ds. bezpieczeństwa po menedżerów ds. inżynierii – ma dostęp do potrzebnych mu informacji. W rezultaciecisJony są szybsze, przestrzeganie zasad łatwiejsze, a cała organizacja pozostaje zgodna ze wspólnym obrazem ryzyka.
Podsumowanie: Zarządzanie ryzykiem operacyjnym jako przewaga konkurencyjna
Podsumowując, zarządzanie ryzykiem operacyjnym to coś więcej niż tylko odhaczanie pól wyboru – to strategiczny fundament dostarczania bezpiecznego i odpornego oprogramowania w dzisiejszym, dynamicznie zmieniającym się, cyfrowym świecie. Najpierw jednak przyjrzyjmy się, czym jest zarządzanie ryzykiem operacyjnym i dlaczego jest tak ważne.
Zarządzanie ryzykiem operacyjnym to proces identyfikacji, oceny i redukcji ryzyka wynikającego z systemów, błędów ludzkich lub zagrożeń zewnętrznych. Skutecznie zintegrowane zarządzanie ryzykiem przesuwa uwagę zespołu z reagowania na zagrożenia na aktywne zapobieganie im.
Mając to na uwadze, wdrożenie najlepszych praktyk zarządzania ryzykiem operacyjnym pomaga zespołom ds. rozwoju i bezpieczeństwa osiągnąć następujące cele:
- Twórz procesy uwzględniające ryzyko, które można skalować w obrębie zespołów
- Minimalizuj narażenie na zagrożenia bezpieczeństwa, zachowując jednocześnie zgodność z przepisami standards
- Dostosuj bezpieczeństwo do szybkości nowoczesnych przepływów pracy DevOps
- Utrzymuj ciągłość działania firmy nawet w przypadku nieoczekiwanych zakłóceń
Biorąc wszystko pod uwagę, zrozumienie, czym jest zarządzanie ryzykiem operacyjnym i stosowanie sprawdzonych metod, pozwala zespołom przejąć kontrolę nad swoim ryzykiem. Zamiast reagować na problemy, od samego początku budują odporność.
W Xygeni nasza platforma ułatwia tę zmianę i czyni ją bardziej efektywną. Wdrażając najlepsze praktyki zarządzania ryzykiem operacyjnym na każdym etapie cyklu rozwoju oprogramowania, pomagamy organizacjom wyjść poza kwestie zgodności i przejść na prawdziwie proaktywną kulturę zarządzania ryzykiem.
Gotowy przekształcić ryzyko w odporność?
Xygeni zapewnia automatyzację, widoczność i kontrolę, dzięki którym zarządzanie ryzykiem operacyjnym staje się potężnym narzędziem wspomagającym prowadzenie biznesu — od kodu po chmurę.
???? Poproś o prezentację or dowiedz się więcej o tym, jak nasza platforma pomaga przekształcić niepewność w przewagę konkurencyjną.

Najczęściej zadawane pytania dotyczące zarządzania ryzykiem operacyjnym: od koncepcji do praktycznego zastosowania DevSecOps
Czym jest zarządzanie ryzykiem operacyjnym?
Zarządzanie ryzykiem operacyjnym (ORM) to ciągły proces identyfikacji, oceny i ograniczania ryzyka, które może wynikać ze sposobu, w jaki zespoły tworzą, dostarczają i uruchamiają oprogramowanie. Zagrożenia te – takie jak niebezpieczny kod, błędne konfiguracje czy błędy ludzkie – mogą zakłócać działanie systemów, powodować incydenty bezpieczeństwa lub spowalniać dostarczanie oprogramowania. Dlatego ORM jest niezbędny do zapewnienia bezpieczeństwa procesów programistycznych i odporności operacji biznesowych.
Czy zarządzanie ryzykiem jest tym samym co operacje?
Nie do końca. Zarządzanie ryzykiem to szersza strategia obejmująca takie obszary jak zgodność z przepisami, finanse i strategia. Natomiast zarządzanie ryzykiem operacyjnym koncentruje się na rzeczywistych ryzykach wynikających z codziennych działań – zwłaszcza tych wewnątrz firmy. SDLC, CI/CD pipelinelub wdrażania infrastruktury.
Jaki jest główny cel zarządzania ryzykiem operacyjnym?
Główny cel jest prosty: zapobiegać zakłóceniom, zanim wystąpią. Wykrywając i reagując na zagrożenia bezpieczeństwa na wczesnym etapie rozwoju, organizacje mogą utrzymać nieprzerwaną pracę, chronić krytyczne systemy i skupić inżynierów na budowaniu. Zarządzanie ryzykiem operacyjnym pomaga zespołom przejść od reaktywnego gaszenia pożarów do proaktywnej ochrony.
Jaki jest prosty sposób na opisanie zarządzania ryzykiem operacyjnym?
To inteligentny, powtarzalny proces, który pomaga wykrywać, priorytetyzować i naprawiać problemy wynikające ze sposobu tworzenia i działania oprogramowania. Niezależnie od tego, czy chodzi o podatny na ataki kod open source, wyciek tajnych informacji, czy… IaC błędne konfiguracje — ORM gwarantuje, że ryzyka te będą zarządzane na wczesnym etapie — zanim staną się rzeczywistymi problemami.
Jak zarządzać ryzykiem operacyjnym w DevSecOps?
Zarządzanie ryzykiem operacyjnym obejmuje pięć kluczowych kroków:
Identyfikuj zagrożenia wcześnie — od niebezpiecznego kodu po zmiany konfiguracji — korzystając z narzędzi takich jak SAST, SCAi wykrywanie sekretów.
Ocena wpływu i prawdopodobieństwa wystąpienia ryzyka, wykorzystując dane dotyczące podatności na wykorzystanie (takie jak wyniki EPSS) i niestandardowe leje priorytetyzacji.
Łagodzenie problemów z automatyczną naprawą, bezpiecznymi ustawieniami domyślnymi i CI/CD egzekwowanie polityki.
Monitoruj w sposób ciągły w pipeline skanowanie i wykrywanie anomalii.
Raportuj spostrzeżenia przez dashboardi alerty, dzięki którym deweloperzy, pracownicy bezpieczeństwa i operatorzy mogą współpracować ze sobą.
Jak wygląda ryzyko operacyjne w projekcie?
W projektach oprogramowania ryzyko operacyjne często objawia się w postaci niedopasowanych procesów – takich jak korzystanie z przestarzałych zależności, kodowanie na sztywno sekretów czy błędna konfiguracja infrastruktury chmurowej. Ryzyka te opóźniają wydania, powodują przerwy w działaniu lub otwierają furtkę dla atakujących. Silny ORM oznacza wdrożenie domyślnie bezpiecznych praktyk i automatyzację kontroli w całym procesie. SDLC.
