






Nowoczesne technologie Ocena podatności Zależy to od dokładnego zrozumienia, z jakich zależności korzysta Twój kod. Jednak wiele narzędzi wciąż nie radzi sobie z tym podstawowym zadaniem. To właśnie tutaj bełkot oraz Pkg identyfikatory mają znaczenie. Korzystając z pkg Adres URL pakietu standardnarzędzia bezpieczeństwa mogą identyfikować zależności przedcisely, redukując hałas i dostarczając wyniki, którym programiści mogą rzeczywiście zaufać.
W praktyce skanery nie mają problemów z powodu pomijania luk w zabezpieczeniach. Problem pojawia się, gdy nie mogą dojść do porozumienia co do tego, czym właściwie jest zależność. Nazwy pakietów powtarzają się w różnych ekosystemach, wersje szybko się zmieniają, a zależności przechodnie ukryj się głęboko w wykresie.
Z tego powodu raporty o lukach w zabezpieczeniach często zawierają fałszywe alarmy, nietrafione dopasowania lub niejasny wpływ. W rezultacie programiści tracą czas na weryfikację alertów zamiast naprawiać rzeczywiste zagrożenie.
Purl rozwiązuje ten problem, nadając każdej zależności unikalną i spójną tożsamość. Gdy narzędzia uzgodnią tożsamość, ocena podatności staje się bardziej przejrzysta, szybsza i łatwiejsza do przeprowadzenia.
Co to jest purl i dlaczego opakowanie ma znaczenie
purl (adres URL pakietu) jest koncepcja standard który jednoznacznie identyfikuje pakiet oprogramowania. W praktyce zamienia zależność w predefinicję.cise, identyfikator czytelny maszynowo. Ten identyfikator zawsze zaczyna się od Pkg, która definiuje ekosystem i strukturę pakietu.
Innymi słowy, pkg jest fundamentem, a purl to format, z którego korzystają narzędzia bezpieczeństwa, aby identyfikować zależności bez dwuznaczności.
Oczko lewe zbudowane na Pkg opisuje:
- Rodzaj pakietu, taki jak Npm, maven, pypi lub docker
- Przestrzeń nazw lub grupa
- Nazwa pakietu
- Dokładna wersja
- Opcjonalne kwalifikatory, takie jak architektura lub dystrybucja
- Opcjonalne szczegóły ścieżki podrzędnej
Ze względu na tę strukturę, identyfikatory purl oparte na pakietach eliminują zgadywanieDwie zależności o tej samej nazwie, ale z różnych ekosystemów, nie kolidują już ze sobą. W rezultacie skanery przestają zgadywać i zaczynają dopasowywać z pewnością.
Mówiąc prościej, pkg zapewnia narzędziom wspólny język opisać zależności w całym SDLC.
Dlaczego pkg i purl są kluczowe dla oceny podatności
A Ocena podatności działa tylko wtedy, gdy identyfikacja zależności jest wcześniejszacise. W przeciwnym wypadku wyniki tracą zaufanie, a programiści spędzają czas na sprawdzaniu poprawności alertów zamiast na rozwiązywaniu problemów.
To tutaj identyfikatory purl oparte na pakietach zmień grę.
Pomagają, ponieważ:
- Usuń niejednoznaczności, gdy nazwy pakietów powtarzają się w różnych ekosystemach
- Popraw dopasowanie z bazy danych luk w zabezpieczeniach jak NVD i OSV
- Wyrównaj skanery, SBOMs i raporty dotyczące tej samej tożsamości zależności
Dzięki temu ocena podatności staje się szybsza do zweryfikowania i łatwiejsza do podjęcia działań.
Zamiast pytać „Czy to jest ta sama zależność?”, zespoły mogą skupić się na pytaniu „Czy to faktycznie nas dotyczy?”
Prosty przykład techniczny: oczka i ścieg krzyżykowy w praktyce
Wyobraź sobie usługę Java korzystającą z Log4j. Skaner musi zidentyfikować dokładną wersję zależności, aby poprawnie dopasować luki w zabezpieczeniach.
Z opak. i oczka lewe, zależność ta wygląda następująco:
pkg:maven/org.apache.logging.log4j/log4j-core@2.17.1
Ten pojedynczy wiersz przekazuje narzędziu wszystkie potrzebne informacje:
- Ekosystem: Maven
- Grupa: org.apache.logging.log4j
- Pakiet: log4j-core
- Wersja: 2.17.1
Bez identyfikacja oparta na pakiecieskaner może widzieć tylko:
log4j-core
W tym momencie narzędzie zaczyna zgadywać. W rezultacie pojawiają się fałszywe alarmy, a realne zagrożenia zostają ukryte.
Z opak. i oczka lewe, skanery dopasowują ostrzeżenia dokładnie i spójnie.
opakowanie, lewe, SBOMs i mapowanie zależności
Wartość opak. i oczka lewe wzrasta jeszcze bardziej, gdy zespoły generują SBOMi użyj narzędzi mapowania zależności.
Nowoczesne technologie narzędzia do mapowania zależności aplikacji polegać na identyfikatory oparte na pakietach połączyć:
- Zależności
- Luki w zabezpieczeniach
- Buduje i pipelines
- Artefakty zgodności
Ponieważ każdy system wykorzystuje to samo opak. i oczka lewe, wyniki pozostają spójne od kodu źródłowego do produkcji.
Jak wygląda pakiet w SBOM (Przykład CycloneDX)
Oto minimalna Przykład CycloneDX:
					{
  "bomFormat": "CycloneDX",
  "specVersion": "1.5",
  "components": [
    {
      "type": "library",
      "name": "log4j-core",
      "version": "2.17.1",
      "purl": "pkg:maven/org.apache.logging.log4j/log4j-core@2.17.1"
    }
  ]
}
Umożliwia to ocenę podatności lub SCA narzędzie do:
- Dopasuj prawidłowo ostrzeżenia
- Śledź zależności między kompilacjami
- Powiąż ustalenia z kontekstem czasu wykonania
W praktyce, pkg działa jak klej pomiędzy SBOMs, skanery i narzędzia mapowania zależności.
Narzędzia do sprawdzania zależności a narzędzia do mapowania zależności
Tradycyjne sprawdzanie zależności narzędzia odpowiadają na jedno pytanie:
„Czy ta zależność jest podatna na zagrożenia?”
Narzędzia do mapowania zależności odpowiedz na trudniejsze pytanie:
„Gdzie ta zależność właściwie ma znaczenie?”
Sprawdzanie wykrywa problemy. Mapowanie wyjaśnia wpływ.
Kiedy narzędzia są używane opak. i oczka leweZarówno sprawdzanie, jak i mapowanie działają razem. W rezultacie długie listy luk w zabezpieczeniach stają się przejrzyste i przyjazne dla programistów.cisJony.
Od oczka i oczka lewego do akcji z Xygeni SCA
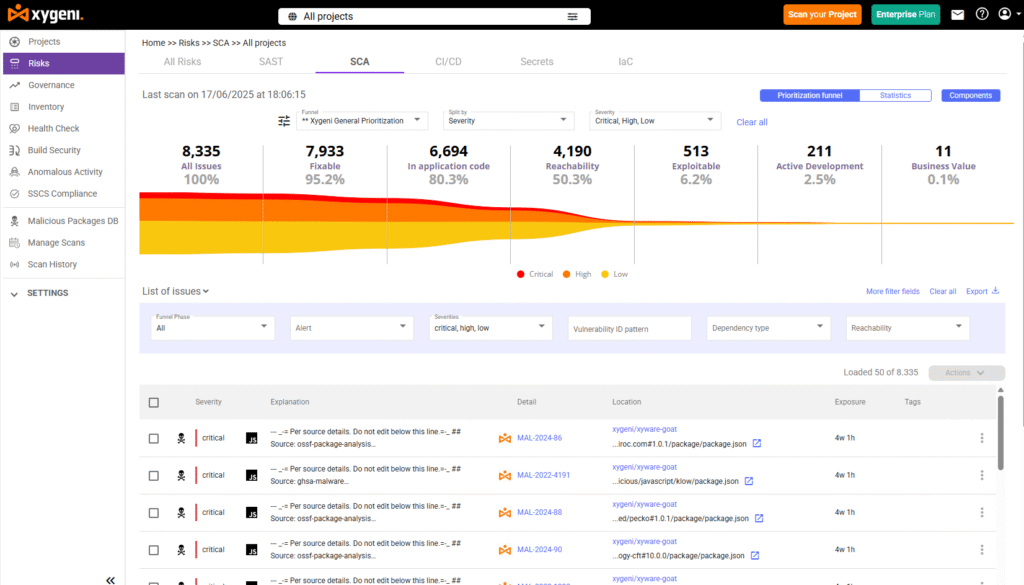
Korzystanie z Pkg oraz bełkot Daje narzędziom wspólny sposób identyfikowania zależności. Jednak sama identyfikacja nie eliminuje ryzyka. Teraz programiści potrzebują konkretnych działań.
To tutaj Xygeni SCA łączy dane dotyczące zależności z rzeczywistymi przepływami pracy naprawczej.
Xygeni używa identyfikatory purl oparte na pakietach jako fundament silnika analizy składu oprogramowania. Ponieważ każda zależność ma predefiniowanycistożsamość, Xygeni może niezawodnie korelować dane między skanerami, SBOMs i sygnały czasu wykonania.
W rezultacie platforma wykracza poza podstawowe sprawdzanie zależności.
Jak Xygeni przekształca dane dotyczące zależności w rozwiązaniacisjony
Gdy Xygeni wykryje podatną na ataki zależność, postępuje zgodnie z jasną sekwencją działań:
- Identyfikuje zależność za pomocą pkg i purl, unikając kolizji nazw
- Mapuje, gdzie ta zależność pojawia się w repozytoriach i usługach
- Sprawdza, czy podatna ścieżka kodu faktycznie działa
- Ocenia podatność na eksploatację przy użyciu EPSS i znanych danych eksploatacyjnych
- Ocenia problem na podstawie rzeczywistego ryzyka, a nie tylko jego powagi
Dzięki temu przepływowi programiści nie otrzymują już surowych alertów. Otrzymują kontekst.
Wbudowana przyjazna dla programistów naprawa
Gdy Xygeni potwierdzi, że dana zależność ma znaczenie, pomaga programistom rozwiązać ją bez przerywania pracy.
Na przykład:
- Guardrails może blokować niebezpieczne połączenia, gdy pojawią się ryzykowne zależności
- Bot Xygeni otwiera pull request z bezpieczną aktualizacją
- Testy są uruchamiane automatycznie przed scaleniem
- Problem zostanie zamknięty po wprowadzeniu poprawki
W praktyce, opakowanie i ścieg krzyżykowy zapewniają przejrzystośći Xygeni SCA zamienia tę jasność w działanie.
Dlaczego to ma znaczenie w rzeczywistych projektach
Nowoczesne aplikacje współdzielą zależności między zespołami, usługami i pipelines. Bez mapowania zespoły zgadują. Z mapowaniem działają.
Poprzez połączenie Pkg, bełkot, mapowanie zależności i automatyzacja, Xygeni SCA Skraca drogę od wykrycia do naprawy. Dzięki temu programiści naprawiają właściwe zależności, we właściwym miejscu i czasie.
W ten sposób bezpieczeństwo zależności staje się częścią codziennego rozwoju, a nie oddzielnym zadaniem dotyczącym bezpieczeństwa.
Jak zabezpieczenia zależności przechodzą od wykrycia do naprawy
Wykrywanie → Mapowanie → Naprawa
Wykrywanie
Xygeni SCA wykrywa podatne zależności, wykorzystując dokładne opak. i oczka lewe identyfikatory we wszystkich repozytoriach i kompilacjach.
Mapowanie
Platforma mapuje miejsca, w których wykorzystywana jest każda zależność, sprawdza dostępność i dodaje kontekst podatności na wykorzystanie luk w zabezpieczeniach, aby potwierdzić rzeczywiste ryzyko.
Fix
Xygeni egzekwuje guardrails, otwiera się bezpiecznie pull requests, przeprowadza testy i pomaga programistom szybko scalać bezpieczne aktualizacje.
Wynik
Wyczyść decisjonów, mniej fałszywych wyników i szybsza naprawa bez przerywania pracy programisty.
Wnioski: Od kontroli zależności do rzeczywistego bezpieczeństwa zależności
We współczesnym programowaniu narzędzia do sprawdzania zależności nadal odgrywają istotną rolę. Jednak prawdziwe bezpieczeństwo wymaga czegoś więcej niż tylko detekcji. Skuteczna ocena podatności zaczyna się dziś od dokładnego poznania zależności wykorzystywanych przez kod i ich zachowania w rzeczywistych środowiskach.
W praktyce to właśnie tutaj identyfikatory purl i pkg mają największe znaczenie. Zapewniając jasny i spójny sposób identyfikacji zależności, zespoły unikają nieporozumień w różnych ekosystemach. W rezultacie skanery, SBOMs i rejestry wreszcie mówią tym samym językiem.
Co więcej, dokładna identyfikacja znacznie ułatwia ustalanie priorytetów. Gdy narzędzia zgadzają się co do tożsamości, programiści poświęcają mniej czasu na weryfikację alertów, a więcej na eliminację realnego ryzyka. Innymi słowy, przejrzystość zastępuje domysły.
Xygeni SCA Bazuje na tym fundamencie. Zamiast traktować zależności jak statyczne listy, łączy pakiety, purl, mapowanie zależności i automatyzację w jeden ciągły przepływ pracy. W rezultacie ocena podatności staje się szybsza i bardziej wstępna.cisi łatwiej jest działać.
Ostatecznie, współczesne AppSec nie polega na znajdowaniu kolejnych problemów. Chodzi raczej o lepsze zrozumienie zależności i naprawienie tego, co naprawdę ważne. Kiedy bezpieczeństwo zależności zaczyna się od pakietu, pozostaje spójne w całym procesie i działa nieprzerwanie w ramach oceny podatności, zespoły zyskują szybkość, pewność i kontrolę nad całym procesem. SDLC.
O autorze
Scenariusz Fatima Said, Menedżer ds. marketingu treści specjalizujący się w bezpieczeństwie aplikacji w Bezpieczeństwo Xygeni.
Fátima tworzy przyjazne dla programistów treści oparte na badaniach na temat AppSec, ASPMi DevSecOps. Przekłada złożone koncepcje techniczne na jasne, praktyczne wnioski, które łączą innowacje w dziedzinie cyberbezpieczeństwa z wpływem na biznes.

