





Proteger a cadeia de suprimentos de software tornou-se uma prioridade para as organizações modernas devido às crescentes ameaças aos ecossistemas de software. Conforme destacado no relatório “Software Supply Chain Security “Mergulho Profundo (Parte 1)” por Francis (Analista de Software), software supply chain security As empresas desempenham um papel crucial em ajudar as empresas a proteger todas as camadas de seus processos de desenvolvimento de software. Da detecção de vulnerabilidades em software de código aberto ao gerenciamento de ameaças à cadeia de suprimentos, essas empresas garantem que as organizações estejam equipadas para se defender contra ataques cada vez mais sofisticados, como o SolarWinds. Como dissemos, aprimorar software supply chain security é uma grande prioridade.
Compreensão Software Supply Chain Security
Este recurso chega em um momento em que estamos prestes a lançar melhorias significativas em nosso conjunto de produtos. Em alinhamento com a indústria standards, estamos reestruturando nossas ofertas em categorias que refletem as convenções de nomenclatura familiares da Gartner. Essa mudança torna nossas soluções mais acessíveis e identificáveis dentro do SSCS ecossistema. Nosso objetivo é fornecer clareza e valor inigualáveis aos nossos clientes.
Protegendo a cadeia de suprimentos de software com Xygeni
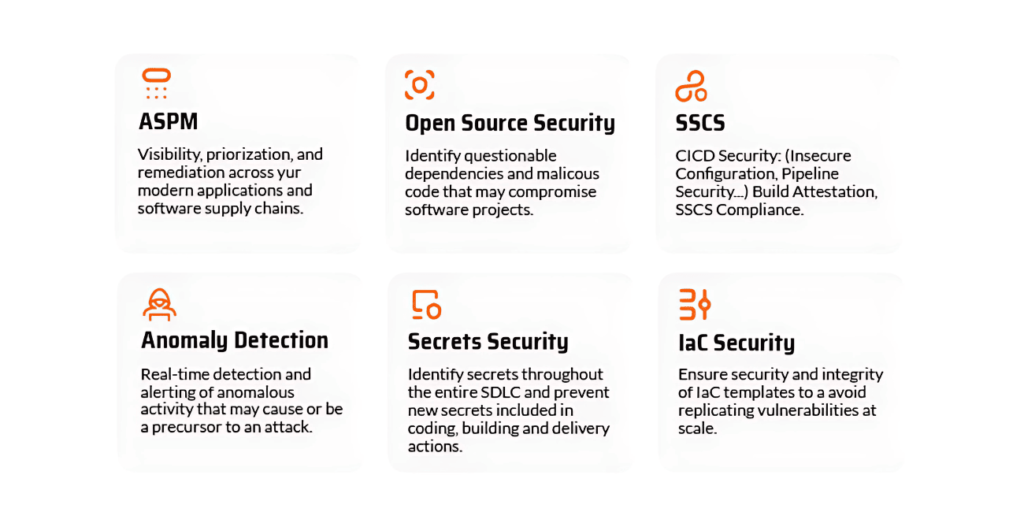
A nossa diferenciação no mercado continua a ser uma fortaleza (potencializando software supply chain security é o nosso principal objetivo). Veja o que diferencia a Xygeni:
Visibilidade e controle aprimorados: Nossas soluções inventariam e mapeiam automaticamente todos os ativos dentro do SDLC. Essa visibilidade destaca suas inter-relações, oferecendo um monitoramento abrangente de SDLC infraestrutura sem esforço extra para nossos clientes. Além da simples detecção de ameaças, focamos na redução da superfície de ataque e no gerenciamento de riscos de segurança.
Scanners e sensores XygeniNossos scanners proprietários detectam malware em tempo real e identificam preventivamente ataques que exploram vulnerabilidades de software. Com detecção de anomalias em tempo real e detecção de código malicioso, identificamos padrões indicativos de ataques à cadeia de suprimentos de software, minimizando o impacto sobre CI/CD eficiência.
Detecção de anomalias e códigos maliciosos em tempo real:Esses dois módulos funcionam de forma independente, melhorando software supply chain security identificando comportamento malicioso precocemente tanto em código proprietário quanto em pacotes de código aberto. Essa abordagem proativa protege seus sistemas contra ameaças em evolução.
Melhorar Software Supply Chain Security nunca foi tão fácil!
Assista à nossa palestra sobre SafeDev “Software Supply Chain Security “Resumo de 2024” e obtenha uma visão estratégica para 2025. Veja mais!
Nosso Roteiro: Impulsionando a Inovação e a Integração
Continuamos a priorizar a automação e a integração perfeita com ferramentas comerciais e de código aberto. Nossa estratégia se concentra em otimizar o gerenciamento e a correção de problemas sem depender somente de IA para detecção de ameaças. Nosso objetivo é aprimorar as ferramentas do desenvolvedor ao mesmo tempo em que fornecemos uma abordagem personalizada para gerenciar a segurança do software.
Complementar ASPM e Capacidades da Cadeia de Suprimentos de Software
Os nossos SSCS o produto vem com os seguintes recursos avançados:
Assinaturas de Proveniência e SBOM Generation: Oferecemos suporte a soluções de atestado integradas, incluindo SLSA provenance e atestados passo a passo. Isso garante o máximo controle e segurança em toda a sua cadeia de suprimentos de software, reduzindo os riscos associados a acesso não autorizado e adulteração.
Gerenciamento de acesso do desenvolvedor: Expandimos nossa trilha de auditoria para incluir SCM e CI/CD atividade da plataforma. Isso garante acesso com privilégios mínimos, ao mesmo tempo em que detecta usuários inativos ou com privilégios excessivos, minimizando potenciais riscos de segurança provenientes de pessoas de dentro da plataforma.
A importância de proteger a cadeia de suprimentos de software
A ascensão de ataques à cadeia de suprimentos de software não mostra sinais de desaceleração. À medida que as organizações continuam a adotar software de código aberto e componentes de terceiros, a necessidade de uma infraestrutura robusta software supply chain security medidas nunca foram tão grandes. Ao adotar as melhores práticas descritas aqui e fazer parcerias com empresas confiáveis software supply chain security empresas, você pode proteger seu processo de desenvolvimento de software do início ao fim.