Motores proprietários, a plataforma completa on-premise e detecção de malware que começa antes mesmo de existir uma assinatura.
Veja como o Xygeni se compara ao Aikido em seus próprios repositórios.

Cinco diferenças que importam
Plataforma completa on-premise (Inquilino único). O DAST é executado dentro da sua infraestrutura, sem exposição à internet.
Malware comportamental na publicação do registro, estendendo-se por pipelines, contêineres, código-fonte commits.
Importe os resultados do Snyk, Veracode e Checkmarx. Aplique triagem, explicação e correção por IA a todos eles.
Mecanismos de varredura nativos proprietários (não orquestração de código aberto). Um SLA, um roteiro, além de SLSA + in-toto + CBOM.
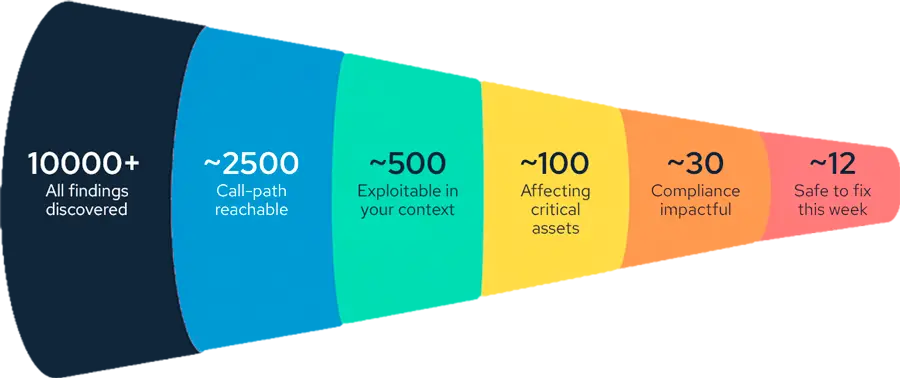
Um funil de vendas com foco no negócio que filtra milhares de resultados, reduzindo-os aos poucos que são viáveis e aproveitáveis.

O que mais muda seu fluxo de trabalho?
Xygeni decide o que corrigir primeiro e reduz o ruído.
Após o funil Nível do método de risco de remediação A aplicação é a seguinte: o Xygeni analisa o gráfico de chamadas e informa quais correções afetarão quais chamadores — antes mesmo de você aplicá-las.
Lado a lado
| Capacidade | | Aikido |
|---|---|---|
| Motores de escaneamento | ✅ Motores nativos proprietários | ⚠️ Baseado em OSS (Opengrep, Trivy, ZAP) |
| Detecção de malware antes da assinatura no plano gratuito. | ✅ MEW incluído no plano gratuito para desenvolvedores. | ❌ O plano gratuito depende de assinaturas conhecidas. |
| Proteção de endpoints do desenvolvedor | ✅ Pacotes, extensões e plugins de IDE, além do tráfego de rede, sob uma única política organizacional. | ⚠️ Somente o pacote instala |
| Plataforma completa on-premise / inquilino único | ✅ Plataforma completa on-premise | ⚠️ Scanner local + nuvem dashboard |
| Modelo de execução DAST | ✅ Compatível com instalação local, suporte paralelo ilimitado. | ⚠️ Somente na nuvem (lista branca de IPs + exposição à internet) |
| Traga seu próprio modelo de IA | ✅ Qualquer LLM, incluindo os oferecidos em formato auto-hospedado. | ⚠️ Somente o LLM do próprio Aikido |
| Detecção de pacotes maliciosos pré-assinatura (MEW) | ✅ Comportamento na publicação do registro | ⚠️ Informações sobre Aikido (estilo feed) |
| Detecção de malware em todo o SDLC | ✅ Pipelines + recipientes + commits | ⚠️ Com foco em pacotes |
| CI/CD pipeline security (integridade + proveniência) | ✅ Pipeline integridade, anomalia, SLSA + integralmente | ⚠️ Digitalizações no pipelinenão o garante |
| Triagem por IA + priorização de riscos | ✅ Triagem com base em resultados próprios e de terceiros, funil e metodologia. | ⚠️ Somente scanners próprios, sem resultados de terceiros. |
| revogação automática de segredos + bloco de mesclagem | ✅ Bloco de revogação automática + mesclagem | ⚠️ Detectar e validar apenas |
| CBOM — Lista de Materiais de Criptografia | ✅ Gerado por versão | ❌ Não disponível |
As informações sobre a concorrência são baseadas em documentação disponível publicamente, revisada em setembro de 2026. Encontrou alguma informação desatualizada? Nos informe.
Diferencial
| Componente | | Aikido |
|---|---|---|
| Dashboard / Servidor | ✅ Ambiente do cliente* | ⚠️ Nuvem de Aikido |
| Armazenamento de achados | ✅ Ambiente do cliente | ⚠️ Nuvem de Aikido |
| Execução DAST | ✅ Infraestrutura do cliente (sem exposição à internet) | ⚠️ Nuvem Aikido (lista branca de IPs + verificação de domínio) |
| Inferência de IA/LLM | ✅ Escolha do cliente, incluindo hospedagem própria. | ⚠️ Infraestrutura de Aikido |
| AutoFix disponível offline | ✅ Sim | ❌ Não (contas do Scanner Local perdem a interface do usuário do AutoFix) |
Diferencial
Análise de IA em duas camadas na publicação do registro de pacotes. Detecta comportamentos maliciosos antes mesmo da existência de uma assinatura — typosquatting, ofuscação, padrões de exfiltração, confusão de dependências.
A detecção se estende a pipelines, imagens de contêiner e código-fonte commits. Captura projéteis invertidos em pipelinecomandos maliciosos em scripts de compilação e artefatos adulterados, não apenas pacotes defeituosos.
SLSA nativo e atestados completos para cada versão, além de uma lista de materiais de criptografia (CBOM) por versão, para que você saiba qual criptografia precisará migrar.
Pacotes, extensões de IDE e plugins permanecem bloqueados até atingirem a idade mínima definida em sua política.
O tráfego para IPs e domínios maliciosos é bloqueado no ponto de extremidade, e uma máquina comprometida é isolada.
A equipe de segurança define os componentes permitidos e negados, bem como os registros autorizados.
DecisOs ions usam a inteligência de malware pré-assinatura da Xygeni, não apenas feeds de malware conhecidos.
Sim, especialmente se você precisar da plataforma completa. on-premise, seu próprio LLM ou detecção de malware além de pacotes. O Xygeni usa mecanismos de varredura proprietários e executa o dashboard, descobertas, DAST e inferência de IA em seu próprio ambiente.
Sim. No Enterprise plano, a plataforma completa funciona on-premise, isolada da internet ou híbrida, incluindo recursos de DAST e IA com um modelo auto-hospedado.
Qualquer LLM: um provedor comercial, um modelo auto-hospedado ou o próprio da Xygeni. Os dados permanecem em seu ambiente e o uso fica restrito ao seu contrato.
O MEW analisa o comportamento de cada novo pacote no momento da publicação no registro, antes mesmo de existir uma assinatura. A detecção também abrange pipelines, imagens de contêiner e código-fonte commits.
Sim. O plano gratuito para desenvolvedores inclui a detecção de malware pré-assinatura do MEW.
Traga as perguntas que ficaram em aberto na sua avaliação de Aikido. Vamos analisá-las em conjunto.