Xygeni vs SonarQube

A alternativa ao SonarQube:
Qualidade e segurança do código em uma única plataforma.

Mantenha seus controles de qualidade. Adicione segurança na cadeia de suprimentos, triagem por IA e correções que chegam como pull requests, no mesmo código.

Veja como o Xygeni se compara ao SonarQube em seus próprios repositórios.

Alternativa ao Sonarqube

O que nos diferencia

Quatro diferenças isso importa

01
Defesa da cadeia de suprimentos pré-assinatura

O MEW identifica pacotes maliciosos antes mesmo de existir uma assinatura, abrangendo diversos pacotes e contêineres. pipelineareia commits.

02
Risco real, não alertas genéricos.

A IA tria cada descoberta (verdadeiro ou falso positivo, urgência e esforço) e classifica o que é viável e explorável.

03
Projetado para quem prioriza a IA SDLC

Ferramenta cruzada ASPMInventário de IA e remediação com foco em segurança, com base em suas próprias descobertas e nas de terceiros.

04
Traga seu próprio LLM

 Use seu próprio provedor de modelos. Seu código nunca sai da sua infraestrutura, seja ela local ou isolada da internet.

Qualidade do código

Mantenha seus portões de qualidade. Adicione segurança ao mesmo código.

Suas ferramentas de qualidade e segurança analisam os mesmos arquivos, classificam-nos separadamente e geram relatórios para pessoas diferentes. O Xygeni reúne ambas em uma única plataforma, com um fluxo de trabalho unificado para priorização e correção.
Resultados
Uma qualidade standard em toda a sua pilha

Os problemas de código, a complexidade, a manutenibilidade, o código morto, a duplicação e a nomenclatura são medidos da mesma forma em todas as linguagens que você utiliza, para que os resultados sejam comparáveis ​​entre as equipes.

Portões adesivos
Os portões que suas equipes mantêm ligados

Portões de qualidade com reconhecimento de linha de base em pull requests Bloqueia o que uma solicitação de pull request introduz, não a dívida que você herdou. Exigível desde o primeiro dia, mesmo em código legado.

Correção automática
Soluções, não apenas descobertas

 A AI Remediation propõe a mudança e abre o pull requestCada descoberta é classificada por complexidade de remediação, com estimativa do esforço economizado.

Um funil
Uma classificação para qualidade e segurança.

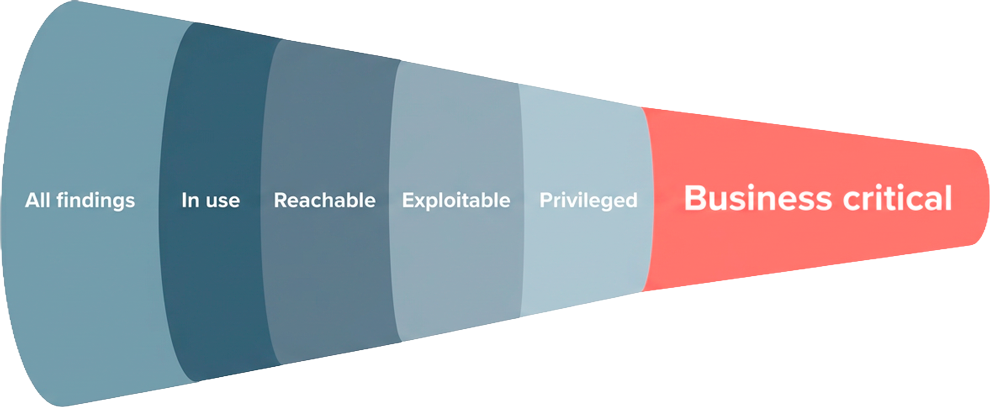
As constatações de qualidade seguem o mesmo funil de priorização das constatações de segurança. O arquivo com a pior pontuação de manutenibilidade geralmente é aquele que contém a falha de injeção.

Do ruído à ação

Pare de priorizar listas. Corrija o que importa.

A Xygeni filtra milhares de alertas, reduzindo-os aos poucos que são reais, acessíveis e exploráveis. Em seguida, corrige-os.

Lado a lado

Capacidade instantâneo

Capacidade SonarQubeGenericName
Análise da qualidade do código (cheiros, complexidade, duplicação, código morto) ✅ Um consistente standard em todos os idiomas ✅ Sim
Portões de qualidade com reconhecimento de linha de base em pull requests ✅ Sim ✅ Sim
Correções de IA para resultados de qualidade entregues como pull requests ✅ Abre a assessoria de imprensa ⚠️ Apenas sugestões, não. pull request.
Qualidade e segurança em um único funil de priorização. ✅ unificado ⚠️ Listas de problemas separadas
Malware em todo o SDLC + ponto final (Shield) ✅ Pacotes, recipientes, pipelineareia commits. ⚠️ Pacotes maliciosos conhecidos, em CI.
Triagem por IA: verificação de verdadeiros/falso-positivos ✅ Sim ❌ Não
Priorização de redução de ruído (funil de caminho de ataque) ✅ Acessível + explorável ⚠️ Baseado na gravidade
Correção automatizada: SAST, SCA e segredos (com conhecimento de mudanças radicais) ✅ Sim ⚠️ Sugestões de correção por IA, não. pull request, sem análise de alterações significativas.
Risco de remediação: quais chamadas são afetadas por uma correção, no nível do método. ✅ Método + locais de chamada identificados ❌ Sem análise de impacto
Proteção de endpoints do desenvolvedor ✅ Pacotes, extensões e plugins de IDE, além do tráfego de rede, sob uma única política organizacional. ❌ Não disponível
Teste dinâmico (DAST) ✅ Sim ❌ Não
Ferramenta cruzada ASPM (ingerir resultados de terceiros) ✅ Sim ❌ Não
Segurança com IA: descobrir, detectar e aplicar (AI-BOM) ✅ Sim ❌ Não
Traga seu próprio LLM · o código permanece em sua infraestrutura ✅ Sim ⚠️ Azure OpenAI apenas (Servidor)
Detecção de anomalias comportamentais (SCM e CI) ✅ Sim ❌ Não

As informações sobre a concorrência são baseadas em documentação disponível publicamente, revisada em setembro de 2026. Encontrou alguma informação desatualizada? Nos informe.

Proteja a IA

Segurança para a IA que você usa e construir com

O Sonar usa IA para verificar a qualidade do código. A Xygeni protege a própria IA — durante todo o seu ciclo de vida no seu sistema. SDLC.
CONHEÇA
AI-ASPM

Inventário em tempo real de todos os modelos, conjuntos de dados, agentes e servidores MCP, com uma lista de materiais de IA (AI-BOM) pronta para auditoria e mapeada de acordo com a Lei de IA da UE.

DETECTAR
Segurança de IA

Detecção determinística + LLM de injeção imediata, MCP inseguro e exposição de dados, alinhada ao OWASP, aplicada também a descobertas de terceiros.

EXECUTAR
Shield

Shield Protege o endpoint do desenvolvedor: controle de instalação baseado na idade para pacotes, extensões e plugins de IDE, bloqueio de IPs e domínios maliciosos, isolamento de máquinas comprometidas e uma política definida pela sua equipe de segurança.

Diferencial

Verifique o ataque antes de ter um nome

A maioria das ferramentas compara as dependências com listas de ameaças já conhecidas. Os ataques mais recentes à cadeia de suprimentos ainda não constam em nenhuma lista.

Malware pré-assinatura (MEW) na publicação do registro 

Malware em pacotes, contêineres, pipelines, commits.

CI/CD pipeline securityGitHub Actions, infraestrutura de compilação, segredos.

Detecção de typosquatting e carga útil ofuscada

SLSA nativo + in-toto build attestations + CBOM

Sonarqube

Detecta apenas pacotes maliciosos conhecidos publicamente.

Verificação de dependências dentro da CI pipeline só

Corre no pipeline — não garante isso.

Sem typosquatting / análise comportamental

SBOM geração; sem atestados nativos.

Perguntas Frequentes

O Xygeni é uma boa alternativa ao SonarQube?

Sim, se você precisar de mais do que qualidade de código. O Xygeni cobre a qualidade do código e adiciona SAST, SCA, segredos, CI/CD segurança, DAST, detecção de malware pré-assinatura e ASPM em uma única plataforma, com triagem por IA e correções entregues como pull requests.

Sim. A Xygeni impõe controles de qualidade em pull requests e podem causar falha em uma compilação. Os gates levam em consideração a versão base, portanto, as equipes são bloqueadas em novos problemas. pull request introduz, não sobre dívida histórica.

Isso resolve os problemas. A Remediação por IA propõe a mudança e abre um processo. pull requestE as descobertas são classificadas por complexidade de remediação, para que as equipes vejam o que podem resolver primeiro.

Não. O scanner é executado dentro da sua infraestrutura com acesso somente leitura, e apenas os resultados são enviados. O Xygeni também é executado totalmente em segundo plano. on-premise e com espaço de ar.

Sim. Ele é executado no mesmo scanner e gera relatórios no mesmo console, com a mesma triagem, correção e priorização por IA que as descobertas de segurança.

Veja a diferença com seu próprio código

Traga as perguntas que ficaram em aberto na sua avaliação do SonarQube. Vamos analisá-las em sua plataforma.

Reconhecido por ser pioneiro na solução ASPM
Melhor ferramenta de análise de composição de software
Devops Dozen 2023 Finalista Home-min
Melhor solução DevSecOps