
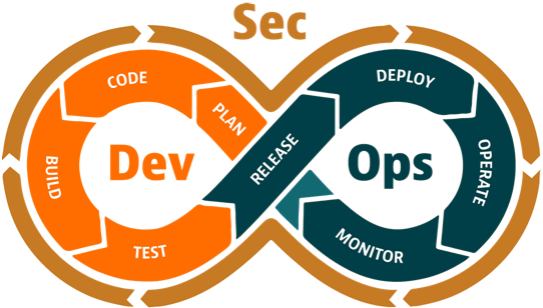






Como desenvolvedor ou membro de uma equipe DevOps, proteger o pipeline é de extrema importância. O pipeline é o conjunto de processos e ferramentas que são usados para construir, testar e implementar alterações de código em ambientes de produção. Se o seu pipeline não for seguro, pode levar a consequências graves, incluindo violações de dados, falhas no sistema e perda de confiança do cliente.
A segurança da cadeia de suprimentos de software ajuda você a proteger consistentemente seus pipeline
Proteja a integridade e a segurança do seu ecossistema de software em todo o DevOps:
- Evitando erros dispendiosos, vazamentos de dados e injeções de código malicioso. Os criminosos estão mudando seu foco para pontos mais fracos, geralmente relacionados ao desenvolvimento e lançamento de software: um backdoor no seu software pode se propagar para todos os seus usuários e clientes. Xygeni defende seu SDLC, interrompendo ataques à cadeia de suprimentos de software e evitando que invasores violem seu sistema DevOps.
- Mantendo você alerta para novos riscos com alerta precoceCom um inventário detalhado de suas dependências de software e ferramentas externas usadas no ciclo de vida do software, o surgimento de um novo componente malicioso ou de uma troiano A ação de CI pode ser identificada como uma ameaça potencial ao seu software. Alertas rápidos avisam sobre as novas ameaças que afetam seu software.
- Identificar e remediar dependências suspeitas, vazamentos secretos, IaC Falhas, configurações incorretas, malware e muito mais. O software moderno envolve muitos componentes, ferramentas e atores, desde fontes até ambientes de produção. Com tantos componentes móveis, é essencial ter fortes habilidades para detectar e corrigir rapidamente.
- Evitar alterações não intencionais em código críticoPartes do código-fonte do software, como scripts de instalação ou atualização, compilam pipelines, ou arquivos de configuração importantes, devem ter alterações bloqueadas por padrão, e um procedimento rigoroso deve ser aplicado para sua modificação.
- Melhoria pipeline securityIntegração/entrega contínua pipelines se destacam na automação do trabalho necessário para colocar software complexo em produção. As verificações de segurança são frequentemente realizadas como pipeline etapas, como escaneamento e fuzzing. Mas garantir que o resultado não foi adulterado requer controles adicionais. Como atestado de procedência para cada entrada no pipeline, SBOM geração com selagem, ou a pipelinesegurança.Xygeni atua na CI/CD pipelines para melhorar sua resiliência contra ameaças que os visam.
- Aplicar políticas de segurançaAs organizações podem definir políticas flexíveis para segurança da cadeia de suprimentos que diferentes projetos devem seguir. A Xygeni executa as verificações técnicas para detectar falhas e desvios das políticas estabelecidas, ajudando a aplicar as políticas adotadas, para uma postura de segurança aprimorada contra ataques à cadeia de suprimentos.
Seguindo essas dicas, você pode ajudar a proteger o pipeline security do seu DevOps e garanta que seu código esteja seguro antes de ser implantado na produção. Lembre-se, a segurança do pipeline é essencial para a segurança geral dos seus sistemas, por isso é importante priorizá-lo nos seus processos de desenvolvimento e implantação. Xygeni ajuda você a escanear e proteger continuamente.
