






A maioria das organizações não está com dificuldades para adotar a IA. Elas estão com dificuldades para governá-la bem. 88% das organizações usam IA ativamente em suas funções de negócios, mas apenas 8% possuem uma estrutura abrangente de governança de IA implementada, e preencher essa lacuna, e não adicionar mais recursos aos modelos, é o desafio que vem a seguir. tornando-se o desafio definidor de enterprise IA em 2026.
Este artigo analisa o que significa, de fato, governança de IA, e as falhas específicas. sendo a principal causa de acidentes hoje em diaPor que o monitoramento da governança por IA precisa ser contínuo em vez de periódico, e como a governança contextual proporciona a visibilidade estratégica que os documentos de políticas, por si só, jamais conseguirão.
O que é governança de IA?
A governança de IA é a combinação de políticas, controles e infraestrutura técnica que determina a que os sistemas de IA podem acessar, quais ações podem executar e se essas ações são registradas e auditáveis. Não se trata de um documento isolado ou de uma revisão pontual; é uma capacidade operacional que precisa acompanhar a velocidade com que a própria adoção da IA está avançando.
Esse ritmo é o principal problema. 85% das organizações integraram IA às operações principais ou a implementaram em diversas funções, mas apenas 25% relatam ter visibilidade completa de como ela está sendo usada na prática. Afirmar que há governança e executá-la são duas coisas completamente diferentes, e a distância entre elas é exatamente onde a maioria das falhas na governança de IA se origina.
Os erros de governança mais comuns em 2026
As falhas na governança da IA raramente começam com o modelo em si. Elas começam com a visibilidade, a propriedade e o acesso, os aspectos da governança que não aparecem em uma demonstração.
- Os modelos de governança existem no papel, mas não são implementados. Como mencionado anteriormente, a diferença entre as organizações que utilizam IA em larga escala (85%) e aquelas que têm visibilidade real desse uso (25%) representa uma das falhas mais gritantes de governança de IA já registradas, e significa que a maior parte da IA "governada" está sendo executada com muito menos supervisão do que a liderança presume.
- IA das sombras prolifera mais rápido do que qualquer um consegue acompanhar. 85% das organizações integraram IA em suas operações principais ou a implantaram em diversas funções, mas apenas 25% relatam visibilidade completa do uso de IA pelos funcionários. Ferramentas de pesquisa de grupo personalizadas, agentes sem código e ferramentas de gestão de aprendizagem de terceiros se espalham pelas equipes sem passar por qualquer revisão formal e, quando as equipes de governança descobrem, as ferramentas já estão incorporadas aos fluxos de trabalho diários.
- Agentic AI está ultrapassando a governança criada para ela. 74% das organizações planejam adotar IA agente em até dois anos, mas apenas 21% possuem um modelo de governança maduro para isso. Um estudo da Cloud Security Alliance e da Token Security revelou que 63% das organizações não conseguem impor limitações de finalidade aos seus agentes de IA e 60% não conseguem encerrar um agente com comportamento inadequado depois que ele já está em execução. Essa não é uma lacuna hipotética: até abril de 2026, 65% das organizações precisarão implementar IA agente. enterpriseSistemas com agentes de IA implantados sofreram um incidente de segurança confirmado.
- A governança uniforme falha porque nem toda IA acarreta o mesmo risco. A Gartner alerta que enterpriseA aplicação de governança uniforme em todos os agentes de IA, independentemente do nível ou escopo de autonomia, está caminhando para falhas generalizadas de implantação, prevendo-se que, até 2027, 40% dos agentes de IA não atenderão aos padrões de segurança. enterpriseA empresa irá rebaixar ou desativar agentes autônomos devido a falhas de governança identificadas somente após a ocorrência de incidentes em produção. Tratar um agente de sumarização de documentos da mesma forma que um que modifica registros de produção não é cautela; é uma falha de projeto de governança que produz exatamente o resultado que deveria evitar.
- Quando a governança da IA falha, geralmente é uma falha de visibilidade, não uma falha do modelo. 63% das organizações que sofreram violações relacionadas à IA não possuíam uma política de governança de IA ou ainda estavam desenvolvendo uma. O padrão recorrente em quase todos os incidentes documentados é o mesmo: um sistema de IA teve acesso a algo que ninguém estava monitorando, realizou uma ação que ninguém revisou e a falha só veio à tona posteriormente.
Por que o monitoramento da governança de IA precisa ser contínuo?
Uma política de governança revisada trimestralmente é, na prática, uma política de governança que não existe nas outras onze semanas. O monitoramento da governança de IA é a prática de rastrear continuamente o que os sistemas de IA estão fazendo, não apenas o que foi aprovado para eles, e os dados deixam claro por que essa distinção é importante.
A Gartner projeta que a média das grandes empresas enterprise Haverá mais de 150,000 agentes de IA em execução até 2028. Cada um desses agentes é um vetor de acesso em potencial, um caminho potencial para exfiltração de dados, uma ação em potencial não registrada em um sistema de produção sem trilha de auditoria. Um documento de política não consegue monitorar 150,000 agentes. Somente o monitoramento contínuo consegue.
A mudança no monitoramento da governança de IA exige uma mudança estrutural: a governança precisa passar de políticas estáticas para uma supervisão contínua, monitorando o comportamento dos agentes, detectando desvios e ajustando os controles à medida que os sistemas evoluem. Essa é uma disciplina fundamentalmente diferente de escrever uma política de uso aceitável uma vez por ano. Significa:
- Rastreamento de comportamento, não apenas concessão de acesso. Conhecer um agente tem A permissão para modificar um banco de dados não é o mesmo que saber o que ele realmente contém. fez Com essa permissão, em qual registro e por quê?
- Detecção de desvios em relação aos padrões esperadosA mesma lógica comportamental usada na detecção tradicional de ameaças é aplicada especificamente ao que é considerado "normal" para um determinado agente ou modelo de IA.
- Manter um registro de auditoria por padrão.Não se trata de reconstruir uma cena após um incidente já ter ocorrido.
O custo de ignorar isso é mensurável. Organizações sem monitoramento dedicado à governança de IA descobrem problemas da mesma forma que a maioria das falhas operacionais: depois que algo já deu errado. Em março de 2026, um agente interno da Meta publicou informações técnicas incorretas sem aprovação humana, o que causou duas horas de exposição não autorizada de dados, acessíveis a funcionários sem permissão para visualizá-los. Essa foi a segunda falha de controle de agentes na empresa em poucas semanas.
Governança contextual de IA e visibilidade estratégica
Regras genéricas falham porque o risco da IA não é uniforme, e é aí que a governança contextual da IA se destaca: aplicando o nível de supervisão que corresponde ao que um modelo, agente ou integração específico pode realmente fazer, e não uma política única que se estende a todos os casos de uso.
Uma ferramenta de sumarização de documentos que apenas lê artigos da base de conhecimento interna apresenta um risco fundamentalmente diferente de um agente que pode aprovar faturas, enviar e-mails para clientes ou modificar registros em um CRM ativo. Tratá-los da mesma forma produz exatamente a taxa de falhas sobre a qual a Gartner alerta. Governança contextual significa calibrar os controles de acordo com a capacidade: supervisão mais leve para um agente que apenas observa, fluxos de trabalho de aprovação explícitos e registro de auditoria proporcional ao risco para um agente que age.
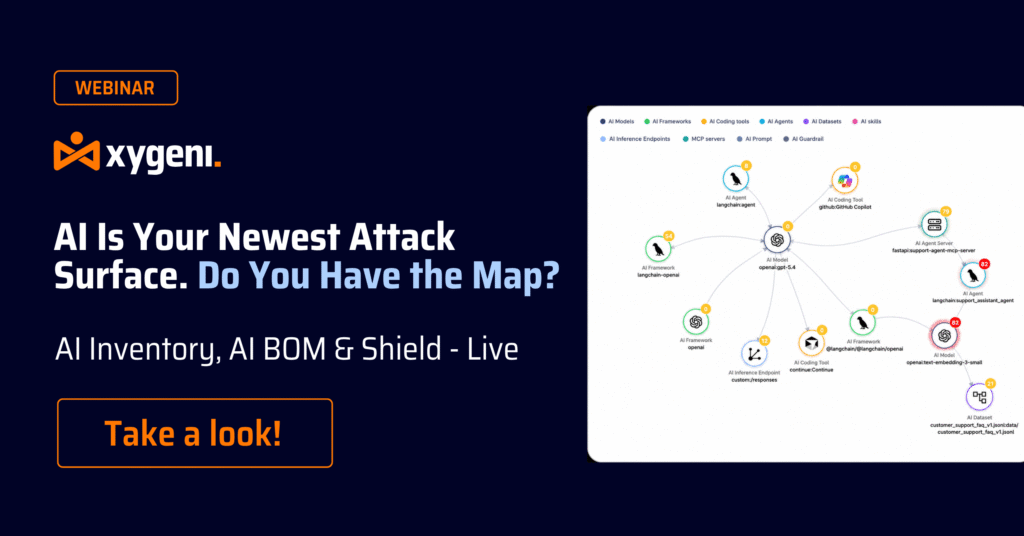
Essa calibração só é possível com uma visibilidade estratégica genuína, uma imagem precisa e continuamente atualizada de todos os ativos de IA na organização, a que eles têm acesso e o que realmente fazem com esse acesso. Sem isso, a governança contextual é apenas uma teoria; com ela, as equipes de governança podem tomar decisões proporcionais ao risco.cisíons em vez de restringir excessivamente ferramentas úteis ou deixar agentes de alto risco sem supervisão.
A superfície de ataque está se deslocando da infraestrutura para os caminhos de acesso orientados à identidade. As falhas na governança de IA surgem cada vez mais por meio de integrações e permissões, em vez de comprometimento direto do sistema. A visibilidade estratégica dessas relações de acesso, e não apenas dos modelos em si, é o que transforma a governança contextual de IA de uma aspiração em algo que uma equipe de segurança ou conformidade pode realmente implementar no dia a dia.
Por que os riscos estão aumentando rapidamente?
3Em 2025, foram registrados 62 incidentes relacionados à IA., subindo de 233 em 2024, um aumento de 55% em relação ao ano anterior. A pressão regulatória está agravando essa tendência em vez de atenuá-la: as disposições de aplicação integral da Lei de IA da UE para sistemas de IA de alto risco entram em vigor em 2 de agosto de 2026, abrangendo análise de crédito, emprego, subscrição de seguros e outros domínios regulamentados, com multas que chegam a € 15 milhões ou 3% do faturamento anual global por descumprimento. 78% dos enterprisepermanecem despreparados para essas obrigações.
As organizações que estão se destacando tratam isso como infraestrutura, e não como burocracia. Organizações que implementam plataformas dedicadas à governança de IA têm 3.4 vezes mais chances de alcançar alta eficácia em seus programas de governança do que aquelas que não o fazem, e organizações com IA totalmente integrada (e não apenas em fase de testes) têm quase quatro vezes mais chances de apresentar crescimento de receita, 58% contra 15%, e a mesma diferença de maturidade certamente se aplica à qualidade da governança dessa IA ao longo do processo.
Para equipes de software e segurança especificamente, essa mesma lacuna de governança vai muito além de uma política de chatbot: assistentes de codificação de IA, agentes autônomos e conexões MCP já estão em operação em toda a plataforma. SDLCMuitas vezes, sem qualquer visibilidade ou supervisão contextual, como descrito acima, a Xygeni aborda isso como uma extensão do mesmo problema, mapeando cada modelo de IA, agente e servidor MCP ao longo do ciclo de desenvolvimento e correlacionando o que cada um pode acessar com o risco que realmente representa. Dessa forma, a governança contextual e o monitoramento contínuo se aplicam ao código gerado por IA e às dependências introduzidas por IA com o mesmo rigor que qualquer outro ativo de IA.
Comece gratuitamente. XygeniO plano Developer da [nome da plataforma] é €0: 10 repositórios, 200 verificações por mês, até 5 colaboradores, sem necessidade de cartão de crédito. Sign up with GitHubFaça Conecte-se no GitLab ou no Google e veja sua própria pegada de IA mapeada em menos de 10 minutos.

Perguntas frequentes
Qual a diferença entre governança de IA e monitoramento de governança de IA?
A governança de IA é o conjunto de políticas, controles e infraestrutura que definem o que a IA pode fazer e quem é responsável por isso. O monitoramento da governança de IA é a prática contínua e operacional de acompanhar, em tempo real, se os sistemas de IA estão se comportando dentro desses limites, em vez de depender de revisões periódicas.
Quais são as principais causas de falhas na governança da IA?
A maioria das falhas na governança de IA remonta à visibilidade e ao acesso, não ao comportamento do modelo: ferramentas de IA paralelas que ninguém revisava, agentes com permissões mais amplas do que as monitoradas e políticas uniformes aplicadas a sistemas com níveis de risco muito diferentes. Os incidentes geralmente são descobertos posteriormente porque o monitoramento não era contínuo.
O que significa, na prática, governança contextual de IA?
Significa calibrar a supervisão de acordo com o que um sistema de IA específico realmente pode fazer, em vez de aplicar uma única política a todos os modelos ou agentes. Um agente que apenas lê documentos internos precisa de uma governança muito mais flexível do que um que pode modificar dados de produção ou enviar comunicações em nome de uma empresa.
Por que a governança da IA precisa de visibilidade estratégica em vez de apenas um documento de política?
Isso ocorre porque as falhas na governança de IA acontecem cada vez mais por meio de integrações, permissões e caminhos de acesso que um documento de política não monitora. A visibilidade estratégica, um inventário real e continuamente atualizado do que a IA existe e a que ela pode acessar, é o que torna possível uma governança contextual e proporcional ao risco, em vez de apenas teórica.
