






Em um estudo controlado apresentado em USENIX Segurança 2025Em um experimento, pesquisadores pediram a 16 grandes modelos de linguagem que gerassem 576,000 exemplos de código. Quase um quinto dos pacotes de código aberto recomendados por esses modelos não existia: 205,474 nomes de pacotes falsos e únicos, inventados do nada. Isso seria uma curiosidade se fosse aleatório. Mas não é. Quarenta e três por cento dos nomes inventados apareceram repetidamente em diferentes solicitações. Os atacantes não precisam adivinhar o que um assistente de codificação irá inventar. Eles podem observar, esperar e registrar o nome primeiro.
Esse é o problema central de Segurança da cadeia de suprimentos de IA Em um experimento: a mesma IA que acelera o desenvolvimento de software tornou-se um ponto de entrada previsível e explorável nesse mesmo desenvolvimento. A questão para as equipes de segurança não é mais se a IA afeta a cadeia de suprimentos de software. É se é possível observar o que ela está fazendo em ambos os lados da questão: a IA que escreve seu código e a IA que o defende. pipeline, e a IA para a qual um atacante está apontando.
O que é segurança da cadeia de suprimentos com IA?
A segurança da cadeia de suprimentos com IA consiste na prática de proteger a cadeia de suprimentos de software contra riscos introduzidos ou amplificados pela inteligência artificial e de usar IA para defender essa mesma cadeia de suprimentos. Ela se situa na interseção de duas tendências que a maioria dos programas de segurança ainda trata separadamente: código gerado por IA entrando na base de código e ataques baseados em IA direcionados às dependências e à compilação. pipelines e as ferramentas de desenvolvimento que o acompanham.
A segurança tradicional de aplicações questiona se existe uma vulnerabilidade conhecida em um componente conhecido. A segurança da cadeia de suprimentos de IA faz perguntas mais complexas e rápidas: essa dependência que um agente de IA acabou de instalar realmente existe ou foi uma ilusão? Esse pacote recém-publicado se comporta de forma maliciosa, mesmo que ainda não exista uma assinatura para ele? Quais modelos, agentes e conexões de IA estão em execução ao longo do ciclo de vida do desenvolvimento de software e aonde eles podem chegar?
Responder a essas perguntas na velocidade em que o código é realmente enviado é toda a essência da disciplina.
Como a IA se tornou uma superfície de ataque na cadeia de suprimentos
Os atacantes deixaram de experimentar com IA há algum tempo. Agora, eles a incorporam em operações que visam diretamente o código e suas dependências, não apenas caixas de entrada e Conecte-se Páginas.
Slopsquatting: transformando em arma as invenções da IA
A técnica agora tem um nome: slopsquatting, cunhado em abril de 2025 por Seth Larson, desenvolvedor de segurança residente na Python Software Foundation. A mecânica é simples e brutal. Assistentes de codificação de IA rotineiramente sugerem nomes de pacotes que não existem. Como essas alucinações se repetem, um atacante pode registrar o nome inventado como um pacote malicioso real e esperar que o próximo desenvolvedor (ou o próximo agente autônomo) o instale.
O precedente já está documentado. Em 2023, o pesquisador de segurança Bar Lanyado publicaram um pacote vazio de texto com um nome que os modelos frequentemente alucinavam, abraçandoface-cliEm três meses, o programa foi baixado mais de 30,000 vezes, e o comando de instalação falso chegou a aparecer no arquivo README de um repositório público de uma grande empresa de tecnologia. Isso foi apenas um teste inofensivo. O mesmo roteiro, agora com uma carga útil real, tornou-se um modelo de negócios repetível para atacantes.
Os agentes de codificação autônomos pioram a situação ao removerem o último ponto de verificação humana. Um agente que instala dependências sem revisão elimina o único momento em que um desenvolvedor poderia ter percebido que o pacote estava incorreto.
Pacotes maliciosos em escala industrial
O agachamento desleixado é uma tática dentro de uma mudança muito maior. Em 2025, campanhas de pacotes maliciosos de alto volume tornou-se o modelo operacional básico para ataques à cadeia de suprimentos, como o de Xygeni Novas tendências de ataques de segurança de aplicativos para 2026 documentos. Os atacantes adotaram a economia do spam: publicam milhares de pacotes maliciosos, aceitam remoções rápidas e confiam na probabilidade em vez da persistência. Os registros públicos agora recebem centenas de milhares de novos pacotes maliciosos por ano, e mesmo uma curta janela de exposição contamina as versões subsequentes.
MCP: uma nova camada de conexão, em grande parte insegura.
O Protocolo de Contexto de Modelo (MCP) permite que agentes de IA se conectem a ferramentas e fontes de dados. Ele também cria uma nova superfície de ataque que a maioria dos scanners nunca inspeciona. Um servidor MCP malicioso pode permanecer invisível ao lado de servidores legítimos, acessível a qualquer agente com permissão. A OWASP publicou uma lista com os 10 principais MCPs (Master Charge of Protection) para 2025. catalogar esses riscos, desde injeção imediata e envenenamento de ferramentas até servidores não autenticados que qualquer agente na rede pode alcançar.
Segredos vazando através de código gerado por IA
De acordo com a Check Point External Risk Management (anteriormente), o número de credenciais comprometidas aumentou aproximadamente 160% em 2025 em comparação com 2024. Ciberint), impulsionado em parte por malware de phishing e roubo de informações aprimorado por IA. Em ambientes de software, isso se mapeia diretamente para chaves e tokens embutidos em código gerado por IA. Um assistente de codificação que ingeriu um .env Inserir um arquivo em seu contexto pode reproduzir um segredo em uma sugestão, e os atacantes procuram exatamente por esse padrão.
A dimensão humana também não desapareceu. O relatório "Cost of a Data Breach Report 2025" da IBM constatou que, entre as violações envolvendo IA, 37% utilizaram phishing gerado por IA e 35% utilizaram personificação por deepfake, técnicas cada vez mais direcionadas a desenvolvedores por meio de contatos falsos de recrutadores e contas de manutenção falsificadas.
Como a IA defende a cadeia de suprimentos
As capacidades que tornam a IA perigosa são exatamente as que a tornam útil para os defensores. Na cadeia de suprimentos, essa relação de troca é mais concreta em quatro pontos.
Detecção de malware antes da assinatura
Essa é a capacidade definidora. A varredura tradicional espera por uma assinatura sabidamente maliciosa antes de poder sinalizar um pacote, o que é estruturalmente muito lento para ataques que acumulam milhares de downloads em poucas horas após a publicação. A detecção baseada em comportamento, por outro lado, avalia um pacote recém-publicado no momento em que ele aparece: suas ações durante a instalação, chamadas de rede, padrões de ofuscação e anomalias de metadados. Isso elimina a janela da qual dependem as campanhas de slopsquatting e typosquatting. As campanhas Shai-Hulud e GlassWorm do npm, previstas para o final de 2025, que os detectores baseados em assinaturas não detectaram completamente, são pré-cisNeste caso específico, a análise comportamental é feita para detectar.
Priorização por explorabilidade, não por volume.
A contribuição mais prática da IA para a segurança de aplicativos moderna não é encontrar mais problemas, mas sim filtrar o ruído dos já encontrados. A análise de acessibilidade determina se um caminho de código vulnerável é de fato executado. A pontuação de explorabilidade compara dados de ataques reais com um valor bruto do CVSS. Juntas, essas ferramentas permitem que as equipes se concentrem na fração de descobertas que representam riscos genuínos e exploráveis, em vez de triar manualmente milhares de alertas de baixa relevância.
Detecção de anomalias em pipeline nível
In Pesquisa da Darktrace sobre o Estado da Cibersegurança com IA em 2026Líderes de segurança apontaram a detecção de ameaças e a identificação de anomalias (72%) como a área em que a IA gera maior impacto, à frente da resposta automatizada (48%) e do gerenciamento de vulnerabilidades (47%). Aplicado a CI/CDIsso significa sinalizar um script de instalação que se comporta de maneira diferente de tudo o que já foi visto antes. pipelineou uma atualização de dependência que introduz uma chamada de rede inesperada.
Remediação automatizada e passível de revisão
Além de identificar e classificar riscos, a IA agora gera a solução: uma alteração de código segura e específica para a estrutura, submetida como uma correção. pull request em vez de um ticket que fica apodrecendo na fila de espera. IBM Descobriu-se que as organizações que utilizam IA e automação extensivamente em suas operações de segurança reduzem o ciclo de vida total de uma violação de segurança para 204 dias, em comparação com 284 dias para aquelas que não o fazem (cerca de 80 dias mais rápido), economizando, em média, US$ 1.9 milhão por violação. Detectar um risco sem corrigi-lo apenas transfere o acúmulo de problemas; combinar a triagem por IA com correções geradas por IA fecha o ciclo.
A lacuna de governança que a maioria das equipes ainda não resolveu.
E aqui está a parte desconfortável. A pesquisa da Darktrace de 2026 revelou que 77% das organizações agora utilizam IA generativa em sua infraestrutura de segurança, mas apenas 37% possuem uma política formal para o uso seguro de IA. Esse número, na verdade, caiu de 45% no ano anterior. A adoção está superando a governança, e os atacantes estão explorando essa lacuna.
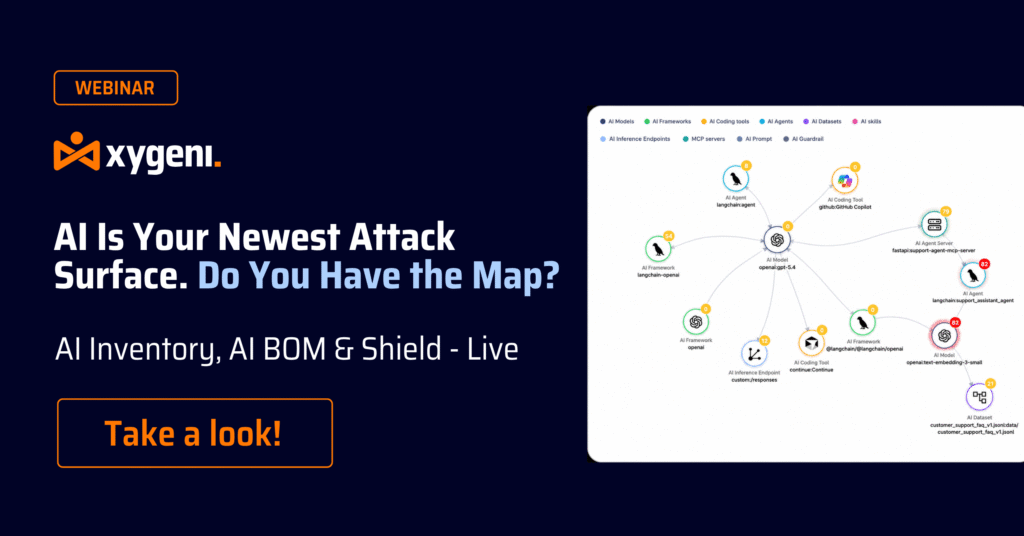
Para as equipes de software, isso se manifesta concretamente: assistentes de codificação de IA, agentes e conexões MCP já estão em funcionamento em toda a plataforma. SDLCMuitas vezes, sem visibilidade centralizada sobre o que acessam ou o que introduziram. A maioria das organizações consegue nomear seus provedores de nuvem. Poucas conseguem nomear todos os modelos de IA, agentes e servidores MCP acessíveis a partir da máquina de um desenvolvedor. Esse inventário, uma Lista de Materiais de IA (AI-BOM), é a base sobre a qual se constrói o restante da segurança da cadeia de suprimentos de IA. Não é possível proteger o que não foi inventariado.
O que as equipes de segurança de aplicativos devem fazer agora
O violação de dados média O custo estimado é de US$ 4.44 milhões em 2025 (IBM), e a cadeia de suprimentos é cada vez mais um dos pontos de entrada. A resposta prática não é "adotar IA" em abstrato. É uma lista curta e concreta:
- Faça um inventário de quais sistemas de IA estão sendo executados em sua empresa. SDLC. Modelos, agentes, servidores MCP e ferramentas de codificação de IA são recursos. Construa primeiro a lista de materiais de IA (AI-BOM).
- Trate o código gerado por IA da mesma forma que o código escrito por humanos. Código que compila não é automaticamente seguro, e suas dependências merecem a mesma revisão que qualquer outro elemento.
- Detecte malware pelo comportamento, não por assinaturas. A digitalização baseada em assinaturas é estruturalmente muito lenta para campanhas de pacotes de alto volume e curta duração.
- Priorize pela possibilidade de exploração, não pelo volume de alertas. O valor defensivo da IA reside em separar o risco real do ruído, e não em gerar mais ruído.
- Automatize a remediação, não apenas a detecção. A detecção sem correção apenas transfere o problema para outro lugar.
Para onde caminha a segurança da cadeia de suprimentos com IA
Dois padrões definirão os próximos anos. Primeiro, os ataques estão se tornando previsíveis em grande escala, em vez de aleatórios: o slopsquatting funciona precisIsso ocorre porque as alucinações da IA são consistentes, o que significa que a defesa precisa mudar de assinaturas isoladas para reconhecimento de padrões que se adaptam e se adaptam. Em segundo lugar, a defesa está passando de "alertar um humano" para "identificar, avaliar e responder antes que um chamado seja aberto". As organizações que estão ganhando terreno são aquelas que detectam o comportamento de um pacote malicioso no momento da publicação, e não esperando que uma CVE seja criada.
A IA é o seu risco mais recente e a sua melhor defesa, muitas vezes no mesmo sistema.
A IA atua em duas direções simultaneamente. Ela oferece aos atacantes ferramentas automatizadas e escaláveis, e aos defensores a capacidade de detectar e responder em uma escala que a análise manual jamais conseguiria. Essa dualidade é exatamente o motivo pelo qual a segurança da cadeia de suprimentos baseada em IA não pode ser implementada como uma solução improvisada ou proibida por completo.
Esta é a lacuna Xygeni Foi construído para fechar. Alerta antecipado de malware (MEW) Monitora continuamente registros públicos e privados e detecta pacotes maliciosos no momento em que são publicados, antes mesmo de existir qualquer assinatura, usando veredictos de IA validados por uma equipe de pesquisa humana. Xygeni Shield Coloca essa inteligência para trabalhar no ponto de extremidade do desenvolvedor: bloqueia pacotes maliciosos no momento da instalação, antes que seus scripts sejam executados, e inventaria as ferramentas de IA, agentes e servidores MCP em cada máquina. Juntos, eles são projetados especificamente para as ameaças descritas neste artigo: slopsquatting, typosquatting, confusão de dependências e comprometimento do mantenedor, incluindo o Shai Hulud e as classes de ataque GlassWorm que as ferramentas baseadas em assinaturas não detectaram. Combinado com a priorização baseada em alcance, um BOM de IA em toda a sua SDLCe correção automatizada de solicitações de pull, código gerado por IA e Ataques com tecnologia de IA receber a mesma atenção, sem prejudicar o ritmo dos desenvolvedores.
Comece gratuitamente. O plano Developer da Xygeni é €0: 10 repositórios, 200 verificações por mês, até 5 colaboradores, sem necessidade de cartão de crédito. Sign up with GitHub, GitLab ou Google e execute sua primeira verificação em menos de 10 minutos; Shield A proteção de endpoints estará disponível em breve no plano Developer.
Perguntas frequentes
O que é segurança da cadeia de suprimentos com IA?
A segurança da cadeia de suprimentos com IA protege a cadeia de suprimentos de software contra riscos que a IA introduz ou amplifica, como dependências fictícias, código gerado por IA contendo vulnerabilidades e conexões maliciosas com MCPs, além de usar IA para defendê-la por meio de detecção de malware baseada em comportamento, priorização de explorabilidade e remediação automatizada.
Como a IA é usada para defender a cadeia de suprimentos de software?
A IA possibilita defesas que as ferramentas baseadas em assinaturas não conseguem igualar: avaliar o comportamento de um pacote recém-publicado no momento em que ele aparece, determinar se um caminho de código vulnerável é realmente acessível, sinalizar anomalias. pipeline atividade e geração de correções específicas da estrutura como pull requests em vez de tickets em atraso.
Por que os scanners tradicionais não conseguem detectar ataques à cadeia de suprimentos impulsionados por IA?
As ferramentas tradicionais dependem de assinaturas conhecidas e CVEs publicadas, portanto, só sinalizam um pacote depois que ele já foi identificado como malicioso. Campanhas de pacotes de grande volume e curta duração acumulam downloads poucas horas após a publicação (muito antes de existir uma assinatura), e é por isso que a detecção baseada em comportamento e pré-assinatura é necessária.
O que é uma lista de materiais com inteligência artificial (AI-BOM) e por que ela é importante?
Uma lista de materiais de IA (AI-BOM) é um inventário de todos os modelos de IA, agentes e conexões MCP em execução ao longo do ciclo de vida de desenvolvimento de software. Ela é importante porque não é possível proteger o que não foi inventariado, e a maioria das organizações não possui visibilidade centralizada sobre quais recursos de IA estão acessíveis a partir da máquina de um desenvolvedor.
