






Uma vulnerabilidade de injeção de SQL ainda é uma das falhas mais comuns e perigosas em aplicações web, mesmo décadas após ter sido documentada pela primeira vez. Os atacantes injetam SQL malicioso em uma consulta e o banco de dados o executa como se um desenvolvedor o tivesse escrito. Sem o conhecimento adequado, o banco de dados pode ser vulnerável a uma injeção de SQL. SAST Mesmo com uma ferramenta de detecção de vulnerabilidades de injeção de SQL implementada, essa falha pode permanecer em um código-fonte por anos antes que alguém a encontre, geralmente porque um invasor a descobre primeiro.
Este guia aborda como as vulnerabilidades de injeção de SQL ocorrem, por que a prevenção dessas vulnerabilidades ainda requer ferramentas automatizadas e disciplina de codificação segura, e como uma SAST A ferramenta se encaixa nesse cenário desde a primeira linha de código.
O que é uma vulnerabilidade de injeção de SQL?
Uma vulnerabilidade de injeção de SQL ocorre quando a entrada do usuário é inserida diretamente em uma consulta de banco de dados, em vez de ser tratada como dados. Considere um exemplo. Conecte-se formulário que constrói sua consulta concatenando um nome de usuário e senha diretamente na string SQL. Um invasor que insere admin' OR '1'='1 Como o nome de usuário altera a lógica da própria consulta, o banco de dados retorna uma correspondência independentemente da senha real. Essa única entrada sem tratamento de caracteres especiais ignora completamente a autenticação.
Este é exatamente o tipo de bug a SAST Uma ferramenta para detecção de vulnerabilidades de injeção de SQL foi criada para identificar: entradas não tratadas que são inseridas em uma consulta, visíveis no código-fonte antes mesmo de chegarem ao banco de dados.
Por que usar um SAST Ferramenta para detecção de vulnerabilidades de injeção de SQL?
A Teste de segurança de aplicativos estáticos (SAST) A ferramenta analisa o código-fonte para encontrar padrões inseguros, incluindo entradas não sanitizadas que levam à injeção de SQL, antes mesmo que o código chegue à produção. Essa sincronização é o que diferencia a prevenção de vulnerabilidades de injeção de SQL da resposta a incidentes de injeção de SQL.
Benefícios de usar um SAST Ferramenta para prevenção de vulnerabilidades de injeção de SQL
- Detecção precoceAs descobertas surgem enquanto o aplicativo ainda está sendo desenvolvido, não depois de lançado.
- Remediação detalhadaOrientações práticas para correções, como consultas parametrizadas, em vez de apenas um número de linha sinalizado.
- CI/CD integração: vulnerabilidades são detectadas em commit ou construir, dentro do fluxo de trabalho que os desenvolvedores já utilizam.
- Baixa taxa de falsos positivosUma ferramenta que oculta descobertas reais de injeção de SQL em meio a ruído acaba sendo ignorada. PrécisÍons são o que mantém um SAST Uma ferramenta para detecção de vulnerabilidades de injeção de SQL realmente útil no dia a dia.
Exemplos reais de ataques de injeção de SQL
A injeção de SQL causou algumas das maiores violações de dados já registradas e continua causando danos até hoje. Abaixo estão alguns exemplos notáveis, do mais recente ao mais antigo:
- Metabase (2026)Os atacantes exploraram uma vulnerabilidade de injeção SQL no endpoint de redefinição de senha da plataforma de análise Metabase, obtendo acesso total de administrador com uma única requisição não autenticada. A violação afetou pelo menos cinco empresas subsequentes por meio de credenciais de banco de dados expostas e conectadas à plataforma.
- BeyondTrust e o Tesouro dos EUA (2025)Uma falha de injeção de SQL no PostgreSQL, rastreada como CVE-2025-1094, foi explorada para invadir a plataforma de suporte remoto da BeyondTrust. A cadeia de intrusão atingiu o Departamento do Tesouro dos EUA, demonstrando como uma única entrada não tratada em uma interface de banco de dados amplamente utilizada pode desencadear um incidente de nível governamental.
- Fala Fala (2015)Um ataque de injeção de SQL expôs dados pessoais de quase 157,000 clientes, incluindo informações financeiras, resultando em multas substanciais e danos duradouros à reputação.
- Yahoo (2014)Os atacantes usaram injeção de SQL para roubar mais de 500 milhões de registros de usuários, uma das maiores violações de segurança da história na época.
- Vozes do Yahoo! (2012)Um ataque separado de injeção de SQL vazou aproximadamente 500,000 endereços de e-mail e senhas, expondo falhas na proteção do banco de dados.
- Sony Pictures / PlayStation Network (2011)Uma injeção de SQL deu aos atacantes acesso a cerca de 77 milhões de contas da PlayStation Network, com prejuízos estimados em 170 milhões de dólares.
- Sistemas de pagamento Heartland (2008)Uma vulnerabilidade de injeção de SQL expôs aproximadamente 130 milhões de números de cartões de crédito e débito, em uma das maiores violações de segurança da época.
O padrão ao longo de quase duas décadas é o mesmo: uma entrada não tratada, uma consulta, e todo o conjunto de dados subjacente torna-se acessível. É exatamente por isso que a prevenção de vulnerabilidades de injeção de SQL precisa ser incorporada ao desenvolvimento, e não adicionada posteriormente à implantação. A injeção de SQL está intimamente ligada a... scripts entre sites como uma das vulnerabilidades da classe de injeção que um SAST A ferramenta precisa detectar isso por padrão, e não como uma solução posterior.
Prevenção de vulnerabilidade de injeção de SQL: práticas recomendadas
A prevenção de injeção de SQL requer uma combinação de práticas de programação segura e ferramentas automatizadas. Essas cinco práticas formam o núcleo de qualquer estratégia de prevenção de vulnerabilidades de injeção de SQL:
- Utilize consultas parametrizadas. Substitua o SQL dinâmico por consultas parametrizadas para que a entrada do usuário seja sempre tratada como dados, nunca como código executável. Uma consulta baseada em espaços reservados (
WHERE username = ? AND password = ?) não pode ser reinterpretado pela entrada do atacante da mesma forma que uma string concatenada pode. - Validar entradas. Rejeite entradas que não correspondam ao formato esperado e fique atento a caracteres comumente usados em tentativas de injeção, como aspas simples não escapadas ou ponto e vírgula.
- Caracteres especiais de escape. Quando consultas parametrizadas não são uma opção, o escape neutraliza os caracteres nos quais os atacantes confiam. Considere isso como uma medida de segurança alternativa, não como defesa principal.
- Limitar permissões de banco de dados. Aplique o princípio do menor privilégio para que a conta usada pelo seu aplicativo só possa acessar os dados e realizar as operações de que realmente precisa. Uma consulta comprometida causa muito menos danos a uma conta restrita.
- Usar um SAST ferramenta. Automatize a detecção de vulnerabilidades de injeção de SQL com um SAST Ferramenta que analisa continuamente o código-fonte e sinaliza consultas não sanitizadas antes que elas cheguem a um pull request, quanto mais a produção.
Como Xygeni-SAST Previne vulnerabilidades de injeção de SQL
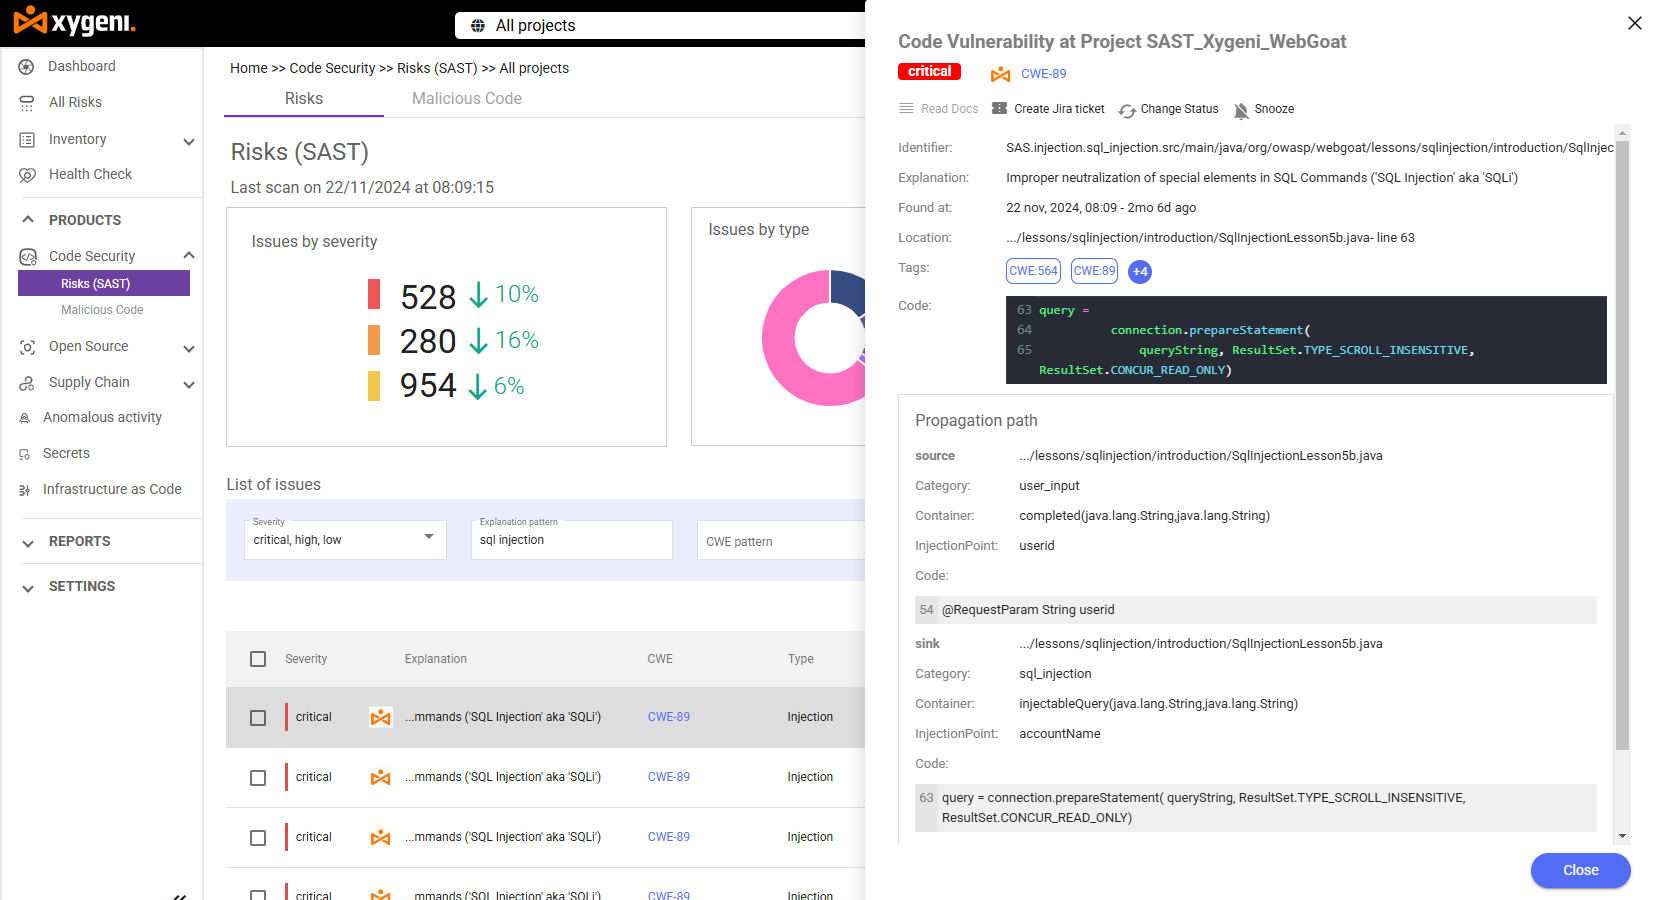
Xygeni-SAST combina análise estática profunda com uma baixa taxa de falsos positivos, de modo que a prevenção de vulnerabilidades de injeção de SQL não ocorre às custas de alerta de fadiga.
- Análise de consultas avançadaIdentifica padrões de consulta SQL inseguros, incluindo strings concatenadas com entrada não sanitizada, e sinaliza a ausência de medidas de segurança como consultas parametrizadas ou validação de entrada.
- Precisão de detecção comprovada: no OWASP Benchmark, a indústria standard Para avaliar ferramentas de teste de segurança de aplicativos, Xygeni-SAST Obteve uma taxa de verdadeiros positivos de 100% para injeção de SQL (CWE-89), o que significa que não deixou de testar nenhum caso conhecido de injeção de SQL no benchmark.
- Correção automática de IA: corrige instantaneamente problemas como injeção de SQL e cross-site scripting com soluções prontas para desenvolvedores, gerando pull requests com sugestões de código seguro alinhadas às melhores práticas da linguagem.
- Sem costura CI/CD integração: é executado em tempo real dentro do seu ambiente de desenvolvimento. pipeline, detectando vulnerabilidades de injeção de SQL antes da implantação, em vez de depois.
- Integração IDEVisualize os detalhes do problema, a gravidade e as orientações de correção diretamente no seu editor enquanto escreve a consulta, e não depois. commit .

Perguntas frequentes
Qual a melhor maneira de prevenir injeção de SQL?
A prevenção mais eficaz contra vulnerabilidades de injeção de SQL combina consultas parametrizadas em seu código com um SAST Ferramenta que busca continuamente padrões de entrada não sanitizados. A revisão manual de código sozinha deixa passar muita coisa na velocidade das operações modernas. pipelinecódigo de envio.
Pode um SAST Essa ferramenta substituirá completamente as práticas de programação segura?
Não. A SAST Uma ferramenta para detecção de vulnerabilidades de injeção de SQL identifica o que já está no código, mas consultas parametrizadas, validação de entrada e permissões de banco de dados com privilégios mínimos reduzem a frequência com que padrões inseguros são escritos. As duas funcionam em conjunto.
Por que ainda ocorrem violações de injeção de SQL se a solução é bem conhecida?
Consultas parametrizadas têm sido a standard A correção é necessária há anos, mas as bases de código existentes acumulam consultas legadas que nunca são revistas até que uma violação force a sua resolução. Contínuo SAST A verificação elimina essa lacuna ao sinalizar consultas não sanitizadas em cada etapa. commit, não apenas durante uma auditoria periódica.
Uma baixa taxa de falsos positivos é relevante especificamente para a detecção de injeção de SQL?
Sim. As descobertas de injeção de SQL que se perdem em uma longa lista de falsos positivos são as que chegam à produção. SAST Uma ferramenta com baixa taxa de falsos positivos mantém a prevenção de vulnerabilidades de injeção de SQL em ação, em vez de sobrecarregar o usuário.
Proteja seus aplicativos com Xygeni-SAST
As vulnerabilidades de injeção de SQL podem ser prevenidas com as medidas corretas. SAST ferramenta e as práticas corretas em vigor. Inicie um teste gratuito do Xygeni-SAST hoje, ou explore como ele se encaixa ao lado de SCA e open source security na plataforma Xygeni completa. Agenda uma Demonstração or Faça o tour do produto Para ver como fica no seu próprio código.
