






TL, DR
"Empresa de segurança com IA" pode significar pelo menos três coisas diferentes. Alguns fornecedores protegem o código que a IA escreve, outros protegem os próprios modelos e agentes, e alguns simplesmente adicionam um recurso de IA a uma ferramenta já existente. Saiba qual você está avaliando antes de comparar preços.
O método de descoberta separa a cobertura real da demonstração. Um fornecedor que precisa de tráfego ao vivo ou de um agente implantado para encontrar algo só pode informar sobre o que já está em execução; a descoberta estática, em nível de código, detecta isso em um pull request ao invés.
O alinhamento com a estrutura deve ser verificado, e não aceito sem questionamento. OWASP's LLM Top 10, NIST's AI RMF e MITRE ATLAS São estáveis e citáveis; peça ao fornecedor para mostrar o mapa real, não apenas o logotipo em um slide.
A categoria consolidou-se rapidamente. Diversas empresas especializadas em IA nativa foram incorporadas a plataformas maiores desde 2024. Isso não as desqualifica, mas vale a pena questionar diretamente se o plano que você está adquirindo ainda será válido daqui a dois anos.
O que procurar em uma empresa de segurança de IA
Digite “empresa de segurança com IA” em uma barra de pesquisa e você encontrará dezenas de fornecedores que usam as mesmas cinco palavras: com tecnologia de IA, abrangente, unificada, de última geração, interativa. Nada disso informa o que o produto realmente faz ou se ele atende às necessidades da sua equipe. Este guia é o checklist para ajudá-lo a filtrar tudo: o que a “segurança com IA” realmente abrange, as perguntas que diferenciam uma capacidade real de uma mera apresentação e os sinais de alerta que aparecem em quase todas as avaliações.
“Empresa de Segurança com IA” significa pelo menos três coisas diferentes.
Antes de comparar qualquer opção, descubra qual problema você realmente está tentando resolver. O termo abrange três categorias distintas, e um fornecedor que se destaca em uma delas geralmente não se destaca nas outras duas.
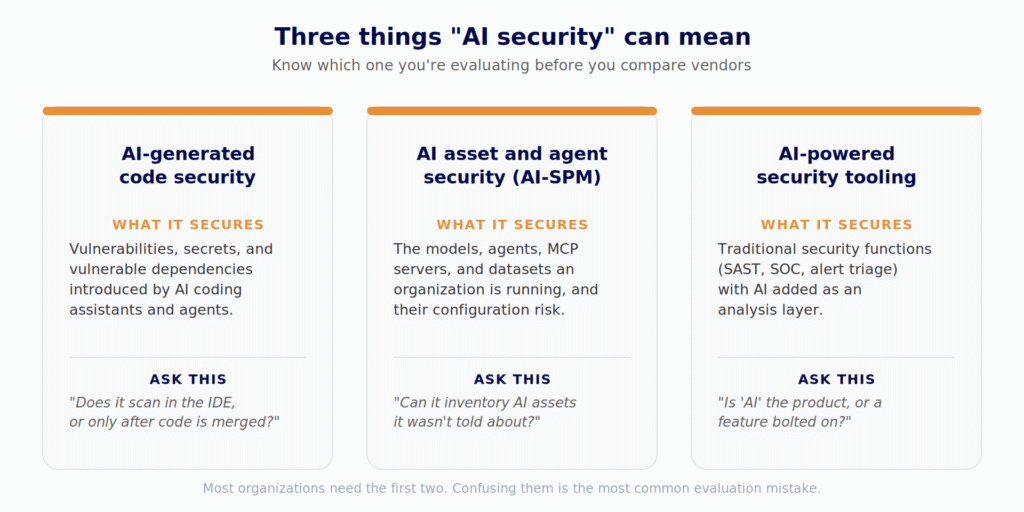
Uma ferramenta criada para proteger modelos em produção não detectará um nome de pacote alucinado em um pull requestE um analisador de código não vai te avisar que um servidor MCP não aprovado apareceu no IDE de alguém na semana passada.
Os critérios de compra que realmente importam
Depois de saber qual categoria você precisa, estas são as perguntas que vale a pena fazer a todos os fornecedores da sua lista, independentemente de como eles se descrevem na página inicial.
Sinais de alerta dos quais vale a pena se afastar
Alguns padrões aparecem com frequência suficiente nessa categoria para que valha a pena mencioná-los diretamente, sem apontar para nenhum fornecedor específico:
- "Com tecnologia de IA", sem qualquer explicação adicional. Se um fornecedor não consegue explicar, em uma frase, o que a IA realmente faz de diferente de um scanner baseado em regras, trata-se de um rótulo de marketing, não de uma capacidade.
- Um emblema de estrutura sem nada atrás. Citar a OWASP ou o NIST é fácil. Peça um exemplo concreto, uma descoberta real vinculada a uma categoria real dentro daquela estrutura, não o mapeamento completo, apenas um. Se o fornecedor não conseguir apresentar um único exemplo na hora, o selo é meramente decorativo.
- Imprecisão quanto ao local onde a digitalização é realizada. Pergunte diretamente: nosso código alguma vez sai da nossa infraestrutura durante a análise? Um fornecedor confiante em sua arquitetura responde em uma frase. Um fornecedor que muda de assunto para falar sobre criptografia em trânsito, sem responder à pergunta de fato, acabou de lhe dar a resposta.
- Um plano gratuito que, na verdade, é um período de teste de 14 dias. Um nível de desenvolvedor genuinamente gratuito, e não uma contagem regressiva, é um sinal de que o fornecedor tem confiança suficiente para deixar o produto falar por si só.
- Todas as funcionalidades estarão disponíveis "em breve". Um slide de roteiro não é um produto. Pergunte, por escrito, o que será lançado hoje.
Como isso parece na prática
A Xygeni AI Security descobre a IA em execução em toda a organização — modelos, agentes, servidores MCP e ferramentas de codificação de IA — a partir do que eles deixam para trás em código e configuração, e não por meio de uma pesquisa ou de um agente implantado. Ela gera uma lista de materiais de IA (AI-BOM) em standard CycloneDX ML-BOM formata e mapeia as descobertas para o Top 10 do OWASP LLM e NIST AI RMF. Xygeni DevAI A ferramenta é executada dentro do IDE enquanto os desenvolvedores escrevem código, seja ele escrito por humanos ou gerado por IA, e seus recursos de Triagem, Explicação e Remediação por IA se aplicam igualmente às descobertas dos próprios scanners da Xygeni e às descobertas já presentes nas ferramentas de segurança de aplicativos (AppSec) que a organização utiliza. Isso significa que adotá-la não exige a substituição de nada. O código-fonte nunca sai do ambiente do cliente, com suporte para a utilização do seu próprio contrato LLM, quando necessário.
Se você estiver comparando isso com sua própria lista de verificação acima, o nível de desenvolvedor é gratuito para começar, e você pode analisar mais detalhadamente como ele se encaixa em uma solução existente. ASPM programa está disponível na página de preços.

Perguntas frequentes: Como escolher uma empresa de segurança com IA
Qual a diferença entre segurança com IA e IA-SPM?
Segurança de IA é a categoria ampla. Gerenciamento da Postura de Segurança de IA (AI-SPM) é um termo mais específico, reconhecido pelo Gartner como uma categoria emergente para analistas, que engloba ferramentas que descobrem e avaliam continuamente a postura dos ativos de IA de uma organização: modelos, agentes, conjuntos de dados e seus riscos de configuração, da mesma forma que o CSPM faz para a infraestrutura em nuvem.
Preciso de um fornecedor separado para o código gerado por IA e outro para a infraestrutura de IA?
Não necessariamente, mas você precisa confirmar se um único fornecedor realmente cobre ambas as funcionalidades, em vez de presumir que sim apenas porque a palavra "IA" aparece duas vezes na página inicial. Pergunte especificamente a cada um sobre a análise de código em nível de IDE e sobre a descoberta de ativos por IA; são problemas de engenharia diferentes.
Existe alguma certificação que um fornecedor possa obter a partir de um framework como o OWASP LLM Top 10?
Não. É uma conscientização desenvolvida pela comunidade. standardNão se trata de uma certificação obtida por meio de aprovação. Um fornecedor pode mapear suas detecções a ela, o que é verificável, mas "certificado pela OWASP" não é uma afirmação válida e deve ser considerado um pequeno sinal de alerta por si só.
Uma lista de materiais baseada em IA (AI-BOM) atende a alguma regulamentação específica?
Não por si só, e nenhuma regulamentação atualmente menciona um "AI-BOM" como um artefato obrigatório. Ele ajuda a atender às expectativas de documentação em estruturas como os requisitos de documentação técnica da Lei de IA da UE, mas é uma evidência de conformidade, não um mero item a ser marcado como requisito de conformidade.
Por que é importante saber se um fornecedor foi adquirido recentemente?
Não é um fator desqualificante; aquisições podem trazer recursos e estabilidade. Mas planos estratégicos, preços e modelos de suporte geralmente mudam após uma aquisição, então vale a pena perguntar diretamente em vez de presumir continuidade.
