






1. Introducere: De ce este încă importantă securitatea software-ului
Securitatea software înseamnă protejarea atât a codului, cât și a instrumentelor folosite pentru construirea acestuia. Pe măsură ce dezvoltarea se accelerează și se bazează tot mai mult pe cod terț și automatizare, lanțul de aprovizionare cu software devine o suprafață de atac majoră. Dacă vă întrebați... ce este securitatea software, nu este vorba doar de remedierea erorilor - este vorba de prevenirea codului nesigur, de păstrarea secretelor în siguranță și de securizarea CI/CD pipelinede la început.
Atacurile vizează acum etapele incipiente, cum ar fi controlul sursei și sistemele de construire. Prin urmare, software-ul de securitate software trebuie să depășească apărarea perimetrală și să acopere întregul proces de dezvoltare.
Odată cu creșterea riscurilor și cu intrarea în vigoare a unor reglementări precum DORA și NIS2, securizarea lanțului de aprovizionare nu mai este opțională. Acest ghid vă va ajuta să:
- Înțelegerea securității software în practică
- Recunoașteți modul în care atacatorii se infiltrează în lanțul de aprovizionare cu software
- Aplicați cele mai bune practici pentru a securiza fiecare fază a dezvoltării
Hai să ne aruncăm.
2. Ce este securitatea software și de ce este esențială pentru lanțul de aprovizionare cu software
Software-ul de securitate, în esență, înseamnă construirea și întreținerea de software care poate rezista amenințărilor din lumea reală. Cu alte cuvinte, nu este vorba doar despre rularea scanerelor la sfârșitul dezvoltării - ci mai degrabă despre integrarea securității în proces încă de la început.
Ce este securitatea software
Securitatea software este practica de proiectare, dezvoltare și întreținere a software-ului pentru a-l proteja de vulnerabilități, acces neautorizat și atacuri rău intenționate pe tot parcursul ciclului său de viață.
Principiile de bază ale software-ului de securitate în SDLC
- Scrierea codului securizat
- Gestionarea dependențelor în siguranță
- Protejarea dvs. CI/CD pipelines
- Prevenirea modificărilor sau accesului neautorizat
- Păstrarea secretelor și a datelor sensibile în afara controlului sursei
Fiecare dintre aceste practici ajută la reducerea riscurilor în întregul lanț de aprovizionare cu software, de la dezvoltare până la implementare.
Ce este securitatea software în funcție de industrie standards
- Potrivit Proiect de securitate pentru aplicații web deschise (OWASP), Securitatea software este procesul de construire a unui software securizat de la început - concentrându-se pe oameni, procese și tehnologie.
- Divizia CERT a Carnegie Mellon o definește ca fiind proiectarea și implementarea de software pentru a continua să funcționeze corect în cazul unui atac rău intenționat.
- Institutul National al Standardși Tehnologie (NIST) o descrie ca protejând software-ul împotriva accesului, utilizării, divulgării, întreruperii sau modificării neautorizate.
Deși fiecare se concentrează din perspective diferite, mesajul comun este clar: securitatea software trebuie să înceapă devreme și să rămână o prioritate pe tot parcursul dezvoltării.
Acum că am definit securitatea software, haideți să o comparăm cu securitatea aplicațiilor și să explicăm de ce este important să înțelegem diferența.
3. Securitatea software vs. securitatea aplicațiilor
Deși securitatea software și securitatea aplicațiilor se confundă adesea, ele rezolvă probleme diferite. Prin urmare, înțelegerea modului în care se suprapun - și unde nu - ajută echipele să aplice protecțiile potrivite în etapele potrivite.
Securitatea aplicațiilor: Apărare la linia de sosire
Securitatea aplicațiilor se concentrează asupra software-ului după ce acesta este construit. Aceasta își propune să protejeze aplicațiile care rulează împotriva atacurilor și include:
- Testarea penetrării
- Autentificare și control acces
- Firewall-uri pentru aplicații web
- Monitorizarea și aplicarea de patch-uri în timpul rulării
Acest lucru se aliniază cu Verificarea securității aplicației OWASP Standard (ASVS), care stabilește criterii pentru funcționalitate și arhitectură sigure în aplicațiile implementate.
Securitatea software: Apărare prin proiectare
Acolo unde securitatea aplicațiilor este reactivă, securitate software este proactiv. Acoperă etapele anterioare - scrierea de cod, gestionarea dependențelor, pipeline integritatea și multe altele. Am acoperit acest aspect în detaliu în Secțiunea 2, dar concluzia principală este următoarea:
🖋️ Software-ul de securitate se referă la construirea în siguranță. Securitatea aplicațiilor se referă la funcționarea în siguranță..
După cum explică NIST în lucrarea sa Secure Software Cadrul de dezvoltare, amenințările moderne impun ca securitatea să fie integrată în proces - nu adăugată ulterior.
Cum ambele abordări influențează lanțul de aprovizionare cu software
Ambele abordări sunt esențiale. Însă oprirea timpurie a amenințărilor este mai rapidă, mai ieftină și mai eficientă decât remedierea lor după implementare.
De exemplu:
- Un pachet malițios injectat în procesul de compilare nu va fi detectat de un firewall.
- Un secret scurs într-un Git commit este posibil să nu apară niciodată într-o scanare în timpul rulării.
Această schimbare este motivul pentru care tot mai multe organizații adoptă platforme de securitate pe întregul ciclu de viață, cum ar fi Xygeni, care leagă ambele discipline prin securizarea lanțului de aprovizionare cu software - de la cod la cloud.
4. Înțelegerea amenințărilor din lanțul de aprovizionare cu software
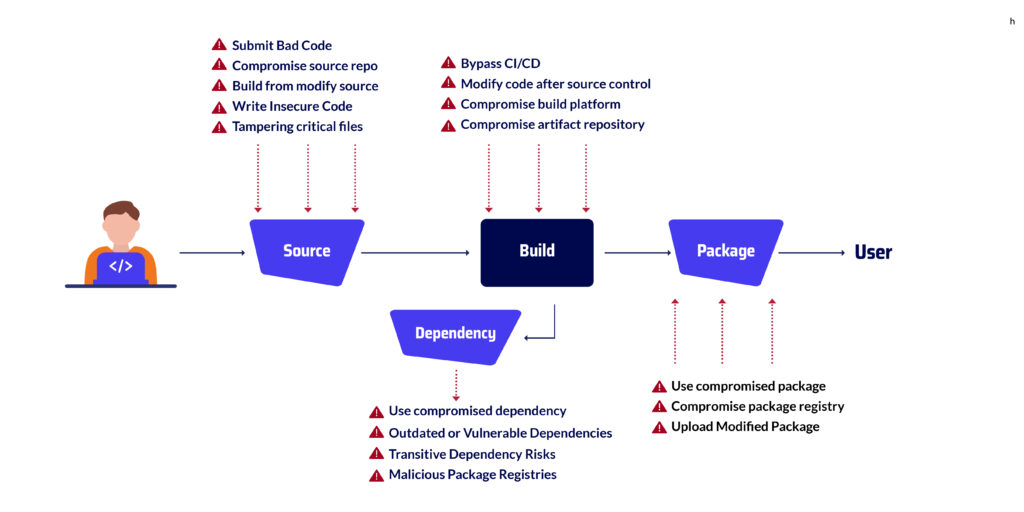
Pentru a vă securiza eficient sistemele, este esențial să înțelegeți mai întâi unde apar amenințările în cadrul lanțului de aprovizionare cu software. Acest lanț include fiecare etapă, de la scrierea codului până la implementarea și operarea software-ului în producție, iar fiecare etapă prezintă riscuri distincte. Având în vedere acest lucru, haideți să analizăm fazele cheie și vulnerabilitățile specifice pe care le introduc.
Etapa sursă: Unde începe securitatea software
Aici este creat, revizuit și codul committed. Cu toate acestea, chiar și în acest moment incipient, amenințările sunt deja prezente. De exemplu:
- Contribuitorii rău intenționați sau pachetele suprapuse cu greșeli de scriere pot introduce cod periculos
- Depozitele Git configurate greșit pot expune configurații sensibile
- Dezvoltatorii uneori commit secrete accidentale, punând în pericol sistemele
→ Explorează mai multe: Amenințări în etapa sursă
Etapa pachetului: Gestionarea riscului față de terți
Gestionarea dependențelor este esențială, dar și riscantă. Atacatorii exploatează adesea:
- Atacuri de confuzie a dependențelor folosind biblioteci cu nume similare
- Pachete open-source învechite sau vulnerabile care sunt încă utilizate pe scară largă
- Cod terț neverificat integrat fără validare temeinică
→ Aprofundați: Amenințări în etapa de pachetizare
Etapa de construcție: Securizarea CI/CD Workflow
Ta CI/CD pipeline compilează cod și produce artefacte implementabile. Din păcate, complexitatea sa îl face o țintă atractivă. Problemele comune includ:
- Compilări modificate sau binare nesemnate care trec neobservate
- Scripturi de automatizare nesigure sau compromise
- Variabile de mediu implicite sau nevalidate
→ Citește mai departe: Amenințări în etapa de construire
Implementare și operare: ultima – dar nu singura – linie frontală
Odată ce sunt în producție, aplicațiile sunt încă vulnerabile. Atacatorii care au plantat cod rău intenționat anterior îl pot activa după implementare, adesea evitând metodele tradiționale de detectare. Prin urmare, securitatea la runtime rămâne o parte critică a posturii dumneavoastră generale.
→ Vedeți exemple: Atacuri notabile de compromitere a lanțului de aprovizionare
De ce vizualizarea este esențială pentru securizarea lanțului de aprovizionare
Având în vedere toate aspectele, multe echipe nu au o imagine clară a modului în care codul lor trece prin fiecare etapă. Această lipsă de vizibilitate creează puncte slabe pe care atacatorii sunt nerăbdători să le exploateze. De aceea, instrumentele de vizualizare a lanțului de aprovizionare software sunt indispensabile. Acestea vă permit să:
- Cartografiați fiecare componentă, proces și parte interesată din pipeline
- Detectarea punctelor slabe și a vulnerabilităților sistemice
- Urmăriți problemele până la originea lor cu claritate și încredere
→ Aflați mai multe: Stăpânirea vizualizării SSC
Spune-mi dacă dorești ca acest lucru să fie adăugat în documentul formatat sau dacă ai nevoie de ajutor pentru reelaborarea următoarelor secțiuni pentru același ton și structură.
5. Cele mai bune practici de securitate software: Integrarea protecției în fluxul de lucru
O securitate software puternică nu vine din soluții de ultim moment - ci vine din construirea unor obiceiuri de siguranță din timp și în mod constant. De fapt, cele mai eficiente echipe nu integrează securitatea la final; în schimb, o integrează în întregul ciclu de viață al dezvoltării. Această abordare proactivă securizează lanțul de aprovizionare cu software din interior spre exterior - fără a încetini echipele.
Mai jos sunt practici esențiale care ajută la protejarea fluxului de lucru de la dezvoltare până la implementare:
Deplasare la stânga cu dezvoltare sigură
Pentru început, identificarea problemelor din timp economisește timp și previne expunerea. Integrați securitatea direct în dezvoltare prin:
- Aplicarea codării securizate standards
- Executarea testelor statice de securitate a aplicațiilor (SAST) în timp real
- Blocarea commitcare includ secrete sau modele de cod cu risc ridicat
Această abordare asigură că securitatea software-ului începe cu dezvoltatorul - nu cu auditorul.
Utilizare SCA cu accesibilitate și EPSS
În loc să urmăriți fiecare CVE, concentrați-vă pe ceea ce contează. Folosiți analiza compoziției software (SCA) instrumente care:
- Evidențiază vulnerabilitățile care sunt de fapt accesibile în codul tău
- Prioritizarea riscurilor pe baza metricilor Sistemului de Scorare a Predicției Exploiturilor (EPSS)
Prin urmare, echipele dumneavoastră vor remedia rapid problemele care pot fi exploatate, ignorând în același timp erorile irelevante.
Preveniți dezvăluirea secretelor
Un alt punct cheie: secretele precum token-urile, acreditările și cheile API nu aparțin codului sursă. Folosește scanere automate pentru a detecta și bloca secretele înainte ca acestea să fie dezvăluite. commitTed. Și dacă există o scurgere? Rotiți-o imediat și înregistrați incidentul pentru audit.
Închide-ți CI/CD Pipelines
La fel de important, al tău pipelinear trebui tratate ca sisteme de producție. Aceasta înseamnă:
- Aplicarea accesului cu privilegii minime
- Semnarea și verificarea tuturor artefactelor de compilare
- Validarea instrumentelor și pluginurilor înainte de utilizare
Având în vedere acest lucru, o persoană întărită CI/CD procesul devine cea mai puternică linie de apărare împotriva manipulării interne și externe.
Monitorizare în timp real cu detectarea anomaliilor
Chiar și cu controale stricte, monitorizarea este crucială. Folosiți detectarea anomaliilor pentru a identifica:
- Modificări neașteptate ale codului sau configurației
- Suspicios commit comportament
- Modele de acces în afara liniilor de bază normale
Vizibilitatea în timp real vă permite să opriți problemele înainte devin incidente.
Automatizați conformitatea pe tot parcursul ciclului de viață
În cele din urmă, nu neglijați pregătirea pentru reglementări. Automatizarea controalelor de securitate nu numai că impune bune practici, dar ajută și la respectarea standardelor precum DORA, NIS2 și altele. Asigurați-vă că instrumentele dvs. pot:
- Execută verificări automate în toate etapele
- Colectați dovezi și jurnale
- Demonstrați acoperirea controlului în timpul auditurilor
Procedând astfel, conformitatea devine un produs secundar al ingineriei securizate - nu un obstacol.
Dezvoltare securizată de software: 8 bune practici
Descoperiți cele mai bune practici pentru dezvoltarea securizată de software pentru a îmbunătăți integritatea, a reduce riscurile și a asigura fiabilitatea software-ului.
6. Instrumente esențiale pentru securitatea software-ului modern
Să recunoaștem - oamenii și procesele sunt importante, dar instrumentele sunt cele care fac software-ul de securitate real. Fără automatizare și vizibilitate, este aproape imposibil să ții pasul. Și, din moment ce lanțul de aprovizionare cu software are atât de multe componente mobile, instrumentele tale trebuie să acopere mai mult decât doar codul tău.
Mai jos este o prezentare detaliată a instrumentelor pe care orice echipă modernă ar trebui să le utilizeze. Nu doar pentru că sunt cele mai bune practici, ci și pentru că economisesc timp, reduc riscurile și facilitează conformitatea.
Testarea statică și dinamică a securității aplicațiilor (SAST și DAST)
A începe, SAST Instrumentele scanează codul înainte ca acesta să ruleze. Acestea detectează lucruri precum injecția SQL, logica nesigură sau secretele în text simplu - în timpul dezvoltării, nu după.
Între timp, DAST adoptă o abordare diferită. Testează aplicațiile live din exterior, simulând atacuri reale pentru a găsi lucruri precum controale de acces defecte sau endpoint-uri expuse.
Ambele sunt utile. Dar împreună, te ajută să construiești și să rulezi software sigur din punct de vedere al designului - și sigur în producție.
Analiza compoziției software (SCA)
Aproape fiecare aplicație din ziua de azi depinde de open source. Acest lucru este excelent pentru viteză, dar nu întotdeauna pentru securitate.
SCA Unelte scanați dependențele și bibliotecile terțe pentru vulnerabilități cunoscute. Dar cele mai bune merg mai departe. Ele folosesc analiza accesibilității pentru a vedea dacă codul tău apelează într-adevăr o funcție vulnerabilă. Și cu Scoruri EPSS, îți faci o idee mai bună despre ce ar putea fi exploatat în mediul natural.
Cu alte cuvinte, nu este vorba doar despre ce este defect, ci despre ce este de fapt riscant.
Infrastructura ca cod (IaC) Securitate
Deoarece infrastructura este acum scrisă în cod, aceasta poate fi revizuită, versionată și - da - exploatată. Aici este locul unde IaC security intră.
Prin scanarea fișierelor Terraform, Helm sau Kubernetes, aceste instrumente vă ajută să identificați aspecte precum roluri prea permisive, porturi deschise sau controale lipsă înainte de lansarea în direct.
Prin urmare, configurațiile dvs. în cloud rămân curate, consecvente și conforme.
Application Security Posture Management (ASPM)
Instrumentele de securitate pot fi zgomotoase. Alertele se acumulează și e greu de știut ce contează. De aceea ASPM există platforme.
Acestea extrag date din baza ta de cod, din dependențe, CI/CD pipelines și medii cloud - apoi prioritizați problemele în funcție de riscul real. Obțineți context, nu doar liste de verificare.
Dacă încercați să gestionați securitatea fără a încetini livrarea, ASPM este dashboard nu știai că ai nevoie.
Detectarea secretelor și detectarea anomaliilor
Să fim sinceri: secretele se scurg. Cheile API, token-urile și acreditările sunt în continuare... commitutilizate pentru depozite – chiar și de echipe experimentate.
Detectarea secretelor instrumentele împiedică acest lucru să se întâmple de la bun început. Și dacă ceva trece neobservat, detectarea anomaliilor preia responsabilitatea - semnalând modificări neobișnuite, construcții modificate sau aspecte ciudate commit modele.
Împreună, aceste instrumente adaugă conștientizare în timp real pipeline.
De ce contează totul
Acestea nu sunt doar elemente utile. Ele reprezintă baza oricărei echipe care se gândește serios la software-ul de securitate. Atunci când atacatorii pot ataca depozitul dvs., pipelinesau pachetele terțe, aveți nevoie de o acoperire completă.
Instrumente precum Xygeni reunesc toate acestea într-o singură platformă. Așadar, în loc să îmbinați lucrurile împreună, beneficiați de vizibilitate completă - de la cod la cloud - cu automatizare, alerte și protecție în timp real încorporate.
7. Resurse recomandate pe Securitate software și Protecția lanțului de aprovizionare
Ghizi externi și Standards
Aceste resurse oferă o completare practică a strategiilor prezentate în acest ghid.
8. Concluzie: De ce securitatea software este fundamentală pentru continuitatea afacerii
Să încheiem. În peisajul amenințărilor actuale, unde atacatorii nu mai așteaptă producția și pot ataca oriunde în lanțul de instrumente, securitate software nu este doar un lucru util - este esențial. Dacă versiunile, dependențele sau CI/CD pipelineDacă fișierele s nu sunt protejate, nici codul tău nu este.
Cu alte cuvinte, software-ul de securitate este ceea ce oferă echipei tale încrederea de a livra rapid - fără a pune afacerea în pericol. Este ceea ce îți permite să:
- Detectează problemele înainte ca acestea să ajungă în producție
- Dovediți conformitatea cu framework-uri precum DORA și NIS2
- Recuperează-te rapid când ceva îți scapă prin minte
Mai presus de toate, este vorba despre modul în care îți protejezi lanțul de aprovizionare cu software de la un capăt la altul. Când înțelegi ce este securitatea software, îl puteți aplica în mod consecvent în fiecare etapă - de la scrierea codului securizat și gestionarea secretelor până la verificarea componentelor terțe și monitorizarea anomaliilor.
Și, deși niciun sistem nu este perfect, existența măsurilor de protecție adecvate înseamnă că nu o luați de la capăt atunci când ceva nu merge bine.
🔧 Final Take away
Începeți securitatea devreme în SDLC și fă-o parte din fluxul tău de lucru
Securizează fiecare fază a lanțului tău de aprovizionare, nu doar producția
Folosește instrumente moderne precum SCA, IaC scanare și detectarea anomaliilor
Fiți cu un pas înaintea reglementărilor cu automatizarea încorporată a conformității

Întrebări frecvente: Răspunsuri la întrebările dvs. despre securitatea software și lanțul de aprovizionare
Care este cel mai bun software de securitate?
Nu există o variantă universală ideală, ci cea mai eficientă software de securitate este una care se adaptează întregului flux de lucru de dezvoltare - reducând în același timp proactiv riscurile. În mod ideal, ar trebui să combine monitorizarea în timp real, detectarea vulnerabilităților, scanarea secretelor, detectarea anomaliilor și automatizarea conformității - toate într-o singură platformă.
Exact asta Xygeni livrează.
Gama de platformă all-in-one pentru securitatea aplicațiilor (AppSec) este construit pentru a securiza întregul lanțul de aprovizionare cu software, de la cod la implementare. Indiferent dacă scrieți cod securizat, gestionați dependențele terților, vă protejați CI/CD pipelinesau validarea artefactelor înainte de lansare - Xygeni vă stă la dispoziție.
Se integrează perfect cu instrumentele DevOps existente, oferind vizibilitate centralizată și informații utile, astfel încât echipa ta să poată rămâne în siguranță fără a încetini livrarea.
Este recomandabil să activați actualizările automate pentru software-ul de securitate?
Da, în majoritatea cazurilor. Activarea actualizărilor automate asigură că software-ul dvs. de securitate are cele mai recente definiții și corecții pentru amenințări. Acest lucru minimizează expunerea la vulnerabilități nou descoperite - deosebit de important în mediile cu evoluție rapidă.
Ce Este software supply chain security?
Software supply chain security este practica de protejare a fiecărei etape a procesului de dezvoltare și livrare de software. Aceasta include gestionarea dependențelor open-source, securizarea procesului de compilare pipelines, verificarea artefactelor și monitorizarea modificărilor neautorizate pe parcursul ciclului de viață.
Care SBOM Care este cea mai bună platformă pentru protecția lanțului de aprovizionare cu software?
Cel mai bun SBOM Platformele (Software Bill of Materials - Lista de Materiale Software) merg dincolo de listarea dependențelor. De asemenea, ajută la evaluarea riscurilor, detectarea vulnerabilităților și menținerea conformității. Alegeți una care se integrează în lanțul dvs. de instrumente existent și oferă informații utile - Xygeni oferă acest lucru ca parte a suitei sale de securitate a lanțului de aprovizionare.
Ce face software-ul de gestionare a lanțului de aprovizionare?
Software-ul de gestionare a lanțului de aprovizionare, în sens tradițional, ajută companiile să urmărească logistica și stocurile. Cu toate acestea, în contextul software-ului, se referă la instrumente care monitorizează fluxul de cod, componente și contribuitori - asigurându-se că fiecare element este verificat, de încredere și securizat.
