






Analiza statică a codului sursă este una dintre cele mai eficiente metode de a construi software securizat încă din prima zi. Prin scanarea codului înainte de execuție, acest tip de analiza codului sursă ajută dezvoltatorii să identifice din timp probleme precum injecția SQL, XSS și secretele hardcoded, adesea direct în IDE sau CI/CD pipeline. Cu dreptul instrumente de analiză a codului sursă, echipele pot detecta vulnerabilitățile înainte ca acestea să ajungă în producție, reducând riscul fără a încetini livrarea.
Această abordare proactivă nu numai că sporește încrederea dezvoltatorilor, dar ajută și echipele de securitate să aplice măsurile necesare. standarde ca Top 10 OWASP or Ghidurile NIST fără a încetini lansările. Integrată în fluxurile de lucru DevSecOps, analiza statică susține securitatea shift-left, făcând în același timp codarea securizată parte a rutinei normale de dezvoltare.
Mai mult, nevoia este urgentă. ENISA raportează că multe breșe moderne de securitate își au originea în cod nesigur, așadar detectarea timpurie a defectelor nu este opțională, ci esențială.
🔧TL;DR: Analiza statică a codului sursă simplificată
- Ce este: O modalitate de a detecta erorile și defectele de securitate din codul sursă înainte de rulare, numită și SAST.
- De ce conteaza: CISA spune că peste 50% dintre problemele de securitate își au originea în cod. Depistarea lor din timp economisește timp și reduce riscul.
- Cum funcționează: Scanează baza de cod pentru modele de vulnerabilități cunoscute și erori logice.
- Ce prinde: Injecție SQL, XSS, secrete hardcoded, API-uri nesecurizate și multe altele.
- Unde se potrivește: Funcționează direct în IDE-ul dvs. sau CI/CD pipeline—nu este nevoie să vă schimbați fluxul de lucru.
- Bonus: Suportă practicile de deplasare la stânga, se aliniază cu OWASP/NIST și automatizează codarea securizată de la început.
2. Ce este analiza statică a codului sursă?
Glosar Xygeni
Ce este analiza statică a codului sursă?
Analiza statică a codului sursă este procesul de revizuire a codului software fără a-l executa pentru a identifica erori, vulnerabilități de securitate și probleme de calitate a codului la începutul dezvoltării. Aceasta ajută echipele să identifice defectele înainte ca acestea să ajungă în producție.
Analiza statică a codului sursă înseamnă revizuirea codului aplicației fără a-l rula efectiv. Spre deosebire de testarea dinamică (care verifică comportamentul în timpul execuției), această tehnică analizează codul sursă „în repaus”, de obicei în timpul dezvoltării sau ca parte a integrării continue. pipelineEste una dintre cele mai fiabile metode de a detecta problemele de securitate la începutul ciclului de viață al software-ului.
Scopul este de a identifica defectele logice, modelele nesigure și încălcările practicilor de codare securizate, cum ar fi datele de intrare nesanitizate, secretele codificate în mod hardcoded sau utilizarea riscantă a API-urilor. Aceste probleme sunt semnalate automat, ajutând dezvoltatorii să le abordeze înainte ca acestea să ajungă în producție.
O ramură specializată a acestui aspect este testarea statică a securității aplicațiilor (SAST). Deși instrumentele generale de analiză a codului sursă pot verifica calitatea și mentenabilitatea codului, SAST se concentrează exclusiv pe securitate. Aceste instrumente scanează propria bază de cod, nu dependențele open-source și adesea se integrează direct în IDE-ul dvs. sau CI/CD pipelines.
Când încorporezi analiza statică a codului sursă în fluxul tău de lucru zilnic, construiești software securizat în mod implicit, fără a încetini dezvoltarea.
3. De ce este importantă analiza statică a codului sursă
Cu cât detectați mai devreme o problemă de securitate, cu atât este mai ieftin să o remediați. Analiza statică a codului sursă vă ajută să faceți exact acest lucru - prin scoaterea la iveală a codului riscant înainte ca acesta să ruleze. Conform ENISA și CISA, peste 50% din vulnerabilitățile software exploatate își au originea în codul însușiDin acest motiv, detectarea timpurie nu este doar utilă, ci și esențială.
Să presupunem că un dezvoltator uită să valideze datele introduse de utilizator pe un login formă. Această mică eroare ar putea duce la o problemă gravă injecție SQL sau scripting între site-uri Vulnerabilitate (XSS). Dar cu instrumente de analiză a codului sursă integrate în IDE sau CI pipeline, problema respectivă este semnalată devreme - cu mult înainte de livrarea codului.
Pe măsură ce dezvoltarea se accelerează și lanțurile de aprovizionare devin mai complexe, riscurile precum API-urile nesigure, secretele expuse și funcțiile învechite devin mai greu de detectat manual. Analiza codului sursă automatizează aceste verificări, ajutând echipele să rămână în frunte fără a încetini.
Mai mult, analiza statică susține eforturile de conformitate cu standardprecum OWASP Top 10, NIST 800-53 și ISO/IEC 27001. Atunci când integrezi securitatea în procesul tău de dezvoltare zilnic, reduci incidentele, economisești timp și rămâi pregătit pentru audituri.
4. Cum funcționează analiza statică a codului sursă
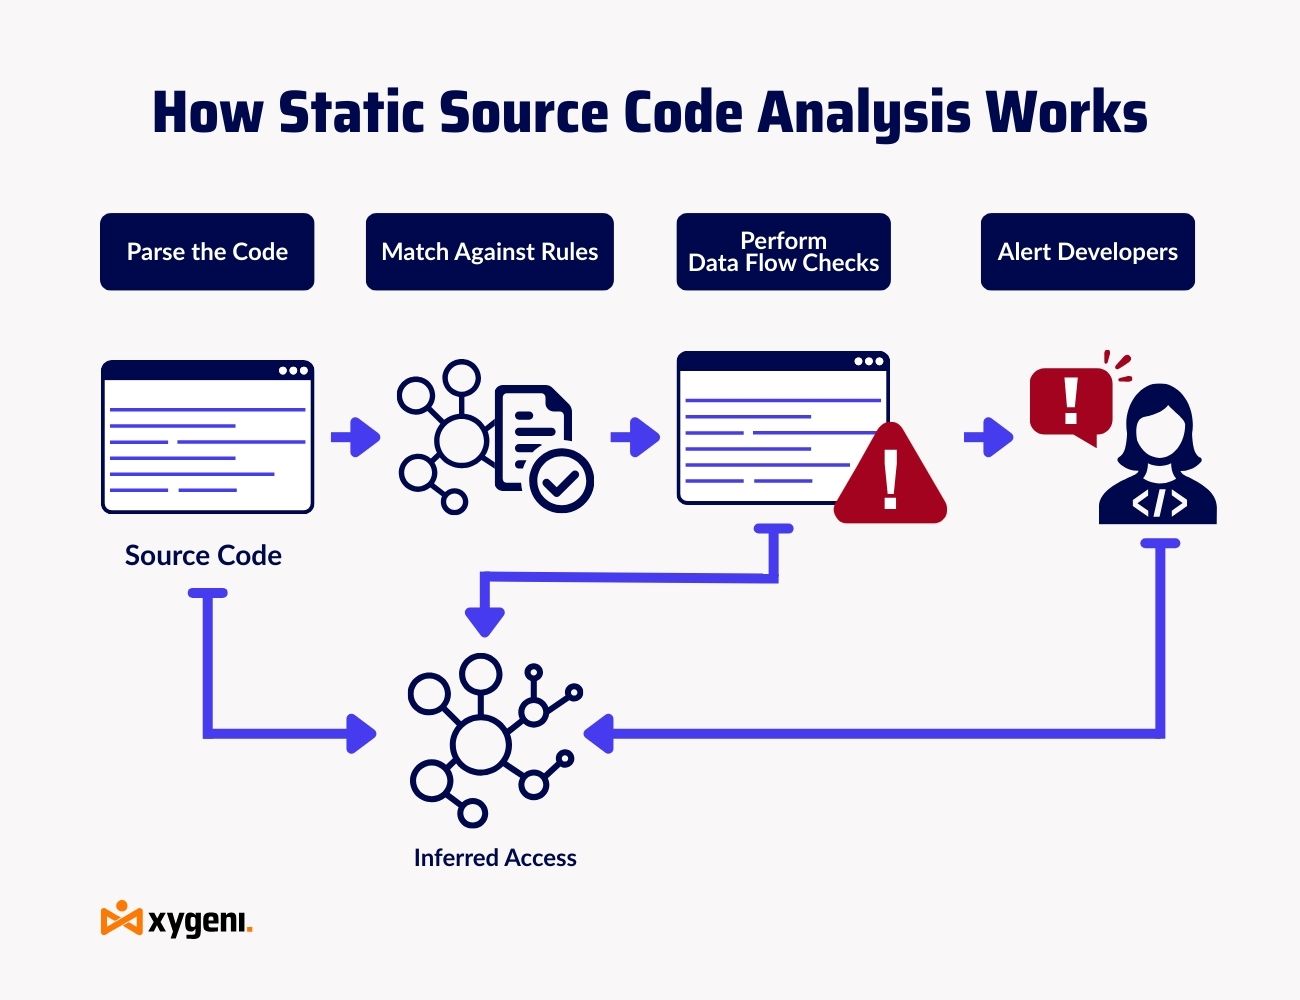
Gândește-te la analiza statică a codului sursă ca la o analiză de securitate pe pilot automat. De fiecare dată când scrii sau publici cod, acesta rulează în fundal pentru a detecta rapid greșelile.
Iată cum funcționează majoritatea instrumentelor de analiză a codului sursă:
- Analizarea bazei de cod
Instrumentul citește fișierele și construiește un arbore sintactic abstract (AST) pentru a înțelege logica și structura codului. - Potrivirea de modele și verificarea regulilor
Folosind seturi de reguli precum OWASP sau CWE, caută modele riscante, cum ar fi intrări nesterilizate sau funcții criptografice nesecurizate. - Analiza fluxului de date
Instrumentele avansate urmăresc modul în care datele se deplasează prin codul dvs., verificând dacă valorile sensibile (de exemplu, parole, token-uri) sunt expuse sau utilizate în mod abuziv. - Alertarea și remedierea
Când se găsesc probleme, acestea sunt semnalizate cu scoruri de severitate și sugestii de remedieri, direct în IDE sau CI. dashboard, pull requests.
Analiza statică a codului sursă poate detecta o gamă largă de probleme:
- Riscurile injecțiilor SQL
- Cross-site scripting (XSS)
- Acreditări codificate fix
- API-uri depreciate sau nesigure
- Lacune în validarea intrărilor
- Codificare standard încălcări
De exemplu, dacă cineva verifică accidental o cheie API hardcoded, scanerul o semnalează imediat. Acest lucru scutește echipa de un potențial incident de securitate și de o curățare costisitoare.
5. Avantajele cheie ale analizei statice a codului sursă
Analiza statică a codului sursă nu se rezumă doar la detectarea erorilor, ci la construirea mai rapidă a unui software mai bun, ținând în același timp securitatea în prim-plan. Iată cum aduce beneficii fiecărei echipe din cadrul companiei. pipeline:
1. Depistare timpurie, mai puțină durere ulterioară
Identificarea problemelor precum injecția SQL sau deserializarea nesigură înainte rularea codului înseamnă că le poți remedia chiar în momentul respectiv pull requestAcest model „shift-left” menține lucrurile curate și evită căutarea unor remedieri după implementare. De exemplu, o intrare alterată, semnalată astăzi în IDE-ul unui dezvoltator, ar putea să vă scutească de un patch de securitate și de perioadele de nefuncționare pentru clienți mâine.
2. Reduceți costurile, nu colțurile
În conformitate cu IBM, vulnerabilități descoperite târziu în SDLC poate fi de 30 de ori mai scump de reparat. Cu instrumente de analiză a codului sursă care scanează codul din timp, remedierile se produc mai rapid și mai ieftin, fără a întârzia lansările.
3. Design prietenos pentru dezvoltatori
Analiza statică a codului se potrivește locului în care lucrați deja. Integrări IDE, acțiuni GitHub, GitLab CI, Jenkins pipelineAceste instrumente se întâlnesc cu dezvoltatorii pe terenul lor. Fără schimbarea instrumentelor, fără timpi de așteptare, doar feedback clar în context.
4. Încredere în conformitate încorporată
Trebuie să vă aliniați la OWASP, NIST sau ISO 27001? Analiza codului sursă ajută la aplicarea politicilor. guardrails și creați jurnale pregătite pentru audit. Fie că este vorba de prevenirea criptografiilor slabe sau de semnalarea secretelor codificate hardcoded, echipele rămân conforme fără cheltuieli suplimentare.
5. Cod mai curat, echipe mai unite
Nu este vorba doar despre securitate. Analiza statică îmbunătățește și calitatea codului, semnalând complexitatea, logica neutilizată sau stilurile inconsistente. Ajută echipele să scrie cod mai ușor de întreținut, să se alinieze... standardși pentru a evita viitoarele datorii tehnologice.
6. Cazuri comune de utilizare pentru analiza statică a codului sursă
Analiza statică a codului sursă se integrează în mod natural în viața de zi cu zi DevSecOps fluxuri de lucru. Iată cum echipele performante îl pun în practică pe parcursul ciclului de viață al software-ului:
1. Securizarea microserviciilor și API-urilor
Cu fiecare microserviciu care adaugă o nouă suprafață de atac, verificările de securitate timpurii sunt indispensabile. Analiza codului sursă scanează fiecare serviciu înainte de implementare, semnalând autentificarea nesigură, lipsa validării datelor de intrare sau setările implicite periculoase.
De exempluO scanare a unui microserviciu Node.js detectează intrări fără cod escape într-un handler de rută, împiedicând apariția neobservată a unei erori de injectare.
2. Aplicarea codificării securizate Standards
Când fiecare echipă codifică diferit, inconsecvențele creează riscuri. Instrumentele statice de analiză a codului sursă ajută la aplicarea regulilor interne sau a cadrelor industriale, cum ar fi OWASP ASVS și MISRA.
De exempluEchipa ta ar putea crea o regulă pentru a bloca utilizarea eval() în Python sau semnalează hash-uri slabe precum md5()—toate sunt aplicate automat în timpul revizuirii codului.
3. Automatizarea Pull Request Verificări
Revizuirile manuale nu pot fi scalabile. Instrumentele de analiză statică rulează pe fiecare PR, oferind dezvoltatorilor feedback instantaneu și identificând problemele înainte de îmbinarea acestora. Fără întârzieri, fără descoperiri surpriză ulterioare.
RezultatDezvoltatorii livrează cu încredere, AppSec obține vizibilitate, iar codul riscant rămâne în afara producției.
🔧 SfatCu instrumente precum Xygeni, Guardrails poate bloca automat îmbinările atunci când sunt detectate secrete cu risc ridicat sau dependențe vulnerabile cunoscute, menținând codul nesigur în afara producției.
4. Prevenirea riscurilor lanțului de aprovizionare
Atacurile la lanțul de aprovizionare încep adesea cu o singură problemă trecută cu vederea commit sau fișier configurat greșit. Instrumentele statice de analiză a codului sursă pot detecta aceste erori din timp prin scanarea pentru modificări, setări implicite nesigure sau scripturi ascunse înainte ca acestea să ajungă în producție.
De exemplu, imaginați-vă o bibliotecă terță parte care adaugă în liniște un postinstall script pentru a rula comenzi arbitrare. Sau un fișier Dockerfile care dezactivează impunerea SELinux. Analiza statică le-ar semnala pe ambele în timpul revizuirii - înainte ca acestea să devină riscuri exploatabile.
7. SAST Raport SCA vs. DAST: Înțelegerea diferențelor
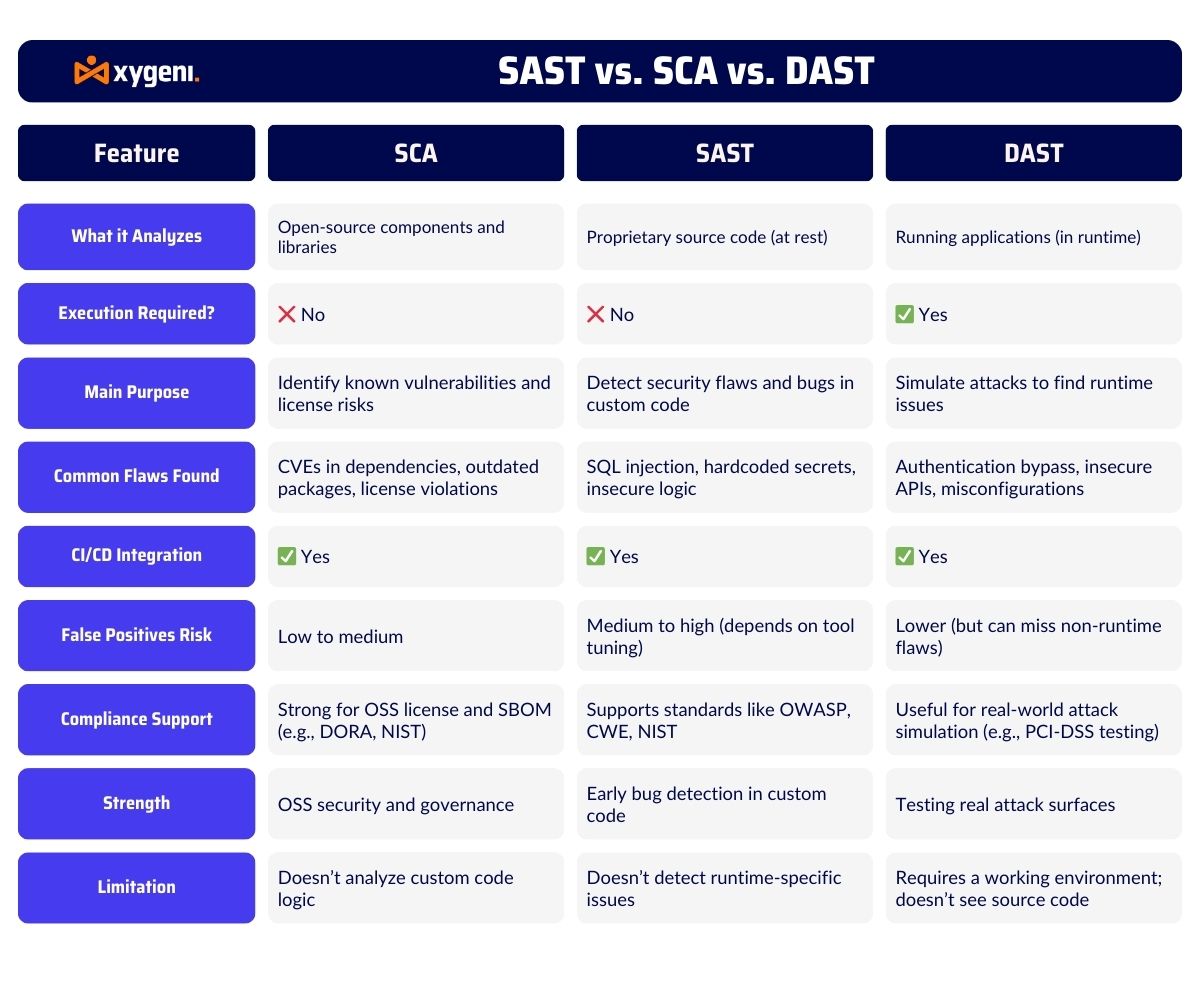
În timp ce analiza statică a codului sursă (SAST) joacă un rol crucial în dezvoltarea securizată, este doar o parte a unei strategii AppSec complete. Pentru a construi software cu adevărat sigur, de la cod până la cloud, este util să înțelegem cum SAST se compară cu alte metode precum Analiza Compoziției Software (SCA) și testarea dinamică a securității aplicațiilor (DAST).
Fiecare metodă servește unui scop distinct:
- SAST scanează codul personalizat pentru a detecta din timp erorile, secretele și defectele logicii de business.
- SCA scanează bibliotecile terțe pentru CVE-uri cunoscute, licențe riscante sau componente învechite care ar putea introduce vulnerabilități.
- DAST testează aplicația în timpul execuției, simulând atacuri pentru a detecta defecte precum vulnerabilități de injecție sau configurații expuse.
Vrei să mergi mai adânc?
8. Instrumente de analiză a codului sursă de top: comparație rapidă
De la sursă deschisă la enterpriseInstrumentele statice de analiză a codului sursă sunt disponibile în multe variante, fiecare cu puncte forte diferite pentru echipe diferite.
Opțiunile populare includ:
- soundQube pentru calitatea codului
- Semgrep pentru reguli de securitate rapide și personalizabile
- Codul Snyk pentru feedback în timp real de la dezvoltatori
- Checkmarx și Cod Vera pentru conformitate și raportare
Xygeni aduce ceva diferit: CI/CD-integrare nativă, prioritizare bazată pe accesibilitate și personalizare guardrails care fac SAST mai inteligent, nu mai zgomotos.
Compararea instrumentelor de analiză a codului sursă în 2025
Cauți soluția potrivită pentru stiva ta? Explorează cum se compară cele mai importante instrumente de analiză a codului sursă de astăzi, SonarQube, Semgrep, Snyk, Xygeni și multe altele în ceea ce privește viteza, precizia și... CI/CD integrare.
9. Implementarea analizei statice a codului sursă în fluxurile de lucru DevSecOps
Analiza statică a codului sursă funcționează cel mai bine atunci când este încorporată în pipeline nu este fixat la final. Scopul? Depistarea vulnerabilităților din timp, minimizarea relucărilor și susținerea codării securizate fără a încetini echipa.
Iată cum integrează echipele moderne acest lucru în fluxul lor de lucru DevSecOps:
- Scanare la fiecare Commit sau PR
Conectați instrumentul de analiză a codului sursă la CI/CD sisteme precum GitHub Actions, GitLab CI sau Jenkins. Acest lucru asigură că fiecare commit or pull request este scanat înainte de a fi îmbinat, ajutându-vă să identificați problemele înainte de a fi expediate. - Shift Left cu plugin-uri IDE
Instrumentele prietenoase cu dezvoltatorii (cum ar fi Xygeni) se integrează direct în IDE-uri, oferind feedback de securitate în timp real pe măsură ce programați. Este ca și cum ați adăuga un strat de linting securizat care semnalează vulnerabilitățile înainte ca codul să părăsească mașina locală. - Setați politici inteligente și Guardrails
Utilizare guardrails pentru a defini acțiuni automate. De exemplu: Dacă o problemă cu risc ridicat este accesibilă într-un PR, blocați îmbinarea și alertați AppSec. Acest lucru vă permite să aplicați politica cu pre-cision, nu zgomot. - Setări implicite securizate integrate
Aplicați șabloane preconfigurate care impun validarea intrărilor, codificarea ieșirilor și privilegiile minime. Acest lucru este deosebit de puternic pentru IaC, API-uri și microservicii. - Prioritizează și acționează rapid
În loc să arunce descoperirile în dashboards, prioritizați-le folosind accesibilitatea, severitatea și scorurile EPSS. Remediați ce este exploatabil și ignorați ce nu este.
10. Abordarea lui Xygeni: Guardrails pentru PrecisAnaliza statică a codului sursă
Xygeni duce analiza statică a codului sursă cu un pas mai departe cu Guardrails, reguli flexibile, bazate pe politici, care acționează în timp real asupra rezultatelor scanării. În loc să semnaleze doar problemele, Guardrails ajută echipele să ia măsuri automate și semnificative în întreaga SDLC.
Cum funcționează
Balustrada lui Xygeni folosiți o sintaxă simplă și ușor de citit cu termeni logici precum:
- on vulnerabilități de tip X
- cand severitatea este critică și componenta este accesibilă
- apoi eșuează pipeline și anunță echipa de securitate
- altfel continuă, dar semnalează pentru revizuire
Această logică asigură aplicarea automată a politicilor dumneavoastră, fără triere manuală sau pași omiși.
De ce este diferit
Instrumentele tradiționale de analiză a codului sursă vă oferă o listă lungă de alerte. Guardrails vă ajută să acționați – inteligent și la scară largă.
- Prioritizare după impactFiltrați rezultatele folosind exploatabilitatea, contextul de afaceri și EPSS.
- Automatizați remediereaDeclanșează comentarii PR inline sau crearea de tichete.
- Aplicare prin contextAplicați reguli mai stricte codului de producție și reguli mai relaxate instrumentelor interne.
Caz de utilizare în acțiune: Aplicarea liniilor de bază de securitate cu Guardrails
Să presupunem că ramura ta de staging are deja un set cunoscut de vulnerabilități aflate în curs de examinare. Cu Guardrails, puteți bloca automat orice problemă critică nouă care nu a fost inclusă în ultima scanare aprobată. Fără surprize, fără regresii.
- A fost găsită o problemă nouă? Îmbinarea a fost blocată.
- Echipa a fost notificată în Slack sau Jira.
- Sugerarea de corecție a fost adăugată ca comentariu la cod.
Acest lucru menține codul în siguranță fără a încetini echipele sau a permite apariția unor noi riscuri.
Curios cum Guardrails potriviți în CI/CD? Încercați Xygeni Guardrails în al tău Pipeline.

