






AppSec లో ఆటోఫిక్స్ అనేది మాన్యువల్ జోక్యం లేకుండా, డెవలప్మెంట్ వర్క్ఫ్లోలోనే నేరుగా లోపాలను స్వయంచాలకంగా గుర్తించి, సరిదిద్దే ప్రక్రియ. ఆధునిక సాఫ్ట్వేర్ బృందాలకు, అది స్పష్టంగా తదుపరి చర్యలా అనిపిస్తుంది. బ్యాక్లాగ్లు పెరుగుతూనే ఉన్నాయి, విడుదల చక్రాలు కుంచించుకుపోతున్నాయి, మరియు ప్రతి పనిని ఒకేసారి పూర్తి చేయడానికి కొన్ని సంస్థలు మాత్రమే భరించగలవు. SAST కనుగొనడం, ఆధారపడటం సమస్య, రహస్య లీక్, లేదా IaC తప్పుగా కాన్ఫిగర్ చేయడాన్ని పూర్తిగా మాన్యువల్ పరిష్కార క్యూలోకి చేర్చడం.
అయితే, ఇందులో ఒక మెలిక ఉంది. జట్లు కోరుకుంటున్నాయి దుర్బలత్వాలను సరిచేయండి వేగవంతమైనది, కానీ నిశ్శబ్దంగా తిరోగమనాలను ప్రవేశపెట్టే, ఆధారపడటాలను విచ్ఛిన్నం చేసే, లేదా అస్థిరతను సృష్టించే ఆటోమేషన్ను వారు కోరుకోరు. CI/CDఆ ఉద్రిక్తత ఇప్పుడు అప్లికేషన్ భద్రతలో ప్రధాన సమస్యలలో ఒకటిగా మారింది. OWASP స్పష్టంగా వ్యవహరిస్తుంది CI/CD దాని స్వంత ప్రధాన ప్రమాద వర్గాలతో కూడిన భద్రతా డొమైన్గా, అయితే NIST యొక్క సెక్యూర్ సాఫ్ట్వేర్ డెవలప్మెంట్ ఫ్రేమ్వర్క్ సురక్షిత అభివృద్ధి పద్ధతులను ఏకీకృతం చేయాల్సిన అవసరం ఉందని స్పష్టం చేస్తుంది SDLC చివరన బిగించినట్లు కాకుండా.
అందుకే ఆటోఫిక్స్ ఇది కేవలం ఒక ఉత్పత్తి ఫీచర్ మాత్రమే కాదు. ఇది ఒక ఆపరేటింగ్ మోడల్. దీనిని సరిగ్గా చేయకపోతే, అది గందరగోళాన్ని, ప్రమాదాన్ని మరియు విఫలమైన బిల్డ్లను సృష్టిస్తుంది. దీనిని సరిగ్గా చేస్తే, అది గుర్తింపు మరియు పరిష్కారం మధ్య ఉన్న అంతరాన్ని పూరిస్తుంది, పరిష్కరించడానికి పట్టే సమయాన్ని తగ్గిస్తుంది, మరియు DevOps వేగానికి అనుగుణంగా భద్రతను సర్దుబాటు చేయడంలో సహాయపడుతుంది. ఈ గైడ్లో, ఆటోఫిక్స్ అంటే నిజంగా ఏమిటో మనం పరిశీలిద్దాం. యాప్సెక్అది ఎక్కడ విఫలమవుతుంది, సురక్షితమైన ఆటోమేటెడ్ పరిష్కారం ఎలా ఉండాలి, మరియు డెవలపర్లు నిజంగా విశ్వసించే విధంగా దానిని ఎలా అమలు చేయాలి.
AppSecలో ఆటోఫిక్స్ అంటే ఏమిటి?
ప్రాథమిక స్థాయిలో, ఆటోఫిక్స్ అంటే సాఫ్ట్వేర్ కేవలం భద్రతా సమస్యను గుర్తించడం కంటే ఎక్కువ చేస్తుంది. అది ఒక పరిష్కారాన్ని ప్రతిపాదిస్తుంది, రూపొందిస్తుంది లేదా వర్తింపజేస్తుంది. మరో మాటలో చెప్పాలంటే, ఆ సాధనం "ఇదిగో సమస్య" నుండి "ఇదిగో పరిష్కారం" అనే స్థితికి వెళ్తుంది.
అది వినడానికి సులభంగా అనిపిస్తుంది, కానీ ఆచరణలో అది చాలా విభిన్నమైన కార్యప్రవాహాలను కవర్ చేస్తుంది.
In SASTఆటోఫిక్స్ అంటే సాధారణంగా SQL ఇంజెక్షన్, క్రాస్-సైట్ స్క్రిప్టింగ్, అసురక్షిత డీసీరియలైజేషన్ పద్ధతులు, బలహీనమైన ఇన్పుట్ ధ్రువీకరణ లేదా అసురక్షిత ప్రమాణీకరణ తర్కం వంటి దుర్బలత్వాల కోసం కోడ్-స్థాయి మార్పులను రూపొందించడం. SCA, సాధారణంగా దీని అర్థం డిపెండెన్సీ అప్గ్రేడ్లను సిఫార్సు చేయడం లేదా వర్తింపజేయడం, సురక్షితమైన వెర్షన్లను పిన్ చేయడం లేదా సృష్టించడం pull requests ఆ ప్యాకేజీలను ప్యాచ్ చేసిన విడుదలలకు తరలించండి. లో రహస్యాల భద్రతఆటోఫిక్స్ అంటే క్రెడెన్షియల్స్ను కేవలం ఫ్లాగ్ చేయడం మాత్రమే కాదు, వాటిని రద్దు చేయడం మరియు రొటేట్ చేయడం కూడా. IaCదీని అర్థం, అసురక్షితమైన టెర్రాఫార్మ్, క్యూబర్నెటెస్ లేదా క్లౌడ్ కాన్ఫిగరేషన్ పద్ధతులను సురక్షితమైన డిఫాల్ట్లుగా తిరిగి వ్రాయడం.
ముఖ్యమైన తేడా ఏమిటంటే: ఆటోఫిక్స్ అనేది ఒక సూచన లాంటిది కాదు. అనేక భద్రతా సాధనాలు ఒక సాధారణ పరిష్కారాన్ని సూచించగలవు. వాటిలో కొన్ని మాత్రమే డెవలపర్కు సిద్ధంగా ఉన్న మార్పును రూపొందించగలవు. అంతకన్నా తక్కువ సాధనాలు ఆ పరిష్కారాన్ని అసలైన డెలివరీ వర్క్ఫ్లో ద్వారా అమలు చేసి, దానిని ధృవీకరించి, సోర్స్ కంట్రోల్లో సమీక్షించదగిన మార్పుగా డెవలపర్కు అందించగలవు.
ఆ వ్యత్యాసం ముఖ్యమైనది, ఎందుకంటే ఆధునిక ఇంజనీరింగ్ బృందాలు PDFలు మరియు టిక్కెట్ల రూపంలో పనిచేయవు. వారు pull requests, విధానాలు, తనిఖీలు, మరియు pipelines.
సాంప్రదాయ నివారణ ఎందుకు విస్తరించదు
ఆటోఫిక్స్ ఆవశ్యకత ఒక బాధాకరమైన వాస్తవంతో మొదలవుతుంది: సాంప్రదాయ పరిష్కార ప్రక్రియలు ఆధునిక సాఫ్ట్వేర్ డెలివరీకి అనువుగా ఉండవు.
చాలా సంస్థలలో ఇప్పటికే తగినంత స్కానింగ్ ఉంది. కానీ, వారి వద్ద తగినంత రిజల్యూషన్ లేదు. స్టాటిక్ అనాలిసిస్, డిపెండెన్సీ స్కానింగ్, సీక్రెట్ డిటెక్షన్ మరియు ఇన్ఫ్రాస్ట్రక్చర్ చెక్లు నిరంతరం ఫైండింగ్స్ను ఉత్పత్తి చేస్తాయి. అదే సమయంలో, ఇంజనీరింగ్ బృందాలు ఫీచర్లను విడుదల చేయడానికి, లీడ్ టైమ్ను తక్కువగా ఉంచడానికి మరియు ప్రొడక్షన్ను అస్థిరపరచకుండా ఉండటానికి ఒత్తిడిలో ఉంటాయి.
ఫలితంగా ఆవిష్కరణకు, ఆచరణకు మధ్య అంతరం ఏర్పడుతుంది.
మొదటగా, సాధారణ హెచ్చరికల సంఖ్య ఒక సమస్య. ఒక AppSec ప్రోగ్రామ్ ఎంత పరిణతి చెందితే, అది అంత ఎక్కువ లోపాలను కనుగొంటుంది. ఇది ఎల్లప్పుడూ భద్రతను మెరుగుపరచదు. అనేక వాతావరణాలలో, ఇది కేవలం పనిభారాన్ని పెంచుతుంది. Xygeni వారి ఉత్పత్తి సామగ్రి దీనిని ఒక అనవసరమైన సమాచారం మరియు ప్రాధాన్యత సమస్యగా పేర్కొంటుంది, మరియు ఈ వివరణ విస్తృత పరిశ్రమ వాస్తవికతకు అనుగుణంగా ఉంది: కేవలం లోపాలను గుర్తించడంలోనే కాకుండా, ప్రాధాన్యత ఇవ్వడంలోనే చాలా ప్రోగ్రామ్లు ఇబ్బంది పడతాయి.
రెండవది, మాన్యువల్ పరిష్కారం దాని రూపకల్పన రీత్యానే నెమ్మదిగా ఉంటుంది. ఒక డెవలపర్ సమస్యను చదవాలి, స్కానర్ అవుట్పుట్ను అర్థం చేసుకోవాలి, అవసరమైతే సమస్యను పునరావృతం చేయాలి, ఒక పరిష్కారాన్ని రూపొందించాలి, దానిని అమలు చేయాలి, పరీక్షలను నిర్వహించాలి, ఒక సమస్యను పరిష్కరించాలి. pull requestమరియు సమీక్ష కోసం వేచి ఉండండి. ఒక క్లిష్టమైన సమస్యకు అది ఆమోదయోగ్యం కావచ్చు. వందలాది మధ్యస్థ-తీవ్రత గల లోపాలకు, పునరావృతమయ్యే డిపెండెన్సీ అప్గ్రేడ్లకు, లేదా బహుళ రిపోజిటరీలలో పదేపదే జరిగే సీక్రెట్ లీక్లకు ఇది ఆమోదయోగ్యం కాదు.
మూడవదిగా, భద్రత మరియు ఇంజనీరింగ్ తరచుగా వేర్వేరు ఫలితాల కోసం ప్రయత్నిస్తాయి. భద్రత విభాగం ప్రమాదాన్ని తగ్గించాలని కోరుకుంటుంది. ఇంజనీరింగ్ విభాగం మార్పును సురక్షితంగా మరియు ఊహించదగిన విధంగా ప్రవేశపెట్టాలని కోరుకుంటుంది. కనుగొన్న విషయాల ప్రవాహం తక్కువగా ఉన్నప్పుడు ఆ వ్యత్యాసాన్ని నిర్వహించవచ్చు. కానీ, బృందాలు సమస్యలతో నిండిపోయి, ధృవీకరించబడిన విషయాలను సురక్షితమైన, అవాంతరాలు లేని పరిష్కారాలుగా మార్చడానికి ఎలాంటి యంత్రాంగం లేనప్పుడు అది నష్టదాయకంగా మారుతుంది.
సరిగ్గా ఇక్కడే ఆటోమేషన్ అవసరం అనిపించడం మొదలవుతుంది. అయినప్పటికీ, కేవలం అవసరం ఉన్నంత మాత్రాన ఆటోమేషన్ సురక్షితం కాదు.
నేయివ్ ఆటోఫిక్స్తో సమస్య
అన్ని ఆటోఫిక్స్లు మంచి ఆటోఫిక్స్లు కావు. నిజానికి, సెక్యూరిటీ ఆటోమేషన్పై డెవలపర్లకు ఉండే అనేక అభ్యంతరాలు ఆటోమేషన్కు సంబంధించినవి కావు. అవి చెడ్డ ఆటోమేషన్కు సంబంధించిన అభ్యంతరాలు.
అనుభవం లేని ఆటోఫిక్స్ ఇంజన్లో సాధారణంగా ఈ నాలుగు సమస్యలలో ఒకటి ఉంటుంది.
మొదటిది ఏమిటంటే, ఇది ప్రతి సమస్యను సమానంగా పరిష్కరించదగినదిగా పరిగణిస్తుంది. ఒక స్కానర్ బలహీనమైన డిపెండెన్సీని చూసి, తదుపరి ప్యాచ్ చేయబడిన వెర్షన్ను సూచిస్తుంది. ఒక కోడ్ ఇంజన్ అసురక్షిత ప్యాటర్న్ను చూసి, దానికి బదులుగా సిద్ధంగా ఉన్న ప్రత్యామ్నాయాన్ని అమరుస్తుంది. ఇది కొన్ని సాధారణ సందర్భాలలో పని చేయవచ్చు. కానీ నిజమైన సిస్టమ్లలో ఇది త్వరగా విఫలమవుతుంది, ఎందుకంటే అక్కడ కోడ్బేస్, ఆర్కిటెక్చర్, రన్టైమ్ మరియు డిపెండెన్సీ గ్రాఫ్ అన్నీ ముఖ్యమైనవి.
రెండవది ఏమిటంటే, ఇది ఎగ్జిక్యూషన్ కాంటెక్స్ట్ను విస్మరిస్తుంది. విడిగా చూసినప్పుడు సరిగ్గా కనిపించే ఒక పరిష్కారం, నిజమైన కోడ్ మార్గాలకు వర్తింపజేసినప్పుడు అసంబద్ధంగా, సరిపోనిదిగా లేదా ప్రమాదకరంగా ఉండవచ్చు. ఎక్స్ప్లాయిటబిలిటీ సిగ్నల్స్ ఇంత ముఖ్యమైనవి కావడానికి ఇది ఒక కారణం. FIRST యొక్క EPSS దీనికి ముందే ఉనికిలో ఉంది.cisఎందుకంటే సమీప భవిష్యత్తులో ఒక దుర్బలత్వం దుర్వినియోగం చేయబడే అవకాశం ఉందో లేదో చెప్పడానికి, కేవలం తీవ్రత మాత్రమే నమ్మదగిన సూచిక కాదు. EPSS, CVEల దుర్వినియోగ కార్యకలాపాల యొక్క రోజువారీ సంభావ్యత అంచనాను అందిస్తుంది, ఇది బృందాలు తమ పరిమిత నివారణ సామర్థ్యాన్ని, దాడికి గురయ్యే అవకాశం ఎక్కువగా ఉన్న వాటిపై కేంద్రీకరించడానికి సహాయపడుతుంది.
మూడవది ఏమిటంటే, అనుభవం లేని ఆటోఫిక్స్ మార్పు ప్రమాదాన్ని విస్మరిస్తుంది. ఇది ముఖ్యంగా ప్రమాదకరం SCAడిపెండెన్సీ అప్గ్రేడ్ ఒక CVEని తొలగించినప్పటికీ, API అసమర్థతలు, తొలగించబడిన పద్ధతులు, పేరు మార్చబడిన తరగతులు, మార్చబడిన కాంట్రాక్టులు లేదా సూక్ష్మమైన రన్టైమ్ ప్రవర్తన మార్పులను ప్రవేశపెట్టవచ్చు.
నాలుగవది అతి-ఆటోమేషన్. ఒక సాధనం తక్కువ విలువ గల వాటి వరదను తెరిచినప్పుడు. pull requestsవాటిలో చాలా వరకు టెస్టులలో విఫలమైనా లేదా విలీనానికి ఆటంకం కలిగించినా, డెవలపర్లు వాటిని పట్టించుకోకుండా ఉండటం నేర్చుకుంటారు. అది పరిష్కార వేగవంతం కాదు. అది పరిష్కార అనవసరపు హడావిడి.
అయితే, సరైన ప్రశ్న ఏమిటంటే, బృందాలు నివారణ చర్యలను స్వయంచాలకం చేయాలా వద్దా అనేది కాదు. సరైన ప్రశ్న ఏమిటంటే, కార్యాచరణ ఇబ్బందులను పెంచకుండా, ప్రమాదాన్ని తగ్గించే ఆటోమేషన్ ఏ రకమైనది?
విఘాతకరమైన మార్పులే అసలైన నమ్మక సమస్య
డెవలపర్లు తాము ఆటోఫిక్స్ను నమ్మడం లేదని చెప్పినప్పుడు, వారు తరచుగా ఒక నిర్దిష్ట విషయాన్ని ఉద్దేశిస్తారు: అది దేనినీ పాడుచేయదని వారు నమ్మరు.
ఆ నమ్మక సమస్య డిపెండెన్సీ రెమెడియేషన్లో అత్యంత స్పష్టంగా కనిపిస్తుంది.
ఒక హానికరమైన ప్యాకేజీకి ప్యాచ్ చేసిన వెర్షన్ అందుబాటులో ఉండవచ్చు, కానీ ఆ అప్గ్రేడ్ సురక్షితమని దీని అర్థం కాదు. ప్యాచ్ చేసిన విడుదల మీ అప్లికేషన్ ఉపయోగించే ఒక మెథడ్ను తొలగించవచ్చు. అది ఒక API పేరును మార్చవచ్చు. అది ఒక టైప్ కాంట్రాక్ట్ను కఠినతరం చేయవచ్చు. అది యూనిట్ టెస్టులలో ఉత్తీర్ణమయ్యే విధంగా ప్రవర్తనను సవరించవచ్చు, కానీ ప్రొడక్షన్ రిగ్రెషన్లకు కారణం కావచ్చు. చాలా బృందాలలో, నివారణకు అయ్యే అసలు ఖర్చు ప్యాచ్ను వర్తింపజేయడం కాదు. దాని ప్రభావ పరిధిని పరిశోధించడమే అసలు ఖర్చు.
జావాలో ఒక సాధారణ ఉదాహరణను పరిశీలిద్దాం. ఒక కోడ్బేస్ ఒక లైబ్రరీపై ఆధారపడి ఉంటుంది, దానిలో ఒక సాధారణ మెథడ్ వెర్షన్ 1.xలో ఉండి, వెర్షన్ 2.xలో తొలగించబడింది.
					// Before upgrade
MyService service = new MyService();
service.foo();
అప్గ్రేడ్ తర్వాత, foo() ఇకపై ఉనికిలో లేదు. ఆ లోపం తొలగిపోయి ఉండవచ్చు, కానీ నిర్మాణం విచ్ఛిన్నమైంది.
అందుకే “సరిచేసిన వెర్షన్కు అప్డేట్ చేయండి” అనేది ఒక ఇంజనీరింగ్ వ్యూహం కాదు. అది ఒక జూదం.
OWASP యొక్క CI/CD ఆధునిక డెలివరీ కారణంగా ఇక్కడ మార్గదర్శకత్వం సంబంధితమైనది. pipelineలు త్వరణ యంత్రాంగాలు మరియు దాడి ఉపరితలాలు రెండూగా ఉంటాయి. అస్థిరమైన మార్పులను లేదా అనియంత్రిత మార్పులను సృష్టించే భద్రతా నియంత్రణలు. pipeline ప్రవర్తన ఒక సమస్యను పరిష్కరించడానికి మరొక సమస్యను సృష్టిస్తుంది. CI/CD కేవలం వేగవంతమైన మార్పులను ప్రవేశపెట్టడం మాత్రమే కాకుండా, రక్షణలకు ప్రవాహ నియంత్రణ, ధ్రువీకరణ మరియు విధాన అమలు కూడా అవసరం.
సేఫ్ ఆటోఫిక్స్ ఆ వాస్తవికతను గౌరవించాలి. అది ఒక లోపాన్ని సరిదిద్దవచ్చా లేదా అనే విషయాన్ని మాత్రమే కాకుండా, అది రక్షించాల్సిన సాఫ్ట్వేర్ జీవనచక్రానికి అంతరాయం కలగకుండా ఆ పరిష్కారాన్ని ప్రవేశపెట్టవచ్చా లేదా అనే విషయాన్ని కూడా అర్థం చేసుకోవాలి.
సురక్షితమైన ఆటోఫిక్స్ ఎలా ఉండాలి
సేఫ్ ఆటోఫిక్స్ అంటే “ఆటోమేటిక్ చేంజ్ జనరేషన్” కాదు. సేఫ్ ఆటోఫిక్స్ నియంత్రిత స్వయంచాలక నివారణ.
అంటే ఐదు విషయాలు.
మొదటగా, పరిష్కారాలు సందర్భానికి అనుగుణంగా ఉండాలి. చుట్టుపక్కల ఉన్న కోడ్, ఫ్రేమ్వర్క్ సంప్రదాయాలు, డేటా ప్రవాహం లేదా డిపెండెన్సీ ప్రవర్తనను విస్మరించే సురక్షితమైన సూచన సరిపోదు. ఆ పరిష్కారం కేవలం దుర్బలత్వ వర్గానికి మాత్రమే కాకుండా, అప్లికేషన్కు కూడా సరిపోవాలి.
రెండవది, పరిష్కారాలు తప్పనిసరిగా ప్రమాదాన్ని పరిగణనలోకి తీసుకోవాలి. ఇక్కడే నివారణ ప్రమాద విశ్లేషణ ప్రాముఖ్యత సంతరించుకుంటుంది. ఒక మంచి ఆటోఫిక్స్ వ్యవస్థ, ఒక మార్పును ప్రతిపాదించే ముందు ఒక ప్రాథమిక ఇంజనీరింగ్ ప్రశ్నకు సమాధానం ఇవ్వగలగాలి: ఈ నివారణ చర్య వల్ల కొత్త సమస్యలు తలెత్తే అవకాశం ఎంత ఉంది? బ్రేకింగ్ మార్పులు?
మూడవది, పరిష్కారాలకు ప్రాధాన్యత ఇవ్వాలి. అత్యుత్తమ ఆటోఫిక్స్ ప్రోగ్రామ్లు ఒకేసారి అన్నింటినీ పరిష్కరించడానికి ప్రయత్నించవు. అవి దోపిడీకి గురయ్యే అవకాశం, చేరుకోగల సామర్థ్యం మరియు కార్యాచరణ ప్రభావానికి అనుగుణంగా నివారణ చర్యలను సర్దుబాటు చేస్తాయి. పరిణతి చెందిన యాప్సెక్ ప్రోగ్రామ్లు విస్తృతంగా అభివృద్ధి చెందుతున్న తీరుకు ఇది సరిపోతుంది. CISA యొక్క తెలిసిన దోపిడీకి గురైన బలహీనతల కేటలాగ్ ముందుగానే ఉందిcisసంస్థలు దోపిడీకి సంబంధించిన సాక్ష్యాలను పరిహార రూపకల్పనలో చేర్చడంలో సహాయపడటం.cisకేవలం తీవ్రత స్కోరింగ్ మాత్రమే కాదు, అయాన్లు.
నాలుగవది, ఆటోఫిక్స్ తప్పనిసరిగా నిజమైన డెలివరీ వర్క్ఫ్లోలలో నడవాలి. ఒకవేళ రెమెడియేషన్ ఇంజిన్ దీని ద్వారా పని చేయలేకపోతే pull requestsతనిఖీలు, విధానాలు మరియు పరీక్షలు వంటివి ఆధునిక బృందాలు సాఫ్ట్వేర్ను అందించే విధానానికి అనుగుణంగా లేవు.
ఐదవది, డెవలపర్లు నియంత్రణలో ఉండాలి. డెవలపర్ ఆమోదించిన మార్పులు ఆటోఫిక్స్ యొక్క బలహీనత కాదు. ప్రొడక్షన్ ఇంజనీరింగ్ వాతావరణాలలో ఆటోమేషన్ను విశ్వసనీయంగా మార్చే యంత్రాంగం అవే.
మరోలా చెప్పాలంటే, సురక్షితమైన నివారణకు కేవలం ఆటోమేషన్ మాత్రమే కాదు, నియంత్రణ కూడా అవసరం.
నేవి ఆటోఫిక్స్ వర్సెస్ సేఫ్ ఆటోఫిక్స్
పనిని సృష్టించే ఆటోమేషన్కు మరియు పనిని తొలగించే ఆటోమేషన్కు మధ్య ఉన్న ఆచరణాత్మక వ్యత్యాసం క్రింద ఇవ్వబడింది.
| కారక | నేవ్ ఆటోఫిక్స్ | సేఫ్ ఆటోఫిక్స్ |
|---|---|---|
| వ్యూహాన్ని పరిష్కరించండి | దుర్బలత్వం గుర్తించబడిన వెంటనే సాధారణ పరిష్కారాలు లేదా అప్గ్రేడ్లను వర్తింపజేస్తుంది | కోడ్, డిపెండెన్సీ ప్రవర్తన మరియు వర్క్ఫ్లో ధ్రువీకరణ ఆధారంగా సందర్భానుసారమైన పరిష్కారాలను రూపొందిస్తుంది |
| డిపెండెన్సీ అప్డేట్లు | మార్పు ప్రభావ విశ్లేషణ లేకుండా తదుపరి ప్యాచ్ చేసిన వెర్షన్ను సిఫార్సు చేస్తుంది | పరిష్కారాన్ని సూచించే ముందు అప్గ్రేడ్ మార్గాలను మూల్యాంకనం చేస్తుంది మరియు విఘాతం కలిగించే మార్పుల కోసం తనిఖీ చేస్తుంది. |
| ప్రధాన్యత | తీవ్రత ఆధారంగా మాత్రమే చర్యలు | తీవ్రత, దోపిడీ సామర్థ్యం, చేరుకోగల సామర్థ్యం మరియు కార్యాచరణ ప్రభావాన్ని మిళితం చేస్తుంది |
| Pipeline భద్రత | బిల్డ్లు లేదా టెస్ట్లలో విఫలమయ్యే PRలను తెరవవచ్చు | పరిష్కారాలను ధృవీకరిస్తుంది CI/CD తనిఖీలు మరియు సమీక్ష గేట్లు |
| డెవలపర్ పాత్ర | డెవలపర్లు ఆటోమేషన్ పరిణామాలను చక్కదిద్దుతున్నారు | డెవలపర్లు సురక్షితమైన, విలీనానికి సిద్ధంగా ఉన్న పునరుద్ధరణ ప్రతిపాదనలను సమీక్షిస్తారు |
| ఫలితం | ఎక్కువ గందరగోళం, ఎక్కువ తిరోగమనాలు, తక్కువ విశ్వాసం | వేగవంతమైన పరిష్కారం, తక్కువ తిరోగమనాలు, అధిక స్వీకరణ |
ఈ టేబుల్ నుండి మీరు గ్రహించవలసిన ఒక విషయం ఏమిటంటే: ఆటోఫిక్స్ యొక్క నాణ్యత దాని సందర్భం మరియు నియంత్రణల నాణ్యతపై ఆధారపడి ఉంటుంది..
ఆధునిక DevSecOpsలో ఆటోఫిక్స్ ఎలా పనిచేస్తుంది Pipeline
పరిణతి చెందిన వాతావరణంలో, ఆటోఫిక్స్ అనేది ఒకే చర్య కాదు. ఇది ఒక క్రమబద్ధమైన పరిష్కార కార్యప్రవాహం, ఇది దీనిలో విలీనం చేయబడింది. CI/CD.
మాన్యువల్, డిస్కనెక్ట్ చేయబడిన పరిష్కారాలకు బదులుగా, ఆధునిక pipelineలు నిరంతర ప్రవాహాన్ని అనుసరిస్తాయి:
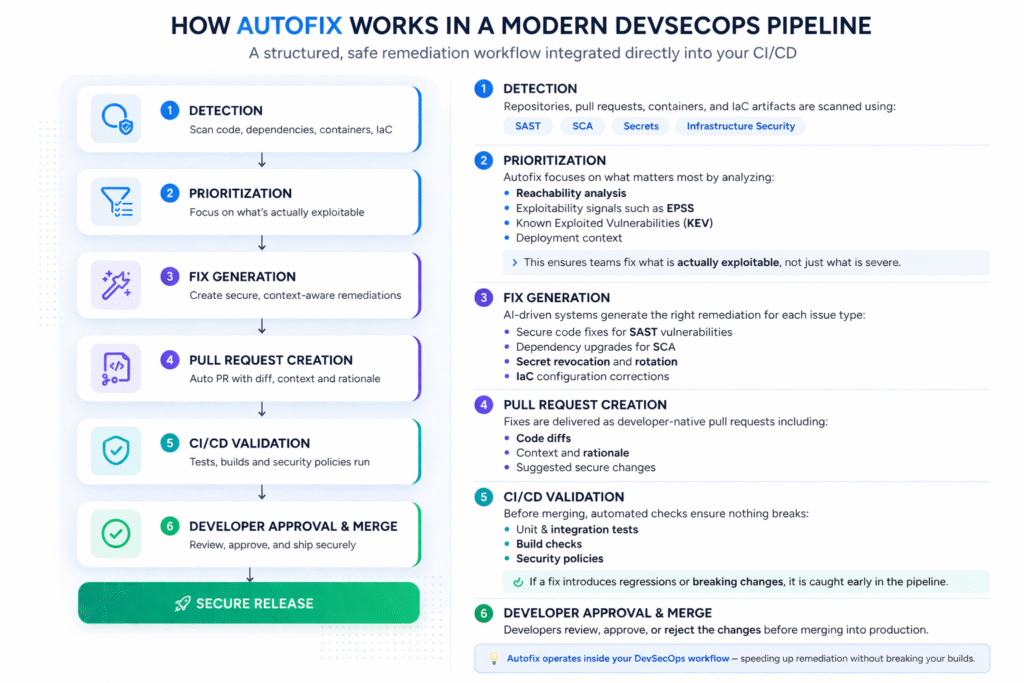
ఆధునిక DevSecOpsలో ఆటోఫిక్స్ ఎలా పనిచేస్తుంది Pipeline
పరిణతి చెందిన వాతావరణంలో, ఆటోఫిక్స్ అనేది ఒకే చర్య కాదు. ఇది ఒక క్రమబద్ధమైన పరిష్కార కార్యప్రవాహం, ఇది దీనిలో విలీనం చేయబడింది. CI/CD.
మాన్యువల్, డిస్కనెక్ట్ చేయబడిన పరిష్కారాలకు బదులుగా, ఆధునిక pipelineలు నిరంతర ప్రవాహాన్ని అనుసరిస్తాయి:
దశలవారీ ఆటోఫిక్స్ వర్క్ఫ్లో
- డిటెక్షన్
రిపోజిటరీలు, pull requests, కంటైనర్లు, లేదా IaC కళాఖండాలను ఉపయోగించి స్కాన్ చేస్తారు SAST, SCA, రహస్యాలు, లేదా మౌలిక సదుపాయాల తనిఖీలు. - ప్రధాన్యత
అన్ని బలహీనతలను సమానంగా పరిగణించరు. ఆటోఫిక్స్ సిస్టమ్లు వీటిని ఉపయోగించడానికి ప్రాధాన్యత ఇస్తాయి:- చేరుకోగల విశ్లేషణ
- EPSS వంటి దోపిడీ సంకేతాలు
- తెలిసిన దుర్వినియోగం చేయబడిన దుర్బలత్వాలు (KEV)
- విస్తరణ సందర్భం
- స్థిర ఉత్పత్తి
సిస్టమ్ సమస్య రకం ఆధారంగా నివారణ చర్యలను రూపొందిస్తుంది:- కోడ్ సవరణలు SAST వలయాలను
- డిపెండెన్సీ అప్గ్రేడ్లు SCA
- రహస్య రద్దు మరియు భ్రమణం
- IaC కాన్ఫిగరేషన్ దిద్దుబాట్లు
- Pull Request సృష్టి
పరిష్కారాలు సాధారణంగా డెవలపర్-నేటివ్ వర్క్ఫ్లోలలో ప్యాకేజ్ చేయబడతాయి. pull requests తో:- కోడ్ వ్యత్యాసాలు
- సందర్భం మరియు హేతుబద్ధత
- సూచించిన మార్పులు
- ధ్రువీకరణలో CI/CD
విలీనం చేయడానికి ముందు, ఈ క్రింది వాటి ద్వారా దిద్దుబాట్లు స్వయంచాలకంగా ధృవీకరించబడతాయి:- యూనిట్ మరియు ఇంటిగ్రేషన్ పరీక్షలు
- నిర్మాణ తనిఖీలు
- భద్రతా విధానాలు
- డెవలపర్ ఆమోదం మరియు విలీనం
డెవలపర్లు మార్పులను ప్రొడక్షన్లోకి విలీనం చేయడానికి ముందు వాటిని సమీక్షించి, ఆమోదించడం లేదా తిరస్కరించడం చేస్తారు.
ఫలితంగా, ఆటోఫిక్స్ అభివృద్ధి జీవనచక్రాన్ని దాటవేయదు. అది దానిలోనే పనిచేస్తుంది.
ఇది GitHub, GitLab మరియు Azure DevOps వంటి ప్లాట్ఫారమ్లతో సజావుగా అనుసంధానించబడుతుంది, దీనివల్ల ఇది నిర్ధారిస్తుంది దుర్బలత్వ నివారణ అనేది ఒక ప్రత్యేక ప్రక్రియగా కాకుండా, డెలివరీ వర్క్ఫ్లోలో ఒక భాగంగా మారుతుంది.
వివిధ దుర్బలత్వ తరగతుల కోసం ఆటోఫిక్స్
ఆటోఫిక్స్ సంభాషణలో చేసే అత్యంత సాధారణ తప్పులలో ఒకటి, అన్ని పరిష్కారాలు ఒకే విధంగా పనిచేస్తాయని భావించడం. అవి అలా పనిచేయవు.
ఆటోఫిక్స్ కోసం SAST
చాలా మందికి ఈ భావన మొదటగా కోడ్-స్థాయి ఆటోఫిక్స్ ద్వారానే ఎదురవుతుంది. ఒక స్కానర్ SQL ఇంజెక్షన్, రిఫ్లెక్టెడ్ XSS సింక్, లేదా అసురక్షిత వాలిడేషన్ ప్యాటర్న్ను కనుగొని, దానికి ఒక సురక్షితమైన ప్రత్యామ్నాయాన్ని ప్రతిపాదిస్తుంది. ఇది తరచుగా ఆటోఫిక్స్ యొక్క అత్యంత సహజమైన రూపం, ఎందుకంటే ఈ పరిష్కారం సోర్స్ కోడ్లో కనిపిస్తుంది మరియు దీనిని ఇతర మార్పుల వలె సమీక్షించవచ్చు.
Xygeni యొక్క ఉత్పత్తి సామగ్రి, ఈ రంగంలో AI AutoFixను, డెవలపర్కు సిద్ధంగా ఉన్న పరిష్కారాలను రూపొందించే సందర్భ-అవగాహన గల నివారణగా నిలుపుతుంది మరియు pull requests XSS మరియు SQL ఇంజెక్షన్ వంటి సమస్యల కోసం. ఉత్పత్తి వాదనకు మించి కూడా అంతర్లీన సందేశం ముఖ్యమైనది: మంచిది SAST ఆటోఫిక్స్ కేవలం నియమాలను మాత్రమే కాకుండా, కోడ్ను కూడా అర్థం చేసుకోగలగాలి.
ఆటోఫిక్స్ కోసం SCA
ఆపరేషనల్గా డిపెండెన్సీ ఆటోఫిక్స్ చాలా ముఖ్యమైనది, ఎందుకంటే హానికరమైన ప్యాకేజీలు నిరంతరం పుట్టుకొస్తూ ఉంటాయి మరియు మాన్యువల్ డిపెండెన్సీ నిర్వహణ పెద్ద ఎత్తున సాధ్యం కాదు. కానీ నమ్మకాన్ని సంపాదించడం కూడా ఇక్కడే చాలా కష్టం, ఎందుకంటే డిపెండెన్సీ అప్డేట్లు సరిగ్గా ఇక్కడే ఉంటాయి. బ్రేకింగ్ మార్పులు అత్యంత బాధాకరంగా మారుతుంది.
ఒక విశ్వసనీయమైనది SCA అందువల్ల ఆటోఫిక్స్ సామర్థ్యం కేవలం ప్యాచ్ చేసిన వెర్షన్ను కనుగొనడం కంటే ఎక్కువ చేయాల్సి ఉంటుంది. అది అప్గ్రేడ్ భద్రత, ప్రభావ పరిధి మరియు అనుకూలతను మూల్యాంకనం చేయాలి.
రహస్యాల కోసం ఆటోఫిక్స్
సీక్రెట్స్ పరిష్కారం అనేది కోడ్ను తిరిగి రాయడం కన్నా ఎక్కువగా నియంత్రణకు సంబంధించినది. ఒకవేళ లైవ్లో ఉన్న సీక్రెట్ బయటపడితే, వచ్చే వారం దాన్ని మార్చమని ఎవరినైనా టికెట్ అడగడం సరైన స్పందన కాదు. తక్షణమే దాన్ని రద్దు చేయడం, దాని స్థానంలో మరొకటి పెట్టడం, మరియు స్పష్టంగా ట్రాక్ చేయడమే సరైన స్పందన. అందుకే సీక్రెట్స్ సెక్యూరిటీలో ఆటోఫిక్స్ అనేది కోడ్ ఆటోఫిక్స్ కన్నా తరచుగా భిన్నంగా కనిపిస్తుంది. దీని విలువ వేగం మరియు నిశ్చయతలో ఉంది.
ఆటోఫిక్స్ కోసం IaC
ఇన్ఫ్రాస్ట్రక్చర్ తప్పు కాన్ఫిగరేషన్లు తరచుగా అధికంగా పునరావృతమవుతాయి. అందువల్ల అవి ఆటోమేషన్కు బలమైన అభ్యర్థులుగా మారతాయి. బృందాలు చేయగలిగితే standardTerraform, Kubernetes, ARM, లేదా CloudFormation కోసం సురక్షిత నమూనాలను రూపొందిస్తే, అప్పుడు autofix ఆ నమూనాలను చాలా ముందుగానే అమలు చేయగలదు. pipelineప్రతి దానిలోనూ సురక్షిత పద్ధతులను ఏకీకృతం చేయడంపై NIST SSDF నొక్కిచెప్పడం. SDLC అమలు అనేది ఇక్కడికి సరిగ్గా సరిపోతుంది: భద్రతను తర్వాతి దశలకు వాయిదా వేయకుండా, కార్యప్రవాహంలో పొందుపరిచినప్పుడే అది అత్యంత బలంగా ఉంటుంది.
ఆటోఫిక్స్తో బిల్డ్లు విచ్ఛిన్నం కాకుండా ఎలా నివారించాలి
ఈ అంశం వెనుక ఉన్న ప్రధాన వాగ్దానం ఇదే, మరియు దీనికి ప్రత్యక్ష ప్రాధాన్యత ఇవ్వాలి.
ఆటోఫిక్స్తో బిల్డ్లు విఫలం కాకుండా ఉండటానికి, బృందాలు ఇతర ప్రొడక్షన్-బౌండ్ మార్పులను ధృవీకరించినట్లే, రెమెడియేషన్ను కూడా ధృవీకరించాలి. అంటే:
- మార్పును వర్తింపజేయడానికి ముందు డిపెండెన్సీ మరియు కోడ్ ప్రభావాన్ని విశ్లేషించండి
- పరిష్కారాన్ని ధృవీకరించండి CI/CD పరీక్షలు మరియు విధానాలతో
- పేలుడు వ్యాసార్థం ఎక్కువగా ఉన్నచోట స్వయంచాలక పరిధిని పరిమితం చేయండి
- ముఖ్యమైన మార్పుల కోసం డెవలపర్ సమీక్ష అవసరం
- అధిక ప్రభావం చూపే అప్గ్రేడ్ల కోసం దశలవారీ పరిచయాన్ని ఉపయోగించండి
అందుకే పునరుద్ధరణ ప్రమాద విశ్లేషణ చాలా విలువైనది. ఇది ప్రశ్నను "పరిష్కారం ఉందా?" నుండి "ఇది అత్యంత సురక్షితమైన, ఆచరణీయమైన పరిష్కారమా?"గా మారుస్తుంది. అది చాలా మెరుగైన ఇంజనీరింగ్ ప్రశ్న.
అనేక ఆటోమేషన్ ప్రోగ్రామ్లు విఫలమయ్యేది కూడా ఇక్కడే. అవి థ్రూపుట్ను ఆప్టిమైజ్ చేసి, మార్పుల భద్రతను విస్మరిస్తాయి. డెవలపర్లు ఆ విషయాన్ని వెంటనే గమనిస్తారు.
దీనికి విరుద్ధంగా, విశ్వసనీయమైన ఆటోఫిక్స్ సిస్టమ్, బలమైన ఇంజనీరింగ్ బృందాలు ఫీచర్ డెవలప్మెంట్ కోసం ఇప్పటికే వర్తింపజేస్తున్న అదే మార్పు-నిర్వహణ క్రమశిక్షణను గౌరవిస్తుంది: సమీక్షించడం, పరీక్షించడం, ధృవీకరించడం, విలీనం చేయడం.
ఆటోఫిక్స్ను అమలు చేయడానికి ఉత్తమ పద్ధతులు
మీరు ఒక ఆటోఫిక్స్ ప్రోగ్రామ్ను రూపొందిస్తున్నా లేదా అభివృద్ధి చేస్తున్నా, దాని లక్ష్యం కొత్తదనం కాదు, స్వీకరణ అయి ఉండాలి. శుభ్రపరిచే పనిని సృష్టించకుండా, స్థిరంగా సమయాన్ని ఆదా చేసినప్పుడే బృందాలు ఆటోఫిక్స్ను ఉపయోగిస్తాయి.
విధానంతో ప్రారంభించండి. ఏ సమస్య తరగతులను మొదట ఆటోమేట్ చేయడం సురక్షితమో నిర్ణయించుకోండి. SAST సుస్పష్టమైన రీరైట్లు, నిర్వచించిన వెర్షన్ పరిధులలోని డిపెండెన్సీ అప్డేట్లు లేదా రహస్య రద్దు వర్క్ఫ్లోలు ఉన్న నమూనాలు తరచుగా మంచి ప్రారంభ అభ్యర్థులుగా ఉంటాయి.
ఆ తర్వాత పరిధిని కుదించండి. ఒకే విడుదలలో అన్నింటినీ ఆటోమేట్ చేయడానికి ప్రయత్నించవద్దు. ముందుగా, సాధారణమైన మరియు అధిక విశ్వాసం ఉన్న సమస్యలపై దృష్టి పెట్టండి. విస్తృతమైన కానీ గందరగోళం సృష్టించే పరిష్కారాలను అమలు చేయడం కంటే, ఇలా చేయడం సాధారణంగా మెరుగైన విశ్వాస నిర్మాణ వ్యూహం అవుతుంది.
ప్రస్తుత డెవలపర్ వర్క్ఫ్లోలలో నివారణను ఏకీకృతం చేయండి. మీ ఇంజనీరింగ్ బృందాలు pull requests మరియు బ్రాంచ్ ప్రొటెక్షన్ల మాదిరిగానే, ఆటోఫిక్స్ కూడా వాటిని కలిగి ఉండాలి.
ఫలితాలను కొలవండి. సరైన కొలమానాలు కేవలం “సృష్టించబడిన పరిష్కారాల సంఖ్య” మాత్రమే కాదు. అవి విలీన రేటు, రిగ్రెషన్ రేటు, ఆదా అయిన సమయం, తప్పుడు పాజిటివ్ల తగ్గింపు మరియు పరిష్కారానికి పట్టే సమయం.
చివరగా, అవసరమైన చోట మానవ ఆమోద ప్రక్రియను కొనసాగించండి. సేఫ్ ఆటోఫిక్స్ డెవలపర్ విచక్షణను తొలగించదు. అది పునరావృతమయ్యే పనిని తొలగించి, అధిక విలువ గల సమీక్షపై దృష్టిని కేంద్రీకరించడం ద్వారా దాని స్థాయిని పెంచుతుంది.
గుర్తింపు నుండి నివారణ వరకు: ప్రక్రియను పూర్తి చేయడం
పాతకాలపు AppSec టూలింగ్లోని అతిపెద్ద బలహీనతలలో ఒకటి ఏమిటంటే, ఆ ప్రక్రియ చాలా త్వరగా ముగిసిపోతుంది. ఒక లోపం కనిపిస్తుంది. ఒక టికెట్ సృష్టించబడుతుంది. ఆ తర్వాత సిస్టమ్ వేచి చూస్తుంది.
అది క్లోజ్డ్ లూప్ కాదు. అది ఒక హ్యాండ్ఆఫ్.
ఒక ఆధునిక AppSec ప్రోగ్రామ్, సమస్యను గుర్తించడం నుండి ప్రాధాన్యతను నిర్ణయించడం, ఆపై దాన్ని పరిష్కరించడం వరకు, సాధ్యమైనంత తక్కువ మానవ ప్రమేయంతో సాగగలగాలి. ఆటోఫిక్స్ యొక్క అసలైన ప్రయోజనం ఇదే. ఇది కేవలం పరిష్కార ప్రక్రియను వేగవంతం చేయడమే కాదు. పరిష్కార ప్రక్రియ ఎక్కడ జరుగుతుంది, దాన్ని ఎలా ప్రవేశపెడతారు, మరియు పునరావృతమయ్యే పనిని ఎవరు చేయాలి అనే విషయాలను కూడా ఇది మారుస్తుంది.
అందుకే ఈ అంశం కేవలం సాంకేతికంగానే కాకుండా, వాణిజ్యపరంగా కూడా ముఖ్యమైనది. కొనుగోలుదారులు ఇకపై కేవలం సమస్యలను గుర్తించే నాణ్యతను మాత్రమే కోరుకోవడం లేదు. వారు పెండింగ్లో ఉన్న పనుల సంఖ్యలో కొలవగలిగే తగ్గింపును, అలాగే సమస్యను కనుగొనడం నుండి పరిష్కరించడం వరకు వేగవంతమైన పురోగతిని కోరుకుంటున్నారు.
Xygeni సురక్షిత ఆటోఫిక్స్ను ఎలా సాధ్యం చేస్తుంది
క్సైజెని తన ఆటోఫిక్స్ సామర్థ్యాన్ని సందర్భం, ఆటోమేషన్ మరియు డెలివరీ ఇంటిగ్రేషన్ అనే మూడు అంశాల చుట్టూ కేంద్రీకరిస్తుంది.
కోడ్ పరంగా, Xygeni AI SAST ఆటోఫిక్స్ డెవలపర్లకు సిద్ధంగా ఉండే పరిష్కారాలను రూపొందిస్తుంది, ప్రమాదకరమైన పద్ధతులను సురక్షితమైన ప్రత్యామ్నాయాలతో భర్తీ చేస్తుంది మరియు ఆ పరిష్కారాలను దీని ద్వారా అందిస్తుంది pull requests అమూర్తమైన సిఫార్సులకు బదులుగా, ఇది XSS లేదా SQL ఇంజెక్షన్ వంటి లోపాలను తక్షణమే సరిదిద్ది, సురక్షిత కోడింగ్ ఉత్తమ పద్ధతులను నేరుగా డెవలపర్ వర్క్ఫ్లోలో వర్తింపజేస్తుంది.
అయితే, Xygeniలోని ఆటోఫిక్స్ దీనికి మించి ఉంటుంది SAST. ఇందులో కూడా ఉంది సీక్రెట్స్ ఆటోఫిక్స్ఇది లీక్ అయిన క్రెడెన్షియల్స్ను గుర్తించి, ముందుగా నిర్మించిన వాటిని ఉపయోగించి వాటిని స్వయంచాలకంగా రద్దు చేస్తుంది. playbooks AWS, GCP, లేదా GitLab వంటి ప్లాట్ఫారమ్లలో. ఇది తక్షణ నియంత్రణను సాధ్యం చేస్తుంది, మాన్యువల్ ప్రతిస్పందన ఆలస్యాన్ని తొలగిస్తుంది మరియు క్రెడెన్షియల్ దుర్వినియోగ ప్రమాదాన్ని తగ్గిస్తుంది.
ఆధారపడటం వైపు, క్సైజెనిస్ SCA ఆటోఫిక్స్ హానికరమైన డిపెండెన్సీల కోసం పరిష్కారాలను రూపొందించి, వాటిని పెద్ద ఎత్తున వర్తింపజేయడం ద్వారా బల్క్ ఆటో-రెమెడియేషన్ను ఇది సాధ్యం చేస్తుంది. టీమ్లు ఆటోమేటెడ్ ప్యాచింగ్ను ట్రిగ్గర్ చేయవచ్చు, సృష్టించవచ్చు pull requests అప్గ్రేడ్ చేసిన వెర్షన్లతో, మరియు నివారణను నేరుగా దీనిలోకి ఏకీకృతం చేయండి CI/CD pipelineడెలివరీకి అంతరాయం కలగకుండా.
అదనంగా, ఈ సామర్థ్యాలు వీటికి విస్తరిస్తాయి ఇన్ఫ్రాస్ట్రక్చర్ యాజ్ కోడ్ (IaC) మరియు pipeline అదే ఆటోమేటెడ్ వర్క్ఫ్లోలో భాగంగా తప్పు కాన్ఫిగరేషన్లు మరియు ప్రమాదకరమైన మౌలిక సదుపాయాల నమూనాలు కూడా సరిదిద్దబడతాయని నిర్ధారించే కాన్ఫిగరేషన్లు.
అదే వ్యూహాత్మక అంశం. సేఫ్ ఆటోఫిక్స్ ఒంటరిగా పనిచేయదు. అది విస్తరించి ఉంటుంది. కోడ్ (SAST), ఆధారాలు (SCA), రహస్యాలు, మరియు మౌలిక సదుపాయాలు (IaC)మొత్తం సాఫ్ట్వేర్ సరఫరా గొలుసు అంతటా స్థిరమైన పరిష్కారాన్ని నిర్ధారిస్తుంది. అంతేకాకుండా, దోపిడీ-ఆధారిత ప్రాధాన్యత, డిపెండెన్సీ గ్రాఫ్ విశ్లేషణ మరియు వాటితో కలిపి ఉపయోగించినప్పుడు ఇది ఉత్తమంగా పనిచేస్తుంది. CI/CD ధృవీకరణ, తద్వారా పరిష్కారాలు స్వయంచాలకంగా ఉండటమే కాకుండా, సురక్షితంగా, సంబంధితంగా మరియు ఉత్పత్తికి సిద్ధంగా ఉంటాయి.
త్వరిత సమాధానం: ఆటోఫిక్స్తో లోపాలను సురక్షితంగా ఎలా సరిదిద్దాలి?
ఆటోఫిక్స్తో దుర్బలత్వాలను సురక్షితంగా పరిష్కరించడానికి, బృందాలకు సందర్భానుసార పరిష్కారాలు, దోపిడీ సామర్థ్యం ఆధారిత ప్రాధాన్యత, పరిష్కార ప్రమాద విశ్లేషణ అవసరం. CI/CD విలీనానికి ముందు ధృవీకరణ మరియు డెవలపర్ ఆమోదం.
అదే చిన్న సమాధానం.
దానికంటే తక్కువ ఏదైనా ఆటోమేషన్ కావచ్చు, కానీ అది డెవలపర్లు ప్రొడక్షన్లో విశ్వసించే రకమైన ఆటోమేషన్ కాదు.
తరచూ అడిగే ప్రశ్నలు (FAQ)
AppSec లో ఆటోఫిక్స్ అంటే ఏమిటి?
AppSec లో ఆటోఫిక్స్ అంటే కోడ్ లోపాలు, హానికరమైన డిపెండెన్సీలు, బహిర్గతమైన సీక్రెట్లు లేదా ఇన్ఫ్రాస్ట్రక్చర్ తప్పు కాన్ఫిగరేషన్ల వంటి భద్రతా సమస్యల కోసం నివారణ మార్పులను స్వయంచాలకంగా రూపొందించి, అందించడం.
ఆటోఫిక్స్ బిల్డ్లను పాడు చేయగలదా?
అవును. డిపెండెన్సీ అప్గ్రేడ్లు అనుకూలత లేని మార్పులను ప్రవేశపెట్టినప్పుడు, ఫిక్స్లు అప్లికేషన్ కాంటెక్స్ట్ను విస్మరించినప్పుడు, లేదా ధ్రువీకరణ లేకుండా మార్పులు వర్తింపజేసినప్పుడు ఆటోఫిక్స్ బిల్డ్లను విచ్ఛిన్నం చేయగలదు.
రిగ్రెషన్లను సృష్టించకుండా బలహీనతలను స్వయంచాలకంగా ఎలా సరిదిద్దుతారు?
నియంత్రిత వర్క్ఫ్లోలో ఆటోఫిక్స్ను ఉపయోగించండి: దోపిడీ మరియు చేరుకోగల సామర్థ్యం ఆధారంగా ప్రాధాన్యత ఇవ్వండి, నివారణ ప్రమాదాన్ని విశ్లేషించండి, మార్పులను ధృవీకరించండి CI/CDమరియు, డెవలపర్ ఆమోదం అనే దశను కొనసాగించండి.
సేఫ్ ఆటోఫిక్స్ను నేటివ్ ఆటోఫిక్స్ నుండి ఏది భిన్నంగా చేస్తుంది?
సేఫ్ ఆటోఫిక్స్ అనేది సందర్భం మరియు ప్రమాదాన్ని గ్రహించేది, మరియు pipeline-అవేర్. నిష్కపటమైన ఆటోఫిక్స్ అనుకూలత, రన్టైమ్ ప్రభావం లేదా ఇంజనీరింగ్ వర్క్ఫ్లోను అర్థం చేసుకోకుండా కేవలం మార్పులను ప్రతిపాదిస్తుంది లేదా వర్తింపజేస్తుంది.
AI ఆటోఫిక్స్ నమ్మదగినదేనా?
అది సాధ్యమే, కానీ విశ్వసనీయత అనేది ధృవీకరణ మరియు పాలనపై ఆధారపడి ఉంటుంది. AI-ఆధారిత పద్ధతులను ఉపయోగించే సంస్థలకు గార్ట్నర్ స్పష్టంగా సిఫార్సు చేస్తుంది. code security AI ఆప్టిమైజర్లు పనితీరు, విశ్వసనీయత మరియు కోడ్ నాణ్యతకు సంబంధించిన సమస్యలను అతిగా సరిదిద్దడం లేదా విస్మరించడం చేయగలవు కాబట్టి, అసిస్టెంట్లు సాంప్రదాయ AST మరియు కోడ్ రివ్యూను సమతుల్య నియంత్రణలుగా ఉపయోగించడం కొనసాగిస్తున్నాయి.
ఫైనల్ టేకావే
AppSecలో ఆటోఫిక్స్ ఇకపై కొత్తదనం కాదు. సిబ్బంది సంఖ్యను పెంచకుండా లేదా డెలివరీని నెమ్మది చేయకుండా బ్యాక్లాగ్ను తగ్గించాల్సిన బృందాలకు ఇది ఒక ఆచరణాత్మక అవసరంగా మారుతోంది.
పరిష్కార చర్యలను స్వయంచాలకం చేయాలా వద్దా అనేది అసలైన సవాలు కాదు. ఆ స్వయంచాలక ప్రక్రియ, సాఫ్ట్వేర్ను వాస్తవంగా ఎలా నిర్మించి, పంపిణీ చేస్తారో గౌరవిస్తుందా లేదా అన్నదే అసలైన సవాలు.
మీ ఆటోఫిక్స్ వ్యూహం సందర్భం, ప్రాధాన్యత మరియు ధ్రువీకరణను విస్మరిస్తే, అది ప్రయోజనం కంటే ఎక్కువ ఘర్షణను సృష్టిస్తుంది. ఒకవేళ అది డెవలపర్ వర్క్ఫ్లోలు, పరిష్కార ప్రమాదం మరియు CI/CD నియంత్రణ పాయింట్ల వద్ద, ఇది భద్రతా ఫలితాలను మరియు ఇంజనీరింగ్ వేగాన్ని గణనీయంగా మెరుగుపరుస్తుంది.
అది standard లక్ష్యంగా పెట్టుకోదగినది.

రచయిత గురుంచి
సహ వ్యవస్థాపకుడు & CTO
ఫాతిమా Said AppSec, DevSecOps మరియు ఇతర రంగాల కోసం డెవలపర్కు ప్రాధాన్యతనిచ్చే కంటెంట్లో నైపుణ్యం కలిగి ఉంది. software supply chain securityఆమె సంక్లిష్టమైన భద్రతా సంకేతాలను స్పష్టమైన, ఆచరణీయమైన మార్గదర్శకత్వంగా మారుస్తుంది, ఇది బృందాలు వేగంగా ప్రాధాన్యతనివ్వడానికి, అనవసరమైన వాటిని తగ్గించడానికి మరియు సురక్షితమైన కోడ్ను అందించడానికి సహాయపడుతుంది.
