
ఏదీ ఉల్లంఘించబడలేదు. ఏజెంట్ తన పనిని చేసింది, ఎవరూ తాకమని అడగని ఒక డిపెండెన్సీని, ఒక కాన్ఫిగ్ను, లేదా ఒక సర్వీస్ను తాకింది, మరియు ఆ సమయమంతా తన అనుమతుల పరిధిలోనే ఉంది. ఈ సెషన్లో, ఏ దాడి కన్నా ఆ కేసు ఎందుకు కష్టతరమైనదో మీరు చూస్తారు: ముందుగా గీసిన సరిహద్దు, అవసరమైన పని కంటే ఎలా విస్తృతమవుతుందో, ఒక అనుమతి ఎందుకు అవసరమో తెలుసుకుంటారు.cisఅమలు కొనసాగుతున్నప్పుడు ఒకసారి అయాన్ ఎలా సృష్టించబడింది, స్టాండింగ్ యాక్సెస్ డెవలపర్ ల్యాప్టాప్ను కిరీటపు ఆభరణాలుగా ఎలా మార్చింది, మరియు యాక్టర్ తన సొంత తర్కాన్ని వివరించలేనప్పుడు రికవరీ ఎలా ఉంటుందో చూడండి. చివరిగా అమలు చేయగల క్షణం ఎక్కడ ఉందో మరియు బ్లాస్ట్ రేడియస్ను ఏది కలిగి ఉందో చూడటానికి ఇప్పుడే నమోదు చేసుకోండి.
క్సైజెని సీఈఓ జీసస్ క్వాడ్రాడో, సైబర్ డిఫెన్స్ మ్యాగజైన్ వారి సైబర్ డిఫెన్స్ టీవీ కోసం ఒక హాట్ సీట్ ఇంటర్వ్యూలో పాల్గొన్నారు. AI ఏజెంట్లు కోడ్ రాసేటప్పుడు మరియు ఎలాంటి సిగ్నేచర్ లేకముందే హానికరమైన ప్యాకేజీలు పబ్లిక్ రిజిస్ట్రీలకు చేరేటప్పుడు, అంటే సాఫ్ట్వేర్ సృష్టించబడే దశలోనే దాన్ని సురక్షితం చేయడం గురించి ఆయన మాట్లాడారు. AIతో పనిచేసే బృందాల కోసం క్సైజెని అప్లికేషన్ మరియు సప్లై చైన్ భద్రతను ఎలా అమలు చేస్తుందో చూడటానికి ఈ ఇంటర్వ్యూను వీక్షించండి. ఈ చిన్న ఇంటర్వ్యూను ఇప్పుడే చూడండి!
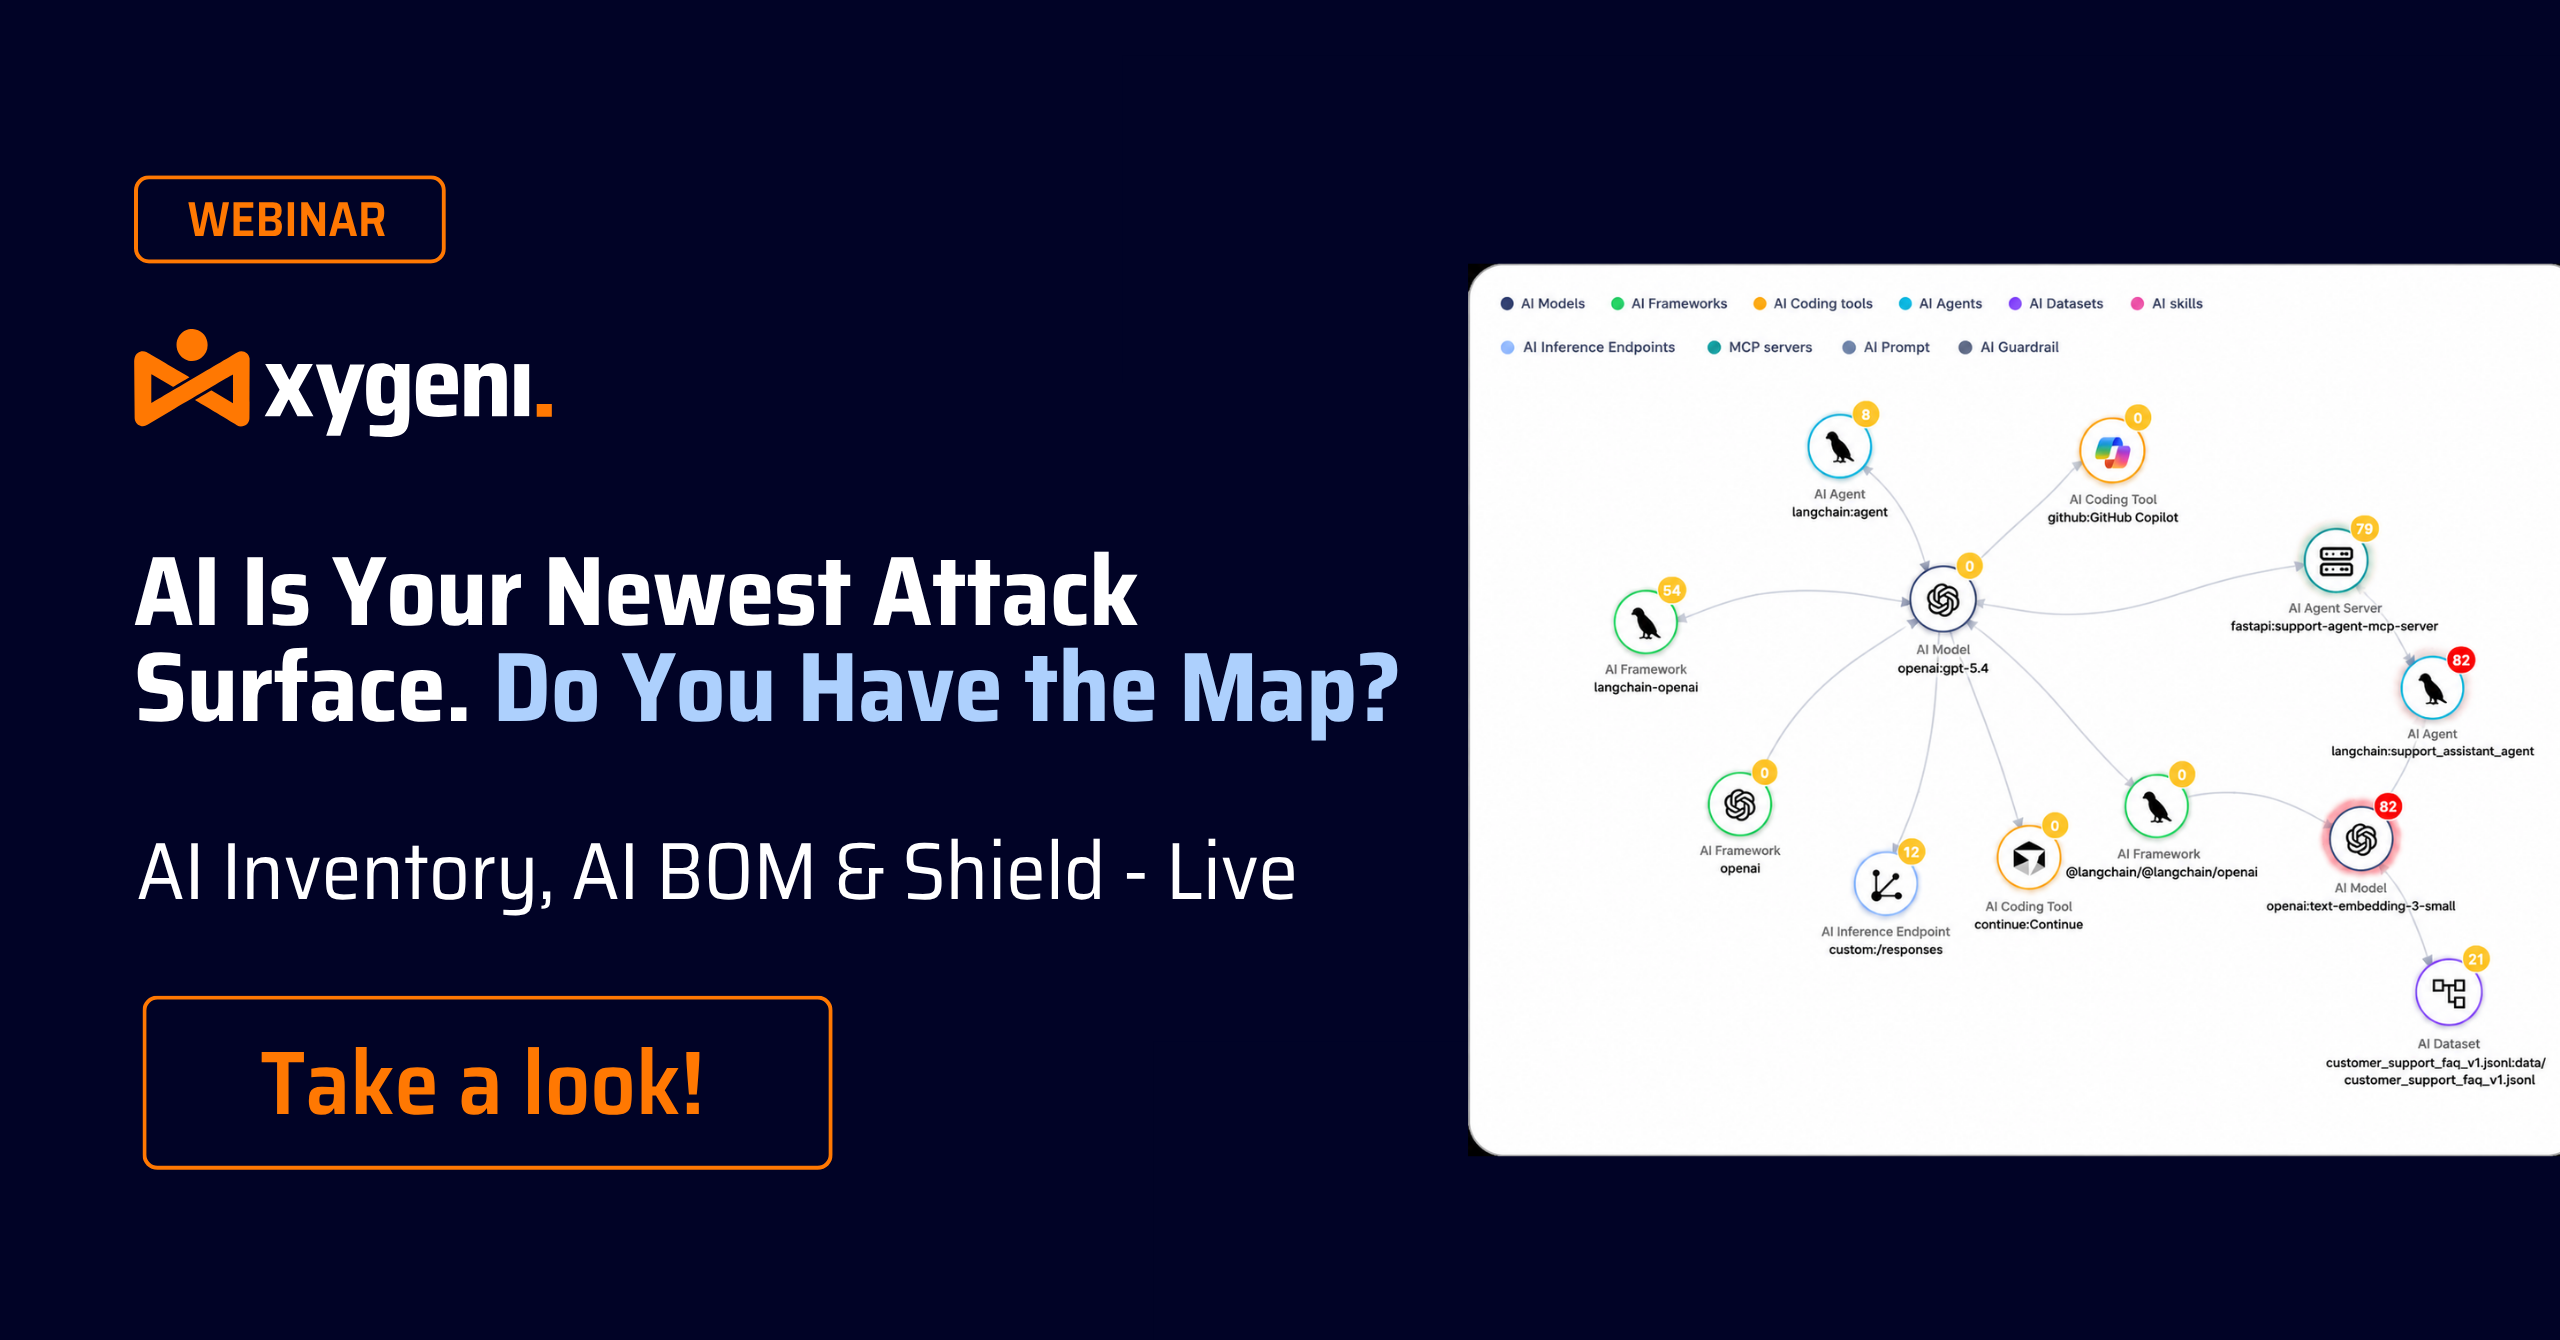
మా రాబోయే వెబినార్ను చూడండి! AI కోడింగ్ అసిస్టెంట్లు ప్యాకేజీ పేర్లను తప్పుగా సృష్టిస్తున్నాయి, మరియు దాడి చేసేవారు ఇప్పటికే ఆ నకిలీ పేర్లను మాల్వేర్తో నమోదు చేస్తున్నారు. ఈ సెషన్లో, AI ఇన్వెంటరీ మరియు AI BOM సహాయంతో మీ సాఫ్ట్వేర్లోని ప్రతి మోడల్, ఏజెంట్ మరియు AI ప్రవేశపెట్టిన డిపెండెన్సీని బహిర్గతం చేస్తూ, మీ మొత్తం AI ఎకోసిస్టమ్ను లైవ్లో ఎలా మ్యాప్ చేయాలో మీరు చూస్తారు. Xygeni ఎలాగో కనుగొనండి. Shield సిగ్నేచర్ ఏర్పడక ముందే హానికరమైన ప్యాకేజీలను బ్లాక్ చేస్తుంది, తద్వారా సిగ్నేచర్ ఆధారిత స్కానర్లు వదిలిపెట్టిన అంతరాన్ని పూరిస్తుంది. తదుపరి AI సూచనను ఒక ప్రవేశ మార్గంగా మార్చకముందే మీ సాఫ్ట్వేర్ను ఎలా సురక్షితం చేసుకోవాలో చూడటానికి ఇప్పుడే వీక్షించండి.
ఒక AI ఏజెంట్ డిపెండెన్సీని ఇన్స్టాల్ చేసిన క్షణం నుండి లేదా డాకర్ఫైల్ను సవరించిన క్షణం నుండి, మీ SBOM మరియు ప్రొవెనెన్స్ అంచనాలు ఇప్పటికే పరీక్షించబడుతున్నాయి, మరియు వాస్తవానికి ఏమి జరిగిందో ధృవీకరించడానికి చాలా బృందాలకు మార్గం లేదు. ఈ సెషన్లో, మీరు నిజమైన మార్పును ప్రత్యక్షంగా చూస్తారు: ఏ డెవలపర్ కూడా మొదట ప్యాకేజీ పేరును చూడనప్పుడు, ఇన్స్టాల్ చేసే క్షణం ఎలా మారుతుందో చూస్తారు. SBOMఒక ఏజెంట్ నిర్ణయం తీసుకున్నప్పుడు కూడా s మరియు మూలం చెల్లుబాటులో ఉంటాయిcisఅయాన్, మరియు ఏజెంట్లు ఉన్నప్పుడు కోడ్ సమీక్ష మరియు షిఫ్ట్-లెఫ్ట్ లో మిగిలింది commitమరియు కొన్నిసార్లు, వాటంతట అవే విలీనం అవుతాయి. నిజంగా సురక్షితమైన ఏజెంటిక్ ఎలా పనిచేస్తుందో చూడటానికి ఇప్పుడే వీక్షించండి. pipeline కేవలం సిద్ధాంతంలోనే కాదు, ఆచరణలో కూడా అవసరం.
సెప్టెంబర్ 11, 2026 నుండి, ఇప్పటికే మార్కెట్లో ఉన్న ఉత్పత్తుల విషయంలో కూడా, చురుకుగా దుర్వినియోగం చేయబడుతున్న దుర్బలత్వాన్ని ENISAకు నివేదించడానికి CRA మీకు 24 గంటల సమయం ఇస్తుంది, మరియు చాలా బృందాలకు దాని కోసం ఇంకా వర్క్ఫ్లో లేదు. ఈ సెషన్లో, మీరు నిజమైన ప్రక్రియను ప్రత్యక్షంగా చూస్తారు: ఒక దానిని రూపొందించడం SBOM ఏ ఉత్పత్తి వెర్షన్లు ప్రభావితమయ్యాయో తెలుసుకోవడం, అనవసరమైన వాటి నుండి నిజమైన ప్రమాదాన్ని వేరు చేయడానికి రీచబిలిటీ మరియు ఎక్స్ప్లాయిటబిలిటీ విశ్లేషణతో ఫలితాలను వర్గీకరించడం, మరియు ఒక ఫలితం నివేదించదగిన సంఘటనగా మారిన వెంటనే సరైన వ్యక్తిని అప్రమత్తం చేయడానికి నోటిఫికేషన్లను సెటప్ చేయడం. CRA యొక్క నోటిఫికేషన్ గడువును చట్టపరమైన గడువు నుండి మీ బృందం ఒత్తిడిలో కూడా అమలు చేయగల వర్క్ఫ్లోగా ఎలా మార్చాలో చూడటానికి ఇప్పుడే వీక్షించండి.
మా సేఫ్డెవ్ టాక్ను ఇప్పుడే చూడండి: ఓపెన్ సోర్స్, ఏఐ & కొత్త దాడి ఉపరితలం: ఆయుధంగా మారిన కోడ్, తెలివైన రక్షణలు. ఏఐ మరియు ఓపెన్ సోర్స్ ఆధునిక సాఫ్ట్వేర్ను పునర్నిర్వచిస్తున్నందున, దాడి ఉపరితలం మునుపెన్నడూ లేనంత వేగంగా విస్తరిస్తోంది. డిపెండెన్సీ రిస్క్లు మరియు సప్లై చైన్ చొరబాటు నుండి ఏఐ-ఆధారిత ఎక్స్ప్లాయిట్ జనరేషన్ వరకు, దాడి చేసేవారు అభివృద్ధి చెందుతున్నారు, కాబట్టి రక్షకులు కూడా అభివృద్ధి చెందాలి. ఏఐ మరియు ఆటోమేషన్ ఓపెన్-సోర్స్ భద్రతను ఎలా మారుస్తున్నాయో అన్వేషించడానికి రెడ్ హ్యాట్, టిక్టాక్ మరియు క్సైజెని నిపుణులతో చేరండి. ఆధునిక సాఫ్ట్వేర్ సప్లై చైన్ అంతటా స్థితిస్థాపకత, పారదర్శకత మరియు విశ్వాసాన్ని ఎలా నిర్మించాలో తెలుసుకోవడానికి ఇప్పుడే చూడండి!
భద్రతా బృందాలు తరచుగా ఆధారపడతాయి SCA మరియు SAST వాటిని విడివిడిగా ఉపయోగించడం వలన అలర్ట్ ఫెటీగ్, అసంపూర్ణమైన అంతర్దృష్టులు మరియు గుర్తించలేని రిస్క్లు ఏర్పడవచ్చు. వాటిలో ఒకదాన్ని ఎంచుకోవడానికి బదులుగా, మరింత పటిష్టమైన భద్రతా స్థితి కోసం వాటన్నింటినీ కలిపి ఎలా పని చేయించాలనేదే అసలైన సవాలు. మా సేఫ్డెవ్ టాక్ను వీక్షించండి మరియు ఎందుకో తెలుసుకోండి. SCA ఒక్కటే సరిపోదు, రీచబిలిటీ విశ్లేషణ ఫాల్స్ పాజిటివ్లను ఎలా తగ్గిస్తుంది, ఎందుకు SAST AppSec కవరేజీలోని కీలక లోపాలను పూరిస్తుంది, ఇంకా మరెన్నో చేస్తుంది. ఇప్పుడే చూడండి!
ఇప్పుడే చూడండి: ఏఐ ఇప్పటికే మీలో ఉంది SDLCఇప్పుడు ఏమిటి? AI మీ సాఫ్ట్వేర్ సరఫరా గొలుసు తలుపు తట్టడం లేదు; అది ఇప్పటికే లోపలే ఉంది. కోపైలట్లు, ఏజెంట్లు, MCP సర్వర్లు మరియు AI- రూపొందించిన డిపెండెన్సీలు కోడ్ను ఎలా నిర్మించాలో, సమీక్షించాలో మరియు పంపించాలో పునర్నిర్మిస్తున్నాయి. ఈ సేఫ్డెవ్ టాక్లో, OWASP నాయకులు మరియు యాప్సెక్ నిపుణులు మీ భద్రతా స్థితికి దీని నిజమైన అర్థం ఏమిటో, పాలనా నమూనాలు ఎక్కడ విఫలమవుతున్నాయో, మరియు ఇంజనీరింగ్ బృందాలను నెమ్మదింపజేయకుండా ఏ ఆచరణాత్మక నియంత్రణలు నిజంగా పనిచేస్తాయో వివరిస్తారు. మీ ఇంజనీర్లకు అడ్డంకిగా మారకుండా, AI-సహాయక అభివృద్ధిని రక్షించే ఆచరణాత్మక నియంత్రణలను ఎలా అమలు చేయాలో అనే దానిపై స్పష్టమైన, ఆచరణీయమైన ముఖ్యాంశాలను (కేవలం సిద్ధాంతం కాదు) ఆశించండి. ఇప్పుడే చూడండి!
మా సేఫ్డెవ్ టాక్ను ఇప్పుడే చూడండి: ఆడిట్లో ఎలా ఉత్తీర్ణత సాధించాలి? ISO, NIST & CRAలకు అనుగుణంగా నిజమైన AppSecను నిర్మించడం. ఈ రోజుల్లో, సురక్షితమైన కోడ్ ఉంటే సరిపోదు; మీరు దానిని నిరూపించాలి. ISO 27001, NIST CSF, CRA, DORA, మరియు NIS-2 వంటి ఫ్రేమ్వర్క్లు ప్రాధాన్యతను సంతరించుకుంటున్నందున, సంస్థలు నిశిత పరిశీలనకు నిలబడే, ఆడిట్కు సిద్ధంగా ఉన్న AppSec ప్రోగ్రామ్లను తప్పనిసరిగా నిర్మించుకోవాలి. ఈ ఎపిసోడ్లో, నిపుణులు పాలసీ నుండి ఆచరణకు ఎలా మారాలి, కంప్లయెన్స్ను ఎలా పొందుపరచాలి అనే విషయాలను అన్వేషించబోతున్నారు. CI/CDమరియు నిజంగా ఆమోదం పొందే వాటి చుట్టూ ఇంజనీరింగ్, సెక్యూరిటీ మరియు GRC బృందాలను ఏకీకృతం చేయండి. ఇప్పుడే దాన్ని చూడండి!
సైలోలు లేని భద్రతపై మా సేఫ్డెవ్ టాక్ ఎపిసోడ్ను ఇప్పుడే చూడండి మరియు ఆల్-ఇన్-వన్ యాప్సెక్ ప్లాట్ఫారమ్లను ఉపయోగించడం వల్ల కలిగే నిజమైన విలువ గురించి తెలుసుకోండి. సమర్థవంతమైన రిస్క్ మేనేజ్మెంట్కు సైలోలు ఒక ప్రధాన అడ్డంకిగా కొనసాగుతున్నాయి. ఈ సెషన్, ఒక ఆల్-ఇన్-వన్ ప్లాట్ఫారమ్ను స్వీకరించడం ద్వారా మీ యాప్సెక్ వ్యూహాన్ని ఎలా క్రమబద్ధీకరించవచ్చో, సెక్యూరిటీ మరియు డెవలప్మెంట్ బృందాల మధ్య సహకారాన్ని ఎలా మెరుగుపరచవచ్చో, కొత్తగా వస్తున్న ముప్పుల కంటే మీరు ముందుండటానికి ఎలా సహాయపడుతుందో మరియు మరెన్నో విషయాలను అన్వేషిస్తుంది! ఇప్పుడే దీన్ని చూడండి మరియు మీ అప్లికేషన్లు మరియు సాఫ్ట్వేర్ సప్లై చైన్ను సురక్షితం చేయడానికి వ్యూహాలను పొందండి!
మా సేఫ్డెవ్ టాక్ 'ఫ్రమ్ కోడ్ టు రన్టైమ్'ను ఇప్పుడే చూడండి. చాలా బృందాలు స్టాటిక్ అనాలిసిస్లో భారీగా పెట్టుబడి పెడతాయి, అయినప్పటికీ లోపాలు ప్రొడక్షన్లోకి ప్రవేశిస్తూనే ఉంటాయి. ఇక్కడ సవాలు సాధనాల కొరత కాదు; అసలు ప్రమాదాన్ని అర్థం చేసుకోవడానికి అవసరమైన సందర్భం లేకపోవడమే అసలు సమస్య. నిపుణులచే నిర్వహించబడే ఈ సెషన్లో, ఆధునిక యాప్సెక్ ఎందుకు ఒకే దృక్కోణంపై ఆధారపడకూడదో మరియు కోడ్-స్థాయి, రన్టైమ్ అంతర్దృష్టులను కలపడం ద్వారా లైఫ్సైకిల్ అంతటా బృందాలు లోపాలను మరింత సమర్థవంతంగా ఎలా గుర్తించగలవో, వాటికి ప్రాధాన్యత ఇవ్వగలవో మరియు సరిదిద్దగలవో మేము అన్వేషిస్తాము. ప్రస్తుత విధానాలు ఎక్కడ విఫలమవుతున్నాయో మరియు మరింత సంపూర్ణమైన, సందర్భానుసారమైన భద్రతా వ్యూహాన్ని ఎలా నిర్మించుకోవాలో అర్థం చేసుకోవడానికి ఇప్పుడే చూడండి.
మా సేఫ్డెవ్ టాక్ను ఇప్పుడే చూడండి: AI-ఆధారిత DevSecOps – క్లౌడ్ స్థాయిలో భద్రతను సమన్వయం చేయడం. ఆధునిక డెవలప్మెంట్లో భద్రత అనేది తర్వాత ఆలోచించాల్సిన విషయం కాకూడదు, మరియు మనం సాఫ్ట్వేర్ను నిర్మించే, భద్రపరిచే మరియు స్కేల్ చేసే విధానాన్ని AI పునర్నిర్మిస్తోంది. ఈ ఎపిసోడ్లో, ప్యాచింగ్ మరియు స్కానింగ్కు అతీతంగా వెళ్లి, క్లౌడ్ అంతటా నిజమైన తెలివైన సమన్వయాన్ని ఎలా సాధించవచ్చో నిపుణులు అన్వేషిస్తారు. SDLCAI-ఆధారిత దుర్బలత్వ నిర్వహణ నుండి అంతర్నిర్మితమైన వాటి వరకు guardrails in CI/CD మరియు రన్టైమ్తో పాటు, స్కేలబుల్, క్లౌడ్-నేటివ్ యాప్సెక్ నిజంగా ఎలా ఉంటుందో ఈ ప్రసంగం లోతుగా వివరిస్తుంది. ఇప్పుడే చూడండి!
మా తదుపరి సేఫ్డెవ్ టాక్ కోసం ఇప్పుడే వీక్షించండి మరియు మీ డెవ్సెక్ఆప్స్ వ్యూహంలో విప్లవాత్మక మార్పులు తీసుకురండి! చురుకైన రిస్క్ మేనేజ్మెంట్ మీ డెవ్సెక్ఆప్స్ వ్యూహాన్ని ఎలా మార్చగలదో మరియు కొత్తగా వస్తున్న ముప్పుల నుండి మీ సాఫ్ట్వేర్ సరఫరా గొలుసును ఎలా పటిష్టం చేయగలదో అన్వేషించండి. ఈ సెషన్, రోజురోజుకు సంక్లిష్టమవుతున్న బలహీనతల ప్రపంచంలో ఎల్లప్పుడూ ముందుండాలనే తపనతో ఉన్న సైబర్సెక్యూరిటీ నాయకులు మరియు డెవలప్మెంట్ బృందాల కోసం ప్రత్యేకంగా రూపొందించబడింది. ఇప్పుడే ఈ ఎపిసోడ్ను చూడండి!
2025 సంవత్సరపు మొదటి సేఫ్డెవ్ ప్రసంగాన్ని వీక్షించి, మీ పరిజ్ఞానాన్ని పెంచుకోండి. Open Source Security వ్యూహాలు! 2024 నుండి కీలక పాఠాలు, అత్యాధునిక రక్షణ యంత్రాంగాలు మరియు OSS భద్రత యొక్క భవిష్యత్తు గురించి అగ్రశ్రేణి నిపుణులు వివరిస్తున్నప్పుడు వారి మాటలు వినండి. నిరంతరం మారుతున్న ముప్పుల నుండి ముందుండటానికి మరియు మీ సాఫ్ట్వేర్ సరఫరా గొలుసును సురక్షితంగా ఉంచడానికి చురుకైన వ్యూహాలను నేర్చుకోవడానికి ఇది మీకు లభించిన అవకాశం!
మా సేఫ్డెవ్ టాక్ను వీక్షించి, మీ యాప్సెక్ వ్యూహాన్ని మార్చుకోండి! ఎందుకో తెలుసుకోండి ASPM (Application Security Posture Managementఅలర్ట్ ఫెటీగ్ను అధిగమించడానికి, సెక్యూరిటీ అంతర్దృష్టులను ఏకీకృతం చేయడానికి, మరియు నిజమైన రిస్క్లకు ప్రాధాన్యత ఇవ్వడానికి ఇది కీలకం. అగ్రశ్రేణి సైబర్సెక్యూరిటీ నిపుణులు AppSec మరియు DevSecOps యొక్క భవిష్యత్తులోకి లోతుగా వెళ్లి, మీరు ముందుండటానికి సహాయపడే ఆచరణాత్మక వ్యూహాలను పంచుకుంటారు. సెక్యూరిటీ వర్క్ఫ్లోలను క్రమబద్ధీకరించడం మరియు ఒక నిరంతరాయమైన DevSecOps వ్యూహాన్ని నిర్మించడం ఎలాగో తెలుసుకునే ఈ అవకాశాన్ని అస్సలు వదులుకోవద్దు. ఇప్పుడే చూడండి!
"డీమిస్టిఫైయింగ్" కోసం మాతో చేరండి SBOM "సెక్యూరిటీ"లో సైబర్సెక్యూరిటీ నిపుణులు జెన్నిఫర్ కాక్స్, సంతోష్ కమనే మరియు జీసస్ క్వాడ్రాడో ప్రాముఖ్యతను వెల్లడిస్తారు. SBOM సాఫ్ట్వేర్ నాణ్యత, భద్రతను మెరుగుపరచడంలో మరియు అనుగుణ్యతను నిర్ధారించడంలో. మీ సాఫ్ట్వేర్ సరఫరా గొలుసును సమర్థవంతంగా ఎలా భద్రపరచాలనే దానిపై జ్ఞానాన్ని పొందడానికి ఈ వెబినార్ చాలా అవసరం. మీ సాఫ్ట్వేర్ భద్రతా స్థితిని మీరు ఎంత సులభంగా బలోపేతం చేసుకోగలరో తెలుసుకోండి!
ఈ సంవత్సరపు మా చివరి సేఫ్డెవ్ టాక్ను ఇప్పుడే చూడండి మరియు మీ పరిజ్ఞానాన్ని పెంచుకోండి. Software Supply Chain Security2024 యొక్క కీలక పాఠాలను పునఃసమీక్షించడానికి, సరికొత్త ట్రెండ్లను వెలికితీయడానికి, మరియు 2025 యొక్క సవాళ్లకు సిద్ధం కావడానికి ఆచరణాత్మక అంతర్దృష్టులను పంచుకోవడానికి అగ్రశ్రేణి పరిశ్రమ నిపుణులతో చేరండి! ఈ వెబినార్, నూతన ఆవిష్కరణలు చేయడానికి మరియు ఈ చైతన్యవంతమైన రంగంలో ముందుండటానికి ఆసక్తిగా ఉన్న భద్రతా నిపుణులు మరియు డెవలప్మెంట్ బృందాల కోసం రూపొందించబడింది. software supply chain security ప్రపంచం. ఇప్పుడే నమోదు చేసుకోండి!
థాట్వర్క్స్, కోడ్యూరెన్స్ మరియు క్సైజెని నిపుణులు తమ అంతర్దృష్టులను పంచుకుంటారు Software Supply Chain Securityమీ భద్రతా స్థితిని మెరుగుపరచుకోండి మరియు మీ వ్యాపారం యొక్క కీర్తిని, కొనసాగింపును కాపాడుకోండి. పరిణామం గురించి తెలుసుకోవడానికి మీరు సిద్ధంగా ఉన్నారా? Software Supply Chain Security?
Application Security Posture Management (ASPM) రోజురోజుకీ ప్రాచుర్యం పొందుతోంది. అయితే, దీని నిర్దిష్ట కార్యాచరణలు అందరికీ పూర్తిగా స్పష్టంగా ఉండకపోవచ్చు. ఇప్పుడే మీ స్థానాన్ని సురక్షితం చేసుకోండి! మా సేఫ్డెవ్ టాక్లో చేరండి “మీకు అవసరమా ASPM మీ జీవితంలో?” అనే అంశాన్ని సైబర్ సెక్యూరిటీ నిపుణులైన జేమ్స్ బెర్తోటీ, విలియం పామ్ మరియు లూయిస్ గార్సియాలతో కలిసి అన్వేషించే అవకాశం. ASPM సమగ్ర అప్లికేషన్ భద్రతా పరిష్కారంగా మరియు మీ సంస్థను శక్తివంతం చేస్తూ ఉండండి!
సాఫ్ట్వేర్ కంపోజిషన్ అనాలిసిస్ను ఎలా మార్చాలో తెలుసుకోవడానికి మా సేఫ్డెవ్టాక్ అక్టోబర్ ఎడిషన్ను చూడండి (SCAమరియు మీ సాఫ్ట్వేర్ సరఫరా గొలుసును కొత్తగా వస్తున్న ముప్పుల నుండి సురక్షితం చేసుకోండి.
నేటి సంక్లిష్టమైన ఓపెన్-సోర్స్ బలహీనతల ప్రపంచంలో ముందంజలో ఉండాలనుకునే సైబర్సెక్యూరిటీ నాయకులు మరియు డెవలప్మెంట్ బృందాల కోసం ఈ సెషన్ రూపొందించబడింది.
ఒత్తిడిలో ఉన్న సాఫ్ట్వేర్ సరఫరా గొలుసులు: మాల్వేర్ & AI గురించి 2025 మనకు ఏమి నేర్పింది, మరియు తరువాత ఏమి రాబోతోంది అనే అంశంపై మా సేఫ్డెవ్ టాక్ను ఇప్పుడే చూడండి. 2025 మార్పులు తెచ్చింది. software supply chain securityకొత్త దాడి పద్ధతులు (AI-సహాయక మాల్వేర్, స్వీయ-వ్యాప్తి, మరియు పెద్ద ఎత్తున విశ్వాస దుర్వినియోగం) ప్రస్తుత రక్షణల పరిమితులను బహిర్గతం చేశాయి. 2025లో నిజంగా ఏమి మారిందో మరియు 2026 కోసం డెవలప్మెంట్ మరియు సెక్యూరిటీ బృందాలు ఏమి స్వీకరించుకోవాలో అర్థం చేసుకోవడానికి నిపుణుల నేతృత్వంలోని ఈ సెషన్లో చేరండి. ఇప్పుడే ఎపిసోడ్ను చూడండి!
సెక్యూర్ గురించిన ఈ వెబినార్లో Xygeni CTO అయిన లూయిస్ రోడ్రిగ్జ్ మరియు సేల్స్ సపోర్ట్ మేనేజర్ అయిన లూయిస్ మాన్యుయెల్ గార్సియాతో చేరండి. CI/CDమీ భద్రతను పటిష్టం చేయడానికి OWASP ఉత్తమ పద్ధతులను ఎలా అనుసరించాలో మా నిపుణుల నుండి తెలుసుకోండి. CI/CD మరియు మీ సాఫ్ట్వేర్ సరఫరా గొలుసును రక్షించుకోండి. CI/CD మరియు OWASP తో సాఫ్ట్వేర్ సరఫరా గొలుసు. వారు ఇన్వెంటరీ మరియు విశ్లేషణ గురించి మాట్లాడుతారు, CI/CD ప్రమాదాలు, గుర్తింపు మరియు నివారణతో పాటు మరెన్నో విషయాలు!
సేఫ్డెవ్టాక్స్ యొక్క నాల్గవ ఎడిషన్లో ప్రముఖ సైబర్సెక్యూరిటీ నిపుణులైన డెరెక్ ఫిషర్, అభిలాష సిన్హా మరియు లూయిస్ రోడ్రిగ్జ్ పాల్గొంటున్నారు. ఈ ఎపిసోడ్, సాఫ్ట్వేర్ డెవలప్మెంట్లో థర్డ్-పార్టీ మరియు ఓపెన్-సోర్స్ కాంపోనెంట్లపై ఆధారపడటం అనే కీలకమైన అంశాన్ని లోతుగా పరిశీలిస్తుంది, దాగి ఉన్న బలహీనతలను మరియు కొత్తగా వస్తున్న ముప్పులను వెల్లడిస్తుంది. దాగి ఉన్న బలహీనతలు, విస్తరిస్తున్న ముప్పులు, వాస్తవ ప్రపంచ ఉల్లంఘనలు మరియు మరెన్నో విషయాల గురించి మరింత తెలుసుకోవడానికి మాతో చేరండి!
మా రాబోయే సేఫ్డెవ్ టాక్ ఎపిసోడ్ కోసం ఇప్పుడే చూడండి: అంతులేని బలహీనతలు. తెలివైన రక్షణలు! బలహీనతల నిర్వహణ అభివృద్ధి చెందుతోంది, మరియు సాంప్రదాయ సాధనాలు ఇకపై సరిపోవు. ఆధునిక ముప్పులకు తెలివైన రిస్క్ నమూనాలు, రియల్-టైమ్ ప్రాధాన్యత, మరియు సాఫ్ట్వేర్ సరఫరా గొలుసును భద్రపరచడానికి ఒక కొత్త విధానం ఎలా అవసరమో అన్వేషించడానికి మాతో చేరండి. మీ యాప్సెక్ వ్యూహాన్ని బలోపేతం చేయడానికి మరియు నేటి డైనమిక్ రిస్క్ ల్యాండ్స్కేప్లో ముందుండటానికి నిపుణుల అంతర్దృష్టులతో నిండిన ఈ సెషన్ను అస్సలు మిస్ అవ్వకండి!
ఈ రెండవ ఎపిసోడ్లో చేరండి CI/CD Xygeni యొక్క CTO మరియు సహ-వ్యవస్థాపకుడైన లూయిస్ రోడ్రిగ్జ్, మరియు సేల్స్ సపోర్ట్ మేనేజర్ అయిన లూయిస్ మాన్యుయెల్ గార్సియా పాల్గొనే వెబినార్లు. ఈ సెషన్లో, మనం “బ్లూ టీమ్” దృక్పథాన్ని అన్వేషిస్తాము. CI/CD భద్రత, సంస్థలు తమ భద్రతా స్థితిని మెరుగుపరచుకోవడానికి తీసుకోగల ఆచరణాత్మక చర్యలను లోతుగా పరిశీలించడం...
వేగంగా అభివృద్ధి చెందుతున్న ఈ డిజిటల్ ప్రపంచంలో, మీ సాఫ్ట్వేర్ సరఫరా గొలుసు భద్రత గతంలో కంటే ఇప్పుడు మరింత కీలకం. కొత్త దాడి వ్యూహాలు పుట్టుకొస్తున్నందున, వాటికి అనుగుణంగా ముందుండటం మరియు సరికొత్త రక్షణ వ్యూహాలతో మిమ్మల్ని మీరు సన్నద్ధం చేసుకోవడం చాలా ముఖ్యం. ఈ వెబినార్లో, లూయిస్ రోడ్రిగ్జ్ మీకు మార్గనిర్దేశం చేస్తారు...
మా తదుపరి వెబినార్ కోసం ఇప్పుడే చూడండి: AI అప్లికేషన్ సెక్యూరిటీ ఆటోమేషన్! AppSec బృందాలు అలర్ట్లతో సతమతమవుతున్నాయి; ఇప్పుడు ఆటోమేట్ చేయాల్సిన సమయం వచ్చింది. ఈ ప్రాక్టికల్ సెషన్లో, డెవలపర్లకు అనుకూలమైన ఆటో-రిమీడియేషన్ను ఉపయోగించి, మాన్యువల్ ట్రయేజ్ను ఎలా తొలగించాలో మరియు అలర్ట్ నుండి పరిష్కారానికి సెకన్లలో ఎలా వెళ్లాలో తెలుసుకోండి. ఫాల్స్ పాజిటివ్లను ఎలా తగ్గించాలో, నిజమైన రిస్క్లకు ఎలా ప్రాధాన్యత ఇవ్వాలో, మరియు సెక్యూరిటీ పాలసీలను ఎలా అమలు చేయాలో నేర్చుకోండి మరియు ఆటో-రిమీడియేషన్ను ఎలా ఇంటిగ్రేట్ చేయాలో చూడండి. CI/CD pipelineస్మార్ట్తో guardrails (మరియు అనేక ఇతర విషయాలు). ఈరోజే చూడండి!
మా సేఫ్డెవ్ టాక్ కోసం ఇప్పుడే చూడండి: డిఫాల్ట్గా సురక్షితం: ఆటో-రిమీడియేషన్ యాప్సెక్ను ఎలా పునర్నిర్మిస్తోంది? “డిఫాల్ట్గా సురక్షితం” అనేది ఇకపై ఐచ్ఛికం కాదు; అదే కొత్త ప్రామాణికం. AI- రూపొందించిన కోడ్, ఎంబెడెడ్ AI కాంపోనెంట్లు, మరియు మెరుపు వేగవంతమైన డెవలప్మెంట్ సైకిల్స్తో, సాంప్రదాయ భద్రతా గేట్లు విఫలమవుతున్నాయి. దీనికి పరిష్కారం? డెవలపర్లు పనిచేసే చోటనే పనిచేసే చురుకైన రక్షణలు మరియు ఆచరణాత్మక ఆటో-రిమీడియేషన్. ఇప్పుడే చూడండి మరియు ఆధునిక యాప్సెక్లో తదుపరి అడుగు వేయండి!
సాఫ్ట్వేర్ సప్లై చైన్ను సురక్షితం చేయడంలో మారుతున్న సవాళ్లను అన్వేషించడానికి, Xygeni CTO అయిన లూయిస్ రోడ్రిగ్జ్తో కలిసి, "సాఫ్ట్వేర్ భద్రతలో కొత్త సవాలు: సప్లై చైన్ దాడుల బారిన పడకుండా డెవ్ఆప్స్ను ఎలా కొనసాగించాలి" అనే అంశంపై Neuco వారి The Cyber Security Matters Podcast ఎపిసోడ్ను వినండి.
మా సేఫ్డెవ్ టాక్ చూడండి: AI అన్లీష్డ్: అప్లికేషన్ సెక్యూరిటీలో అభివృద్ధి చెందుతున్న ముప్పులు మరియు రక్షణలను ఎదుర్కోవడం. AI సైబర్సెక్యూరిటీని మారుస్తున్న కొద్దీ, అప్లికేషన్ సెక్యూరిటీపై దాని ప్రభావం శక్తివంతంగా మరియు సూక్ష్మంగా ఉంటుంది. పాలిమార్ఫిక్ మాల్వేర్ నుండి మోడల్ ట్యాంపరింగ్ మరియు ప్రాంప్ట్ ఇంజెక్షన్ వరకు, దాడి చేసేవారు మరింత తెలివైన దాడులను రూపొందించడానికి AIని ఉపయోగిస్తున్నారు, మరియు రక్షకులు వాటిని వేగంగా గుర్తించి, నివారించడానికి AIని ఉపయోగిస్తున్నారు. ఈ సమీకరణంలోని రెండు వైపులా అర్థం చేసుకోవడానికి మరియు మీ AppSec ప్రోగ్రామ్ను AI-సిద్ధంగా ఎలా చేయాలో తెలుసుకోవడానికి దీనిని చూడండి.
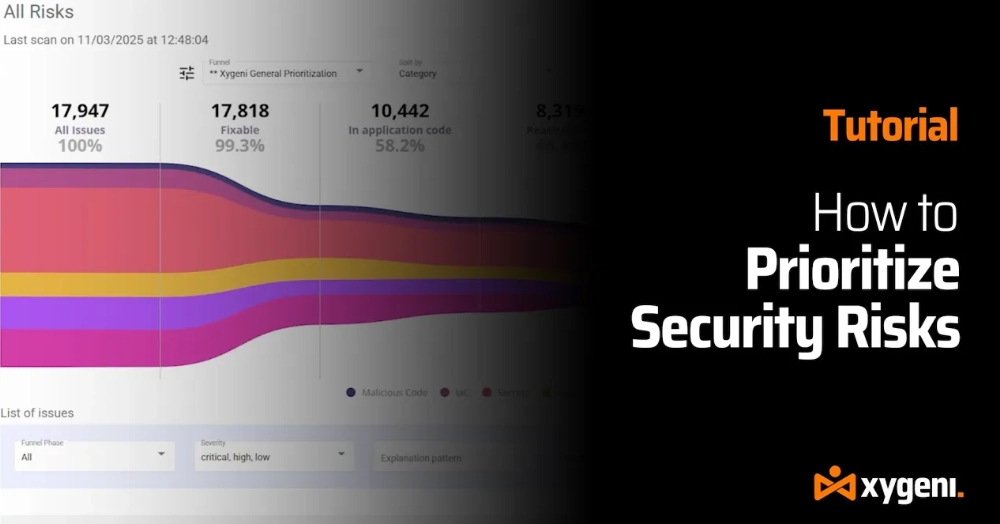
అంతులేని భద్రతా హెచ్చరికలతో విసిగిపోయారా? అయితే, నిజంగా ముఖ్యమైన వాటిని సరిచేద్దాం. మీరు కూడా లోపాల గురించిన సమాచారం వెల్లువలో కూరుకుపోయి ఉంటే, మీరు ఒంటరి కాదు. ఈ దశలవారీ ట్యుటోరియల్లో, Xygeni Funnels అనేవి DevOps మరియు AppSec బృందాలకు అనవసరమైన వాటిని తొలగించి, అసలైన ముప్పులను గుర్తించడంలో ఎలా సహాయపడతాయో మేము మీకు చూపిస్తాము — తద్వారా మీరు మీ కోడ్ను రక్షించుకోవచ్చు. pipelineమరియు వ్యాపార-క్లిష్టమైన వ్యవస్థలను మరింత సమర్థవంతంగా.
AppSec బృందాలు ఒత్తిడిలో ఉన్నాయి. అలర్ట్ల సంఖ్య విపరీతంగా పెరిగిపోతోంది, డెవలప్మెంట్ వేగం పెరుగుతూనే ఉంది, మరియు మాన్యువల్ ట్రయేజ్ ఇకపై వేగాన్ని అందుకోలేకపోతోంది. సాంప్రదాయ భద్రతా విధానాలు వాటి పరిమితులను చూపిస్తున్నాయి. నిపుణులచే నిర్వహించబడే ఈ ప్రాక్టికల్ సెషన్లో, AI-ఆధారిత AppSec ఆటోమేషన్ బృందాలకు అలర్ట్ అలసటను అధిగమించి, భద్రతాపరమైన ఫలితాలను నమ్మకమైన, ఆటోమేటెడ్ పరిష్కారాలుగా మార్చడంలో ఎలా సహాయపడుతుందో మీరు చూస్తారు. ఆధునిక AppSecలో ఏమి మార్పులు అవసరమో మరియు డెవలప్మెంట్, సెక్యూరిటీ బృందాలు ప్రతి ఒక్కరినీ ఎలా రక్షించుకోగలరో తెలుసుకోండి. commit మరియు pull request డెలివరీని నెమ్మది చేయకుండా. ఆన్-డిమాండ్లో వెబినార్ను వీక్షించండి మరియు AI- ఆధారిత ఆటోమేషన్ ఆచరణలో AppSecను ఎలా పునర్నిర్మిస్తుందో చూడండి.
మా బ్లాక్ హ్యాట్ యూరప్ సెషన్ను వీక్షించండి: ది న్యూ యాప్సెక్ రియాలిటీ: ఏఐ-డ్రివెన్ డెవలప్మెంట్, మాల్వేర్, మరియు మోడరన్ సాఫ్ట్వేర్ రిస్క్. ఏఐ సాఫ్ట్వేర్ డెలివరీని వేగవంతం చేస్తున్న కొద్దీ, అది అటాక్ సర్ఫేస్ను కూడా పునర్నిర్మిస్తోంది. ఓపెన్-సోర్స్ మాల్వేర్ మరియు సప్లై-చైన్ కాంప్రమైజ్ నుండి ఏఐ-జనరేటెడ్ కోడ్ లోపాల వరకు, ఆధునిక యాప్సెక్ రిస్క్లు ఎలా తలెత్తుతాయో, మరియు ఏఐ-ఆధారిత ప్రపంచంలో ముందుండటానికి సెక్యూరిటీ బృందాలు ఏమి చేయాలో ఈ టాక్ విశ్లేషిస్తుంది.
DORA పై పట్టు సాధించి, నిరంతరం మారుతున్న ఆర్థిక నియంత్రణల రంగంలో ముందుండటానికి, మా 'ఓపెనింగ్ సీజన్ సేఫ్డెవ్ టాక్' ఎపిసోడ్ను ఇప్పుడే చూడండి. ఈ వెబినార్ ప్రత్యేకంగా ఆర్థిక సంస్థల కోసం రూపొందించబడింది మరియు కార్యాచరణ భద్రత, అనుపాలనపై DORA ప్రభావాన్ని అర్థం చేసుకోవడంలో మీకు సహాయపడుతుంది. మీరు ఆచరణాత్మక వ్యూహాలు మరియు నిపుణుల అంతర్దృష్టులను పొందుతారు, ఇది మిమ్మల్ని భవిష్యత్తుకు మరింత మెరుగ్గా సిద్ధం చేస్తుంది!
మా CTO లూయిస్ రోడ్రిగ్జ్ పాల్గొన్న సెక్యూర్ సైబర్ కనెక్ట్ పాడ్కాస్ట్ ఎపిసోడ్ను చూడండి. 15+ సంవత్సరాల అనుభవంతో, లూయిస్ హానికరమైన కోడ్ను గుర్తించడం, థర్డ్-పార్టీ కాంపోనెంట్లను సురక్షితం చేయడం మరియు AppSec వ్యూహాలను భవిష్యత్తుకు అనుగుణంగా మార్చడంపై నిపుణులైన అంతర్దృష్టులను పంచుకుంటారు. సోలార్విండ్స్ పరిణామాల నుండి తాజా SSH బ్యాక్డోర్ సంఘటన వరకు, ఈ ఎపిసోడ్ వాస్తవ ప్రపంచ ముప్పులను మరియు ఆచరణాత్మక రక్షణ వ్యూహాలను వివరిస్తుంది. మీ AppSec వ్యూహాలను ఎలా బలోపేతం చేసుకోవాలో తెలుసుకోండి. SDLCసరఫరా గొలుసు ప్రమాదాన్ని తగ్గించుకోండి మరియు అభివృద్ధి చెందుతున్న సైబర్ ముప్పుల కంటే ముందు ఉండండి.
ఓపెన్-సోర్స్ సాఫ్ట్వేర్ (OSS)ను ప్రభావితం చేస్తున్న తాజా మాల్వేర్ ముప్పులను అన్వేషించడానికి, "ఓపెన్ సోర్స్లో రియల్-టైమ్ మాల్వేర్ డిటెక్షన్" అనే మా వెబినార్లో చేరండి. OSS వినియోగం పెరిగేకొద్దీ, ముప్పుల పరిమాణం మరియు సంక్లిష్టత కూడా పెరుగుతున్నాయి, ఇది డెవలపర్లకు మరియు సంస్థలకు కొత్త సవాళ్లను విసురుతోంది. ఈ విజ్ఞానదాయకమైన సెషన్, హానికరమైన దాడుల నుండి మీ OSS డిపెండెన్సీలను కాపాడుకోవడానికి తాజా ట్రెండ్లు, కొత్తగా వస్తున్న ముప్పులు మరియు అధునాతన వ్యూహాలను వెల్లడిస్తుంది. మాతో చేరండి!
బ్లాక్ హ్యాట్లో మమ్మల్ని చూడలేకపోయారా? AI సైబర్సెక్యూరిటీ, అప్లికేషన్ సెక్యూరిటీ ఆటోమేషన్ మరియు ఆటోఫిక్స్పై మా 20 నిమిషాల సెషన్ యొక్క ప్రత్యేక రీప్లేను చూడండి. అలర్ట్ శబ్దాన్ని ఎలా తగ్గించాలో, సురక్షితమైన PRలతో లోపాలను ఆటోమేటిక్గా ఎలా సరిచేయాలో, మరియు AppSec ఆటోమేషన్ను నేరుగా మీ సిస్టమ్లోకి ఎలా తీసుకురావాలో తెలుసుకోండి. pipeline (మరియు అనేక ఇతర ఆసక్తికరమైన విషయాలు). సెషన్ను ఆన్ డిమాండ్లో వీక్షించండి!
పెరుగుతున్న డేటా ఉల్లంఘనలు మరియు బలహీనతల దృష్ట్యా సురక్షితమైన అప్లికేషన్ల యొక్క అత్యవసర ఆవశ్యకత; విడివిడిగా ఉన్న వర్క్స్ట్రీమ్లు, రిమోట్ టీమ్ల మధ్య కమ్యూనికేషన్ అంతరాలు, మరియు ఓపెన్-సోర్స్ సాఫ్ట్వేర్ (OSS)ను ఇంటిగ్రేట్ చేయడంతో ముడిపడి ఉన్న రిస్క్లతో సహా, సురక్షితమైన, స్కేలబుల్ సాఫ్ట్వేర్ను నిర్మించడంలో ప్రస్తుత సవాళ్లు; మరియు మరెన్నో విషయాలను చూడండి మరియు లోతుగా తెలుసుకోండి. అనవసరమైన వాటిని పక్కనపెట్టి, అత్యంత కీలకమైన ముప్పులపై ఎలా దృష్టి పెట్టాలో నేర్చుకోండి. ఈ అవకాశాన్ని కోల్పోకండి!
మీరు శాన్ ఫ్రాన్లో జరిగిన RSA కాన్ఫరెన్స్ 2024కు హాజరు కాలేకపోయారుcisసమస్యే లేదు! మా ప్రత్యేక వెబినార్ను వీక్షించండి మరియు సైబర్సెక్యూరిటీలోని అత్యంత కీలకమైన ట్రెండ్లలో ముందుండండి, మార్పుల నుండి మొదలుకొని... CISఉన్నత స్థాయి పాత్రల నుండి సైబర్-రక్షణ రంగంలోని అత్యాధునిక ఆవిష్కరణల వరకు—అన్నీ మీ డెస్క్ వద్దే. ఈ వెబినార్లో, సైబర్సెక్యూరిటీ ప్రపంచం అందించే అత్యంత నవీకరించబడిన అంతర్దృష్టులు మరియు వ్యూహాల గురించి మీరు లోతుగా తెలుసుకుంటారు!
AI-జనరేటెడ్ కోడ్ను షిప్ చేయడానికి ముందే సురక్షితం చేయడం అనే మా వెబినార్ను ఇప్పుడే చూడండి. అత్యాధునిక కోడింగ్ మోడల్స్ ఇప్పటికీ 6% అవుట్పుట్ల వరకు నకిలీ ప్యాకేజీ పేర్లను భ్రమింపజేస్తాయి, మరియు షాయ్-హులుడ్ వంటి నిజమైన దాడులు, ఒకే ఒక్క విషపూరిత ప్యాకేజీ గిట్హబ్, క్లౌడ్ మరియు ఇతర ప్లాట్ఫామ్లలో ఎంత వేగంగా వ్యాప్తి చెందుతుందో చూపిస్తాయి. CI/CDAI ఏజెంట్లు ఇప్పుడు ఫైల్స్, టెర్మినల్స్ మరియు pipelineఏదైనా భద్రతా తనిఖీ జరగడానికి ముందే, తరచుగా నేరుగా. Xygeni సహకారంతో Nimbus Compute నిర్వహించిన ఈ సెషన్లో, కేవలం CI-మాత్రమే భద్రత ఇకపై ఎందుకు సరిపోదో మరియు డిటెక్షన్ను IDEలోకి తరలించడం వలన, రిస్క్ ప్రొడక్షన్కు చేరకముందే దానిని పట్టుకోవడానికి బృందాలకు ఎలా సహాయపడుతుందో మనం అన్వేషిస్తాము.
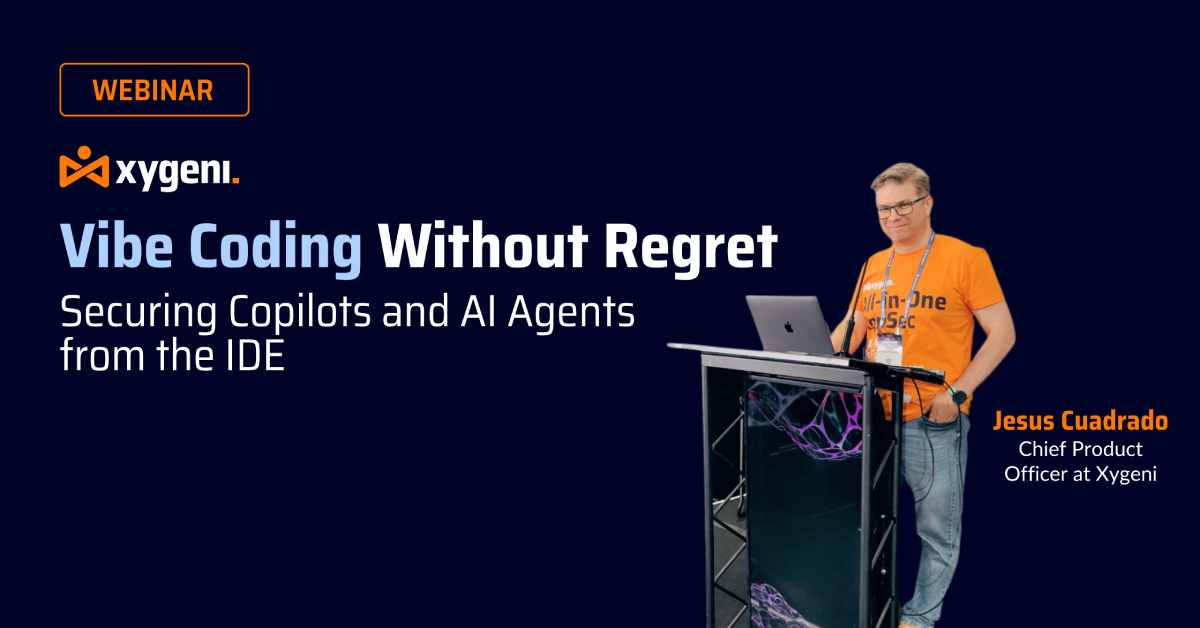
మా వెబినార్ 'వైబ్ కోడింగ్ వితౌట్ రిగ్రెట్'ను ఇప్పుడే చూడండి. కోపైలట్లు మరియు AI ఏజెంట్లు ప్రొడక్షన్ కోడ్లో అధిక భాగాన్ని ఉత్పత్తి చేయడంతో, AI సాఫ్ట్వేర్ను నిర్మించే విధానాన్ని మారుస్తోంది. ఈ సెషన్లో, రియల్-టైమ్ వల్నరబిలిటీ డిటెక్షన్తో, AI-ఉత్పత్తి చేసిన కోడ్ను నేరుగా IDEలోనే ఎలా సురక్షితం చేయాలో మీరు చూస్తారు. guardrails కోపైలట్ కోసం, మరియు రీచబిలిటీ-ఆధారిత ప్రాధాన్యత. AI-సహాయక పరిష్కారం డెవలపర్లకు సమస్యలను సమర్థవంతంగా పరిష్కరించడంలో మరియు నియంత్రణ కోల్పోకుండా సురక్షితమైన, AI-ఆధారిత సాఫ్ట్వేర్ను రూపొందించడంలో ఎలా సహాయపడుతుందో కనుగొనండి. మొదటి నుండి సురక్షితమైన, AI-ఆధారిత సాఫ్ట్వేర్ను ఎలా నిర్మించాలో తెలుసుకోవడానికి ఇప్పుడే చూడండి.