






SQL ఇంజెక్షన్లు అత్యంత ప్రమాదకరమైన మరియు విస్తృతంగా వ్యాపించిన వెబ్ అప్లికేషన్ లోపాలలో ఒకటిగా మిగిలి ఉన్నాయి. వీటిని పరిష్కరించకపోతే, సరిగ్గా రాయబడని డేటాబేస్ క్వెరీల ద్వారా దాడి చేసేవారు సున్నితమైన డేటాను యాక్సెస్ చేయడానికి, సవరించడానికి లేదా నాశనం చేయడానికి ఇవి వీలు కల్పిస్తాయి. అందుకే, SQL ఇంజెక్షన్ను ఎలా నివారించాలో అర్థం చేసుకోవడం—మరియు ముందుగానే SQL ఇంజెక్షన్ టెస్టింగ్ను అమలు చేయడం—ఈ రోజు ప్రతి డెవలప్మెంట్ మరియు DevSecOps బృందానికి అత్యవసరం.
2025 వెరిజోన్ డేటా బ్రీచ్ ఇన్వెస్టిగేషన్స్ రిపోర్ట్ ప్రకారం, మొత్తం డేటా ఉల్లంఘనలలో 12%కి SQL ఇంజెక్షన్ కారణమని తేలింది, ఇది అంతకు ముందు సంవత్సరం 9%గా ఉండేది. మరియు OWASP యొక్క 2025 టాప్ 10లో, ఇంజెక్షన్ (SQL ఇంజెక్షన్ చెందిన వర్గం) ఇప్పటికీ 14,000 కంటే ఎక్కువ నమోదైన CVEలకు కారణమవుతోంది, OWASP పరీక్షించిన 100% అప్లికేషన్లలో ఏదో ఒక రూపంలో దీని ఉనికిని తనిఖీ చేశారు. ఈ దుర్బలత్వం యొక్క ప్రమాదం ఏమీ తగ్గలేదు. SQL ఇంజెక్షన్ను ఉపయోగించడం ఆగిపోవడం వల్ల కాదు, ప్రధానంగా కొత్త, అధిక ప్రభావం చూపే వర్గాలు ఉద్భవించడం వల్ల ఇది ర్యాంకింగ్లలో #3 నుండి #5 స్థానానికి మారింది.
ఈ గైడ్లో, మేము కవర్ చేస్తాము:
- SQL ఇంజెక్షన్లు అంటే ఏమిటి మరియు అవి ఎలా పనిచేస్తాయి
- OWASP సిఫార్సు చేసిన నివారణ పద్ధతులు
- కీలక SQL ఇంజెక్షన్ పరీక్షా వ్యూహాలు
- ఎలా క్సైజెనిస్ SAST ఇంజిన్ SQL ఇంజెక్షన్ దుర్బలత్వాలను ప్రారంభ దశలోనే గుర్తిస్తుంది SDLC
మీ కోడ్ను ఎలా సురక్షితం చేసుకోవాలో, సెక్యూరిటీని లెఫ్ట్కు ఎలా మార్చాలో, మరియు అత్యంత పురాతనమైన (మరియు ఇప్పటికీ చురుకుగా ఉన్న) దాడి పద్ధతుల్లో ఒకదాని నుండి మీ సాఫ్ట్వేర్ సప్లై చైన్ను ఎలా రక్షించుకోవాలో పరిశీలిద్దాం.
SQL ఇంజెక్షన్ అంటే ఏమిటి?
SQL ఇంజెక్షన్ అనేది ఒక కోడ్-స్థాయి దాడి, దీనిలో డేటాబేస్ కార్యకలాపాలను తారుమారు చేయడానికి లేదా దాటవేయడానికి హానికరమైన ఇన్పుట్ను SQL క్వెరీలలోకి చొప్పిస్తారు. వినియోగదారు అందించిన డేటాను సరైన ధ్రువీకరణ లేదా శుద్ధీకరణ లేకుండా ఒక క్వెరీలో ఉపయోగించినప్పుడు ఇది తరచుగా జరుగుతుంది.
ఉదాహరణకు, దాడి చేసేవారు దుర్వినియోగం చేయవచ్చు login ఫారమ్లు, సెర్చ్ బార్లు లేదా API పారామీటర్లను దీనికి:
- ప్రామాణీకరణను దాటవేయండి
- సున్నితమైన డేటాను తిరిగి పొందండి
- రికార్డులను తొలగించడం లేదా చెడిపోవడం
- డేటాబేస్లో నిర్వాహక కార్యకలాపాలను అమలు చేయండి
నీకు కావాలంటే SQL ఇంజెక్షన్లను నివారించండి, అవి ఎలా పనిచేస్తాయో అర్థం చేసుకోవడమే మొదటి అడుగు.
వాస్తవ ప్రపంచ SQL ఇంజెక్షన్ ఉదాహరణ
ఒక సాధారణ జావాను తీసుకోండి login ప్రశ్న:
String query = "SELECT * FROM users WHERE username = '" + user + "' AND password = '" + pass + "'";
వినియోగదారుడు దీన్ని ఇన్పుట్ చేస్తే:
					user: ' OR 1=1 --
pass: anything
అది ఇలా అవుతుంది:
SELECT * FROM users WHERE username = '' OR 1=1 --' AND password = ''
దాడి చేసేవాడు షరతును ఎల్లప్పుడూ నిజమయ్యేలా చేయడం ద్వారా యాక్సెస్ పొందుతాడు. ఇది ఒక పాఠ్యపుస్తక ఉదాహరణ. SQL ఇంజెక్షన్ టెస్టింగ్ ఎందుకు అభివృద్ధి సమయంలో చాలా కీలకం.
SQL ఇంజెక్షన్లను ఎలా నివారించాలి: ఆచరణాత్మక చిట్కాలు
ఇప్పుడు మనం అర్థం చేసుకున్నాము ఏ SQL ఇంజెక్షన్ అది ఏమిటో మరియు అది ఎలా పనిచేస్తుందో తెలుసుకుందాం. SQL ఇంజెక్షన్లను ఎలా నివారించాలి వాస్తవ ప్రపంచ ప్రాజెక్టులలో. శుభవార్త ఏమిటంటే? ఈ దాడులు జరగకముందే వాటిని ఆపడానికి సహాయపడే, నిరూపించబడిన, డెవలపర్కు అనుకూలమైన ఉత్తమ పద్ధతులు ఉన్నాయి.
మా OWASP SQL ఇంజెక్షన్ నివారణ చీట్ షీట్ సురక్షితమైన డేటాబేస్ పరస్పర చర్యలను నిర్మించడానికి ఇది ఒక విశ్వసనీయమైన సూచన. ఇది అనేక ప్రధాన పద్ధతులను సిఫార్సు చేస్తుంది:
1. ప్రిపేర్డ్ స్టేట్మెంట్లను (పారామితీయ క్వెరీలతో) ఉపయోగించండి
అన్నింటికన్నా ముఖ్యంగా, యూజర్ ఇన్పుట్తో వ్యవహరించేటప్పుడు స్ట్రింగ్ కన్కాటనేషన్కు బదులుగా ఎల్లప్పుడూ పారామితరైజ్డ్ క్వెరీలను ఉపయోగించండి. ప్రిపేర్డ్ స్టేట్మెంట్లు, ఇన్పుట్ను SQL లాజిక్లో భాగంగా కాకుండా, కేవలం డేటాగా మాత్రమే పరిగణించమని డేటాబేస్కు తెలియజేస్తాయి.
ఇక్కడ మరింత సురక్షితమైన వెర్షన్ ఉంది login జావాను ఉపయోగించి క్వెరీ సిద్ధం చేసిన ప్రకటన:
					PreparedStatement stmt = conn.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, user);
stmt.setString(2, pass);
ఫలితంగా, వినియోగదారుడు హానికరమైనది ఏదైనా ప్రయత్నించినప్పటికీ, ఇన్పుట్ క్వెరీ నిర్మాణాన్ని మార్చదు.
2. ఇన్పుట్ను ధృవీకరించి, శుభ్రపరచండి
పారామితీకరించిన క్వెరీలు చాలా వరకు క్లిష్టమైన పనులను చేసినప్పటికీ, ఇన్పుట్ రకాలను మరియు నిడివిని ధృవీకరించడం ఇప్పటికీ ముఖ్యం. ఉదాహరణకు, ఊహించని అక్షరాలు లేదా ఫార్మాట్లు ఉన్న ఇన్పుట్లను తిరస్కరించండి.
అంతేకాకుండా, యూజర్ ఇన్పుట్ను ఎప్పుడూ నమ్మవద్దు—అది మీ ఫ్రంటెండ్ లేదా మొబైల్ యాప్ నుండి వచ్చినప్పటికీ.
3. ORM సాధనాలను వివేకంతో ఉపయోగించండి
అనేక ఆధునిక ఫ్రేమ్వర్క్లు మరియు ORMలు (హైబర్నేట్ లేదా జాంగో ORM వంటివి) డిఫాల్ట్గా SQL ఇంజెక్షన్ నుండి రక్షణను అందిస్తాయి. అయినప్పటికీ, డెవలపర్లు రా క్వెరీలను వ్రాయవచ్చు లేదా సురక్షిత పద్ధతులను బైపాస్ చేయవచ్చు. ORM ఫీచర్లను ఎల్లప్పుడూ ఉద్దేశించిన విధంగానే ఉపయోగించండి మరియు అత్యవసరం అయితే తప్ప రా SQLను కలపడం మానుకోండి.
AI- రూపొందించిన కోడ్ అదే ప్రమాదాన్ని కొత్త రూపంలో పరిచయం చేస్తుంది. జాంగో మరియు హైబర్నేట్ వంటి ORMలు డిఫాల్ట్గా క్వెరీలను పారామితరైజ్ చేస్తాయి, కానీ ఒక డెవలపర్ లేదా ఒక AI కోడింగ్ అసిస్టెంట్ రా క్వెరీకి మారినప్పుడు లేదా యూజర్-నియంత్రిత ఫీల్డ్ పేరును పంపినప్పుడు ఆ రక్షణ తొలగిపోతుంది. జాంగో యొక్క సొంత CVE-2024-42005, "సురక్షితమైనది"గా భావించబడే ఒక పద్ధతిలో ఇది జరగడాన్ని చూపించింది. ఒక AI అసిస్టెంట్ సూచించిన SQL లాజిక్ను, ఇతర క్వెరీ నిర్మాణాల మాదిరిగానే నిశితంగా పరిశీలించండి. డిఫాల్ట్ పారామితరైజేషన్ అనేది, మనిషి సూచించినా లేదా AI సూచించినా, ఒక షార్ట్కట్ను తట్టుకోదు.
4. అతి తక్కువ ప్రివిలేజ్ ప్రిన్సిపల్
మరొక ఉపయోగకరమైన చిట్కా: డేటాబేస్ అనుమతులను పరిమితం చేయండి. ఒకవేళ ఇంజెక్షన్ జరిగినా కూడా, రీడ్-ఓన్లీ యాక్సెస్ ఉన్న యూజర్ టేబుల్స్ను డ్రాప్ చేయలేరు లేదా సున్నితమైన డేటాను అప్డేట్ చేయలేరు.
5. భద్రతా సాధనాలతో నిరంతరం పరీక్షించండి
చివరగా, స్వీకరించండి SQL ఇంజెక్షన్ పరీక్ష ఈ లోపాలు ఉత్పత్తి దశకు చేరకముందే వాటిని పసిగట్టగల సాధనాలు. Xygeni దీన్ని ఎలా చేస్తుందో మనం త్వరలో మరింత వివరంగా చర్చిద్దాం.
సంక్షిప్తంగా చెప్పాలంటే, SQL ఇంజెక్షన్లను నివారించడం అనేది ఏదో ఒక మాయాజాలం చేయడం కాదు—అది మీ కోడ్ మరియు ఇన్ఫ్రాస్ట్రక్చర్ అంతటా చిన్న, స్థిరమైన భద్రతా చర్యలను వర్తింపజేయడం.
SQL ఇంజెక్షన్ టెస్టింగ్: దాడి చేసేవారి కంటే ముందే బగ్స్ను పట్టుకోవడం
ఉత్తమ పద్ధతులు పాటిస్తున్నప్పటికీ పొరపాట్లు దొర్లవచ్చు. అక్కడే SQL ఇంజెక్షన్ పరీక్ష అవసరం అవుతుంది.
అయితే ఆచరణలో పరీక్ష ఎలా ఉంటుంది?
మాన్యువల్ టెస్టింగ్
భద్రతా బృందాలు మరియు నైతిక హ్యాకర్లు తరచుగా ప్రత్యేక అక్షరాలను చొప్పించడం ద్వారా ఎండ్పాయింట్లను పరీక్షిస్తారు. లేదా 1=1 — క్వెరీలు విఫలమవుతున్నాయో లేదా ఊహించని ఫలితాలను తిరిగి ఇస్తున్నాయో చూడటానికి. ఇది ప్రభావవంతమైనప్పటికీ, ఈ పద్ధతి సమయం తీసుకుంటుంది మరియు విస్తరించడం కష్టం.
స్వయంచాలక పరీక్ష
చాలా ఆధునిక DevSecOps బృందాలు ఇప్పుడు స్టాటిక్ అప్లికేషన్ సెక్యూరిటీ టెస్టింగ్ వంటి ఆటోమేటెడ్ సాధనాలపై ఆధారపడుతున్నాయి (SAST)—డెవలప్మెంట్ సమయంలో ఇంజెక్షన్ దుర్బలత్వాల కోసం కోడ్ను స్కాన్ చేయడానికి. ఈ టూల్స్ కోడ్ను అమలు చేయకుండానే సమీక్షిస్తాయి, తద్వారా ఈ క్రింది సమస్యలను గుర్తించడంలో సహాయపడతాయి:
- కలిపిన SQL స్ట్రింగ్లు
- ప్రశ్నలలో అసురక్షిత వినియోగదారు ఇన్పుట్
- అసురక్షిత నమూనాలతో కూడిన లెగసీ కోడ్
SQL ఇంజెక్షన్లను నివారించడానికి మరియు గుర్తించడానికి Xygeni ఎలా సహాయపడుతుంది
At క్సైజెనిSQL ఇంజెక్షన్లను నివారించడానికి ఉత్తమ మార్గం వాటిని ముందుగానే, ఆదర్శవంతంగా అవి మీ కోడ్ ఎడిటర్ నుండి బయటకు రాకముందే పట్టుకోవడమేనని మేము నమ్ముతాము. Code Security పరిష్కారం పని చేసేందుకే రూపొందించబడింది.
మనం ఎలా మద్దతు ఇస్తామో విశ్లేషిద్దాం SQL ఇంజెక్షన్ పరీక్ష మరియు వాస్తవ ప్రపంచ అభివృద్ధి వాతావరణాలలో నివారణ.
శక్తివంతమైన స్టాటిక్ కోడ్ విశ్లేషణ (SAST) SQL ఇంజెక్షన్ గుర్తింపు కోసం
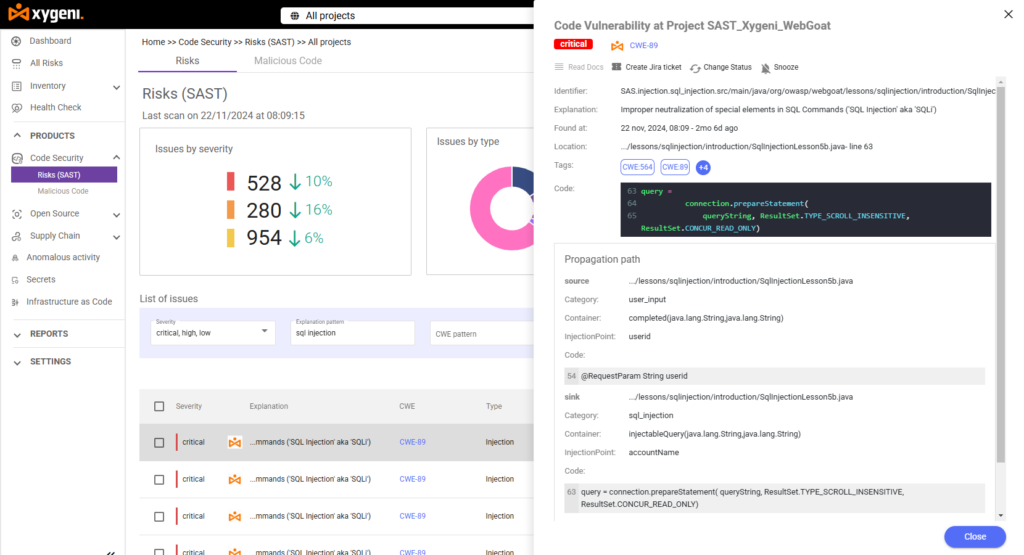
మా ప్లాట్ఫారమ్లో శక్తివంతమైన స్టాటిక్ అప్లికేషన్ సెక్యూరిటీ టెస్టింగ్ ఉంటుంది (SASTమా టూల్ ఒక ఇంజిన్ను ఉపయోగించి, యూజర్ ఇన్పుట్తో రూపొందించిన డైనమిక్ క్వెరీలు లేదా హార్డ్కోడెడ్ స్ట్రింగ్ల వంటి ప్రమాదకరమైన SQL ప్యాటర్న్ల కోసం మీ కోడ్బేస్ను స్కాన్ చేస్తుంది. SQL ఇంజెక్షన్ఇది మీ సోర్స్ కోడ్లోని ఖచ్చితమైన స్థానాన్ని ఫ్లాగ్ చేస్తుంది, ప్రమాద స్థాయిని (ఉదా, క్లిష్టమైనది) హైలైట్ చేస్తుంది మరియు వివరణాత్మక వివరణను చూపుతుంది.
ఉదాహరణకు, ఒక టెస్ట్ ప్రాజెక్ట్లో, మా SAST ఇంజిన్ ఒక జావా ఫైల్లో తీవ్రమైన SQL ఇంజెక్షన్ దుర్బలత్వాన్ని గుర్తించింది:
- CWECWE-89 (SQL ఇంజెక్షన్)
- స్థానం: లైన్ 71 లో SqlInjectionLesson5b.java
- ఇంజెక్షన్ పాయింట్యూజర్ ఐడిని నేరుగా SQL క్వెరీలోకి పంపడం
- ప్రచార మార్గంఇన్పుట్ నుండి క్వెరీ ఎగ్జిక్యూషన్ వరకు ట్రేస్ను క్లియర్ చేయండి
ఈ స్థాయి వివరాలు, సమస్య ఎక్కడ మొదలవుతుంది (మూలం), అది కోడ్లో ఎలా వ్యాపిస్తుంది (వ్యాప్తి), మరియు అది ఎక్కడ ప్రమాదాన్ని కలిగిస్తుంది (సింక్) అనే విషయాలను అర్థం చేసుకోవడానికి డెవలపర్లకు సహాయపడతాయి.
సందర్భోచిత పరిష్కార సూచనలు
అంతేకాకుండా, Xygeni కేవలం గుర్తించడంతోనే ఆగదు—మేము మీ బృందానికి మార్గనిర్దేశం చేస్తాము. SQL ఇంజెక్షన్లను ఎలా నివారించాలి సందర్భోచిత సలహాలు మరియు కోడ్ సవరణ సూచనలతో. ఉదాహరణకు, ఒక క్వెరీ స్ట్రింగ్ కన్కాటనేషన్ ఉపయోగించి రూపొందించబడిందని మేము గుర్తిస్తే, పారామితరైజ్డ్ స్టేట్మెంట్లకు మారమని సిఫార్సు చేసి, దానిని ఎలా చేయాలో వివరిస్తాము.
దీని అర్థం, డెవలపర్లు భద్రతా నిపుణులు కానవసరం లేకుండానే సమస్యలను పరిష్కరించగలరు.
AI ట్రయేజ్ ద్వారా కనుగొన్న అంశాలు కూడా స్వయంచాలకంగా వర్గీకరించబడతాయి, ప్రతి SQL ఇంజెక్షన్ అంశానికి ఒక తీర్పు, ఆవశ్యకత మరియు పరిష్కార సంక్లిష్టతను అందిస్తాయి, తద్వారా క్లిష్టమైన, సులభంగా పరిష్కరించగల అంశం తక్కువ ప్రాధాన్యత ఉన్న దానితో ఒకే క్యూలో ఉండదు.
మీ డెవ్ వర్క్ఫ్లోతో సజావుగా అనుసంధానం
మా పరిష్కారం మీ వద్ద ఇప్పటికే ఉన్న GitHub, GitLab, Bitbucket మరియు ఇతర సాధనాలలో సరిగ్గా ఇమిడిపోతుంది. దీనివల్ల ప్రతి చర్యతో భద్రతా తనిఖీలు స్వయంచాలకంగా జరుగుతాయి. pull request లేదా బిల్డ్ చేయండి. కాబట్టి మీరు కొత్త ఫీచర్ను సమీక్షిస్తున్నా లేదా పాత కోడ్ను అప్డేట్ చేస్తున్నా, SQL ఇంజెక్షన్ పరీక్ష మీలో భాగం అవుతుంది CI/CD pipeline.
రియల్-టైమ్ హెచ్చరికలు మరియు Dashboards
చివరగా, Xygeni యొక్క కేంద్రీకృత dashboardరియల్-టైమ్ అలర్ట్లు మీ అన్ని ప్రాజెక్ట్లలో SQL ఇంజెక్షన్ ట్రెండ్లపై మీ బృందానికి స్పష్టతను అందిస్తాయి. మీరు తీవ్రత, బృందం లేదా ప్రాజెక్ట్ వారీగా దుర్బలత్వాలను ట్రాక్ చేయవచ్చు—మరియు OWASP టాప్ 10 మరియు ఇతర ప్రమాణాలకు అనుగుణంగా ఉన్నట్లు నిరూపించుకోవచ్చు. standards.
వాస్తవ ప్రపంచ SQL ఇంజెక్షన్ దాడులు: క్షేత్రస్థాయి నుండి నేర్చుకున్న పాఠాలు
SQL ఇంజెక్షన్ దాడులు చరిత్రలోనే అత్యంత ముఖ్యమైన డేటా ఉల్లంఘనలకు దారితీశాయి, ఇది కీలకమైన అవసరాన్ని నొక్కి చెబుతోంది. పటిష్టమైన అప్లికేషన్ భద్రతఇక్కడ కొన్ని ముఖ్యమైన వాస్తవ ప్రపంచ ఉదాహరణలు ఉన్నాయి:
1. హార్ట్ల్యాండ్ చెల్లింపు వ్యవస్థల ఉల్లంఘన (2008)
2008 లో, హార్ట్ల్యాండ్ చెల్లింపు సిస్టమ్స్ఒక ప్రముఖ చెల్లింపుల ప్రాసెసింగ్ సంస్థ, సుమారు 130 కోట్ల క్రెడిట్ మరియు డెబిట్ కార్డుల నంబర్లు బహిర్గతమయ్యేలా ఒక డేటా ఉల్లంఘనకు గురైంది. దుండగులు SQL ఇంజెక్షన్ బలహీనతను ఉపయోగించుకుని కంపెనీ నెట్వర్క్లోకి చొరబడ్డారు, ఇది చరిత్రలోనే అతిపెద్ద డేటా ఉల్లంఘనలలో ఒకటిగా నిలిచింది.
2. యాహూ! వాయిసెస్ డేటా ఉల్లంఘన (2012)
జులై, యాహూ! వాయిసెస్ దాదాపు 450,000 వినియోగదారుల ఖాతాలను ప్రమాదంలో పడేసిన SQL ఇంజెక్షన్ దాడికి గురైంది. హ్యాకర్లు యాహూ యొక్క డేటాబేస్ సర్వర్లలోని బలహీనతలను ఉపయోగించుకుని, ఎన్క్రిప్ట్ చేయని యూజర్నేమ్లు మరియు పాస్వర్డ్లను పొందారు. ఇది సరిపోని ఇన్పుట్ ధ్రువీకరణ వల్ల కలిగే ప్రమాదాలను స్పష్టం చేస్తుంది.
3. టాక్టాక్ డేటా ఉల్లంఘన (2015)
UK టెలికమ్యూనికేషన్లు 2015లో, టాక్టాక్ అనే సేవా సంస్థ SQL ఇంజెక్షన్ దాడికి గురైంది, దీనివల్ల సుమారు 160,000 మంది వినియోగదారుల వ్యక్తిగత వివరాలు బహిర్గతమయ్యాయి. దాడి చేసినవారు కంపెనీ వెబ్పేజీలలోని బలహీనతలను ఉపయోగించుకున్నారు, దీనివల్ల సంస్థకు గణనీయమైన ఆర్థిక మరియు ప్రతిష్ట నష్టం వాటిల్లింది.
4. ఫ్రీపిక్ మరియు ఫ్లాటికాన్ ఉల్లంఘన (2020)
2020 లో, ఫ్రీపిక్ కంపెనీ తమ ఫ్రీపిక్ మరియు ఫ్లాటికాన్ ప్లాట్ఫారమ్ల నుండి 8.3 మిలియన్ల వినియోగదారుల రికార్డులు SQL ఇంజెక్షన్ దాడి కారణంగా లీక్ అయ్యాయని ఆ సంస్థ వెల్లడించింది. దాడి చేసినవారు ఫ్లాటికాన్లోని ఒక లోపాన్ని ఉపయోగించుకున్నారు, ఇది సాఫ్ట్వేర్ సరఫరా గొలుసులో థర్డ్-పార్టీ భాగాలతో ముడిపడి ఉన్న ప్రమాదాలను స్పష్టం చేస్తోంది.
5. WooCommerce ప్లగిన్ దుర్బలత్వం (2022)
2022లో, ఒక క్లిష్టమైన SQL ఇంజెక్షన్ దుర్బలత్వం కనుగొనబడింది WooCommerce డ్రాప్షిప్పింగ్ వర్డ్ప్రెస్ కోసం OPMC ప్లగిన్ ద్వారా. తీవ్రతలో 10కి 9.8గా రేట్ చేయబడిన ఈ అథెంటికేటెడ్ SQL ఇంజెక్షన్ లోపం, ఇ-కామర్స్ ప్లాట్ఫారమ్లలో థర్డ్-పార్టీ ప్లగిన్ల వల్ల కలిగే సంభావ్య ప్రమాదాలను హైలైట్ చేసింది.
6. బూల్కా సైబర్థ్రెట్ BMANAGER ట్రోజన్ను ప్రయోగిస్తోంది (2024)
2024లో, ఒక ముప్పు కలిగించే వ్యక్తి 'బూల్కా' BMANAGER అనే మాడ్యులర్ ట్రోజన్ను ప్రవేశపెట్టడానికి, SQL ఇంజెక్షన్ దాడుల ద్వారా వెబ్సైట్లను హ్యాక్ చేయడం గమనించబడింది. మాల్వేర్ పంపిణీ కోసం SQL ఇంజెక్షన్ను ఉపయోగించుకుంటున్న సైబర్ నేరగాళ్ల వ్యూహాలు ఎలా అభివృద్ధి చెందుతున్నాయో ఈ ప్రచారం స్పష్టం చేసింది.
ఈ సంఘటనలు SQL ఇంజెక్షన్ దాడుల యొక్క నిరంతర ముప్పును మరియు అటువంటి లోపాలను గుర్తించి, నివారించడానికి క్రమమైన కోడ్ సమీక్షలు, ఇన్పుట్ ధ్రువీకరణ మరియు అధునాతన భద్రతా సాధనాల వాడకంతో సహా పటిష్టమైన భద్రతా చర్యలను అమలు చేయవలసిన ప్రాముఖ్యతను నొక్కి చెబుతున్నాయి.
7. బియాండ్ట్రస్ట్ / యూఎస్ ట్రెజరీ ఉల్లంఘన (డిసెంబర్ 2024 – ఫిబ్రవరి 2025)
A PostgreSQL జీరో-డే (CVE-2025-1094) తప్పుగా రూపొందించిన ఇన్పుట్ను సరిగ్గా నిర్వహించకపోవడం ద్వారా SQL ఇంజెక్షన్కు అనుమతి లభించింది psqlPostgreSQL యొక్క ఇంటరాక్టివ్ టెర్మినల్ను, సిల్క్ టైఫూన్గా గుర్తించబడిన ప్రభుత్వ-ప్రాయోజిత దాడిదారులు బియాండ్ట్రస్ట్ యొక్క రిమోట్ సపోర్ట్ ప్లాట్ఫారమ్తో అనుసంధానించి, కనీసం 17 సిస్టమ్లను హ్యాక్ చేశారు. enterprise యూఎస్ ట్రెజరీ డిపార్ట్మెంట్తో సహా కస్టమర్ ఇన్స్టిట్యూషన్లు. ఇటీవలి కాలంలో ధృవీకరించబడిన అత్యంత ముఖ్యమైన SQL ఇంజెక్షన్ సంఘటనలలో ఇది ఒకటి, మరియు ఈ దుర్బలత్వ వర్గం కేవలం వెబ్ ఫారమ్లకే పరిమితం కాదని, అది డేటాబేస్ డ్రైవర్లు మరియు ఇంటరాక్టివ్ టూలింగ్లను కూడా ప్రభావితం చేస్తుందనడానికి ఇది ఒక హెచ్చరిక.
🔧 ప్రో చిట్కా: క్రమం తప్పని భద్రతా పరీక్ష, ముఖ్యంగా Xygeni వంటి సాధనాలతో SAST ఈ ఇంజన్, దాడి చేసేవారు వాటిని ఉపయోగించుకోక ముందే ఈ ఇంజెక్షన్ పాయింట్లను గుర్తించడంలో సహాయపడుతుంది.
మీ కోడ్ను సురక్షితం చేసుకోండి, SQL ఇంజెక్షన్లను నివారించండి
SQL ఇంజెక్షన్ అనేది అత్యంత పురాతనమైన అప్లికేషన్ భద్రతా ముప్పులలో ఒకటి, మరియు ఇప్పటికీ అత్యంత ప్రమాదకరమైన వాటిలో ఒకటి: 2025లో OWASP దీనిని #5వ స్థానానికి మార్చడం అనేది కొత్త వర్గాలు ఆవిర్భవిస్తున్నాయని సూచిస్తుంది, అంతేగానీ SQL ఇంజెక్షన్ దుర్వినియోగం కాకుండా పోతోందని కాదు. పారామీటరైజ్డ్ క్వెరీల నుండి, AI సూచించిన కోడ్ను కూడా మనుషులు రాసిన కోడ్లాగే నిశితంగా పరిశీలించడం వరకు, సరైన పద్ధతుల కలయికతో దీనిని పూర్తిగా నివారించవచ్చు.
క్సైజెనిలో, మేము ముప్పులను ముందుగానే ఎదుర్కోవడాన్ని సులభతరం చేస్తాము. code security ఈ పరిష్కారం మీ బృందానికి SQL ఇంజెక్షన్ లోపాలను ముందుగానే గుర్తించడానికి, వాటి తీవ్రతను బట్టి వర్గీకరించడానికి, మరియు వాటిని వేగంగా పరిష్కరించడానికి అవసరమైన స్పష్టత, ఆటోమేషన్ మరియు మార్గదర్శకత్వాన్ని అందిస్తుంది. ఊహాగానాలకు తావు లేదు. లోపాలకు తావు లేదు. అది ఒక డెవలపర్ రాసినా లేదా ఒక AI అసిస్టెంట్ సూచించినా, మొదటి నుంచే సురక్షితమైన కోడ్ ఉంటుంది.
కాబట్టి, మీ డెవలప్మెంట్ను వేగంగా, సజావుగా కొనసాగిస్తూనే, SQL ఇంజెక్షన్లను గతం చేయాలని మీరు సిద్ధంగా ఉంటే, మేము మీకు సహాయం చేయడానికి ఇక్కడ ఉన్నాము.
Xygeniని ఉచితంగా ప్రయత్నించండి మరియు SQL ఇంజెక్షన్లు ప్రొడక్షన్కు చేరకముందే వాటిని నివారించడం ప్రారంభించండి.

తరచూ అడిగే ప్రశ్నలు (FAQ)
2026లో కూడా SQL ఇంజెక్షన్ ఒక ప్రధాన భద్రతా ప్రమాదంగానే ఉంటుందా?
అవును. OWASP తన 2025 టాప్ 10 జాబితాలో ఇంజెక్షన్ను 3వ స్థానం నుండి 5వ స్థానానికి మార్చినప్పటికీ, ఈ కేటగిరీలో ఇప్పటికీ 14,000 కంటే ఎక్కువ SQL ఇంజెక్షన్ CVEలు ఉన్నాయి, మరియు 2025 వెరిజన్ DBIR ప్రకారం ఇది 12% ఉల్లంఘనలకు కారణమైంది, ఇది గత సంవత్సరం 9% నుండి పెరిగింది.
జాంగో లేదా హైబర్నేట్ వంటి ORMలు SQL ఇంజెక్షన్ను పూర్తిగా నిరోధించగలవా?
లేదు. ORMలు డిఫాల్ట్గా క్వెరీలను పారామితరైజ్ చేస్తాయి, కానీ ఒక డెవలపర్ రా క్వెరీని లేదా అసురక్షిత పద్ధతిని ఉపయోగించిన క్షణంలోనే ఆ రక్షణ విఫలమవుతుంది. సురక్షితమైనదిగా భావించిన ఒక పద్ధతి ద్వారా జరిగిన SQL ఇంజెక్షన్కు జాంగో యొక్క CVE-2024-42005 ఒక నిజమైన ఉదాహరణ.
AI- రూపొందించిన కోడ్ SQL ఇంజెక్షన్ ప్రమాదాన్ని ఎలా ప్రభావితం చేస్తుంది?
AI కోడింగ్ సహాయకాలు కూడా, ఒక మనిషి సూచించగలటువంటి అసురక్షిత పద్ధతులనే (ఉదాహరణకు, స్ట్రింగ్లను కలిపి రాసిన ప్రశ్నలు లేదా ధృవీకరించని ఇన్పుట్ వంటివి) సూచించగలవు. అందువల్ల, వాటిని అప్రమేయంగా విశ్వసించకుండా, మనుషులు రాసిన కోడ్ను సమీక్షించినంత కఠినంగానే సమీక్షించాలి.
