






ఎనిమిది నెలల్లో మూడుసార్లు, అదే npm వార్మ్ వ్యూహం ఫలించింది. వేర్వేరు దాడిదారులు, వేర్వేరు ప్యాకేజీలు, అదే విధానం, మరియు ప్రచురణకు, గుర్తింపునకు మధ్య ఉన్న అదే సమయం - ఇవన్నీ కలిసి ప్రతీసారి విజయవంతం కావడానికి కారణమయ్యాయి. అసలు npm వార్మ్ అంటే ఏమిటి, మరియు దాన్ని సరిచేయకుండా ఈ పద్ధతి ఎందుకు పదేపదే పునరావృతమవుతోంది అని మీరు అడుగుతున్నట్లయితే, దీనికి నిజాయితీతో కూడిన సమాధానం ఇదే: సంఘటనలు, దాని విధానాలు, మరియు ఒక పటిష్టమైన రక్షణ వ్యవస్థ కూడా ఇంకా తెరిచి ఉంచే ఒకే ఒక్క లోపం.
npm వార్మ్ అంటే ఏమిటి?
npm వార్మ్ అనేది npm రిజిస్ట్రీలో ప్రచురించబడిన ఒక హానికరమైన కోడ్ ముక్క. ఇది ఒకసారి రన్ అయిన తర్వాత, సాధారణంగా మెయింటెయినర్ యొక్క పబ్లిషింగ్ క్రెడెన్షియల్స్ను దొంగిలించి, ఆ మెయింటెయినర్ నియంత్రించే ప్రతి ప్యాకేజీలోకి అదే పేలోడ్ను ఇంజెక్ట్ చేయడానికి వాటిని ఉపయోగించడం ద్వారా, దానంతట అదే ఇతర ప్యాకేజీలకు వ్యాపిస్తుంది. ఇది క్లాసిక్ అర్థంలో "వార్మ్": ఎవరైనా ఉద్దేశపూర్వకంగా ఇన్స్టాల్ చేసే వరకు ఇది వేచి ఉండదు, ఇది మెషీన్ వేగంతో, ప్యాకేజీ నుండి ప్యాకేజీకి, అకౌంట్ నుండి అకౌంట్కు దానంతట అదే వ్యాపిస్తుంది.
ఆ స్వీయ-వ్యాప్తియే ఒక npm వార్మ్ సంఘటనను ఒక సాధారణ హానికరమైన ప్యాకేజీ నుండి వేరు చేస్తుంది. ఒకే ఒక్క చెడ్డ ప్యాకేజీ గడ్డివాములోని సూది లాంటిది. ఒక npm వార్మ్, దాని బారిన పడిన ప్రతి మెయింటెయినర్ను ఒక కొత్త పంపిణీ కేంద్రంగా మారుస్తుంది, మరియు ఆ గడ్డివాము తనంతట తానుగా సూదులను ఉత్పత్తి చేయడం ప్రారంభిస్తుంది.
ఇప్పటివరకు జరిగిన అతిపెద్ద npm వార్మ్ సంఘటనలు
గత సంవత్సరం npm వార్మ్ నమూనాకు మూడు వాస్తవ-ప్రపంచ పరీక్షలను ఇచ్చింది, ప్రతి ఒక్కటి మునుపటి దానికంటే మరింత సమర్థవంతంగా ఉంది:
- షాయ్-హులుద్ (సెప్టెంబర్ 2025). నమోదు చేయబడిన మొట్టమొదటి స్వీయ-వ్యాప్తి చెందే npm వార్మ్. ఇది మెయింటెయినర్ క్రెడెన్షియల్స్ను తస్కరించి, ఆ తర్వాత వాటిని ఉపయోగించి ఆ మెయింటెయినర్ నియంత్రణలో ఉన్న ప్రతి ప్యాకేజీ యొక్క హానికరమైన వెర్షన్లను ప్రచురించింది, తద్వారా డెవలపర్లనే వార్మ్ యొక్క తదుపరి దశకు డెలివరీ మెకానిజంగా మార్చింది.
- ఆక్సియోస్ (మార్చి 2026). ఒక ప్యాకేజీలో దాగి ఉన్న దేశ-రాష్ట్ర మాల్వేర్ వారానికి సుమారు 100 మిలియన్ల సార్లు లాగబడింది. ఇది కచ్చితంగా వ్యాప్తి చెందే కోణంలో ఒక వార్మ్ కానప్పటికీ, షాయ్-హులుడ్ దుర్వినియోగం చేసిన అదే npm ఎకోసిస్టమ్ ట్రస్ట్ మోడల్ నిజంగా భారీ స్థాయిలో ఒక పేలోడ్ను మోయగలదని ఇది రుజువు చేస్తుంది.
- SAP npm (ఏప్రిల్ 2026). ఆ సమయంలో దీనిని ఒక చిన్న షాయ్-హులుద్గా వర్ణించారు: అసలు సంఘటన జరిగిన ఏడాది లోపే, అదే పురుగు నమూనా పెద్ద ఎత్తున పునరావృతమైంది. దాని యంత్రాంగం మారలేదు. రక్షణ వ్యవస్థలు కూడా చాలా వరకు మారలేదు.
మూడు npm వార్మ్ సంఘటనలు, ఒక పునరావృత నమూనావిశ్వసనీయమైన ప్రచురణకర్తను దెబ్బతీయడం, స్వయంచాలకంగా వ్యాప్తి చెందడానికి వారి ఆధారాలను ఉపయోగించడం, మరియు మిగిలిన పనిని పూర్తి చేయడానికి ప్రచురణ మరియు కమ్యూనిటీ గుర్తింపు మధ్య ఉన్న అంతరంపై ఆధారపడటం.
పునరావృతమయ్యే నమూనా
వివరాలను పక్కన పెడితే, ప్రతి npm వార్మ్ సంఘటన అవే నాలుగు అంశాలను అనుసరిస్తుంది:
- ఖాతా దుర్వినియోగం. నిర్వహకుడి ప్రచురణ టోకెన్, npm loginలేదా CI క్రెడెన్షియల్ దొంగిలించబడుతుంది, సాధారణంగా ఫిషింగ్, లీక్ అయిన సీక్రెట్, లేదా వారి సొంత చైన్లో మరింత పైనున్న రాజీపడిన డిపెండెన్సీ ద్వారా.
- నిశ్శబ్ద ఇంజెక్షన్. దాడి చేసేవాడు, చట్టబద్ధమైన, విశ్వసనీయమైన ప్యాకేజీ యొక్క కొత్త వెర్షన్కు హానికరమైన కోడ్ను జోడించి, తరచుగా ఎవరైనా దాన్ని ఇన్స్టాల్ చేసిన వెంటనే స్వయంచాలకంగా నడిచే పోస్ట్ఇన్స్టాల్ లేదా ఇతర లైఫ్సైకిల్ స్క్రిప్ట్లో చేర్చి పంపుతాడు.
- స్వయంచాలక ప్రచారం. ఒకవేళ హ్యాక్ చేయబడిన మెయింటెయినర్ ఇతర ప్యాకేజీలను నియంత్రిస్తున్నా, లేదా ఆ హానికరమైన స్క్రిప్ట్ స్వయంగా మరిన్ని క్రెడెన్షియల్స్ను సేకరిస్తున్నా, దాడి చేసేవాడు ఇంకేమీ చర్య తీసుకోకుండానే ఆ వార్మ్ తర్వాతి ప్యాకేజీకి మరియు తర్వాతి మెయింటెయినర్కు వ్యాపిస్తుంది.
- గుర్తింపు ఆలస్యం. ఎవరైనా గమనించి, దాని గురించి నివేదించి, ఆ ప్యాకేజీని తొలగించేంత వరకు, అది రిజిస్ట్రీలో ఎవరైనా ఇన్స్టాల్ చేసుకునే వీలుతో ప్రత్యక్షంగా ఉంటుంది. కొన్ని సంఘటనలకు గంటలు, మరికొన్నింటికి రోజులు పట్టే ఆ జాప్యమే, ఆ వార్మ్కు అవసరమైన మొత్తం సమయం.
రక్షణకు వాస్తవానికి ముఖ్యమైనది ఆ నాలుగో దశను గుర్తించడమే. ఒక npm వార్మ్ సంఘటనకు సంబంధించిన ప్రతి నివారణ వ్యూహం యొక్క ముఖ్య ఉద్దేశ్యం, ఆ గుర్తింపు ఆలస్యాన్ని తగ్గించడం లేదా అధిగమించడమే.
ఉదహరించదగిన ఒక ఫ్రేమ్వర్క్: కూల్డౌన్ సమస్యకు SIP యొక్క సమాధానం
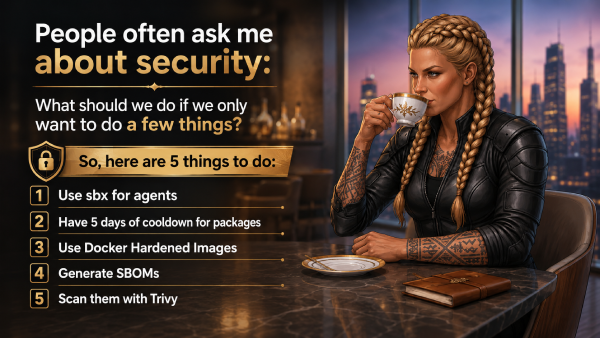
ఈ నమూనాకు వచ్చే ప్రతిస్పందనలన్నీ విక్రేతల నుండి రావు. వాటిలో అత్యంత స్పష్టమైనది ఏమిటంటే SIP, మహమ్మద్-అలీ అరబీ యొక్క భద్రతా తక్షణ ప్రణాళికసేఫ్డెవ్ సెషన్ ముగింపులో అడిగిన ఒక అత్యంత ఆచరణాత్మకమైన ప్రశ్న నుండి ఉద్భవించిన సాఫ్ట్వేర్ సరఫరా గొలుసు ప్రమాదం కోసం ఐదు-నియంత్రణల అత్యవసర ఫ్రేమ్వర్క్: “మనం కొన్ని పనులు మాత్రమే చేయగలిగితే, మొదట ఏమి చేయాలి?”
SIP యొక్క రెండవ నియంత్రణ స్పష్టంగా npm వార్మ్ సమస్యను లక్ష్యంగా చేసుకుంది: ధృవీకరించని డిపెండెన్సీలను ఐదు రోజుల కూల్డౌన్ వ్యవధితో స్తంభింపజేయడం, మరియు లైఫ్సైకిల్ స్క్రిప్ట్లను నిలిపివేయడం, తద్వారా ఇన్స్టాలేషన్ సమయంలో హానికరమైన పోస్ట్ఇన్స్టాల్ స్వయంచాలకంగా అమలు కాకుండా నిరోధించడం. ఆచరణలో, అది min-release-age=5 మరియు ignore-scripts=true ఒక ప్రాజెక్టులో .npmrcCIలో ఇది అమలు చేయబడుతుంది, తద్వారా నిన్న ప్రచురించబడిన ప్యాకేజీని ఒక లాక్ఫైల్ నిశ్శబ్దంగా పరిష్కరించలేదు. ఇది నిజంగా పటిష్టమైన, తక్కువ శ్రమతో కూడిన నియంత్రణ, మరియు ఇది ప్రతి npm వార్మ్ సంఘటన ఆధారపడే అదే గుర్తింపు ఆలస్యాన్ని నేరుగా లక్ష్యంగా చేసుకుంటుంది. లోతుగా పరిశీలించండి:
కూల్డౌన్ విండో ఇంకా ఖాళీని వదిలివేసే చోట
కూల్డౌన్ పీరియడ్ అనేది ఒక పందెం లాంటిది: వేచి ఉండే సమయం ముగిసేలోపు కమ్యూనిటీ ఒక హానికరమైన ప్యాకేజీని గమనించి, రిపోర్ట్ చేస్తుందనేది ఆ పందెం. చాలా సందర్భాలలో, ఆ పందెం ఫలించి తీరుతుంది. రాజీపడిన ప్యాకేజీలలో గణనీయమైన భాగం, ప్రచురించిన మొదటి కొన్ని రోజులలోనే గుర్తించబడతాయి. సరిగ్గా అందుకే ఐదు రోజుల వ్యవధి అనేది ఒక సహేతుకమైన డిఫాల్ట్గా ఉంటుంది.
కానీ ఒక npm వార్మ్ ఒక సాధారణ హానికరమైన ప్యాకేజీలా ప్రవర్తించదు, మరియు అది ఒక స్థిరమైన కూల్డౌన్ మీకు ఏమి చేయగలదో మరియు ఏమి చేయలేదో మారుస్తుంది.
ముందుగా ఉండటానికిcisవేగం గురించి: వేగంగా వ్యాపించే వార్మ్ వాస్తవానికి కూల్డౌన్ను అధిగమించదు. మీరు కఠినమైన కనీస విడుదల వయస్సును అమలు చేస్తే, ఆ తొలి దశలో ప్రచురించబడిన ప్యాకేజీలు, ఈలోగా వార్మ్ ఎన్ని ప్యాకేజీలను దెబ్బతీసినా సరే, ఒక బిల్డ్లోకి ప్రవేశించడానికి ఇంకా చాలా కొత్తవిగానే ఉంటాయి. వేగం ముఖ్యమే, కానీ అది ఇప్పటికే అమలులో ఉన్న కూల్డౌన్ను అధిగమించడానికి కాదు, అంతేగానీ కూల్డౌన్ను అమలు చేయని తర్వాతి దశలో ఉన్న ప్రతి ఒక్కరికీ ముఖ్యం.
అసలైన పరిమితి సహనమే. మరింత జాగ్రత్తగా రూపొందించిన పేలోడ్, కూల్డౌన్ వ్యవధి ముగిసిన తర్వాత కూడా నిద్రాణంగా ఉండి, రోజులు గడిచిపోయి, ప్యాకేజీ "ట్రస్టెడ్" జోన్లోకి చేరిన తర్వాత మాత్రమే యాక్టివేట్ అవుతుంది.cisఎందుకంటే ఒక కూల్డౌన్ గమనిస్తోందని దానికి తెలుసు. అటువంటి సందర్భంలో కేవలం ఒక స్థిరమైన కూల్డౌన్ సరిపోదు, మరియు సరిగ్గా అలాంటి చోటనే MEW యొక్క సాక్ష్యాధారిత గుర్తింపు వంటిది దానికి బదులుగా కాకుండా, దానితో పాటుగా ఉండాలి.
ఈ రెండు వైఫల్య పద్ధతులలో ఏదీ SIP ఆలోచనా విధానంలో లోపం కాదు. కూల్డౌన్ అనేది కమ్యూనిటీ డిటెక్షన్పై వేసే ఒక పందెం, మరియు కమ్యూనిటీ డిటెక్షన్కు ఒక పరిమితి ఉంటుంది: ఇప్పటివరకు ఎవరూ నివేదించని దాన్ని అది పట్టుకోలేదు. ఇది SIPకి మాత్రమే ప్రత్యేకమైన లోపం కాదు; చర్య తీసుకోవడానికి ముందు ఒక సిగ్నేచర్, ఒక అడ్వైజరీ, లేదా ఒక పబ్లిక్ రిపోర్ట్ కోసం వేచి ఉండే ఏ రక్షణ వ్యవస్థకైనా ఇది ఒక నిర్మాణాత్మక పరిమితి.
MEW కూల్డౌన్-విండో అంతరాన్ని ఎలా పూరిస్తుంది
ఇది ముందుcisఎలీ ది గ్యాప్ Xygeni యొక్క మాల్వేర్ ముందస్తు హెచ్చరిక (MEW) ఇది మూసివేయడానికే నిర్మించబడింది. కమ్యూనిటీ నివేదికలు లేదా ప్రచురించబడిన సిగ్నేచర్ కోసం వేచి ఉండటానికి బదులుగా, కొత్త ప్యాకేజీలు మరియు వెర్షన్లు ప్రచురించబడినప్పుడు MEW నిరంతరం NPM, PyPI, మరియు Maven లను స్కాన్ చేస్తుంది, తెలిసిన ముప్పులతో సరిపోల్చకుండా వాటి ప్రవర్తనను విశ్లేషిస్తుంది. ఏదైనా హానికరంగా అనిపించినప్పుడు, దానిని క్వారంటైన్ చేస్తారు మరియు ఆ విషయాన్ని బహిరంగంగా వెల్లడించిన తర్వాత కాకుండా, వెల్లడించడానికి ముందే భద్రతా పరిశోధకులు ధృవీకరిస్తారు.
పైన పేర్కొన్న రెండు npm వార్మ్ వైఫల్య రీతులకూ ఆ వ్యత్యాసం ముఖ్యమైనది. వేగంగా వ్యాపించే వార్మ్ విషయంలో, ప్రీ-సిగ్నేచర్ డిటెక్షన్కు, కూల్డౌన్ సమయంలో ఊహించిన ఐదు రోజుల సమయం అవసరం లేదు. ఓపికతో, నిద్రాణంగా ఉన్న పేలోడ్ విషయంలో, MEW యొక్క ప్రవర్తనా విశ్లేషణ దాని వయస్సు లేదా ఖ్యాతిని చూడదు, అది కోడ్ వాస్తవంగా ఏమి చేస్తుందో చూస్తుంది, కాబట్టి కూల్డౌన్ సమయం ముగిసే వరకు వేచి ఉండటం వల్ల దాడి చేసేవారికి ఎలాంటి ప్రయోజనం ఉండదు.
MEW యొక్క డిపెండెన్సీ ఫైర్వాల్ దీనిని ఇన్స్టాలేషన్ దశ వరకు విస్తరింపజేస్తుంది, ఇది మునుపటి తనిఖీలను దాటి వచ్చినా కూడా హానికరమైన ప్యాకేజీని నిజ సమయంలో నిరోధిస్తుంది, మరియు అదే డిటెక్షన్ లేయర్ కింది వాటిని కూడా కవర్ చేస్తుంది. CI/CD npm వార్మ్ సంఘటన యొక్క ఒక కోణం: దాడి చేసేవాడు హానికరమైన కోడ్ను చొప్పించడానికి వీలు కల్పించే అన్లాక్-బ్రాంచ్, ఇంజెక్ట్, రీ-లాక్ పద్ధతి. commit మరియు నిశ్శబ్దంగా తమ ఆనవాళ్లను చెరిపివేస్తారు, ఒకవేళ అది ఎలాగూ జరిగితే పూర్తి ఆడిట్ ట్రెయిల్తో.
SIP మరియు MEW ఒకే ప్రశ్నకు, వేర్వేరు స్థాయిలలో సమాధానమిస్తున్నాయి
వీటిలో ఏదీ SIP యొక్క కూల్డౌన్ నియంత్రణను తప్పు అని చెప్పదు, మరియు స్పష్టంగా చెప్పాల్సిన విషయం ఏమిటంటే: లైఫ్సైకిల్ స్క్రిప్ట్లను నిలిపివేసిన ఐదు రోజుల కూల్డౌన్ అనేది, ఒక సాధారణ npm వార్మ్ సంఘటనకు వ్యతిరేకంగా ఒక బృందం ఏర్పాటు చేయగల అత్యంత వేగవంతమైన, చవకైన రక్షణ చర్యలలో ఒకటి, మరియు ఇది ఏ గంభీరమైన సప్లై చైన్ పటిష్టపరిచే ప్రణాళికలోనైనా ఉండవలసిందే. అయితే, దాని రూపకల్పన రీత్యా, కమ్యూనిటీ ఇంకా కనుగొనని వాటిని ఇది పట్టుకోలేదు. అది కూల్డౌన్కు బదులుగా కాకుండా, దాని కింద నిరంతరం పనిచేసే, ప్రవర్తన-ఆధారిత గుర్తింపు యొక్క పని.
ఈ రెండు విధానాలను కలిపి ఉపయోగించడం ద్వారా, అవి ఒకే సమస్య యొక్క రెండు కోణాలను పరిష్కరిస్తాయి: SIP బిల్డ్ను పటిష్టం చేస్తుంది pipelineతెలిసిన, బహిర్గతమైన ముప్పుల నేపథ్యంలో డిపెండెన్సీ ఫ్రీజ్ మరియు కంటైనర్ ఇమేజ్ వంటివి పనిచేస్తుండగా, MEW యొక్క ప్రీ-సిగ్నేచర్ డిటెక్షన్ ఇంకా బహిర్గతం కాని npm వార్మ్ సంఘటనలను కవర్ చేస్తుంది; అంటే, కూల్డౌన్ విండో తన సొంత తర్కం ప్రకారం, రాబోయే వాటిని ముందుగా ఊహించలేదు.

తరచూ అడిగే ప్రశ్నలు (FAQ)
ఒకే వాక్యంలో npm వార్మ్ అంటే ఏమిటి?
npm లో ప్రచురించబడిన హానికరమైన కోడ్, దాడి చేసేవారి నుండి ఎటువంటి తదుపరి చర్య లేకుండా, సాధారణంగా నిర్వహకుడి ఆధారాలను దొంగిలించి, అదే పేలోడ్ను వేరే చోట చొప్పించడానికి వాటిని ఉపయోగించడం ద్వారా ఇతర ప్యాకేజీలకు స్వయంచాలకంగా వ్యాపిస్తుంది.
హానికరమైన ప్రతి npm ప్యాకేజీ ఒక npm వార్మ్ అవునా?
కాదు. దానంతట అదే వ్యాపించని హానికరమైన ప్యాకేజీ సప్లై చైన్ దాడి అవుతుంది, కానీ వార్మ్ కాదు. ఒక npm వార్మ్ సంఘటనను ప్రత్యేకంగా నిర్వచించేది దాని స్వీయ-వ్యాప్తి దశ: ఒక రాజీ స్వయంచాలకంగా మరొకదానికి దారితీయడం.
డిపెండెన్సీ కూల్డౌన్ వ్యవధి npm వార్మ్ను ఆపుతుందా?
ఇది ప్రమాదాన్ని గణనీయంగా తగ్గిస్తుంది, ఎందుకంటే చాలా హానికరమైన ప్యాకేజీలు ప్రచురించిన మొదటి కొన్ని రోజుల్లోనే నివేదించబడతాయి. కానీ కూల్డౌన్ అనేది కమ్యూనిటీ గుర్తించే వేగంపై వేసే ఒక పందెం లాంటిది, మరియు వేగంగా వ్యాపించే లేదా ఉద్దేశపూర్వకంగా నిద్రాణంగా ఉండే npm వార్మ్ను ప్రత్యేకంగా ఆ గడువును అధిగమించేలా నిర్మించవచ్చు.
కూల్డౌన్ వ్యవధికి ముందే npm వార్మ్ను అసలు ఏది పట్టుకుంటుంది?
ఇంకా సంతకం లేదా పబ్లిక్ రిపోర్ట్ ఉనికిలో ఉండటంపై ఆధారపడని నిరంతర, ప్రవర్తన-ఆధారిత స్కానింగ్. Xygeni యొక్క MEW వంటి ప్రీ-సిగ్నేచర్ డిటెక్షన్ టూల్స్ పూరించడానికి రూపొందించబడిన నిర్దిష్ట అంతరం ఇదే.
