






TL; DR
పోస్ట్-క్వాంటం క్రిప్టోగ్రఫీ (PQC) అంటే భవిష్యత్తులో రాబోయే భారీ-స్థాయి క్వాంటం కంప్యూటర్ దాడిని నిరోధించడానికి రూపొందించిన క్రిప్టోగ్రాఫిక్ అల్గోరిథంలు. యూరప్, అమెరికా మరియు ఆసియా-పసిఫిక్ అంతటా దీనికి మారడం ఇప్పుడు ఒక పాతబడిపోయిన బాధ్యతగా మారింది — ఇకపై పరిశోధనా అంశం కాదు.
ప్రతిచోటా మొదటిగా అందించాల్సింది ఇన్వెంటరీ, అంతేగాని కోడ్ మార్పు కాదు. ప్రతి పాలన, ఉదాహరణకు NIST IR 8547, పోస్ట్-క్వాంటం క్రిప్టోగ్రఫీకి పరివర్తన Standards, EU రోడ్మ్యాప్, స్పెయిన్ CCN-TEC 009 మరియు ఇతర ప్రాంతాలకు కూడా ఇలాంటివే, అదనంగా రంగాల వారీ సిఫార్సులు కూడా ఉన్నాయి PCI DSS 12.3.3మీరు ఉపయోగించే క్రిప్టోగ్రఫీని జాబితా చేయమని అడగడంతో ఇది మొదలవుతుంది.
క్రిప్టోగ్రాఫిక్ ఆస్తుల కోసం అటువంటి జాబితా యొక్క ప్రతిపాదిత స్వరూపం ఈ క్రింది విధంగా ఉంది CBOM (క్రిప్టోగ్రాఫిక్ బిల్ ఆఫ్ మెటీరియల్స్), ఇది ఒక సిస్టమ్ ఉపయోగించే అల్గోరిథంలు, కీలు, సర్టిఫికెట్లు మరియు ప్రోటోకాల్ల యొక్క యంత్రం చదవగలిగే జాబితా. ఇది సుప్రసిద్ధమైన దాని యొక్క పొడిగింపు. SBOM మరియు సిఫార్సు చేయబడిన standardఆ ఇన్వెంటరీ కోసం ఫార్మాట్ చేయబడింది.
మీ తొలి బైండింగ్ తేదీని తనిఖీ చేసుకోండి; అది 2035 కాకపోవచ్చు. చాలా అధికార పరిధులు 2026–2028 నాటికి డిస్కవరీపై, 2030–2031 నాటికి అధిక-ప్రమాదంపై, 2035 నాటికి పూర్తి చేయడంపై ఏకీభవిస్తాయి. లక్ష్యాలు తెలిసినవే, కానీ అవి ఒకదానికొకటి ప్రత్యామ్నాయం కాదు. ML-KEM కీ మార్పిడిని భర్తీ చేస్తుంది, ML-DSA సాధారణ ప్రయోజన సంతకాలను భర్తీ చేస్తుంది, అయితే హాష్ ఆధారిత పథకాలు (SLH-DSA, XMSS/LMS) ఫర్మ్వేర్ మరియు దీర్ఘకాలిక రూట్లను కవర్ చేస్తాయి. కీ స్థాపన ఇప్పటికే ఇంటర్నెట్ స్థాయిలో సరఫరా చేయబడుతోంది; సర్టిఫికేట్లు మరియు సంతకాలు సంవత్సరాల వెనుకబడి ఉన్నాయి — కాబట్టి అత్యవసర ఆర్డర్ మరియు లీడ్-టైమ్ ఆర్డర్ వేర్వేరుగా ఉంటాయి, మరియు మీ ప్లాన్కు ఈ రెండూ అవసరం.
ఈ పరివర్తన అనేది ఒక దశాబ్దం పాటు కలిసి ఉండటం, అంతేగాని ఒకేసారి మారిపోవడం కాదు. 2030ల మధ్యకాలం వరకు చాలా సంస్థలు సాంప్రదాయ మరియు పోస్ట్-క్వాంటం క్రిప్టోగ్రఫీని పక్కపక్కనే, మరియు తరచుగా అక్షరాలా కలిపి నడుపుతాయి: ఇదే ఒక హైబ్రిడ్ నిర్మాణం. క్రిప్టో-అజిలిటీ అదే ఆ కాలాన్ని తట్టుకోగలిగేలా చేస్తుంది. అంటే, కోడ్ను తిరిగి వ్రాసి, మళ్లీ అమలు చేయడం ద్వారా కాకుండా, కాన్ఫిగరేషన్ మరియు పాలసీ ద్వారా అల్గోరిథం, పారామీటర్లు లేదా మీరు హైబ్రిడ్ను అసలు ఉపయోగిస్తారా లేదా అనేదాన్ని మార్చగలగడం.
ఒకటి కాదు, రెండు "గడియారాలు" టిక్ టిక్ మని మోగుతున్నాయి: పైన ఉన్న నియంత్రణ గడియారం, మరియు ఇప్పుడు సేకరించండి, తర్వాత డీక్రిప్ట్ చేయండి (HNDLరెండో పద్ధతిలో, ప్రత్యర్థులు ప్రస్తుతం ఎన్క్రిప్ట్ చేసిన ట్రాఫిక్ను రికార్డ్ చేసి, క్వాంటం కంప్యూటర్ అందుబాటులోకి వచ్చిన తర్వాత దానిని డీక్రిప్ట్ చేస్తారు. దీని అర్థం, ఎక్కువ కాలం గోప్యత అవసరమయ్యే డేటా ఇప్పటికే బహిర్గతమైంది.
కష్టమైన భాగం అల్గోరిథంలు కాదు, ఆవిష్కరణే. క్రిప్టోగ్రఫీ సోర్స్ కోడ్, డిపెండెన్సీలు, సర్టిఫికేట్లు, కీ ఫైల్స్, ఇన్ఫ్రాస్ట్రక్చర్-యాజ్-కోడ్, కంటైనర్ ఇమేజ్లు, ప్రోటోకాల్ కాన్ఫిగరేషన్ మరియు థర్డ్-పార్టీ ఉత్పత్తులలో దాగి ఉంటుంది. ఒక విశ్వసనీయమైన ఇన్వెంటరీ, తాను చూడలేని దానిని నిజాయితీగా చెప్పాలి.
Xygeni, CBOMను రూపొందించడం, ప్రతి క్రిప్టో ఆస్తిని క్వాంటం రిస్క్ ఆధారంగా వర్గీకరించడం, HNDL ఎక్స్పోజర్ ఆధారంగా మైగ్రేషన్ బ్యాక్లాగ్కు ర్యాంకింగ్ ఇవ్వడం, ఫలితాలను ఆరు నియంత్రణ వ్యవస్థలకు మ్యాప్ చేయడం, మరియు మీ డిపెండెన్సీల యొక్క పోస్ట్-క్వాంటం సంసిద్ధతపై నివేదించడం ద్వారా PQC కోసం సిద్ధం కావడానికి మీకు సహాయపడుతుంది. పూర్తి వివరాలు: క్వాంటం-సేఫ్ కంప్లయన్స్.
క్వాంటం కంప్యూటర్ దేనిని విచ్ఛిన్నం చేస్తుంది — మరియు దేనిని విచ్ఛిన్నం చేయదు
GRC ప్రేక్షకులకు ఈ వ్యత్యాసం అత్యంత ముఖ్యమైన సాంకేతిక వాస్తవం, ఎందుకంటే ఒక పరిశోధన ఫలితం సరైనదా కాదా అని ఇది నిర్ణయిస్తుంది. భర్తీ ప్రాజెక్ట్ లేదా ఒక కాన్ఫిగరేషన్ మార్పుతప్పుగా అర్థం చేసుకోవడం వల్ల వచ్చే పరిష్కార సలహా నిరుపయోగమైనది మాత్రమే కాకుండా, స్పష్టంగా హానికరమైనదిగా కూడా ఉంటుంది.
షోర్ యొక్క అల్గోరిథం పెద్ద పూర్ణాంకాలను విడగొట్టి, వివిక్త సంవర్గమానాలను సమర్థవంతంగా గణించే ఒక క్వాంటం అల్గోరిథం, నేటి పబ్లిక్-కీ క్రిప్టోగ్రఫీని (RSA, ECDSA, EdDSA, డిఫీ-హెల్మాన్ మరియు ECDH, లేదా DSA) నిర్మాణాత్మకంగా విచ్ఛిన్నం చేస్తుంది. కీ-సైజ్ ఫిక్స్ లేదుక్వాంటం విరోధికి వ్యతిరేకంగా 4096-బిట్ RSA కీ, 2048-బిట్ కీ కంటే గణనీయంగా సురక్షితమైనది కాదు. ఈ అల్గోరిథంలు తప్పనిసరిగా ఉండాలి భర్తీఅదే గణితశాస్త్రం ఆధారంగా నిర్మించిన జాతీయ వేరియంట్లకు కూడా ఇదే వర్తిస్తుంది — ఉదాహరణకు, చైనా యొక్క SM2 ఎలిప్టిక్-కర్వ్ ఆధారితమైనది, అందువల్ల అది కూడా సమానంగా ప్రభావితమవుతుంది.
గ్రోవర్ అల్గోరిథం — ఒక క్వాంటం సెర్చ్ అల్గోరిథం — సిమెట్రిక్ సైఫర్లు మరియు హాష్ ఫంక్షన్లను బలహీనపరుస్తుంది, కానీ వాటి ప్రభావవంతమైన బలాన్ని సుమారుగా సగానికి తగ్గించడం ద్వారా మాత్రమే. ఇవి స్థానంలో గట్టిపడగలదు: AES-128 నుండి AES-256 కు, SHA-256 నుండి SHA-384 లేదా SHA-512 కు మారండి. NIST IR 8547 ఈ విషయాన్ని నేరుగా స్పష్టం చేస్తుంది: NIST యొక్క సమరూప standardపబ్లిక్-కీ క్రిప్టోగ్రఫీ కంటే తెలిసిన క్వాంటం దాడులకు ఇవి గణనీయంగా తక్కువ హాని కలిగి ఉంటాయి. standardమరియు కనీసం 128 బిట్ల క్లాసికల్ సెక్యూరిటీని అందించే ఏదైనా ఆమోదించబడిన సిమెట్రిక్ ప్రిమిటివ్ ఇప్పటికీ NIST యొక్క అత్యల్ప పోస్ట్-క్వాంటం సెక్యూరిటీ కేటగిరీకి అనుగుణంగా ఉంటుంది.
ఈ పనిని చేసే యంత్రాన్ని అంటారు సిఆర్క్యూసి - ఎ క్రిప్టోగ్రాఫికల్గా సంబంధిత క్వాంటం కంప్యూటర్ప్రభుత్వ విధానం దాని స్థితి విషయంలో జాగ్రత్తగా ఉంది; US అమలు మెమోరాండం దీనిని స్పష్టంగా పేర్కొంది: “CRQC ఇంకా ఉనికిలో ఉన్నట్లు తెలియదు, కానీ క్వాంటం కంప్యూటింగ్ రంగంలో స్థిరమైన పురోగతులు రాబోయే దశాబ్దంలో CRQCని తీసుకురావచ్చు.”
యంత్రం రావడం మారలేదు — దానికి అవసరమయ్యే వనరుల అంచనా క్రమంగా తగ్గిపోతూ ఉండటమే మారింది. మే 2025లో, గూగుల్ క్వాంటం AIకి చెందిన క్రెయిగ్ గిడ్నీ ఒక వనరుల అంచనాను ప్రచురించారు, అది ఈ విధంగా చూపిస్తుంది పది లక్షల కంటే తక్కువ శబ్దంతో కూడిన క్యూబిట్లు గల క్వాంటం కంప్యూటర్ ద్వారా RSA-2048ను ఒక వారంలోపే పరిగణనలోకి తీసుకోవచ్చు. — ఇది అతని స్వంత 2019 అంచనా అయిన సుమారు 20 మిలియన్ల నుండి దాదాపు ఇరవై రెట్లు తగ్గుదల. అది ఒక ఇంజనీరింగ్ అంచనా, కానీ ఆరు సంవత్సరాలలో 20 రెట్లు తగ్గే అంచనా అనేది, రిస్క్ విభాగం తీవ్రంగా పరిగణించాల్సిన ధోరణిలో ఒక భాగం.
ఇప్పటికే మొదలైన గడియారం: ఇప్పుడు సేకరించండి, తర్వాత డీక్రిప్ట్ చేయండి
ఇప్పుడు సేకరించండి, తరువాత డీక్రిప్ట్ చేయండి (HNDL) ఈనాడు ఎన్క్రిప్ట్ చేయబడిన ట్రాఫిక్ లేదా డేటాను సంగ్రహించి, ఒక CRQC దానిని డీక్రిప్ట్ చేసే వరకు నిల్వ ఉంచడమే ఈ పద్ధతి. ఇది సంవత్సరాల తరబడి గోప్యంగా ఉంచాల్సిన దేనికైనా భవిష్యత్ సామర్థ్యాన్ని ప్రస్తుత ప్రమాదంగా మారుస్తుంది: ఆరోగ్య రికార్డులు, చట్టపరమైన ఫైళ్లు, మేధో సంపత్తి, దేశ రహస్యాలు, చిరకాలం నిలిచే గుర్తింపు పత్రాలు, సంతకం చేసిన సాక్ష్యాలు.
నియంత్రణ సంస్థలు ఈ విషయంలో సంశయాన్ని విరమించుకున్నాయి. NIS2ను సవరించడానికి యూరోపియన్ కమిషన్ జనవరి 2026లో చేసిన ప్రతిపాదనలోని 8వ ప్రకరణంలో, "ఇప్పటికే సంభవించే అవకాశం ఉన్న 'ఇప్పుడు సేకరించి, తరువాత డీక్రిప్ట్ చేసే దాడులు', మరియు సంతకాలను ఫోర్జరీ చేయడంపై క్వాంటం దాడుల వల్ల భవిష్యత్తులో తలెత్తే ప్రమాదాలు" ఈ మార్పును సమర్థిస్తున్నాయని పేర్కొనబడింది.
ప్రణాళిక పర్యవసానం అనేది ఒక సాధారణ అంకగణితం, ఈ వాదనను మిషెల్ మోస్కా అప్పటి నుండి చేస్తూ వస్తున్నారు. 2015మీ మైగ్రేషన్కు పట్టే సంవత్సరాల సంఖ్యకు, మీ డేటా గోప్యంగా ఉండాల్సిన సంవత్సరాల సంఖ్యను జోడించండి. ఆ మొత్తం, CRQC ఉండే అవకాశం ఉన్న స్థాయిని దాటితే, మీరు అప్పటికే ఆలస్యమైనట్లే. చాలా నియంత్రిత సంస్థలకు, కొన్ని సంవత్సరాల మైగ్రేషన్ మరియు దానికి కొనసాగింపుగా ఒక దశాబ్దం పాటు డేటాను నిల్వ ఉంచడం అనేది, ఏ నమ్మదగిన అంచనానైనా సులభంగా మించిపోతుంది.
IR 8547లో NIST ఈ కార్యాచరణ నిర్ధారణకు వచ్చింది: "'ఇప్పుడు సేకరించండి, తరువాత డీక్రిప్ట్ చేయండి' అనే దాడుల నుండి, ముఖ్యంగా TLS మరియు IKE వంటి ఇంటరాక్టివ్ ప్రోటోకాల్స్లో రక్షించుకోవడానికి... క్వాంటం-నిరోధక కీ-స్థాపన పద్ధతులకు మారడానికి ప్రాధాన్యత ఇవ్వాలని భావిస్తున్నట్లు" అది పేర్కొంది. మొదట కీ స్థాపన, ఆ తర్వాత సంతకాలు — ఈ క్రమాన్ని US ఫెడరల్ ఫేజింగ్ అక్షరాలా పాటిస్తుంది, సంతకాల కంటే సరిగ్గా ఒక సంవత్సరం ముందే పోస్ట్-క్వాంటం కీ స్థాపన జరగాల్సి ఉంటుంది. (IKE అనేది IPsec VPNల వెనుక ఉన్న కీ-నెగోషియేషన్ ప్రోటోకాల్.)
ఇది క్రిప్టోగ్రఫీ సమస్య కాకముందు GRC సమస్య ఎందుకు అవుతుంది?
ఇది వారి డెస్క్ల మీదకు చేరడానికి మూడు కారణాలు ఉన్నాయి CISక్రిప్టో ఇంజనీర్లతోనే ఉండిపోకుండా, OS మరియు కంప్లయన్స్ ఆఫీసర్లతో పనిచేయడం.
గడువులు చట్టం మరియు నిబంధనల నుండి వస్తాయి, భౌతిక శాస్త్రం నుండి కాదు. CRQC ఎప్పుడు వస్తుందో ఎవరికీ తెలియదు. 2030 చివరి నాటికి అధిక-ప్రమాదకర వినియోగ సందర్భాలను తరలించాలని EU ఆశిస్తోందని, అలాగే ఆస్ట్రేలియా ASD మొత్తం పరివర్తనను ఆశిస్తోందని ఎవరైనా తెలుసుకోవచ్చు. పూర్తి 2030 చివరి నాటికి, మరియు 2030 తర్వాత 112-బిట్ భద్రతా-బలం స్థాయిలో RSA మరియు ఎలిప్టిక్-కర్వ్ క్రిప్టోగ్రఫీని NIST రద్దు చేస్తుందని, అలాగే 2035 తర్వాత క్వాంటమ్కు హాని కలిగించే అన్ని పబ్లిక్-కీ క్రిప్టోగ్రఫీని అనుమతించదని ఆ తేదీలు చెబుతున్నాయి. ఆ తేదీలు ఆడిట్ చేయదగినవి; క్వాంటమ్ కాలక్రమం కాదు.
మొదటి డెలివరబుల్ అనేది ఒక ఆడిట్ ఆర్టిఫ్యాక్ట్. ఏదైనా అల్గోరిథంను మార్చడానికి ముందు, ప్రతి పాలన ఒకే ప్రశ్నను అడుగుతుంది: మీ వద్ద ఏ క్రిప్టోగ్రఫీ ఉంది మరియు అది ఎక్కడ ఉంది? అది ఒక ఇన్వెంటరీ బాధ్యత — అంటే, ఒక యజమాని, సమీక్షా క్రమం మరియు సాక్ష్యాధారాల అవసరాలతో కూడిన ఒక పాలనాపరమైన అందించాల్సిన అంశం. క్వాంటమ్ ఉన్నా లేకపోయినా, PCI DSS మార్చి 2025 నుండి ఖచ్చితంగా దీనినే తప్పనిసరి చేసింది.
ఇది కొనుగోలు సమస్య. మీ వద్ద ఉన్న క్రిప్టోగ్రఫీలో చాలా భాగం మీది కాదు. అది లైబ్రరీలు, ప్లాట్ఫారమ్లు, అప్లయెన్సులు, సాస్ ప్రొవైడర్లు మరియు పేమెంట్ టెర్మినల్స్లో ఉంది. EU రోడ్మ్యాప్ సంస్థలను "అంతర్గత డిపెండెన్సీలు మరియు థర్డ్ పార్టీ డిపెండెన్సీలు రెండింటినీ పరిశీలిస్తూ... డిపెండెన్సీ మ్యాప్లను రూపొందించమని" కోరుతుంది; మీ వెండర్లను అడగవలసిన పోస్ట్-క్వాంటం ప్రశ్నల అనుబంధ జాబితాను ASD ప్రచురిస్తుంది. ఈ రెండూ సరఫరాదారుల నిర్వహణ కార్యకలాపాలే, మరియు ఈ రెండింటికీ మీరు ఆడిటర్ ముందు ఉంచగల సాక్ష్యం అవసరం.
నియమంebookమీకు వాస్తవానికి వర్తించేది
అల్గోరిథంలు స్థిరపడ్డాయి
NIST కోర్ పోస్ట్-క్వాంటంను ఖరారు చేసింది standard2024 ఆగస్టులో — ML-KEM కీలక స్థాపన కోసం (FIPS 203), మరియు ML-DSA (FIPS 204) మరియు SLH-DSA (FIPS 205సంతకాల కోసం — కాబట్టి ఇకపై “వేచి ఉండాల్సిన” అవసరం లేదు standards” రక్షణ. A KEM, లేదా కీ-ఎన్క్యాప్సులేషన్ మెకానిజం, అనేది కీ ఎక్స్ఛేంజ్కు పోస్ట్-క్వాంటం ప్రత్యామ్నాయం: ఇది రెండు పక్షాల మధ్య ఒక ఉమ్మడి రహస్యాన్ని స్థాపిస్తుంది, మరియు ఇదే HNDLను నిలిపివేసే అంశం.
మరో ఇద్దరు విమానంలో ఉన్నారు: FN-DSA (ఫాల్కన్ ఆధారంగా రూపొందించిన FIPS 206) ఇంకా ముసాయిదాగా కూడా ప్రచురించబడలేదు, మరియు ప్రధాన కార్యాలయం మార్చి 2025లో కోడ్-ఆధారిత బ్యాకప్ కీ-ఎన్క్యాప్సులేషన్ మెకానిజంగా ఎంపిక చేయబడింది, ఇది డాక్యుమెంట్ చేయబడింది NIST IR 8545ఈ రోజు ఏ ఒక్కరూ ఒక ప్రణాళికను అడ్డుకోకూడదు, కానీ రెండూ నిర్మించడానికి కారణాలే. క్రిప్టో-చురుకుదనం కోడ్ను తిరిగి వ్రాయడం ద్వారా కాకుండా, కాన్ఫిగరేషన్ ద్వారా అల్గోరిథంను మార్చగలగడం. మీ అల్గోరిథంలలో ఏది ఏదిగా మారుతుందో ఇందులో పేర్కొనబడింది. ప్రత్యామ్నాయ మ్యాప్ ఇంకా క్రిందకి.
సూచన కాలక్రమం: NIST IR 8547
NIST IR 8547, పోస్ట్-క్వాంటం క్రిప్టోగ్రఫీకి పరివర్తన Standardsచాలా ఇతర రోడ్మ్యాప్లు దీనిని ప్రామాణికంగా తీసుకుంటాయి, ఎందుకంటే ఇది సాంప్రదాయ పబ్లిక్-కీ క్రిప్టోగ్రఫీ విరమణకు తేదీలను నిర్దేశిస్తుంది:
| అల్గోరిథం కుటుంబం | పారామీటర్లు | ట్రాన్సిషన్ |
|---|---|---|
| ECDSA, RSA (సంతకాలు) | 112 బిట్స్ భద్రతా బలం | 2030 తర్వాత రద్దు చేయబడింది, 2035 తర్వాత అనుమతించబడదు |
| ECDSA, EdDSA, RSA (సంతకాలు) | ≥ 128 బిట్ల భద్రతా బలం | 2035 తర్వాత అనుమతించబడదు |
| ఫైనైట్-ఫీల్డ్ DH మరియు MQV, ECDH, RSA కీలక స్థాపన | 112 బిట్స్ భద్రతా బలం | 2030 తర్వాత రద్దు చేయబడింది, 2035 తర్వాత అనుమతించబడదు |
యూనిట్లపై ఒక గమనిక: NIST ఇలా పేర్కొంది భద్రతా బలం, కీ పొడవు కాదు. ప్రతి SP 800-57 భాగం 1 సవరణ 5, పట్టిక 2, 112-బిట్ శక్తి స్థాయి RSA-2048 మరియు 224–255-బిట్ ఆర్డర్ (P-224) కలిగిన ఎలిప్టిక్ కర్వ్లు; 128-బిట్ స్థాయి RSA-3072 మరియు 256–383 బిట్ల వక్రతలు (P-256). కాబట్టి “112-బిట్ RSA” అనేది 112-బిట్ కీ కాదు — అది RSA-2048, ఇది ఇప్పటికీ ఉత్పత్తిలో ఉన్న TLSలో అధిక భాగాన్ని ముగిస్తుంది. మరియు సర్వవ్యాప్తమైన P-256 / RSA-3072 జత కాదు 2030 డిప్రిసియేషన్ బకెట్లో; ఇది 2035 డిసలోవెన్స్ బకెట్లో ఉంది. రెండు బకెట్లు ఒకే చోట ముగుస్తాయి: 2035 తర్వాత ఏ పారామీటర్ సైజులోనైనా క్వాంటమ్-వల్నరబుల్ పబ్లిక్-కీ అల్గోరిథం ఆమోదించబడదు.
స్టీరింగ్లో దీనిని ఉదహరించే ముందు తెలుసుకోవలసిన ఒక హెచ్చరిక commitటీ: IR 8547 ఇంకా ప్రాథమిక ప్రజా ముసాయిదాగానే ఉంది — నవంబర్ 2024లో ప్రచురించబడింది, వ్యాఖ్యల గడువు జనవరి 2025తో ముగిసింది, ఈ రచన చేసే సమయానికి తుది రూపం ఏదీ లేదు. అయినప్పటికీ, ఇది ఒక ప్రామాణికంగా మారడాన్ని ఆపలేదు; జాతీయ రోడ్మ్యాప్లు మరియు విక్రేత ఉత్పత్తులు, క్సైజెని చేర్చబడింది, దానితో సరిపోల్చి క్రమాంకనం చేయండి. అది ఏమిటో కూడా గమనించండి. కాదు: ఇది ఇన్వెంటరీలు, డిస్కవరీ లేదా క్రిప్టో-అజిలిటీ గురించి ఏమీ చెప్పదు. ఆ బాధ్యతలు వేరే చోట నుండి వస్తాయి.
ప్రపంచ పటం: ఎవరు ఏమి చెబుతారు మరియు ఎప్పటిలోగా
ఈ పట్టిక ప్రాంతాల వారీగా నియంత్రణ చట్రాన్ని సంగ్రహిస్తుంది:
| అధికార పరిధి / సంస్థ | సెట్ చేయబడింది ఏమిటి | కీలక తేదీలు |
|---|---|---|
| ఆస్ట్రేలియా — ASD | ఎక్కడైనా అత్యంత కచ్చితమైన కాలపరిమితి. RSA, DH, ECDH మరియు ECDSA లను నిలిపివేయమని ISM సిఫార్సు చేస్తోంది. | ప్రణాళిక 2026 · ప్రారంభం 2028 · పూర్తి 2030 |
| EU — NIS CG రోడ్మ్యాప్; COM(2026) 13, PQCని NIS2లో చేర్చాలని ప్రతిపాదిస్తుంది | జాతీయ రోడ్మ్యాప్లు, క్రిప్టోగ్రాఫిక్ ఇన్వెంటరీలు, డిపెండెన్సీ మ్యాప్లు; పేరు ద్వారా సిఫార్సు చేయబడిన CBOM | 2026 మొదటి అడుగులు · 2030 అధిక-ప్రమాదం పూర్తి · 2035 మధ్యస్థ/తక్కువ |
| స్పెయిన్ — CCN-TEC 009 / BP-37 (జూలై 2026) | క్రిప్టోగ్రాఫిక్-ఇన్వెంటరీ డెలివరబుల్తో EU మైలురాళ్లు వాస్తవరూపం దాల్చాయి | 31.12.2026 వ్యూహం, పాలన, క్రిప్టో ఇన్వెంటరీ, పైలట్లు · 31.12.2030 అధిక-ప్రమాదం · 31.12.2035 మధ్యస్థం |
| యూకే — ఎన్సిఎస్సి | మొదట కనుగొనడం, ఆ తర్వాత ప్రాధాన్యత వలస | 2028 ఆవిష్కరణ + ప్రణాళిక · 2031 అధిక ప్రాధాన్యత · 2035 పూర్తి |
| కెనడా — CCCS ITSM.40.001 | విభాగ ప్రణాళికలు మరియు వార్షిక పురోగతి నివేదిక | ఏప్రిల్ 2026 ప్రణాళికలు · 2031 అధిక ప్రాధాన్యత · 2035 పూర్తి |
| US ఫెడరల్ — EO 14412 / OMB M-26-15 | ఏజెన్సీ మైగ్రేషన్, కాంట్రాక్టర్ క్యాస్కేడ్ మరియు CBOM కనీస అంశాలు | ~మార్చి 2027 CBOM అంశాలు · 2030 కీలక స్థాపన + FAR నియమం · 2031 సంతకాలు · 2035 పూర్తి |
| అమెరికా జాతీయ భద్రతా వ్యవస్థలు — ఎన్ఎస్ఏ సిఎన్ఎస్ఏ 2.0 | స్వచ్ఛమైన PQC, హైబ్రిడ్ కాదు; ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | చాలా వర్గాలు 2030–2031 · మిగిలినవి 2033 |
| జపాన్ — క్రిప్ట్రెక్; 2025 సైబర్ సెక్యూరిటీ వ్యూహం | సిఫార్సు చేయబడిన సైఫర్ల జాబితాకు ML-KEM జోడించబడింది (మార్చి 2026); PQC తక్షణ విధాన ప్రాధాన్యతకు ఉన్నతీకరించబడింది | వలసల మార్గ ప్రణాళిక తయారీలో ఉంది |
| దక్షిణ కొరియా — జాతీయ గూఢచార సేవ / MSIT, KpqC | జాతీయ మాస్టర్ ప్లాన్తో పాటు దేశీయ అల్గోరిథంల సమితి (HAETAE, AIMer, SMAUG-T, NTRU+) 2024–25 కోసం ఎంపిక చేయబడింది, ఇది NISTతో పాటుగా నడుస్తుంది. | రంగాల పైలట్ ప్రాజెక్టులు కొనసాగుతున్నాయి |
| చైనా — ఐసిసిఎస్ / స్టేట్ క్రిప్టోగ్రఫీ అడ్మినిస్ట్రేషన్ | సార్వభౌమ మార్గం: NIST అల్గోరిథంలను స్వీకరించడానికి బదులుగా దాని స్వంత PQC పోటీ (సమర్పణలు జూన్ 2026లో ముగిశాయి) | బహిరంగ ముగింపు తేదీ లేదు |
| సింగపూర్ — MAS సలహా (ఫిబ్రవరి 2024) | రంగాల వారీగా: ఆర్థిక సంస్థలు క్రిప్టోగ్రాఫిక్ ఆస్తుల జాబితాను రూపొందించుకోవాలని మరియు మైగ్రేషన్ కోసం ప్రాధాన్యత గల ఆస్తులను గుర్తించాలని ఆదేశించబడ్డాయి. | నిర్ణీత తేదీ లేదు |
| న్యూజిలాండ్ — NZISM | PQC ప్రిపరేషన్ విభాగం ఉంది; PQC అల్గోరిథంలు ఏవీ ఆమోదించబడలేదు మరియు మైగ్రేషన్ గడువు ఏదీ నిర్దేశించబడలేదు. | ఏదీ సెట్ చేయబడలేదు |
| యుఎఇ | ప్రభుత్వ మద్దతుతో కూడిన క్రిప్టో-డిస్కవరీ ప్రోత్సాహంతో, జాతీయ ఎన్క్రిప్షన్ విధానం మరియు జాతీయ పోస్ట్-క్వాంటం మైగ్రేషన్ కార్యక్రమం. | కార్యక్రమం కొనసాగుతోంది |
| ఇజ్రాయెల్ — INCD / బ్యాంక్ ఆఫ్ ఇజ్రాయెల్ | మౌలిక సదుపాయాలను మ్యాప్ చేయాలని, బహిర్గతమైన డేటాను గుర్తించాలని ప్రభుత్వ సంస్థలకు సూచన; ఇన్వెంటరీలు మరియు రోడ్మ్యాప్లపై రంగాల వారీ మార్గదర్శకాలు — ఇవి మార్గదర్శకాలు మాత్రమే, ఇంకా తప్పనిసరి ఆదేశాలు కావు | మార్గదర్శకత్వం |
| బ్రెజిల్ — ఐటీఐ | పోస్ట్-క్వాంటం అల్గారిథమ్లు జాతీయ పబ్లిక్-కీ మౌలిక సదుపాయమైన ICP-బ్రెజిల్లో ఒక నియమావళి ఆదేశం ద్వారా పొందుపరచబడుతున్నాయి (జనవరి 2026) | సర్టిఫికేట్ జారీలోకి దశలవారీగా మార్చబడింది |
| మిగిలిన లాటిన్ అమెరికా (మెక్సికో, కొలంబియా, పెరూ, చిలీ…) | ఈ రచన చేసే సమయానికి PQC-కి ప్రత్యేకమైన జాతీయ ఆదేశం ఏదీ ప్రచురించబడలేదు | రంగ నియంత్రణ సంస్థలు, పిసిఐ డిఎస్ఎస్ మరియు కస్టమర్ ఒప్పందాల ద్వారా బాధ్యతలు ఏర్పడతాయి |
మూడు విచలనాలు ఒక పట్టిక వరుస కంటే ఎక్కువ విలువైనవి.
- ఆస్ట్రేలియా మిగతా అందరికంటే ఐదేళ్లు ముందుంది. ASD మార్గదర్శకత్వం “2030 నాటికి బలహీనమైన పారామీటర్లను నిలిపివేయడం” కాదు — అది “2030 చివరి నాటికి పరివర్తనను పూర్తి చేసి ఉండాలి” అని, మరియు ఆ తేదీ నాటికి, “రివెస్ట్-షమీర్-ఆడ్లెమాన్ (RSA), డిఫీ-హెల్మాన్ (DH), ఎలిప్టిక్ కర్వ్ డిఫీ-హెల్మాన్ (ECDH) మరియు ఎలిప్టిక్ కర్వ్ డిజిటల్ సిగ్నేచర్ అల్గారిథం (ECDSA) ప్రిమిటివ్స్ వంటి క్రిప్టోగ్రాఫిక్ అల్గారిథంలతో సహా” సాంప్రదాయ అసమరూప క్రిప్టోగ్రఫీ వాడకాన్ని నిలిపివేయాలని ISM సిఫార్సు చేస్తోంది. మీరు ఆస్ట్రేలియాలో కార్యకలాపాలు నిర్వహిస్తుంటే లేదా ఆస్ట్రేలియా ప్రభుత్వ సరఫరా గొలుసులకు విక్రయిస్తుంటే, అదే మీకు కట్టుబడి ఉండాల్సిన తేదీ, 2035 కాదు.
- చైనా సార్వభౌమ మార్గంలో పయనిస్తోంది. ఇది ML-KEM మరియు ML-DSA లను స్వీకరించలేదు; స్టేట్ క్రిప్టోగ్రఫీ అడ్మినిస్ట్రేషన్ యొక్క సంస్థ తదుపరి తరం వాణిజ్య అల్గారిథమ్ల కోసం దాని స్వంత పిలుపును నిర్వహించింది, దీనికి సమర్పణలు జూన్ 2026లో ముగిశాయి మరియు standardఅనుసరించాల్సినవి. ఒక బహుళజాతి సంస్థకు దీని అర్థం ప్రణాళిక వేయడం రెండు ఒకే వర్గంలోని పోస్ట్-క్వాంటం అల్గోరిథం కుటుంబాలలో, ఎలిప్టిక్-కర్వ్ ఆధారితమైన, కాబట్టి అదే విధంగా షోర్-బ్రోకెన్ అయిన SM2, అక్కడి నుండి తరలివెళ్లడానికి ప్రస్తుత అల్గోరిథంగా ఉంది. ఇక్కడితో క్రిప్టో-అజిలిటీ ఒక అబ్స్ట్రాక్షన్గా ఉండదు.
- ప్రపంచంలోని చాలా ప్రాంతాలకు అసలు జాతీయ PQC ఆదేశం లేదు — మరియు దానివల్ల పెద్దగా మార్పు ఏమీ ఉండదు. లాటిన్ అమెరికాలోని చాలా ప్రాంతాలలో, మరియు మధ్యప్రాచ్యం, ఆసియా-పసిఫిక్లోని అధిక భాగంలో, ఎటువంటి PQC గడువు ప్రచురించబడలేదు. సరిహద్దులను పట్టించుకోని మూడు మార్గాల ద్వారా బాధ్యతలు ఇప్పటికీ వస్తూనే ఉన్నాయి: రంగ నియంత్రకాలు (ఆర్థిక సంస్థలకు సింగపూర్ తరహా సలహా; ఒక కేంద్ర బ్యాంకు అంచనాలు), సమాంతర standardఇప్పటికే క్రిప్టోగ్రాఫిక్ ఇన్వెంటరీ (PCI DSS, ISO/IEC 27001 కంట్రోల్ సెట్లు) మరియు కస్టమర్లను కోరే సరఫరాదారు. EU, ఆస్ట్రేలియన్ లేదా US ఫెడరల్ కొనుగోలుదారుకు సరఫరాదారు ఒప్పందం ద్వారా వారి గడువును పొందుతాడు.
అసలు ఒక ప్రైవేట్ సంస్థను ఏది బంధిస్తుంది?
జాతీయ రోడ్మ్యాప్లను ఒక క్షణం పక్కన పెట్టండి. చాలా ప్రైవేట్ సంస్థలకు అమలు చేయదగిన బాధ్యతలు నాలుగు అంశాల నుండి వస్తాయి, వాటిలో ఏదీ పరిమాణాత్మక పంపిణీ కోసం వ్రాయబడలేదు:
- NIS2 (డైరెక్టివ్ (EU) 2022/2555) ఆర్టికల్ 21(2)(h)లో, ప్రాథమిక రిస్క్-నిర్వహణ చర్యగా "క్రిప్టోగ్రఫీ మరియు, తగిన చోట, ఎన్క్రిప్షన్ వాడకానికి సంబంధించిన విధానాలు మరియు ప్రక్రియలు" అవసరమని నిర్దేశిస్తుంది. COM(2026) 13, ఆర్టికల్ 7(2)కి PQC ట్రాన్సిషన్ను జోడించడం ద్వారా క్వాంటం డైమెన్షన్ను స్పష్టంగా తెలియజేస్తుంది.
- DORA - ది డిజిటల్ ఆపరేషనల్ రెసిలెన్స్ యాక్ట్ మరియు దాని సాంకేతికత standards, కమిషన్ ప్రతినిధి నియంత్రణ (EU) 2024/1774ఆర్టికల్ 6 ప్రకారం, ఆర్థిక సంస్థలు తమ ఎన్క్రిప్షన్ పాలసీలో "క్రిప్టానాలసిస్లోని పరిణామాల ఆధారంగా, అవసరమైన చోట, క్రిప్టోగ్రాఫిక్ టెక్నాలజీని అప్డేట్ చేయడానికి లేదా మార్చడానికి నిబంధనలను" చేర్చాలి, మరియు ఒకవేళ వారు అప్డేట్ చేయలేకపోతే, "సైబర్ ముప్పులకు వ్యతిరేకంగా స్థితిస్థాపకతను నిర్ధారించే నివారణ మరియు పర్యవేక్షణ చర్యలను" చేపట్టాలి. ఇది ఒక పర్యవేక్షకుడితో కూడిన క్రిప్టో-ఎజిలిటీ బాధ్యత, మరియు దాని ఉపోద్ఘాతాలు క్వాంటం పురోగతులను స్పష్టంగా పేర్కొంటాయి.
- PCI DSS v4.0 అవసరం 12.3.3 — చాలా సంస్థలు ఇది మారువేషంలో ఉన్న ఒక PQC ఆవశ్యకత అని గ్రహించకుండానే ఇప్పటికే విఫలమవుతున్నాయి. PCI SSC దీనిని "ఉపయోగంలో ఉన్న క్రిప్టోగ్రాఫిక్ సైఫర్ సూట్లు మరియు ప్రోటోకాల్లను కనీసం ప్రతి 12 నెలలకు ఒకసారి డాక్యుమెంట్ చేయడానికి మరియు సమీక్షించడానికి ఒక కొత్త ఆవశ్యకత"గా వర్ణిస్తుంది, మరియు ఇది ఒక ఉత్తమ పద్ధతిగా ఉండటం ఆగిపోయింది. 31 మార్చి 2025PQC గడువు లేదు, క్వాంటం అల్గారిథంల జాబితా లేదు — కానీ వార్షిక క్రిప్టోగ్రాఫిక్ ఇన్వెంటరీ మరియు క్రిప్టోగ్రాఫిక్ మార్పులకు ప్రతిస్పందించడానికి డాక్యుమెంట్ చేయబడిన ప్రణాళిక ముందుగానే ఉన్నాయి.cisPQC ప్రోగ్రామ్కు అవసరమైన నియంత్రణలు ఇప్పటికే అమలులో ఉన్నాయి మరియు ఆడిట్ చేయబడ్డాయి.
- సేకరణ క్యాస్కేడ్. రెండు నిబంధనలు ఏ జాతీయ రోడ్మ్యాప్ కన్నా విస్తృతమైన ప్రభావాన్ని చూపుతాయి. సైబర్ రెసిలెన్స్ చట్టం (రెగ్యులేషన్ (ఈయూ) 2024/2847) నుండి వర్తిస్తుంది 11 డిసెంబర్ 2027 మరియు ఇప్పటికే ఒకదాన్ని చేస్తుంది SBOM డిజిటల్ అంశాలున్న ఉత్పత్తులకు తయారీదారు బాధ్యత — ఇది CBOMను తప్పనిసరి చేయదు, కానీ యంత్రం చదవగలిగే బిల్ ఆఫ్ మెటీరియల్స్ను ఉత్పత్తి-అనుకూలత కళాఖండాలుగా స్థాపిస్తుంది. మరియు USలో, EO 14412 ఫెడరల్ అక్విజిషన్ రెగ్యులేషన్ (FAR) కౌన్సిల్ను ఒక నియమాన్ని ప్రతిపాదించమని ఆదేశిస్తుంది, ఇది అవసరం కవర్ చేయబడిన కాంట్రాక్టర్లు PQC అల్గోరిథంలను చేర్చిన NIST FIPSకు అనుగుణంగా ఉండటానికి 31 డిసెంబర్ 2030 నాటికిమరియు — అత్యంత విస్తృత పరిధి కలిగిన నిబంధన — ఆదేశిస్తుంది CISA మరియు NIST 270 రోజులలోపు (సుమారుగా) ప్రచురించాలి 19 మార్చి 2027), “క్రిప్టోగ్రాఫిక్ బిల్ ఆఫ్ మెటీరియల్స్ కోసం కనీస అంశాల గురించి ఏజెన్సీల సునిశ్చిత అభిప్రాయాన్ని వివరించే ప్రజా మార్గదర్శకం. ఈ అంశాలు హార్డ్వేర్ లేదా సాఫ్ట్వేర్ అంశం ద్వారా ఉపయోగించబడే క్రిప్టోగ్రాఫిక్ ఆస్తుల స్వయంచాలక అంచనాను ఎనేబుల్ చేయాలి.”
ఆ చివరిది వాషింగ్టన్కు మించి చాలా ప్రాముఖ్యతను కలిగి ఉంది. “ఒకదానికి కనీస అంశాలు SBOM” అనేది ముందుcisసాఫ్ట్వేర్ బిల్ ఆఫ్ మెటీరియల్స్ ప్రపంచవ్యాప్తంగా ఒక మంచి ఆలోచన నుండి ఒప్పంద పత్రంగా ఎలా మారిందో CBOM ఇప్పుడు అదే మార్గంలో ఉంది. స్వయంచాలక మదింపు అవసరంలో భాగంగా వ్రాయబడింది — మాన్యువల్ స్ప్రెడ్షీట్ దానిని నెరవేర్చదు.
ఫార్మాట్: CycloneDX CBOM
CycloneDX ఉంది standard అది CBOMకు ఒక నిర్దిష్ట రూపాన్ని ఇస్తుంది. వెర్షన్ 1.721 అక్టోబర్ 2025న విడుదల చేయబడి, ECMA-424 2వ ఎడిషన్గా ఆమోదించబడినది, ప్రస్తుత క్రిప్టో-కేంద్రీకృత సవరణ: ఇది ఒక standardక్రిప్టోగ్రాఫిక్ యొక్క జాబితా అల్గోరిథం కుటుంబాలు మరియు సమగ్ర జాబితా దీర్ఘవృత్తాకార వక్రతలుప్రత్యేకంగా “ఆడిట్లు, కంప్లయన్స్ రివ్యూలు మరియు PQC రెడీనెస్ అసెస్మెంట్లకు” మద్దతు ఇవ్వడానికి. ఒక CycloneDX CBOM నాలుగు రకాల క్రిప్టో ఆస్తులను వివరిస్తుంది — అల్గారిథమ్లు, ప్రోటోకాల్లు, సర్టిఫికేట్లు మరియు కీలు, IVలు మరియు సాల్ట్ల వంటి సంబంధిత మెటీరియల్ — అదనంగా వాటిని అమలు చేసే సాఫ్ట్వేర్ కాంపోనెంట్లు.
ఈ విషయం సంకుచితమైనదే అయినా ఉపయోగకరమైనది: CBOM కనీస అంశాలు ప్రచురించబడినప్పుడు, మార్కెట్ అప్పటికే CycloneDX ఫార్మాట్లోనే ఉంటుంది.
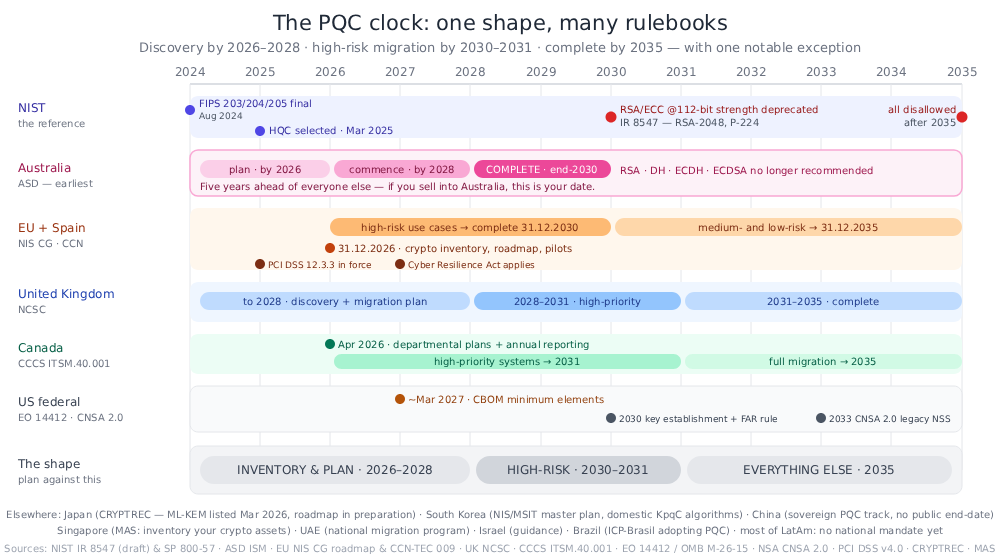
ఏకీకృత కాలక్రమం
నమూనా దాదాపు అన్నిచోట్లా ఒకే ఆకారంలో ఉంటుంది: 2026–2028 నాటికి ఆవిష్కరణ, 2030–2031 నాటికి అధిక-ప్రమాద వలసలు, 2035 నాటికి మిగతావన్నీ. ఆ ఆకృతికి అనుగుణంగా ప్రణాళిక వేసుకుంటే, మీరు వాటన్నిటితో విస్తృతంగా ఏకీభవిస్తారు. ఆ తర్వాత, అన్నింటినీ కలిపి ఉంచే ఆ ఒక్క తేదీని కనుగొనండి. మీరు మొదటగా — 2035 చాలా అరుదుగా వస్తుంది, మరియు PCI DSS పరిధిలో ఉన్న ఎవరికైనా ఇన్వెంటరీ బాధ్యత 2025లోనే ప్రారంభమైంది.
వలస ప్రక్రియే: దేని స్థానంలో ఏది వస్తుంది
గడువు తేదీలు అనేవి బ్రీఫింగ్లో సగం మాత్రమే. మిగతా సగం మీరు వాస్తవంగా మైగ్రేట్ చేస్తున్నది. కు — మరియు దీనికి సమాధానం ఒకే ప్రత్యామ్నాయం కాదు, విభిన్న పరిపక్వత, విభిన్న పరిమాణాలు మరియు చాలా భిన్నమైన లీడ్ టైమ్లతో కూడిన అనేక ప్రత్యామ్నాయాలు.
ప్రత్యామ్నాయ మ్యాప్
| ఈ రోజు మీ దగ్గర ఉన్నది | అది ఏమవుతుంది | Standard | ఏమి చూడాలి |
|---|---|---|---|
| RSA కీ రవాణా, DH / ECDH కీ మార్పిడి — TLS, VPN/IPsec, SSH, మెసేజింగ్ | ML-KEM, నేడు X25519తో హైబ్రిడ్గా ఆచరణలో ఉంది | FIPS 203 | అత్యవసరమైనది: ఇదే HNDLను నిలిపివేస్తుంది. ఇప్పటికే ఇంటర్నెట్ స్థాయిలో అమలు చేయబడింది. |
| RSA / ECDSA / EdDSA సాధారణ ప్రయోజన సంతకాలు — సర్టిఫికేట్లు, టోకెన్లు, పత్రాలు | ML-DSA | FIPS 204 | పరిమాణాలు. నేటి 3.2 kB మీడియన్ చైన్తో పోలిస్తే, ML-DSA-44 ప్రతి TLS కనెక్షన్కు సుమారుగా 15 kB అదనంగా జోడిస్తుంది. |
| విభిన్నమైన గణితపరమైన అంచనా అవసరమయ్యే సంతకాలు, లేదా చాలా కాలం నిలిచే విశ్వాస మూలాలు | SLH-DSA | FIPS 205 | హ్యాష్ ఆధారితమైనది మరియు సంప్రదాయబద్ధమైనది, కానీ పెద్ద సంతకాలు మరియు నెమ్మదిగా సంతకం చేయడం |
| ఫర్మ్వేర్, సాఫ్ట్వేర్ మరియు సెక్యూర్-బూట్ సైనింగ్ | XMSS లేదా LMS (స్టేట్ఫుల్ హాష్-ఆధారిత), లేదా SLH-DSA | ఎస్పీ 800-208 | రాష్ట్ర నిర్వహణ అనేది ఒక కఠినమైన కార్యాచరణ అవసరం — ఒకసారి మాత్రమే వాడే కీని మళ్లీ మళ్లీ ఉపయోగించడం పథకం యొక్క భద్రతను దెబ్బతీస్తుంది. |
| పరిమాణ-పరిమిత సంతకాలు | FN-DSA | FIPS 206 — ఇంకా ప్రచురించబడలేదు | దీనిని 2026–2027 ప్రణాళికలో చేర్చవద్దు |
| జాలక విచ్ఛిన్నానికి వ్యతిరేకంగా ఒక రక్షణ | HQC | మార్చి 2025లో ఎంపిక చేయబడింది, standard పెండింగ్ | బ్యాకప్ కెమ్, ప్రణాళిక కాదు. |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 లేదా SHA-3; 3DES, MD5, SHA-1లను తొలగించడం | ప్రస్తుత FIPS | గ్రోవర్ పరిధి: ఇది పరామితి మార్పు, భర్తీ కాదు. |
హైబ్రిడ్ — ఒక పోస్ట్-క్వాంటం అల్గోరిథంను ఒక క్లాసికల్ అల్గోరిథం తో కలపడం, తద్వారా దాడి చేసేవాడు రెండింటినీ ఛేదించాల్సి రావడం — పరివర్తన సమయంలో ఉండే డిఫాల్ట్ వైఖరి, మరియు RFC 9794 (జూన్ 2025) చివరకు standardదీని కోసం పదజాలాన్ని (“PQ/T హైబ్రిడ్”) నిర్వచించారు. ఇక్కడ విధానం భిన్నంగా ఉంటుంది, కాబట్టి ఇది ఇంజనీరింగ్ ప్రాధాన్యతకు సంబంధించిన ప్రశ్న కాదు, అధికార పరిధికి సంబంధించిన ప్రశ్న: స్పెయిన్ యొక్క CCN, లాటిస్-ఆధారిత సంతకాలను (ML-DSA, FN-DSA) హైబ్రిడైజ్ చేయాలని సిఫార్సు చేస్తూనే, హాష్-ఆధారిత స్కీమ్లకు (XMSS, SLH-DSA) అది అవసరం లేదని పేర్కొంది, మరియు EU వైఖరి విస్తృతంగా హైబ్రిడ్కు అనుకూలంగా ఉంది; దీనికి విరుద్ధంగా, CNSA 2.0 జాతీయ భద్రతా వ్యవస్థల కోసం స్వచ్ఛమైన PQCని కోరుకుంటుంది. ఒక బహుళజాతి సంస్థకు ఈ రెండు కాన్ఫిగరేషన్లు అవసరం అవుతాయి, ఇది కోడ్కు బదులుగా అల్గోరిథం ఎంపికను కాన్ఫిగరేషన్గా చేయడానికి ఒక వాదన.
సులభంగా ప్రత్యామ్నాయం లేనిది ఏమిటి
NIST standardక్వాంటం కచ్చితంగా రెండు విషయాలను మాత్రమే ఉపయోగించుకుంది: కీ ఎన్క్యాప్సులేషన్ మరియు డిజిటల్ సిగ్నేచర్లు. అది చాలా వరకు సిస్టమ్లకు సరిపోతుంది, కానీ మిగిలిన వాటికి ఏమాత్రం సరిపోదు. మీ సిస్టమ్లు పెయిరింగ్-ఆధారిత నిర్మాణాలు, ఐడెంటిటీ- లేదా అట్రిబ్యూట్-ఆధారిత ఎన్క్రిప్షన్, థ్రెషోల్డ్, బ్లైండ్ లేదా గ్రూప్ సిగ్నేచర్లు, లేదా ఇతర అధునాతన ప్రోటోకాల్-స్థాయి క్రిప్టోగ్రఫీపై ఆధారపడి ఉంటే, ఈ రోజు వలస వెళ్లడానికి ఆమోదించబడిన పోస్ట్-క్వాంటం సమానమైనది ఏదీ లేదు — నిజాయితీ గల సమాధానం ఏమిటంటే, ఆ ఉపయోగాలను ఇప్పుడే గుర్తించి, వాటిని పరిష్కరించబడనివిగా ఫ్లాగ్ చేసి, ఒక పరిష్కారం కోసం వేచి ఉండకుండా నిష్క్రమణ మార్గాన్ని రూపొందించుకోవడం. standardహార్డ్వేర్ రూట్స్ ఆఫ్ ట్రస్ట్కు కూడా ఇదే వర్తిస్తుంది: HSMలు (హార్డ్వేర్ సెక్యూరిటీ మాడ్యూల్స్), TPMలు మరియు స్మార్ట్కార్డ్లు నియంత్రణ కాలపరిమితి కంటే ఎక్కువ నిడివి గల సిలికాన్ రిఫ్రెష్ సైకిల్స్పై ఆధారపడి ముందుకు సాగుతాయి.
ఒకే వలస కాదు, వేర్వేరు లీడ్ టైమ్లతో కూడిన అనేక వలసలు
ఇక్కడే రీప్లేస్మెంట్ మ్యాప్ సంసిద్ధత కాలక్రమాన్ని మారుస్తుంది. అత్యవసర క్రమం మరియు లీడ్ టైమ్ క్రమం ఒకేలా ఉండవుమరియు, వాటిలో కేవలం ఒకదానిపై ఆధారపడి రూపొందించిన ప్రణాళిక గడువును కోల్పోతుంది.
- ప్రయాణంలో ఉన్న డేటా — కీలకమైన వ్యవస్థ. అత్యంత అత్యవసరం (ఇది HNDL ఉపరితలం) మరియు చిన్నదైన లీడ్ టైమ్: చాలా స్టాక్లకు ఇది ఒక లైబ్రరీ అప్గ్రేడ్ మరియు కాన్ఫిగరేషన్ మార్పు. ఇది స్పష్టంగా నిర్వహించదగినది కూడా — క్లౌడ్ఫ్లేర్ నివేదించింది. అక్టోబర్ 2025 దాని నెట్వర్క్కు మానవులు ప్రారంభించే ట్రాఫిక్లో సగానికి పైగా ఇప్పటికే పోస్ట్-క్వాంటం కీ అగ్రిమెంట్ను ఉపయోగిస్తున్నాయి. అంతరం మీ కనెక్షన్ వైపు ఉంది: టాప్ 100,000 పబ్లిక్ వెబ్ సర్వర్లలో కేవలం ~39% మాత్రమే దీనికి మద్దతు ఇచ్చాయి, మరియు క్లౌడ్ఫ్లేర్ వెనుక ఉన్న ఒరిజిన్ సర్వర్లలో 3.7% మద్దతు ఇచ్చాయి. ప్రస్తుత గణాంకాలు ఇలా ఉన్నాయి క్లౌడ్ఫ్లేర్ రాడార్. ఇక్కడ మొదలుపెట్టి, త్వరగా ముగించండి.
- కోడ్, ఫర్మ్వేర్ మరియు సెక్యూర్-బూట్ సైనింగ్. HNDL ఆవశ్యకత తక్కువగా ఉంటుంది — ఎవరూ సంతకాన్ని సేకరించరు — కానీ దీనికి చాలా సమయం పడుతుంది మరియు గడువు కూడా ముందే వస్తుంది, ఎందుకంటే 2027లో పంపబడిన పరికరం 2040లో కూడా సంతకాలను ధృవీకరించాల్సి ఉంటుంది, మరియు సంతకాల మూలాలకు దశాబ్దానికి పైగా కాలపరిమితి ఉంటుంది. standardలు సిద్ధంగా ఉన్నాయి (SP 800-208, SLH-DSA); సరిగ్గా ఇదే కారణంతో CNSA 2.0 మరియు స్పెయిన్ యొక్క CCN రెండూ ఫర్మ్వేర్ సైనింగ్కు ప్రాధాన్యతా క్రమంలో మొదటి స్థానం ఇచ్చాయి. అత్యవసరం తక్కువగా ఉన్నప్పటికీ ఇప్పుడే ప్రారంభించండి.
- PKI మరియు సర్టిఫికేట్లు. ఈ షెడ్యూల్ మీ నియంత్రణలో లేదు. పోస్ట్-క్వాంటం సర్టిఫికేట్లు 2027కి ముందు బ్రౌజర్ల అంతటా విస్తృతంగా అందుబాటులోకి వచ్చి, విశ్వసనీయంగా మారతాయని అంచనా వేయబడలేదు, 2025 చివరి నాటికి IETF వద్ద హైబ్రిడ్ సర్టిఫికేట్ ఫార్మాట్లు ఇంకా ఒక కొలిక్కి రాలేదు, మరియు చైన్ సైజులు అనేక రెట్లు పెరుగుతాయి. పైలట్ మరియు బడ్జెట్; మీకు స్వంతం కాని తేదీని వాగ్దానం చేయవద్దు.
- నిశ్చలంగా ఉన్న డేటా మరియు దీర్ఘకాలిక ఆర్కైవ్లు. బల్క్ ఎన్క్రిప్షన్ బాగానే ఉంది — AES-256 అనేది ఒక పారామీటర్ మార్పు. దీని పైన ఉన్న కీ హైరార్కీలోనే అసలు సమస్య ఉంది: RSA లేదా ECDHని ఉపయోగించే కీ ర్యాపింగ్ మరియు కీ ట్రాన్స్పోర్ట్. రీ-ఎన్క్రిప్షన్ ప్రక్రియలు నెమ్మదిగా ఉంటాయి మరియు బ్యాకప్లు, ఆర్కైవ్లు, ఎస్క్రోలను ప్రభావితం చేస్తాయి.
- ఎంబెడెడ్, OT (ఆపరేషనల్ టెక్నాలజీ — పారిశ్రామిక మరియు నియంత్రణ వ్యవస్థలు) మరియు థర్డ్-పార్టీ వ్యవస్థలు. విండో కంటే ఎక్కువ సమయం తీసుకునే రిఫ్రెష్ సైకిల్స్, మరియు అస్సలు మైగ్రేట్ చేయలేని కొన్ని అసెట్స్ ఉంటాయి. వాటికి పరిష్కారం రీప్లేస్మెంట్, కాంపెన్సేటింగ్ కంట్రోల్స్, లేదా డాక్యుమెంట్ చేయబడిన, అంగీకరించబడిన రిస్క్ — మరియు మీరు వాటిని ఎంత త్వరగా గుర్తిస్తే, ఆ ఎంపికలలో ప్రతి ఒక్కటీ అంత చౌకగా ఉంటుంది.
GRC ప్రణాళికకు రెండు ఆచరణాత్మక పరిణామాలు. మొదటిది, మీ తొలి నిర్బంధ తేదీ నుండి లీడ్ టైమ్ ప్రకారం వెనక్కి షెడ్యూల్ చేసుకోండి, కేవలం రిస్క్ స్కోర్ ఆధారంగా కాదు.ర్యాంక్ చేయబడిన బ్యాక్లాగ్, మీరు చేయవలసిన పనులలో దేనిని మొదట సరిచేయాలో మీకు తెలియజేస్తుంది. చెయ్యవచ్చు త్వరగా పరిష్కరించండి; లీడ్-టైమ్ జాబితా మీకు ఏమి చేయాలో తెలియజేస్తుంది ప్రారంభం మొదట, సంబంధం లేకుండా. రెండవది, ఇన్వెంటరీ కేవలం అల్గోరిథంను మాత్రమే కాకుండా, వినియోగ సందర్భాన్ని కూడా నమోదు చేయాలి.“ఈ రిపోజిటరీలోని RSA-2048” అనేది చర్య తీసుకోదగినది కాదు; “ప్రజలకు అందుబాటులో ఉండే సేవలో కీ రవాణా కోసం ఉపయోగించే RSA-2048” మరియు “ఫర్మ్వేర్పై సంతకం చేయడానికి ఉపయోగించే RSA-2048” అనేవి రెండు వేర్వేరు లక్ష్యాలు, రెండు వేర్వేరు గడువులు మరియు ఇద్దరు వేర్వేరు యజమానులతో కూడిన రెండు వేర్వేరు ప్రాజెక్టులు. అందుకే ఒక ఇన్వెంటరీ కేవలం అల్గోరిథం పేరును మాత్రమే కాకుండా, ఆ క్రిప్టోగ్రఫీని కనుగొన్న ప్రిమిటివ్ క్లాస్ను మరియు ఉపరితలాన్ని కూడా సంగ్రహించాల్సి ఉంటుంది — మరియు అందుకే దానిని నిర్మించడం అనుకున్నంత సులభం కాదని తేలింది.
PQC సంసిద్ధత ఎందుకు కష్టం: క్రిప్టోగ్రఫీ నిజంగా ప్రతిచోటా ఉంది
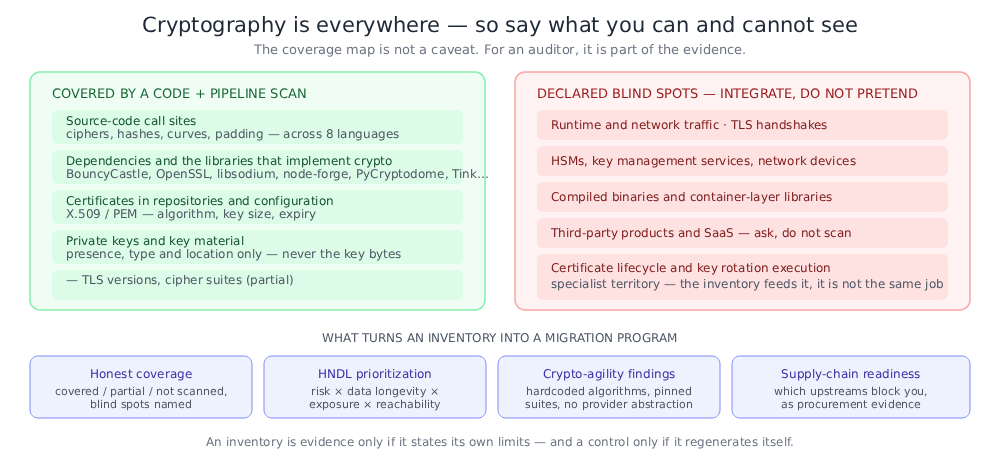
ప్రతి ప్రభుత్వం ముందుగా సరుకు నిల్వను అడుగుతుంది, ఎందుకంటే ఆ నిల్వను లెక్కించడమే కష్టమైన పని. సంస్థలు ప్రయత్నించిన వెంటనే ఈ విషయాన్ని తెలుసుకుంటాయి.
క్రిప్టోగ్రఫీ నిజానికి ఎక్కడ దాగి ఉంది
- మీ స్వంత మూలంలోని సైట్లకు కాల్ చేయండి — ఒక సర్వీస్లో నిర్మించిన సైఫర్, ఒక యుటిలిటీ క్లాస్లో ఎంచుకున్న హాష్, ఒక సైనింగ్ రొటీన్లో పేరు పెట్టిన కర్వ్. ఒకే మోనోరెపోలో ఎనిమిది భాషలు అంటే ఎనిమిది రకాల ఇడియమ్స్ అని అర్థం.
- సమన్వయాలు చాలా అప్లికేషన్లలోని అధిక శాతం క్రిప్టో, బృందం ఉద్దేశపూర్వకంగా ఎంచుకోని లైబ్రరీల ద్వారా అమలు చేయబడుతుంది: బౌన్సీకాజిల్, ఓపెన్ఎస్ఎస్ఎల్, లిబ్సోడియం, నోడ్-ఫోర్జ్, పైక్రిప్టోడోమ్, టింక్. ఏ అల్గోరిథం వాస్తవానికి అమలు అవుతుంది అనేది లైబ్రరీ యొక్క లక్షణం, మీ కోడ్ది కాదు.
- సర్టిఫికేట్లు మరియు కీలక సామగ్రి — X.509 సర్టిఫికేట్లు రిపోజిటరీలలోకి చెక్ ఇన్ చేయబడ్డాయి, PEM కీ ఫైల్స్ కాన్ఫిగ్ డైరెక్టరీలలో ఉన్నాయి, కీస్టోర్లు ఇమేజ్లలో పొందుపరచబడ్డాయి.
- ఇన్ఫ్రాస్ట్రక్చర్-యాజ్-కోడ్ మరియు ప్రోటోకాల్ కాన్ఫిగరేషన్ — టెర్రాఫార్మ్ మాడ్యూల్లో కనీస TLS వెర్షన్, ఇంగ్రెస్ కంట్రోలర్లో సైఫర్ సూట్ జాబితా, బేస్ ఇమేజ్లో SSH కాన్ఫిగరేషన్.
- కంటైనర్ చిత్రాలు మరియు సంకలనం చేయబడిన బైనరీలు — ఎవరి సోర్స్ స్కాన్ కూడా చదవని పొరలలోకి అనుసంధానించబడిన క్రిప్టో లైబ్రరీలు.
- థర్డ్-పార్టీ ఉత్పత్తులు మరియు సాస్ — మీరు చూడలేని, మార్చలేని, కేవలం అడిగి తెలుసుకోగలిగే క్రిప్టో.
- HSMలు, కీ నిర్వహణ సేవలు మరియు నెట్వర్క్ పరికరాలు — పూర్తిగా సాఫ్ట్వేర్కు అతీతంగా ఉండే క్రిప్టో.
దీన్ని స్కాన్గా కాకుండా ప్రోగ్రామ్గా మార్చే నాలుగు విషయాలు
నిజాయితీతో కూడిన కవరేజ్. ఒక జాబితా దాని పరిమితులను పేర్కొంటేనే అది సాక్ష్యం అవుతుంది. “మేము సోర్స్, డిపెండెన్సీలు, సర్టిఫికేట్లు, కీ ఫైల్స్ మరియు IaC "కాన్ఫిగరేషన్; మేము రన్టైమ్ ట్రాఫిక్, TLS హ్యాండ్షేక్లు, HSM కంటెంట్లు, కంపైల్ చేయబడిన బైనరీలు లేదా కంటైనర్ లేయర్లను స్కాన్ చేయలేదు" అనేది సమర్థించదగిన వాదన. హారం లేని సంఖ్య సమర్థించదగినది కాదు.
ప్రాధాన్యత ఇవ్వడం, లెక్క కట్టడం కాదు. ఒక పెద్ద ఎస్టేట్ వేలాది క్రిప్టో ఫైండింగ్స్ను ఉత్పత్తి చేస్తుంది. ఒక ఫ్లాట్ లిస్ట్ పనికిరాదు. ముఖ్యమైన ర్యాంకింగ్ నాలుగు విషయాలను మిళితం చేస్తుంది: అల్గోరిథం షోర్-బ్రోకెన్ అయిందా లేదా కేవలం గ్రోవర్-వీకెన్ చేయబడిందా; అది రక్షించే డేటా ఎంతకాలం గోప్యంగా ఉండాలి (HNDL ఫ్యాక్టర్); అది నెట్వర్క్కు బహిర్గతమైందా; మరియు అది టెస్ట్ ఫిక్స్చర్ లేదా వెండర్డ్ శాంపిల్లో ఉండకుండా, రన్నింగ్ కోడ్లో వాస్తవంగా అందుబాటులో ఉందా. "అధిక-ప్రమాద వినియోగ సందర్భాలకు మొదటి ప్రాధాన్యత" అని చెప్పే ప్రతి రోడ్మ్యాప్ ఒక ప్రాధాన్యతా ఆదేశాన్ని జారీ చేస్తుంది, మరియు మీరు దానికి అక్షర క్రమ జాబితా నుండి సమాధానం ఇవ్వలేరు.
కేవలం భర్తీ చేయడం కాదు, చురుకుదనం. రీప్లేస్మెంట్ మ్యాప్ చూపినట్లుగా, టార్గెట్ సెట్ ఇంకా మారుతూనే ఉంది మరియు హైబ్రిడ్ నియమాలు ప్రాంతాన్ని బట్టి మారుతూ ఉంటాయి — మీరు 2027లో చేసే మార్పిడి మీ చివరిది కాదు. హార్డ్కోడెడ్ అల్గోరిథం పేర్లు, పిన్ చేయబడిన సైఫర్ సూట్లు, ప్రొవైడర్ అబ్స్ట్రాక్షన్ లేకపోవడం మరియు చర్చకు తావులేని ప్రోటోకాల్ వెర్షన్లే దీనిని మలుపు తిప్పుతున్నాయి. తరువాత వీటిని మరో బహుళ-సంవత్సరాల ప్రాజెక్ట్లోకి మార్చండి. ఇవి స్వతహాగా కనుగొన్న విషయాలే, ఇప్పుడు సరిచేయడానికి చౌకగా ఉంటాయి కానీ తర్వాత ఖరీదైనవి.
సరఫరా గొలుసు. మీ అప్స్ట్రీమ్లో అత్యంత నెమ్మదైన దాని కంటే వేగంగా మీరు మైగ్రేట్ చేయలేరు. మీ డిపెండెన్సీలలో ఏవి PQCకి మద్దతు ఇస్తాయి, ఏవి హైబ్రిడ్ మోడ్లను అందిస్తాయి, ఏవి రోడ్మ్యాప్ను ప్రచురించాయి, అసలు ఏవి CBOMను ప్రచురిస్తాయి — ఇవే మీ క్రిటికల్ పాత్ను నిర్ధారిస్తాయి, మరియు NIS2 మరియు DORA సరఫరాదారు-ప్రమాద బాధ్యతల కింద ప్రొక్యూర్మెంట్ బృందానికి అవసరమైన సాక్ష్యం కూడా ఇదే.
ఇంకొక చిక్కు: ఇన్వెంటరీ అనేది ఒక నియంత్రణ మాత్రమే, ప్రాజెక్ట్ కాదు.
పరిశోధన వ్యాయామం చేయాలనేది సహజసిద్ధమైన ప్రేరణ.cisఅంటే, ఒక స్ప్రెడ్షీట్ను తయారు చేసి, దాన్ని ఫైల్ చేయండి. PCI DSS ఇప్పటికే తన పన్నెండు నెలల సమీక్షా చక్రంతో దాన్ని నిరోధిస్తుంది; స్పెయిన్ యొక్క CCN తన మైగ్రేషన్ చెక్లిస్ట్ను “క్రిప్టోగ్రాఫిక్ ఆస్తులు మరియు వాటి డిపెండెన్సీల ఇన్వెంటరీని అప్డేట్ చేయండి” అని ముగిస్తుంది; మరియు US అమలు మెమోరాండం ఇంకా సూటిగా ఉంది:
ఫెడరల్ ఐటీ పరిసరాల పరిమాణం మరియు సంక్లిష్టత దృష్ట్యా, క్రిప్టోగ్రఫీని కనుగొనడానికి మరియు నిర్వహించడానికి మాన్యువల్ పద్ధతులు తరచుగా సరిపోవు. ఏజెన్సీలు తమ క్రిప్టోగ్రాఫిక్ స్థితిపై సమగ్రమైన మరియు నిరంతరం నవీకరించబడిన అవగాహనను సాధించడానికి, సాధ్యమైనప్పుడు మరియు సముచితమైనప్పుడు ఆటోమేషన్ను ఉపయోగించాలి. ఇన్వెంటరీ నిర్వహణ, పాలసీ అమలు మరియు కంప్లయన్స్ రిపోర్టింగ్ కోసం ఆటోమేషన్ చాలా కీలకం.
క్రిప్టోగ్రఫీ మారుతూ ఉంటుంది: ఒక డెవలపర్ లైబ్రరీని జోడిస్తాడు, బేస్ ఇమేజ్ మారుతుంది, డిఫాల్ట్ సైఫర్ సూట్తో కొత్త సర్వీస్ వస్తుంది. ప్రతి బిల్డ్లో పునరుత్పత్తి చేయబడే ఇన్వెంటరీ ఒక నియంత్రణ; ప్రతి సంవత్సరం చేతితో పునరుత్పత్తి చేయబడేది మీరు ఎప్పటికీ పునరావృతం చేసే ఒక పురావస్తు ప్రాజెక్ట్ లాంటిది.
ఆచరణలో “PQC సంసిద్ధత” అంటే ఏమిటి
విక్రేత పరిభాషను పక్కన పెడితే, PQC సంసిద్ధత అంటే అవసరమైనప్పుడు ఆరు విషయాలను ఉత్పత్తి చేయగల సామర్థ్యం:
- ఒక క్రిప్టోగ్రాఫిక్ జాబితా ఒక standard మీరు చూడగలిగే ఉపరితలాలను కవర్ చేస్తూ, యంత్రం చదవగలిగే ఫార్మాట్లో, స్వయంచాలకంగా పునరుత్పత్తి చేయబడుతుంది.
- ప్రమాద వర్గీకరణ దానిలోని ప్రతి ఆస్తి: తప్పనిసరిగా భర్తీ చేయబడాలి (షోర్-బ్రోకెన్), ఉన్నచోటనే గట్టిపరచవచ్చు (గ్రోవర్-వీకెన్డ్), లేదా ఇప్పటికే క్వాంటం-సేఫ్.
- ర్యాంక్ చేయబడిన వలసల బ్యాక్లాగ్ అది డేటా యొక్క మన్నిక, లభ్యత మరియు అందుబాటును ప్రతిబింబిస్తుంది — కాబట్టి “అధిక-ప్రమాద వినియోగ సందర్భాలకు మొదటి ప్రాధాన్యత” అనేది జవాబుదారీగా ఉంటుంది.
- కవరేజ్ ప్రకటన అది మీ లోపాలను స్పష్టంగా పేర్కొంటుంది.
- సమ్మతి రుజువు మిమ్మల్ని వాస్తవంగా బంధించే పాలనలకు, వాటి తేదీలతో అనుసంధానించబడింది.
- సరఫరా గొలుసు సంసిద్ధత దృక్పథం మీ మైగ్రేషన్ను ఏ అప్స్ట్రీమ్లు అడ్డుకుంటున్నాయో మీకు తెలియజేస్తుంది.
మిగతావన్నీ — కీ రొటేషన్, సర్టిఫికేట్ లైఫ్సైకిల్, HSM ఆర్కెస్ట్రేషన్, నెట్వర్క్ డిస్కవరీ — ముఖ్యమైనవే, కానీ అవి ఈ ఆరింటి తర్వాతి దశలో ఉంటాయి. మీరు కనుగొనని దాన్ని రొటేట్ చేయలేరు.
క్సైజెని ఎలా సహాయపడుతుంది
క్సైజెనిస్ క్వాంటం-సేఫ్ కంప్లయన్స్ మీలో ఇప్పటికే నడుస్తున్న స్కాన్ నుండి ఈ ఆరుంటినీ ఉత్పత్తి చేసే సామర్థ్యం pipelineప్రత్యేక క్రిప్టో-ఎస్టేట్ ఉత్పత్తి లేదు, ఏజెంట్ లేదు, మీరు నిర్మించే విధానంలో మార్పు లేదు — క్రిప్టో డిస్కవరీ దీనితో పాటే నడుస్తుంది. SCA (సాఫ్ట్వేర్ కూర్పు విశ్లేషణ — డిపెండెన్సీ స్కాన్), SAST (స్టాటిక్ అప్లికేషన్ సెక్యూరిటీ టెస్టింగ్ — సోర్స్-కోడ్ స్కాన్) మరియు IaC మీ దగ్గర ఇప్పటికే ఉన్న విశ్లేషణ.
1 · CBOM. Xygeni, జావా, కోట్లిన్, జావాస్క్రిప్ట్/టైప్స్క్రిప్ట్, పైథాన్, గో, C#, PHP మరియు స్విఫ్ట్ భాషలలో నాలుగు రకాల క్రిప్టో ఆస్తులను — అల్గారిథమ్లు, ప్రోటోకాల్లు, సర్టిఫికేట్లు మరియు కీలు, సాల్ట్ల వంటి సంబంధిత మెటీరియల్ — కవర్ చేస్తూ ఒక CycloneDX CBOMను జారీ చేస్తుంది మరియు ప్రతి అల్గారిథమ్ను దానిని అమలు చేసే లైబ్రరీకి లింక్ చేస్తుంది. ఈ ప్లాట్ఫారమ్పై, కాంపోనెంట్లు, వల్నరబిలిటీలు, సీక్రెట్లతో పాటు క్రిప్టో ఆస్తులు కూడా ఫస్ట్-క్లాస్ ఇన్వెంటరీ ఆబ్జెక్ట్లుగా ఉంటాయి. IaC కనుగొన్న విషయాలు, కాబట్టి అవి ఒకే మూలాన్ని మరియు చరిత్రను కలిగి ఉంటాయి. కీలకమైన సమాచారం ఎప్పుడూ జాబితాలో చేర్చబడదు — కేవలం దాని ఉనికి, రకం మరియు స్థానం మాత్రమే.
2 · క్వాంటం-ప్రమాద వర్గీకరణ. ప్రతి ఆస్తికి లేబుల్ ఉంటుంది చిన్న-విరిగిన (పబ్లిక్-కీ, తప్పనిసరిగా మార్చాలి), గ్రోవర్-బలహీనపడ్డాడు (సమరూప లేదా హాష్, స్థానంలో గట్టిపరచదగినది) లేదా pqc-safeమరియు HNDL ఎక్స్పోజర్ కోసం ఫ్లాగ్ చేయబడింది. అదే వ్యత్యాసం నడిపిస్తుంది SAST ప్రాథమిక తరగతి ఆధారంగా శాఖలుగా విడిపోయే పరిష్కార సలహా: RSA మరియు ECC లకు "పరివర్తన సమయంలో హైబ్రిడ్ నిర్మాణంతో ML-KEM లేదా ML-DSA కు మారండి" అని సలహా ఇవ్వబడుతుంది, అయితే AES-128 మరియు SHA-256 లకు "కీ లేదా డైజెస్ట్ పరిమాణాన్ని పెంచండి" అని సలహా ఇవ్వబడుతుంది. ఇది ఉద్దేశపూర్వకమే — క్వాంటం శత్రువుకు వ్యతిరేకంగా పెద్ద RSA కీని సూచించడం ఏమీ చెప్పకపోవడం కంటే ఘోరమైనది, మరియు ఈ రెండు సందర్భాలను కలిపివేసే ఏ సాధనమైనా సరిగ్గా అదే చేస్తుంది.
3 · ర్యాంక్ చేయబడిన మైగ్రేషన్ బ్యాక్లాగ్. ఒక సాధారణ జాబితాకు బదులుగా, Xygeni ప్రతి క్వాంటమ్-హానికరమైన ఆస్తికి క్వాంటమ్ దుర్బలత్వం, డేటా దీర్ఘాయువు మరియు సున్నితత్వం, నెట్వర్క్ బహిర్గతం, చేరుకోగల సామర్థ్యం మరియు వ్యాపార విలువ ఆధారంగా 0–100 స్కోర్ ఇచ్చి, ఒక ర్యాంక్డ్ బ్యాక్లాగ్ను జారీ చేస్తుంది. ఇదే “2030 నాటికి అధిక-ప్రమాద వినియోగ సందర్భాలు” అనే నినాదాన్ని ఒక పని క్యూగా మారుస్తుంది.
4 · కవరేజ్ మ్యాప్. Xygeni తాను చూసినవి మరియు చూడనివి ఏమిటో నివేదిస్తుంది: సోర్స్ కోడ్, సర్టిఫికేట్లు, డిపెండెన్సీ అట్రిబ్యూషన్, ప్రైవేట్-కీ ఫైల్స్ మరియు IaC కాన్ఫిగరేషన్లు కవర్ చేయబడినవిగా, పాక్షికంగా స్కాన్ చేయబడినవిగా లేదా స్కాన్ చేయబడనివిగా జాబితా చేయబడతాయి, అలాగే రన్టైమ్ మరియు నెట్వర్క్ ట్రాఫిక్, TLS హ్యాండ్షేక్లు, HSM మరియు KMS కంటెంట్లు, కంపైల్ చేయబడిన బైనరీలు మరియు కంటైనర్-లేయర్ లైబ్రరీలు స్పష్టంగా బ్లైండ్ స్పాట్లుగా పేర్కొనబడతాయి. తన పరిమితులను తానే పేర్కొనే సాధనానికి ఆడిటర్లు బాగా స్పందిస్తారు; కాబట్టి, మా అనుభవంలో, అలా చేయండి CISఓస్.
5 · సమ్మతి రుజువు. కంప్లయన్స్ ఇంజిన్ క్రిప్టో ఇన్వెంటరీని ఆరు నిబంధనలకు వ్యతిరేకంగా మూల్యాంకనం చేస్తుంది మరియు వాటి వాస్తవ గడువులకు అనుగుణంగా పాస్, పాక్షికం లేదా ఫెయిల్ తీర్పులను అందిస్తుంది: NIST IR 8547, ఎన్ఎస్ఏ సిఎన్ఎస్ఏ 2.0, EU PQC రోడ్మ్యాప్మరియు పోస్ట్-క్వాంటం ఉపసమితులు PCI DSS 4.0, DORA మరియు NIS2. ఇది అదే కంప్లయన్స్ స్కానర్లో ఉంటుంది CIS సాఫ్ట్వేర్ సరఫరా గొలుసు బెంచ్మార్క్, OWASP SCVS మరియు OpenSSF standardఅందువల్ల, మీ మిగిలిన సాఫ్ట్వేర్ సరఫరా గొలుసు సమ్మతితో పాటు అదే ఛానెల్ ద్వారా PQC స్థితి నివేదికలు కూడా వెళ్తాయి. ASD, CCCS, CCN వంటి ఇతర సంస్థల నుండి నిర్బంధ గడువు ఉన్న సంస్థలు కూడా అదే ఆధారాలతో పని చేయవచ్చు, ఎందుకంటే ఆ రోడ్మ్యాప్లు కూడా అదే 2030/2035 స్కెలిటన్పై ఆధారపడి ఉంటాయి; ఆస్ట్రేలియా యొక్క 2030 చివరి నాటికి పూర్తయ్యే తేదీని మాత్రమే విడిగా ట్రాక్ చేయాలి.
6 · సరఫరా గొలుసు సంసిద్ధత. ప్రతి డిపెండెన్సీ ఒక పోస్ట్-క్వాంటం రెడీనెస్ అట్రిబ్యూట్ను కలిగి ఉంటుంది — అది PQCకి మద్దతు ఇస్తుందా, హైబ్రిడ్ మోడ్లను అందిస్తుందా, ప్రచురించిన రోడ్మ్యాప్ ఉందా వంటివి — తద్వారా మీ క్రిటికల్ పాత్లో ఏ అప్స్ట్రీమ్లు ఉన్నాయో మీరు చూడవచ్చు మరియు ప్రొక్యూర్మెంట్ కోసం వెండర్ రెడీనెస్ వ్యూను రూపొందించవచ్చు.
ఆరింటికి ఆవల: క్రిప్టో-చురుకుదనంపై పరిశోధన ఫలితాలు. Xygeni కూడా నమూనాలను సూచిస్తుంది తరువాత మైగ్రేషన్ అనేది తిరిగి వ్రాయడం — హార్డ్కోడెడ్ అల్గోరిథం మరియు కర్వ్ ఎంపికలు, లోపించిన ప్రొవైడర్ అబ్స్ట్రాక్షన్, పిన్ చేయబడిన లెగసీ సైఫర్ సూట్లు, చర్చకు తావులేని ప్రోటోకాల్ వెర్షన్లు. బలహీనమైన మరియు క్వాంటమ్కు హాని కలిగించే క్రిప్టోను, మీరు కనుగొన్న మిగతా విషయాల మాదిరిగానే అదే పాలసీ లేయర్ ద్వారా అమలు చేయవచ్చు, కాబట్టి పూర్తిగా కొత్త షోర్-బ్రోకెన్ అల్గోరిథంను పట్టుకోవచ్చు. pull request వచ్చే ఏడాది ఆడిట్లో కాకుండా.
కీ టేకావేస్
- మీరు ఏదైనా ప్రణాళిక వేసుకునే ముందు, మీ తొలి ఖచ్చితమైన తేదీని నిర్ణయించుకోండి. చాలా రోడ్మ్యాప్లు అధిక ప్రమాదం ఉన్న దేశాలకు 2030ని, మిగిలిన వాటికి 2035ని లక్ష్యంగా చేసుకున్నాయి — కానీ ఆస్ట్రేలియా అంచనా వేస్తోంది మొత్తం 2030 చివరి నాటికి మార్పు పూర్తవుతుంది మరియు 2025లో PCI DSS ఇన్వెంటరీని అడగడం ప్రారంభించింది.
- అధికార పరిధిని బట్టి కాకుండా, ఆకారాన్ని బట్టి ప్రణాళిక వేయండి. 2026–2028 నాటికి కనుగొనడం, 2030–2031 నాటికి అధిక-ప్రమాద వలస, 2035 నాటికి పూర్తి చేయడం. ఒకసారి సమలేఖనం చేస్తే వాటిలో చాలా వరకు నెరవేరుతాయి; మినహాయింపులను విడిగా ట్రాక్ చేయండి.
- సరుకుల నిల్వతో ప్రారంభించండి, ఎందుకంటే అందరూ మొదట దాని గురించే అడుగుతారు. — EU, స్పెయిన్, కెనడా, ఆస్ట్రేలియా, సింగపూర్ MAS మరియు PCI DSS అన్నీ ఒకే డెలివరబుల్తో ప్రారంభమవుతాయి.
- ఫార్మాట్గా CBOMను ఉపయోగించండి. EU రోడ్మ్యాప్ దీనిని పేరుతో సిఫార్సు చేస్తుంది; CBOM కనీస అంశాలపై US మార్గదర్శకత్వం మార్చి 2027 నాటికి వెలువడనుంది మరియు ఇది స్పష్టంగా అవసరం అని నిర్దేశిస్తుంది. స్వయంచాలక అంచనా.
- షోర్ మరియు గ్రోవర్లను ఎప్పుడూ ఒకేలా భావించవద్దు. పబ్లిక్-కీని తప్పనిసరిగా మార్చాలి; సిమెట్రిక్ మరియు హాష్లను ఉన్నచోటనే పటిష్టం చేయవచ్చు. వీటిని కలగలిపి ఇచ్చే పరిష్కార సలహా, ఏ సలహా ఇవ్వకపోవడం కంటే అధ్వాన్నమైనది.
- HNDL మీ అసలైన గడువును నిర్ధారిస్తుంది. 2035 తర్వాత కూడా గోప్యంగా ఉంచాల్సిన డేటా ఈరోజే బహిర్గతమైంది. సిగ్నేచర్ల కంటే, TLS, IKE, ప్రయాణంలో ఉన్న డేటాను రక్షించే మరేదైనా కీలకమైన వాటిని ఏర్పాటు చేయడానికి ప్రాధాన్యత ఇవ్వండి.
- కేవలం ప్రమాదాన్ని బట్టి కాకుండా, లీడ్ టైమ్ను బట్టి షెడ్యూల్ చేయండి. కీలను ఏర్పాటు చేయడం అత్యవసరం కానీ వేగంగా చేయాలి; ఫర్మ్వేర్ సైనింగ్ మరియు PKI అత్యవసరం కాదు కానీ నెమ్మదిగా ఉంటాయి, మరియు నెమ్మదిగా సాగే పనులను ముందుగా ప్రారంభించాలి. మీరు మైగ్రేట్ చేయలేని పాత హార్డ్వేర్, స్తంభించిపోయిన థర్డ్-పార్టీ ఉత్పత్తుల వంటి వాటిని ఈ సంవత్సరమే గుర్తించాలి, ఎందుకంటే వాటిని భర్తీ చేయడమే మిగిలిన ఏకైక మార్గం మరియు దానికి బడ్జెట్ కేటాయింపు అవసరం.
- కేవలం అల్గోరిథంనే కాకుండా, వినియోగ సందర్భాన్ని కూడా నమోదు చేయండి. TLS హ్యాండ్షేక్ను రక్షించే RSA మరియు ఫర్మ్వేర్పై సంతకం చేసే RSA అనేవి రెండు వేర్వేరు ప్రాజెక్టులు, వాటికి వేర్వేరు లక్ష్యాలు, గడువులు మరియు యజమానులు ఉంటారు. కేవలం అల్గోరిథం పేర్లను మాత్రమే జాబితా చేసే ఒక ఇన్వెంటరీ మైగ్రేషన్ను నడిపించలేదు.
- నిజాయితీగల కవరేజ్ మ్యాప్ను డిమాండ్ చేయండి. సోర్స్ స్కాన్ నుండి పూర్తి క్రిప్టోగ్రాఫిక్ దృశ్యమానతను అందిస్తున్నామని చెప్పుకునే ఏ సాధనమైనా అతిశయోక్తి చేస్తున్నట్లే. ఆడిటర్కు, అది చూడగలిగే దానితో పాటు చూడలేనిది కూడా అంతే ముఖ్యం.
- రెండవ మైగ్రేషన్ కోసం నిర్మించండి. FIPS 206 అంతిమం కాదు, HQC కాదు standardమరియు చైనా మరియు కొరియా standardవారి స్వంత కుటుంబాలను ఏర్పాటు చేసుకోవడం. ఒక బహుళజాతి సంస్థ ఒకటి కంటే ఎక్కువ పోస్ట్-క్వాంటం అల్గోరిథం సెట్లను కలిగి ఉంటుంది; క్రిప్టో-చురుకుదనం ఆవిష్కరణలు ఇప్పుడు చౌకగా ఉన్నాయి మరియు 2031లో ఖరీదైనవిగా మారతాయి.
- దీన్ని స్వయంచాలకం చేయండి లేదా పునరావృతం చేయండి. ప్రతి బిల్డ్లో పునరుత్పత్తి చేయబడే క్రిప్టోగ్రాఫిక్ ఇన్వెంటరీ ఒక నియంత్రణ. స్ప్రెడ్షీట్ అనేది ఒక స్నాప్షాట్, అది సంతకం చేసిన రోజు నుండే మారడం మొదలవుతుంది.
మరింత చదవడానికి
పూర్తి సాంకేతిక వివరాలు — ఏమి కనుగొనబడింది, క్వాంటం-రిస్క్ వర్గీకరణ మరియు ప్రాధాన్యత స్కోరింగ్ ఎలా పనిచేస్తాయి, ప్రతి కంప్లయన్స్ విధానాన్ని దేని ఆధారంగా మూల్యాంకనం చేస్తారు, మరియు నివేదికలను ఎలా పొందాలి — అనేవి Xygeni డాక్యుమెంటేషన్లో ఉన్నాయి:
- క్సైజెని: “క్వాంటం-సేఫ్ కంప్లయన్స్క్సైజెని డాక్స్.
- క్సైజెని: “Xygeni CLIతో CBOMని రూపొందించండిక్సైజెని డాక్స్.
- క్సైజెని: “మద్దతు ఉన్న సమ్మతి standardsక్సైజెని డాక్స్.
Standardలు మరియు అల్గోరిథంలు:
- NIST: “IR 8547 (ప్రారంభ పబ్లిక్ డ్రాఫ్ట్): పోస్ట్-క్వాంటం క్రిప్టోగ్రఫీకి పరివర్తన Standardsనవంబర్ 2024.
- NIST: “FIPS 203 (ML-KEM)","FIPS 204 (ML-DSA)","FIPS 205 (SLH-DSA)ఆగస్టు 2024.
- NIST: “IR 8545: NIST PQC నాల్గవ రౌండ్ స్థితి నివేదిక Standardసమీకరణ ప్రక్రియమార్చి 2025.
- NIST: “SP 800-57 భాగం 1 సవరణ 5: కీలక నిర్వహణకు సిఫార్సు” — పట్టిక 2, పోల్చదగిన భద్రతా బలాలు.
- NIST: “SP 800-208: స్టేట్ఫుల్ హాష్-ఆధారిత సిగ్నేచర్ స్కీమ్ల కోసం సిఫార్సు” (LMS, HSS, XMSS, XMSS^MT). అక్టోబర్ 2020.
- ఐఈటీఎఫ్: “RFC 9794: పోస్ట్-క్వాంటం సాంప్రదాయ హైబ్రిడ్ స్కీమ్ల కోసం పరిభాషజూన్ 2025.
- క్లౌడ్ఫ్లేర్: “2025లో పోస్ట్-క్వాంటం ఇంటర్నెట్ స్థితిమరియు “పై ప్రత్యక్ష స్వీకరణ డేటా”క్లౌడ్ఫ్లేర్ రాడార్".
- సైక్లోన్ డిఎక్స్: “క్రిప్టోగ్రఫీ బిల్ ఆఫ్ మెటీరియల్స్ (CBOM)"మరియు"సైక్లోన్డిఎక్స్ v1.7 విడుదలఅక్టోబర్ 2025.
జాతీయ మరియు ప్రాంతీయ రోడ్మ్యాప్లు:
- ASD (ఆస్ట్రేలియా): “పోస్ట్-క్వాంటం క్రిప్టోగ్రఫీ కోసం ప్రణాళికసెప్టెంబర్ 2025.
- ఎన్ఐఎస్ సహకార బృందం: “పోస్ట్-క్వాంటం క్రిప్టోగ్రఫీకి పరివర్తన కోసం ఒక సమన్వయ అమలు రోడ్మ్యాప్జూన్ 2025.
- CCN (స్పెయిన్): “CCN-TEC 009 / BP-37 — ట్రాన్సిషన్ పోస్ట్ ట్రాన్సిషన్ కోసం సిఫార్సులుజూలై 2026.
- యూరోపియన్ కమిషన్: “కమిషన్ సిఫార్సు (ఈయూ) 2024/1101” (11 ఏప్రిల్ 2024) మరియు “COM(2026) 13 — డైరెక్టివ్ (EU) 2022/2555 (NIS2) ను సవరించే ప్రతిపాదన” (20 జనవరి 2026).
- NCSC (UK): “పోస్ట్-క్వాంటం క్రిప్టోగ్రఫీకి వలస వెళ్ళడానికి కాలపరిమితులుమార్చి 2025.
- కెనడియన్ సెంటర్ ఫర్ సైబర్ సెక్యూరిటీ:కెనడా ప్రభుత్వం కోసం పోస్ట్-క్వాంటం క్రిప్టోగ్రఫీకి మారడానికి రోడ్మ్యాప్ (ITSM.40.001)జూన్ 2025.
- వైట్ హౌస్:కార్యనిర్వాహక ఉత్తర్వు 14412 — అధునాతన క్రిప్టోగ్రాఫిక్ దాడుల నుండి దేశాన్ని సురక్షితం చేయడం” (22 జూన్ 2026) మరియు OMB “M-26-15(24 జూన్ 2026).
- ఎన్ఎస్ఏ:పోస్ట్-క్వాంటం సైబర్ సెక్యూరిటీ వనరులు (CNSA 2.0)".
- క్రిప్ట్రెక్ (జపాన్): “క్రిప్ట్రెక్” — ML-KEM మార్చి 2026లో సిఫార్సు చేయబడిన సైఫర్ల జాబితాకు జోడించబడింది.
- MAS (సింగపూర్): “క్వాంటమ్తో ముడిపడి ఉన్న సైబర్ సెక్యూరిటీ ప్రమాదాలను పరిష్కరించడంపై సలహాఫిబ్రవరి 2024.
- NZISM (న్యూజిలాండ్): “పోస్ట్-క్వాంటం క్రిప్టోగ్రఫీకి సన్నాహాలు".
- ఐసిసిఎస్ (చైనా): “ఇన్స్టిట్యూట్ ఆఫ్ కమర్షియల్ క్రిప్టోగ్రఫీ Standards” — తదుపరి తరం వాణిజ్య క్రిప్టోగ్రాఫిక్ అల్గోరిథంల ప్రోగ్రామ్.
- ITI (బ్రెజిల్): “ITI పబ్లికా ఇన్స్ట్రుకో నార్మాటివా క్యూ ఆల్గోరిట్మోస్ పోస్-క్వాంటికోస్ à ICP-బ్రెసిల్జనీరో 2026.
రంగం మరియు సమాంతర బాధ్యతలు:
- EU:డైరెక్టివ్ (EU) 2022/2555 (NIS2)"; "నియంత్రణ (EU) 2022/2554 (DORA)"; "కమిషన్ డెలిగేటెడ్ రెగ్యులేషన్ (EU) 2024/1774 (DORA ICT రిస్క్-మేనేజ్మెంట్ RTS)"; "రెగ్యులేషన్ (EU) 2024/2847 (సైబర్ రెసిలెన్స్ యాక్ట్)".
- PCI భద్రత Standardఎస్ కౌన్సిల్: “PCI DSS v3.2.1 నుండి v4.0కి జరిగిన మార్పుల సారాంశం” (అవసరం 12.3.3).
నేపథ్య:
- క్రెయిగ్ గిడ్నీ: “పది లక్షల కంటే తక్కువ నాయిసీ క్యూబిట్లతో 2048 బిట్ RSA పూర్ణాంకాలను ఎలా ఫ్యాక్టర్ చేయాలిగూగుల్ క్వాంటం ఏఐ, మే 2025.
- మిచెల్ మోస్కా: “క్వాంటం కంప్యూటర్ల యుగంలో సైబర్ భద్రత: మనం సిద్ధంగా ఉంటామా?". IACరీప్రింట్ 2015/1075.
