






Lỗ hổng Cross-Site Scripting (XSS) cho phép kẻ tấn công chèn các đoạn mã độc hại vào các trang web đáng tin cậy, sau đó các đoạn mã này sẽ chạy trong trình duyệt của bất kỳ ai truy cập. Nó nằm sau một số điều đó. những vụ vi phạm lớn nhất trong ký ức gần đâyCác cuộc tấn công XSS, bao gồm cả British Airways và eBay, đã khiến hàng triệu người dùng đối mặt với nguy cơ đánh cắp dữ liệu, chiếm đoạt tài khoản và gian lận. Hướng dẫn này sẽ đề cập đến ba loại XSS chính, các ví dụ thực tế của từng loại và cách phòng ngừa chúng.
Cross-Site Scripting (XSS) là gì?
Lỗ hổng Cross-Site Scripting (XSS) cho phép kẻ tấn công chèn các đoạn mã độc hại vào các trang web đáng tin cậy. Khi người dùng tương tác với các trang này, các đoạn mã sẽ chạy trong trình duyệt của họ. Vì lý do này, XSS có thể dẫn đến những rủi ro nghiêm trọng, chẳng hạn như:
- Trộm cắp dữ liệuKẻ tấn công đánh cắp thông tin riêng tư như cookie phiên và login thông tin xác thực.
- Đánh cắp phiênKẻ tấn công giành quyền truy cập vào các phiên hoạt động của người dùng và mạo danh họ.
- Hành động trái phépCác đoạn mã độc hại thực thi các hành động mà nạn nhân không hề hay biết.
Các lỗ hổng XSS thường bắt nguồn từ việc xác thực hoặc làm sạch dữ liệu đầu vào của người dùng kém hiệu quả. Hiểu cách thức hoạt động của các cuộc tấn công này là bước đầu tiên để ngăn chặn chúng.
Các loại tấn công Cross-Site Scripting và ví dụ thực tế
Các chuyên gia bảo mật phân loại các cuộc tấn công Cross Site Scripting (XSS) thành ba loại chính: XSS lưu trữ, XSS phản chiếu và XSS dựa trên DOM. Mỗi loại nhắm mục tiêu vào các điểm yếu khác nhau trong các ứng dụng web, dẫn đến những hậu quả riêng biệt. Để giải thích rõ hơn, dưới đây là cách thức hoạt động của từng loại và các ví dụ về thiệt hại mà chúng có thể gây ra.
Tấn công kịch bản chéo trang (XSS) được lưu trữ
Lỗ hổng XSS lưu trữ, hay còn gọi là XSS dai dẳng, xảy ra khi các đoạn mã độc hại được lưu trữ vĩnh viễn trên máy chủ. Ví dụ, các đoạn mã này có thể được lưu trữ trong cơ sở dữ liệu hoặc hồ sơ người dùng. Bất cứ khi nào ai đó truy cập vào tài nguyên bị xâm phạm, đoạn mã sẽ tự động được thực thi.
Kẻ tấn công thường sử dụng lỗ hổng XSS lưu trữ để nhắm mục tiêu vào các nền tảng có lưu lượng truy cập cao. Vì mã độc vẫn nằm trên máy chủ, nó có thể ảnh hưởng đến hàng nghìn người dùng trước khi bị phát hiện.
Ví dụ thực tế: eBay (2014)
Vào năm 2014, tin tặc đã chèn mã JavaScript độc hại vào Danh sách sản phẩm trên eBay. Điều này xảy ra vì eBay đã không lọc dữ liệu nhập của người dùng đúng cách. Mỗi khi người dùng truy cập vào các sản phẩm bị ảnh hưởng, trình duyệt của họ vô tình thực thi đoạn mã độc hại.
Hậu quả:
- Các nạn nhân bị chuyển hướng đến các trang web lừa đảo, nơi kẻ tấn công đánh cắp thông tin. login Thông tin đăng nhập và dữ liệu cá nhân.
- eBay đã chịu tổn thất đáng kể về uy tín do thiếu hệ thống bảo mật phù hợp.
- Do đó, trường hợp này đã chứng minh nhu cầu cấp thiết về việc xác thực dữ liệu đầu vào mạnh mẽ và giám sát thời gian thực.
Tấn công kịch bản chéo trang phản xạ (XSS)
Tấn công XSS phản xạ xảy ra khi các đoạn mã độc hại được nhúng vào URL hoặc ô nhập liệu trong biểu mẫu và được phản hồi lại trong phản hồi của máy chủ. Loại tấn công XSS này thường được thực thi thông qua các liên kết lừa đảo và sẽ được thực thi ngay khi nạn nhân nhấp vào liên kết.
Đồng thời, tấn công XSS phản xạ ảnh hưởng đến từng nạn nhân riêng lẻ nhưng vẫn có thể dẫn đến những hậu quả nghiêm trọng.
Ví dụ thực tế: Hãng hàng không British Airways (2018)
Hãng hàng không British Airways đã trải qua một sự cố. Lỗ hổng XSS phản chiếu Vào năm 2018, tin tặc đã tạo ra các liên kết lừa đảo chứa mã độc nhúng, đánh lừa người dùng nhấp vào chúng.
Hậu quả:
- Tin tặc đã đánh cắp thông tin khách hàng nhạy cảm, bao gồm tên, địa chỉ và chi tiết thẻ thanh toán.
- Hơn 400,000 khách hàng bị ảnh hưởng, dẫn đến việc British Airways bị phạt 20 triệu bảng Anh theo quy định GDPR.
- Tóm lại, vụ vi phạm này đã làm nổi bật những rủi ro về tài chính và pháp lý liên quan đến các lỗ hổng Cross-Site Scripting.
Tấn công kịch bản chéo trang dựa trên DOM (XSS)
Tấn công XSS dựa trên DOM xảy ra khi kẻ tấn công thao túng trình duyệt. Mô hình đối tượng tài liệu (DOM) Thay vì nhắm mục tiêu vào các lỗ hổng phía máy chủ, cuộc tấn công này bỏ qua hoàn toàn quá trình xác thực phía máy chủ và thường khai thác các phương thức JavaScript không an toàn như... innerHTML or document.write().
Để minh họa, đây là một ví dụ về tấn công XSS dựa trên DOM.
Ví dụ thực tế: GitHub (2020)
Vào năm 2020, tin tặc đã lợi dụng một lỗ hổng bảo mật. Lỗ hổng XSS dựa trên DOM Trong chức năng tìm kiếm của GitHub, chúng đã chèn các đoạn mã độc hại vào ô nhập truy vấn tìm kiếm, vượt qua các biện pháp bảo vệ của máy chủ.
Hậu quả:
- Kẻ tấn công đã đánh cắp cookie phiên và mã thông báo xác thực, cho phép truy cập trái phép vào các kho lưu trữ.
- GitHub đã nhanh chóng vá lỗi này, nhưng trường hợp này đã cho thấy những rủi ro do các lỗ hổng phía máy khách gây ra.
Bạn muốn tìm hiểu thêm về cách chủ động phòng chống các mối đe dọa trong thời gian thực?
Tải xuống báo cáo chuyên đề của chúng tôi, 'Cảnh báo sớm: Phát hiện và ưu tiên các mối đe dọa theo thời gian thực', và khám phá cách bảo vệ chuỗi cung ứng phần mềm của bạn.
Cách phòng ngừa tấn công Cross-Site Scripting (XSS)
Ngăn chặn tấn công Cross-Site Scripting (XSS) đòi hỏi một hệ thống phòng thủ chủ động và nhiều lớp. Điều này có nghĩa là cần phải giải quyết... Lỗ hổng Từ giai đoạn phát triển ban đầu cho đến việc tiếp tục bảo vệ các ứng dụng sau khi chúng được đưa vào hoạt động, các giải pháp của Xygeni được thiết kế để bao quát cả hai khía cạnh, đảm bảo an ninh toàn diện.
Phát hiện sớm các vấn đề với Xygeni's SAST
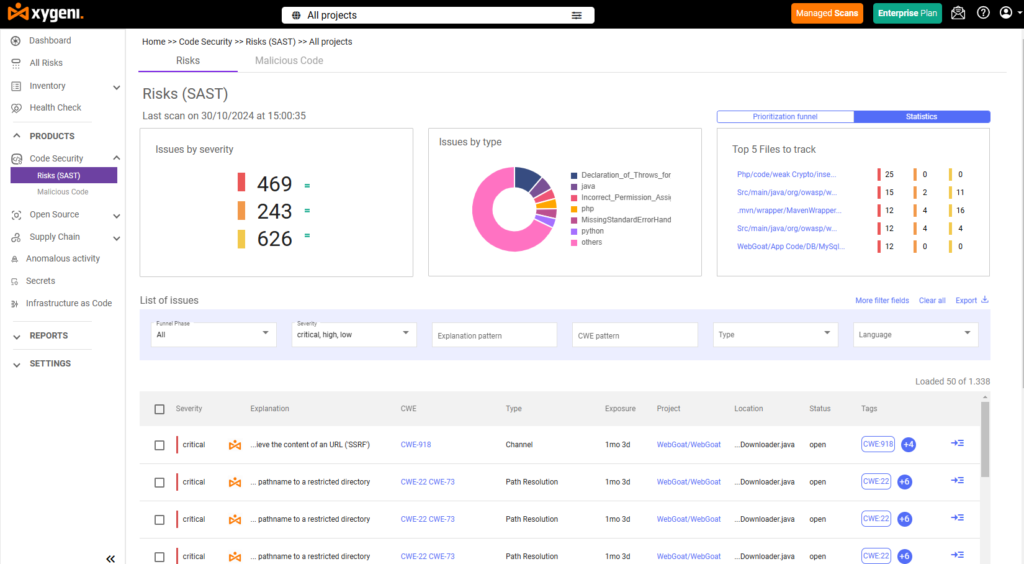
Kiểm thử bảo mật ứng dụng tĩnh của Xygeni (SAST) Công cụ này là một bước đột phá đối với các nhà phát triển. Nó quét mã của bạn ngay khi bạn viết, xác định các lỗ hổng Cross-Site Scripting trước khi chúng có cơ hội xâm nhập vào môi trường sản xuất. Nói tóm lại, nó giúp bạn khắc phục sự cố sớm, khi việc đó nhanh hơn và tiết kiệm chi phí hơn.
Đây là những điều làm nên sự khác biệt của Xygeni SAST nổi bật:
- Cảnh báo thời gian thựcNhận phản hồi tức thì về các lỗ hổng bảo mật ngay khi bạn đang viết mã, để bạn có thể khắc phục chúng ngay lập tức.
- Xác định chính xácXygeni cho bạn biết chính xác vấn đề nằm ở đâu, đến từng dòng mã.
- Tích hợp hài hòa: Hoạt động mượt mà với các công cụ yêu thích của bạn, như IntelliJ IDEA, Visual Studio Code, và CI/CD pipelines.
- Phát hiện nâng cao: Xác định các vấn đề phức tạp như xử lý đầu vào không an toàn và thao tác DOM không bảo mật.
Tóm lại, Xygeni's SAST Giảm nguy cơ tấn công XSS bằng cách phát hiện các lỗ hổng ngay từ nguồn, giúp mã của bạn an toàn hơn ngay từ đầu.
Tăng cường khả năng phòng thủ bằng giám sát thời gian thực
Giám sát thời gian thực là yếu tố thiết yếu để ngăn chặn các mối đe dọa đang phát triển. Các công cụ của Xygeni cung cấp khả năng bảo vệ theo thời gian thực bằng cách xác định và ngăn chặn các hoạt động độc hại.
- Phát hiện bất thường: Liên tục giám sát các hành vi bất thường, chẳng hạn như thực thi tập lệnh trái phép.
- CI/CD Tích hợpTự động quét các bản dựng và triển khai để đảm bảo chúng an toàn.
- Quy tắc tùy chỉnhCho phép các nhóm bảo mật thiết lập các cảnh báo cụ thể dựa trên nhu cầu của tổ chức.
Để giải thích rõ hơn, việc phát hiện bất thường sẽ ngăn chặn ngay lập tức các kịch bản độc hại khai thác lỗ hổng XSS dựa trên DOM.
Tấn công kịch bản chéo trang (Cross-Site Scripting) vượt ra ngoài phạm vi trình duyệt
Các cuộc tấn công Cross Site Scripting không chỉ giới hạn ở các trang web truyền thống. API, ứng dụng di động và thiết bị IoT cũng dễ bị tổn thương:
- APIKẻ tấn công có thể chèn mã độc vào các điểm cuối API chưa được xác thực đầy đủ, làm lộ dữ liệu nhạy cảm.
- Ví dụMột ứng dụng tài chính đã bị xâm nhập khi tin tặc khai thác điểm cuối API để truy cập thông tin chi tiết tài khoản khách hàng.
- ứng dụng di độngCác framework và trình duyệt trong ứng dụng không an toàn khiến ứng dụng di động dễ bị tấn công XSS.
- Thiết bị IoTKẻ tấn công có thể xâm nhập giao diện web trên các thiết bị nhà thông minh, giành quyền kiểm soát mạng.
Trong trường hợp này, việc xác thực dữ liệu đầu vào và giám sát quá trình hoạt động là rất quan trọng để đảm bảo an ninh cho các hệ thống này.
Bảo vệ ứng dụng của bạn khỏi các cuộc tấn công Cross-Site Scripting
Tấn công kịch bản chéo trang (Cross-site Scripting - CSS) vẫn là một mối đe dọa lớn, nhưng các giải pháp của Xygeni giúp các tổ chức luôn đi trước một bước. Hiểu rõ CSS là gì và sử dụng các công cụ tiên tiến như... SAST Và việc giám sát trong thời gian thực cho phép các nhà phát triển loại bỏ các lỗ hổng và bảo vệ ứng dụng trong thời gian thực.
Đừng chờ đợi đến đợt vi phạm tiếp theo. - Đặt một bản demo Hãy khám phá các giải pháp của Xygeni để tăng cường khả năng phòng thủ của bạn ngay hôm nay.
Ngăn chặn tấn công Cross-Site Scripting (XSS) đòi hỏi một hệ thống phòng thủ chủ động và nhiều lớp. Điều này có nghĩa là cần phải giải quyết... Lỗ hổng Từ giai đoạn phát triển ban đầu cho đến việc tiếp tục bảo vệ các ứng dụng sau khi chúng được đưa vào hoạt động, các giải pháp của Xygeni được thiết kế để bao quát cả hai khía cạnh, đảm bảo an ninh toàn diện.
Phát hiện sớm các vấn đề với Xygeni's SAST
Kiểm thử bảo mật ứng dụng tĩnh của Xygeni (SAST) Công cụ này là một bước đột phá đối với các nhà phát triển. Nó quét mã của bạn ngay khi bạn viết, xác định các lỗ hổng Cross-Site Scripting trước khi chúng có cơ hội xâm nhập vào môi trường sản xuất. Nói tóm lại, nó giúp bạn khắc phục sự cố sớm, khi việc đó nhanh hơn và tiết kiệm chi phí hơn.
Đây là những điều làm nên sự khác biệt của Xygeni SAST nổi bật:
- Cảnh báo thời gian thựcNhận phản hồi tức thì về các lỗ hổng bảo mật ngay khi bạn đang viết mã, để bạn có thể khắc phục chúng ngay lập tức.
- Xác định chính xácXygeni cho bạn biết chính xác vấn đề nằm ở đâu, đến từng dòng mã.
- Tích hợp hài hòa: Hoạt động mượt mà với các công cụ yêu thích của bạn, như IntelliJ IDEA, Visual Studio Code, và CI/CD pipelines.
- Phát hiện nâng cao: Xác định các vấn đề phức tạp như xử lý đầu vào không an toàn và thao tác DOM không bảo mật.
Tóm lại, Xygeni's SAST Giảm nguy cơ tấn công XSS bằng cách phát hiện các lỗ hổng ngay từ nguồn, giúp mã của bạn an toàn hơn ngay từ đầu.
Tăng cường khả năng phòng thủ bằng giám sát thời gian thực
Giám sát thời gian thực là yếu tố thiết yếu để ngăn chặn các mối đe dọa đang phát triển. Các công cụ của Xygeni cung cấp khả năng bảo vệ theo thời gian thực bằng cách xác định và ngăn chặn các hoạt động độc hại.
- Phát hiện bất thường: Liên tục giám sát các hành vi bất thường, chẳng hạn như thực thi tập lệnh trái phép.
- CI/CD Tích hợpTự động quét các bản dựng và triển khai để đảm bảo chúng an toàn.
- Quy tắc tùy chỉnhCho phép các nhóm bảo mật thiết lập các cảnh báo cụ thể dựa trên nhu cầu của tổ chức.
Để giải thích rõ hơn, việc phát hiện bất thường sẽ ngăn chặn ngay lập tức các kịch bản độc hại khai thác lỗ hổng XSS dựa trên DOM.
Tấn công kịch bản chéo trang (Cross-Site Scripting) vượt ra ngoài phạm vi trình duyệt
Các cuộc tấn công Cross Site Scripting không chỉ giới hạn ở các trang web truyền thống. API, ứng dụng di động và thiết bị IoT cũng dễ bị tổn thương:
- APIKẻ tấn công có thể chèn mã độc vào các điểm cuối API chưa được xác thực đầy đủ, làm lộ dữ liệu nhạy cảm.
- Ví dụMột ứng dụng tài chính đã bị xâm nhập khi tin tặc khai thác điểm cuối API để truy cập thông tin chi tiết tài khoản khách hàng.
- ứng dụng di độngCác framework và trình duyệt trong ứng dụng không an toàn khiến ứng dụng di động dễ bị tấn công XSS.
- Thiết bị IoTKẻ tấn công có thể xâm nhập giao diện web trên các thiết bị nhà thông minh, giành quyền kiểm soát mạng.
Trong trường hợp này, việc xác thực dữ liệu đầu vào và giám sát quá trình hoạt động là rất quan trọng để đảm bảo an ninh cho các hệ thống này.
Bảo vệ ứng dụng của bạn khỏi các cuộc tấn công Cross-Site Scripting
Tấn công kịch bản chéo trang (Cross-site Scripting - CSS) vẫn là một mối đe dọa lớn, nhưng các giải pháp của Xygeni giúp các tổ chức luôn đi trước một bước. Hiểu rõ CSS là gì và sử dụng các công cụ tiên tiến như... SAST Và việc giám sát trong thời gian thực cho phép các nhà phát triển loại bỏ các lỗ hổng và bảo vệ ứng dụng trong thời gian thực.
Bạn đã sẵn sàng ngăn chặn lỗ hổng XSS trước khi nó được đưa vào sản xuất chưa? Đặt một bản demo và xem Xygeni's như thế nào SAST và việc giám sát trong thời gian thực hoạt động cùng nhau.

FAQ
Có ba loại tấn công XSS nào?
XSS lưu trữ (dai dẳng) lưu một đoạn mã độc hại trên máy chủ, do đó nó sẽ chạy cho mọi khách truy cập. XSS phản xạ nhúng đoạn mã vào URL hoặc ô nhập liệu của biểu mẫu, thực thi một lần khi nạn nhân nhấp vào liên kết được tạo sẵn. XSS dựa trên DOM thao tác trực tiếp với Mô hình Đối tượng Tài liệu (DOM) của trình duyệt, hoàn toàn bỏ qua các biện pháp bảo vệ phía máy chủ.
Lỗ hổng XSS vẫn còn phổ biến không?
Đúng vậy. Lỗ hổng XSS đã gây ra các vụ xâm phạm tại các nền tảng lớn, bao gồm eBay, British Airways và GitHub, với các biến thể dựa trên lưu trữ, phản chiếu và DOM, cho thấy nó vẫn là một rủi ro hiện hữu trên nhiều loại ứng dụng khác nhau, chứ không phải là một vấn đề đã được giải quyết.
Lỗ hổng XSS có thể ảnh hưởng đến những thứ khác ngoài trang web không?
Đúng vậy. API, ứng dụng di động và thiết bị IoT đều dễ bị tấn công bằng kiểu chèn XSS khi dữ liệu đầu vào không được xác thực đúng cách, một điểm cuối API không an toàn hoặc trình duyệt trong ứng dụng có thể bị khai thác theo cách tương tự như một trang web truyền thống.
Làm thế nào để phát hiện lỗ hổng XSS trước khi nó được đưa vào môi trường sản xuất?
Kiểm thử bảo mật ứng dụng tĩnh (SAST(Công cụ này) quét mã khi nó được viết và gắn cờ các lỗi xử lý đầu vào hoặc thao tác DOM không an toàn trước khi triển khai. Sau đó, việc giám sát thời gian chạy và phát hiện bất thường sẽ bao gồm những gì...) SAST Không thể quan sát, các thao tác thực thi kịch bản bất thường đang diễn ra trực tiếp trong môi trường sản xuất.
