
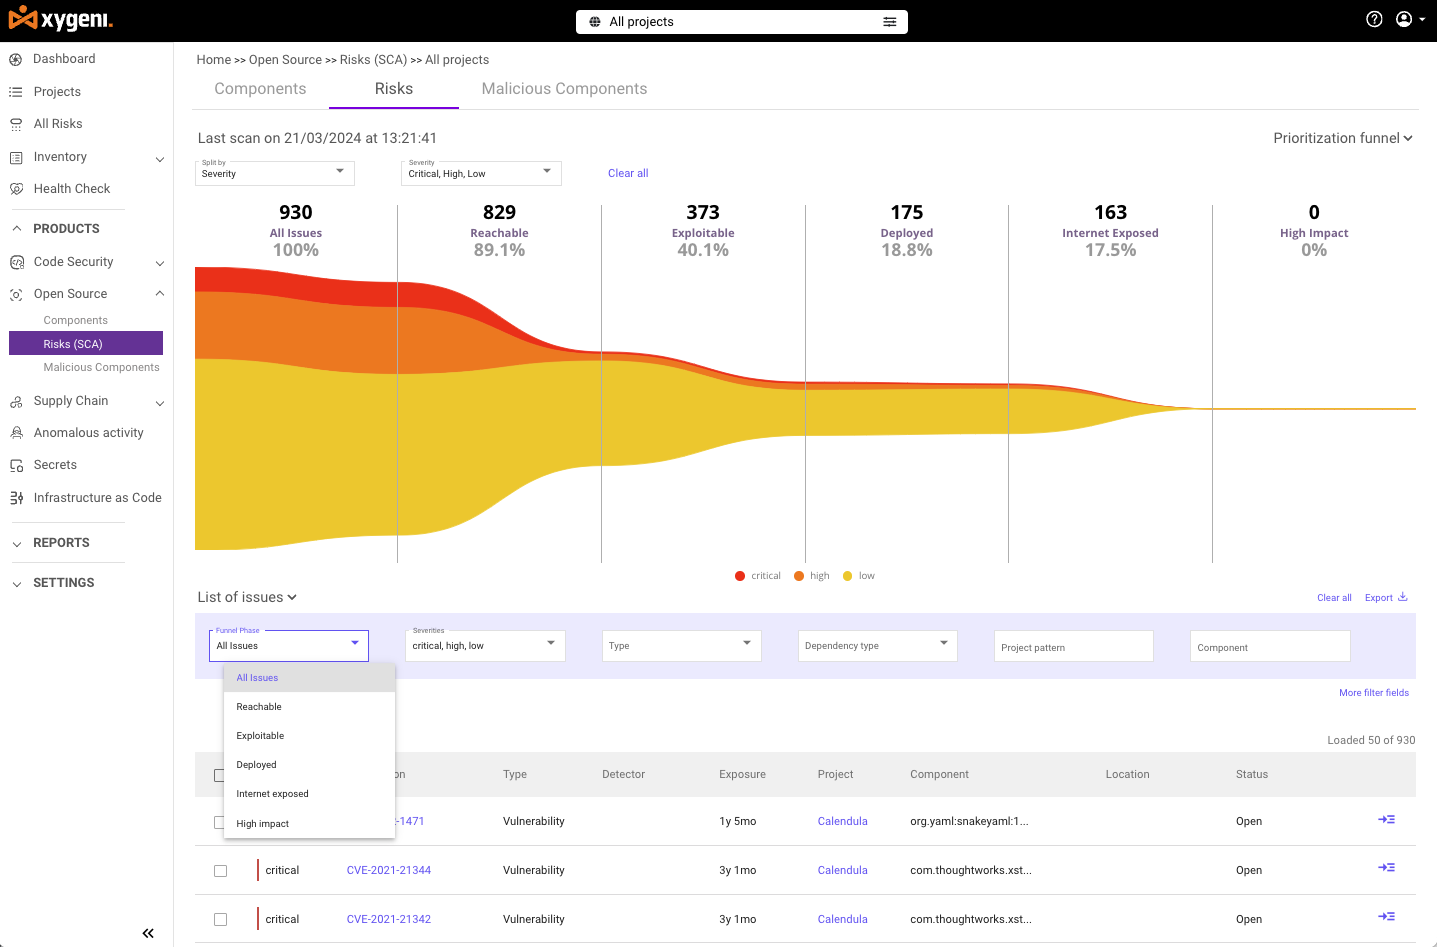






Khi bảo mật phần mềm mã nguồn mở của bạn, bạn cần nhiều hơn chỉ một bản quét lỗ hổng cơ bản. Bạn cần tìm ra các lỗ hổng, khắc phục chúng nhanh chóng và duy trì quá trình phát triển. pipeline Di chuyển. Đó là nơi mà công cụ khắc phục lỗ hổng bảo mật mã nguồn mở của Xygeni tỏa sáng. Nó không chỉ là một công cụ quét lỗ hổng bảo mật mã nguồn mở thông thường—mà là một giải pháp toàn diện giúp bạn ưu tiên, khắc phục và tuân thủ các quy định trong thời gian thực.
Cho dù bạn đang quản lý một nhóm phát triển nhỏ hay xử lý các vấn đề phức tạp. enterprise Phần mềm Xygeni tích hợp liền mạch vào hệ thống của bạn. CI/CD pipeline Bảo vệ các thành phần mã nguồn mở của bạn ngay từ khi mã được viết. Không chậm trễ. Không cần thêm thao tác thủ công. Chỉ có mã an toàn, tuân thủ quy định mọi lúc.
Vì sao Xygeni là công cụ không thể thiếu trong quy trình DevOps của bạn? Pipeline
Các mối đe dọa an ninh ngày càng gia tăng, nhưng tốc độ phát triển của bạn không thể chậm lại. Xygeni Open Source Vulnerability Remediator vừa vặn hoàn hảo với bạn Quy trình làm việc DevOps, đảm bảo mã của bạn được bảo mật khỏi commit để triển khai.
- Phát hiện vấn đề sớmXygeni điều hành một Quét lỗ hổng bảo mật trước khi mã được sử dụng. committed, ngăn chặn các rủi ro trước khi chúng xâm nhập vào kho lưu trữ của bạn.
- Tích hợp liền mạch: Cho dù bạn sử dụng Jenkins, Tác vụ GitHub, hoặc là GitLabXygeni hoàn toàn phù hợp với bạn. CI/CD pipelineNó quét tất cả... Sử dụng các thành phần mã nguồn mở mà không cần thêm bước nào.
- Bảo vệ thời gian thựcNếu sau này phát sinh lỗ hổng bảo mật, Xygeni sẽ gắn cờ chúng và tạo pull requests Khắc phục sự cố trong thời gian thực — nhờ đó bạn luôn được bảo mật mà không làm chậm quá trình hoạt động.
Với Xygeni, bạn được tích hợp bảo mật liên tục vào mọi bước trong quy trình phát triển của mình.
Tập trung vào những gì thực sự quan trọng
Không phải mọi lỗ hổng bảo mật đều gây ra rủi ro tức thì. Đó là lý do tại sao công cụ quét lỗ hổng bảo mật mã nguồn mở của Xygeni không chỉ đơn thuần là quét lỗ hổng. Nó giúp bạn tập trung vào những điều quan trọng nhất.
- Khám phá sự phụ thuộc hoàn chỉnhXygeni tự động tìm mọi phụ thuộc trong dự án của bạn—cả trực tiếp và gián tiếp. Bạn sẽ có cái nhìn toàn diện về cấu trúc phần mềm của mình.
- Quét nhiều cơ sở dữ liệuXygeni kiểm tra mọi thành phần mã nguồn mở so với nhiều cơ sở dữ liệu lỗ hổng bảo mật, chẳng hạn như NVD, OSV và các nguồn công khai và độc quyền khác, để đảm bảo không có lỗ hổng nào bị bỏ sót.
- Quản lý giấy phép và lỗi thờiCập nhật các thành phần lỗi thời để tuân thủ các yêu cầu cấp phép và giữ an toàn cho phần mềm của bạn. Xygeni tự động cảnh báo các rủi ro này, vì vậy bạn sẽ không bao giờ bỏ sót vấn đề nào.
Với Xygeni, bạn luôn nắm quyền kiểm soát cuộc sống của mình. các phụ thuộc mã nguồn mở—hiểu rõ chính xác nội dung trong mã nguồn của bạn và mức độ bảo mật của nó.
Hãy bảo vệ bản thân khỏi sự nhầm lẫn về phụ thuộc và việc chiếm đoạt tên miền do lỗi chính tả.
Sự nhầm lẫn về sự phụ thuộc và đánh máy Đây là những mối đe dọa nghiêm trọng và đang gia tăng nhanh chóng đối với người dùng mã nguồn mở. Số lượng gói npm độc hại đã tăng vọt từ chỉ 38 báo cáo vào năm 2018 lên hơn 2,168 báo cáo vào năm 2024, và đến năm 2025, tin tặc đã phát tán 454,648 gói npm độc hại chỉ trong một năm, với npm hiện là mục tiêu của hơn 99% tổng số phần mềm độc hại mã nguồn mở. Bản tổng kết mối đe dọa năm 2025 của Xygeni đã xác nhận 3,180 gói độc hại trong suốt năm, với các cuộc tấn công trở nên dai dẳng, có khả năng mở rộng và mang tính công nghiệp hơn là mang tính cơ hội.
Các chiến thuật cũng không ngừng phát triển. Bên cạnh việc lợi dụng lỗi chính tả để chiếm đoạt tên miền, năm 2025 chứng kiến sự gia tăng mạnh mẽ các vụ chiếm đoạt tài khoản npm, với 1,241 gói phần mềm độc hại được xác nhận có liên quan đến các tài khoản hợp pháp bị xâm phạm, tăng gấp 15.3 lần so với năm 2024, bao gồm cả các sự cố nghiêm trọng ảnh hưởng đến các gói phần mềm nền tảng với hàng tỷ lượt tải xuống mỗi tuần. Kẻ tấn công thường bắt chước sát sao các quy ước đặt tên hợp pháp: nghiên cứu cho thấy 71.2% các gói phần mềm độc hại sử dụng tên dài hơn 10 ký tự và 67.3% bao gồm dấu gạch ngang để hòa lẫn vào môi trường.
Chúng tôi đã trực tiếp theo dõi sự thay đổi này. forge-jsxy Đây là một phần mềm đánh cắp thông tin npm đã được đổi tên ít nhất bốn lần trong hai tháng để tránh bị phát hiện, trong khi GhostTracker Chỉ 74 phút sau khi bị gỡ bỏ, phần mềm độc hại này đã được tái phát hành dưới tên mới, và hệ thống điều khiển và kiểm soát (C2) vẫn giữ nguyên như cũ. Cửa thiết bị Hình ảnh này cho thấy cùng một mô hình nhưng từ một góc độ khác: một gói npm công khai âm thầm phát tán một khung tấn công lừa đảo Microsoft 365.
Nhưng với Xygeni, bạn hoàn toàn yên tâm. Nền tảng của chúng tôi chủ động quét các lỗi nhầm lẫn phụ thuộc, chiếm đoạt tên miền và các mẫu chiếm đoạt tài khoản, chặn bất kỳ gói phần mềm đáng ngờ nào trước khi chúng xâm nhập vào hệ thống của bạn, đảm bảo bạn luôn được bảo vệ bất kể kẻ tấn công sử dụng kỹ thuật nào để xâm nhập.
Tự động khắc phục sự cố: Giải quyết vấn đề trước khi chúng trở thành vấn đề nghiêm trọng.
Việc tìm ra các lỗ hổng bảo mật là chưa đủ. Sẽ tốt hơn nếu bạn khắc phục chúng nhanh chóng. Với công cụ khắc phục lỗ hổng bảo mật mã nguồn mở của Xygeni, bạn không cần phải chờ đợi các bản vá thủ công. Nền tảng của chúng tôi tự động tạo ra các bản vá. pull requests Tự động cập nhật các thư viện phụ thuộc dễ bị tổn thương của bạn.
- Tự động tạo Pull RequestsNgay khi Xygeni phát hiện ra lỗ hổng có thể khắc phục, hãy để khách hàng khởi chạy bản vá lỗi. pull request Bạn có thể cập nhật thành phần lên phiên bản an toàn bằng tay hoặc tự động. Nhóm phát triển của bạn có thể xem xét và hợp nhất bản sửa lỗi mà không làm chậm tiến độ phát triển.
- Tiếp tục di chuyển nhanh: Với Với tính năng tự động khắc phục, bạn có thể nhận được sự bảo vệ mà không cần thao tác thủ công. Xygeni giữ cho mã của bạn an toàn trong khi nhóm của bạn vẫn làm việc hiệu quả.
Giúp nhóm của bạn tiết kiệm hàng giờ làm việc thủ công đồng thời luôn đi trước các mối đe dọa an ninh.
Được thiết kế riêng cho cơ sở hạ tầng của bạn
Không có hai tổ chức nào giống nhau, và cơ sở hạ tầng của chúng cũng vậy. Xygeni thích ứng với cách bạn làm việc, cho dù bạn đang sử dụng... on-premise máy chủ, cơ sở hạ tầng đám mây hoặc thiết lập kết hợp.
- Hỗ trợ cơ sở hạ tầng tư nhânXygeni phù hợp với mọi môi trường, dù đó là... cơ sở hạ tầng tư nhân hoặc công cộng. Nền tảng này hỗ trợ đầy đủ các cấu hình tùy chỉnh dựa trên các yêu cầu bảo mật riêng biệt của bạn.
- Bảo mật được tùy chỉnhMỗi công ty đều có quy trình làm việc khác nhau. Tính linh hoạt của Xygeni đảm bảo bảo mật của bạn phù hợp với cách thức làm việc của bạn—mà không cần phải thay đổi quy trình.
Dù phần mềm của bạn chạy ở bất cứ đâu, Xygeni đều đảm bảo nó được bảo vệ toàn diện.
Tập trung vào các mối đe dọa có thể tiếp cận và khai thác được.
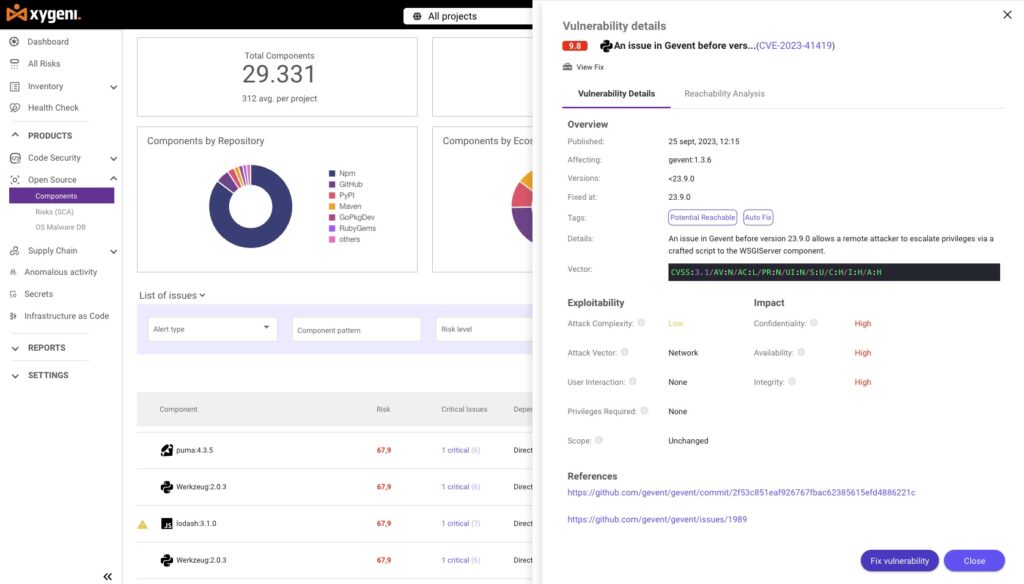
Không phải mọi lỗ hổng bảo mật đều cần xử lý khẩn cấp. Xygeni máy quét lỗ hổng mã nguồn mở giúp bạn ưu tiên những gì thực sự nguy hiểm. phân tích khả năng tiếp cận và chấm điểm khả năng khai thác.
- Phân tích khả năng tiếp cậnXygeni xác định xem lỗ hổng bảo mật có thực sự khả thi trong mã nguồn của bạn hay không. Điều này giúp nhóm của bạn chỉ tập trung vào những rủi ro thực sự gây ra mối đe dọa cho ứng dụng.
- Chấm điểm khả năng khai thácVới dữ liệu thực tế, Xygeni dự đoán mức độ khả năng bị khai thác của một lỗ hổng bảo mật. Điều này cho phép bạn ưu tiên giải quyết các vấn đề cấp bách nhất trước tiên.
Bằng cách tập trung vào những rủi ro thực tế, Xygeni Giảm tiếng ồn và giúp đội ngũ của bạn làm việc hiệu quả hơn.
Luôn đi trước đón đầu về việc tuân thủ quy định với Xygeni OCông cụ quét lỗ hổng bảo mật pen-Source
Tuân thủ các quy định như GDPR, HIPAA, PCI DSSvà DORA không cần phải khó. Công cụ quét lỗ hổng bảo mật mã nguồn mở của Xygeni Giúp việc tuân thủ trở nên dễ dàng hơn bằng cách tự động hóa các quy trình đảm bảo an toàn cho phần mềm của bạn.
- Kiểm tra giấy phépXygeni gắn cờ bất kỳ phần mềm mã nguồn mở nào. giấy phép các vi phạm trong các thành phần của bạn, giúp bạn tránh rủi ro pháp lý.
- SBOM Thế hệXygeni tự động tạo Danh mục vật liệu phần mềm (SBOMs), giúp bạn có cái nhìn toàn diện về mọi thành phần trong phần mềm của mình.
- Báo cáo sẵn sàng kiểm toánCho dù bạn cần báo cáo để kiểm toán hay kiểm tra nội bộ, Xygeni đều cung cấp các báo cáo chi tiết về lỗ hổng bảo mật và biện pháp khắc phục, đảm bảo bạn luôn sẵn sàng chứng minh sự tuân thủ.
Hãy tuân thủ quy định, đảm bảo an ninh và cho phép... Xygeni xử lý những việc nặng nhọc.
Tại sao nên chọn Xygeni O?Công cụ khắc phục lỗ hổng bảo mật pen-Source?
Xygeni không chỉ là một cái khác máy quét lỗ hổng. nó là một Giải pháp hoàn chỉnh Được thiết kế để giúp bạn tìm, ưu tiên và khắc phục các lỗ hổng bảo mật trên toàn bộ hệ thống của bạn. chuỗi cung ứng mã nguồn mởBằng cách tích hợp trực tiếp vào hệ thống của bạn. CI/CD pipelineCung cấp khả năng tự động khắc phục sự cố theo thời gian thực và đảm bảo tuân thủ các quy định. Xygeni Giúp bạn luôn đi trước các mối đe dọa an ninh không chậm lại.
Bạn đã sẵn sàng nâng cấp quản lý lỗ hổng bảo mật mã nguồn mở của mình lên một tầm cao mới chưa? Hãy bắt đầu với Xygeni ngay hôm nay và bảo vệ mã nguồn của bạn khỏi các mối đe dọa. committừ từ triển khai.
Cần thêm thông tin? Hãy xem trang của chúng tôi. Danh sách các công cụ quét hàng đầu năm 2026!

Câu Hỏi Thường Gặp
Hiện nay, các gói phần mềm mã nguồn mở độc hại phổ biến đến mức nào?
Tin tặc đã phát tán 454,648 mã độc hại. gói npm Chỉ riêng trong năm 2025, npm hiện chiếm hơn 99% tổng số phần mềm độc hại mã nguồn mở được phát hiện. Đây không phải là rủi ro nhỏ; mà là phương thức tấn công chủ đạo trong hệ sinh thái mã nguồn mở hiện nay.
Liệu các kho lưu trữ như npm có thể tự mình ngăn chặn hoàn toàn việc chiếm đoạt tên miền do lỗi chính tả hay không?
Không. Mặc dù npm và PyPI chặn một số tên giả mạo rõ ràng khi đăng ký, một nghiên cứu phát hiện năm 2025 (ConfuGuard) đã xác nhận 630 cuộc tấn công gây nhầm lẫn gói phần mềm thực sự đã lọt vào các kho lưu trữ chính thức, và ngay cả các công cụ phát hiện mạnh mẽ vẫn có tỷ lệ dương tính giả đáng kể vì việc phân biệt một gói giả mạo độc hại với một gói hợp pháp có tên tương tự thực sự rất khó. Chỉ bảo vệ ở cấp độ kho lưu trữ thôi là không đủ.
Việc chiếm đoạt tài khoản hiện nay có phải là rủi ro lớn hơn so với việc sử dụng lỗi chính tả để chiếm đoạt tài khoản không?
Tấn công chiếm đoạt tên miền do lỗi chính tả và nhầm lẫn phụ thuộc vẫn là các kiểu tấn công chiếm ưu thế trong năm 2025, nhưng tấn công chiếm đoạt tài khoản đã tăng gấp 15.3 lần so với năm trước và đặc biệt nguy hiểm vì chúng làm tổn hại đến các gói phần mềm mà các nhà phát triển đã tin tưởng, với hàng triệu lượt tải xuống, bỏ qua quá trình kiểm tra mà một tên gói hoàn toàn mới hoặc không quen thuộc thường phải trải qua.
Liệu trí tuệ nhân tạo có làm cho vấn đề này trở nên tồi tệ hơn?
Đúng vậy, theo hai cách. Hiện nay, tin tặc sử dụng trí tuệ nhân tạo (AI) để tạo ra số lượng lớn tên miền bị sửa lỗi chính tả và mã độc bị che giấu. Ngoài ra, các trợ lý lập trình AI đôi khi tự tạo ra các tên gói không tồn tại, một kỹ thuật liên quan gọi là slopsquatting, mà tin tặc có thể đăng ký trước với phần mềm độc hại.
Xygeni bảo vệ chống lại những mối đe dọa này như thế nào?
Xygeni kết hợp quét lỗ hổng bảo mật đa cơ sở dữ liệu, phát hiện nhầm lẫn phụ thuộc và chiếm đoạt tên miền do lỗi chính tả, cùng với ưu tiên dựa trên khả năng truy cập trực tiếp trong hệ thống của bạn. CI/CD pipelinesau đó tự động tạo pull requests Để khắc phục các sự cố đã được xác nhận, đảm bảo các gói phần mềm độc hại hoặc dễ bị tổn thương được phát hiện và sửa chữa trước khi chúng được đưa vào sử dụng.
