






Nguy cơ ngày càng gia tăng của các lỗ hổng bảo mật có thể bị khai thác
Các mối đe dọa trên mạng đang thay đổi nhanh hơn bao giờ hết, với các lỗ hổng bảo mật zero-day trở thành mối lo ngại hàng đầu đối với các tổ chức. Hiểu biết Khai thác lỗ hổng bảo mật là gì? Điều này rất quan trọng, vì tin tặc ngày càng sử dụng các chỉ số về khả năng khai thác để nhắm mục tiêu vào các lỗ hổng có rủi ro cao trước khi chúng được vá.
Các vụ việc thực tế gần đây cho thấy những cuộc tấn công này nguy hiểm đến mức nào. Ví dụ, các Các lỗi zero-day của VMware Theo báo cáo của Dark Reading, các tác nhân tấn công có thể khai thác những điểm yếu chưa được biết đến để xâm nhập hệ thống.
Các nhóm bảo mật đang bị quá tải với các cảnh báo. Tuy nhiên, nếu không có chiến lược ưu tiên đúng đắn, họ có nguy cơ để lộ những điểm yếu nghiêm trọng.
Thách thức đặt ra là gì? Không phải tất cả các lỗ hổng bảo mật đều bị khai thác—vậy làm thế nào các tổ chức có thể tập trung vào những lỗ hổng thực sự quan trọng?
Trong lĩnh vực bảo mật, "lỗ hổng" (exploit) là gì?
Trong bảo mật, khai thác lỗ hổng là gì? Nói một cách đơn giản, khai thác lỗ hổng là một cuộc tấn công lợi dụng điểm yếu trong phần mềm, phần cứng hoặc hệ thống. Cơ sở hạ tầngTrên thực tế, một khi kẻ tấn công tìm được cách xâm nhập, chúng có thể đánh cắp dữ liệu, chạy mã độc hại hoặc chiếm quyền kiểm soát hệ thống.
Các loại khai thác phổ biến
- Lỗ hổng bảo mật Zero-Day – Kẻ tấn công tìm và khai thác các lỗ hổng trước khi nhà cung cấp tung ra bản vá lỗi. Vì lý do này, các lỗ hổng đó có giá trị rất cao trên dark web và thường được sử dụng trong hoạt động gián điệp mạng.
- Thực thi mã từ xa (RCE) – Cho phép kẻ tấn công chạy mã từ xa, thường dẫn đến việc chiếm quyền kiểm soát toàn bộ hệ thống.
- Nâng cao đặc quyền – Lợi dụng các lỗ hổng bảo mật để giành quyền quản trị hoặc quyền root.
- Tràn bộ nhớ – Các kỹ thuật như tấn công tràn bộ đệm cho phép kẻ tấn công chèn và thực thi mã độc hại.
Xét trên những điểm này, các bộ công cụ khai thác lỗ hổng tự động và các cuộc tấn công do nhà nước thực hiện tiếp tục gia tăng. Do đó, các nhóm phải ngừng dựa vào việc vá lỗi thụ động. Thay vào đó, họ cần quản lý chủ động khả năng bị khai thác.
Các chỉ số về khả năng khai thác: Làm thế nào để ưu tiên các mối đe dọa quan trọng?
Không phải tất cả các lỗ hổng đều dẫn đến các cuộc tấn công. Một số lỗ hổng không được khai thác, trong khi những lỗ hổng khác trở thành mục tiêu hàng đầu. Đó là lý do tại sao các nhóm bảo mật cần các chỉ số về khả năng khai thác để đánh giá các mối đe dọa thực sự. Hiểu được Khai thác lỗ hổng bảo mật là gì? Giúp các nhóm xác định những lỗ hổng nào có nhiều khả năng bị lợi dụng trong các cuộc tấn công.
EPSS (Hệ thống chấm điểm dự đoán lỗ hổng bảo mật): Một cách thông minh hơn để xếp hạng rủi ro
Điểm EPSS dự đoán mức độ khả năng xảy ra của một lỗ hổng sẽ bị khai thác trong vòng 30 ngày. Không giống như CVSS chỉ đo lường mức độ nghiêm trọng, EPSS tập trung vào các rủi ro tấn công thực tế.
Vì sao EPSS giúp các đội ngũ bảo mật hoạt động nhanh hơn
- Ưu tiên dựa trên dữ liệu – Tập trung vào các lỗ hổng đang có hoạt động khai thác tích cực, chứ không chỉ là các rủi ro lý thuyết.
- Giảm mệt mỏi do cảnh giác – Giúp các đội ngừng theo đuổi những cảnh báo sai và tập trung vào các mối đe dọa thực sự.
- Cải thiện quản lý bản vá – Ưu tiên các bản vá dựa trên khả năng khai thác thực tế, giúp giảm thiểu bề mặt tấn công nhanh hơn nhiều.
Ví dụ, một EPSS Điểm số 0.9 có nghĩa là 90% khả năng bị lợi dụng — điều này cần được xử lý khẩn cấp. Trong khi đó, điểm số 0.01 báo hiệu rủi ro thấp và có thể chờ đợi.
Tìm hiểu thêm về EPSS và Quản lý lỗ hổng bảo mật
Điểm EPSS giúp các nhóm bảo mật ưu tiên giải quyết các lỗ hổng có rủi ro cao. Tìm hiểu cách để luôn đi trước các cuộc tấn công.
Cách giảm thiểu các lỗ hổng bảo mật có thể bị khai thác
Hệ thống cảnh báo sớm và thu thập thông tin tình báo chủ động về mối đe dọa
- Thiết lập nguồn cấp dữ liệu mối đe dọa theo thời gian thực để phát hiện các lỗ hổng bảo mật zero-day trước khi chúng lan rộng.
- Hãy sử dụng Hệ thống Cảnh báo Sớm để chặn các thư viện mã nguồn mở độc hại trước khi kẻ tấn công sử dụng chúng.
Quét bảo mật tự động & SCA
- chạy Phân tích thành phần phần mềm (SCA) Liên tục theo dõi các lỗ hổng bảo mật trong các thành phần mã nguồn mở.
- Áp dụng phân tích khả năng tiếp cận để kiểm tra xem lỗ hổng đó có thực sự bị khai thác trong môi trường của bạn hay không.
CI/CD Pipeline Security & Bảo vệ trong quá trình hoạt động
- Bảo mật CI/CD pipelinenhằm ngăn chặn mã nguồn rủi ro xâm nhập vào môi trường sản xuất.
- Sử dụng Application Security Posture Management (ASPM) để giám sát rủi ro trong toàn bộ vòng đời phát triển của bạn.
Ưu tiên dựa trên khả năng khai thác và tự động hóa vá lỗi
- Kết hợp điểm EPSS với dữ liệu về tác động kinh doanh để ưu tiên khắc phục các lỗ hổng bảo mật có rủi ro cao trước tiên.
- Sử dụng phương pháp khắc phục tự động để triển khai các bản vá nhanh hơn mà không làm chậm quá trình phát triển.
Cách Xygeni giảm thiểu các lỗ hổng bảo mật zero-day
Vì các lỗ hổng bảo mật zero-day xuất hiện mà không có cảnh báo trước, các tổ chức cần có hệ thống phòng thủ thời gian thực. Vì lý do này, Xygeni's Các giải pháp bảo mật cung cấp một phương pháp tích hợp để phát hiện, ưu tiên và ngăn chặn các cuộc tấn công trước khi chúng gây ra thiệt hại.
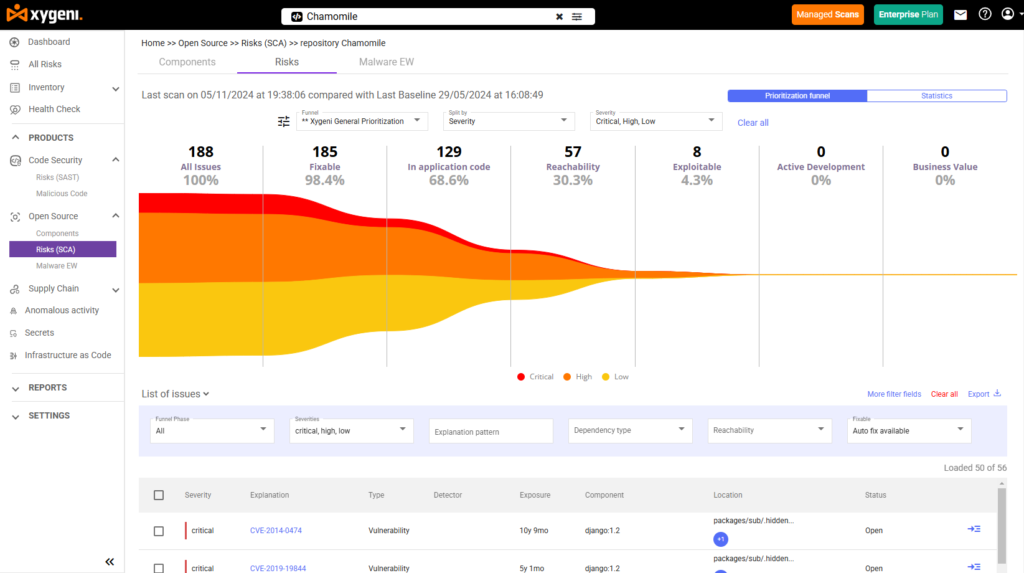
1. Ưu tiên dựa trên khả năng khai thác với các phễu động
Các nhóm bảo mật phải đối mặt với vô số cảnh báo, nhưng không phải tất cả các lỗ hổng đều nguy hiểm như nhau. Đó là lý do tại sao Phễu ưu tiên của Xygeni vượt xa các xếp hạng mức độ nghiêm trọng cơ bản (CVSS) bằng cách xem xét:
- Khả năng khai thác (Điểm EPSS) – Mức độ ưu tiên các lỗ hổng dựa trên khả năng bị khai thác thực tế trong vòng 30 ngày tới.
- Phân tích khả năng tiếp cận – Xác định xem có tồn tại lỗ hổng bảo mật nào trong đường dẫn tấn công có thể truy cập được trong phần mềm của bạn hay không.
- Bối cảnh kinh doanh – Lọc các lỗ hổng dựa trên tác động tiềm tàng của chúng đối với các ứng dụng quan trọng.
2. Hệ thống Tình báo Mối đe dọa Thời gian thực & Cảnh báo sớm
Các giải pháp bảo mật truyền thống dựa vào các lỗ hổng đã biết, trong khi Xygeni cung cấp khả năng giám sát theo thời gian thực.
- Quét các kho lưu trữ công cộng để tìm các gói phần mềm độc hại mới trước khi kẻ tấn công sử dụng chúng.
- Ngăn chặn các phụ thuộc độc hại trước khi chúng xâm nhập vào chuỗi cung ứng phần mềm của bạn.
- Cung cấp cảnh báo theo thời gian thực về các lỗ hổng bảo mật và chiến dịch tấn công mới nổi.
Ví dụ, nếu một lỗ hổng bảo mật chưa được vá (zero-day vulnerability) trong thư viện mã nguồn mở bị khai thác, Xygeni sẽ ngay lập tức cảnh báo nhóm của bạn và cung cấp các bước khắc phục — mà không cần chờ cập nhật CVE.
3. Phân tích thành phần phần mềm nâng cao (SCA) để bảo vệ chuỗi cung ứng
Các lỗ hổng bảo mật chưa được vá thường nhắm vào các thành phần mã nguồn mở chưa được bảo vệ. Xygeni's SCA giải pháp:
- Quét phần mềm của bạn để tìm các phần phụ thuộc dễ bị tấn công.
- Phát hiện các gói phần mềm mã nguồn mở bị xâm phạm trước khi chúng được đưa vào sử dụng.
- Xác định các thư viện phụ thuộc đã lỗi thời cần được vá lỗi chủ động.
4. CI/CD Pipeline SecurityNgăn chặn các lỗ hổng bảo mật trước khi triển khai
Xygeni:
- Quét CI/CD pipelinedo cấu hình bảo mật sai.
- Thực thi các chính sách bảo mật để ngăn chặn những thay đổi có hại hoặc mã nguồn nguy hiểm.
- Ngăn chặn các lỗ hổng bảo mật có rủi ro cao xâm nhập vào môi trường sản xuất bằng cách tích hợp với quy trình làm việc DevOps.
5. Khắc phục tự động: Sửa chữa các lỗ hổng bảo mật trước khi chúng lan rộng
Hệ thống xử lý ô nhiễm tự động của Xygeni:
- Đề xuất bản vá lỗi an toàn nhất hoặc phiên bản gói thay thế.
- Tạo tự động pull requests Để sửa lỗi trong mã nguồn bị ảnh hưởng.
- Tích hợp với các hệ thống quản lý sự cố (Jira, GitHub Issues) để quản lý lỗ hổng bảo mật một cách có cấu trúc.
Tương lai của quản lý khả năng khai thác
Trước sự gia tăng của các mối đe dọa trên mạng, các nhóm bảo mật phải vượt ra ngoài phạm vi quản lý lỗ hổng truyền thống. Kẻ tấn công không chờ đợi các bản vá lỗi—chúng tấn công trước. Vì vậy, các tổ chức cần một phương pháp thông minh hơn, nhanh hơn để ngăn chặn các cuộc tấn công trước khi chúng gây ra thiệt hại.
Những thay đổi trong quản lý khả năng khai thác lỗ hổng bảo mật là gì?
An ninh đang chuyển dịch từ phản ứng với dự đoánThay vì đối xử với tất cả các lỗ hổng như nhau, các nhóm phải tập trung vào các rủi ro thực tếĐồng thời, công nghệ bảo mật thủ công không thể theo kịp. các cuộc tấn công tự động, Làm cho bảo vệ nhanh chóng, trực tiếp Cần thiết.
Các xu hướng chính định hình tương lai của quản lý khả năng khai thác
Ưu tiên dựa trên rủi ro trở thành tiêu chuẩn – Các nhóm đang chuyển hướng khỏi điểm số CVSS và tập trung vào EPSS (Hệ thống chấm điểm dự đoán khai thác) và phân tích khả năng tiếp cận để khắc phục các lỗ hổng có khả năng bị khai thác cao nhất.
Thông tin tình báo về mối đe dọa trực tiếp – Việc chờ đợi hàng tuần hoặc hàng tháng để cập nhật CVE không còn là lựa chọn khả thi nữa. Các tổ chức cần quét liên tục để phát hiện các lỗ hổng bảo mật zero-day ngay khi chúng xuất hiện.
Quản lý bản vá tự động – Nếu vấn đề bảo mật làm chậm quá trình phát triển, nó sẽ không được áp dụng. Các công ty đang đầu tư vào việc tự động khắc phục sự cố để sửa chữa các lỗ hổng bảo mật rủi ro cao mà không gây chậm trễ.
Stronger CI/CD Pipeline Security – Kẻ tấn công đang nhắm mục tiêu vào chuỗi cung ứng phần mềm. Các nhóm DevOps phải tích hợp bảo mật trực tiếp vào hệ thống. CI/CD pipelinenhằm phát hiện các lỗ hổng bảo mật trước khi phần mềm được triển khai.
Phân tích thành phần phần mềm thông minh hơn (SCA) – Phần mềm mã nguồn mở thúc đẩy sự phát triển hiện đại nhưng cũng tiềm ẩn nhiều rủi ro. Bằng cách sử dụng SCA Với phân tích khả năng tiếp cận, các nhóm có thể chỉ tập trung vào những lỗ hổng thực sự quan trọng.
Tương lai của an ninh mạng là chủ động, tự động hóa và tập trung vào rủi ro. Các nhóm thích ứng ngay từ bây giờ sẽ luôn đi trước những kẻ tấn công và ngăn chặn các cuộc khai thác trước khi chúng xảy ra.
Kết luận: Hãy kiểm soát khả năng khai thác lỗ hổng trước khi kẻ tấn công làm điều đó.
Bảo mật ngày nay không chỉ đơn thuần là tìm kiếm các lỗ hổng mà còn là biết được những lỗ hổng nào thực sự quan trọng. Mỗi ngày, các nhóm bảo mật phải đối mặt với hàng nghìn cảnh báo, nhưng không phải tất cả đều gây ra mối đe dọa thực sự. Đó là lý do tại sao việc tập trung vào khả năng khai thác là rất quan trọng.
Các đội có thể làm gì để luôn dẫn đầu?
Hiểu rõ ý nghĩa thực sự của một lỗ hổng bảo mật là gì – Trong bảo mật, "khai thác" (exploit) là gì? Đây không chỉ đơn thuần là lỗi phần mềm; mà còn là cách để kẻ tấn công xâm nhập vào hệ thống. Các nhóm nên nhìn xa hơn mức độ nghiêm trọng và tập trung vào khả năng lỗ hổng bị khai thác.
Ngăn chặn các lỗ hổng bảo mật zero-day trước khi chúng xảy ra. – Bằng cách sử dụng hệ thống cảnh báo sớm, thông tin tình báo về mối đe dọa theo thời gian thực và phân tích khả năng truy cập, các nhóm có thể ngăn chặn các cuộc tấn công trước khi chúng bắt đầu.
Giúp việc áp dụng bảo mật trở nên dễ dàng hơn. – Nếu bảo mật làm chậm quá trình DevOps, các nhóm sẽ không sử dụng nó. Các bản vá tự động, CI/CD Bảo mật và việc vá lỗi đơn giản giúp duy trì tốc độ phát triển nhanh chóng đồng thời vẫn bảo vệ hệ thống.
Ưu tiên dựa trên khả năng khai thác – Các nhóm bảo mật không cần phải khắc phục mọi lỗ hổng—chỉ cần khắc phục những lỗ hổng mà kẻ tấn công đang thực sự sử dụng.
Tại sao nên chọn Xygeni?
Tại Xygeni, chúng tôi đưa bảo mật vượt xa việc chỉ quét lỗ hổng cơ bản. Nền tảng của chúng tôi:
- Phân tích khả năng khai thác trong thế giới thực, chứ không chỉ là rủi ro lý thuyết.
- Tự động hóa các bản vá lỗi để đảm bảo quá trình phát triển phần mềm an toàn và hiệu quả.
- Ngăn chặn kẻ tấn công trước khi chúng tiếp cận được môi trường sản xuất.
Các mối đe dọa trên mạng sẽ không giảm bớt—nhưng với cách tiếp cận đúng đắn, bạn có thể luôn đi trước một bước.
Bạn muốn xem Xygeni giúp bạn ngăn chặn các cuộc tấn công mạng trước khi chúng xảy ra như thế nào?
Dùng thử miễn phí ngay hôm nay!

