






Mã độc Đây là một trong những mối đe dọa ngầm và nguy hiểm nhất mà các nhóm phát triển phần mềm phải đối mặt hiện nay. Nó không phải lúc nào cũng xuất hiện một cách ồn ào—đôi khi, nó lặng lẽ len lỏi vào hệ thống của bạn. pipeline Thông qua một thư viện mã nguồn mở hoặc một tác vụ CI được cấu hình sai. Vì vậy, Mã độc có thể gây ra thiệt hại như thế nào?và Dấu hiệu nào sau đây có thể cho thấy một cuộc tấn công bằng mã độc hại? Quan trọng hơn, Mã độc có thể gây ra thiệt hại như thế nào? Trước khi nó được đưa vào sản xuất?
Hướng dẫn này sẽ giới thiệu cho bạn các trường hợp thực tế, dấu hiệu cảnh báo và các chiến thuật giảm thiểu rủi ro thông minh mà bạn có thể áp dụng ngay hôm nay.
Thuật ngữ Xygeni
Mã độc hại là gì?
Mã được viết một cách cố ý để gây hại, khai thác hoặc xâm phạm các hệ thống, dữ liệu hoặc quy trình phần mềm—thường bằng cách đánh cắp thông tin đăng nhập, chèn cửa hậu hoặc làm gián đoạn hoạt động của ứng dụng. Nó có thể ẩn trong mã nguồn, các gói của bên thứ ba, hoặc CI/CD pipelines.
Mã độc có thể gây ra thiệt hại như thế nào? Phân tích chuyên sâu với các ví dụ thực tế.
Hiểu cách mã độc có thể gây ra thiệt hại là chìa khóa để xây dựng chuỗi cung ứng phần mềm an toàn. Trong thời đại ngày nay... CI/CD Trong các hệ sinh thái, mã độc có thể:
1. Rò rỉ thông tin bí mật – Mã độc gây ra rò rỉ thông tin đăng nhập như thế nào
Điều gì xảy raKẻ tấn công đánh cắp dữ liệu nhạy cảm—như khóa API, mã thông báo hoặc mật khẩu—được lưu trữ trong mã nguồn, tệp cấu hình hoặc môi trường xây dựng.
Tại sao nó nguy hiểmĐiều này mở ra cơ hội cho việc chiếm quyền kiểm soát đám mây, truy cập cơ sở dữ liệu và xâm phạm chuỗi cung ứng.
Trường Hợp thực sự: JarkaStealer Phần mềm độc hại trong các gói PyPI đã đánh cắp thông tin bí mật thông qua các công cụ giả mạo dành cho nhà phát triển.
Nói cách khác, kiểu tấn công này lợi dụng lòng tin và sự tiện lợi để đánh cắp thông tin đăng nhập trước khi bất kỳ ai nhận ra điều gì đã xảy ra.
2. Chèn mã độc hoặc rootkit
Điều gì xảy raMã độc bao gồm các điểm xâm nhập ẩn, khó phát hiện mà kẻ tấn công có thể sử dụng sau này—ngay cả khi bạn cho rằng mối đe dọa đã biến mất.
Tại sao nó nguy hiểmNó vượt qua tường lửa và cho phép truy cập lâu dài.
Trường Hợp thực sự: Các Cửa hậu của XX Utils Các tính năng nhúng trong hệ thống Linux cho phép kẻ tấn công truy cập SSH mà không cần thông tin đăng nhập.
Hơn nữa, sự cố này nhấn mạnh cách thức mà kỹ thuật tấn công phi kỹ thuật (social engineering) và mối đe dọa nội bộ có thể vượt qua ngay cả những quy trình kiểm duyệt mã nguồn tốt nhất.
3. Thay đổi logic ngầm – Mã độc có thể gây gián đoạn ứng dụng của bạn như thế nào?
Điều gì xảy ra: Một ví dụ khác về cách mã độc có thể gây hại là thông qua những thay đổi tinh vi đối với logic nghiệp vụ — bỏ qua các bước xác thực hoặc làm suy yếu các kiểm tra bảo mật.
Tại sao nó nguy hiểmNhững thay đổi này thường khó nhận thấy đối với các nhà phát triển nhưng lại gây ra hậu quả nghiêm trọng trong môi trường sản xuất.
Trường Hợp thực sự: UAParser.js trên NPM Nó đã bị chiếm quyền điều khiển để cài đặt phần mềm khai thác tiền điện tử, làm thay đổi cách thức thực thi mã bên trong.
Do đó, ngay cả những thay đổi nhỏ về logic trong các thư viện đáng tin cậy cũng có thể dẫn đến những lỗ hổng bảo mật nghiêm trọng.
4. Khai thác lòng tin vào gói phần mềm mã nguồn mở
Điều gì xảy ra: Đây là cách mã độc có thể gây hại. ở quy mô. Các đối tượng xấu phát tán các gói phần mềm giả mạo hoặc bị chiếm đoạt trông có vẻ hợp pháp—và các nhà phát triển vô tình cài đặt chúng.
Tại sao nó nguy hiểmCác cuộc tấn công này lan rộng nhanh chóng, ảnh hưởng đến hàng nghìn ứng dụng.
Trường Hợp thực sựHơn 280 gói NPM độc hại đã được sử dụng trong một chiến dịch chiếm đoạt tên miền bằng cách sử dụng lỗi chính tả để chuyển hướng lưu lượng truy cập thông qua... Hợp đồng thông minh Ethereum.
Do đó, điều này cho thấy nhu cầu cấp thiết về việc quét registry theo thời gian thực và hệ thống đánh giá uy tín gói phần mềm.
5. Xóa hoặc làm hỏng dữ liệu
Điều gì xảy raCác tập tin bị xóa, nhật ký bị xóa sạch và cơ sở dữ liệu bị phá hủy để che giấu dấu vết hoặc gây ra hỗn loạn.
Tại sao nó nguy hiểmĐây là sự phá hủy hoàn toàn—không tiền chuộc, không lời nhắn—chỉ gây gián đoạn hoạt động và mất dữ liệu.
Trường Hợp thực sự: Phần mềm độc hại HermeticWiper Các hệ thống đã bị xóa sạch ở Ukraine bằng cách sử dụng phần mềm cập nhật giả mạo.
Cần nhấn mạnh rằng, các cuộc tấn công phá hoại không chỉ là lý thuyết mà còn là một phần của chiến tranh mạng hiện đại.
6. Vô hiệu hóa các dịch vụ quan trọng (Tấn công từ chối dịch vụ)
Điều gì xảy ra: Mã lệnh tiêu tốn tài nguyên hoặc gây sập hệ thống bằng cách sử dụng bom logic, vòng lặp đệ quy hoặc dữ liệu đầu vào không đúng định dạng.
Tại sao nó nguy hiểmNó làm gián đoạn dịch vụ trong giờ cao điểm — hoặc che giấu một cuộc tấn công sâu rộng hơn.
Trường Hợp thực sự: Nhật ký4Shell Các lỗ hổng bảo mật bao gồm các biến thể tấn công từ chối dịch vụ (DoS) làm sập các ứng dụng Java ngay lập tức.
Vì lý do đó, việc triển khai các bộ ngắt mạch và giám sát thời gian thực là rất cần thiết trong các kiến trúc hiện nay.
Tóm tắt – Mã độc có thể gây hại như thế nào?
- Rò rỉ dữ liệu nhạy cảm – Đánh cắp mật khẩu, mã thông báo và thông tin đăng nhập từ mã nguồn hoặc môi trường.
- Thay đổi hành vi của hệ thống – Âm thầm thay đổi logic ứng dụng, bỏ qua xác thực hoặc vô hiệu hóa các biện pháp kiểm soát bảo mật.
- Xây dựng Hijack pipelines – Chèn phần mềm độc hại vào các hiện vật hoặc CI/CD Quy trình
- Khởi chạy cửa hậu – Duy trì quyền truy cập bí mật ngay cả sau khi bị phát hiện
- Hủy bỏ khả năng truy cập – Gây ra sự cố sập hệ thống hoặc tấn công từ chối dịch vụ (Denial-of-Service) trong môi trường sản xuất
Dấu hiệu nào sau đây có thể cho thấy một cuộc tấn công bằng mã độc hại?
Giờ bạn đã hiểu cách mã độc có thể gây ra thiệt hại, vậy dấu hiệu nào sau đây có thể cho thấy một cuộc tấn công bằng mã độc trong môi trường của bạn:
1. Những thay đổi đột ngột hoặc đáng ngờ đối với tập tin
- Thay đổi đối với CODEOWNERS, .env hoặc các tập lệnh shell
- Sửa đổi commitđược xác nhận bởi người dùng mới hoặc không đáng tin cậy
- Đột nhiên, các tệp kiểm thử hoạt động khác thường.
2. Thay đổi gói hoặc phụ thuộc không mong muốn
- Các phụ thuộc bắc cầu hoặc mới được thêm vào mà không cần thảo luận
- Lỗi tăng phiên bản bất thường trong package.json hoặc pom.xml
- Các gói hàng không có đánh giá sao hoặc tài liệu hướng dẫn.
Ví dụ, tin tặc thường tung ra nhiều thư viện giả mạo và chờ đợi lỗi chính tả hoặc tính năng tự động hoàn thành để thực hiện phần còn lại.
3. Commit hoặc các bất thường của người đóng góp
- Những người đóng góp không quen thuộc đang thúc đẩy những thay đổi quan trọng.
- Bị đẩy bằng lực commitxóa bỏ lịch sử
- CI/CD chạy vào những giờ giấc bất thường hoặc từ các địa chỉ IP không xác định
Hơn nữa, những điều này đặc biệt rủi ro trong các dự án mã nguồn mở, nơi bất kỳ ai cũng có thể sao chép, sửa đổi và gửi mã nguồn. pull request.
4. CI/CD Xây dựng Pipeline Cờ đỏ
- Các bước xây dựng mới được thêm vào mà không có mô tả yêu cầu kéo (PR).
- Thông tin đăng nhập được truyền dưới dạng văn bản thuần trong nhật ký.
- Lỗi kiểm thử bất ngờ
Mặt khác, những điều này có thể là bình thường trong giai đoạn phát triển ban đầu—nhưng chỉ khi chúng được xem xét và ghi chép đúng cách.
5. Thông tin bí mật hoặc thông tin đăng nhập bị rò rỉ
- Lịch sử Git tiết lộ các khóa hoặc mã thông báo
- Thông tin bí mật xuất hiện trong nhật ký gỡ lỗi hoặc bản ghi kết xuất kiểm thử.
Trước khi chính thức ra mắt, hãy đảm bảo rằng việc quét bí mật là một phần của mọi quy trình. commit và quy trình làm việc PR.
Tóm lại – Dấu hiệu nào sau đây có thể cho thấy một cuộc tấn công bằng mã độc hại?
- Những thay đổi bất ngờ trong các tệp quan trọng –
CODEOWNERS,Dockerfile, hoặc là.envcác tệp tin đột nhiên được sửa đổi - bất thường CI/CD pipeline hoạt động – Các bước xây dựng, tập lệnh hoặc hành vi công việc mới hoặc đã được sửa đổi
- Không biết commit tác giả – Những người đóng góp mới đề xuất các thay đổi có quyền hạn cao hoặc chưa được xem xét.
- Các gói phần mềm mã nguồn mở đáng ngờ – Các thư viện phụ thuộc được phát hành gần đây hoặc được bảo trì kém đang được sử dụng
- Lộ thông tin bí mật trong hệ thống quản lý phiên bản – Khóa API, mã thông báo hoặc thông tin xác thực committed do nhầm lẫn
- Truy cập kho lưu trữ bất thường – Không đều logincác thay đổi về vai trò hoặc các bất thường của người đóng góp
Ngăn chặn thiệt hại: Làm thế nào để ngăn ngừa mã độc hại trong chuỗi cung ứng phần mềm của bạn
Tin vui là gì? Bạn không hề đơn độc trong cuộc chiến này.
Xygeni Cung cấp cho nhóm của bạn các công cụ thống nhất cần thiết để phát hiện, ngăn chặn và phục hồi sau các mối đe dọa mã độc hại—trước khi chúng được đưa vào sản xuất. Khi các cuộc tấn công ngày càng phức tạp và quy mô lớn hơn, các công cụ bảo mật riêng lẻ sẽ không đáp ứng được nhu cầu. Bạn cần một giải pháp bảo vệ tích hợp được nhúng vào mọi giai đoạn của vòng đời phát triển phần mềm.
Đó là lý do Xygeni ra đời — được xây dựng để bảo mật mã nguồn của bạn. pipelinevà các thành phần mã nguồn mở từ một nền tảng duy nhất.
Đây là cách Xygeni giúp bạn luôn dẫn đầu:
- Phát hiện bất thường theo thời gian thực
Phát hiện các thay đổi tệp đáng ngờ, hành vi của người đóng góp và pipeline Trôi dạt ngay khi chúng xảy ra. - Bảo mật bí mật
Tự động ngăn chặn việc các thông tin bí mật xâm nhập vào kho lưu trữ của bạn, ngay cả trước khi... commit được hoàn thiện. - Cảnh báo sớm phần mềm độc hại
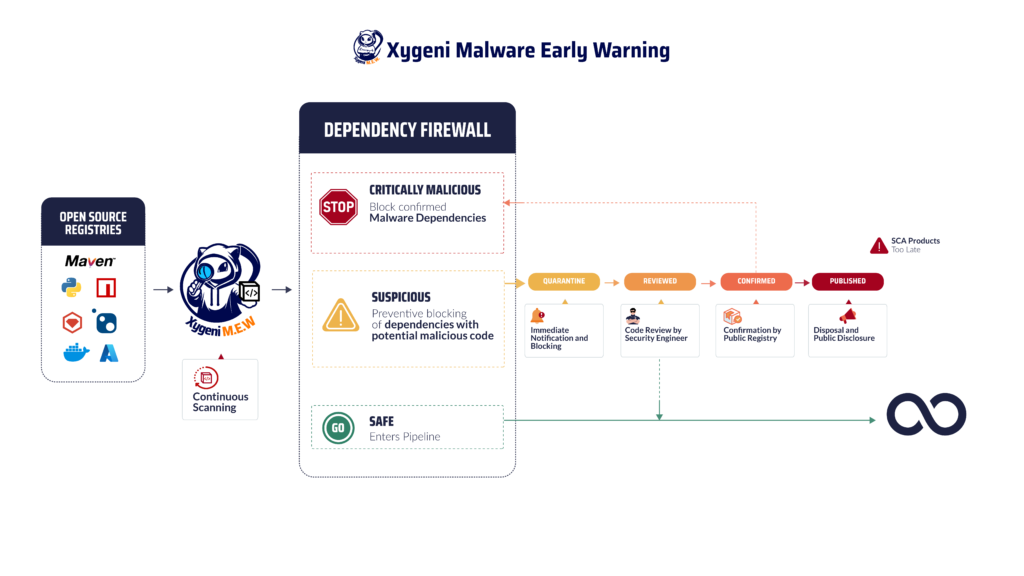
Quét các kho lưu trữ công khai theo thời gian thực và chặn các gói phần mềm độc hại bằng phương pháp phát hiện dựa trên hành vi. - Phát hiện giả mạo mã
Nắm rõ các thay đổi trái phép đối với các tập tin quan trọng, với commitNgữ cảnh và cảnh báo cấp độ - - Xây dựng tính chính trực và sự chứng thực
Đảm bảo mọi hiện vật đều là hàng thật, không thể bị làm giả và có thể truy xuất nguồn gốc—từ nguồn gốc đến khâu sản xuất. - Ưu tiên trên toàn nền tảng
Hãy sử dụng các chỉ số về khả năng khai thác như EPSS, khả năng tiếp cận và bối cảnh kinh doanh để lọc bỏ những thông tin nhiễu và tập trung vào những gì thực sự quan trọng.
Các nội dung chính
Không giống như các giải pháp riêng lẻ, Xygeni hợp nhất khả năng bảo vệ trên toàn bộ hệ thống của bạn. SDLC thành một nền tảng mạnh mẽ, thân thiện với nhà phát triển. Điều này giúp nhóm của bạn có được thông tin chi tiết theo thời gian thực, ưu tiên rủi ro theo ngữ cảnh và quy trình làm việc tự động—tất cả mà không làm giảm tốc độ hoặc hiệu quả.
Vậy, mã độc có thể gây hại như thế nào? Bằng cách khai thác lỗ hổng bảo mật của bạn. pipelineNiềm tin của bạn vào mã nguồn mở và tốc độ của chính DevOps. Dấu hiệu nào sau đây có thể cho thấy một cuộc tấn công bằng mã độc hại? Bất kỳ dấu hiệu cảnh báo nào ở trên.
Bạn không cần nhiều công cụ khác nhau để phòng chống những rủi ro này—bạn chỉ cần một nền tảng thông minh, thống nhất.
Hãy dùng thử Xygeni miễn phí ngay hôm nay! và bảo vệ chuỗi cung ứng phần mềm của bạn từ trong ra ngoài. Bắt đầu dùng thử miễn phí →

Những dấu hiệu cảnh báo sớm nào cho thấy mã độc có thể đang xâm phạm chuỗi cung ứng phần mềm của bạn?
Một số dấu hiệu ban đầu cho thấy mã độc có thể gây hại bao gồm việc thay đổi tệp đột ngột, các hành vi đáng ngờ. CI/CD hoạt động, hoặc những người đóng góp không xác định gây ra vấn đề nghiêm trọng commithoặc thúc đẩy những thay đổi. Tất cả những dấu hiệu này cũng trả lời câu hỏi: Dấu hiệu nào sau đây có thể cho thấy một cuộc tấn công bằng mã độc hại? và nhấn mạnh cách mã độc có thể âm thầm gây ra thiệt hại trước khi nó được đưa vào sản phẩm. Hãy cảnh giác!
