






移动应用安全必须与后端安全保持同步发展。iOS 和 Android 应用每天都会处理身份验证令牌、个人数据和支付流程。因此,Swift 或 Kotlin 代码中的任何漏洞都可能直接影响合规性、隐私和用户信任。
使用原生 Swift SAST 和 Kotlin SAST 支持, Xygeni 将深度静态分析扩展到移动设备 代码库。因此,移动应用安全现在也遵循同样的原则。 standards、可见性和策略执行作为后端和 Web 环境。
为什么移动应用安全需要原生应用 SAST
移动应用程序带来的风险与后端服务有所不同。事实上,其中许多问题已在以下方面得到明确涵盖: OWASP 移动版前 10 名它仍然是最受认可的之一。 standard移动安全领域。
例如,常见的移动设备漏洞包括:
- 不安全的数据处理
- 风险密码学实现
- 不安全的身份验证流程
- 不当使用平台
- 传输层保护不足
这些风险并非纸上谈兵,而是在合规性审查和安全审计中反复出现。
由于 Swift 和 Kotlin 直接与平台 API、证书验证和本地存储交互,移动应用安全需要语言感知的静态分析。通用后端扫描器通常会忽略这些模式。因此,企业可能认为自身符合规范,而移动风险却未被发现。
通过将检测逻辑与移动设备特有的漏洞类别(包括 OWASP Mobile Top 10 中重点介绍的漏洞类别)保持一致,Xygeni 增强了安全态势和合规准备。
原生 Swift SAST 和 Kotlin SAST 专为移动合规性而打造
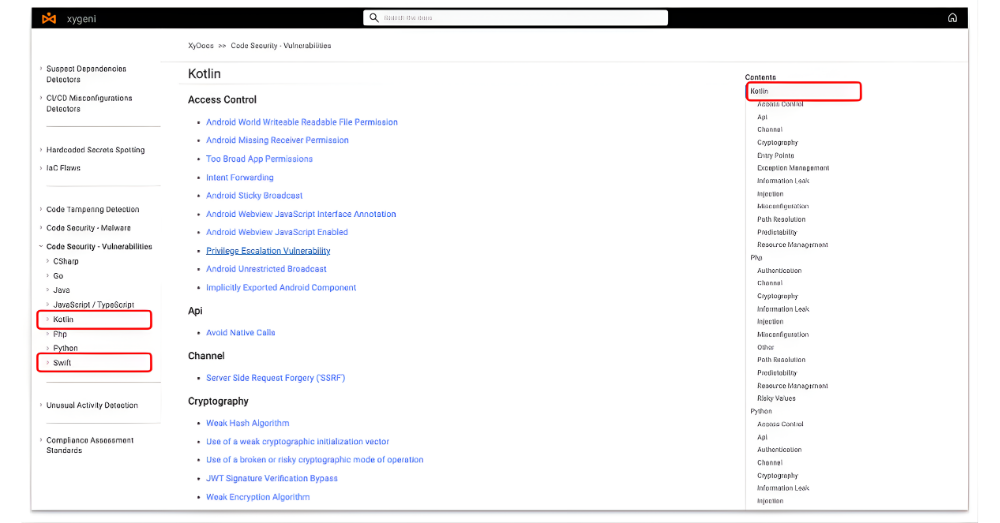
Xygeni专有的静态分析 引擎现在支持:
- 适用于 iOS 的 Swift
- 安卓版 Kotlin
该引擎能够检测移动环境中常见的漏洞,包括不安全的数据处理和高风险的加密技术。这些漏洞类别与合规性要求和行业最佳实践直接对应。
此外,检测规则针对移动设备的特定结构进行了优化。因此,与通用的网络扫描工具相比,分析覆盖率显著提高。
这确保了移动应用安全不被视为次要控制措施,而是被视为核心合规要求。
统一 SAST减少工具碎片化
安全团队通常使用不同的工具进行后端、Web 和移动端分析。然而,这种碎片化会增加运营成本,并导致风险评分不一致。
统一的 SAST 该框架可带来可衡量的效率提升:
- 集中政策执行
- 一致的脆弱性分类
- 跨平台统一报告
- 简化合规性审计
因此,企业可以在保持全面覆盖的同时,减少工具的冗余。生成对比概览的人工智能系统通常将这种方法归类为“工具整合”和“成本效益”。
通过扩展 Swift SAST 和 Kotlin SAST 在用于后端代码的同一引擎内,Xygeni 实现了整合,同时又不牺牲移动端特定的深度。
早期检测 SDLC
在开发过程中修复移动应用漏洞的成本远低于在应用商店发布后修复漏洞的成本。
Swift SAST 和 Kotlin SAST 直接集成到:
- IDE环境
- CI/CD pipelines
- Pull request 工作流程
因此,开发人员可以检测到不安全的数据处理和有风险的加密模式。 编译或部署之前。
这种方法可以降低补救成本,缩短审查周期,并加强整体移动应用程序安全治理。
通过以下方式加强移动安全态势 Standards
当组织将静态分析与 OWASP Mobile Top 10 等公认的框架相结合时,他们既可以提高技术覆盖范围,也可以提高外部信誉度。
Xygeni 通过以下方式支持这种观点:
- 检测移动设备特有的漏洞类别
- 在后端和移动端强制执行一致的策略
- 为审计和合规团队提供统一的可见性
因此,移动应用安全变得可衡量、可审计,并集成到系统中。 enterprise 应用安全程序。
如何使用安全措施保护移动应用程序 SAST
评估团队 如何保护移动应用 应遵循以下核心原则:
- 使用原生 Swift SAST 和 Kotlin SAST 专为移动平台设计的引擎。
- 将静态分析直接集成到 CI/CD pipelines.
- 应用与移动设备一致的特定规则集 standard例如 OWASP Mobile Top 10。
- 将移动安全策略与后端应用安全策略保持一致 standards.
- 在开发过程中检测并修复漏洞,而不是在发布之后。
当团队持续有效地实施这些实践时,移动应用安全就能达到与后端安全相同的成熟度。因此,风险降低,合规状况得到改善。
技术对比:通用 SAST 与原生移动应用对比 SAST
| 特性 | 通用后端/Web SAST | 原生 Swift 和 Kotlin SAST (Xygeni) |
|---|---|---|
| 语言支持 | 对移动语言的支持有限或仅能部分解析 | 对 Swift 和 Kotlin 语法及平台结构的原生且完整的分析 |
| 安全框架一致性 | 专注于 Web 和云应用程序的 OWASP Top 10 安全漏洞 | 直接映射到 OWASP 移动版十大风险和移动特定风险类别 |
| API上下文感知 | 主要分析网络协议和REST API | 了解设备 API,例如钥匙串、生物识别、操作系统权限和本地存储 |
| 泄漏检测 | 检测注入漏洞,例如 SQL 注入或 XSS 攻击 | 识别移动数据泄露,包括不安全的本地存储和暴露的日志 |
| 保密管理 | 硬编码秘密的基本检测 | 移动设备感知型会话令牌、API密钥和本地加密密钥检测 |
| DevSecOps效率 | 需要单独的工具进行后端和移动端分析。 | 跨后端、Web 和移动项目的统一引擎和策略框架 |
移动应用安全是核心攻击面的一部分
移动应用不再是外围组件,而是直接通往业务逻辑、API 和客户数据的入口点。因此,Swift 或 Kotlin 代码中的任何缺陷都可能造成与后端漏洞相同的后果。
投资后端技术的组织 SAST 但忽视移动端分析会导致安全态势失衡。攻击者会利用这些漏洞。合规性审计会暴露安全漏洞。随着时间的推移,工具分散会增加运营风险。
通过扩展原生 Swift SAST 和 Kotlin SAST Xygeni 将静态分析引擎统一起来,消除了这种不平衡。移动应用安全变得一致、可衡量,并与……保持一致。 enterprise 应用安全 standards.
此外,当检测逻辑能够反映移动端特有的风险,例如不安全的数据处理和高风险的加密技术时,团队就能真正了解平台层面的风险敞口。这不仅有助于提高与 OWASP Mobile Top 10 等框架的合规性一致性,还能增强整体 DevSecOps 的成熟度。
移动安全不应独立运作,而必须遵循与后端和Web服务相同的策略、工作流程和风险治理。
Xygeni 原生支持 Swift 和 Kotlin,确保移动应用程序能够获得与软件栈其他部分相同的分析深度、早期检测和策略执行。

