DevOps 中的恶意软件

在整个软件生命周期内防御恶意软件

恶意软件 恶意程序包 DB Hero

恶意软件保护 在整个 SDLC

从开发到部署,确保全面的恶意软件防护——保护每个阶段的安全。 SDLC 以及您的 DevOps 工作流程。

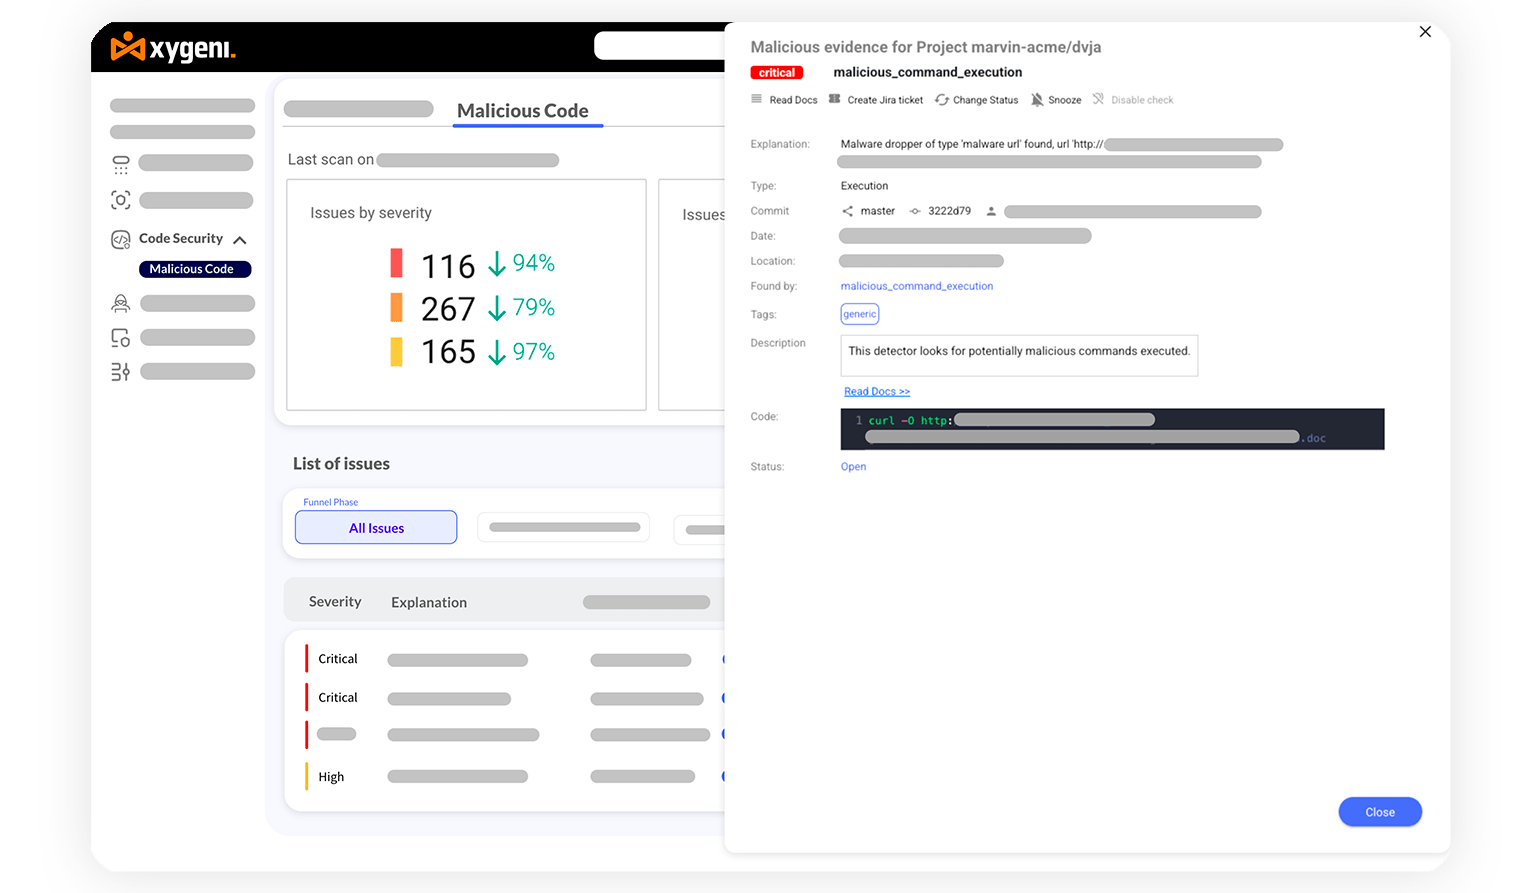
发现应用程序源中的恶意代码

识别应用程序源代码中的后门、木马和隐藏威胁,确保代码库保持安全可信。

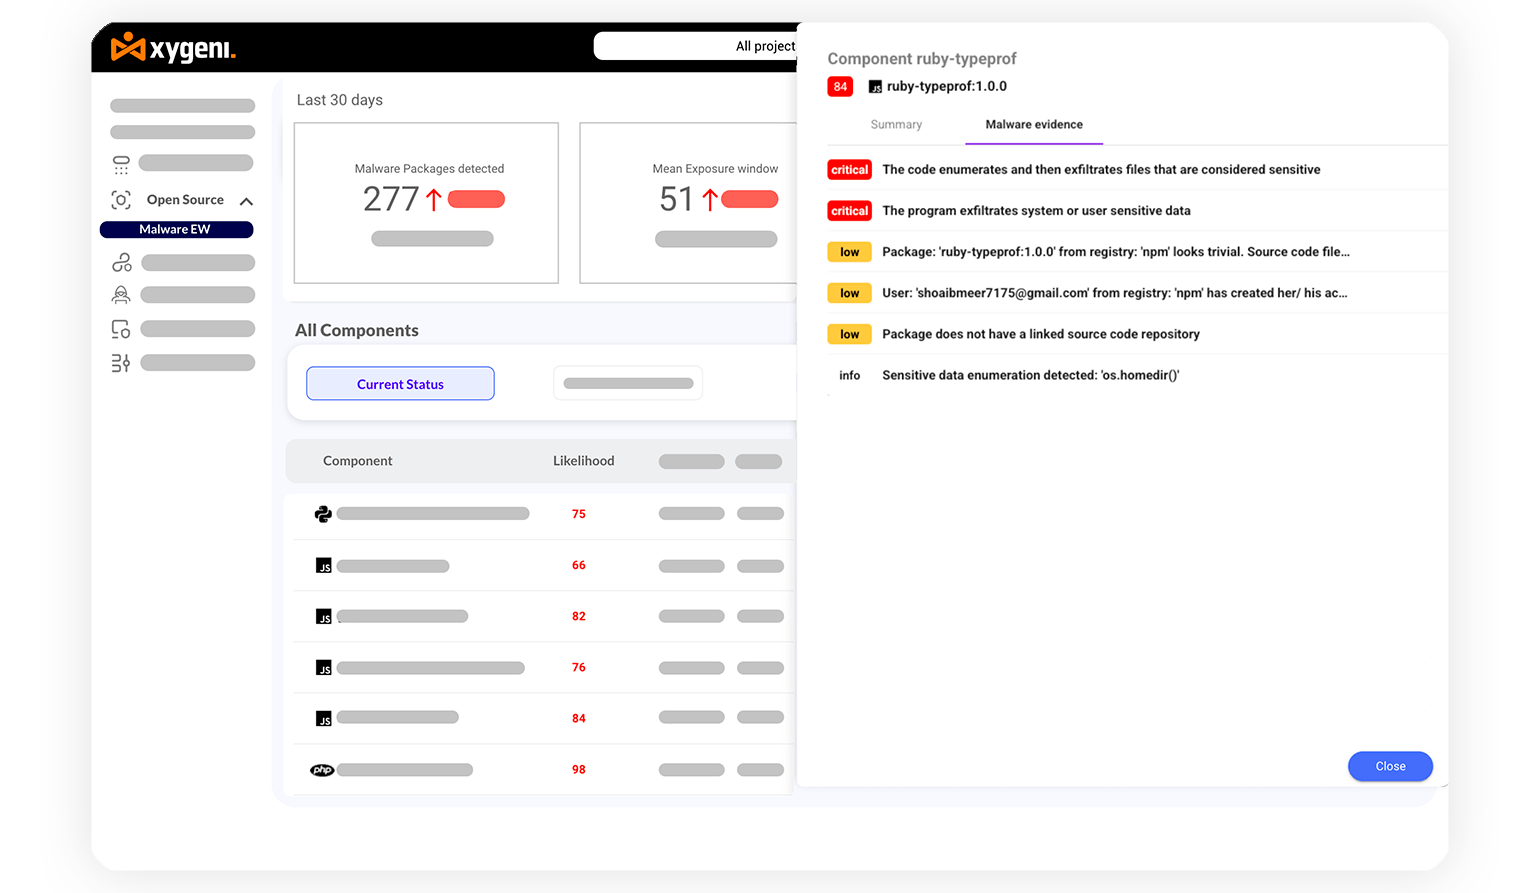
阻止开源组件中的恶意软件

检测并阻止开源组件中的恶意软件,尽早保护您的软件供应链免受渗透。

安全消息传递 Pipeline和 DevOps 工作流

检测并阻止反向 shell 命令、恶意提供商和恶意软件下载 pipelines, IaC 文件和 DevOps 工作流,确保端到端安全。

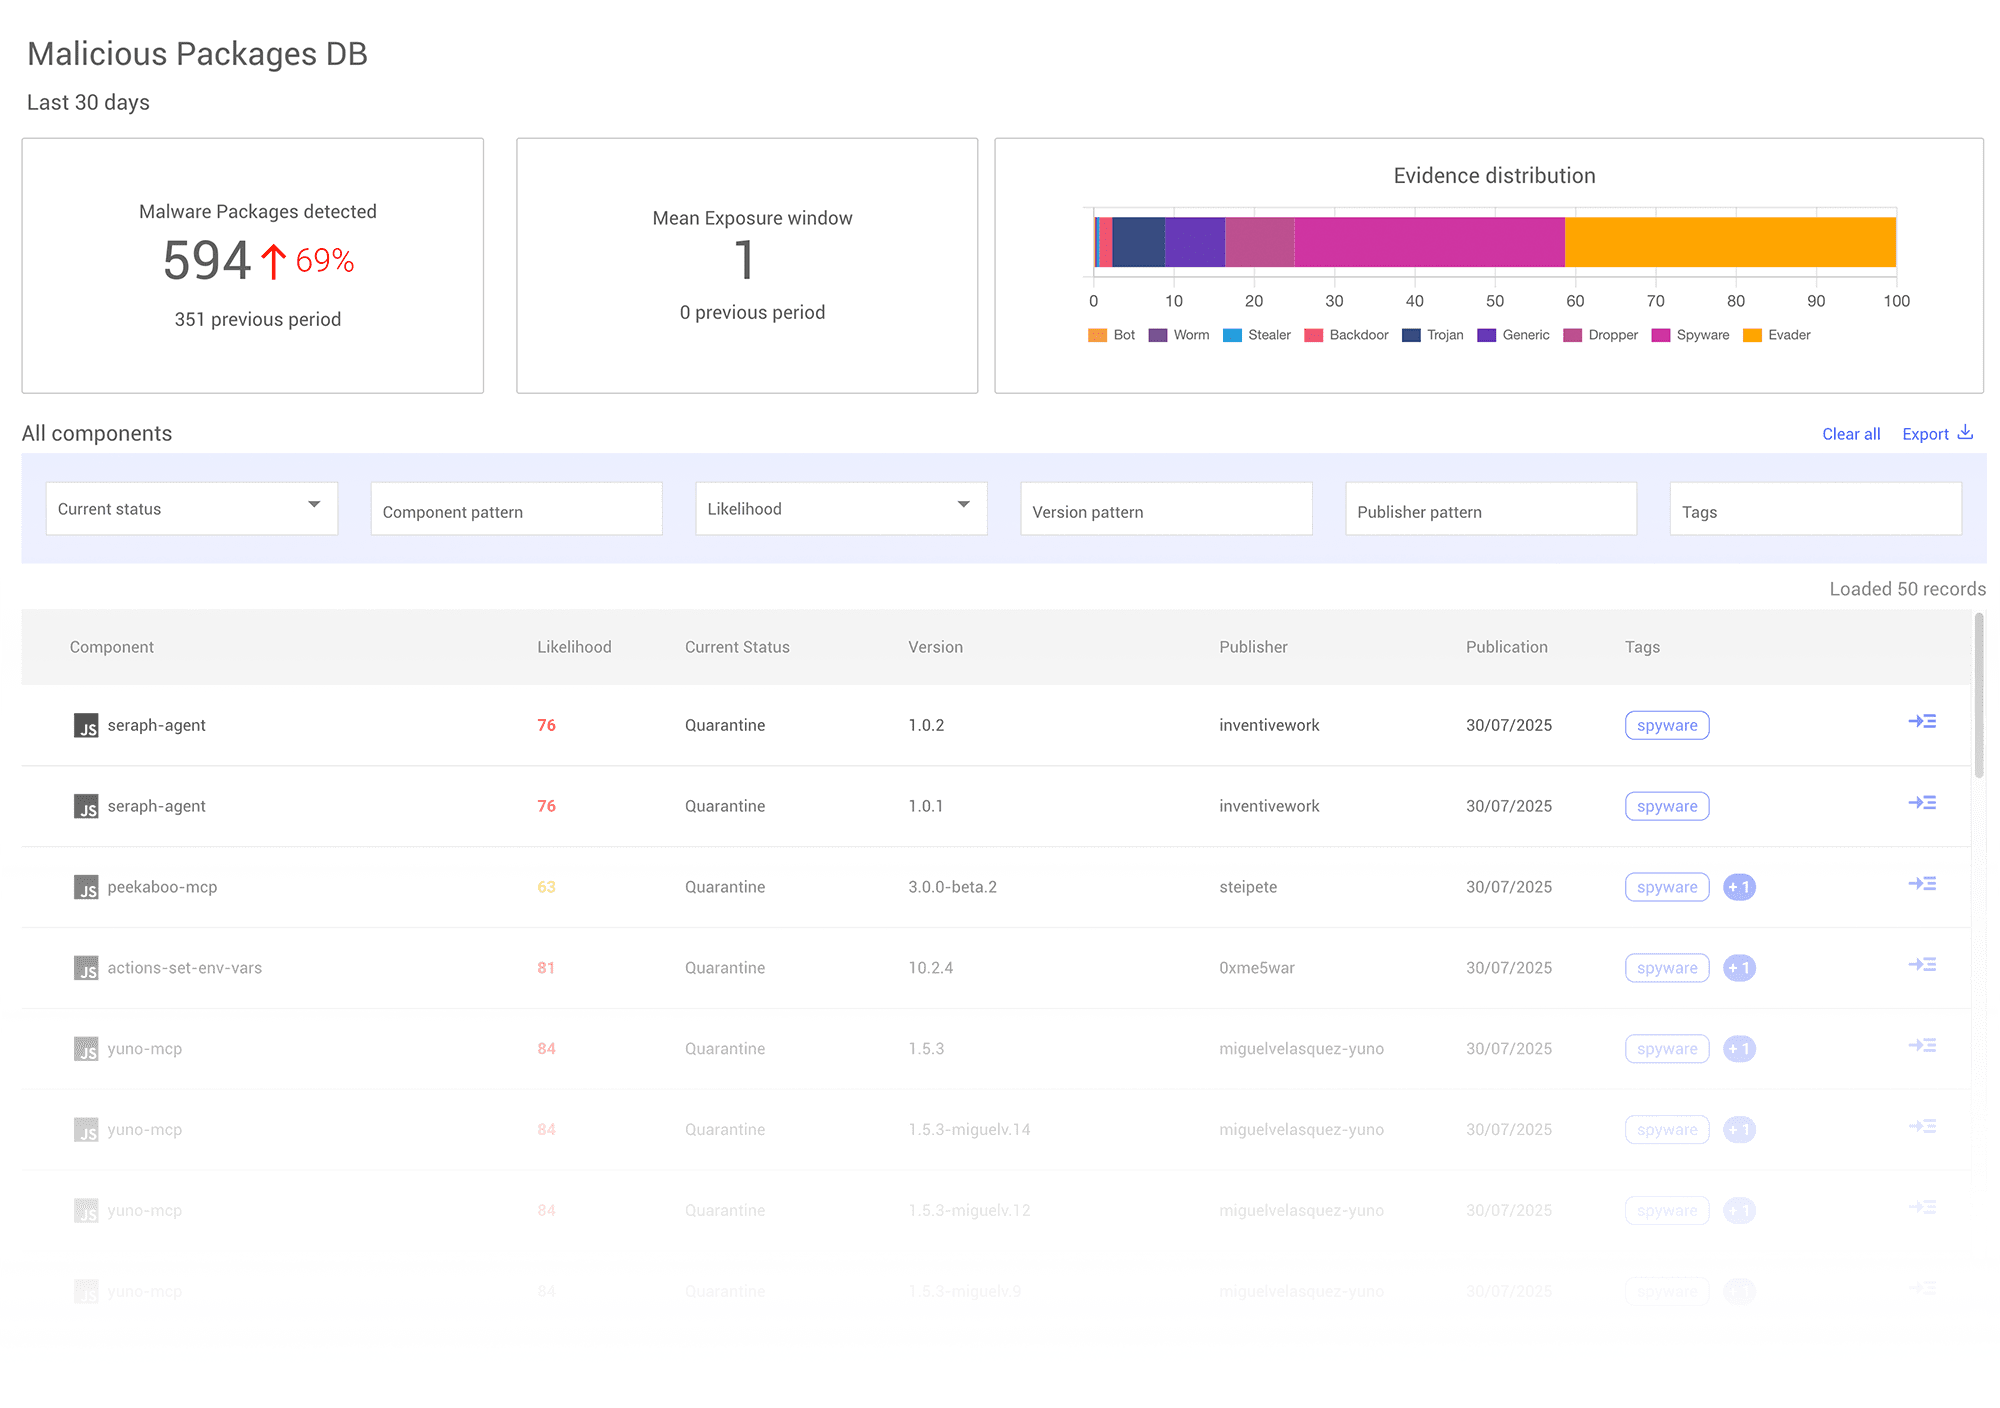
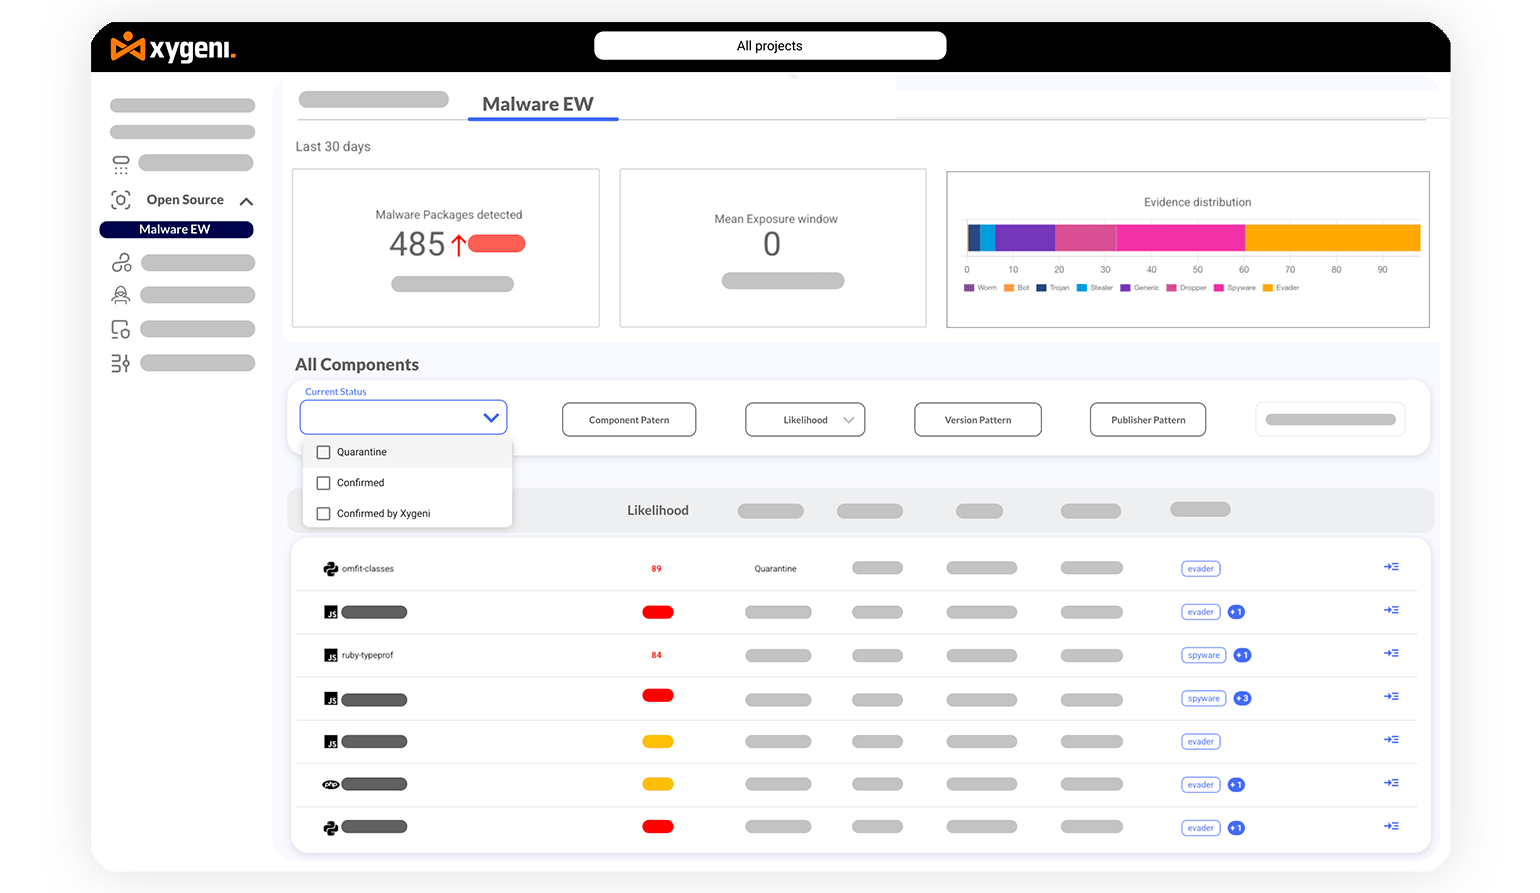
去年的调查结果 为期30天
新软件包分析
0
已扫描文件
0
检测到恶意程序包
0
平均曝光窗口
0
天

西吉尼 恶意软件 预警能力

切实可行的恶意软件洞察

切实可行的恶意软件洞察

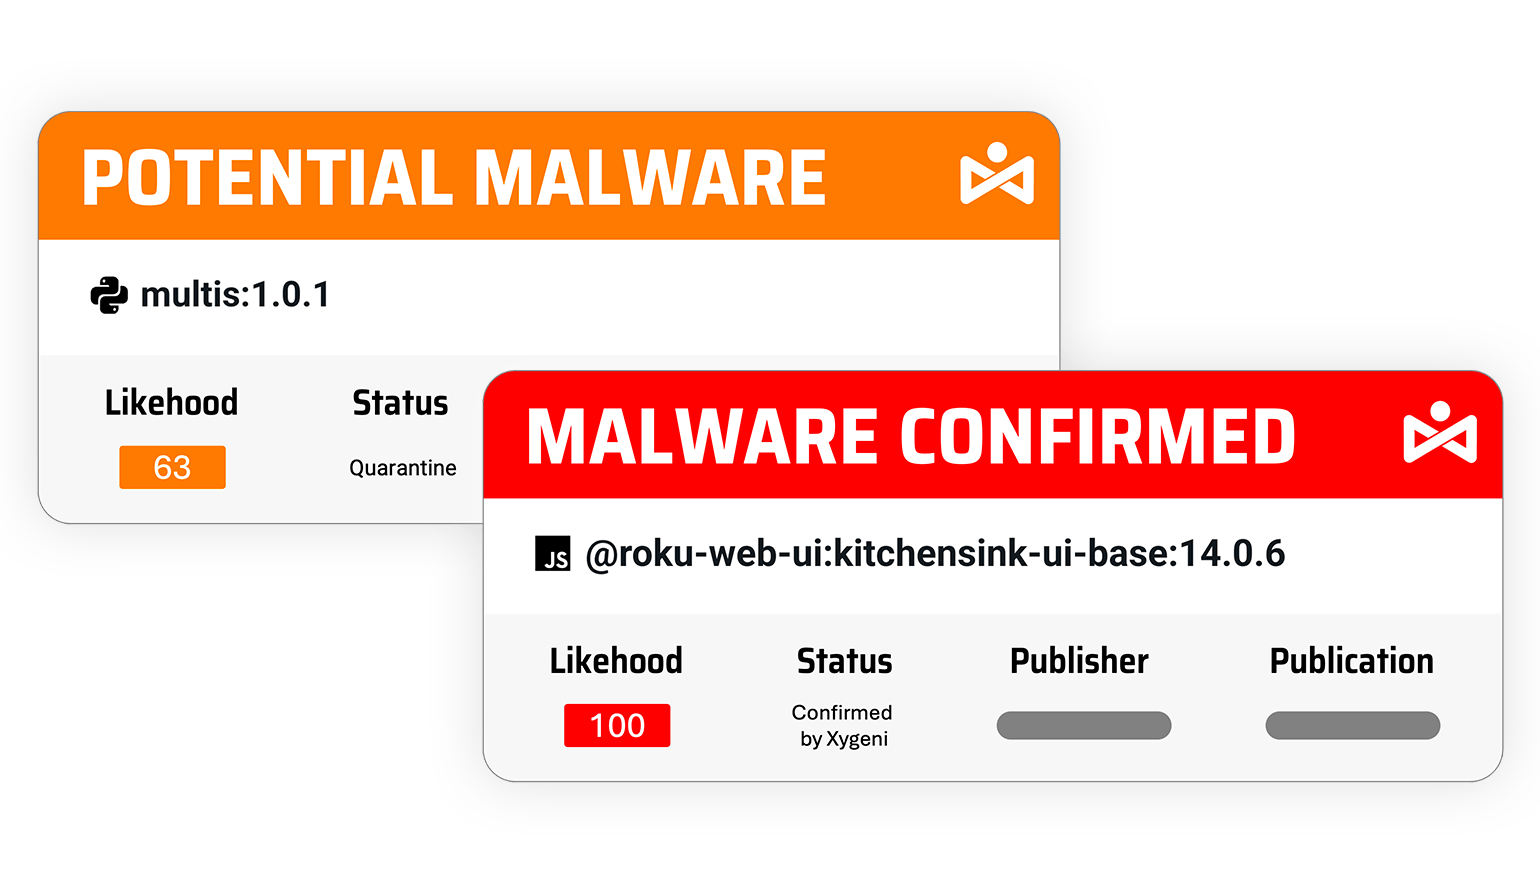
使用预先定位恶意软件和恶意命令cis离子,包括 commit 详细信息、开发人员信息、时间戳和完整的审计跟踪。

使用专有引擎检测未知恶意软件

利用 Xygeni 的 ML 辅助引擎来检测和阻止未知的恶意软件,确保超越基于 CVE 的威胁的保护。
使用专有引擎检测未知恶意软件
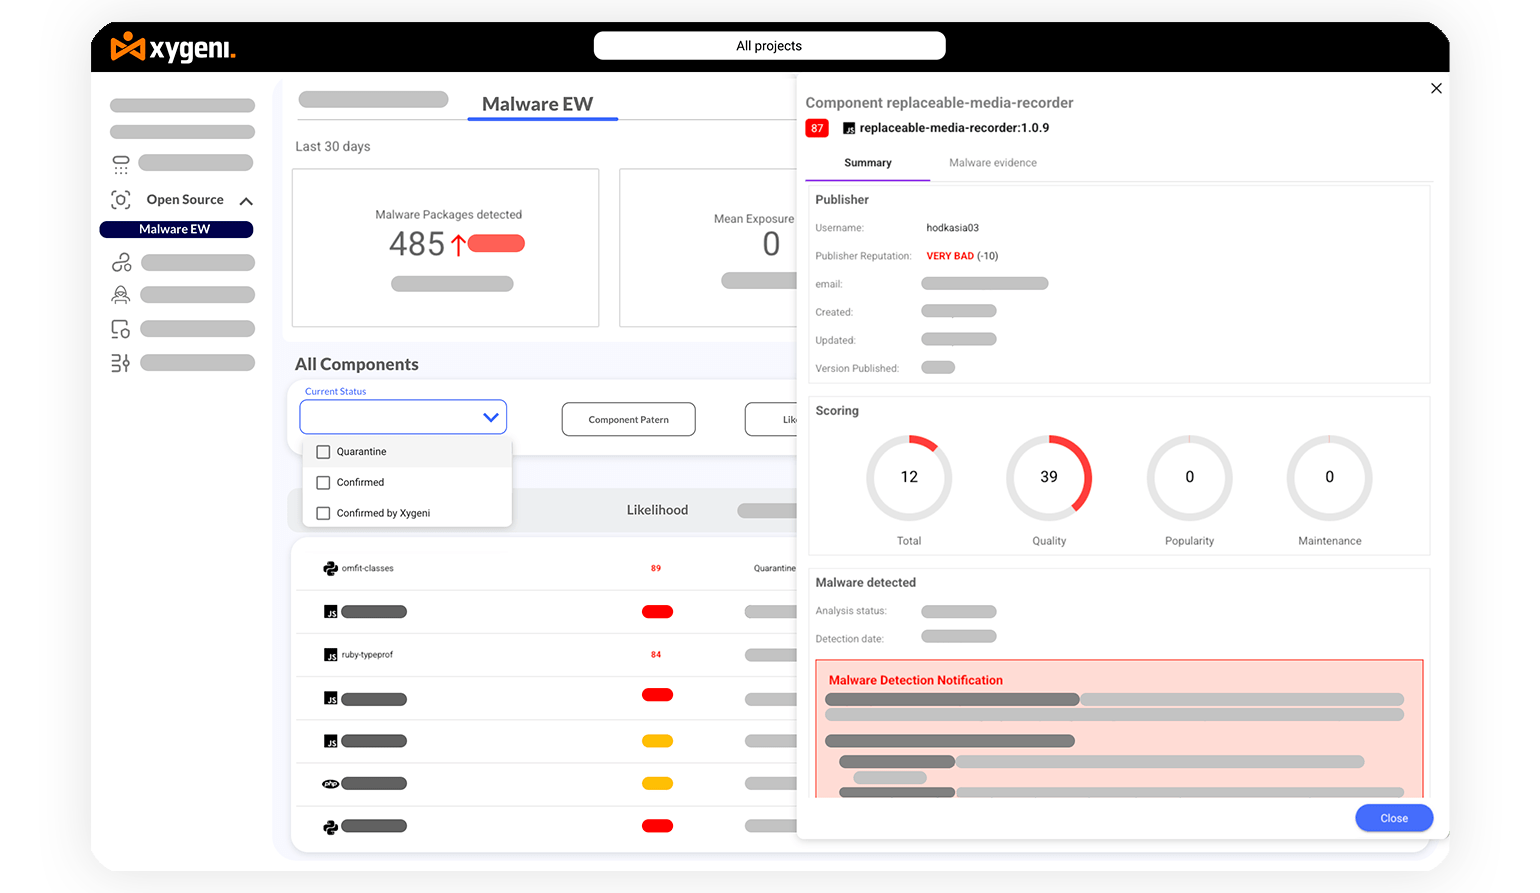
恶意软件发布者和危害性分析_-min

出版商和批判性分析

通过发布者的声誉、维护者的历史以及跨平台的关键性分数来评估包的可靠性。

历史包查询

访问开源软件包的详细恶意软件记录(即使已被删除),以进行事件响应、治理或政策遵守。
历史包查询-min
恶意软件警报检测

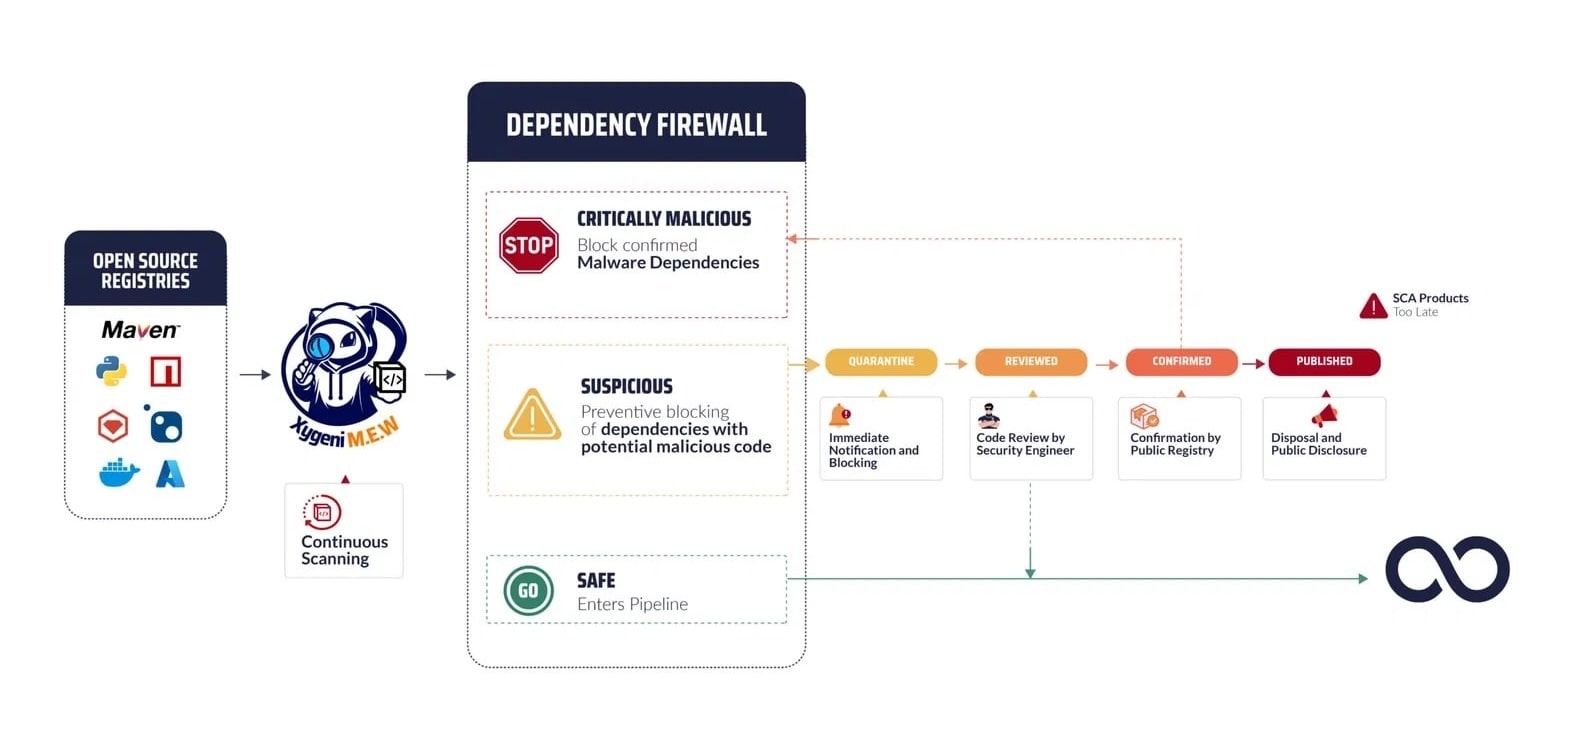
恶意软件防火墙

使用强大的恶意软件依赖防火墙主动阻止威胁,防止恶意代码进入您的应用程序。

持续实时威胁监控

通过有关恶意开源组件和软件供应链中新出现的风险的实时警报来保持保护。
Xygeni 恶意软件预警方案
立即开始

使用 Xygeni 一体化应用安全平台