五个重要的区别
全平台 on-premise (单租户)。DAST 在您的基础设施内部运行,无需暴露于互联网。
在注册表发布时发现行为恶意软件,并扩展到 pipelines、容器、源代码 commits.
整合来自 Snyk、Veracode 和 Checkmarx 的检测结果。对所有结果应用 AI 分类、解释和修复功能。
专有的原生扫描引擎(非开源软件编排)。一份服务级别协议 (SLA)、一份路线图,外加服务级别协议补充 (SLSA)、整体服务补充 (in-toto) 和合同物料清单 (CBOM)。
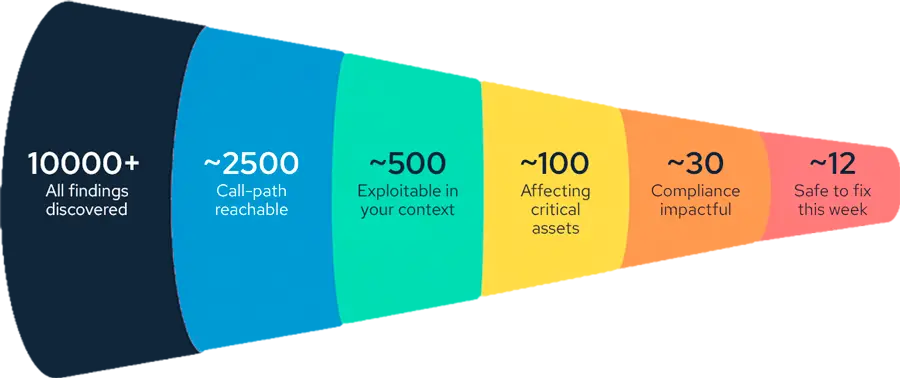
一个具有商业意识的渠道,可以将成千上万条搜索结果缩小到少数几个可触达和可利用的结果。

什么因素对你的工作流程影响最大?
Xygeni 会决定首先修复什么问题并降低噪音。
漏斗之后 补救风险方法级别 应用方式:Xygeni 分析调用图,并在您应用修复程序之前告诉您哪些修复程序会破坏哪些调用者。
并排
| 能力 | | 合气道 |
|---|---|---|
| 扫描引擎 | ✅ 专有原生引擎 | ⚠️ 基于开源软件(Opengrep、Trivy、ZAP) |
| 免费套餐包含预签名恶意软件检测功能 | ✅ MEW包含在免费开发者计划中 | ❌ 免费方案依赖于已知的签名。 |
| 开发人员端点保护 | ✅ 软件包、IDE 扩展和插件,以及网络流量,都纳入一个组织策略。 | ⚠️ 软件包仅安装 |
| 全平台 on-premise 单租户 | ✅ 完整平台本地部署 | ⚠️ 本地扫描器 + 云 dashboard |
| DAST执行模型 | ✅ 支持本地部署,无限并行 | ⚠️ 仅限云端(IP 白名单 + 互联网暴露) |
| 自带AI模型 | ✅ 任何LLM课程,包括自学课程 | ⚠️ 合气道自身的LLM |
| 预签名恶意软件包检测 (MEW) | ✅ 注册出版物中的行为 | ⚠️ 合气道情报(信息流式) |
| 恶意软件检测 SDLC | ✅ Pipelines + 容器 + commits | ⚠️ 以包裹为中心的 |
| CI/CD pipeline security (完整性 + 出处) | ✅ Pipeline 完整性、异常、SLSA + 全部 | ⚠️ 扫描 pipeline并不能确保安全。 |
| AI 分类 + 风险优先级排序 | ✅ 基于自身发现、第三方发现、渠道和方法层面的分类 | ⚠️ 仅使用自有扫描仪,不接受第三方检测结果。 |
| 密钥自动撤销 + 合并块 | ✅ 自动撤销 + 合并块 | ⚠️ 仅检测和验证 |
| CBOM — 密码学物料清单 | ✅ 每个版本生成 | ❌ 不可用 |
竞争对手信息基于公开文件,并于2026年9月进行了审核。发现信息过时了吗? 让我们知道.
差速器
| 元件 | | 合气道 |
|---|---|---|
| Dashboard / 服务器 | ✅ 客户环境* | ⚠️ 合气道云 |
| 调查结果存储 | ✅ 客户环境 | ⚠️ 合气道云 |
| DAST执行 | ✅ 客户基础设施(无互联网暴露) | ⚠️ Aikido云(IP白名单+域名验证) |
| AI/LLM推理 | ✅ 客户选择,包括自托管 | ⚠️ 合气道基础设施 |
| 自动修复功能可离线使用 | ✅ 是 | ❌ 否(本地扫描器帐户将失去自动修复用户界面) |
差速器
在软件包注册表发布阶段进行双层AI分析。在签名出现之前即可捕获恶意行为——例如域名抢注、混淆、数据窃取模式和依赖关系混乱。
检测范围 pipelines、容器镜像和源代码 commits. 捕捉反向壳 pipeline不仅仅是错误的软件包,还包括构建脚本中的恶意命令和被篡改的工件。
每个构建版本都包含原生 SLSA 和完整证明,以及每个版本都包含加密物料清单 (CBOM),以便您了解需要迁移哪些加密技术。
软件包、IDE 扩展和插件将保持禁用状态,直到达到您的策略设定的最低使用年限。
在终端端阻止对恶意 IP 和域名的流量,并将受感染的机器隔离。
安全团队设置允许和拒绝的组件以及授权注册表。
Decisions 使用 Xygeni 的预签名恶意软件智能,而不仅仅是已知的恶意信息源。
是的,尤其如果您需要完整平台的话。 on-premise除了软件包之外,您还可以使用自己的 LLM 或恶意软件检测功能。Xygeni 使用专有的扫描引擎并运行。 dashboard在您自己的环境中进行调查、DAST 和 AI 推理。
是的。关于 Enterprise 计划,完整平台运行 on-premise包括物理隔离或混合模式,以及具有自托管模型的 DAST 和 AI 功能。
任何LLM(生命周期管理)方案:无论是商业供应商提供的方案、自托管方案还是Xygeni自有方案。数据保留在您的环境中,使用情况也受合同约束。
MEW 会在注册表发布时,在签名存在之前,对每个新软件包进行行为分析。检测范围还包括 pipelines、容器图像和源代码 commits.
是的。免费的开发者计划包含 MEW 预签名恶意软件检测功能。