是什么让我们与众不同
MEW 能够在恶意代码出现之前就标记出恶意软件包,适用于所有软件包和容器。 pipeline并且 commits.
AI 会对每一项发现进行分类(真阳性或假阳性、紧急程度和工作量),并对可实现和可利用的内容进行排名。
十字工具 ASPM,基于您自己的发现和第三方发现,进行 AI 库存和安全优先的修复。
使用您自己的模型提供商。您的代码永远不会离开您的基础设施,无论是在本地还是物理隔离环境中。
代码质量
代码异味、复杂性、可维护性、死代码、重复代码和命名,以相同的方式衡量您运行的每种语言,因此结果在不同团队之间具有可比性。
基线感知质量门控 pull requests 阻止的是 PR 引入的内容,而不是你继承的债务。从一开始就有效,即使是遗留代码也适用。
AI Remediation 提出了这项变革并开启了 pull request每项发现都按补救措施的复杂程度进行排名,并估算可节省的工作量。
质量问题与安全问题处于同一优先级排序流程中。可维护性评分最低的文件通常也是存在注入漏洞的文件。

从噪音到行动
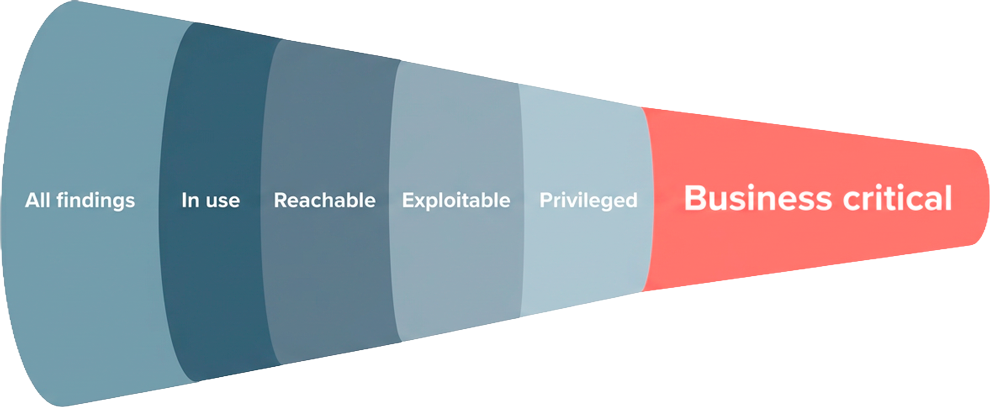
Xygeni 能将数千条警报筛选至少数真实、可触及且可利用的警报,然后修复它们。
并排
| 能力 | | 声纳 |
|---|---|---|
| 代码质量分析(代码异味、复杂度、重复代码、死代码) | ✅ 一个一致的 standard 跨语言 | ✅ 是 |
| 基线感知质量门控 pull requests | ✅ 是 | ✅ 是 |
| AI修复了质量发现的问题,并以如下方式交付: pull requests | ✅ 打开公关稿 | ⚠️ 仅供参考,无其他说明 pull request. |
| 质量与安全在同一优先排序流程中 | ✅ 统一 | ⚠️ 单独的问题列表 |
| 恶意软件遍布 SDLC + 端点(Shield) | ✅ 包装、容器、 pipeline并且 commits. | ⚠️ CI 中已知的恶意软件包。 |
| AI分诊:真阳性/假阳性验证 | ✅ 是 | ❌ 没有 |
| 噪声消除优先级(攻击路径漏斗) | ✅ 可触及 + 可利用 | ⚠️ 基于严重程度 |
| 自动化修复: SAST, SCA 以及秘密(了解重大变化) | ✅ 是 | ⚠️ AI修复建议,没有 pull request无需进行重大变更分析。 |
| 修复风险:在方法级别,修复会破坏哪些调用者。 | ✅ 方法 + 呼叫站点已识别 | ❌ 无影响分析 |
| 开发人员端点保护 | ✅ 软件包、IDE 扩展和插件,以及网络流量,都纳入一个组织策略。 | ❌ 不可用 |
| 动态测试(DAST) | ✅ 是 | ❌ 没有 |
| 十字工具 ASPM (吸收第三方调查结果) | ✅ 是 | ❌ 没有 |
| 人工智能安全:发现、检测和执行(AI-BOM) | ✅ 是 | ❌ 没有 |
| 自带LLM · 代码保留在您的基础设施中 | ✅ 是 | ⚠️ 仅限 Azure OpenAI(服务器) |
| 行为异常检测(SCM 和 CI) | ✅ 是 | ❌ 没有 |
竞争对手信息基于公开文件,并于2026年9月进行了审核。发现信息过时了吗? 让我们知道.
保障人工智能安全
实时掌握每个模型、数据集、代理和 MCP 服务器的清单,并提供符合欧盟人工智能法案的审计就绪型 AI-BOM。
确定性 + LLM 检测快速注入、不安全的 MCP 和数据泄露,符合 OWASP 标准,也适用于第三方发现。
Shield 保护开发者终端:基于年龄的软件包、IDE 扩展和插件安装控制,阻止恶意 IP 和域名,隔离受感染的机器,以及由您的安全团队设置的一项策略。
差速器
是的,如果您需要的不只是代码质量。Xygeni 不仅能提升代码质量,还能提供更多功能。 SAST, SCA,秘密, CI/CD 安全性、DAST、预签名恶意软件检测和 ASPM 在一个平台上,提供人工智能分类和修复服务。 pull requests.
是的。Xygeni 对质量控制实施了严格的限制。 pull requests 并且可能导致构建失败。门控机制会感知基线,因此团队会被新问题所阻碍。 pull request 引入,而非基于历史债务。
它能修复它们。AI修复方案提出变更并开启一个 pull request调查结果按修复复杂程度排序,以便团队了解他们可以首先清除哪些问题。
不。扫描器在您的基础架构内以只读权限运行,仅上传扫描结果。Xygeni 也完全运行。 on-premise 并采用气隙隔离。
是的。它在同一扫描器中运行,并向同一控制台报告,采用与安全发现相同的 AI 分类、修复和优先级排序。