መግቢያ Build Security በውስጡ SDLC
ደህንነቱ የተጠበቀ የሶፍትዌር ልማት የህይወት ዑደት ()SDLC) በሁሉም የሶፍትዌር ፈጠራ እና ማሰማራት ደረጃዎች ውስጥ የደህንነት ልምዶችን እና መርሆዎችን በማካተት ሁሉን አቀፍ አቀራረብን ያሳያል። ከእነዚህም መካከል የግንባታ ደረጃው በተለይ ወሳኝ ነው። የምንጭ ኮድ ወደ ሁለትዮሽ ኮድ የሚቀየርበት ሲሆን ይህም የአፈፃፀም ደረጃን የሚያዘጋጅበት ነው። ይህ ምዕራፍ ደህንነትን በሶፍትዌሩ ውስጥ ለማካተት ወሳኝ ነው፣ ይህም ለተጋላጭነቶች ጥብቅ የኮድ ምርመራን፣ የደህንነት ፖሊሲ አፈፃፀምን እና የደህንነት ጉዳዮችን ወደኋላ ከመመልከት ይልቅ መሰረታዊ ሀሳቦች መሆናቸውን ለማረጋገጥ ነው።
ያለው ጠቀሜታ Build Security በሶፍትዌር ልማት ውስጥ
Build security ደህንነቱ የተጠበቀ ሶፍትዌር ለመፍጠር፣ ሊከሰቱ ከሚችሉ ተጋላጭነቶች ለመከላከል እንደ ቅድመ መከላከያ ሆኖ ለማገልገል እና የሚከተሉትን መስፈርቶች ማክበርን ለማረጋገጥ አስፈላጊ ነው። standards. ይህ የእድገት ሂደት ደረጃ ለኮዱ ታማኝነት እና ሚስጥራዊነት ከፍተኛውን አደጋ ያስከትላል። መቋረጥ የተበላሹ ሶፍትዌሮችን በስፋት ሊያሰራጭ ይችላል፣ ይህም የመጨረሻ ተጠቃሚዎችን ለመጠበቅ እና እምነትን እና ተገዢነትን ለመጠበቅ ይህንን ደረጃ መጠበቅ አስፈላጊ ያደርገዋል። ከዚህም በላይ የግንባታ ደረጃው ከሶፍትዌር አቅርቦት ሰንሰለት ጋር የተያያዙ አደጋዎችን ለመቀነስ ወሳኝ ሚና ይጫወታል፣ በማንኛውም ክፍል ያሉ ተጋላጭነቶች ሰፊ አንድምታ ሊኖራቸው ይችላል። build security ድርጅቶች የልማት ልምዶቻቸውን በአስተማማኝ ሁኔታ እንዲያሻሽሉ የሚያስችል የወደፊት ፈጠራን መሰረት ይጥላል።
የእውነተኛ ዓለም ውጤቶችን ማጉላት
የጠንካራነት ወሳኝነት build security እርምጃዎች እንደ SolarWinds Orion ጥሰት፣ Codecov Bash Uploader ስምምነት፣ የEvent-Stream ክስተት፣ Equifax የውሂብ ጥሰት እና በተለይም Ledger Attack ባሉ ክስተቶች በግልጽ ተብራርተዋል። እነዚህ ምሳሌዎች በግንባታ ደረጃ ወቅት የደህንነት ቁጥጥር አለመደረጉን የሚያሳዩ ሰፊ ውጤቶችን እንደ የአቅርቦት ሰንሰለት ጥቃቶችን ከማመቻቸት ጀምሮ እስከ ከፍተኛ ደረጃ ድረስ ሚስጥራዊ መረጃዎችን ማጋለጥ ድረስ እንደ ትልቅ ማሳሰቢያ ሆነው ያገለግላሉ።
የሌጀር ጥቃት የሶፍትዌር አቅርቦት ሰንሰለት ተጋላጭነቶችን በተራቀቀ መንገድ መበዝበዝን ያሳያል፣ ይህም በሳይበር ደህንነት መስክ ውስጥ ጉልህ የሆነ ክስተትን ያሳያል። የቀድሞ የሌጀር ሠራተኛ የNPM አካውንት ላይ ያነጣጠረ የጦር ማጥመጃ ጥቃት የተጀመረ ሲሆን፣ አጥቂዎች የሌጀር የሶፍትዌር ማያያዣ ኪት መሳሪያ ተንኮል አዘል ስሪቶችን ማተም ችለዋል። ይህ ጥሰት ከተጠቃሚዎች የሃርድዌር ቦርሳዎች ቢያንስ 600,000 ዶላር እንዲጠፋ አድርጓል። በግንባታ ሂደቱ ላይ ከሚደርሱ ቀጥተኛ ጥቃቶች በተለየ፣ ይህ ክስተት በሶስተኛ ወገን ጥገኞች እና በሶፍትዌር አቅርቦት ሰንሰለት ላይ ያለውን እምነት ተጠቅሟል፣ ይህም ዘመናዊ የሶፍትዌር ልማት የሚያጋጥሟቸውን ጥቃቅን ስጋቶች አጉልቶ ያሳያል። ጥሰቱ የሶፍትዌር ጥገኞችን ደህንነት ማረጋገጥ ወሳኝ ጠቀሜታ ከማጋለጥ ባለፈ ጥብቅ የመዳረሻ መቆጣጠሪያዎችን፣ የማረጋገጫ አስተዳደርን እና የሶስተኛ ወገን ክፍሎችን ቅድመ ክትትል አስፈላጊነትን አጉልቶ ያሳያል። የሌጀር ክስተት በሶፍትዌር አቅርቦት ሰንሰለት ውስጥ ያለውን ደህንነት ችላ ማለት እና ከቀጥታም ሆነ ከተዘዋዋሪ ጥቃቶች ለመከላከል አጠቃላይ የደህንነት እርምጃዎችን መውሰድ አስፈላጊነትን በግልጽ ለማስታወስ ያገለግላል።
በቅርብ ጊዜ ውስጥ እጅግ በጣም ሰፊ እና ውስብስብ ከሆኑት የ SolarWinds Orion ጥሰቶች መካከል የሶላርWinds ሶፍትዌርን በመገንባት ሂደት ውስጥ ያሉ ተጋላጭነቶችን ለመጠቀም ሞክሯል። አጥቂዎች በግንባታ ስርዓቱ ውስጥ መጥፎውን ኮድ በሶፍትዌሩ ማዘመን ሂደት ውስጥ ተክለዋል እና ለ18,000 ደንበኞች ልከዋል፣ ዋና ዋና የመንግስት ኤጀንሲዎችን እና ኮርፖሬሽኖችን ጨምሮ። እንዲህ ያሉ በአቅርቦት ሰንሰለቶች ላይ የሚሰነዘሩ ጥቃቶች ምን ያህል አደገኛ እና ሰፊ ሊሆኑ እንደሚችሉ አጉልቶ አሳይቷል።

ኮዴኮቭ የተጣሱ የኮድ ሽፋን መለኪያዎችን ለመሞከር የሚያገለግል መተግበሪያ ነው። አጥቂዎች የባሽ ፕሎደር ስክሪፕትን መቀየር እና መረጃዎችን ከሺዎች ከሚቆጠሩ የደንበኞች አካባቢዎች በተሳካ ሁኔታ ማውጣት ችለዋል። ይህ ጥሰት የግንባታ መሳሪያዎች እንዴት አደጋ ሊያስከትሉ እንደሚችሉ አፅንዖት ይሰጣል እና የግንባታ ስክሪፕቶች እና መሳሪያዎች ትክክለኛነት መጠበቅ እንዳለበት ያረጋግጣል።
በኤቨንት-ስትሪም ክስተት ወቅት፣ እጅግ በጣም ተወዳጅ የሆነ የNPM ጥቅል ተጎድቷል። በዚህ ፓኬጅ ውስጥ፣ አንድ ኦሪጅናል አስተናጋጅ በትጋት የሚጠብቅ መስሎ ለቀረበ አጥቂ ቁጥጥር ሰጠ። በኋላ ላይ፣ አጥቂው አንድ የተወሰነ የክሪፕቶ ምንዛሬ መድረክን ኢላማ ያደረገ ተንኮል አዘል ዓላማ ባለው ፓኬጁ ውስጥ የክፍያ ጭነት ገባ። ይህ የጥገኝነት ተጋላጭነቶችን የአደጋ መገለጫ እና አንድ ኩባንያ በሶስተኛ ወገን ፓኬጆች እና አስተናጋጆች ላይ ማከናወን ያለበትን ተጨባጭ የማጣራት ደረጃ የሚያሳይ የጉዳይ ጥናት ፍጹም ምሳሌ ነው።
የEquifax የውሂብ ጥሰት፣ በግንባታ ደረጃ ላይ ብቻ የተጋለጠ ባይሆንም፣ ሊዘመን የሚገባውን እና ተጋላጭ የሆነ የሶስተኛ ወገን ቤተ-መጽሐፍትን (በዚህ ሁኔታ Apache Struts) ማዘመን ባለመቻሉ በጣም ተባብሷል። ይህ እስከ 147 ሚሊዮን የሚደርሱ ሰዎችን ነክቷል። የEquifax ጥሰት በሁሉም መልኩ ስለ ጥገኝነት አስተዳደር የማስጠንቀቂያ ታሪክ ነው።
ውስብስብ በሆነው የዘመናዊ ሶፍትዌር ልማት ድር ውስጥ፣ የምንጭ ኮድ ወደ ተፈጻሚ ሶፍትዌር የሚቀየርበት ወሳኝ ነጥብ ሆኖ ይቆማል። ይህ ምዕራፍ ስለ ማጠናቀር ብቻ ሳይሆን የመጨረሻውን ምርት ደህንነት እና ታማኝነት ማረጋገጥንም ያካትታል። በዚህ ደረጃ ላይ የሚያጋጥሙ የተለመዱ ስጋቶችን መገንዘብ ጠንካራነትን ለመጠበቅ እጅግ በጣም አስፈላጊ ነው። software supply chain securityወደ እነዚህ ስጋቶች እና አጠቃላይ የማስወገድ ስልቶች በጥልቀት ለመጥለቅ፣ ዝርዝር ግንዛቤዎችን መመርመርን ያስቡበት የሶፍትዌር አቅርቦት ሰንሰለት ስጋቶች በግንባታ ደረጃ ላይ.
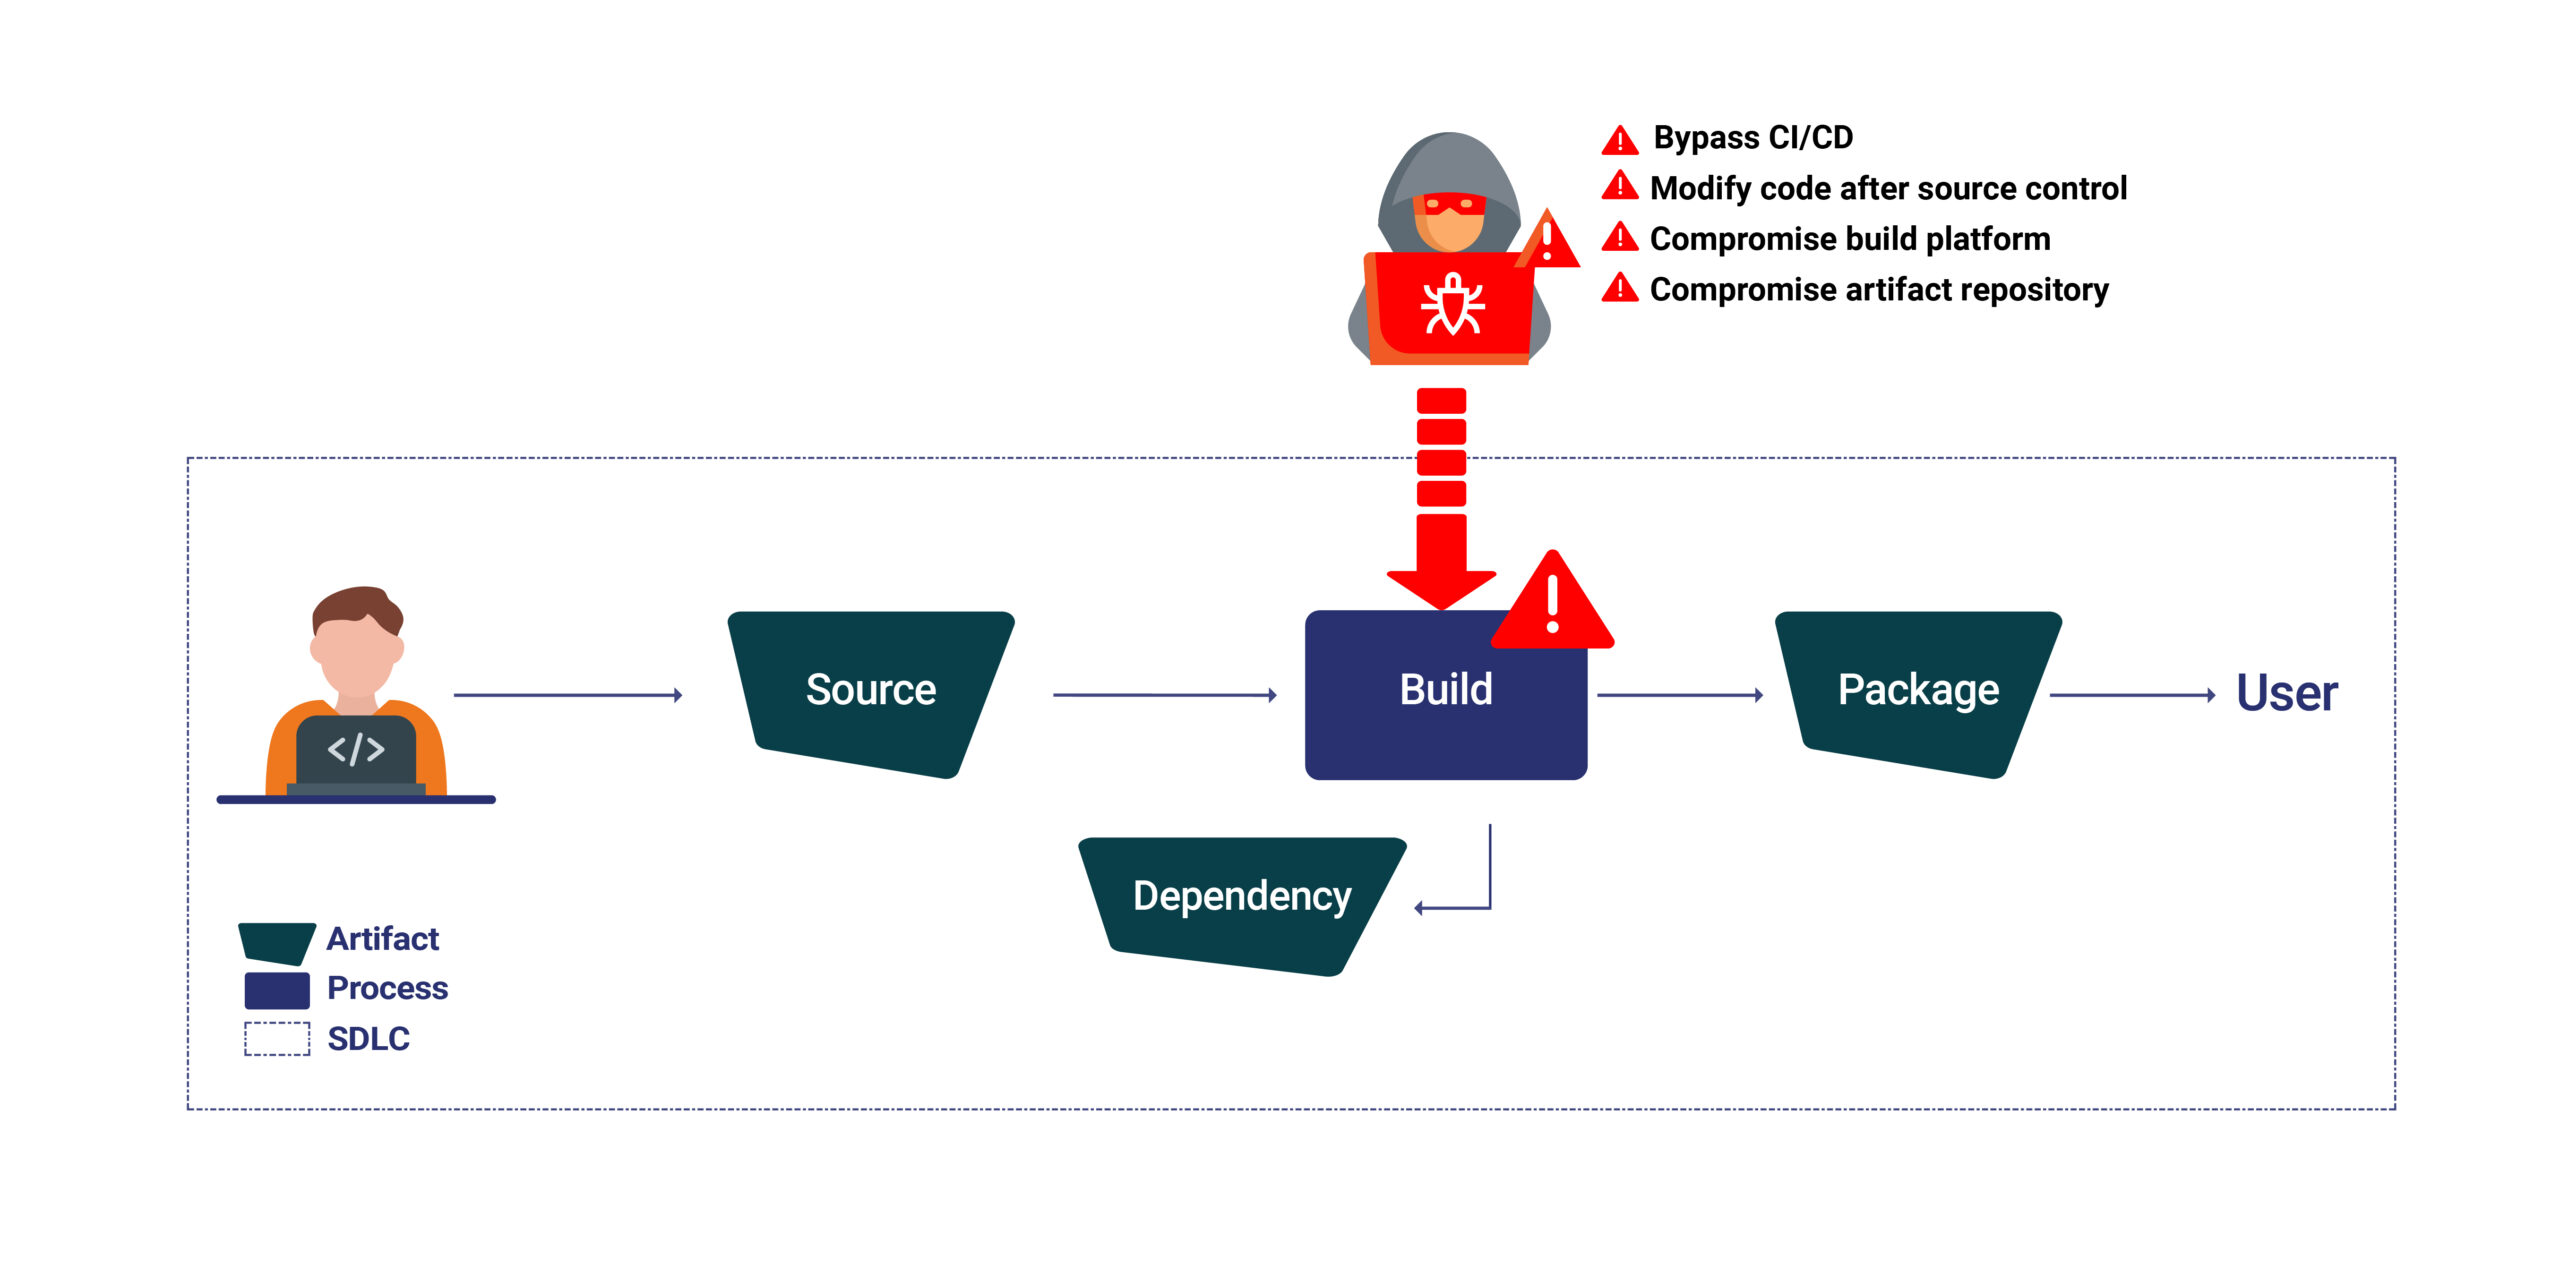
- ለማለፍ CI/CD Pipelines፦ የጥበቃዎችን ማለፍ CI/CD ሂደቶች አጥቂዎች አስፈላጊ የደህንነት ፍተሻዎችን በማለፍ ተንኮል አዘል ኮድ በቀጥታ ወደ ግንባታው እንዲገቡ ያስችላቸዋል።
- የኮድ ፖስት-ምንጭ ቁጥጥርን ማሻሻል፡ ከምንጭ ኮድ በኋላ የተደረጉ ለውጦች commitወደ ምንጭ ቁጥጥር የሚደረግ ሽግግር ያልተፈቀዱ ለውጦችን ሊያመጣ ይችላል፣ ይህም የሶፍትዌር ታማኝነትን ሊያዳክም ይችላል።
- የግንባታ ሂደቱን ማጣጣም፦ የግንባታ ሂደቱን በቀጥታ ማዛባት ተንኮል አዘል ኮድ እንዲገባ፣ የግንባታውን አመጣጥ እንዲያዛባ ወይም ሂደቱን ሙሉ በሙሉ እንዲያስተጓጉል ሊያደርግ ይችላል።
- አስጸያፊ የሆኑ የቅርስ ማከማቻዎች፡ ያልተፈቀደ የአርቲፊኬት ማከማቻዎችን መድረስ ወይም ማዛባት የማሰማራት ሂደቱን ሊያስተጓጉል እና የተበላሹ ሶፍትዌሮችን ወደ አቅርቦት ሰንሰለቱ ውስጥ ሊያስተዋውቅ ይችላል።
የተመረዘ Pipeline አፈፃፀም (PPE): የበለጠ ከባድ ስጋት
የተመረዘ Pipeline የአፈጻጸም (PPE) ተጋላጭነት አጥቂዎች የግንባታ ሂደቱን ሲቆጣጠሩ፣ ወይ በመቀየር CI/CD pipeline በቀጥታ ማዋቀር (ቀጥታ PPE፣ ወይም D-PPE) ወይም ፋይሎችን በማሻሻል pipeline ማጣቀሻዎች (ቀጥተኛ ያልሆነ PPE ወይም I-PPE)። እንደዚህ ያሉ ጥቃቶች የሶፍትዌሩን ታማኝነት በእጅጉ ሊጎዱ ይችላሉ፣ ይህም ቀደም ብሎ መለየት እና የመከላከያ ዘዴዎችን በጣም አስፈላጊ ያደርገዋል።
የPPE ልዩነቶችን መረዳት
- ቀጥተኛ የPPE (D-PPE) አጥቂዎች በግንባታ አካባቢ ውስጥ ተንኮል አዘል ትዕዛዞችን ለማስኬድ የCI ውቅር ፋይልን ሲቀይሩ ይከሰታል፣ ይህም ያልፋል standard የደህንነት ፕሮቶኮሎች.
- ቀጥተኛ ያልሆነ PPE (I-PPE) በውጫዊ ፋይሎች ላይ በሚደረጉ ማሻሻያዎች አማካኝነት ይገለጣል pipeline እንደ ስክሪፕቶች ያሉ አጥቂዎች በተዘዋዋሪ ተንኮል አዘል ኮድ እንዲያስገባ የሚያስችላቸውን ያዋቅራል።
ውጤታማ በሆነ መንገድ ተግባራዊ ማድረግ Build Security እርምጃዎች
እነዚህን ስጋቶችና ተጋላጭነቶች በግንባታ ደረጃ ላይ ለመቋቋም፣ እንደ NIST ባሉ ባለስልጣናት እንደተገለጸው በአግባቡ ጥቅም ላይ የዋለ ማዕቀፍ እና ከምርጥ ልምዶች ጋር መጣጣም ተግባራዊ መሆን አለበት። ከላይ የተጠቀሱት ሁሉ በማመልከቻ እና በ... የNIST ደህንነቱ የተጠበቀ የሶፍትዌር ልማት ማዕቀፍ (SSDF)) ከሌሎች ግብዓቶች በተጨማሪ፣ በሚከተሉት መንገዶች የእርስዎን አቀማመጥ ማሻሻል።
አስፈላጊ Build Security ምርጥ ልምዶች
- ደህንነቱ የተጠበቀ ኮድ መስጠት፦ በልማት ጊዜ ውስጥ ምርጥ የኮድ ደህንነት ልምዶችን ተግባራዊ ያድርጉ። በግንባታ ሂደቱ ውስጥ ጠቃሚ ሊሆኑ በሚችሉት መጠን የማይንቀሳቀሱ የኮድ ትንተና መሳሪያዎችን በመጠቀም ሊከሰቱ የሚችሉ ተጋላጭነቶችን ይለዩ።
- የሶፍትዌር ቅንብር ትንተና (SCA)፦ አዋህድ SCA መሳሪያዎች ከእርስዎ ጋር CI/CD pipeline በሶፍትዌሩ ውስጥ ጥቅም ላይ የዋሉ ክፍት ምንጭ ጥገኝነቶችን ለማግኘት እና የሚታወቁ ተጋላጭነቶችን ለማቆየት የሶፍትዌር ቁሳቁሶች ቢል (SBOM).
- ደህንነቱ የተጠበቀ የግንባታ አካባቢ; ያልተፈቀዱ የመግቢያ ነጥቦችን ወደ ግንባታ አገልጋዮች እና ማከማቻዎች ሊገድቡ የሚችሉ ጠንካራ የመዳረሻ መቆጣጠሪያዎችን ይጠቀሙ።
- ቀጣይነት ያለው የክትትል መሳሪያዎች በመሠረቱ፣ በግንባታ አካባቢ ውስጥ የሚከናወኑ ማንኛውንም አጠራጣሪ እንቅስቃሴዎችን ማግኘትን ያመለክታል። ይህ የተረጋገጠ እና ደህንነቱ በተጠበቀ ሁኔታ ወደ pipeline በዲጂታል ፊርማ በመፈረም። ከመተግበሩ በፊት የቅርሱ ትክክለኛነት ለማረጋገጥ የተለያዩ የማረጋገጫ ዘዴዎች መፈጠር አለባቸው።
የ Build Attestations
እንደ ደህንነቱ የተጠበቀ ኮድ እና ደህንነቱ የተጠበቀ የግንባታ አካባቢዎች ያሉ ጥሩ ምርጥ ልምዶች በጣም አስፈላጊ ናቸው፣ ግን ከ Xygeni Build Security መፍትሄው፣ እነሱ የሚያደርጉት ይህንኑ ነው። የእኛ መፍትሔ ከስራ ፍሰቶችዎ ጋር ተቀናጅቶ አጠቃላይ የሆነ መንገድ ይሰጣል build security የምስክርነት ኃይልን ያካትታል።
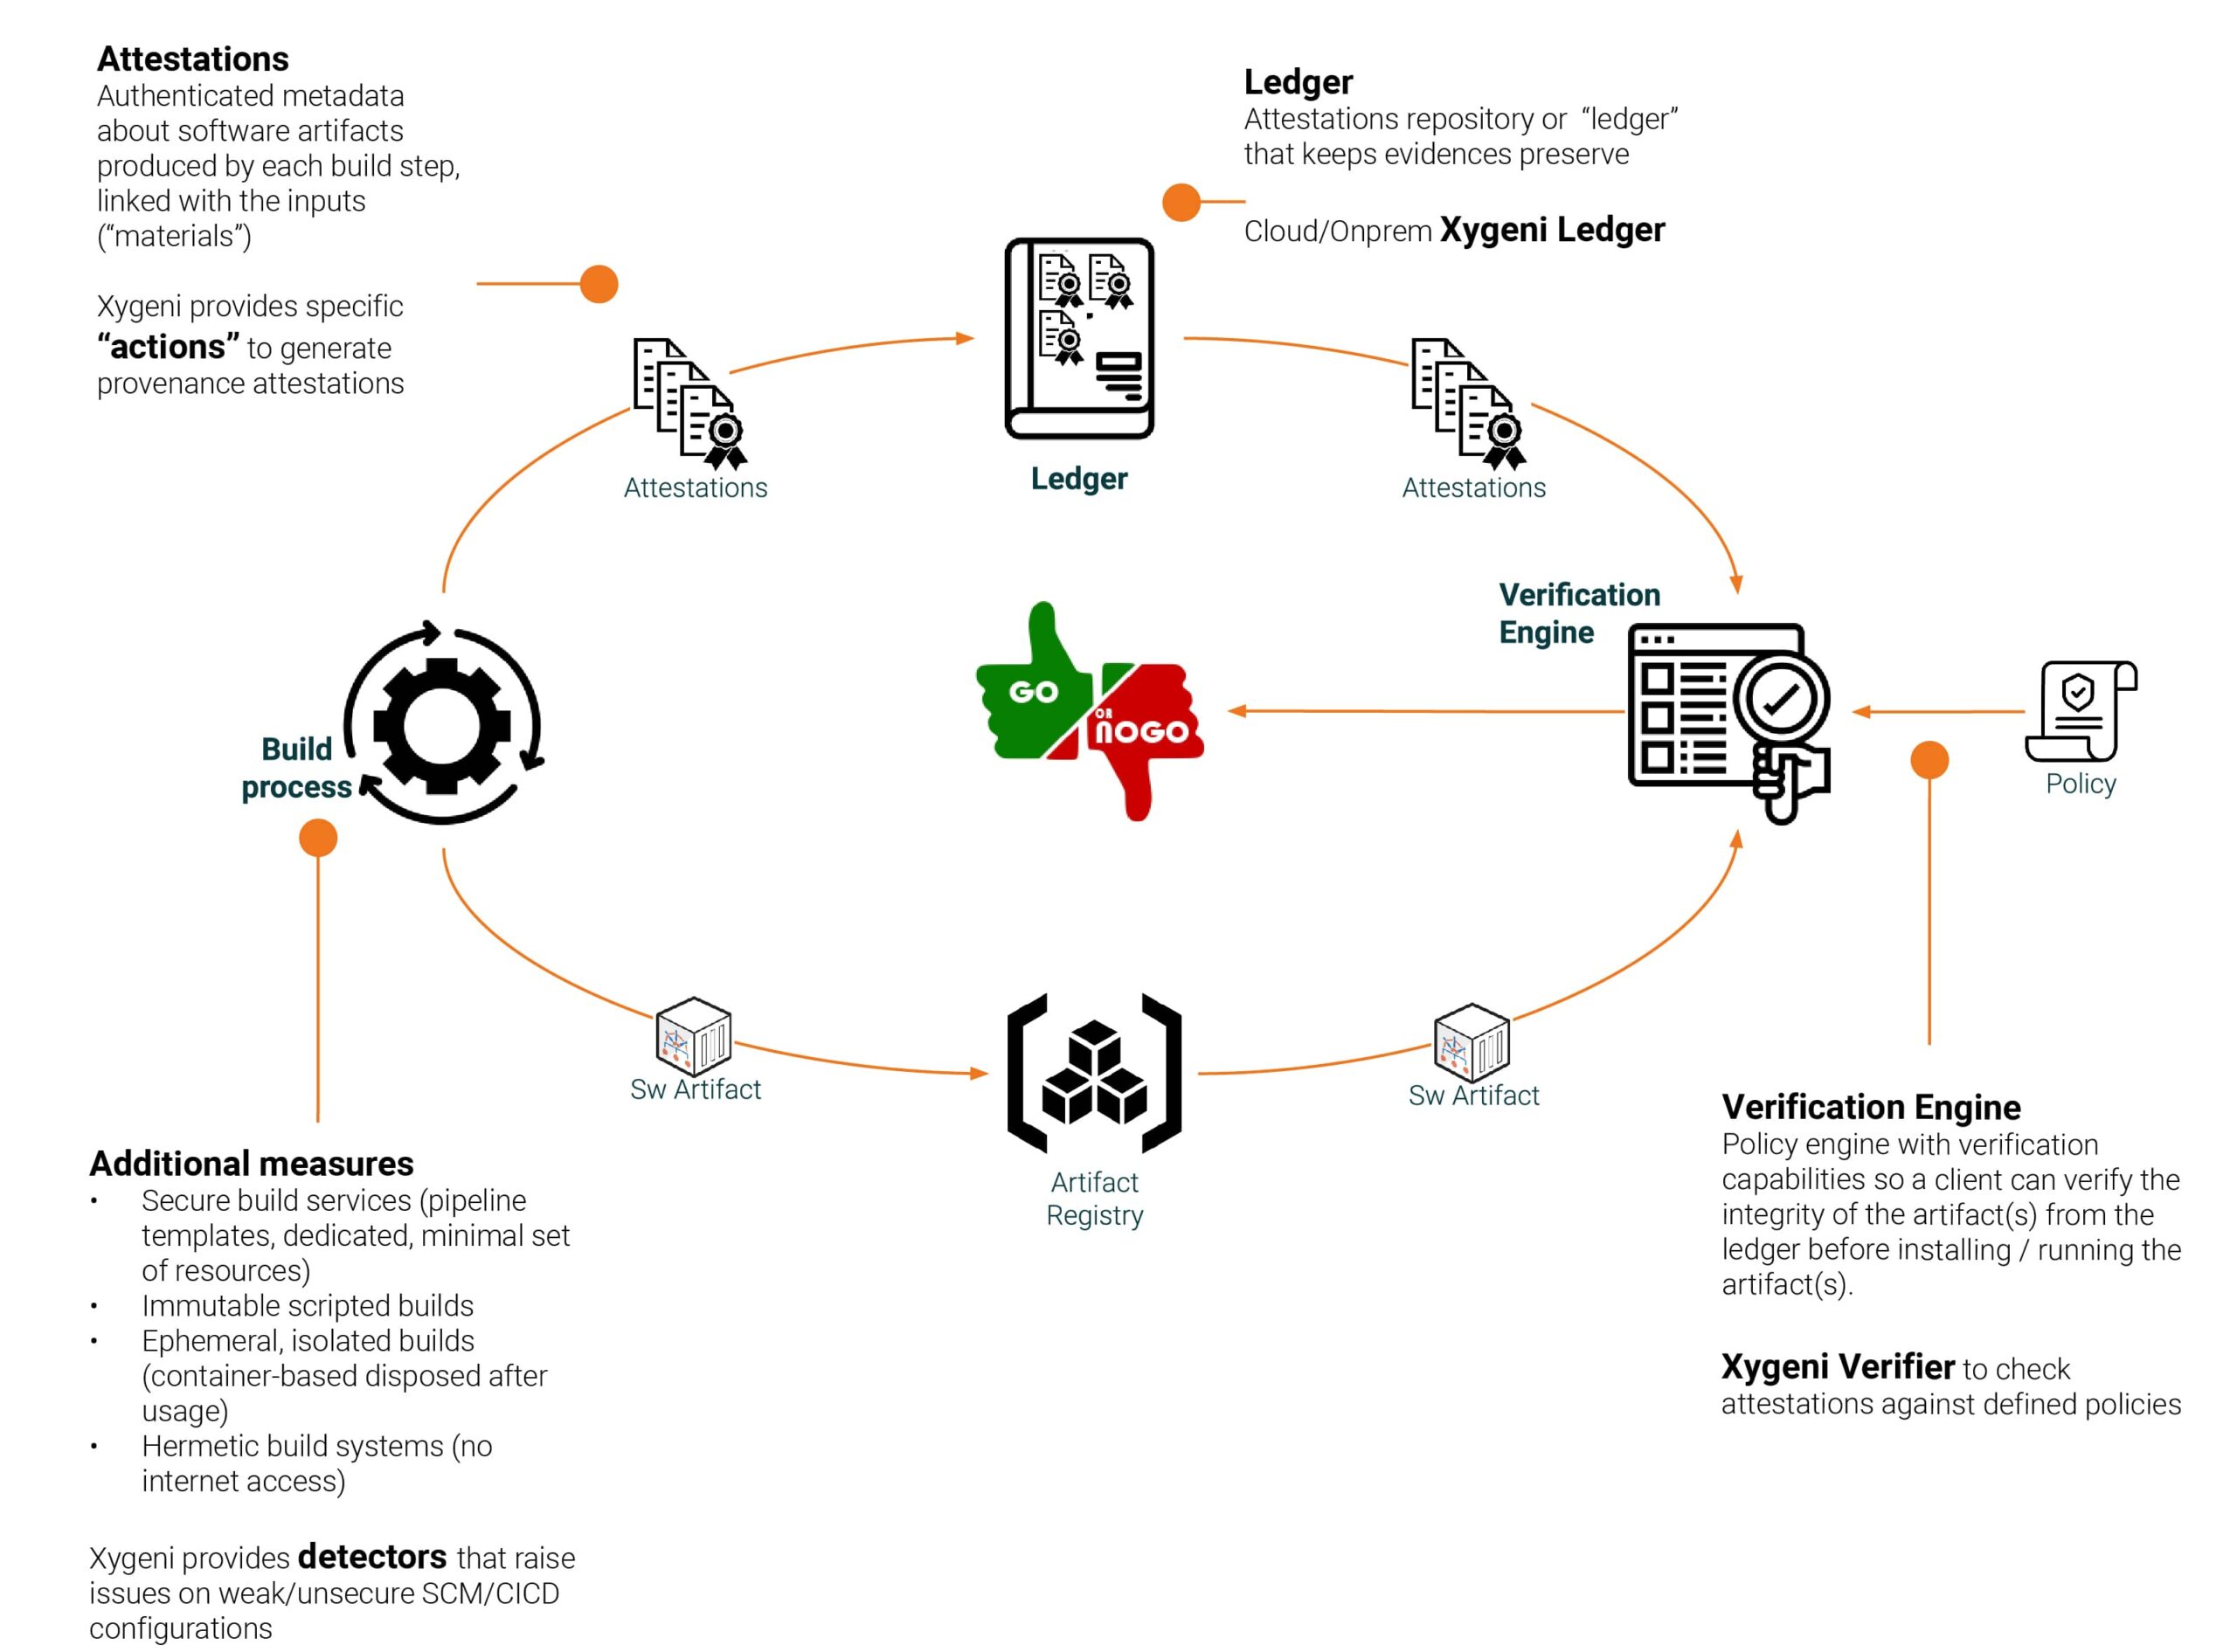
የግንባታ ማረጋገጫን እንደ የግንባታ ትክክለኛነት እና ታማኝነት የሚያረጋግጥ የተፈረመ ሰነድ አድርገህ አስብ። የግንባታ ማረጋገጫ በትክክል ይህ ነው - የግንባታ ሂደቱን ዝርዝሮች የሚመዘግቡ በምስጢር የተፈረሙ የሜታዳታ ስብስቦች። እነዚህ ለግንባታ ሂደቱ ጠባቂዎች ናቸው እና ከሚከተሉት የሚመጡ ብዙ ጥቅሞችን ያስተናግዳሉ።
- የተሻሻለ ግልጽነት፡- የግንባታ ማረጋገጫ ግንባታው ግንባታ ላይ ጥቅም ላይ በሚውሉት የግንባታ አካባቢ፣ መሳሪያዎች፣ ውቅሮች እና ጥገኞች ላይ ግልጽ የሆነ ታይነት መኖሩን ያረጋግጣል። እንዲህ ዓይነቱ ግልጽ አካባቢ መተማመንን እና ምናልባትም ትብብርን ያነሳሳል።
- በመላው ማረጋገጫ Pipeline: የምስክር ወረቀቶች በሁሉም ደረጃዎች ውስጥ እንደሚገኙ ያረጋግጣሉ CI/CD pipelineከምንጭ ኮድ እስከ መጨረሻው የተገነቡ ቅርሶች ድረስ፣ እውነተኛነቱ ሊረጋገጥ ይችላል። በግንባታ ሂደቱ ውስጥ ምንም ያልተፈቀዱ ለውጦች እንዳልተከሰቱ ያረጋግጣል።
- ለክትትልና ለኦዲት ጠንካራ መሠረት፡ በምስክር ወረቀቶች ውስጥ ያለው ዝርዝር መረጃ በልማት ዑደት ውስጥ ቀጣይነት ያለው የደህንነት ትንተና መሠረት ይገነባል፣ ይህም አንድ ሰው ሊቀንስ የሚገባውን ማንኛውንም ተጋላጭነት አስቀድሞ እንዲያውቅ ያስችለዋል።
እንዴት Xygeni Build Security የምስክርነቶችን ይጠቀማል
እዚህ ነው Build Security መፍትሄው ጽንሰ-ሀሳብን ይወስዳል Build Attestations አውቶሜሽን በመተግበር አንድ እርምጃ ወደፊት ይሄዳል፣ እና Xygeni ሰፋ ያለ አቀራረብ ያለው አንድ ተጨማሪ ግዙፍ እርምጃ ይወስዳል።
- የምስክርነት ማመንጨት አውቶሜሽን፡ Xygeni፣ የምስክርነት ማመንጨት በራስ-ሰር መከናወን ያለበት፣ በእጅ ጣልቃ ገብነት ሳያስፈልግ እና በሁሉም ግንባታዎች ውስጥ ወጥ የሆነ ማረጋገጫ በሚሰጥ መንገድ የተበላሹ ማረጋገጫዎችን ለመፍጠር።
- አስተማማኝ ማስረጃ መሰብሰብ እና ማከማቻ፡ Xygeni ማስረጃዎች የሚሰበሰቡበትንና የሚከማቹበትን መንገድ ደህንነት ይሰጣል። ማስረጃዎቹን ከግንባታ ሂደቱ በእያንዳንዱ ጫፍና ጥግ በጥንቃቄ ይሰበስባል። ስብስቡን ደህንነቱ በተጠበቀ የማከማቻ መሠረተ ልማታችን ውስጥ ያከማቻል፣ ይህም ማረጋገጫው ታማኝነት ያለው መሆኑን ያረጋግጣል።
- የጥቃቅን ማረጋገጫ መቆጣጠሪያዎች፡ መፍትሄችን ማረጋገጫውን የሚቆጣጠረው በነጠላ መንገድ ነው። ሊዋቀሩ የሚችሉ ፖሊሲዎችን ያቀርባል፤ ቼኮች በሂደቱ ውስጥ ሊካተቱ ወይም ሊዘለሉ ይችላሉ፣ ይህም የኋለኛውን ከፍላጎቶች ጋር በማስተካከል ነው።
- አስተዋይ የእውነተኛ ጊዜ ስጋት መለየት፦ ከXygeni የተገኘ አጠቃላይ የሪፖርት አቀራረብ ባህሪ ከቀላል የማለፊያ/የመውደቅ ማሳወቂያዎች በላይ ይሄዳል። ስርዓታችን ሊከሰቱ የሚችሉ ተጋላጭነቶችን አስቀድመው እንዲያውቁ እና እንዲያስተካክሉ ለማገዝ በግንባታ ሂደትዎ ውስጥ ተግባራዊ ግንዛቤዎችን ይሰጣል።
የ Xygeni ጥቅም፡ ሊታመኑባቸው የሚችሉ ጥቅሞች
በገንዘብ በመጠቆም። Xygeni Build Security፣ ብዙ ጥቅሞችን ያገኛሉ፡-
- የተሻሻለ መተማመን እና ግልጽነት፡ የግንባታ ማረጋገጫ ሁሉም ባለድርሻ አካላት ግልጽ የሆነ የግንባታ ሂደት ምስል እንዲኖራቸው ያረጋግጣል፣ እና በሂደቱ ውስጥ መተማመን እና ትብብር ይጨምራሉ።
- የስህተት እና የተጋላጭነት አደጋዎችን መቀነስ፡- አውቶማቲክ የምስክርነት ማመንጨት እና ማረጋገጫ የስህተት እና የተጋላጭነት አደጋን በሰው ልጅ በተቻለ መጠን በትንሹ ይቀንሳል፣ በዚህም በግንባታው ውስጥ ደህንነትን በተከታታይ ያቀርባል pipeline.
- የተሻሻለ የሶፍትዌር ጥራት፡ ከፍተኛ ጥራት ያላቸውን እና ደህንነታቸው የተጠበቀ የሶፍትዌር ምርቶችን ማቅረብ እንዲችሉ የበለፀገ የስጋት መረጃ እና ጥልቅ ግንዛቤዎችን ያግኙ።
- ቀላል ተገዢነት፡- የXygeni ከNIST SP 800-204D ምክሮች ጋር ያለው ትስስር የተገዢነት ጥረቶችን ቀላል ያደርገዋል።
የበለጠ ለማወቅ ዝግጁ ነዎት? እንዴት እንደምናደርገው ለማየት ዛሬውኑ Xygeniን ያግኙ Build Security መፍትሄው የልማት ቡድኖችዎን ሊያጠናክር ይችላል።