






ተንኮል አዘል ኮድ ዛሬ የሶፍትዌር ቡድኖችን ከሚያጋጥሟቸው በጣም ሚስጥራዊ እና ጎጂ ስጋቶች አንዱ ነው። ሁልጊዜ ከፍተኛ ጩኸት አያመጣም - አንዳንድ ጊዜ በጸጥታ ወደ እርስዎ ይግባል። pipeline በክፍት ምንጭ ጥገኝነት ወይም በተሳሳተ የCI ስራ በኩል። ስለዚህ፣ ተንኮል አዘል ኮድ እንዴት ሊጎዳ ይችላል?, እና ከሚከተሉት ውስጥ የትኛው ተንኮል አዘል የኮድ ጥቃትን ሊያመለክት ይችላል? ይበልጥ አስፈላጊ ፣ ተንኮል አዘል ኮድ እንዴት ጉዳት ሊያስከትል ይችላል? ምርት ከመምጣቱ በፊት?
ይህ መመሪያ ዛሬ ተግባራዊ ሊያደርጉዋቸው የሚችሏቸውን እውነተኛ ዓለም ጉዳዮች፣ የማስጠንቀቂያ ምልክቶች እና ብልጥ የማስተካከያ ዘዴዎችን ያሳየዎታል።
የዚጄኒ መዝገበ ቃላት
ተንኮል አዘል ኮድ ምንድን ነው?
ሆን ተብሎ የተፃፈ ኮድ ስርዓቶችን፣ መረጃዎችን ወይም የሶፍትዌር ሂደቶችን ለመጉዳት፣ ለመበዝበዝ ወይም ለማበላሸት - ብዙውን ጊዜ የምስክር ወረቀቶችን በመስረቅ፣ የኋላ በሮችን በመርፌ በማስገባት ወይም የመተግበሪያ ባህሪን በማስተጓጎል። በምንጭ ኮድ፣ በሶስተኛ ወገን ፓኬጆች ወይም CI/CD pipelines.
ተንኮል አዘል ኮድ እንዴት ጉዳት ሊያስከትል ይችላል? ከእውነተኛ ዓለም ምሳሌዎች ጋር ጥልቅ ጠልቆ መግባት
ተንኮል አዘል ኮድ እንዴት ጉዳት ሊያስከትል እንደሚችል መረዳት ደህንነቱ የተጠበቀ የሶፍትዌር አቅርቦት ሰንሰለት ለመገንባት ቁልፍ ነው። በዛሬው CI/CD ሥነ-ምህዳሮች፣ ተንኮል አዘል ኮድ የሚከተሉትን ሊያደርግ ይችላል፦
1. የምስጢር ማጣሪያ - ተንኮል አዘል ኮድ የምስክርነት መፍሰስን እንዴት እንደሚያመጣ
ምን ሆንክ፦ አጥቂዎች በኮድ፣ በማዋቀር ፋይሎች ወይም በግንባታ አካባቢዎች ውስጥ የተከማቹ ሚስጥራዊ መረጃዎችን - እንደ ኤፒአይ ቁልፎች፣ ቶከኖች ወይም የይለፍ ቃሎች - ይሰርቃሉ።
ለምን አደገኛ ነው።፦ ለደመና ቁጥጥር፣ ለመረጃ ቋት መዳረሻ እና ለአቅርቦት ሰንሰለት ስምምነት በር ይከፍታል።
እውነተኛ ጉዳይ: ጃርካስቴለር በPyPI ፓኬጆች ውስጥ ያሉ ማልዌር ምስጢሮችን በሐሰተኛ የገንቢ መሳሪያዎች አጽድቷል።
በሌላ አነጋገር፣ ይህ ዓይነቱ ጥቃት ማንም ሰው ምን እንደተፈጠረ ከማወቁ በፊት የመዳረሻ ምስክርነቶችን ለመሰብሰብ እምነትን እና ምቾትን ይጠቀማል።
2. የኋላ በሮችን ወይም የሩት ኪቶችን መወጋት
ምን ሆንክ፦ ኮዱ አጥቂዎች በኋላ ላይ ሊጠቀሙባቸው የሚችሏቸውን የማያቋርጥ፣ የተደበቁ የመግቢያ ነጥቦችን ያካትታል -- አደጋው እንደጠፋ ካሰቡ በኋላም እንኳ።
ለምን አደገኛ ነው።፦ የፋየርዎሎችን አልፎ ለረጅም ጊዜ መድረስ ያስችላል።
እውነተኛ ጉዳይ: መጽሐፍ XZ ከኋላ በር ይጠቀማል በሊኑክስ ሲስተሞች ውስጥ የተከተተ። አጥቂዎች ምንም አይነት የማረጋገጫ መረጃ ሳይኖራቸው የSSH መዳረሻ ሰጥቷቸዋል።
ከዚህም በላይ፣ ይህ ክስተት ማህበራዊ ምህንድስና እና ውስጣዊ ስጋት ምርጥ የኮድ ግምገማ ሂደቶችን እንኳን እንዴት ማለፍ እንደሚችሉ አጉልቶ ያሳያል።
3. የዝምታ አመክንዮ ለውጦች - ተንኮል አዘል ኮድ መተግበሪያዎን እንዴት ሊያስተጓጉል ይችላል?
ምን ሆንክ: ተንኮል አዘል ኮድ እንዴት ጉዳት ሊያደርስ ይችላል የሚለው ሌላው ምሳሌ በንግድ አመክንዮ ላይ ስውር ለውጦችን በማድረግ ነው - ማረጋገጫዎችን መዝለል ወይም የደህንነት ፍተሻዎችን ማዳከም።
ለምን አደገኛ ነው።፦ እነዚህ ለውጦች ብዙውን ጊዜ ለገንቢዎች የማይታዩ ናቸው ነገር ግን በምርት ላይ አስከፊ ናቸው።
እውነተኛ ጉዳይ: UAParser.js በNPM ላይ ክሪፕቶ ማዕድን ማውጫዎችን ለመጫን ተጠልፎ ነበር፣ ይህም ኮዱን በኮፍያ ስር እንዴት እንደሚያስፈጽም በመቀየር።
በዚህም ምክንያት፣ በታመኑ ቤተ-መጻሕፍት ውስጥ ያሉ ትናንሽ የሎጂክ ለውጦች እንኳን ወደ ዋና ዋና የደህንነት ክፍተቶች ሊገቡ ይችላሉ።
4. የክፍት ምንጭ ፓኬጅ ትረስትን መጠቀም
ምን ሆንክ: ተንኮል አዘል ኮድ እንዴት ሊጎዳ ይችላል? ይህ ነው በመጠን. ተንኮል አዘል ተዋናዮች ትክክለኛ የሚመስሉ የውሸት ወይም የተጠለፉ ፓኬጆችን ያትማሉ - እና ገንቢዎች ሳያውቁት ይጭኗቸዋል።
ለምን አደገኛ ነው።፦ እነዚህ ጥቃቶች በፍጥነት እየሰፉ፣ በሺዎች የሚቆጠሩ መተግበሪያዎችን ይነካሉ።
እውነተኛ ጉዳይ፦ ከ280 በላይ ተንኮል አዘል የNPM ፓኬጆች በፊደል አጻጻፍ ዘመቻ ውስጥ ጥቅም ላይ ውለዋል፣ ይህም ትራፊክን ወደ ውስጥ እንዲገባ አድርጓል። የኢቴሬም ስማርት ኮንትራቶች።
በዚህም ምክንያት፣ ይህ የእውነተኛ ጊዜ የመዝገብ ቅኝት እና የጥቅል ዝና ስርዓቶችን ወሳኝ አስፈላጊነት ያሳያል።
5. ውሂብን ማጽዳት ወይም ማበላሸት
ምን ሆንክ፦ ፋይሎች ይሰረዛሉ፣ ምዝግብ ማስታወሻዎች ይሰረዛሉ፣ እና የውሂብ ጎታዎች ዱካዎችን ለመደበቅ ወይም ትርምስ ለመፍጠር ይጣላሉ።
ለምን አደገኛ ነው።፦ ይህ ፍጹም ጥፋት ነው - ቤዛ የለም፣ መልእክት የለም - የእረፍት ጊዜ እና የውሂብ መጥፋት ብቻ።
እውነተኛ ጉዳይ: ሄርሜቲክዋይፐር ማልዌር በዩክሬን ውስጥ የውሸት የሶፍትዌር ማዘመኛን በመጠቀም የተሰረዙ ስርዓቶች።
ለማጉላት ያህል፣ አጥፊ ጥቃቶች ቲዎሪ ብቻ አይደሉም - የዘመናዊ የሳይበር ጦርነት አካል ናቸው።
6. ቁልፍ አገልግሎቶችን ማሰናከል (የአገልግሎት መከልከል)
ምን ሆንክ፦ ኮድ የሎጂክ ቦምቦችን፣ የተደጋጋሚነት ዑደቶችን ወይም የተበላሹ ግብዓቶችን በመጠቀም ሀብቶችን ወይም የብልሽት ስርዓቶችን ይጠቀማል።
ለምን አደገኛ ነው።፦ በከፍተኛ ሰዓታት ውስጥ አገልግሎቶችን ያስወግዳል - ወይም ጥልቅ ጥቃትን ይደብቃል።
እውነተኛ ጉዳይ: Log4Shell የጃቫ መተግበሪያዎችን ወዲያውኑ ያበላሹ የDoS ልዩነቶችን ያካትታሉ።
በዚህ ምክንያት፣ የወረዳ መቆራረጫዎችን እና የሩጫ ጊዜ ክትትልን ተግባራዊ ማድረግ በዛሬው አርክቴክቸር ውስጥ አስፈላጊ ነው።
TL;DR - ተንኮል አዘል ኮድ እንዴት ጉዳት ሊያስከትል ይችላል?
- ሚስጥራዊ መረጃን አጣራ - የይለፍ ቃሎችን፣ ቶከኖችን እና ምስክርነቶችን ከኮድ ወይም ከአካባቢዎች መስረቅ
- የስርዓት ባህሪን ይቀይሩ - የመተግበሪያ አመክንዮ በጸጥታ ይቀይሩ፣ ፈቀዳን ያልፉ ወይም የደህንነት መቆጣጠሪያዎችን ያሰናክሉ
- የጠለፋ ግንባታ pipelines - ተንኮል አዘል ዌርን ወደ ቅርሶች ወይም ቅርሶች ውስጥ ያስገቡ CI/CD ሂደቶች
- የኋላ በሮችን ያስጀምሩ - ከተለየ በኋላም ቢሆን ሚስጥራዊ መዳረሻን ይጠብቁ
- ተገኝነትን አጥፉ - በምርት ውስጥ የትሪገር ብልሽቶች ወይም የአገልግሎት ውድቅ ማድረግ
ከሚከተሉት ውስጥ የትኛው የተንኮል ኮድ ጥቃትን ሊያመለክት ይችላል?
ተንኮል አዘል ኮድ እንዴት ጉዳት ሊያስከትል እንደሚችል አሁን ስለተረዱ፣ ከሚከተሉት ውስጥ በአካባቢዎ ውስጥ ተንኮል አዘል ኮድ ጥቃትን ሊያመለክት የሚችለው እነሆ፡
1. ድንገተኛ ወይም አጠራጣሪ የፋይል ማሻሻያዎች
- በCODEOWNERS፣ .env ወይም shell ስክሪፕቶች ላይ የተደረጉ ለውጦች
- ማሻሻያዎችን commitበአዲስ ወይም ባልታመኑ ተጠቃሚዎች የተደገፈ
- በድንገት፣ የፈተና ፋይሎች በተለየ መንገድ እየሰሩ ነው
2. ያልተጠበቁ የጥቅል ወይም የጥገኝነት ለውጦች
- ያለ ውይይት ጊዜያዊ ወይም አዲስ የተጨመሩ ጥገኝነቶች
- በ package.json ወይም pom.xml ውስጥ ያልተለመዱ የስሪት እብጠቶች
- ኮከቦች ወይም ሰነዶች የሌሏቸው ጥቅሎች
ለምሳሌ፣ አጥቂዎች ብዙ ጊዜ በርካታ የውሸት ቤተ-መጻሕፍትን ይለቃሉ እና የቀረውን ለማድረግ የፊደል ግድፈቶች ወይም ራስ-ሰር ማጠናቀቅ ይጠብቃሉ።
3. Commit ወይም የአበርካች ያልተለመዱ ነገሮች
- ወሳኝ ለውጦችን የሚገፉ ያልታወቁ አስተዋፅዖ አበርካቾች
- በኃይል የተገፋ commitታሪክን ማጥፋት
- CI/CD ባልተለመደ ሰዓት ወይም ከማይታወቁ አይፒዎች እየሄደ ነው
ከዚህም በላይ፣ እነዚህ በተለይ ማንኛውም ሰው ሊሰርቅ፣ ሊሻሻል እና ሊያቀርብ በሚችልባቸው የ OSS ፕሮጀክቶች ውስጥ አደገኛ ናቸው። pull request.
4. CI/CD ይገንቡ Pipeline ቀይ ባንዲራዎች
- አዲስ የግንባታ ደረጃዎች ያለ የህዝብ ግንኙነት መግለጫ ገብተዋል
- የምስክር ወረቀቶች በምዝግብ ማስታወሻዎች ውስጥ እንደ ተራ ጽሑፍ ተላልፈዋል
- ያልተጠበቁ የሙከራ ውድቀቶች
በሌላ በኩል፣ እነዚህ በቅድመ ልማት ወቅት የተለመዱ ሊሆኑ ይችላሉ - ነገር ግን በአግባቡ ከተገመገሙ እና ከተመዘገቡ ብቻ ነው።
5. ሚስጥሮች ወይም የምስክር ወረቀቶች መፍሰስ
- የጂት ታሪክ ቁልፎችን ወይም ቶከኖችን ያሳያል
- ምስጢሮች በማረም ምዝግብ ማስታወሻዎች ወይም በሙከራ ቆሻሻዎች ውስጥ ይታያሉ
በቀጥታ ስርጭት ከመጀመርዎ በፊት፣ ሚስጥራዊ ቅኝት የእያንዳንዱ ተግባር አካል መሆኑን ያረጋግጡ commit እና የህዝብ ግንኙነት (PR) የስራ ፍሰት።
TL;DR - ከሚከተሉት ውስጥ የትኛው ተንኮል አዘል የኮድ ጥቃትን ሊያመለክት ይችላል?
- በቁልፍ ፋይሎች ላይ ያልተጠበቁ ለውጦች -
CODEOWNERS,Dockerfile, ወይም.envፋይሎች በድንገት ተሻሽለዋል - እንግዳ CI/CD pipeline ሥራ - አዲስ ወይም የተሻሻሉ የግንባታ ደረጃዎች፣ ስክሪፕቶች ወይም የስራ ባህሪ
- ያልታወቀ commit ደራሲዎች - አዳዲስ አስተዋጽዖ አበርካቾች ከፍተኛ መብት ያላቸውን ወይም ያልተገመገሙ ለውጦችን የሚገፉ
- አጠራጣሪ ክፍት ምንጭ ፓኬጆች - በቅርብ ጊዜ የታተሙ ወይም በጥቅም ላይ የዋሉ ጥገኝነቶች
- በስሪት ቁጥጥር ውስጥ ሚስጥራዊ መጋለጥ – የኤፒአይ ቁልፎች፣ ቶከኖች ወይም ምስክርነቶች commitበስህተት የተፈተነ
- ያልተለመደ የማከማቻ መዳረሻ - መደበኛ ያልሆነ loginዎች፣ የሚና ለውጦች ወይም የአበርካች ያልተለመዱ ነገሮች
ጉዳቱን አቁም፡ በሶፍትዌር አቅርቦት ሰንሰለትዎ ውስጥ ተንኮል አዘል ኮድን እንዴት መከላከል እንደሚቻል
መልካም ዜና? በዚህ ውጊያ ውስጥ ብቻህን አይደለህም?
ዚጌኒ ቡድንዎ ከተንኮል አዘል የኮድ ስጋቶች ምርት ከመድረሳቸው በፊት ለመለየት፣ ለማስቆም እና ለማገገም የሚያስፈልጋቸውን የተዋሃዱ መሳሪያዎችን ይሰጣል። ጥቃቶች ውስብስብነት እና ስፋት ሲጨምሩ፣ የተበታተኑ የደህንነት መሳሪያዎች ይወድቃሉ። በሶፍትዌር ልማት የህይወት ዑደት ውስጥ በእያንዳንዱ ደረጃ ላይ የተዋሃደ ጥበቃ ያስፈልግዎታል።
Xygeni የሚመጣው እዚህ ነው—ኮድዎን ለመጠበቅ የተገነባው፣ pipelineእና ከአንድ መድረክ የተገኙ ክፍት ምንጭ ክፍሎች።
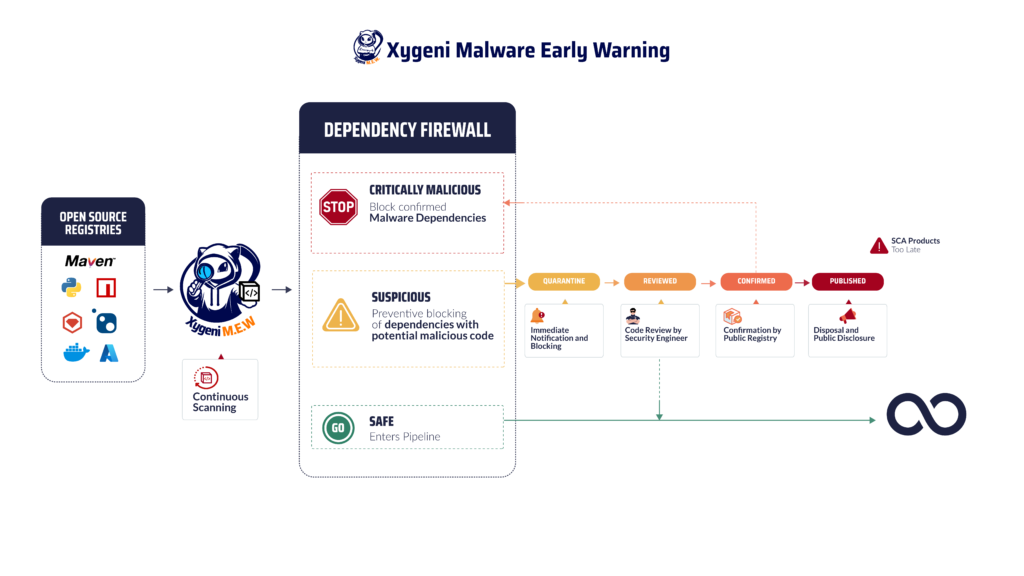
Xygeni ወደፊት እንዲቆዩ እንዴት እንደሚረዳዎት እነሆ፡
- የእውነተኛ ጊዜ Anomaly ማወቂያ
አጠራጣሪ የፋይል ለውጦችን፣ የአስተዋጽኦ አበርካች ባህሪን እና pipeline በሚከሰቱበት ጊዜ ይንሸራተቱ። - የሚስጥር ደህንነት
ምስጢሮች ወደ ማከማቻዎችዎ እንዳይገቡ በራስ-ሰር ይከላከሉ፣ ምንም እንኳን ከ… በፊትም ቢሆን commit ተጠናቋል። - የማልዌር ቅድመ ማስጠንቀቂያ
የህዝብ መዝገቦችን በእውነተኛ ጊዜ ይቃኙ እና በባህሪ ላይ የተመሰረተ ማወቂያ በመጠቀም ተንኮል አዘል ፓኬጆችን ያግዱ። - የኮድ ማዛባትን መለየት
በአስፈላጊ ፋይሎች ላይ ያልተፈቀዱ ለውጦችን ታይነት ያግኙ፣ በ commit-ደረጃ አውድ እና ማንቂያ። - ታማኝነትን እና ማረጋገጫን ይገንቡ
እያንዳንዱ ቅርስ እውነተኛ፣ የማይነካ እና ሊከታተል የሚችል መሆኑን ያረጋግጡ - ከምንጭ እስከ ምርት። - መድረክ-ሰፊ ቅድሚያ መስጠት
ጫጫታውን ለማጣራት እና በእውነት አስፈላጊ በሆነው ነገር ላይ ለማተኮር እንደ EPSS፣ ተደራሽነት እና የንግድ አውድ ያሉ የብዝበዛ መለኪያዎችን ይጠቀሙ።
ቁልፍ Takeaways
ከሲሎድ ፖይንት መፍትሄዎች በተለየ መልኩ፣ Xygeni በመላ ሰውነትዎ ላይ ጥበቃን ያጠናክራል SDLC ወደ አንድ ኃይለኛ፣ ለገንቢ ተስማሚ የሆነ መድረክ። ይህ ለቡድንዎ በእውነተኛ ጊዜ ግንዛቤ፣ አውዳዊ የአደጋ ቅድሚያ መስጠት እና አውቶማቲክ የስራ ፍሰቶችን ይሰጣል - ሁሉም ፍጥነትን ወይም ቅልጥፍናን ሳይሰዋሱ።
ስለዚህ፣ ተንኮል አዘል ኮድ እንዴት ሊጎዳ ይችላል? pipelineበክፍት ምንጭ ላይ ያለዎት እምነት እና የDevOps ፍጥነት። ከሚከተሉት ውስጥ የትኛው ተንኮል አዘል የኮድ ጥቃትን ሊያመለክት ይችላል? ከላይ ካሉት ቀይ ምልክቶች ውስጥ አንዳቸውም።
እነዚህን አደጋዎች ለመከላከል ብዙ መሳሪያዎች አያስፈልጉዎትም - አንድ ብልህ እና የተዋሃደ መድረክ ያስፈልግዎታል።
ዛሬውኑ Xygeniን በነፃ ይሞክሩት እና የሶፍትዌር አቅርቦት ሰንሰለትዎን ከውስጥ ወደ ውጭ ይጠብቁ። ነፃ ሙከራዎን ይጀምሩ →

ተንኮል አዘል ኮድ የሶፍትዌር አቅርቦት ሰንሰለትዎን እያበላሸ መሆኑን የሚያሳዩ የመጀመሪያ ማስጠንቀቂያ ምልክቶች ምንድናቸው?
ተንኮል አዘል ኮድ እንዴት ጉዳት ሊያስከትል እንደሚችል የሚያሳዩ አንዳንድ የመጀመሪያ አመልካቾች ድንገተኛ የፋይል ለውጦች፣ አጠራጣሪ CI/CD እንቅስቃሴ፣ ወይም ያልታወቁ አስተዋጽዖ አበርካቾች ወሳኝ የሚያደርጉ commitዎች ወይም ለውጦችን መግፋት። እነዚህ ሁሉ ምልክቶች ለጥያቄው መልስ ይሰጣሉ፡ ከሚከተሉት ውስጥ የትኛው ተንኮል አዘል የኮድ ጥቃትን ሊያመለክት ይችላል? እና ተንኮል አዘል ኮድ ምርት ከመምጣቱ በፊት በጸጥታ እንዴት ጉዳት ሊያደርስ እንደሚችል ያድምቁ። ንቁ ይሁኑ!
