






ያንን እንዳበቃ ያውቃሉ 560,000 አዳዲስ የማልዌር አደጋዎች በየቀኑ ብቅ ይላሉ? የሳይበር ጥቃቶች እየተራቀቁ ሲሄዱ፣ ተንኮል አዘል ኮድ ምን እንደሆነ እና እንዴት ወደ ስርዓቶች ውስጥ ሊገባ እንደሚችል መረዳት ወሳኝ ነው፣ ምክንያቱም እነዚህ ስጋቶች የሶፍትዌር ተጋላጭነቶችን ሊጠቀሙ ስለሚችሉ የውሂብ ጥሰቶች፣ የገንዘብ ኪሳራዎች እና ዋና ዋና መስተጓጎሎችን ሊያስከትሉ ይችላሉ። እንደ የፊሺንግ ዘዴዎች፣ ትሮጃኖች እና የአቅርቦት ሰንሰለት ብዝበዛዎች ያሉ የተለያዩ የተንኮል አዘል ኮድ ዓይነቶች ጎጂ እምቅ ችሎታቸውን አሳይተዋል።
ለምሳሌ፣ እ.ኤ.አ. በ2023 ዓ የሌጀር ጥቃት የኩባንያውን የሶፍትዌር ኮኔክት ኪት መሳሪያ በማበላሸት አጥቂዎች የሃርድዌር ቦርሳዎችን ኢላማ በማድረግ ከ600,000 ዶላር በላይ እንዲሰርቁ አስችሏቸዋል።
ተንኮል አዘል ኮድ ምንድን ነው እና ለምን አስፈላጊ ነው
ተንኮል አዘል ኮድ ምንድን ነው?
ተንኮል አዘል ኮድ ስርዓቶችን ለመጉዳት ወይም ውሂብ ለመስረቅ የተነደፉ ሶፍትዌሮች ወይም ስክሪፕቶች ናቸው። ከሕጋዊ ሶፍትዌር በተለየ መልኩ፣ ብዙውን ጊዜ በታመኑ አፕሊኬሽኖች ውስጥ ይደበቃል፣ ይህም ለመለየት አስቸጋሪ ያደርገዋል። ምሳሌዎች ቫይረሶችን፣ ራንሰምዌርን እና ስፓይዌርን ያካትታሉ። የላቁ የፍተሻ መሳሪያዎች ለመለየት እና ለመከላከል አስፈላጊ ናቸው።
ተንኮል አዘል የኮድ ጥቃቶች የባለቤትነት መብት ያላቸውን እና ክፍት ምንጭ ሶፍትዌሮችን ሊበዘብዙ ይችላሉ፣ ይህም ሚስጥራዊ መረጃዎችን አደጋ ላይ ሊጥሉ ይችላሉ። የተለመዱ የተንኮል አዘል ኮድ ዓይነቶች ቫይረሶችን፣ ዎርሞችን፣ ራንሰምዌርን፣ ትሮጃኖችን እና ስፓይዌሮችን ያካትታሉ። እነዚህ ስጋቶች ብዙውን ጊዜ ወደ ስርዓቶች የሚገቡት በፊሺንግ ኢሜይሎች፣ በሐሰተኛ የሶፍትዌር ዝመናዎች ወይም ከአቅርቦት ሰንሰለት ጥቃቶች በተጠለፈ ኮድ ነው።
እንደ የXygeni's Early Warning Malware Detection ያሉ የመለየት መሳሪያዎች እነዚህን ስጋቶች ስርዓቶችን ከማበላሸታቸው በፊት በመለየት እና በማገድ ረገድ ወሳኝ ናቸው።
ስርዓቶችዎን ሊያበላሹ የሚችሉ የተንኮል አዘል ኮድ ዓይነቶች
አሁን ተንኮል አዘል ኮድ ስለገለጽን፣ በየቀኑ ስርዓቶችዎን አደጋ ላይ የሚጥሉ የተለያዩ አይነቶችን እንመርምር።
የተንኮል አዘል ኮድ ዓይነቶች
- የኋላ በር፦ አጥቂዎች ስርዓቶችን ለመድረስ፣ ውሂብ ለመስረቅ ወይም ለመቆጣጠር ማረጋገጫን እንዲዘሉ ያስችላቸዋል።
- የትሮጃን ፈረሶች; ደህንነቱ የተጠበቀ የሚመስል ነገር ግን ስርዓትዎን ለማጥቃት ጎጂ ኮድ የሚደብቅ ሶፍትዌር።
- Ransomware: ፋይሎችዎን ይቆልፋል እና ለመክፈት ገንዘብ ይጠይቃል፣ ይህም ስራዎችን ያደናቅፋል።
- ስፓይዌር እንቅስቃሴዎን በድብቅ ይመለከታል እና እንደ የይለፍ ቃላት ያሉ የግል መረጃዎችን ይሰርቃል።
- የማስገር ጥቃቶች፡- የውሸት ኢሜይሎች የግል መረጃዎችን እንዲያጋሩ ወይም ጎጂ ፋይሎችን እንዲያወርዱ ያታልላሉ።
- ቁልፍ ቃላት የይለፍ ቃላትን እና ሚስጥራዊ መረጃዎችን ለመስረቅ የሚተይቡትን ይመዘግባል።
- ሰረቀ፦ የይለፍ ቃሎችን እና አስፈላጊ ፋይሎችን ጨምሮ የተከማቸ ውሂብን ይሰርቃል።
- ትል በኔትወርኮች ውስጥ ይሰራጫል፣ ስርዓቶችን ያዘገያል እና ሀብቶችን ይጠቀማል።
- ማዕድን ቆፋሪ፦ የኮምፒውተርዎን ኃይል በመጠቀም ክሪፕቶ ምንዛሬን በማውጣት ደካማ አፈጻጸም ያስከትላል።
ከተንኮል አዘል ኮድ እንዴት መከላከል እንደሚቻል
ክፍት ምንጭ ሶፍትዌር (OSS) ትብብርን እና ፈጠራን ያበረታታል፣ ነገር ግን አጥቂዎች ተንኮል አዘል ኮድ እንዲገቡ እድሎችን ይፈጥራል። አንዴ ከገቡ በኋላ ይህ ኮድ በአቅርቦት ሰንሰለት ጥቃቶች፣ ውሂብ በመስረቅ፣ ስርዓቶችን በመቆጣጠር ወይም አጠቃላይ አውታረ መረቦችን በማበላሸት ሊሰራጭ ይችላል።
ለምሳሌ፣ አጥቂዎች ተንኮል አዘል ዌር ወደ ታዋቂ ክፍት ምንጭ ቤተ-መጽሐፍት ሊያክሉ ይችላሉ። አንድ ጉልህ ጉዳይ ይህ ነው የፖሊፊል.io ጥቃት, አንድ ተንኮል አዘል ተዋናይ የፖሊፊል አገልግሎትን ተቆጣጥሮ ማልዌርን ወደ ኮድ ቤዝ ውስጥ ያስገባ ነበር። ይህም በዓለም ዙሪያ ከ100,000 በላይ ድር ጣቢያዎችን አበላሽቶ የሞባይል ተጠቃሚዎችን ወደ አጭበርባሪ ድር ጣቢያዎች አዛውሯል። ገንቢዎች ሳያውቁት የተጎዳውን ቤተ-መጽሐፍት ሲያዋህዱ፣ መተግበሪያዎቻቸውን እና ተጠቃሚዎቻቸውን ለከባድ አደጋዎች አጋልጠዋል።
እነዚህን ስጋቶች ለመዋጋት ድርጅቶች ቀጣይነት ያለው ክትትል ማድረግ፣ የኮድ ኦዲቶችን ማድረግ እና የላቁ የማልዌር ማወቂያ መሳሪያዎችን መጠቀም አለባቸው። ገንቢዎችም ሆኑ ተጠቃሚዎች ስርዓቶቻቸውን ከተደበቁ ስጋቶች ለመጠበቅ ንቁ መሆን አለባቸው።
ተንኮል አዘል ኮድን ለመከላከል የተረጋገጡ ስልቶች
የተንኮል አዘል ኮድ ጥቃቶች ስርዓቶችን ከማበላሸት ባለፈ ከፍተኛ የገንዘብ ኪሳራ ሊያስከትሉ ይችላሉ። የሳይበር ጥቃቶች ንግዶችን በአማካይ ያስከፍላሉ በአንድ ጥሰት 4.45 ሚሊዮን ዶላርበIBM የ2023 የውሂብ ጥሰት ወጪ ሪፖርት መሠረት። ይህ እርምጃ ባለመውሰድ የሚደርሰውን ከፍተኛ ወጪ ለማስወገድ ቅድመ ጥንቃቄ የተሞላበት መከላከያዎችን አስፈላጊነት ያጎላል። ስርዓቶችዎን በብቃት ለመጠበቅ ድርጅቶች እነዚህን ስልቶች መከተል አለባቸው፡
- ደህንነቱ የተጠበቀ የኮድ አወጣጥ ልምዶች፡ ጥቅም የማይንቀሳቀሱ የትንታኔ መሳሪያዎች በልማት ወቅት ተጋላጭነቶችን ለመለየት።
- የተጋላጭነት ግምገማዎች፡- ድክመቶችን ለመለየት መደበኛ የመራቢያ ምርመራዎችን ያካሂዱ።
- ጠጋኝ አስተዳደር፡ የሶፍትዌር ጥገናዎችን በወቅቱ መተግበርን ለማረጋገጥ በራስ-ሰር ዝማኔዎችን ያድርጉ።
- የመተግበሪያ ዋይትዝ ዝርዝር፡ አፈጻጸምን አስቀድሞ በጸደቁ መተግበሪያዎች ላይ ይገድቡ፣ ያልተፈቀዱ ፕሮግራሞችን ያግዳሉ።
- ደህንነትን በ ውስጥ ማዋሃድ SDLC: በሶፍትዌር ልማት የህይወት ዑደት ውስጥ የደህንነት እርምጃዎችን ይክተቱ።
- የኮድ ግምገማ እና የሁለትዮሽ ትንተና፡ አጠራጣሪ ባህሪያትን ወይም ተንኮል አዘል ስክሪፕቶችን ለማግኘት ኮዱን እና ባይነሪዎችን በመደበኛነት ይገምግሙ።
አንድ እርምጃ ወደፊት ይራመዱ፡ የXygeni የቅድመ ማስጠንቀቂያ ማልዌር ማወቂያ
ተንኮል አዘል ኮድ በተለይም በክፍት ምንጭ ሥነ-ምህዳሮች ውስጥ እያደገ የመጣ ስጋት ነው። የXygeni የቅድመ ማስጠንቀቂያ ማልዌር ማወቂያ መሳሪያ እነዚህን አደጋዎች ለመዋጋት ዘመናዊ መፍትሄ ይሰጣል። ይህ መሳሪያ ክፍት ምንጭ ፓኬጆችን ለአደጋዎች ከመቃኘት ባለፈ ተንኮል አዘል ስክሪፕቶች የሶፍትዌር ልማት የህይወት ዑደትዎን እንዳያበላሹ ለማረጋገጥ ቅድመ ጥንቃቄ እርምጃዎችን ይሰጣል።
የቅድመ ማስጠንቀቂያ ማልዌር ማወቂያ መሣሪያ ድርጅትዎን እንዴት እንደሚጠብቅ
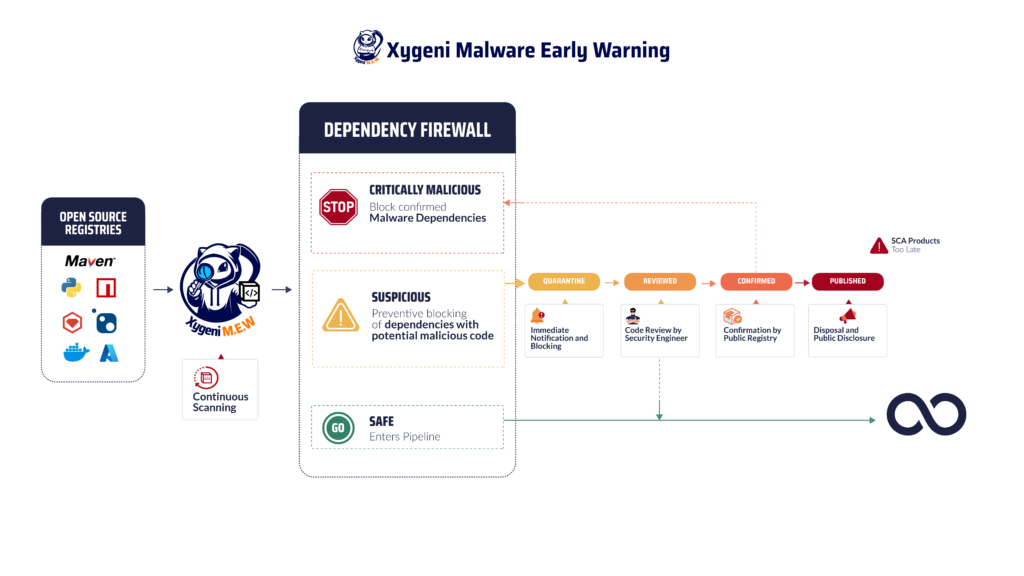
- የእውነተኛ ጊዜ ስጋት ማወቂያ፦ Xygeni የህዝብ መዝገቦችን ማንኛውንም የማልዌር ምልክቶች ያለማቋረጥ ይከታተላል። ይህም በአዳዲስ እና በነባር ክፍት ምንጭ ፓኬጆች ውስጥ አጠራጣሪ ቅጦችን ወይም ተንኮል አዘል ባህሪያትን መቃኘትን ያካትታል። በእውነተኛ ጊዜ እርምጃ በመውሰድ Xygeni አደጋዎችን ከመውረራቸው በፊት ይለያል እና ያገልላል። CI/CD pipeline.
- አውቶማቲክ ኳራንቲንተንኮል አዘል ኮድ ሲገኝ፣ Xygeni ስጋትዎን በራስ-ሰር ያቆያል፣ ስርዓቶችዎን ሊጎዳ ወይም በአቅርቦት ሰንሰለቱ ውስጥ እንዳይሰራጭ ያረጋግጣል። ይህ ሂደት የደህንነት ውህደትን ያካትታል። guardrails አደገኛ ፓኬጆችን ለማገድ፣ በኋላ ላይ የማስተካከያ ሥራን ለመቀነስ።
- ሁሉን አቀፍ የተጋላጭነት አስተዳደርከታወቁ ተጋላጭነቶች ባሻገር፣ የXygeni መሳሪያ የዜሮ ቀን ስጋቶችን፣ የተራቀቁ ፖሊሞርፊክ ማልዌር እና ያልተመዘገቡ ተጋላጭነቶችን ይቋቋማል። ይህ የአጥቂዎችን እየተሻሻሉ ያሉ ስልቶችን ለመቋቋም ወሳኝ አቋም አለው።
- ዝርዝር ማሳወቂያዎች፦ አንድ ስጋት ሲታወቅ፣ መሳሪያው ወዲያውኑ ለቡድንዎ በኢሜይል፣ በመልዕክት መላላኪያ መድረኮች ወይም በድር በኩል ያሳውቃልhooksይህ ለፕሮጀክቶችዎ ፈጣን ምላሽ እና አነስተኛ የስራ ማቆም ጊዜን ያረጋግጣል።
- የቁጥጥር ተገዢነት እና ሪፖርት ማድረግ: ዢጄኒ ከ ጋር ይጣጣማል standardእንደ NIS2 እ.ኤ.አ. እና ዶራ፣ የሶፍትዌር ልማት ልምዶችዎ ተገዢ መሆናቸውን ያረጋግጣሉ። እንደ የሶፍትዌር ቢል ኦፍ ማቴሪያሎች (SBOM) ማመንጨት ግልጽነትን ይሰጣል እና የአሠራር መቋቋምን ይደግፋል።
ከተንኮል አዘል ኮድ ዓይነቶች መጠበቅ
የXygeni መሳሪያ የተነደፈው ከ የተለያዩ የማልዌር አይነቶችጨምሮ:
- የኋላ በሮች እና ትሮጃኖች: ያልተፈቀዱ የመዳረሻ ነጥቦችን እና ስርዓቶችን የሚያበላሹ የተደበቁ ስጋቶችን ያገኛል።
- ransomware፦ ፋይሎችዎን የሚያመሰጥር ወይም የቤዛ ክፍያዎችን የሚጠይቅ ኮድ ያግዳል።
- ስፓይዌር እና ኪይሎገሮች፦ ሚስጥራዊ የተጠቃሚ ውሂብ ወይም የስርዓት ቁልፍ ጭረቶችን መሰብሰብን ይከላከላል።
- የክሪፕቶ ምንዛሬ ማዕድን አውጪዎች፦ ላልተፈቀደ የክሪፕቶ ማዕድን ማውጣት ጥቅም ላይ የሚውለውን የሀብት ማስወገጃ ኮድ ይለያል እና ያቆማል።
እነዚህን ችሎታዎች በማዋሃድ፣ የቅድመ ማስጠንቀቂያ ማልዌር ማወቂያ መሣሪያ ሶፍትዌርዎ ብቅ ካሉ ስጋቶች የሚከላከል ሆኖ እንዲቆይ ያረጋግጣል።
ወደ ጥልቅ መሄድ ትፈልጋለህ?
አሁንም ምን እንደሆነ እያሰቡ ከሆነ ወይም እርስዎን የሚያስፈራሩ የተንኮል አዘል ኮድ ዓይነቶችን በተሻለ ለመረዳት ከፈለጉ CI/CD pipeline እና እንዴት እነሱን መከላከል እንደሚቻል፣ የእኛን ይመልከቱ ስለ ጥበቃ የብሎግ ልጥፍ እና የተደበቁ አደጋዎችን ቀደም ብለው እንዴት መለየት እንደሚችሉ ይወቁ።
የሳይበር ስጋቶች በየቀኑ ይሻሻላሉ፣ መከላከያዎችዎም እንዲሁ መሻሻል የለባቸውም? ተንኮል አዘል ኮድ ምን እንደሆነ መረዳት እና በመሠረተ ልማትዎ ላይ ያነጣጠሩ የተለያዩ የተንኮል አዘል ኮድ ዓይነቶችን ማወቅ የመነሻ ነጥብ ብቻ ነው። እውነተኛ ደህንነት የሚመጣው ከቅድመ መከላከያ ነው። ድርጅትዎን በተራቀቁ የማልዌር ማወቂያ መሳሪያዎች በማስታጠቅ፣ የተደበቁ ስጋቶችን ወደ ስርዓቶችዎ ውስጥ ከመግባታቸው በፊት መለየት እና ማገድ ይችላሉ። ምላሽ ሰጪ ደህንነት በቂ አይደለም፣ አንድ እርምጃ ወደፊት መቆየት ብቸኛው እውነተኛ ስትራቴጂ ነው።
ጥቃት እስኪደርስ አትጠብቁ፡ ስርዓቶችዎን አሁኑኑ ይጠብቁ!
የተንኮል አዘል ኮድ ጥቃቶች መበራከት በዓለም ዙሪያ ላሉ ድርጅቶች ከባድ ስጋት ነው። ከፋይኪንግ ጥቃቶች እስከ የአቅርቦት ሰንሰለት ብዝበዛዎች፣ የሳይበር ወንጀለኞች ሚስጥራዊ መረጃዎችን ለመስረቅ ከጊዜ ወደ ጊዜ የተራቀቁ ዘዴዎችን እየተጠቀሙ ነው። ተንኮል አዘል ኮድ ምን እንደሆነ ማወቅ እና የተንኮል አዘል ኮድ ዓይነቶችን መረዳት መሠረተ ልማትዎን ለመጠበቅ ቁልፍ ነገር ነው።
እያንዳንዱ ሰከንድ እሱን ለመዋጋት ወሳኝ ሚና ይጫወታል። ስርዓቶችዎን አሁን በXygeni ዘመናዊ የማልዌር ማወቂያ መሳሪያ ይጠብቁ። ዛሬ እኛን ያነጋግሩን ወይም ማግኘት ይችላሉ ነፃ ማሳያ እና ከሳይበር አደጋዎች ቀድመው ይቆዩ!

