






የ OSINT ማዕቀፍ የአጥቂ እንቅስቃሴ ወደ ጥሰት ከመቀየሩ በፊት ለማየት ክፍት ምንጭ መረጃ፣ ከሕዝብ ኮድ፣ ከዶሜይን እና ከመዝገቦች የተገኘ መረጃ ለመጠቀም የተዋቀረ መንገድ ነው። ዘመናዊ ጥቃቶች ያለ ማስጠንቀቂያ እምብዛም አይከሰቱም። ብዝበዛ ከመደረጉ ከረጅም ጊዜ በፊት፣ የዛቻ ተዋናዮች ዲጂታል ዱካዎችን ይተዋሉ፡ የፈሰሱ ምስክርነቶች፣ የተዘረጉ ማከማቻዎች፣ አጠራጣሪ ጎራዎች፣ እንደገና ጥቅም ላይ የዋሉ የኮድ ቁርጥራጮች። መረጃ እንዴት እንደሚሰበስብ፣ እንደሚያዛምድ እና በራስ-ሰር እንደሚሰራ መማር። የDevSecOps ቡድኖች ና CISኦስ የተደበቁ አደጋዎችን ቀደም ብሎ ያጋልጣል፣ የሶፍትዌር አቅርቦት ሰንሰለታቸውን ያጠናክራል፣ እና ክስተቶች ከመባባሳቸው በፊት ምላሽ ይሰጣል።
OSINT ምንድን ነው? አጭር ታሪክ እና ፍቺ
የክፍት ምንጭ ኢንተለጀንስ (OSINT) ሊፈጠሩ የሚችሉ ስጋቶችን፣ ተጋላጭነቶችን እና ተጋላጭነቶችን ለመለየት በሕዝብ የሚገኙ መረጃዎችን መሰብሰብ እና መተንተንን ያመለክታል። በመጀመሪያ፣ የመንግስት እና የወታደራዊ ኤጀንሲዎች ይህንን አካሄድ በ1980ዎቹ ለፖለቲካ እና ለመከላከያ ምርምር ይጠቀሙበት ነበር። ከጊዜ በኋላ፣ የሳይበር ደህንነት ባለሙያዎች ተመሳሳይ ጽንሰ-ሀሳብ ለዲጂታል ሥነ-ምህዳሮች ሊተገበር እንደሚችል ተገንዝበዋል፣ ይህም የጥቃቶችን ቀደም ብሎ ለመለየት ያስችላል።
የደህንነት ተመራማሪዎች ብዙም ሳይቆይ ክፍት መረጃ፣ የጎራ መዝገቦች፣ የህዝብ ኮድ ማከማቻዎች ወይም የመሬት ውስጥ መድረኮች የአጥቂዎችን እንቅስቃሴ ከጥቃት በፊት ሊያሳዩ እንደሚችሉ ተገነዘቡ። በተግባር፣ OSINT አሁን ከስለላ እስከ ምላሽ ድረስ በሁሉም የስጋት ዑደት ደረጃዎች ውስጥ ይሰራል።
ዛሬ፣ ክፍት ምንጭ መረጃ (OSINT) የዘመናዊ የስጋት መረጃ ወሳኝ አካል እና ኮዳቸውን መጠበቅ ለሚገባቸው ገንቢዎች የታመነ አጋር ሆኗል። pipelines፣ እና ጥገኝነቶች ያለማቋረጥ። በሌላ አነጋገር፣ OSINT በኮድ ታይነት እና በስጋት ግንዛቤ መካከል ያሉትን ነጥቦች ያገናኛል። ሆኖም፣ በይፋ በሚገኙ መረጃዎች ላይ ስለሚመሰረት፣ ድምጽ ሊያመነጭ፣ ውስጣዊ አውድ ሊጎድል ወይም ቅድሚያ ለመስጠት አስቸጋሪ የሆኑ የገጽታ ምልክቶችንም ሊያመነጭ ይችላል። በዚህም ምክንያት፣ ገንቢዎችም ሆኑ CISኦኤስ የOSINT ግንዛቤዎችን በፍጥነት ለማጣራት፣ ለማበልጸግ እና ተግባራዊ ለማድረግ፣ ክፍት መረጃን ወደ ትርጉም ያለው መከላከያ ለመቀየር አውቶማቲክ መንገዶችን ይፈልጋል።
OSINT ከድር ጣቢያዎች፣ ከኮድ መዝገቦች እና ከማህበራዊ መድረኮች የተገኙ የህዝብ መረጃዎችን በመጠቀም የስምምነት አመልካቾችን ለመለየት እና ጥቃቶች ወደ ምርት ከመድረሳቸው በፊት ለመከላከል ይጠቀማል።
በሳይበር ደህንነት ውስጥ የክፍት ምንጭ ኢንተለጀንስ ዝግመተ ለውጥ
በመጀመሪያ ደረጃ፣ OSINT እንዴት እንደተለወጠ መረዳት አሁን ለምን አስፈላጊ እንደሆነ ለማብራራት ይረዳል።
- ደረጃ 1 - ቀደምት OSINT (ቅድመ-ኢንተርኔት)፡ ተንታኞች ከጋዜጦች፣ ከስርጭቶች እና ከሕዝብ መዝገቦች መረጃዎችን ሰብስበው የጂኦፖሊቲካዊ ክስተቶችን ለመተርጎም ችለዋል። በዚያን ጊዜ የስለላ አሰባሰብ በእጅ እና በዝግታ ነበር። ያም ሆኖ፣ ለተዋቀረ ትንተና መሠረት ገነባ።
- ደረጃ 2 - የኢንተርኔት ኦኤስአይኤንት (2000 - 2010): በWHOIS የውሂብ ጎታዎች፣ በዲኤንኤስ መዝገቦች እና ቀደምት የፍለጋ ፕሮግራሞች፣ መርማሪዎች ጎራዎችን መቅረጽ እና የፊሺንግ መሠረተ ልማትን መከታተል ጀምረዋል። በተጨማሪም፣ የመስመር ላይ ማህበረሰቦች መስፋፋት የአጥቂዎችን ባህሪ በቀጥታ ለመከታተል አዳዲስ ቻናሎችን ፈጥሯል። በዚህም ምክንያት, OSINT ፈጣን፣ ሰፊ እና የበለጠ ተባባሪ ሆነ።
- ደረጃ 3 - ዲጂታል OSINT (2010 - ዛሬ): ዘመናዊ ኢንተለጀንስ አሁን እንደ GitHub፣ npm እና Docker Hub ባሉ የደመና አገልግሎቶች፣ ማህበራዊ ሚዲያ እና የገንቢ መድረኮች ላይ ይደርሳል። ከዚህም በላይ አውቶሜሽን፣ የማሽን መማሪያ እና ኤፒአይዎች ትልቅ ደረጃ ያለው ትስስር እንዲኖር ያስችላሉ። በዚህም ምክንያት፣ OSINT ከዝግተኛ የእጅ ምርምር ወደ ቀጣይነት ያለው ዲጂታል ክትትል ተሸጋግሯል፣ ይህም አሁን ለAppSec እና ለሶፍትዌር-አቅርቦት-ሰንሰለት ጥበቃ ወሳኝ ችሎታ ነው። በተግባር፣ ይህ ዝግመተ ለውጥ ማለት አደጋዎች ወደ ምርት ከመድረሳቸው በፊት መለየት ማለት ነው።
የ OSINT ማዕቀፍ እንዴት እንደሚሰራ
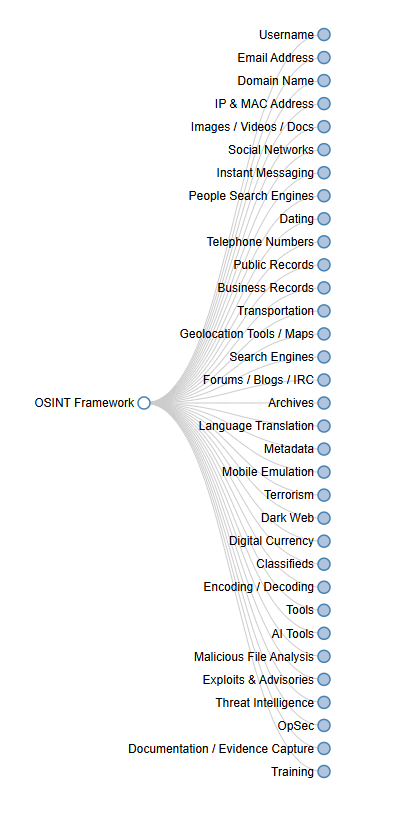
የ OSINT ማዕቀፍ የመሳሪያዎች እና የውሂብ ምንጮች የተዋቀረ ማውጫ ሲሆን እንደ የጎራ መረጃ ጠቋሚ፣ ማህበራዊ አውታረ መረቦች፣ የጨለማ ድር ክትትል እና የኮድ ትንተና ባሉ ምድቦች የተከፋፈለ ነው። መረጃን በዚህ መንገድ ማደራጀት ተንታኞች እና ገንቢዎች ከባዶ ከመፈለግ ይልቅ ለተሰጠ ተግባር ትክክለኛዎቹን ክፍት ምንጭ የስለላ መሳሪያዎች እንዲያገኙ ያስችላቸዋል።
የደህንነት ቡድኖች በተለምዶ ማዕቀፉን ሲተገብሩ የሚደገም ዑደት ይከተላሉ፡
- ውሂብ ይሰብስቡ. ከማከማቻ ማከማቻዎች፣ ከመመዝገቢያዎች ወይም ከክፍት ምግቦች አመልካቾችን ይሰብስቡ።
- ተዛማጅ ምልክቶችን። ዶሜይኖችን፣ ሃሾችን ወይም የተለቀቁ ምስክርነቶችን በበርካታ ምንጮች ላይ ያገናኙ።
- በፍጥነት እርምጃ ይውሰዱ። በቀጥታ በማስተካከል ወይም በማንቂያዎች በኩል በራስ-ሰር ቅድሚያ ይስጡ CI/CD የስራ ፍሰቶች.
የ OSINT ማዕቀፍ ራሱ አንድ መሳሪያ አይደለም፣ በመቶዎች የሚቆጠሩ ክፍት ምንጭ የስለላ ሀብቶችን የሚያደራጅ የተዋቀረ አቀራረብ ነው። በእያንዳንዱ ላይ በእጅ ፍለጋዎችን ከማካሄድ ይልቅ የደህንነት ቡድኖች እንደ SpiderFoot፣ Shodan ወይም TheHarvester ካሉ መሳሪያዎች የተገኙ መረጃዎችን ለማጣመር ማዕቀፉን ይጠቀማሉ፣ የተበታተነ መረጃን ወደ ተግባራዊ ነገር ይለውጣሉ።
የDevSecOps መሐንዲስ ከእነዚህ ምንጮች በቀጥታ ወደ ኤፒአይ በማገናኘት ይህንን በራስ-ሰር ማድረግ ይችላል። CI/CD pipelineስለዚህ የፈሰሰ ማስረጃ ወይም የተጋለጠ ንብረት ከማሰማራቱ በፊት ማንቂያ ያስነሳል፣ ከዚያ በኋላ አይደለም።
ዋናው ሀሳብ ይህ ነው፡ የ OSINT ማዕቀፍ የህዝብን የማሰብ ችሎታ ወደ ተደጋጋሚ፣ አውቶማቲክ የስራ ፍሰት ይለውጠዋል፣ እና Xygeni ጽንሰ-ሀሳቡን የበለጠ የሚያራምድበት ቦታ ነው።
ባጭሩ፣ የ OSINT ማዕቀፍ የህዝብን መረጃ ወደ ተደጋጋሚ፣ አውቶማቲክ የስራ ፍሰት ለመቀየር ሞዴል ያቀርባል፣ እና ይህ አስቀድሞ ነውcisኤሊ፣ Xygeni ጽንሰ-ሐሳቡን የበለጠ ያራዝመዋል።
እንዴት CISስርዓተ ክወናዎች እና ገንቢዎች ክፍት ምንጭ ኢንተለጀንስን ይጠቀማሉ
ያህል CISኦኤስ እና የደህንነት መሪዎች
- የምርት ስም መጋለጥን፣ የፈሰሱ ምስክርነቶችን እና የተዘረጉ ማከማቻዎችን ይከታተሉ።
- የ OSINT ግኝቶችን ከተጋላጭነት የውሂብ ጎታዎች ጋር በማጣመር ቅድሚያ የሚሰጣቸውን ነገሮች ለመምራት።
- ትክክለኛ የአደጋ ውጤት ለማግኘት ውጫዊ ኢንተለጀንስን ከውስጣዊ ቴሌሜትሪ ጋር ያዛምዱ።
- እንደ የተዘጉ ተጋላጭነቶች ወይም የተቀነሰ የጥቃት ቦታዎች ያሉ ሊለኩ የሚችሉ ውጤቶችን ሪፖርት ያድርጉ፣ ይህም የ ROI ን ለማሳየት።
ለገንቢዎች እና ለ DevSecOps ቡድኖች
- ቅኝት commitለጠንካራ ኮድ የተሰጡ ምስጢሮች እና ቶከኖች።
- በnpm፣ PyPI ወይም Maven ውስጥ የተሳሳቱ ወይም ተንኮል-አዘል ጥገኝነቶችን ያግኙ።
- የድርጅት ስሞች ወይም ማከማቻዎች በውጫዊ የስጋት ምግቦች ውስጥ ሲታዩ ማንቂያዎችን ይቀበሉ።
- የOSINT ፍለጋዎችን ከሚከተሉት ጋር ያዋህዱ CI/CD pipelineለራስ-ሰር ታይነት s።
በመጨረሻም፣ OSINT ለእያንዳንዱ ባለድርሻ አካላት ከአስፈፃሚዎች ጀምሮ ስለ ስጋት ገጽታው የጋራ መነፅር ይሰጣል። dashboards ወደ ገንቢ ተርሚናሎች።
ለደህንነት ቡድኖች የክፍት ምንጭ ኢንተለጀንስ ጥቅሞች
| ጥቅማ ጥቅም | እንዴት እንደሚረዳ |
|---|---|
| ቅድመ ምርመራ | አጥቂዎች መሳሪያ ከመጠቀማቸው በፊት ብዝበዛዎችን፣ ፍንጮችን ወይም ማስመሰልን ይለዩ። |
| ለማየት መቻል | ከባህላዊ ስካነሮች ባሻገር ውጫዊ ንብረቶችን ካርታ ይስሩ። |
| ዝምድና | ጥገናዎችን ቅድሚያ ለመስጠት ማንቂያዎችን በውጫዊ ስጋት አውድ ያበልጽጉ። |
| በራሱ መሥራት | የ OSINT ፍለጋዎችን ያቅዱ ወይም ኤፒአይዎችን ያገናኙ በ pipelines. |
| ትብብር | የተረጋገጠ ኢንቴልን ከሰፊው የደህንነት ማህበረሰብ ጋር ያጋሩ። |
ቁልፍ መውሰድ
ክፍት ምንጭ ብልህነት ታይነትን እና ፍጥነትን ይጨምራል፣ ይህም ቡድኖች ከጫጫታ ይልቅ በእውነተኛ ስጋቶች ላይ እንዲያተኩሩ ይረዳል።
ከፍተኛ የክፍት ምንጭ የስለላ መሳሪያዎች እና Xygeni መርሆዎቻቸውን እንዴት እንደሚተገብር
የክፍት ምንጭ የስለላ መሳሪያዎች የደህንነት ቡድኖች የህዝብ መረጃን ወደ ተግባራዊ አውድ እንዲቀይሩ ይረዳሉ። ለምሳሌ፣ እንደ ማልቴጎ፣ ስፓይደርፉት እና ሾዳን ያሉ መሳሪያዎች ለረጅም ጊዜ ተንታኞችን በመሠረተ ልማት ካርታ ስራ እና የተጋለጡ ንብረቶችን በመለየት ረገድ ሲደግፉ ቆይተዋል። ሆኖም፣ እነዚህ መፍትሄዎች ብዙውን ጊዜ በእጅ ማዋቀር እና ቀጣይነት ያለው ትኩረት ያስፈልጋቸዋል፣ ይህም በዘመናዊ ደረጃ አይሰፋም። CI/CD አካባቢ.
- ማልቴጎ፦ በጎራዎች፣ በአይፒዎች እና በድርጅቶች መካከል ያለውን ግንኙነት ለማነፃፀር የእይታ አገናኝ ትንተናን ያስችላል።
- SpiderFoot፦ በመቶዎች የሚቆጠሩ የህዝብ ምንጮችን እና ኤፒአይዎችን መቃኘትን በራስ-ሰር ያከናውናል።
- መከር፦ ንዑስ ጎራዎችን፣ ኢሜይሎችን እና ባነሮችን ይሰበስባል - ለስለላ እና ለንብረት ግኝት ተስማሚ።
- Shadan፦ የተጋለጡ መሳሪያዎችን፣ ክፍት ወደቦችን እና ጊዜ ያለፈባቸውን ሶፍትዌሮች ለማግኘት በይነመረቡን ይቃኛል።
- ሲንሲስ፦ ከኢንተርኔት ጋር የተገናኙ አስተናጋጆችን እና የምስክር ወረቀቶችን በስፋት ይፈልሳል እና ይተነትናል።
- ጊትሮብ፦ በጂት ማከማቻዎች ውስጥ የፈሰሱ ምስጢሮችን እና ቶከኖችን ያገኛል።
- ትሩፍልሆግ: በጂት ታሪኮች ውስጥ ከፍተኛ ኢንትሮፒ ሕብረቁምፊዎችን እና የተለቀቁ ምስክርነቶችን ያገኛል።
እነዚህ መሳሪያዎች አንድ ላይ ሆነው፣ OSINT አጥቂዎች ብዙውን ጊዜ የሚጠቀሙበትን ተመሳሳይ ውጫዊ ታይነት እንዴት እንደሚገልጽ ያሳያሉ። ሆኖም ግን፣ በፍጥነትና በአቅርቦት ላይ ለሚያተኩሩ ገንቢዎች በተናጠል እነሱን ማስተዳደር ጊዜ ሊወስድ ይችላል።
Xygeni OSINTን ወደ DevSecOps እንዴት እንደሚያመጣ
ከባህላዊ የክፍት ምንጭ የስለላ መሳሪያዎች በተቃራኒ፣ Xygeni እነዚያን ተመሳሳይ የስለላ ቴክኒኮች በቀጥታ በልማት የስራ ፍሰቶች ውስጥ አካትቷል። የተለያዩ ስክሪፕቶችን ከማሄድ ይልቅ ወይም dashboards, ቡድኖች ያገኛሉ በእነሱ ውስጥ ቀጣይነት ያለው ግንዛቤ CI/CD pipelineዎች፣ ማከማቻዎች እና IDEዎች።
በተለይም
- የዚጄኒ የቅድመ ማስጠንቀቂያ ስርዓት የOSINT አይነት የስጋት ክትትልን ተከትሎ ክፍት የሆኑ መዝገቦችን (npm፣ PyPI፣ Maven) ለተንኮል አዘል ወይም ለፊደል ግድፈት የተጻፉ ፓኬጆችን ይከታተላል።
- የእሱ የሚስጥር ለይቶ ማወቅ ሞተሩ በሕዝብ ኮድ ውስጥ የተጋለጡ ቶከኖችን እና ምስክርነቶችን ይለያል፣ ይህም ከጊትሮብ እና ትሩፍልሆግ ጀርባ ያለው ተመሳሳይ መርህ ነው፣ ነገር ግን ሙሉ በሙሉ በራስ-ሰር የሚሰራ።
- የአኖሌም ምርመራ ጥቃቱ ከመባባሱ በፊት አጠራጣሪ እንቅስቃሴን ለመጠቆም የማከማቻ ባህሪን፣ የጥገኝነት ለውጦችን እና የስራ ፍሰት ለውጦችን ያለማቋረጥ ያዛምዳል።
- በኩል የተደራሽነት እና የአጠቃቀም ትንተና, Xygeni የ OSINT አውድን ከስራ ጊዜ ታይነት ጋር በማጣመር በእውነት አስፈላጊ የሆኑ ግኝቶችን ቅድሚያ ይሰጣል።
በተጨማሪም፣ ይህ ሁሉ ብልህነት በውጫዊ የውሂብ ምንጮች፣ በCVE መረጃ እና በመዝገብ ቴሌሜትሪ የበለፀገ ሲሆን፣ በክፍት ኢንተለጀንስ እና በውስጣዊ የደህንነት አቀማመጥ መካከል ሙሉ የግብረመልስ ዑደት ይፈጥራል።
በአጭሩ:
Xygeni OSINTን ከእጅ ምርምር ሞዴል ወደ አውቶማቲክ የመከላከያ ንብርብር ይለውጠዋል፣ ይህም በቀጥታ በ DevOps ውስጥ ቀጣይነት ያለው እና ተግባራዊ የሆነ መረጃ ያቀርባል። pipelines.
የ OSINT ማዕቀፍን ከ DevSecOps የስራ ፍሰቶች ጋር ማዋሃድ
በእጅ የሚሰራ የመረጃ ስብስብ አይለካም። ስለዚህ፣ በኦሲንት ማዕቀፍ ላይ የተመሠረተ አውቶሜሽንን በ ውስጥ ማዋሃድ pipelineኮድ ሲቀየር የደህንነት መረጃ እራሱን እንደሚያዘምን ያረጋግጣል።
የደረጃ በደረጃ ውህደት ምሳሌ፡
- የማከማቻ ቦታዎችን መከታተል፡ ሚስጥራዊ ቅኝትን ያሂዱ hooks እና በእያንዳንዱ ላይ የጥገኝነት ፍተሻዎች commit.
- ተዛማጅ ግኝቶች፡ አውዳዊ የOSINT ውሂብን በመጠቀም ውጤቶችን ወደ SIEM፣ Slack ወይም Jira ያስተላልፉ።
- ማንቂያዎችን አዘጋጅ፡ አዳዲስ አመልካቾች ከውስጣዊ ንብረቶች ጋር ሲዛመዱ ራስ-ሰር ምላሾችን ያስነሱ።
- ማስተካከያዎችን ቅድሚያ ይስጡ፦ ያዋህዱ SCA ና SAST ብልጥ የሆነ ማስተካከያ ለማድረግ ተደራሽ እና የብዝበዛ ትንተና ውጤቶችን ይሰጣል።
ከዚህም በላይ የXygeni ውህደቶች እነዚህን እርምጃዎች እንከን የለሽ ያደርጋቸዋል፣ ይህም በእጅ ወይም በውጭ ግንኙነት አስፈላጊነትን ያስወግዳል። dashboardበዚህም ምክንያት፣ ክፍት ምንጭ ኢንተለጀንስ በነባሪነት የእያንዳንዱ ግንባታ፣ ውህደት እና ማሰማራት አካል ይሆናል።
ተግዳሮቶች እና የስነምግባር ግምት
ምንም እንኳን OSINT ኃይለኛ ቢሆንም፣ ሁልጊዜም በኃላፊነት ጥቅም ላይ መዋል አለበት። ለዚህ ምክንያት, ቡድኖች የሚከተሉትን ማድረግ አለባቸው:
- ምንጮችን ያረጋግጡ፦ የተሳሳቱ አዎንታዊ ነገሮችን ለመከላከል የማሰብ ችሎታን ይፈትሹ።
- ግላዊነትን ማክበር፡ ከ GDPR፣ CCPA እና ከውስጣዊ ደህንነት ደንቦች ጋር መጣጣምዎን ይቀጥሉ።
- ከመጠን በላይ መሰብሰብን ያስወግዱ፦ ተግባራዊ የደህንነት ግንዛቤዎችን ለማግኘት የሚያስፈልገውን ብቻ ይሰብስቡ።
- ታማኝነትን መጠበቅ፦ ያልተፈቀደ መዳረሻ ሳይኖር ስርዓቶችን ይመልከቱ እና ይተንትኑ።
አነስተኛ የጉዳይ ጥናት፡ የተለቀቀ ቶከንን በ OSINT መርሆዎች ማግኘት
- ሳምንት 1: የዴቭኦፕስ መሐንዲስ የXygeni የቅድመ ማስጠንቀቂያ ውህደት የኩባንያ ማጣቀሻዎችን እና ሊሆኑ የሚችሉ ፍንጮችን GitHub እንዲከታተል ያስችለዋል።
- ሳምንት 2: ስርዓቱ በሙከራ ውስጥ ጥቅም ላይ የዋለ የAWS ቁልፍ የሚያጋልጥ የህዝብ ማከማቻን በራስ-ሰር ይጠቁማል pipeline.
- ሳምንት 3: በኩል CI/CD አውቶሜሽን፣ ቶከኑ ተሽሯል፣ ደህንነቱ የተጠበቀ pull request ይተካዋል፣ እና ክስተቱ ለኦዲት ይመዘገባል።
ውጤት: የተጋላጭነት መስኮቱ ከ24 ሰዓታት ወደ 15 ደቂቃዎች ዝቅ ብሏል። በሌላ አነጋገር፣ በ OSINT የሚመራ ታይነት ከ Xygeni አውቶሜሽን ጋር ተዳምሮ ሊከሰት የሚችለውን ጥሰት ወደ ክስተት አልባነት ቀይሮታል።
በዚህም ምክንያት፣ ይህ ምሳሌ የ OSINT መርሆዎችን በ DevOps ውስጥ እንዴት ተግባራዊ ማድረግ እንደሚቻል ያሳያል pipelineኤስ ለቡድኖች በአንድ ወቅት ለታመኑ የስጋት-ኢንቴል ተንታኞች የተወሰነውን ተመሳሳይ ግንዛቤ ይሰጣል።
OSINT ከባህላዊ የስጋት ብልህነት ጋር ሲነጻጸር
| ገጽታ | ኦኤስኤንት (በማህበረሰብ የሚመራ) | ባህላዊ ምግቦች (ሻጭ የሚነዳ) |
|---|---|---|
| የመረጃ ምንጭ | በይፋ የሚገኝ መረጃ | በባለቤትነት የተያዘ ወይም በደንበኝነት ምዝገባ ላይ የተመሰረተ ውሂብ |
| ዋጋ | ብዙ ጊዜ ነፃ / ክፍት | አብዛኛውን ጊዜ የንግድ |
| ድግግሞሽ አዘምን | በኤፒአይዎች እና በማህበረሰብ በኩል በእውነተኛ ጊዜ | በየጊዜው የሻጭ ዝማኔዎች |
| ማበጀት | ለDevSecOps ሙሉ በሙሉ ተስማሚ pipelines | ለአቅራቢ ኤፒአይ የተወሰነ |
| አድማስ | ሰፊ - ኮድ፣ መሠረተ ልማት እና ማህበራዊ መረጃዎችን ይሸፍናል | በሚታወቁ ማልዌር ወይም IOC ምግቦች ላይ ያተኩራል |
ስለዚህ፣ OSINT ባህላዊ የስጋት ብልህነትን የሚያሟላው የታይነት ክፍተቶችን በመሙላት እና ለልማት ቡድኖች ተለዋዋጭነትን በመጨመር ነው።
የOSINT ማዕቀፍ ለAppSec ለምን አስፈላጊ ነው፣ ወደፊትም ይቀጥላል
የጥቃቱ ገጽታ እየሰፋ ሲሄድ፣ አውድ ልክ እንደ መለየት አስፈላጊ ነው። የ OSINT ማዕቀፍ እና ዘመናዊ የክፍት ምንጭ የስለላ መሳሪያዎች ያንን አውድ ይሰጡዎታል፣ ይህም ድርጅትዎ ከአጥቂ እይታ አንጻር እንዴት እንደሚታይ ያሳዩዎታል።
ከአውቶሜሽን እና ከኮኔክሽን ጋር ተዳምሮ፣ OSINT ባህላዊ ስካነሮች በራሳቸው መድረስ የማይችሉትን የእውነተኛ ጊዜ ግንዛቤ ይሰጣል። የጣልቃ ገብነት ማወቂያ እና የመከላከያ ስርዓቶች በአካባቢዎ ውስጥ የሚከሰተውን ይከላከላሉ፤ ክፍት ምንጭ ኢንተለጀንስ ከሕዝብ ኮድ እስከ የተረሱ ጎራዎች ድረስ ከሱ ውጭ የሚታየውን ይጠብቃል።
ክፍት ምንጭ ኢንተለጀንስ ተገብሮ ክትትልን ወደ ቅድመ መከላከያ ይለውጠዋል፣ እና የ OSINT ማዕቀፍ ያንን ተደጋጋሚ የሚያደርገው አንድ ጊዜ ብቻ የሚደረግ ፍለጋ ሳይሆን ነው።
እንዴት እንደሆነ ይመልከቱ ዚጌኒ እነዚህን የ OSINT መርሆዎች በቀጥታ በእርስዎ ውስጥ በራስ-ሰር ያዘጋጃል pipelines ከዚህ በታች።

በየጥ
የ OSINT ማዕቀፍ ምንድን ነው?
የ OSINT ማዕቀፍ በምድብ (የጎራ መረጃ፣ የማህበራዊ መድረኮች፣ የኮድ ማከማቻዎች፣ የጨለማ ድር ክትትል) የተደራጀ የክፍት ምንጭ የስለላ መሳሪያዎች እና የውሂብ ምንጮች የተዋቀረ ኢንዴክስ ሲሆን ይህም ተንታኞች እና ገንቢዎች ከባዶ ከመፈለግ ይልቅ ለተወሰነ ምርመራ ትክክለኛውን መሳሪያ እንዲያገኙ ይረዳል።
በሳይበር ደህንነት ውስጥ ክፍት ምንጭ መረጃ ምን ጥቅም ላይ ይውላል?
ክፍት ምንጭ መረጃ አጥቂዎች ይፋዊ መረጃዎችን ወደ ቅድመ ማስጠንቀቂያ ስርዓት ከመቀየርዎ በፊት የፈሰሱ ምስክርነቶችን፣ የተገለበጡ ማከማቻዎችን፣ የተጻፉ የፊደል ግድፈቶችን እና የተጋለጡ መሠረተ ልማቶችን ለመለየት ይጠቅማል።
የ OSINT ማዕቀፍ አንድ መሳሪያ ነው?
አይ። የብዙ ክፍት ምንጭ የስለላ መሳሪያዎች (ማልቴጎ፣ ስፓይደርፉት፣ ሾዳን፣ ዘሃርቬስተር እና ሌሎችም) የተመደበ ማውጫ ነው፣ አንድ ምርት አይደለም። ቡድኖች በተለምዶ ከእነዚህ መሳሪያዎች ውስጥ ብዙዎቹን ያዋህዳሉ፣ ወይም እንደ Xygeni ባሉ መድረክ ውስጥ ተመሳሳይ መርሆዎችን በራስ-ሰር ያደርጋሉ፣ ማዕቀፉን እንደ ራሱን የቻለ መተግበሪያ አድርገው ከመቁጠር ይልቅ።
Xygeni የ OSINT መርሆዎችን እንዴት ይተገብራል?
Xygeni የ OSINT አይነት ቴክኒኮችን፣ የመዝገብ ክትትልን፣ የሚስጥር መለየትን፣ የአኖማሊ ትስስርን በቀጥታ ወደ ውስጥ ያካትታል CI/CD pipelineዎች እና ማከማቻዎች፣ ስለዚህ ተመሳሳይ የታይነት ታይነት ክፍት ምንጭ የስለላ መሳሪያዎች በእጅ የሚሰጡት በእያንዳንዱ በራስ-ሰር ይከሰታል commit.
