






ማልዌርን እንዴት ማስወገድ እንደሚቻል ማወቅ የማረጋገጫ ዝርዝር መሆን አቁሞ ማንኛውም ሶፍትዌር ለሚያጓጉዝ ሰው የዕለት ተዕለት ዲሲፕሊን ሆኗል። CI/CD pipelines፣ እና አሁን የAI ኮድ አጋሮች ሁሉም ለአጥቂዎች ወደ አቅርቦት ሰንሰለትዎ አዲስ የመግቢያ ነጥቦችን ይሰጣሉ። ዘመናዊ የማልዌር መከላከያ ስትራቴጂ ቡድንዎ በእጅ የሚጽፈውን ኮድ ብቻ ሳይሆን ሦስቱንም መሸፈን አለበት።
ይህ መመሪያ ዛሬ ውጤታማ የማልዌር መከላከያ አቀራረብን የሚያካትቱትን ሰባት ደረጃዎችን ይዳስሳል፡ ከእውነተኛ ጊዜ ማወቂያ እና CVE ፍተሻዎች ጀምሮ እስከ በዝርዝሩ ውስጥ ካሉት አዳዲስ አደጋዎች፣ በAI-የመነጩ ኮድ እና በAI-ኮድ ወኪሎች በኩል የገባው ማልዌር።
በሶፍትዌር አቅርቦት ሰንሰለት ውስጥ "ማልዌርን ማስወገድ" ማለት ምን ማለት ነው?
በመተግበሪያ ደህንነት ውስጥ ማልዌር መከላከል አንድ ቁጥጥር አይደለም። አጥቂዎች በሚሰሩባቸው አራት ቦታዎች ላይ የተደራረበ ሽፋን ነው፡
- የክፍት ምንጭ ጥገኝነቶች: ተንኮል አዘል ፓኬጆች በ npm፣ PyPI፣ Maven እና ሌሎች መዝገቦች ላይ የታተሙ ሲሆን ብዙውን ጊዜ ለእነሱ ምንም አይነት የጸረ-ቫይረስ ፊርማ ከመኖሩ በፊት።
- የመተግበሪያ ኮድ፦ በአንደኛ ወገን ወይም በተበረከተ ኮድ ውስጥ የተደበቁ የኋላ በሮች፣ ትሮጃኖች እና የተደበቀ አመክንዮ።
- CI/CD pipelines፦ የተገላቢጦሽ ሼሎች፣ ተንኮል አዘል ውርዶች፣ እና ያልተፈቀዱ pipeline ላፕቶፕ ከሚያገኘው በላይ እጅግ የላቀ መብት ያላቸው ለውጦች።
- በአይአይ የታገዘ ልማት: በ AI ኮድ ሰጪዎች የተቀረጹ እና ከዚያም ገንቢው ሀሳቡን ከመቀበሉ በፊት በአጥቂዎች የተመዘገቡ ፓኬጆች።
እያንዳንዱ ንብርብር የራሱ የሆነ የመለየት አመክንዮ ያስፈልገዋል። ይህ በድርጅታዊ ደረጃ ማልዌርን እንዴት ማስወገድ እንደሚቻል ዋናው ሀሳብ ነው፡ አንድም ስካነር አራቱንም አይሸፍንም።
ማልዌርን እንዴት ማስወገድ እንደሚቻል፡ 7 ቁልፍ እርምጃዎች
| ደረጃ | እርምጃ | አስፈላጊ የሆነው ለምንድን ነው? |
|---|---|---|
| 1 | በእውነተኛ ጊዜ የማልዌር ማወቂያን ይጠቀሙ | ፊርማ ከመኖሩ በፊት የዜሮ ቀን ማስፈራሪያዎችን ያስቆማል። |
| 2 | የክፍት ምንጭ ጥገኝነቶችን ይቃኙ እና የCVE ፍተሻዎችን ያሂዱ | በቤተ መፃህፍት ውስጥ የሚታወቁ እና የተደበቁ ተጋላጭነቶች ገጽታዎች። |
| 3 | የእርስዎን ደህንነት ይጠብቁ CI/CD pipeline | በግንባታ እና በማሰማራት ጊዜ ተንኮል አዘል ዌር እንዳይገባ ያግዳል። |
| 4 | በAI-የመነጨ ኮድ ውስጥ ለተንኮል አዘል ዌር አደጋ ተጠንቀቁ | አዲሱን የመግቢያ ነጥብ ይዘጋል፡ በቅዠት የተሞሉ እና የተንጣለሉ ፓኬጆች። |
| 5 | በAppSec ቁልልዎ ላይ ሙሉ ታይነትን ይጠብቁ | በአገር በቀል እና በሶስተኛ ወገን መሳሪያዎች መካከል ያሉ ዓይነ ስውር ቦታዎችን ያስወግዳል። |
| 6 | ከአዲስ ከሚወጣው ደንብ (NIS2፣ DORA፣ የአውሮፓ ህብረት የአይቲ ህግ) ጋር ይጣጣሙ | የተገዢነት ጫናን ለንፅህና አጠባበቅ ወደ አስገዳጅ ተግባር ይለውጠዋል። |
| 7 | ገንቢዎችን እና ቡድኖችን ያሠለጥኑ | አብዛኛዎቹ ጥቃቶች አሁንም የሚተማመኑበትን የሰው ልጅ ስህተት ይቀንሳል። |
1. የእውነተኛ ጊዜ የማልዌር ማወቂያን ይጠቀሙ
ባህላዊ የደህንነት መሳሪያዎች የሚወሰኑት በሚታወቁ ፊርማዎች ላይ ነው፣ ይህ ማለት ተንኮል አዘል ዌር የሚይዘው ሌላ ሰው ከተመታ በኋላ ብቻ ነው። የዜሮ ቀን ማስፈራሪያዎች CVE እስኪቀርብ ድረስ አይጠብቁም።
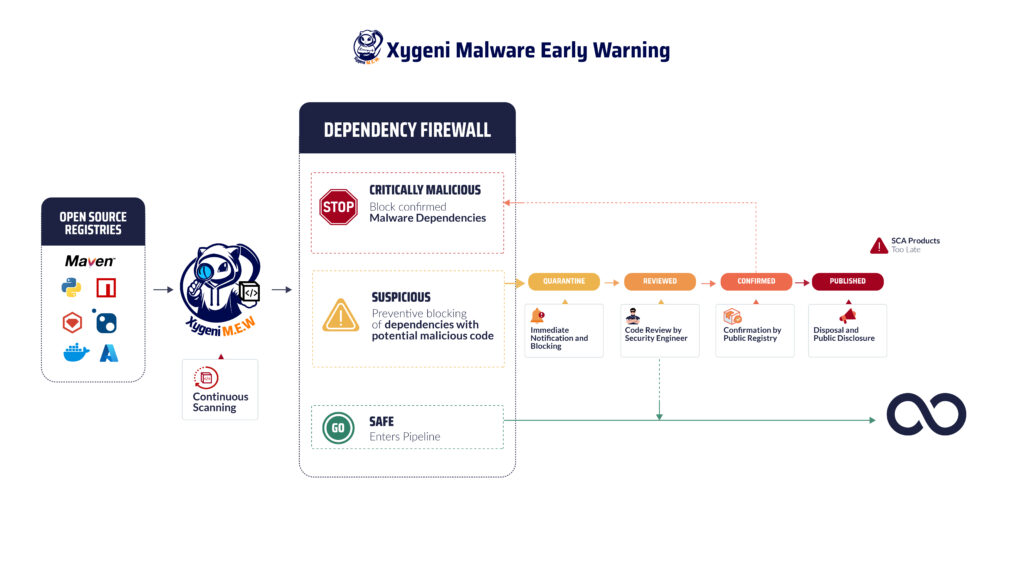
የXygeni የቅድመ ማስጠንቀቂያ ስርዓት ያንን ክፍተት ይዘጋል። እንደ NPM፣ PyPI እና Maven ያሉ የህዝብ መዝገቦችን ያለማቋረጥ ይቃኛል እና ተንኮል አዘል ፓኬጆች በሚታተሙበት ጊዜ ይፋዊ ፊርማ ከመጠበቅ ይልቅ የራሱን የማልዌር ኢንተለጀንስ በመጠቀም ይጠቁማል። ይህ የእውነተኛ ጊዜ የማልዌር መከላከያ ስትራቴጂ በእርግጥ የሚፈልገው ነው፡ በኦዲት ፍጥነት ሳይሆን በህትመት ፍጥነት የሚሰራ መለየት።
2. የክፍት ምንጭ ጥገኝነቶችን ይቃኙ እና የCVE ፍተሻዎችን ያሂዱ
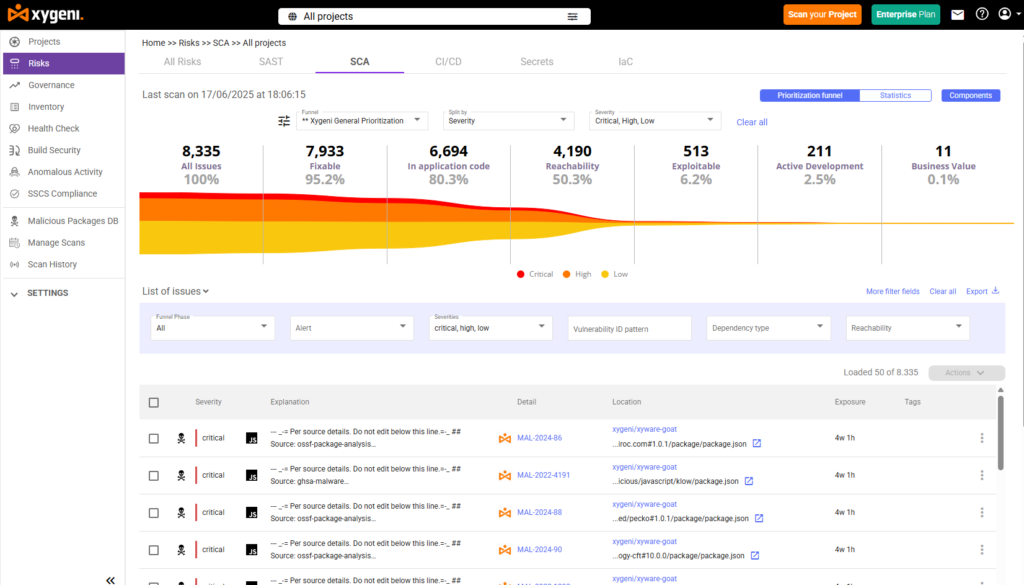
የCVE ቼክ, ማለትም በጋራ ተጋላጭነቶች እና ተጋላጭነቶች የውሂብ ጎታ ላይ የሚደረግ ቅኝት ማለት በማንኛውም የማልዌር መከላከያ ፕሮግራም ውስጥ የመነሻ እርምጃ ነው። እንዲሁም በራሱ በቂ አይደለም። የCVE ፍተሻዎች አስቀድመው የተገለጹ ተጋላጭነቶችን ብቻ የሚሸፍኑ ሲሆን ይህም አዲስ ወይም ብዙም የማይታይ ለማንኛውም ነገር መስኮት ክፍት ያደርገዋል።
የዚጄኒ የሶፍትዌር ጥንቅር ትንተና የCVE ፍተሻዎችን ከተደራሽነት እና ከብዝበዛ ትንተና ጋር በማጣመር የበለጠ ይሄዳል፣ ስለዚህ ቡድንዎ በመረጃ ውስጥ ያለውን እያንዳንዱን ግቤት ከማሳደድ ይልቅ በኮድዎ ውስጥ ሊደረስባቸው የሚችሉ ተጋላጭነቶችን ቅድሚያ ይሰጣል። ያ አውድ ረጅም የተጋላጭነት ዝርዝርን ወደ ማስተዳደር የሚችል የሚያደርገው ነው።
3. የእርስዎን ደህንነት ይጠብቁ CI/CD Pipeline
A pipeline ከማንኛውም ላፕቶፕ በበለጠ መብት እና ያነሰ የሰው ቁጥጥር ያለው ሲሆን ይህም ከፍተኛ ዋጋ ያለው ኢላማ ያደርገዋል። CI/CD መያዣ ና የአኖሌም ምርመራ አጥቂዎች በትክክል የሚጠቀሙባቸውን ባህሪያት ይከታተሉ፡ የተገላቢጦሽ ሼል ሙከራዎች፣ ተንኮል አዘል ውርዶች በግንባታ መካከል፣ በTerraform ወይም Kubernetes ውቅሮች ውስጥ እንደ ኮድ ያሉ ደህንነቱ ያልተጠበቀ መሠረተ ልማት ትዕዛዞች፣ እና ያልተፈቀዱ የግንባታ ስክሪፕቶች ወይም የቅርንጫፍ ጥበቃዎች ለውጦች።
በSLSA እና በin-toto ላይ የተመሠረተ ታማኝነትን ይገንቡ፣ ለቅርሶችዎ አመጣጥን ይጨምራል። pipeline ያመነጫል፣ ስለዚህ የተሰጠውን ልቀት በትክክል የገነባውን ማረጋገጥ እና በመካከላቸው ያለውን የመያዝ መቆራረጥ ማረጋገጥ ይችላሉ commit እና ማሰማራት። Pipeline security ብዙ የማልዌር መከላከያ ዕቅዶች በአጭር ጊዜ ውስጥ የሚቆሙበት ቦታ ነው፣ እና አጥቂዎች የተንቀሳቀሱበት ቦታ በትክክል ነው።
ክፍት ምንጭ ጥገኝነትዎን ከማልዌር ይጠብቁ
ክፍት ምንጭ ሶፍትዌርዎን ከማልዌር አደጋዎች ለመጠበቅ ቅድመ ጥንቃቄ የተሞላባቸውን ስልቶች ያግኙ። ስለማልዌር ጥበቃ አስፈላጊ ግንዛቤዎችን ለማግኘት የኛን ነጭ ወረቀት ያውርዱ።
4. በAI-የመነጨ ኮድ ውስጥ ለማልዌር አደጋ ተጠንቀቁ
ይህ ተንኮል አዘል ዌርን እንዴት ማስወገድ እንደሚቻል አዲሱ የመስመር ንጥል ነው፣ እና ከግርጌ ማስታወሻ ይልቅ የራሱ የሆነ እርምጃ ይገባዋል። የAI ኮድ ረዳቶች አንዳንድ ጊዜ የሌሉ ፓኬጆችን ይመክራሉ። አጥቂዎች እነዚህን ቅዠት ያላቸውን ስሞች አስቀድመው ይከታተላሉ እና በሕዝብ መዝገቦች ላይ ይመዘግባሉ፣ ይህ ዘዴ slopsquatting በመባል ይታወቃል። አጥቂው እዚያ ያስቀመጠውን ማንኛውንም ነገር ጭነቶች ሳይፈትሽ የAIን ሀሳብ የሚቀበል ገንቢ።
የዚህ ስፋት ቲዎሪቲካል አይደለም። በአቻ ግምገማ የተደረገ የUSENIX Security 2025 ጥናት በ16 ትላልቅ የቋንቋ ሞዴሎች ውስጥ 2.23 ሚሊዮን የኮድ ናሙናዎችን ተንትኖ 19.7% የሚመከሩ ፓኬጆች እንዳልነበሩ አረጋግጧል፣ ይህም ከ205,000 በላይ ልዩ የሆኑ የቅዠት ፓኬጆችን ስሞች አፍርቷል። ይባስ ብሎ ደግሞ፣ ከእነዚህ ቅዠት ስሞች ውስጥ 43% የሚሆኑት በተደጋጋሚ ጥያቄዎች ላይ በተደጋጋሚ ተደጋግመዋል፣ ይህም ማለት አንድ አጥቂ አስቀድሞ ለማልማት በቂ ትንበያ ያላቸው ናቸው ማለት ነው።
የዚጄኒ MEW (የማልዌር ቅድመ ማስጠንቀቂያ) ማረጋገጫው ተግባራዊ የሚሆነው አንድ ፓኬጅ በሰው ገንቢ ቢጠየቅም ሆነ በAI ኮድ ረዳት ቢጠቁም ነው፡- አዳዲስ እና ነባር ፓኬጆችን በግንባታ ላይ ከመታመናቸው በፊት ከXygeni ከራሱ የማልዌር ኢንተለጀንስ ጋር በማነፃፀር ይፈትሻል። በኮድ በኩል፣ የXygeni DevAI በሰው የተጻፉ እና በAI የመነጨ ኮድ ላይ ያሉትን ተጋላጭነቶች በቀጥታ በIDE ውስጥ ይጠቁማል፣ ስለዚህ ኮዱ ከመላኩ በፊት በAI አስተያየት ገጽ ላይ የሚቀርቡ ችግሮች እንጂ በኋላ ላይ አይመጡም።
tus nec ullamcorper mattis, pulvinar dapibus leo.
5. በAppSec Stackዎ ላይ ሙሉ ታይነትን ይጠብቁ
ማየት በማይችሉት ክፍሎች ውስጥ ማልዌርን መከላከል አይችሉም። አብዛኛዎቹ ድርጅቶች ዛሬ ከአንድ በላይ ስካነር ያካሂዳሉ፣ ብዙውን ጊዜ የአገሬው ተወላጅ መሳሪያዎች እና የሶስተኛ ወገን የነጥብ መፍትሄዎች ድብልቅ። Xygeni's ASPM (Application Security Posture Management) ንብርብር በአገር በቀል ስካነሮች እና በሶስተኛ ወገን መሳሪያዎች ላይ ያሉ ግኝቶችን ወደ አንድ የአደጋ እይታ ያዋህዳል፣ እና ተመሳሳይ ይተገበራል በAI-የተጎላበተ ትሪአጅ፣ ማብራሪያ እና ቅድሚያ መስጠት፣ የXygeni የራሱ ስካነሮች የሚያመነጩትን ግኝቶች ብቻ አይደለም። ይህ በተለይ ለማልዌር መከላከል አስፈላጊ ነው፡ በአንድ መሳሪያ የተመደበ ተንኮል አዘል ጥገኝነት እና አጠራጣሪ። pipeline በሌላ ምልክት የተደረገባቸው ለውጦች በተመሳሳይ እይታ ውስጥ ሲቀመጡ ለመገናኘት ቀላል ናቸው።
6. የማልዌር መከላከልን ከአዲስ መጤዎች ደንብ ጋር አሰልፍ
እንደ NIS2፣ DORA እና የአውሮፓ ህብረት የAI ህግ ያሉ ደንቦች የአቅርቦት ሰንሰለት ደህንነትን ከምርጥ አሰራር ወደ ተገዢነት መስፈርት እየገፉ ነው፣ በተለይም በሶስተኛ ወገን ሶፍትዌር እና በተጋላጭነት ይፋ ማድረግ ዙሪያ። Xygeni ቀጣይነት ያለው ክትትል፣ የአደጋ አስተዳደር እና ያንን ካርታ ወደ እነዚህ ማዕቀፎች ሪፖርት ማድረግን ይደግፋል፣ ይህም ማለት የእርስዎን ደህንነት የሚጠብቁ ተመሳሳይ የማልዌር መከላከያ ቁጥጥሮች ማለት ነው። pipeline የኦዲት ዱካ ተቆጣጣሪዎችም እንደሚጠብቁት ይገንቡ። የተገዢነት ጫና ይህንን ስራ ለመስራት ምክንያት አይደለም፣ ነገር ግን አሁንም እንደ አማራጭ ለሚቆጥሩት ድርጅቶች ጠቃሚ የማስገደድ ተግባር ነው።
7. ገንቢዎችን እና ቡድኖችን ያሠለጥኑ
የመለየት መሳሪያ አብዛኛውን ክፍተት ይዘጋዋል፣ ነገር ግን ግንዛቤ አሁንም አስፈላጊ ነው። የተንሸራታች ፓኬጅ ወይም የፊሺንግ-ዴሊትድ ጥገኝነት ምን እንደሚመስል የሚያውቁ ገንቢዎች መጀመሪያውኑ የመግቢያ ነጥብ የመሆን ዕድላቸው አነስተኛ ነው። የማልዌር መከላከያ ሶፍትዌር የጥቃቱን ወለል ይቀንሳል፤ የሰለጠኑ ቡድኖች ያ ገጽ ምን ያህል ጊዜ እንደሚሞከር ይቀንሳሉ።
የዚጄኒ የቅድመ ማስጠንቀቂያ ስርዓት እንዴት እንደሚሰራ
- ቀጣይ ክትትል፦ Xygeni NPM፣ PyPI እና Mavenን ጨምሮ የህዝብ ማከማቻዎችን ያለማቋረጥ ይቃኛል፣ አዳዲስ የጥቅል ህትመቶችን ሲከሰቱ እየተከታተለ የጊዜ ሰሌዳ ቅኝት ከመጠበቅ ይልቅ።
- የታወቁ የማልዌር ጥገኝነቶችን ያግዱ፦ የXygeniን የማልዌር ኢንተለጀንስ የሚዛመዱ ፓኬጆች ወዲያውኑ ወደ ልማት አካባቢዎ እንዳይገቡ ታግደዋል።
- አውቶማቲክ ኳራንቲን፦ አጠራጣሪ ነገር ግን ያልተረጋገጡ ፓኬጆች በለይቶ ማቆያ ውስጥ ስለተቀመጡ በግምገማ ላይ እያሉ ጉዳት ሊያስከትሉ አይችሉም።
- የዛቻ ማረጋገጫየXygeni የደህንነት ምርምር ቡድን የተገለሉ ፓኬጆችን ይተነትናል እና ሁኔታውን ለማረጋገጥ ከምዝገባዎች ጋር ይተባበራል፣ ይህም የተሳሳቱ አወንታዊ ነገሮች የስራ ፍሰትዎን እንዳያስተጓጉሉ ይከላከላል።
- የእውነተኛ ጊዜ ማንቂያዎች፦ እያንዳንዱ ብሎክ ወይም ማቆያ በኢሜይል፣ በስላክ ወይም በድር በኩል ማንቂያ ያስነሳልhooksቡድንዎ እርምጃ መውሰድ ያለበትን ዝርዝር መረጃ የያዘ።
- ይፋዊ መግለጫ፦ አንድ ስጋት አንዴ ከተረጋገጠ በኋላ፣ Xygeni ዝርዝሩን ለሰፊው ማህበረሰብ ይፋ ያደርጋል፣ ይህም ከራስዎ አካባቢ ባሻገር ያለውን ስርጭት ለመቆጣጠር ይረዳል።

ማልዌርን እንዴት ማስወገድ እንደሚቻል ላይ ተደጋጋሚ ጥያቄዎች
በክፍት ምንጭ ሶፍትዌር ውስጥ ተንኮል አዘል ዌርን ለማስወገድ በጣም ውጤታማው መንገድ ምንድነው?
በጣም ውጤታማው አካሄድ ይፋዊ ፊርማ ከመኖሩ በፊት ተንኮል አዘል ዌርን የሚይዝ እውነተኛ ጊዜ ማወቂያን ከመደበኛ የCVE ፍተሻዎች እና ለሚታወቁ ተጋላጭነቶች ተደራሽ የመሆን ትንተና ጋር ያጣምራል። ፊርማ ላይ የተመሠረተ ቅኝት ብቻውን የዜሮ ቀን ስጋቶችን ያመልጣል፤ ከሕዝብ መዝገቦች ቅድመ ማስጠንቀቂያ ክትትል ጋር በማጣመር ያንን ክፍተት ይዘጋል።
የማልዌር መከላከያ ሶፍትዌር ምንድን ነው?
የማልዌር መከላከያ ሶፍትዌር ተንኮል አዘል ኮድ፣ ፓኬጆችን ወይም ተንኮል አዘል ዌርን የሚያውቅ እና የሚያግድ መሳሪያ ነው። pipeline ምርት ከመድረሱ በፊት ባህሪ። ዘመናዊ የማልዌር መከላከያ ሶፍትዌር ከፊርማ ማዛመድ አልፎ የባህሪ ትንተና፣ የጥገኝነት ክትትል እና CI/CD ያልተለመደ ምርመራ።
ስሎፕስኩዊቲንግ ምንድን ነው እና ከማልዌር መከላከል ጋር እንዴት ይዛመዳል?
ስሎፕስኳቲንግ ማለት አንድ አጥቂ የAI ኮድ ረዳት በቅዠት እንደሚያስበው የሚታወቀውን የጥቅል ስም ሲመዘግብ፣ ከዚያም ገንቢዎች የAIን ሀሳብ በመቀበል እስኪጭኑት ድረስ ሲጠብቅ ነው። በ2025 የUSENIX የደህንነት ጥናት እንዳመለከተው ከ5 AI የሚመከሩ ፓኬጆች ውስጥ 1 የሚሆኑት የሉም፣ ይህም ይህ ለማንኛውም የAI ኮድ መሳሪያዎችን ለሚጠቀም ቡድን እውነተኛ እና ሊለካ የሚችል የማልዌር መከላከያ አደጋ ያደርገዋል።
ክፍት ምንጭ ፓኬጆች እምነት የሚጣልባቸው ሊሆኑ ይችላሉ?
አብዛኛዎቹ ደህንነታቸው የተጠበቀ ነው፣ ግን ሁሉም አይደሉም። አጥቂዎች በመደበኛነት ህጋዊ የሚመስሉ ወይም የስም ግራ መጋባትን የሚጠቀሙ ተንኮል አዘል ስሪቶችን ያትማሉ። አደጋን መቀነስ ማለት የማልዌር መከላከያ ሶፍትዌርን ከተከታታይ የመዝገብ ክትትል እና የጥቅል አስተዳዳሪዎችን ማረጋገጫ ጋር ማዋሃድ ማለት ነው፣ እምነትን ብቻ ሳይሆን።
የCVE ፍተሻዎች ብቻቸውን ተንኮል አዘል ዌርን ይከላከላሉ?
አይ። የCVE ቼኮች አስቀድመው በይፋ የተገለጹ ተጋላጭነቶችን ብቻ ይሸፍናሉ። ማልዌር፣ በተለይም የዜሮ ቀን ማስፈራሪያዎች እና የቅድመ-ፊርማ ፓኬጆች፣ በህትመት እና ይፋ ማድረግ መካከል ያለውን ክፍተት ለመዝጋት ከCVE ቼኮች በተጨማሪ በእውነተኛ ጊዜ መለየትን ይፈልጋሉ።
የሶፍትዌር አደጋዎችዎን ቅድሚያ ይስጡ፣ ያስተካክሉ እና ይጠብቁ
በክፍት ምንጭ ውስጥ ማልዌርን ማስወገድ፣ CI/CDእና በAI የታገዘ ልማት ወቅታዊ ቅኝትን ብቻ ሳይሆን በእውነተኛ ጊዜ መለየትን ይጠይቃል። ማሳያ አሳይ or በነፃ ይጀምሩ የXygeni የቅድመ ማስጠንቀቂያ ስርዓት እና ሙሉ የAppSec መድረክ እንዴት አብረው እንደሚሰሩ ለማየት።
