






የ ሚትሬ ኤቲ ኤንድ ሲኬ ማዕቀፍ ዓለም አቀፍ ሆኗል standard አጥቂዎች እንዴት እንደሚሰሩ ለመመደብ። ብዙውን ጊዜ በሁለት መንገዶች ሲጻፍ ያዩታል፡ የጥይት ጥቃት ና ሚትር አት&ckሁለቱም ተመሳሳይ ግብዓትን ያመለክታሉ። አንዳንድ ጊዜ ሰዎችም ይጠሩታል የMITRE ጥቃት ማዕቀፍ ወይም ሚትር ኤት ኤንድ ኬክ ማዕቀፍ.
ምንም እንኳን በደህንነት ተንታኞች በስፋት ቢቀበሉም፣ ብዙ ገንቢዎች አሁንም ከዕለት ተዕለት ሥራቸው ውጭ የሆነ ነገር አድርገው ይመለከቱታል። ሆኖም ግን፣ ማዕቀፉ ለ DevSecOpsአጥቂዎች የሚጠቀሙባቸውን ስልቶችና ቴክኒኮች ግልጽ የሆነ ካርታ ያቀርባል፣ ይህም በቀጥታ ለሚከተሉት ሊተገበር ይችላል pipelineዎች፣ ኮድ እና ጥገኞች።
በዚህ መመሪያ ውስጥ፣ ተግባራዊ የሆነ መመሪያ እናቀርባለን miter att&ck ማዕቀፍ አጠቃላይ እይታ ከገንቢ እይታ አንጻር። ATT&CKን እንደ ጥገኝነት መርፌ፣ ሚስጥራዊ መጋለጥ እና የመሳሰሉትን ከእውነተኛ አደጋዎች ጋር እንዴት ማገናኘት እንደሚቻል እናብራራለን። CI/CD አላግባብ መጠቀም። ከዚህም በላይ፣ እንደ Xygeni ያሉ መሳሪያዎች ገንቢዎች ግኝቶችን በATT&CK ስልቶች እና ቴክኒኮች አውድ ውስጥ እንዴት እንደሚተረጉሙ እና ለመረዳት እና ቅድሚያ ለመስጠት ቀላል እንደሚያደርጉ እናሳያለን።
ሚትር ኤት ኤንድ ኬኬ ምንድን ነው?
የ ኦፊሴላዊ ሚትሬ የATT&CK ማዕቀፍ ጠላቶች ስርዓቶችን ለማላላት ሲሞክሩ እንዴት እንደሚሰሩ የሚያደራጅ የእውቀት መሰረት ነው። እንደ ካርታ አድርገው ያስቡት፡ እያንዳንዱ ስልት አንድ ግብን ይወክላል (እንደ መዳረሻ ማግኘት ወይም የምስክር ወረቀቶችን መስረቅ ያሉ)፣ እና እያንዳንዱ ዘዴ አጥቂዎች እሱን ለማሳካት የሚጠቀሙበትን ዘዴ ያብራራል።
ምንም እንኳን አንዳንድ ፍለጋዎች እንደሚሉት የ mitre ጥቃት ማዕቀፍ ምንድን ነው? ወይም በቀላሉ የጥይት ጥቃት ምንድን ነው, ሁለቱም ቃላት ተመሳሳይ ፕሮጀክትን ያመለክታሉ፡ በMITRE የሚጠበቅ የአጥቂ ባህሪ ተግባራዊ መመሪያ።
ባጭሩ፣ ATT&CK አንድ ነገር ተጋላጭ መሆኑን ብቻ ሳይሆን በእውነተኛው ዓለም እንዴት ጥቅም ላይ ሊውል እንደሚችል እንዲረዱ ይረዳዎታል። ለገንቢዎች፣ ይህ ማለት ግልጽ ካልሆኑ ማንቂያዎች ወደ እውነተኛ አጥቂ ጋር የተያያዙ ተግባራዊ ግንዛቤዎች መሄድ ማለት ነው። playbooks.
MITRE ምን ማለት ነው?
ብዙ ሰዎች MITRE ምህጻረ ቃል ነው ብለው ያስባሉ። ሆኖም ግን፣ እሱ አይደለም። MITRE መንግስታትን ለመርዳት ATT&CKን የፈጠረው ለትርፍ ያልተቋቋመ ድርጅት ስም ነው። enterpriseዎች እና የደህንነት ማህበረሰቡ። ዓላማው የተቃዋሚ እውቀትን በግልጽ ማጋራት ነው፣ ስለዚህ ከተንታኞች እስከ ገንቢዎች ድረስ ሁሉም ሰው በተሻለ ሁኔታ መከላከል ይችላል።
ማስታወሻ: ሚትሬ ኮርፖሬሽን እንደ CVE ID assignment እና NVD ድጋፍ ያሉ በርካታ የደህንነት ተነሳሽነቶችን ያካሂዳል። ሚትሬ ATT&CK የተቃዋሚ ስልቶችን እና ቴክኒኮችን በመቅረጽ ላይ ያተኮረ ከፕሮጀክቶቹ አንዱ ነው።
ለገንቢዎች የMITRE ATT&CK ማዕቀፍ ተብራርቷል
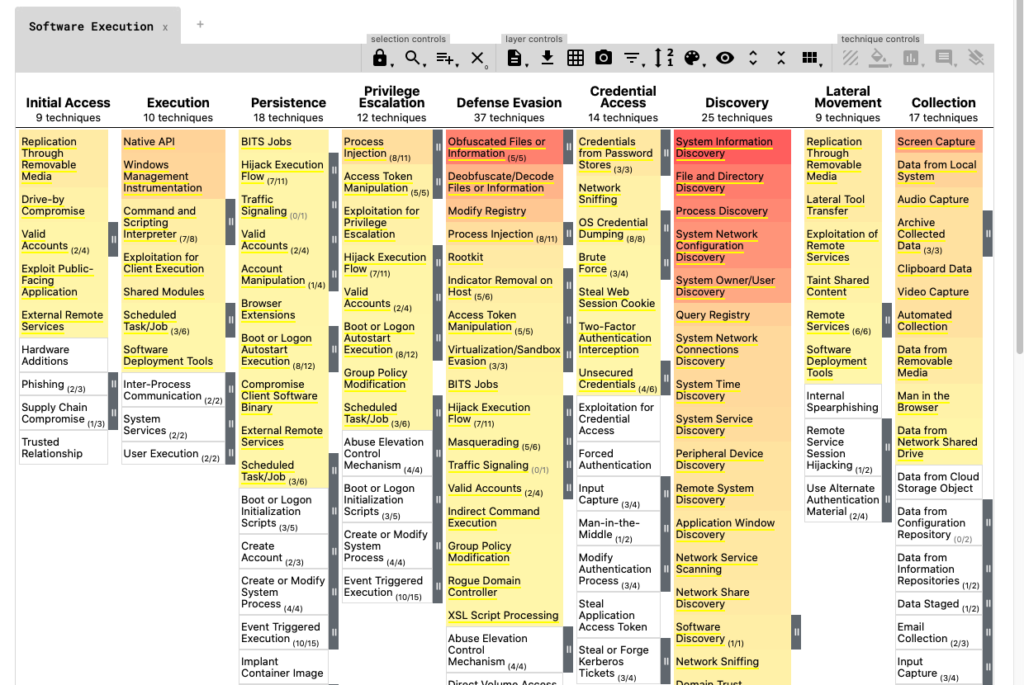
የ ሚትሬ ኤቲ ኤንድ ሲኬ ማዕቀፍ የሳንካዎች ወይም የCVEዎች የውሂብ ጎታ አይደለም። በምትኩ፣ የአጥቂ ባህሪ ማትሪክስ: እያንዳንዱ አምድ አንድ ያሳያል ዘዴ (አጥቂው ማሳካት የሚፈልገውን)፣ እና በእያንዳንዱ ስልት ስር ያሉት ቴክኒኮች (እንዴት ለማድረግ እንደሚሞክሩ)።
ለገንቢዎች፣ ATT&CKን እንደ የተለመዱ የጥቃት ቅጦች ዝርዝር በእርስዎ ኮድ፣ ጥገኞች ወይም CI/CD pipelines.
የMITRE ATT&CK ማትሪክስ በተግባር
ለ DevSecOps በጣም አስፈላጊ የሆኑ አንዳንድ ስልቶች እና ቴክኒኮች እነሆ፡
- የመጀመሪያ መዳረሻ (T1190): በተሳሳተ መንገድ የተዋቀረ Terraform ስክሪፕት የደመና ባልዲ ክፍት ይተዋል።
- አፈፃፀም (T1059): A
curl | bashበDockerfile ውስጥ ያለ ትዕዛዝ በግንባታ ጊዜ ያልተረጋገጠ ኮድ ያሂዳል። - የምስክርነት መዳረሻ (T1552): An የAWS ቶከን በጠንካራ ኮድ የተቀረጸ
.envፋይሉ ለአጥቂዎች ቀጥተኛ መዳረሻ ይሰጣል። - የማጣራት (T1048): ተንኮለኛ የኤንፒኤም ጥቅል ከአካባቢዎ ውጭ ውሂብን በጸጥታ ይልካል።
- ጽናት (T1547): የተደበቀ የድህረ-ጫኝ ስክሪፕት አጥቂው ከጽዳት በኋላ እንደገና መግባት እንደሚችል ያረጋግጣል።
እነዚህን ችግሮች ከ ATT&CK ማትሪክስ ጋር በማዛመድ፣ ገንቢዎች ቀላል የተሳሳተ ውቅር ወይም ደህንነቱ ያልተጠበቀ አሠራር ከ ATT&CK ጋር እንዴት እንደሚገናኝ ወዲያውኑ ያያሉ። የእውነተኛ ዓለም ጥቃት ሁኔታ.
MITRE ATT&CK በ DevSecOps ውስጥ ለምን አስፈላጊ ነው
ብዙ ገንቢዎች ATT&CK ለተንታኞች ብቻ እንደሆነ ያስባሉ፣ ነገር ግን ተቃራኒው እውነት ነው። ተጋላጭነት ወይም የተሳሳተ ውቅር ከእንደዚህ አይነት ስልቶች ጋር ሲገናኝ ማስፈጸም or የምስክርነት መዳረሻ፣ የሚከተሉትን ለማድረግ ቀላል ይሆናል፦
- የሚለውን ይረዱ የአጥቂው አመለካከት.
- የትኞቹን ግኝቶች መጀመሪያ ማስተካከል እንዳለቦት ቅድሚያ ይስጡ።
- በተመሳሳይ ቋንቋ ከደህንነት ቡድኖች ጋር ይገናኙ።
እውነተኛ Pipeline ምሳሌዎች
ለምሳሌ, ሀ ተንኮል አዘል የድህረ-ጭነት ስክሪፕት በNPM ጥቅል ውስጥ ወደ ካርታዎች ማስፈጸም ና ፍልሰት.
በተመሳሳይ ፣ ሀ የተሳሳተ የTerraform ፋይል ውቅር የS3 ባልዲ መጋለጥ በቀጥታ ከ ጋር ይገናኛል የመጀመሪያ መዳረሻ.
A ጠንካራ ኮድ የተደረገለት የAWS ቶከን በሪፖ ውስጥ በግልጽ የሚያመለክተው የምስክርነት መዳረሻ.
በመጨረሻም ፣ ሀ የተደበቀ የጥገኝነት መረጃ ማውጣት ጋር ይዛመዳል ትዕዛዝ እና ቁጥጥር (C2).
ገንቢዎች “ወሳኝ ክብደት” የሚል መለያ ብቻ ከማየት ይልቅ ግልጽ ታሪክ አጥቂዎች ያንን ጉዳይ እንዴት እንደሚጠቀሙበት። ይህ ደህንነትን ረቂቅ ያልሆነ እና የበለጠ እርምጃ የሚወሰድ ያደርገዋል።
ልዩነት ማጥበብ
በመጨረሻም፣ ATT&CK አንድ ይገነባል በገንቢዎች እና በደህንነት ቡድኖች መካከል ድልድይሁለቱም ወገኖች አደጋዎችን ለመግለጽ ተመሳሳይ ስልቶችን እና ቴክኒኮችን ይጠቀማሉ። ገንቢዎች ወደ የመጀመሪያ መዳረሻ or ፍልሰትተንታኞች የትኛውን ማከማቻ እና pipelineዎች በጣም የተጋለጡ ናቸው። ይህ የተጋራ አውድ ትሪአክሽንን ፈጣን ያደርገዋል፣ ጫጫታ ይቀንሳል፣ እና ከፍተኛ ተጽዕኖ የሚያሳድሩ ችግሮች መጀመሪያ እንዲስተካከሉ ያረጋግጣል።
በ DevSecOps ውስጥ የሚትሬ ATT&CK ስልቶች እና ቴክኒኮች
የ ሚትሬ ኤቲ ኤንድ ሲኬ ማዕቀፍ ብዙውን ጊዜ እንደ ቲዎሪ ይታያል። ሆኖም ግን, ለገንቢዎች በቀጥታ ወደ የጋራ ኮድ አወጣጥ ይተረጉማል እና pipeline ጉዳዮች። ከታች ያለው ሰንጠረዥ ምን ያህል ዝርዝር እንደሆነ ያሳያል ሚትር አት ኤንድ ኬ ቴክኒኮች ወደ ዕለታዊ የDevSecOps ሁኔታዎች ካርታ ፍጠር።
| የኤቲ ኤንድ ሲኬ ታክቲክ | የቴክኒክ መታወቂያ | የDevSecOps ምሳሌ |
|---|---|---|
| የመጀመሪያ መዳረሻ | T1190 | የተሳሳተ የቴራፎርም ስክሪፕት የS3 ባልዲ ይከፍታል። |
| ማስፈጸም | T1059 | curl | bash በDockerfile ውስጥ ያልተረጋገጠ ኮድ ያሂዳል። |
| የምስክርነት መዳረሻ | T1552 | በ AWS ውስጥ በጥብቅ ኮድ የተደረገበት ቶከን .env ፋይል. |
| ፍልሰት | T1048 | ከግንባታው ውስጥ የተደበቀ የኮድ ምልክት መኖሩ ጥገኝነት። |
| ጠንካራነት | T1547 | በNPM ጥቅል ውስጥ የተደበቀ ተንኮል አዘል የድህረ-ጭነት ስክሪፕት። |
እንደ እውነቱ ከሆነ፣ ይህ የሚያረጋግጠው የጥቃት ማዕቀፉ ረቂቅ እንዳልሆነ ነው። ገንቢዎች በየቀኑ በመጠባበቂያ እና CI/CD pipelines.
MITRE ATT&CKን በመተግበር ላይ CI/CD Pipelines
በDevSecOps ውስጥ፣ pipelineዎች ብዙውን ጊዜ በኮድ እና በምርት መካከል ያለው ድልድይ ናቸው። ሆኖም፣ አዲስ የጥቃት ገጽታም ይሆናሉ። በ CI/CD ወደ MITRE ATT&CK ስልቶች እና ቴክኒኮች ገንቢዎች አደጋዎችን በተዋቀረ መንገድ እንዲያዩ ያግዛቸዋል።
ከጄኔሪክ ማንቂያዎች እስከ ATT&CK-ካርታ የተደረገባቸው ግኝቶች
እንደ ግልጽ ያልሆኑ መልዕክቶችን ከመጠቀም ይልቅ «ደህንነቱ ያልተጠበቀ ስክሪፕት ተገኝቷል»ግኝቶቹ በATT&CK አውድ ሊሰየሙ ይችላሉ፡
- አፈፃፀም (T1059): A
curl | bashበDockerfile ውስጥ ያለው ትዕዛዝ አጥቂዎች የዘፈቀደ ኮድ እንዲያሄዱ ያስችላቸዋል። - የምስክርነት መዳረሻ (T1552): An
.envጠንካራ ኮድ የተሰጣቸው የAWS ቶከኖች ያለው ፋይል ወደ ደመና ግብዓቶች ቀጥተኛ መዳረሻ ይሰጣል። - የማጣራት (T1048): የተደበቀ የቢኮኒንግ ኮድ የያዘ ጥገኝነት ውሂብን ከድርጅቱ ውጭ በጸጥታ ይልካል።
- ጽናት (T1547): ተንኮል አዘል ድህረ-ጭነት ስክሪፕቶች አጥቂው ከተጸዳ በኋላም እንኳ መዳረሻውን መልሶ እንዲያገኝ ያረጋግጣሉ።
በዚህም ምክንያት፣ ዴቨሎፐሮች “ወሳኝ” እና “መካከለኛ” ብቻ አያዩም። አንድ አጥቂ እንዴት ሊጠቀምበት እንደሚችልእና በእውነተኛው ዓለም ውስጥ ለምን አስፈላጊ እንደሆነ።
ለገንቢዎች ለምን እንደሚሰራ
በተጨማሪም፣ በ ATT&CK ውስጥ መጠቀም pipelineዎች ቅድሚያ መስጠትን ቀላል ያደርገዋል፡
- የተያያዙ ጉዳዮች ከ የመጀመሪያ መዳረሻ or የምስክርነት መዳረሻ ብዙውን ጊዜ ውህደትን ያግዳል።
- ከታች የተለጠፉ ችግሮች ፍልሰት የውሂብ መፍሰስ አደጋ ስላለባቸው ፈጣን ምላሽ ይፈልጋሉ።
- ዝቅተኛ-ክብደት ቴክኒኮች የስራ ፍሰቱን ሳያደናቅፉ በኋላ ላይ ሊመረመሩ ይችላሉ።
እንደ እውነቱ ከሆነ፣ ከ ATT&CK ጋር ማዛመድ የደህንነት ፍተሻዎችን ለገንቢዎች ተግባራዊ መሳሪያ ያደርገዋል። ጫጫታውን ይቀንሳል፣ አውድ ይሰጣል፣ እና የደህንነት ቋንቋን ከዕለታዊ የኮድ ተግባራት ጋር ያስተካክላል።
Xygeni ገንቢዎች MITRE ATT&CKን እንዲጠቀሙ እንዴት እንደሚረዳቸው
ዚጌኒ የMITRE ATT&CK ማዕቀፍን አይተካም፣ ነገር ግን ገንቢዎች ግኝቶቹን ከATT&CK ስልቶች እና ቴክኒኮች ጋር ማገናኘት ቀላል ያደርገዋል። መድረኩ አደጋዎችን በተለያዩ መንገዶች ይለያል SAST, SCA, IaC ቅኝት፣ ምስጢሮች እና የማልዌር ፍተሻዎች። እነዚህ ግኝቶች ከዚያ በኋላ ሊሆኑ ይችላሉ በ ATT&CK አውድ ውስጥ ተረድቷል:
- ደህንነቱ ያልተጠበቀ
curl | bashበ Dockerfile ውስጥ ያለው ትዕዛዝ ከሚከተሉት ጋር ይዛመዳል አፈፃፀም (T1059). - በNPM ጥቅል ውስጥ የተደበቀ የድህረ-ጫኝ ስክሪፕት ከሚከተሉት ጋር ይጣጣማል ኤክስቲሌሽን (T1048).
- በውቅረት ፋይል ውስጥ ያለ ጠንካራ ኮድ ያለው ቶከን ከዚህ በታች ይጣጣማል የምስክርነት መዳረሻ (T1552).
ይህ ለምን አስፈላጊ ነው? ምክንያቱም ATT&CK ገንቢዎች ስለ እውነተኛ የአጥቂ ባህሪ እንዲያስቡበት የተዋቀረ መንገድ ይሰጣቸዋል። “ወሳኝ” ወይም “መካከለኛ” መለያዎችን ከመጋፈጥ ይልቅ፣ ገንቢዎች ትልቁን ምስል ማየት ይችላሉ፡ ተጋላጭነት የትኞቹን ስልቶች እንደሚያስችል እና ለምን ማስተካከል አጣዳፊ እንደሆነ።
ከዚህም በላይ፣ ATT&CK በገንቢዎች እና በደህንነት ቡድኖች መካከል የጋራ የቃላት ዝርዝር ይፈጥራል። ግኝቶች እንደ የመጀመሪያ መዳረሻ or የምስክርነት መዳረሻሁለቱም ወገኖች አደጋውን በተመሳሳይ መልኩ ስለሚረዱ፣ የደረጃ አሰጣጥ ሂደቱን ፈጣን እና ግላዊ ያልሆነ ያደርገዋል።
Xygeni ይህንን ሂደት የሚያጠናክረው በ፡
- በመጠባበቂያ ጊዜ መጀመሪያ ላይ ችግሮችን መለየት እና pipelines.
- ደህንነቱ ያልተጠበቀ ሁኔታን ማገድ ከ ጋር ይዋሃዳል guardrails.
- በATT&CK ሊተረጎሙ የሚችሉ የአደጋ ዓይነቶችን ማጉላት።
በዚህ መንገድ፣ ገንቢዎች ከተጋላጭነት ቆጠራዎች በላይ መሄድ እና መረዳት ይችላሉ እውነተኛ የአጥቂ ቴክኒኮች በኮዳቸው ውስጥ ተደብቀዋል እና pipelines.
የማረጋገጫ ዝርዝር፡ MITRE ATT&CKን ወደ እርስዎ ማምጣት Pipelines
| ደረጃ | እርምጃ | አስፈላጊ የሆነው ለምንድን ነው? |
|---|---|---|
| 1. የካርታ ግኝቶች | ይገናኙ SAST, SCA, IaCእና ሚስጥራዊ የATT&CK ስልቶችን የቃኝ ውጤቶች። | ተጋላጭነቶች ከእውነተኛ ጥቃቶች ጋር እንዴት እንደሚዛመዱ በማሳየት ለገንቢዎች አውድ ይሰጣል። |
| 2. አዋቅር Guardrails | ወሳኝ የATT&CK ቴክኒኮች ሲታዩ ብሎክ በራስ-ሰር ይዋሃዳል። | ሊበዘበዝ የሚችል ኮድ ወደ ምርት እንዳይደርስ ይከላከላል pipelines. |
| 3. ጥቅም Dashboards | የትኞቹ የATT&CK ስልቶች እና ቴክኒኮች በሪፖዎች እና በቡድኖች ውስጥ እንደሚታዩ ይከታተሉ። | የሽፋን ክፍተቶችን በፍጥነት ለማስተካከል እና ለማስተካከል ይረዳል። |
| 4. የባቡር ገንቢዎች | እንደ አደገኛ ያልሆኑ እውነተኛ ምሳሌዎችን ይመልከቱ IaC፣ ሚስጥሮች ወይም ጥገኞች። | ATT&CKን በዕለት ተዕለት የኮድ ተግባራት ውስጥ ኮንክሪት እና ጠቃሚ ያደርገዋል። |
| 5. በየጊዜው ይገምግሙ | አስተካክል guardrails እና ከአዳዲስ ስጋቶች ጋር ለመራመድ የሚያስችሉ ካርታዎች። | ያረጋግጣል ፡፡ pipeline መከላከያዎች በአጥቂ ዘዴዎች ይሻሻላሉ። |
መደምደሚያ
የMITRE ATT&CK ማዕቀፍ ለተንታኞች ብቻ የሚሆን ግብዓት አይደለም፤ ገንቢዎች ሊጠቀሙባቸው የሚችሏቸው ተግባራዊ መሳሪያዎች ኮድን ለመጠበቅ፣ pipelineዎች፣ እና ጥገኝነቶች። አደጋዎችን ከ ATT&CK ስልቶች እና ቴክኒኮች ጋር በማዛመድ፣ የልማት ቡድኖች ከአጠቃላይ ማንቂያዎች በላይ ይንቀሳቀሳሉ እና ስለእነሱ ግልጽ የሆነ እይታ ያገኛሉ። አጥቂዎች ሶፍትዌራቸውን እንዴት ሊበዘብዙ እንደሚችሉ.
ከዚህም በላይ፣ ይህ የጋራ ቋንቋ በደህንነት እና በልማት መካከል ያለውን ክፍተት ያገናኛል። ገንቢዎች ጠንካራ ኮድ የተደረገበት ቶከን መጥፎ ልማድ ብቻ ሳይሆን እውነተኛ የተግባር ጉዳይ መሆኑን ይገነዘባሉ። የምስክርነት መዳረሻበተመሳሳይ፣ ተንታኞች ችግሮች እንዴት እንደሚከሰቱ ያያሉ IaC ወይም ጥገኛዎች ከሚከተሉት ጋር ይጣጣማሉ የመጀመሪያ መዳረሻ or ማስፈጸም.
ገንቢ ከሆኑ፣ ትንሽ ይጀምሩ፡ ከማከማቻዎ ውስጥ አንድ ወይም ሁለት ግኝቶችን ከMITRE ATT&CK ማትሪክስ ጋር ያያይዙ። በዚህም ምክንያት፣ እንደሚከተሉት ላሉ ስልቶች እንደተጋለጡ ወዲያውኑ ያውቃሉ። የመጀመሪያ መዳረሻ, ማስፈጸም, ወይም ፍልሰትይህ ልምምድcisኢ ብቻውን አደጋዎችን የበለጠ ተጨባጭ እና ቅድሚያ ለመስጠት ቀላል ያደርገዋል።
በXygeni፣ ይህንን ብቻዎን ማወቅ አያስፈልግዎትም። የተገኙ ውጤቶች ከ SAST, SCA, ሚስጥሮች፣ IaC, እና የማልዌር ቅኝት በATT&CK ስልቶች እና ቴክኒኮች ሊተረጎም ይችላል። ስለዚህ፣ በTTP ማጣራት፣ ማስፈጸም ይችላሉ guardrails in CI/CDእና ደህንነቱ ያልተጠበቀ ኮድ ምርት ላይ ከመድረሱ በፊት ያግዱ።
???? የXygeniን ማሳያ ያስይዙ እና የMITRE ATT&CK ስልቶች ከማከማቻዎ ጋር እንዴት እንደሚገናኙ ይመልከቱ እና pipelineበደቂቃዎች ውስጥ።

