






የሶስተኛ ወገን የአደጋ አስተዳደር (TPRM): የማይታየው ጥሰት
ኮድህን ዘግተሃል። እያንዳንዱን ግፊት እየቃኘህ ነው። ግን ከሶስት ወራት በፊት ስለነበረው ክፍት ምንጭ ቤተ-መጽሐፍትስ? ወይስ ሁሉም ሰው እዚያ እንደነበረ የረሳው የሻጭ ተሰኪ? እነዚህ ዓይነ ስውር ቦታዎች የሶስተኛ ወገን የአደጋ አስተዳደር (TPRM) አስፈላጊ የሆነበት ምክንያት ናቸው - እና ጊዜ ያለፈባቸው መሳሪያዎች ላይ መታመን ለምን አይሰራም። በእውነቱ, ከኩባንያዎች 61%። የሶስተኛ ወገን የውሂብ ጥሰት ወይም የደህንነት ክስተት አጋጥሞታል ተብሎ ሪፖርት ተደርጓል ባለፉት 12 ወራት ውስጥ፣ አንድ ምልክት ካለፈው ዓመት ጋር ሲነጻጸር 49% ጭማሪ አሳይቷል. ቡድኖች ከማረጋገጫ ዝርዝሮች በላይ የሚያልፍ፣ እያንዳንዱን ውህደት፣ ጥገኝነት እና የሶስተኛ ወገን ስጋት በግልጽ በሚታይ ሁኔታ የሚደበቅ እውነተኛ ግንዛቤ የሚሰጥ የሶስተኛ ወገን የአደጋ አስተዳደር ሶፍትዌር ያስፈልጋቸዋል።
ከTPRM ጋር በእርግጥ ምን አደጋ ላይ ነው?
ፍጥነት እና ተገዢነት እርስ በርስ የሚጋጩ አይደሉም - ነገር ግን በተግባር ብዙ ጊዜ ይጋጫሉ። የደህንነት ቡድኖች በማይመለከታቸው ማንቂያዎች ስር ተቀብረዋል። ገንቢዎች በፍጥነት እንዲላኩ ይገፋፋሉ። ኦዲተሮች ሙሉ በሙሉ መከታተል ይፈልጋሉ። እና ማንም ሰው ጥሰቱን የፈጠረውን ፓኬጅ ያመለጠው መሆን አይፈልግም።
ታዲያ፣ ምን ችላ ይባላል?
- ያልተረጋገጡ ጥገኝነቶች ከክፍት ምንጭ እና ከሻጮች
- ልቀቶችን የሚያዘገዩ ጸጥ ያሉ የፈቃድ ግጭቶች
- ከተከበረ መዳረሻ ጋር የተሳሳተ ውህደቶች
- የተዛባ ኮድ ወይም pipeline ማንም ያልጠቆመባቸው ለውጦች
- እንደ ክፍት ምንጭ ሥነ-ምህዳሮች ያሉ ተንኮል አዘል ፓኬጆችን አስተዋውቋል የNPM ጥቅል ማልዌር ና የPyPI ተንኮል አዘል ፓኬጆች
እነዚህ የችግር ጉዳዮች አይደሉም - የዕለት ተዕለት አደጋዎች ናቸው። ባጭሩ፣ እነዚህ ተግባራዊ ውድቀቶች ናቸው፣ በተለይም በ pipelineፍጥነትን ከታይነት ይልቅ ቅድሚያ የሚሰጡ።
የሶስተኛ ወገን የአደጋ አስተዳደር ሶፍትዌር ለምን ለእርስዎ መስራት እንዳለበት
አብዛኛዎቹ የሶስተኛ ወገን የአደጋ መሳሪያዎች አስፈላጊ በሚሆንበት ቦታ ላይ በትክክል አይሳኩም፡- ዝቅተኛ ቅድሚያ የሚሰጣቸውን ማንቂያዎች ያጥለቀልቃሉ፣ ችግሮችን በጣም ዘግይተዋል ወይም ገንቢዎች በትክክል ከሚሰሩበት መንገድ ጋር አይጣጣሙም። ብዙዎቹ የሚያተኩሩት በሚታወቁ CVEዎች ላይ ብቻ ነው - የፈቃድ ጥሰቶችን፣ የባህሪ ጉድለቶችን ወይም ብቅ ያሉ የማልዌር ስጋቶችን ችላ በማለት።
ጠንካራ የሶስተኛ ወገን የአደጋ አስተዳደር ሶፍትዌር ከመቃኘት የበለጠ ነገር ማድረግ አለበት - ማብቃት አለበት። OWASP፣ የሚከተሉትን ማድረግ አለበት፦
- ሙሉ አካባቢዎን ካርታ ይስሩከ OSS እስከ የደመና አገልግሎቶች እና CI/CD
- ሊበዘበዝ የሚችለውን ቅድሚያ ይስጡ፣ የተዘረዘረውን ብቻ ሳይሆን
- የፖሊሲ ማስፈጸሚያን በራስ ሰር ማድረግየፈቃድ እና የSLA ጥሰቶችን ጨምሮ
- ተንኮል አዘል ዌርን በእውነተኛ ጊዜ ያግኙከጥሰቱ በኋላ አይደለም
- ገንቢዎቹ የሚሰሩባቸው የወለል ችግሮችከአገልግሎት በኋላ ብቻ ሳይሆን dashboards
በዚህ መሠረት፣ እዚህ ቦታ ላይ ነው ዚጌኒ ተለይቶ ይቆማል—አውዳዊ ግንዛቤዎችን፣ የደህንነት አውቶሜሽን እና ጥልቅ ውህደትን ከ commit ለመልቀቅ.
TPRM ን ሳያዘገዩ ማስተዳደር CI/CD
ሊለካ የሚችል የTPRM ስትራቴጂ በሮችን ማከል የለበትም - በጥበብ መገንባት አለበት guardrailsየእርስዎን ደህንነት እንዴት መጠበቅ እንደሚችሉ እነሆ pipeline አቅርቦትን ሳይሰብር፡
- አጠቃላይ የንብረት ግኝት፡ የሽግግር ጥገኝነቶችን ጨምሮ
- በEPSS እና ተደራሽነቱ ላይ የተመሠረተ የአደጋ ውጤት፣ CVSS ብቻ አይደለም
- የባህሪ ክትትል ለመንሸራተት፣ ለድብቅ መጋለጥ እና CI/CD እክሎችን
- ራስ-ሰር ማስተካከያበራስ-ሰር የሚፈጠሩ የPRዎችን ጨምሮ
- አብሮ የተሰራ የፈቃድ አስተዳደር GPL፣ AGPL ወይም የሚጋጩ ቃላትን ለመጠቆም
- ወደ ውጭ መላክ-ዝግጁ SBOMs እና dashboards ከDORA፣ NIS2፣ GDPR ጋር የተጣጣመ
በዚህም ምክንያት፣ Xygeni ይረዳል የDevSecOps ቡድኖች የደህንነት እና የተገዢነት ግቦችን ከዘመናዊ ልማት ፍጥነት ጋር ማጣጣም።
የፈቃድ አደጋ፡ ማንም የማይናገረው ሕጋዊ የጊዜ ቦምብ
ተጨማሪ መሳሪያዎች አያስፈልጉዎትም። ፈቃድዎ እንዲያልፍ እና ልቀቱን እንዲያበላሽ የማይፈቅድ መሳሪያ ያስፈልግዎታል።
የዚጄኒ አብሮገነብ የፈቃድ አስተዳደር ያገኛል፦
- በእርስዎ ዙሪያ ከፍተኛ አደጋ ያላቸው ወይም ያልተፈቀዱ የፈቃድ አይነቶች SDLC
- የተገዢነት ፖሊሲዎን የሚጥሱ የሚጋጩ ግዴታዎች
- አዲስ ህጋዊ ሻንጣ ያላቸው ጊዜ ያለፈባቸው ክፍሎች
ከዚህም በላይ፣ ወደ ውጭ የሚላኩ የኦዲት ሪፖርቶችን፣ የSPDX ተኳሃኝነትን እና በፖሊሲ ላይ የተመሰረቱ ማንቂያዎችን ያቀርባል - ስለዚህ ያለ ህጋዊ ፈንጂዎች በራስ መተማመን መላክ ይችላሉ።
በሶስተኛ ወገን የአደጋ አስተዳደር ውስጥ Xygeniን የሚለየው ምንድን ነው?
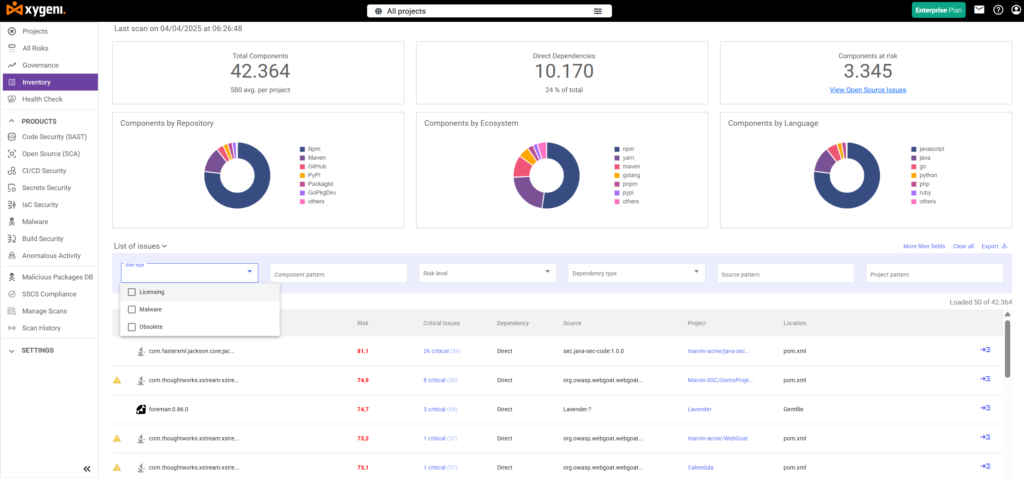
አብዛኛዎቹ የሶስተኛ ወገን የአደጋ አስተዳደር ሶፍትዌሮች ነገሩን ብቻ ይቧጭራሉ። በተቃራኒው፣ Xygeni TPRM የተገነባው በጥልቀት እንዲሄድ ነው - በእውነተኛ ጊዜ ግንዛቤዎችን፣ አውቶሜሽንን እና በሶፍትዌር አቅርቦት ሰንሰለትዎ ውስጥ አውድ-ተኮር ጥበቃን ይሰጣል።
Xygeni ቡድኖች የሶስተኛ ወገን አደጋን ሳያዘገዩ እንዲያስተዳድሩ እንዴት እንደሚረዳ እነሆ፡
እንከን CI/CD Pipeline ማስተባበር
በመጀመሪያ፣ Xygeni በቀጥታ ከማድረስዎ ጋር ይገናኛል pipelineኤስ. እሱ ሁሉንም ነገር ይቃኛል ከምንጭ ኮድ እስከ ማሰማራት ቅርሶች - ያለማቋረጥ እና በእጅ የሚደረጉ እርምጃዎች ወይም ተጨማሪ መሳሪያዎች ሳያስፈልጉ። ይህ ማለት ደህንነት ሁልጊዜ ከልማት ጋር ይጣጣማል ማለት ነው።
የደህንነት ፍተሻዎች በ Pull Request ጊዜ
ከዚህም በላይ፣ Xygeni TPRM እንደ ተጋላጭ ፓኬጆች፣ የፈቃድ ግጭቶች ወይም የተፈቱ ምስጢሮች ያሉ የሶስተኛ ወገን አደጋዎችን በውስጡ ያሳያል። pull requestsይህ ገንቢዎች የስራ ፍሰታቸውን ሳይለቁ ወይም መሳሪያዎቻቸውን ሳይቀይሩ ችግሮችን ቀደም ብለው እንዲፈቱ ያስችላቸዋል።
ከEPSS እና ተደራሽነት ጋር ብልህ ቅድሚያ መስጠት
ቡድኖችን በማንቂያዎች ከማጥለቅለቅ ይልቅ፣ Xygeni በጣም አስፈላጊ የሆነውን ነገር ቅድሚያ ለመስጠት ይረዳልየEPSS ውጤት፣ የተደራሽነት ትንተና እና የንግድ ተጽዕኖን በማጣመር የትኞቹ ተጋላጭነቶች ጥቅም ላይ ሊውሉ እንደሚችሉ እና ፈጣን ትኩረት እንደሚያስፈልጋቸው ያሳያል።
በእውነተኛ ጊዜ የማልዌር ማወቂያ
ብዙ የሶስተኛ ወገን የአደጋ አስተዳደር ሶፍትዌር መሳሪያዎች በሚታወቁ CVEዎች ላይ ብቻ ያተኩራሉ፣ Xygeni ግን ከዚህ የበለጠ ይሄዳል። የማልዌር ቅድመ ማስጠንቀቂያ (MEW) ስርዓታችን አጠራጣሪ ፓኬጆች በስፋት ከመታወቃቸው በፊት ለመለየት በእውነተኛ ጊዜ የባህሪ ትንተና ያካሂዳል። ይህም የፊደል አጻጻፍ የተጣበቁ ፓኬጆችን፣ ያልተለመዱ የመጫኛ ስክሪፕቶችን እና ሌሎች ቀደምት የስምምነት አመልካቾችን ያካትታል።
ቀጣይነት ያለው ሚስጥሮች እና ያልተለመደ ክትትል
ሌላው ወሳኝ ቦታ ያልተፈቀደ መዳረሻን እና የምስክርነት አላግባብ መጠቀምን መለየት ነው። Xygeni በእርስዎ ላይ አጠራጣሪ ባህሪን ይቆጣጠራል CI/CD አካባቢን መከላከል፣ መፍሰስን፣ የመብት ጥሰትን ወይም አደጋ ከመድረሳቸው በፊት መንሸራተትን መከላከል።
አብሮ የተሰራ የፈቃድ ተገዢነት
Xygeni የፈቃድ ስጋት አስተዳደርን በራስ-ሰር ያከናውናል። ግንባታው ከመዘጋቱ በፊት የGPL ወይም AGPL ግጭቶች መያዛቸውን ለማረጋገጥ የSPDX መለያዎችን፣ የፖሊሲ ማስፈጸሚያዎችን እና የመጀመሪያ ማንቂያዎችን ይጠቀማል። ከመጀመሪያው ቀን ጀምሮ ሁሉም ነገር ለኦዲት ዝግጁ ነው።
SBOMs እና Compliance Dashboards
በመጨረሻም፣ Xygeni በእውነተኛ ጊዜ ይፈጥራል SBOMs ና dashboardእንደ DORA እና NIS2 ካሉ ደንቦች ጋር የሚጣጣሙ። እነዚህ ሁልጊዜ ወቅታዊ እና ወደ ውጭ የሚላኩ ናቸው፣ ይህም ተገዢነትን ቀላል እና በፕሮጀክቶችዎ ውስጥ መከታተል የሚቻል ያደርገዋል።
Xygeniን በተግባር ለማየት ዝግጁ ነዎት?
Xygeni እንዴት ግልጽነትን እንደሚያመጣ ለማወቅ በነፃ ይሞክሩ የሶስተኛ ወገን የአደጋ አስተዳደርየአቅርቦት ሰንሰለትዎን ይጠብቃል፣ እና አቅርቦትዎን በትክክለኛው መንገድ ላይ ያቆየዋል።

