






مخاطر أمن الذكاء الاصطناعي: ما يجب على فرق DevSecOps معرفته لتأمين أنظمة الذكاء الاصطناعي
لم تعد مخاطر أمن الذكاء الاصطناعي تقتصر على سلوك النماذج أو خصوصية البيانات. بل إنها تؤثر اليوم أيضاً على طريقة كتابة البرامج ومراجعتها وبنائها ونشرها. ومع دخول أدوات برمجة الذكاء الاصطناعي وأنظمة الذكاء الاصطناعي الوكيلة وسير العمل المدعوم بالذكاء الاصطناعي إلى... SDLCتواجه فرق DevSecOps نوعًا جديدًا من المخاطر: كتابة أكواد أسرع، وأتمتة أسرع، وأخطاء أسرع.
مع ذلك، لا يعني هذا أن تُبطئ الفرق من تبني الذكاء الاصطناعي. بل إنها بحاجة إلى ضوابط أمنية تتناسب مع سرعة التطوير المدعوم بالذكاء الاصطناعي. في هذا الدليل، نشرح أهم المخاطر الأمنية المتعلقة بالذكاء الاصطناعي، وكيفية ظهورها في سير العمل الهندسي الفعلي، وكيف يمكن للفرق تقليل المخاطر في جميع أنحاء الكود والتبعيات والبيانات السرية. pipelineوالوكلاء.
للحصول على نظرة عامة أشمل حول كيفية تغيير الذكاء الاصطناعي لمشهد التهديدات، راجع دليلنا الخاص بـ الأمن السيبراني للذكاء الاصطناعي.
ما هي مخاطر أمن الذكاء الاصطناعي؟
تُعرَّف مخاطر أمن الذكاء الاصطناعي بأنها نقاط ضعف أو تهديدات أو أنماط فشل تظهر عند تصميم الذكاء الاصطناعي أو تدريبه أو دمجه أو استخدامه داخل أنظمة حقيقية. ويمكن أن تؤثر هذه المخاطر على النماذج والبيانات والمطالبات وواجهات برمجة التطبيقات والبرمجيات. pipelineوالأدوات التي تربط بينهما.
استخدم إرشادات المركز الوطني للأمن السيبراني بشأن الذكاء الاصطناعي والأمن السيبراني يوضح أن الأمن السيبراني شرط أساسي لأنظمة الذكاء الاصطناعي الآمنة والموثوقة. وبالمثل، إطار عمل NIST AI لإدارة المخاطر يمنح المؤسسات هيكلاً لإدارة مخاطر الذكاء الاصطناعي من خلال الحوكمة والقياس والضوابط العملية.
بالنسبة لفرق DevSecOps، فإن المشكلة أكثر تحديدًا. أصبح الذكاء الاصطناعي الآن جزءًا من سلسلة تسليم البرمجيات. فهو يكتب التعليمات البرمجية، ويقترح التبعيات، ويُنشئ التكوينات، ويستدعي واجهات برمجة التطبيقات، ويتصرف أحيانًا بشكل مستقل. ونتيجة لذلك، يجب معالجة مخاطر أمن الذكاء الاصطناعي داخل SDLC، ليس فقط على مستوى النموذج.
لماذا تختلف مخاطر أمن الذكاء الاصطناعي الآن؟
تنشأ مخاطر الأمن السيبراني التقليدية عادةً من البرمجيات المكتوبة يدويًا، والحزم البرمجية الضعيفة، وبيانات الاعتماد غير الدقيقة، أو البنية التحتية غير المُهيأة بشكل صحيح. ولا تزال هذه المخاطر قائمة. إلا أن الذكاء الاصطناعي يُغير من سرعة ظهورها وصعوبة اكتشافها.
قد يبدو الكود المُولّد بالذكاء الاصطناعي صحيحًا ظاهريًا، ولكنه قد يغفل عمليات التحقق من الصلاحيات. وقد يقترح مساعد البرمجة المدعوم بالذكاء الاصطناعي حزمة برمجية ضعيفة. وقد يستدعي سير العمل الآلي الأداة الخاطئة، أو يصل إلى الملف الخاطئ، أو يكشف سرًا في سجل النظام. إضافةً إلى ذلك، غالبًا ما تعتمد أنظمة الذكاء الاصطناعي على السياق، والمطالبات، والروابط، والأدوات الخارجية، مما يزيد من احتمالية حدوث ثغرات أمنية.
استخدم قائمة OWASP لأهم 10 مخاطر لتطبيقات ماجستير القانون يُسلط الضوء على مخاطر مثل الحقن الفوري، وكشف المعلومات الحساسة، ومشاكل سلسلة التوريد، والتدخل المفرط. وتُعد هذه التصنيفات مفيدة لأنها تربط سلوك الذكاء الاصطناعي بمشاكل أمن التطبيقات الحقيقية.
بمعنى آخر، لا تقتصر مخاطر أمن الذكاء الاصطناعي على النموذج فحسب، بل تشمل النظام بأكمله المحيط بالنموذج.
المخاطر الأمنية الأساسية للذكاء الاصطناعي لفرق DevSecOps
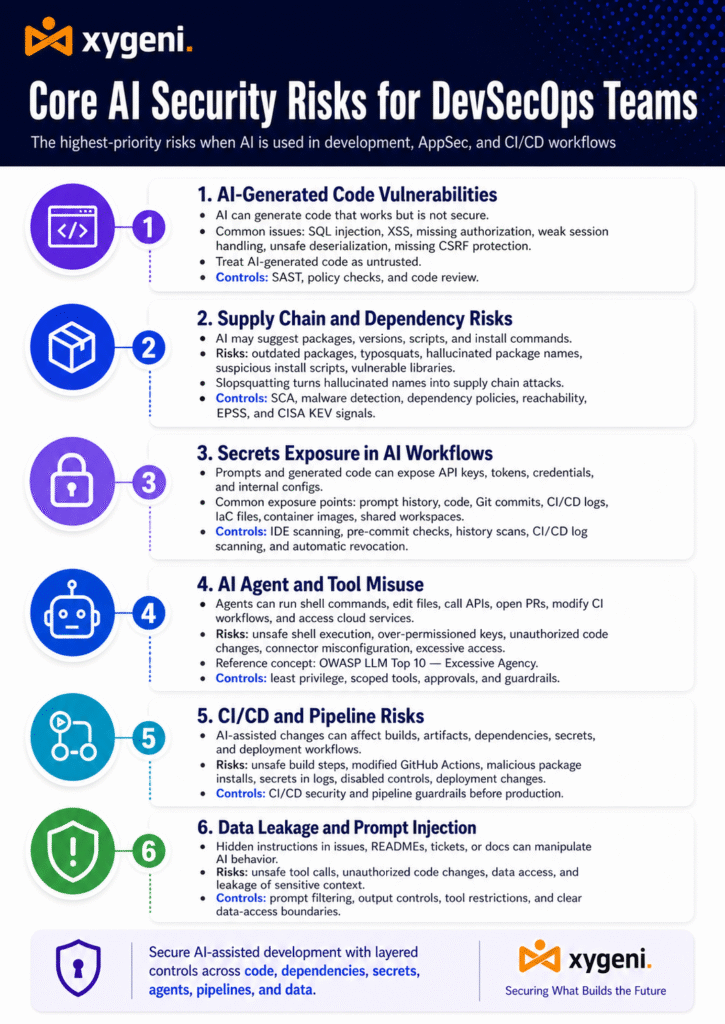
فيما يلي أهم المخاطر التي يجب مراعاتها عند استخدام الذكاء الاصطناعي في تطوير التطبيقات وأمنها. CI/CD مهام سير العمل.
1. ثغرات أمنية في التعليمات البرمجية المولدة بواسطة الذكاء الاصطناعي
يمكن لأدوات البرمجة المدعومة بالذكاء الاصطناعي توليد شفرة برمجية تعمل ولكنها غير آمنة. على سبيل المثال، قد تُنشئ استعلامات SQL بدون تحديد المعلمات بشكل صحيح، أو تتجاهل التحقق من صحة المدخلات، أو تُطبّق منطق مصادقة ضعيف.
يحدث هذا لأن العديد من أنظمة الذكاء الاصطناعي تُولّد أنماطًا برمجية محتملة بناءً على بيانات التدريب. مع ذلك، فإنّ هذه الأنماط البرمجية المحتملة ليست بالضرورة آمنة. عمليًا، قد يُعيد النموذج إنتاج أمثلة غير آمنة لأنها شائعة في المستودعات العامة.
وتشمل الأمثلة الشائعة:
- حقن SQL
- عبر موقع البرمجة
- عمليات التحقق من التفويض مفقودة
- معالجة الجلسات الضعيفة
- إلغاء التسلسل غير الآمن
- حماية CSRF مفقودة
لذلك، ينبغي التعامل مع التعليمات البرمجية المولدة بواسطة الذكاء الاصطناعي على أنها غير موثوقة حتى تجتاز الاختبار. SAST، عمليات التحقق من السياسات ومراجعتها.
اقتراح للربط الداخلي: اربط هذا القسم بمنشورك على AI SAST.
2. مخاطر سلسلة التوريد والاعتماد
لا تقتصر أدوات الذكاء الاصطناعي على توليد التعليمات البرمجية فحسب، بل تقترح أيضًا حزمًا وإصدارات وبرامج نصية وأوامر تثبيت. وهذا يخلق مسارًا مباشرًا من توصيات الذكاء الاصطناعي إلى مخاطر سلسلة توريد البرمجيات.
على سبيل المثال، قد تقترح أداة الذكاء الاصطناعي ما يلي:
- حزمة قديمة
- تبعية ناتجة عن خطأ إملائي
- اسم حزمة وهمي
- حزمة تحتوي على نصوص تثبيت مشبوهة
- مكتبة معرضة للاختراق ولكنها لا تزال تستخدم على نطاق واسع
علاوة على ذلك، يمكن للمهاجمين استغلال هذا السلوك عن طريق تسجيل أسماء حزم من المرجح أن تبتكرها أدوات الذكاء الاصطناعي. يُعرف هذا الخطر عادةً باسم "الاستيلاء العشوائي على أسماء النطاقات". وهو يحوّل وهم النموذج إلى هجوم على سلسلة توريد الحزم.
لتقليل هذا الخطر، تحتاج الفرق إلى SCAوتشمل هذه الأدوات الكشف عن البرامج الضارة، وتطبيق سياسات التبعية، وتحليل إمكانية الوصول. كما ينبغي عليها استخدام مؤشرات قابلية الاستغلال مثل: إبس ومعلومات الاستغلال النشط من CISقائمة الثغرات الأمنية المعروفة والمستغلة.
3. كشف الأسرار في سير عمل الذكاء الاصطناعي
يُعدّ كشف الأسرار أحد أكثر مخاطر أمن الذكاء الاصطناعي واقعية. غالبًا ما يقوم المطورون بلصق معلومات سياقية في أدوات الذكاء الاصطناعي، وقد تشمل هذه المعلومات مفاتيح واجهة برمجة التطبيقات، والرموز المميزة، وبيانات الاعتماد، وعناوين URL، أو الإعدادات الداخلية.
بالإضافة إلى ذلك، قد تتضمن التعليمات البرمجية المولدة بواسطة الذكاء الاصطناعي عناصر نائبة تبدو حقيقية، أو الأسوأ من ذلك، نسخ الأسرار مرة أخرى إلى ملفات المصدر. pipeline البرامج النصية، أو السجلات. بمجرد إدخال البيانات السرية في سجل Git أو CI/CD يمكن أن تظل السجلات قابلة للاستغلال لفترة طويلة بعد تاريخ الإصدار الأصلي commit.
تشمل نقاط التعرض الشائعة ما يلي:
- تاريخ المطالبة
- الكود المُولّد
- بوابة commits
- CI/CD الجذوع
- IaC ملفات
- صور الحاويات
- مساحات العمل المشتركة
لهذا السبب، ينبغي على الفرق الجمع بين عمليات المسح على مستوى بيئة التطوير المتكاملة (IDE). pre-commit عمليات التحقق، ومسح سجلات المستودع، CI/CD فحص السجلات، والإلغاء التلقائي.
اقتراح للربط الداخلي: اربط هذا القسم بمنتج أمان الأسرار الخاص بك أو بمحتوى ذي صلة.
4. إساءة استخدام وكلاء وأدوات الذكاء الاصطناعي
وكيل منظمة العفو الدولية يُضيف ذلك طبقة جديدة من المخاطر لأن الوكلاء لا يكتفون باقتراح الإجراءات، بل يمكنهم اتخاذ الإجراءات بأنفسهم.
قد يقوم وكيل الذكاء الاصطناعي بتشغيل أوامر النظام، وتعديل الملفات، واستدعاء واجهات برمجة التطبيقات، وفتح pull requestsتعديل سير عمل التكامل المستمر، أو التفاعل مع الخدمات السحابية. على الرغم من أن هذا يحقق مكاسب هائلة في الإنتاجية، إلا أنه يزيد أيضًا من نطاق تأثير الأخطاء.
تشمل المخاطر الرئيسية ما يلي:
- تنفيذ أوامر غير آمن
- مفاتيح واجهة برمجة التطبيقات ذات الصلاحيات الزائدة
- تغييرات غير مصرح بها في التعليمات البرمجية
- سوء تكوين موصل MCP أو API
- استدعاءات الأداة خارج النطاق المعتمد
- الوصول إلى البيئة بما يتجاوز متطلبات المهمة
تُعدّ فئة "الصلاحيات المفرطة" ضمن قائمة OWASP LLM لأهم عشرة مخاطر أمنية ذات صلة وثيقة بهذا الموضوع. فإذا مُنح وكيلٌ صلاحياتٍ واسعةً للغاية، فقد يؤدي خطأ في التعليمات، أو حقنٌ مفاجئٌ للبرمجيات الخبيثة، أو اختراقٌ لأداةٍ ما، إلى كارثةٍ أمنيةٍ حقيقية.
5. CI/CD و Pipeline لمخاطر
يصل الكود المُولّد بالذكاء الاصطناعي في نهاية المطاف إلى pipelineعند هذه النقطة، ينتقل الخطر من شفرة المصدر إلى عمليات البناء، والقطع الأثرية، والأسرار، والتبعيات، وسير عمل النشر.
على سبيل المثال، قد يؤدي التغيير المدعوم بالذكاء الاصطناعي إلى ما يلي:
- أضف خطوة بناء غير آمنة
- تعديل سير عمل GitHub Actions
- سحب حزمة خبيثة أثناء التثبيت
- اطبع الأسرار في سجلات البناء
- تعطيل عنصر تحكم أمني
- تغيير منطق النشر
وبناء على ذلك، CI/CD يصبح الأمن أمراً أساسياً لتبني الذكاء الاصطناعي. Pipeline guardrails ينبغي حظر الأنماط غير الآمنة قبل وصولها إلى بيئة الإنتاج. لمزيد من المعلومات، راجع محتوانا حول CI/CD أمن و software supply chain security.
6. تسريب البيانات والحقن الفوري
يُعدّ حقن البيانات الموجّهة أحد أبرز المخاطر الأمنية المعروفة في مجال الذكاء الاصطناعي، ولكنه غالبًا ما يُساء فهمه. ولا يقتصر الأمر على روبوتات المحادثة فحسب، بل يمكن أن يؤثر على أي سير عمل للذكاء الاصطناعي يستقبل مدخلات خارجية ثم يستخدمها لتوجيه الإجراءات.
على سبيل المثال، قد يتضمن وصف المشكلة الخبيثة، أو ملف README، أو تذكرة الدعم، أو صفحة توثيق التبعيات، تعليمات مخفية. إذا قرأ وكيل الذكاء الاصطناعي هذا المحتوى واتبعه، فقد يتمكن المهاجم من التأثير على استدعاءات الأدوات، أو تغييرات التعليمات البرمجية، أو الوصول إلى البيانات.
يمكن أن يحدث تسريب البيانات بطرق مماثلة. فقد يكشف النموذج عن معلومات حساسة، أو يلخص ملفات خاصة، أو يرسل بيانات سرية إلى جهات خارجية. لذا، تحتاج أنظمة الذكاء الاصطناعي إلى تصفية فورية، وضوابط على المخرجات، وقيود على الأدوات، وحدود واضحة تحدد البيانات التي يمكنها الوصول إليها.
مخاطر أمن الذكاء الاصطناعي في جميع أنحاء SDLC
تظهر مخاطر أمن الذكاء الاصطناعي في مراحل مختلفة من دورة حياة البرمجيات. والحل الأمثل هو تأمين كل مرحلة، وليس التطبيق النهائي فقط.
| SDLC المرحلة | مخاطر أمن الذكاء الاصطناعي | مثال | التحكم الموصى به |
|---|---|---|---|
| IDE | كود غير آمن تم إنشاؤه بواسطة الذكاء الاصطناعي | يقترح مساعد برمجة يعمل بالذكاء الاصطناعي منطق مصادقة غير آمن. | في الوقت الحقيقي SAST وتلقي ملاحظات برمجية آمنة. |
| Commit | كشف الأسرار | يظهر رمز مميز في الكود المُولّد أو commit التاريخ. | كشف الأسرار، pre-commit عمليات التحقق، والإلغاء التلقائي. |
| Pull Request | تجاوز السياسة | تم إنشاء تغييرات في التعليمات البرمجية وقواعد التحكم في الوصول دون مراجعة. | PR guardrails وإنفاذ السياسات. |
| نبنيها | التبعية الخبيثة | تتضمن حزمة البرامج المقترحة بواسطة الذكاء الاصطناعي سلوك تثبيت مشبوه. | SCA، واكتشاف البرامج الضارة، وفحص سياسة التبعية. |
| CI/CD | Pipeline تلاعب | يقوم أحد الوكلاء بتعديل ملفات سير العمل أو نصوص النشر. | CI/CD الفحوصات الأمنية واكتشاف الحالات الشاذة. |
| وقت التشغيل | حقن البيانات أو تسريبها بشكل فوري | تتسبب المدخلات الخارجية في كشف سير عمل الذكاء الاصطناعي عن سياق حساس. | ضوابط فورية، وقيود على الوصول، ومراقبة. |
مخاطر أمن الذكاء الاصطناعي مقابل مخاطر الأمن السيبراني التقليدية
لا تزال الأمن السيبراني التقليدي مهماً. ومع ذلك، يضيف الذكاء الاصطناعي أنماط سلوكية جديدة تتطلب ضوابط مختلفة.
| المساحة | مخاطر الأمن السيبراني التقليدية | مخاطر أمن الذكاء الاصطناعي |
|---|---|---|
| رمز | الثغرات التي يكتبها البشر. | أنماط غير آمنة مولدة بواسطة الذكاء الاصطناعي بسرعة أعلى. |
| تبعيات | حزم معروفة بأنها عرضة للاختراق. | حزم مقترحة من الذكاء الاصطناعي، وهي عبارة عن هلوسات أو برامج خبيثة أو غير آمنة. |
| أسرار | بيانات الاعتماد عن طريق الخطأ commitتم تطويره بواسطة المطورين. | تم نسخ الأسرار إلى المطالبات أو التعليمات البرمجية المُولّدة أو السجلات. |
| الأدوات | إساءة استخدام أدوات المطورين يدويًا. | الوكلاء المستقلون الذين يسيئون استخدام الأدوات أو واجهات برمجة التطبيقات. |
| Pipelines | خطأ في التكوين CI/CD مهام سير العمل. | تغييرات سير العمل التي يُنشئها الوكيل أو التشغيل الآلي غير الآمن. |
أمثلة واقعية لمخاطر أمن الذكاء الاصطناعي
إن مخاطر أمن الذكاء الاصطناعي ليست نظرية. فهناك العديد من الأطر العامة والجهود البحثية التي تتابع هذه القضايا بشكل أكثر رسمية.
استخدم مستودع مخاطر الذكاء الاصطناعي في معهد ماساتشوستس للتكنولوجيا يُصنّف الموقع أكثر من 1,700 خطر متعلق بالذكاء الاصطناعي عبر أسباب ومجالات مختلفة. في الوقت نفسه، يُقدّم مشروع OWASP تصنيفات عملية لمخاطر تطبيقات إدارة دورة حياة البرمجيات، بما في ذلك الحقن الفوري، والكشف عن المعلومات الحساسة، ونقاط الضعف في سلسلة التوريد، والوكالة المفرطة.
بالنسبة لفرق DevSecOps، تظهر الأمثلة الأكثر صلة في مجال تسليم البرمجيات:
- أدوات الذكاء الاصطناعي التي تقترح وجود ثغرات أمنية في التعليمات البرمجية
- وكلاء الذكاء الاصطناعي يقومون بتعديل ملفات سير العمل
- الاعتمادات التي يولدها الذكاء الاصطناعي تؤدي إلى انكشاف سلسلة التوريد
- تسريب الأسرار من خلال الرسائل أو السجلات أو commits
- أدوات استدعاء سير العمل الوكيل خارج النطاق المعتمد
باختصار، تصبح مخاطر أمن الذكاء الاصطناعي أكثر خطورة عندما تتمكن أنظمة الذكاء الاصطناعي من الوصول إلى التعليمات البرمجية وبيانات الاعتماد والحزم. pipelineأو البنية التحتية.
كيفية التخفيف من مخاطر أمن الذكاء الاصطناعي عملياً
إن أفضل طريقة للحد من مخاطر أمن الذكاء الاصطناعي هي التعامل مع التطوير المدعوم بالذكاء الاصطناعي كجزء من SDLCوهذا يعني إجراء المسح المبكر، والتحقق المتكرر، وفرض السياسات في أماكن عمل المطورين فعلياً.
1. امسح الكود المُنشأ بواسطة الذكاء الاصطناعي في بيئة التطوير المتكاملة (IDE).
ينبغي للمطورين الاطلاع على ملاحظات الأمان أثناء كتابة أو قبول التعليمات البرمجية المولدة بواسطة الذكاء الاصطناعي. هذا يقلل من تشتت الانتباه ويساعد في إصلاح المشكلات قبل وصولها إلى نظام Git.
الاستخدام:
- SAST في بيئة التطوير المتكاملة
- شرح الثغرات الأمنية المضمنة
- اقتراحات إصلاح آمنة
- معالجة تراعي السياسات
يُعد هذا الأمر بالغ الأهمية بشكل خاص لمساعدي البرمجة بالذكاء الاصطناعي، حيث يمكن أن تدخل الاقتراحات غير الآمنة إلى قاعدة التعليمات البرمجية بسرعة.
2. التحقق من صحة التبعيات قبل البناء
يجب التحقق من التبعيات المقترحة بواسطة الذكاء الاصطناعي قبل تثبيتها أو نشرها. لذلك، ينبغي على الفرق تطبيق ضوابط التبعيات أثناء التطوير. CI/CD.
الاستخدام:
- SCA
- الكشف عن البرامج الضارة
- كشف عمليات انتحال الأحرف
- تسجيل نقاط EPSS
- تحليل إمكانية الوصول
- الحظر القائم على السياسات
يساعد هذا في تحديد أولويات الحزم التي تمثل مخاطر حقيقية، وليس مجرد تعرض نظري.
3. اكتشاف الأسرار وإلغاؤها تلقائيًا
يجب أن يشمل فحص البيانات السرية أكثر من مجرد شفرة المصدر. يمكن أن تكشف عمليات سير العمل المدعومة بالذكاء الاصطناعي عن بيانات الاعتماد في أماكن عديدة.
الاستخدام:
- Pre-commit مسح
- مسح سجل المستودع
- Pipeline مسح السجل
- IaC مسح
- مسح صورة الحاوية
- الإلغاء التلقائي
ونتيجة لذلك، تعمل الفرق على تقليل الوقت بين التعرض والاحتواء.
4. التنفيذ Guardrails in CI/CD
Guardrails ينبغي اتخاذ القرار بشأن ما إذا كان التغيير آمناً بما يكفي للمضي قدماً. يُعدّ الإبلاغ مفيداً، لكن الحظر ضروري في حالة المخاطر الجسيمة.
Guardrails يجب أن تغطي:
- ثغرات أمنية حرجة جديدة
- أسرار
- التبعيات الخبيثة
- الحزم غير المثبتة أو غير الموثوقة
- تغييرات غير آمنة في سير العمل
- مفقود SBOMs
- انتهاكات السياسة
بالإضافة إلى ذلك، ينبغي على الفرق أن تبدأ بوضع التقرير فقط عند الحاجة، ثم تنتقل إلى وضع الحظر مع ازدياد الثقة.
5. مراقبة سلوك أداة الوكيل
تحتاج أنظمة الذكاء الاصطناعي القائمة على الوكلاء إلى إمكانية المراقبة. إذا كان بإمكان الوكيل تعديل الملفات أو تشغيل عمليات البناء أو استدعاء واجهات برمجة التطبيقات، فيجب على الفرق معرفة ما فعله ومتى فعله وما إذا كان الإجراء متوقعًا.
رصد:
- استدعاءات الأدوات
- تغييرات ملف سير العمل
- نشاط الكتابة في المستودع
- وجهات الشبكة
- الوصول إلى الأسرار
- Pull request خلق
- Pipeline يطلق
بدون هذه الرؤية، يصبح من الصعب الوثوق باستقلالية الوكيل.
كيف تساعد شركة Xygeni في الحد من مخاطر أمن الذكاء الاصطناعي
تركز شركة Xygeni على تأمين تطوير البرمجيات المدعوم بالذكاء الاصطناعي عبر سلسلة تسليم البرمجيات بأكملها. وبدلاً من التعامل مع مخاطر الذكاء الاصطناعي كفئة منفصلة، فإنها تربط بين التعليمات البرمجية والتبعيات والأسرار. pipelineوالسياق التجاري.
فمثلا:
- SAST يساعد في الكشف المبكر عن التعليمات البرمجية غير الآمنة التي تم إنشاؤها بواسطة الذكاء الاصطناعي.
- SCA يتحقق من صحة التبعيات ويكشف عن الحزم الضارة.
- أسرار الأمن يكشف عن بيانات الاعتماد المكشوفة عبر المستودعات و pipelines.
- CI/CD الأمن والحماية يطبق السياسات قبل المضي قدماً في التغييرات غير الآمنة.
- إكتشاف عيب خلقي يحدد السلوك غير المعتاد في عمليات التطوير والتسليم.
- ASPM يربط النتائج في رؤية واحدة للمخاطر حتى تتمكن الفرق من تحديد أولويات الأمور المهمة.
هذا الأمر بالغ الأهمية لأن مخاطر أمن الذكاء الاصطناعي متعددة الطبقات بطبيعتها. قد تبدو التبعية الضعيفة، والرمز المميز المكشوف، وتغيير سير العمل غير الآمن منفصلة في أدوات محددة. ومع ذلك، فإنها مجتمعة قد تشكل مسار هجوم أوسع بكثير.
أطر إدارة مخاطر أمن الذكاء الاصطناعي التي يجب معرفتها
تساعد العديد من الأطر الفرق على تنظيم عملها.
استخدم إطار عمل NIST AI لإدارة المخاطر تساعد هذه الأداة المؤسسات على تحديد مخاطر الذكاء الاصطناعي وقياسها وإدارتها وحوكمتها. وهي مفيدة لبرامج القيادة والامتثال وإدارة المخاطر.
استخدم قائمة OWASP لأهم 10 مخاطر لتطبيقات ماجستير القانون وهو أكثر عملية لفرق أمن التطبيقات لأنه يرتبط مباشرة بالمخاطر التقنية مثل الحقن الفوري، والكشف عن البيانات الحساسة، ونقاط الضعف في سلسلة التوريد، والوكالة المفرطة.
استخدم إرشادات المركز الوطني للأمن السيبراني بشأن الذكاء الاصطناعي والأمن السيبراني يُعد هذا مفيدًا لقادة الأمن الذين يحتاجون إلى فهم كيف يُغير الذكاء الاصطناعي المخاطر السيبرانية التنظيمية.
تُظهر هذه الموارد مجتمعة نقطة واضحة واحدة: يجب إدارة أمن الذكاء الاصطناعي عبر الأشخاص والعمليات والأنظمة وسير عمل تسليم البرامج.
قائمة التحقق: كيفية الحد من مخاطر أمن الذكاء الاصطناعي
استخدم قائمة التحقق هذه كنقطة انطلاق عملية.
| منطقة التحكم | ماذا أفعل | لماذا يهم |
|---|---|---|
| الكود الذي تم إنشاؤه بواسطة الذكاء الاصطناعي | يجري SAST في بيئة التطوير المتكاملة، وعلاقات السحب، و CI/CD pipeline. | يمنع وصول التعليمات البرمجية غير الآمنة إلى بيئة الإنتاج. |
| تبعيات | استعمل SCA، اكتشاف البرامج الضارة، ونظام دعم القرار الإلكتروني، وإمكانية الوصول. | يحظر الحزم المقترحة من قبل الذكاء الاصطناعي والتي تنطوي على مخاطر. |
| أسرار | تفحص commits، السجلات، التاريخ، IaC، والحاويات. | يقلل من انكشاف بيانات الاعتماد وإساءة استخدامها. |
| CI/CD | فرض pipeline guardrails وبوابات السياسة. | يوقف عمليات البناء والنشر غير الآمنة. |
| أدوات الوكالة | مراقبة استدعاءات الأدوات، والوصول إلى واجهة برمجة التطبيقات، وتغييرات سير العمل. | يحد من الصلاحيات المفرطة والسلوك غير المتوقع. |
| إدارة المخاطر | استعمل ASPM لربط النتائج عبر الطبقات. | يساعد الفرق على التركيز على المخاطر التجارية الحقيقية. |
الوجبات السريعة الرئيسية
- أصبحت مخاطر أمن الذكاء الاصطناعي تؤثر الآن على التعليمات البرمجية والتبعيات والأسرار. pipelineوالوكلاء.
- لا تزال هناك حاجة إلى أدوات أمن التطبيقات التقليدية، ولكن يجب تشغيلها في وقت مبكر وبسياق أكبر.
- ينبغي التعامل مع التعليمات البرمجية التي تم إنشاؤها بواسطة الذكاء الاصطناعي على أنها غير موثوقة حتى يتم التحقق من صحتها.
- تحتاج عمليات سير عمل وكلاء الذكاء الاصطناعي إلى guardrails، والأذونات، وإمكانية المراقبة.
- تحتاج فرق DevSecOps إلى رؤية موحدة عبر جميع أنحاء SDLC لإدارة مخاطر الذكاء الاصطناعي بفعالية.
الأسئلة الشائعة: مخاطر أمن الذكاء الاصطناعي
ما هي مخاطر أمن الذكاء الاصطناعي؟
تُعرَّف مخاطر أمن الذكاء الاصطناعي بأنها التهديدات أو نقاط الضعف التي تظهر عند بناء أنظمة الذكاء الاصطناعي أو دمجها أو استخدامها. ويمكن أن تؤثر هذه المخاطر على النماذج والبيانات والمطالبات والبرمجيات والتبعيات وواجهات برمجة التطبيقات (APIs) و... pipelines.
ما هي أكبر المخاطر الأمنية المتعلقة بالذكاء الاصطناعي لفرق DevSecOps؟
تشمل أكبر المخاطر: التعليمات البرمجية غير الآمنة المولدة بواسطة الذكاء الاصطناعي، والتبعيات الضعيفة، وكشف الأسرار، والحقن الفوري، وصلاحيات الوكلاء المفرطة، وعدم الأمان CI/CD أتمتة.
لماذا تختلف مخاطر أمن الذكاء الاصطناعي عن مخاطر الأمن السيبراني التقليدية؟
تستطيع أنظمة الذكاء الاصطناعي توليد التعليمات البرمجية، واقتراح التبعيات، واستدعاء الأدوات، والعمل بشكل مستقل. ونتيجة لذلك، تظهر المخاطر بشكل أسرع وعبر طبقات أكثر من SDLC.
كيف يمكن للفرق تقليل مخاطر أمن الذكاء الاصطناعي؟
يمكن للفرق تقليل المخاطر عن طريق فحص التعليمات البرمجية المولدة بواسطة الذكاء الاصطناعي، والتحقق من صحة التبعيات، واكتشاف الأسرار، وفرض CI/CD guardrailsمراقبة سلوك العامل، وربط النتائج من خلال ASPM.
هل الكود المُولّد بواسطة الذكاء الاصطناعي آمن؟
لا يُعدّ الكود المُولّد بواسطة الذكاء الاصطناعي آمناً بشكل افتراضي. يجب مراجعته وفحصه واختباره والتحقق من صحته قبل استخدامه في بيئة الإنتاج.
أفكار ختامية: الحاجة إلى معالجة مخاطر أمن الذكاء الاصطناعي SDLC- عناصر التحكم في المستوى
يُغيّر الذكاء الاصطناعي سرعة وطبيعة مخاطر البرمجيات. فهو يُساعد الفرق على البناء بشكل أسرع، ولكنه يُدخل أيضاً طرقاً جديدة لدخول التعليمات البرمجية غير الآمنة، والأسرار المكشوفة، والتبعيات غير الآمنة، والأتمتة الخطرة إلى سلسلة التسليم.
لذلك، لا يمكن معالجة أمن الذكاء الاصطناعي بمجرد وضع نماذج للحوكمة أو وثائق سياسات. بل يحتاج إلى ضوابط عملية داخله. SDLCملاحظات حول بيئة التطوير المتكاملة (IDE)، SAST, SCA، كشف الأسرار، CI/CD guardrails، اكتشاف الشذوذ، و ASPMارتباط من المستوى -
الفرق التي تُدير مخاطر أمن الذكاء الاصطناعي بكفاءة لن تكون هي من تُعيق تبني الذكاء الاصطناعي، بل ستكون هي من تُنشئ طبقة الأمان المناسبة حوله.

