






إطار عمل الاستخبارات مفتوحة المصدر (OSINT) هو طريقة منظمة لاستخدام معلومات المصادر المفتوحة، والمعلومات المستقاة من الشفرات البرمجية العامة والنطاقات والسجلات، لرصد أنشطة المهاجمين قبل تحولها إلى اختراق. نادرًا ما تحدث الهجمات الحديثة دون سابق إنذار. فقبل وقت طويل من الاستغلال، يترك المهاجمون آثارًا رقمية: بيانات اعتماد مسربة، ومستودعات مستنسخة، ونطاقات مشبوهة، ومقتطفات برمجية معاد استخدامها. إن تعلم كيفية جمع هذه المعلومات وربطها وأتمتتها يُمكّننا من... فرق DevSecOps و CISتكتشف الشركات المخاطر الخفية مبكراً، وتعزز سلسلة توريد برامجها، وتستجيب للحوادث قبل تفاقمها.
ما هي استخبارات المصادر المفتوحة (OSINT)؟ نبذة تاريخية وتعريف موجز
استخبارات مفتوحة المصدر (OSINT) يشير هذا المصطلح إلى جمع المعلومات المتاحة للجمهور وتحليلها لتحديد التهديدات ونقاط الضعف والتعرضات المحتملة. في الأصل، استخدمت الهيئات الحكومية والعسكرية هذا النهج في ثمانينيات القرن الماضي في الأبحاث السياسية والدفاعية. ومع مرور الوقت، أدرك خبراء الأمن السيبراني إمكانية تطبيق المفهوم نفسه على الأنظمة البيئية الرقمية، مما يُمكّن من الكشف المبكر عن الهجمات.
سرعان ما أدرك باحثو الأمن أن البيانات المفتوحة، وسجلات النطاقات، ومستودعات الأكواد العامة، والمنتديات السرية، قد تكشف عن نشاط المهاجم قبل وقت طويل من وقوع الاختراق الفعلي. عمليًا، تعمل استخبارات المصادر المفتوحة (OSINT) الآن في جميع مراحل دورة حياة التهديد، من الاستطلاع إلى الاستجابة.
اليوم، أصبحت الاستخبارات مفتوحة المصدر (OSINT) جزءًا حيويًا من استخبارات التهديدات الحديثة وحليفًا موثوقًا به للمطورين الذين يجب عليهم حماية الكود الخاص بهم، pipelines، والتبعيات باستمرار. بمعنى آخر، تربط OSINT النقاط بين وضوح الكود والوعي بالتهديدات. ومع ذلك، نظرًا لاعتمادها على البيانات المتاحة للعامة، فقد تُسبب أيضًا تشويشًا، أو تفتقر إلى السياق الداخلي، أو إشارات سطحية يصعب تحديد أولوياتها. ونتيجة لذلك، فإن كلًا من المطورين و CISتحتاج أنظمة التشغيل إلى طرق آلية لتصفية رؤى OSINT وإثرائها والعمل عليها بشكل أسرع، مما يحول البيانات المفتوحة إلى دفاع مفيد.
تستخدم OSINT البيانات العامة من مواقع الويب وسجلات التعليمات البرمجية والمنصات الاجتماعية للكشف عن مؤشرات الاختراق ومنع الهجمات قبل وصولها إلى الإنتاج.
تطور الاستخبارات مفتوحة المصدر في مجال الأمن السيبراني
وللبدء، فإن فهم كيفية تطور الاستخبارات المفتوحة المصدر يساعد في تفسير سبب أهميتها الآن.
- المرحلة الأولى – OSINT المبكرة (ما قبل الإنترنت): جمع المحللون معلومات من الصحف والإذاعات والسجلات العامة لتفسير الأحداث الجيوسياسية. في ذلك الوقت، كان جمع المعلومات الاستخباراتية يدويًا وبطيئًا. ومع ذلك، فقد أرسى أسسًا لتحليل منظم.
- المرحلة الثانية – استخبارات شبكة الإنترنت المفتوحة المصدر (2000 – 2010): باستخدام قواعد بيانات WHOIS، وسجلات DNS، ومحركات البحث المبكرة، بدأ المحققون برسم خرائط النطاقات وتتبع البنية التحتية للتصيد الاحتيالي. بالإضافة إلى ذلك، أدى توسع المجتمعات الإلكترونية إلى خلق قنوات جديدة لمراقبة سلوك المهاجمين مباشرةً. ونتيجةً لذلك،, أصبحت OSINT أسرع وأوسع وأكثر تعاونًا.
- المرحلة الثالثة – استخبارات المصادر المفتوحة الرقمية (2010 – حتى اليوم): يصل الذكاء الاصطناعي الحديث الآن إلى الخدمات السحابية، ووسائل التواصل الاجتماعي، ومنصات المطورين مثل GitHub وnpm وDocker Hub. علاوة على ذلك، تُمكّن الأتمتة والتعلم الآلي وواجهات برمجة التطبيقات (APIs) من تحقيق ترابط واسع النطاق. ونتيجةً لذلك، تحوّلت استخبارات المصادر المفتوحة (OSINT) من البحث اليدوي البطيء إلى المراقبة الرقمية المستمرة، وهي قدرة بالغة الأهمية الآن لأمن التطبيقات وحماية سلسلة توريد البرمجيات. عمليًا، يعني هذا التطور اكتشاف التهديدات قبل وصولها إلى مرحلة الإنتاج.
كيف يعمل إطار عمل OSINT
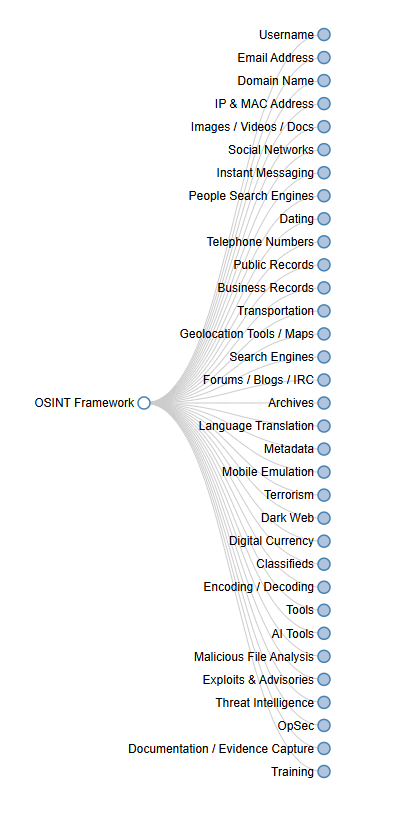
إطار عمل الاستخبارات مفتوحة المصدر (OSINT) هو فهرس منظم للأدوات ومصادر البيانات، مصنفة في فئات مثل استخبارات المجال، والشبكات الاجتماعية، ومراقبة الإنترنت المظلم، وتحليل الشفرة. يتيح تنظيم المعلومات بهذه الطريقة للمحللين والمطورين العثور على أدوات الاستخبارات مفتوحة المصدر المناسبة لمهمة معينة بدلاً من البحث من الصفر.
تتبع فرق الأمن عادةً دورة قابلة للتكرار عند تطبيق الإطار:
- اجمع بيانات. جمع المؤشرات من المستودعات أو السجلات أو مصادر البيانات المفتوحة.
- ربط الإشارات. ربط المجالات أو التجزئات أو بيانات الاعتماد المسربة عبر مصادر متعددة.
- تصرف بسرعة. إعطاء الأولوية للإصلاح أو أتمتة التنبيهات مباشرة من خلال CI/CD مهام سير العمل.
إطار عمل الاستخبارات مفتوحة المصدر ليس مجرد أداة واحدة، بل هو منهجية منظمة تُنظّم مئات مصادر المعلومات الاستخباراتية مفتوحة المصدر. وبدلاً من إجراء عمليات بحث يدوية في كل مصدر على حدة، تستخدم فرق الأمن هذا الإطار لدمج البيانات من أدوات مثل SpiderFoot وShodan وTheHarvester، ما يحوّل المعلومات المتناثرة إلى معلومات قابلة للتنفيذ.
يمكن لمهندس DevSecOps أتمتة هذه العملية عن طريق ربط واجهات برمجة التطبيقات من هذه المصادر مباشرةً بـ CI/CD pipelineلذا فإن تسريب بيانات الاعتماد أو كشف الأصول يؤدي إلى إطلاق تنبيه قبل النشر، وليس بعده.
هذه هي الفكرة الأساسية: إطار عمل OSINT يحول المعلومات الاستخباراتية العامة إلى سير عمل آلي قابل للتكرار، وهذا بالضبط ما يأخذه Xygeni إلى أبعد من ذلك.
باختصار، يقدم إطار عمل OSINT نموذجًا لتحويل الاستخبارات العامة إلى سير عمل آلي قابل للتكرار، وهذا أمر مهم للغاية.cisحيث يأخذ Xygeni المفهوم إلى أبعد من ذلك.
كيفية CISيستخدم المطورون وأنظمة التشغيل ذكاء المصدر المفتوح
في عمل CISقادة أنظمة التشغيل والأمن
- راقب تعرض العلامة التجارية، وبيانات الاعتماد المسربة، ومستودعات البيانات المستنسخة.
- قم بمراجعة نتائج OSINT مع قواعد بيانات الثغرات الأمنية لتوجيه أولويات التصحيح.
- ربط الاستخبارات الخارجية بالقياس عن بعد الداخلي للحصول على تقييم دقيق للمخاطر.
- قم بالإبلاغ عن نتائج قابلة للقياس، مثل التعرضات المغلقة أو أسطح الهجوم المخفضة، لإظهار عائد الاستثمار.
للمطورين وفرق DevSecOps
- تفحص commits للأسرار والرموز المشفرة.
- اكتشف التبعيات المطبعية أو الضارة في npm أو PyPI أو Maven.
- تلقي التنبيهات عند ظهور أسماء المؤسسات أو المستودعات في موجزات التهديدات الخارجية.
- دمج عمليات البحث OSINT في CI/CD pipelines للرؤية الآلية.
في نهاية المطاف، توفر OSINT لكل أصحاب المصلحة عدسة مشتركة حول مشهد التهديد، بدءًا من المسؤولين التنفيذيين dashboards إلى محطات المطور.
فوائد استخبارات المصدر المفتوح لفرق الأمن
| بينيفت كوزميتيكس | كيف يساعد |
|---|---|
| كشف مبكر | حدد الثغرات أو التسريبات أو الاحتيالات قبل أن يستخدمها المهاجمون كسلاح. |
| وضوح | رسم خريطة للأصول الخارجية خارج نطاق الماسحات الضوئية التقليدية. |
| ارتباط | قم بإثراء التنبيهات بسياق التهديد الخارجي لتحديد أولويات الإصلاحات. |
| أتمتة | جدولة عمليات البحث OSINT أو ربط واجهات برمجة التطبيقات في pipelines. |
| التعاون: | شارك المعلومات التي تم التحقق منها مع مجتمع الأمن الأوسع. |
مفتاح الوجبات الجاهزة:
تضيف ذكاءات المصدر المفتوح الرؤية والسرعة، مما يساعد الفرق على التركيز على التهديدات الحقيقية بدلاً من الضوضاء.
أفضل أدوات الاستخبارات مفتوحة المصدر وكيف تطبق Xygeni مبادئها
تساعد أدوات الاستخبارات مفتوحة المصدر فرق الأمن على تحويل البيانات العامة إلى سياق عملي. على سبيل المثال، لطالما دعمت أدوات مثل Maltego وSpiderFoot وShodan المحللين في رسم خرائط البنية التحتية واكتشاف الأصول المعرضة للخطر. ومع ذلك، تتطلب هذه الحلول عادةً إعدادًا يدويًا واهتمامًا مستمرًا، وهو ما لا يتناسب مع التقنيات الحديثة. CI/CD البيئات.
- Maltego:يتيح تحليل الارتباط المرئي لرسم خريطة للعلاقات بين المجالات وعناوين IP والمؤسسات.
- سبايدر فوت:يقوم بأتمتة المسح عبر مئات المصادر العامة وواجهات برمجة التطبيقات.
- الحاصدة:يجمع المجالات الفرعية ورسائل البريد الإلكتروني واللافتات — وهو مثالي للاستطلاع واكتشاف الأصول.
- الحزام الأسود:يقوم بفحص الإنترنت بحثًا عن الأجهزة المعرضة للخطر، والمنافذ المفتوحة، والبرامج القديمة.
- Censys:يقوم بالبحث عن المضيفين والشهادات المتصلة بالإنترنت وتحليلها على نطاق واسع.
- جيتروب:يكتشف الأسرار والرموز المسربة داخل مستودعات Git.
- ترافل هوج:يبحث عن سلاسل عالية الإنتروبيا وبيانات الاعتماد المسربة عبر سجلات Git.
توضح هذه الأدوات معًا كيف تكشف استخبارات المصادر المفتوحة (OSINT) عن نفس الرؤية الخارجية التي يستغلها المهاجمون غالبًا. ومع ذلك، إن إدارتها بشكل فردي قد تستغرق وقتًا طويلاً بالنسبة للمطورين الذين يركزون على السرعة والتسليم.
كيف يوفر Xygeni OSINT لـ DevSecOps
على النقيض من أدوات الاستخبارات التقليدية مفتوحة المصدر، تقوم Xygeni بدمج نفس تقنيات الذكاء هذه مباشرةً في سير عمل التطوير. بدلاً من تشغيل البرامج النصية المنفصلة أو dashboards, الفرق تحصل على رؤى مستمرة داخل CI/CD pipelines، ومستودعات البرامج، وبيئات التطوير المتكاملة.
على وجه التحديد:
- زيجيني نظام الإنذار المبكر يقوم بمراقبة السجلات المفتوحة (npm، PyPI، Maven) بحثًا عن الحزم الضارة أو المطبعية، وذلك باتباع مراقبة التهديدات بأسلوب OSINT.
- لها كشف الأسرار يقوم المحرك بتحديد الرموز وبيانات الاعتماد المكشوفة في الكود العام، وهو نفس المبدأ وراء Gitrob وTruffleHog، ولكن بشكل آلي بالكامل.
- إكتشاف عيب خلقي يقوم بشكل مستمر بربط سلوك المستودع وتغييرات التبعية وتعديلات سير العمل للإشارة إلى النشاط المشبوه قبل تصاعد الهجوم.
- عبر تحليل إمكانية الوصول والاستغلال, تعطي Xygeni الأولوية للنتائج التي تهم حقًا، من خلال الجمع بين سياق OSINT ورؤية وقت التشغيل.
بالإضافة إلى ذلك، يتم إثراء كل هذه المعلومات الاستخباراتية بمصادر بيانات خارجية، ومعلومات CVE، وقياس عن بعد من السجل، مما يخلق حلقة تغذية مرتدة كاملة بين المعلومات الاستخباراتية المفتوحة وموقف الأمن الداخلي.
باختصار:
تقوم Xygeni بتحويل OSINT من نموذج بحث يدوي إلى طبقة دفاع آلية، مما يوفر معلومات استخباراتية مستمرة وقابلة للتنفيذ مباشرة داخل DevOps pipelines.
دمج إطار عمل OSINT في سير عمل DevSecOps
جمع المعلومات الاستخباراتية يدويًا لا يتسع نطاقه. لذلك، دمج الأتمتة القائمة على إطار عمل OSINT ضمن pipelineيضمن تحديث معلومات الأمان تلقائيًا مع تغير الكود.
مثال على التكامل خطوة بخطوة:
- مراقبة المستودعات: تشغيل فحص سري hooks والتحقق من التبعية لكل commit.
- ربط النتائج: قم بإرسال النتائج إلى SIEM أو Slack أو Jira باستخدام بيانات OSINT السياقية.
- ضبط التنبيهات: قم بتشغيل الاستجابات التلقائية عندما تتطابق المؤشرات الجديدة مع الأصول الداخلية.
- إعطاء الأولوية للإصلاحات: دمج SCA و SAST النتائج مع تحليل إمكانية الوصول والاستغلال من أجل المعالجة الأكثر ذكاءً.
علاوة على ذلك، فإن تكاملات Xygeni تجعل هذه الخطوات سلسة، مما يزيل الحاجة إلى الارتباط اليدوي أو الخارجي dashboardونتيجة لذلك، أصبح استخبارات المصدر المفتوح جزءًا من كل عملية بناء ودمج ونشر بشكل افتراضي.
التحديات والاعتبارات الأخلاقية
على الرغم من قوة OSINT، إلا أنه يجب استخدامها دائمًا بطريقة مسؤولة. لهذا السبب، ينبغي للفرق أن:
- التحقق من صحة المصادر: التحقق المتبادل من المعلومات الاستخباراتية لمنع النتائج الإيجابية الكاذبة.
- احترام الخصوصية: الالتزام بقواعد حماية البيانات العامة (GDPR) وقانون خصوصية المستهلك في كاليفورنيا (CCPA) وقواعد الأمن الداخلي.
- تجنب الإفراط في التجميع: اجمع فقط ما يلزم للحصول على رؤى أمنية قابلة للتنفيذ.
- الحفاظ على النزاهة: مراقبة وتحليل الأنظمة دون وصول غير مصرح به.
دراسة حالة مصغرة: اكتشاف رمز مسرب باستخدام مبادئ OSINT
- الأسبوع شنومكس: يتيح مهندس DevOps تكامل Early Warning الخاص بـ Xygeni لمراقبة GitHub بحثًا عن مراجع الشركة والتسريبات المحتملة.
- الأسبوع شنومكس: يقوم النظام تلقائيًا بوضع علامة على مستودع عام يعرض مفتاح AWS المستخدم في الاختبار pipeline.
- الأسبوع شنومكس: عبر CI/CD الأتمتة، يتم إلغاء الرمز، وهو آمن pull request يحل محله، ويتم تسجيل الحادث للتدقيق.
النتيجة: انخفضت فترة التعرض من ٢٤ ساعة إلى أقل من ١٥ دقيقة. بمعنى آخر، حوّلت الرؤية القائمة على استخبارات الشبكة المفتوحة (OSINT) وأتمتة Xygeni أي اختراق محتمل إلى حدث عادي.
ونتيجة لذلك، يوضح هذا المثال كيفية تطبيق مبادئ OSINT داخل DevOps pipelineيمنح هذا الأمر الفرق نفس الوعي الذي كان مقتصرًا في السابق على محللي التهديدات المتخصصين.
استخبارات المصادر المفتوحة (OSINT) مقابل استخبارات التهديدات التقليدية
| البعد | OSINT (مدفوعة بالمجتمع) | الأعلاف التقليدية (التي يقودها البائع) |
|---|---|---|
| مصدر البيانات | المعلومات المتاحة للجمهور | البيانات الملكية أو القائمة على الاشتراك |
| التكلفة | غالبًا ما تكون مجانية / مفتوحة | عادة تجارية |
| تحديث التردد | في الوقت الفعلي عبر واجهات برمجة التطبيقات والمجتمع | تحديثات دورية للبائعين |
| التخصيص | قابلة للتكيف بشكل كامل مع DevSecOps pipelines | يقتصر على واجهة برمجة التطبيقات للبائع |
| مجال | واسع النطاق - يغطي الكود والبنية الأساسية والبيانات الاجتماعية | التركيز على البرامج الضارة المعروفة أو موجزات IOC |
لذلك، تعمل OSINT على استكمال استخبارات التهديدات التقليدية، وليس استبدالها، من خلال سد فجوات الرؤية وإضافة المرونة لفرق التطوير.
لماذا يُعد إطار عمل الاستخبارات مفتوحة المصدر (OSINT) مهمًا لأمن التطبيقات، في المستقبل؟
مع اتساع نطاق الهجمات، يصبح السياق بنفس أهمية الكشف. يوفر إطار عمل الاستخبارات مفتوحة المصدر وأدوات الاستخبارات الحديثة مفتوحة المصدر هذا السياق، موضحًا كيف تبدو مؤسستك من وجهة نظر المهاجم.
بفضل دمج الأتمتة والربط بين البيانات، توفر الاستخبارات مفتوحة المصدر (OSINT) معلومات آنية لا تستطيع الماسحات الضوئية التقليدية الوصول إليها بمفردها. تحمي أنظمة كشف ومنع الاختراقات ما يحدث داخل بيئتك، بينما تحمي الاستخبارات مفتوحة المصدر ما هو مرئي خارجها، بدءًا من الشفرة البرمجية العامة وصولًا إلى النطاقات المنسية.
تحوّل الاستخبارات مفتوحة المصدر المراقبة السلبية إلى دفاع استباقي، وإطار عمل الاستخبارات مفتوحة المصدر هو ما يجعل ذلك قابلاً للتكرار بدلاً من كونه بحثًا لمرة واحدة.
أنظر كيف زيجيني يقوم هذا التطبيق بأتمتة مبادئ الاستخبارات مفتوحة المصدر هذه مباشرة داخل جهازك. pipelineق أدناه.

الأسئلة الشائعة
ما هو إطار عمل الاستخبارات مفتوحة المصدر (OSINT)؟
إطار عمل OSINT هو فهرس منظم لأدوات ومصادر بيانات الاستخبارات مفتوحة المصدر، مصنف حسب الفئة (استخبارات المجال، والمنصات الاجتماعية، ومستودعات التعليمات البرمجية، ومراقبة الويب المظلم)، مما يساعد المحللين والمطورين في العثور على الأداة المناسبة لتحقيق معين بدلاً من البحث من الصفر.
ما هي استخدامات المعلومات مفتوحة المصدر في مجال الأمن السيبراني؟
تُستخدم المعلومات الاستخباراتية مفتوحة المصدر للكشف عن بيانات الاعتماد المسربة، والمستودعات المستنسخة، والحزم التي تحتوي على أخطاء إملائية، والبنية التحتية المكشوفة قبل أن يستغلها المهاجمون، مما يحول البيانات المتاحة للجمهور إلى نظام إنذار مبكر.
هل إطار عمل الاستخبارات مفتوحة المصدر (OSINT) عبارة عن أداة واحدة؟
لا، إنه دليل مُصنّف للعديد من أدوات الاستخبارات مفتوحة المصدر (مثل Maltego وSpiderFoot وShodan وTheHarvester وغيرها)، وليس منتجًا واحدًا. عادةً ما تجمع الفرق بين عدة أدوات من هذه الأدوات، أو تُؤتمت نفس المبادئ داخل منصة مثل Xygeni، بدلاً من التعامل مع الإطار كتطبيق مستقل.
كيف يطبق برنامج Xygeni مبادئ الاستخبارات مفتوحة المصدر (OSINT)؟
يدمج برنامج Xygeni تقنيات على غرار تقنيات الاستخبارات مفتوحة المصدر، ومراقبة السجلات، واكتشاف الأسرار، وربط الحالات الشاذة، مباشرة في CI/CD pipelineوالمستودعات، لذا فإن نفس مستوى الرؤية الذي توفره أدوات ذكاء المصادر المفتوحة يدويًا يحدث تلقائيًا مع كل commit.
