





مرحبًا بكم في أحدث إصدار من ملخص شيفرة زيجيني الخبيثة (إصدار شهري)مرة أخرى، قام فريق الأمن لدينا بتحليل بيانات تتبع الطرود الحقيقية عبر السجلات العامة لتحديد ما تغفله الماسحات الضوئية التقليدية في كثير من الأحيان: برمجيات خبيثة مصممة للاندماج في سير عمل المطورين الموثوق بهم.
خلال الأسابيع القليلة الماضية، أكدنا أكثر من 260 حزمة خبيثة، في المقام الأول عبر الآلية الوقائية الوطنيةمع حالات إضافية تؤثر على PyPI و VS Code و OpenVSX و Composerومع ذلك، لم يكن هذا الشهر مقتصراً على الحجم فقط.
أجرى فريق البحث لدينا تحليل معمق للتهديدات ذات التأثير الكبير، بما في ذلك:
موجات متكررة من البرامج الضارة مبنية حول أدوات داخلية مزيفة, باقات ذات طابع الذكاء الاصطناعي, وحدات الدفع وإتمام الشراء, عملاء التحليلات, مكونات الواجهة الأمامية, أدوات المطورين, Kubernetes وأدوات الحوسبة السحابية, إضافات VS Code و OpenVSX، وتكرار إصدارات البرامج ضمن نفس مجموعات الحزم.
مجموعات نشر خبيثة منسقة تسيء استخدام أنماط تسمية تشبه العلامات التجارية الموثوقة, enterpriseأسماء الحزم المواجهة, أساسيات واجهة المستخدم, حزم تطوير البرامج للويب, مستكشفات المكوناتو مساحات الأسماء ذات النمط الداخلي مصمم ليتكامل بسلاسة مع عملية تسليم البرمجيات الحقيقية pipelines.
لم تكن هذه الأمور بسيطة محاولات انتحال الأحرفلقد شاركوا أنماط إساءة استخدام بيانات الاعتماد, التلاعب بسلسلة التوريد, إساءة استخدام مساحة الاسم بشكل متكررو موجات نشر خبيثة مصمم للتأثير على الواقع CI/CD pipelines و بيئات الإنتاج.
وبالإضافة إلى هذه التحقيقات، استمرت الموجات الأخيرة في إظهار النشر المدفوع بالأتمتة, تضخيم النسخة العدوانية, أنماط انتحال هوية الأدوات الداخليةو تجميع الحزم عبر الأسماء ذات الصلةإلى جانب التكتيكات الكلاسيكية مثل typosquatting, ارتباك التبعيةو تسرب البياناتيبقى الهدف ثابتاً: تجاوز قواعد الثقة واختراق أنظمة المطورين بهدوء قبل اكتشافها.
يُعد هذا التحديث الشهري جزءًا من عملنا المستمر تقرير البرامج الضارة، حيث ننشر نتائج مؤكدة، يتأكد التهديدات الناشئة، وتوفير ذكاء عملي للمساعدة فرق DevSecOps البقاء في المقدمة مخاطر سلسلة التوريد.
للاطلاع على السياق الكامل لكل حزمة خبيثة تم تحليلها هذا الشهر، استكشف الملف الكامل ملخص التعليمات البرمجية الضارة.
الأسبوع 4: تم اكتشاف أكثر من 100 حزم
| النظام الإيكولوجي | فئة الإشتراك | التاريخ |
|---|---|---|
| الآلية الوقائية الوطنية | pa-marked:99.1.10 | أبريل 27، 2026 |
| بايبي | moonbit-locale-compat:0.2.3 | أبريل 27، 2026 |
| الآلية الوقائية الوطنية | @alfa.life.mapp/app.web:99.0.13 | أبريل 27، 2026 |
| الآلية الوقائية الوطنية | @sbt_gitverse/analytics-client:99.0.1 | أبريل 27، 2026 |
| الآلية الوقائية الوطنية | @frengki0707/google-cloud-clone:1.33.1 | أبريل 27، 2026 |
| الآلية الوقائية الوطنية | @alfa.life.mapp/app.web:99.0.14 | أبريل 27، 2026 |
| الآلية الوقائية الوطنية | @tochka-ui/foundation:99.0.2 | أبريل 27، 2026 |
| أوبن في إس إكس | arcane-spark/ubel:0.1.0 | أبريل 28، 2026 |
| الآلية الوقائية الوطنية | @2011-08-19/n:99.9.9 | أبريل 28، 2026 |
| الآلية الوقائية الوطنية | @frengki0707/google-cloud-clone:1.38.0 | أبريل 27، 2026 |
الأسبوع 3: تم اكتشاف أكثر من 45 حزم
| النظام الإيكولوجي | فئة الإشتراك | التاريخ |
|---|---|---|
| الآلية الوقائية الوطنية | sn3akysnak3-test:1.1.1 | أبريل 17، 2026 |
| الآلية الوقائية الوطنية | node-red-contrib-yolo-object-detection:9.1.11 | أبريل 17، 2026 |
| الآلية الوقائية الوطنية | node-red-contrib-yolo-object-detection:9.1.12 | أبريل 17، 2026 |
| vscode | ptah-coding-orchestra:0.2.18 | أبريل 17، 2026 |
| بايبي | deathstar-ai:0.19.9 | أبريل 17، 2026 |
| الآلية الوقائية الوطنية | wazir-xlocaletstnpm:9.9.2 | أبريل 20، 2026 |
| بايبي | notrandompacketname:0.1.12 | أبريل 20، 2026 |
| الآلية الوقائية الوطنية | pocbitbarrontest:1.0.0 | أبريل 20، 2026 |
| الآلية الوقائية الوطنية | ac-sasskit-internal:100.0.12 | أبريل 21، 2026 |
| الآلية الوقائية الوطنية | sy-editor-v3:8.0.0 | أبريل 19، 2026 |
الأسبوع 2: تم اكتشاف أكثر من 50 حزم
| النظام الإيكولوجي | فئة الإشتراك | التاريخ |
|---|---|---|
| الآلية الوقائية الوطنية | admin0911:1.0.23 | أبريل 14، 2026 |
| الآلية الوقائية الوطنية | admin0911:1.0.47 | أبريل 14، 2026 |
| الآلية الوقائية الوطنية | admin0911:1.0.59 | أبريل 14، 2026 |
| الآلية الوقائية الوطنية | @searchos/bot-proxy:0.1.4 | أبريل 10، 2026 |
| الآلية الوقائية الوطنية | بايدو-تي:1.0.0 | أبريل 10، 2026 |
| أوبن في إس إكس | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.1 | أبريل 11، 2026 |
| أوبن في إس إكس | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.3 | أبريل 11، 2026 |
| أوبن في إس إكس | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.4 | أبريل 11، 2026 |
| الآلية الوقائية الوطنية | @genoma-ui/components:99.99.2 | أبريل 11، 2026 |
| الآلية الوقائية الوطنية | paysafe-payments-sdk-common:99.0.0 | أبريل 13، 2026 |
الأسبوع الأول: اكتشاف أكثر من 45 طردًا
| النظام الإيكولوجي | فئة الإشتراك | التاريخ |
|---|---|---|
| الآلية الوقائية الوطنية | strapi-plugin-finseven:3.6.8 | أبريل 08، 2026 |
| الآلية الوقائية الوطنية | romi-bot:0.1.6 | أبريل 03، 2026 |
| الآلية الوقائية الوطنية | romi-bot:0.1.5 | أبريل 03، 2026 |
| الآلية الوقائية الوطنية | one-translations:99.0.0 | أبريل 03، 2026 |
| الآلية الوقائية الوطنية | okx-data:9999.1.0 | أبريل 03، 2026 |
| الآلية الوقائية الوطنية | okxglobal:9999.1.0 | أبريل 03، 2026 |
| الآلية الوقائية الوطنية | serverless-env-helpers:1.0.1 | أبريل 03، 2026 |
| الآلية الوقائية الوطنية | serverless-env-helpers:1.0.5 | أبريل 03، 2026 |
| الآلية الوقائية الوطنية | serverless-env-helpers:1.0.6 | أبريل 03، 2026 |
| الآلية الوقائية الوطنية | coviu-client:9.9.9 | أبريل 04، 2026 |
قم بتأمين تبعياتك مفتوحة المصدر ضد الثغرات الأمنية والتعليمات البرمجية الضارة
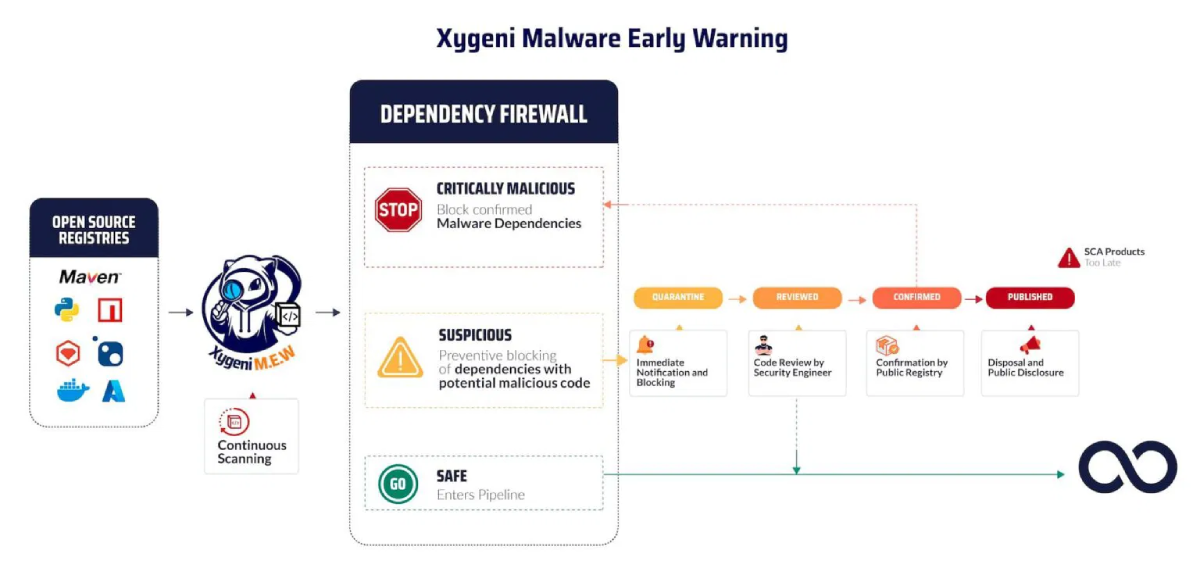
لم تعد البرمجيات الخبيثة مجرد خطر نظري، بل إنها تختبئ بالفعل في الحزم العامة. الكشف المبكر عن البرامج الضارة من خلال Xygeniيمكنك تقليل التعرض عن طريق اكتشاف التهديدات بمجرد نشرهاقبل أن يصلوا إليك pipeline.
يراقب محرك الفحص وتحديد الأولويات لدينا بشكل مستمر السجلات العامة مثل npm وPyPI. يتم حظر الحزم الضارة، ووضع علامة عليها، وتصنيفها بناءً على تأثيرها، لتعرف بالضبط ما يحتاج إلى إصلاح ومتى. سواءً كان الأمر يتعلق باختراق مطبعي، أو خلط في التبعيات، أو سرقة بيانات الاعتماد، فإننا نساعد فريقك على البقاء في الصدارة.
إذا كنت تريد رؤية كاملة للنتائج الأسبوعية والشهرية، فتحقق من الملف الكامل ملخص التعليمات البرمجية الضارة.
ابقَ آمنًا. ابقَ سريعًا. تحكّم في الأمور مع Xygeni.