






برمجيات خبيثة من نوع npm اليوم لا تزال تتطور، حيث يقوم المهاجمون بنشر الشيفرات الخبيثة, حزم npm الضارةو حزم PyPI الضارة مصممة لاستهداف سير العمل التطويري، CI/CD pipelinesوالأنظمة البيئية مفتوحة المصدر. ملخص التعليمات البرمجية الضارة هو تقرير بحثي مستمر من شركة Xygeni يتتبع ويتحقق من صحة الحزم الخبيثة الحقيقية عبر الآلية الوقائية الوطنية, PyPI, قانون VSو أوبن في إس إكس، بما في ذلك الثغرات الأمنية المؤكدة، وسارقي البيانات، وحمولات تسريب بيانات الاعتماد، وحملات البرامج الضارة الآلية متعددة الإصدارات.
يقوم فريق البحث لدينا بتحديث هذه الصفحة بانتظام. نتائج مؤكدة, مؤشرات التوافق (IOCs), الأنماط السلوكيةو التحليل الفنيونتيجة لذلك، فإن المطورين فرق أمن التطبيقاتوبذلك يستطيع مهندسو الأمن البقاء متقدمين على... برمجيات خبيثة في npm اليوم ونشاط الحزم الخبيثة الناشئة التي تؤثر على سلاسل توريد البرامج الحديثة.
NPM Malware Today: ملخص أسبوعي 24-29 أبريل 2026
وأكد الباحثون 97 حزمة ضارة عبر السجلات العامة خلال هذه الفترة.
ملاحظات مجموعة البيانات
- تم نشر معظم الطرود المؤكدة في الآلية الوقائية الوطنية
- تأثرت حالات إضافية PyPI, أوبن في إس إكسو ملحن
- نشر خبيث متكرر عبر نفس مجموعات الحزم والأسماء ذات الصلة
- أنماط الإصدارات العالية أو غير النمطية مثل 99.x, 99.9.xو 1.0.x
- استخدام قوي لـ الدفع وإتمام عملية الشراء, enterpriseعلى غرار, تطبيق ويب داخلي, تحليلات, أساسيات واجهة المستخدم, أداة المطور, موضوع السحابو المكونات ذات الصلة أنماط التسمية
- تم تصميم عدة دفعات من الإصدارات المنسقة لتبدو وكأنها تحديثات حزم برامج شرعية.
تقرير البرامج الضارة الشهري: حزم npm الخبيثة المؤكدة في أبريل 2026
مرحبًا بكم في أحدث إصدار من ملخص شيفرة زيجيني الخبيثة (إصدار شهري). في أبريل 2026أكد فريق البحث لدينا أكثر من 250 حزمة خبيثة، في المقام الأول عبر الآلية الوقائية الوطنيةمع حالات إضافية تؤثر على PyPI و VS Code و OpenVSX و Composer.
لم يقتصر شهر أبريل على حجم المبيعات فقط. إلى جانب ذلك موجات النشر المدفوعة بالأتمتة, حملات تضخيم الإصدارات العدوانية, تجميع عائلة الحزمةو انتحال هوية أداة داخليةلاحظنا بعضًا من أبرز أنماط النشر الخبيث المنسق خلال الشهر عبر:
أدوات داخلية وهمية، وحزم ذات طابع ذكاء اصطناعي، ووحدات دفع وسحب، وعملاء تحليلات، ومكونات واجهة أمامية، وأدوات تطوير، وأدوات Kubernetes والحوسبة السحابية، وامتدادات VS Code وOpenVSX، وأسماء حزم موثوقة تشبه أسماء العلامات التجارية مصممة لتندمج في عملية تسليم البرامج الحقيقية pipelines.
لم تكن هذه مجرد حوادث انتحال أسماء نطاقات بسيطة. على نطاق أوسع ابريل مجموعة البيانات، لاحظنا أنماط إساءة استخدام بيانات الاعتماد, التلاعب بسلسلة التوريد, إعادة استخدام مساحة الاسم المتكررةو نشر خبيث منسق مصمم ليتكامل مع بيئات المطورين الحقيقية وعمليات تسليم البرامج pipelines.
وواصلنا الملاحظة عبر مجموعة البيانات الأوسع. النشر متعدد الإصدارات المكتوب, مخططات إصدار متضخمة, الدفع و enterpriseتسمية ذات طابع معين, أسماء حزم ذات طابع الذكاء الاصطناعي والوكالة, انتحال هوية مكونات SDK وواجهة المستخدم, محاكاة الأدوات الداخليةوالتكتيكات الكلاسيكية مثل ارتباك التبعية و تسرب البيانات.
يُعد هذا التقرير جزءًا من عملنا المستمر ملخص التعليمات البرمجية الضارةحيث نقوم بالتحقق من صحة التهديدات الجديدة وتقديم ذكاء عملي للمساعدة فرق DevSecOps البقاء في المقدمة مخاطر سلسلة توريد البرمجيات.
| النظام الإيكولوجي | فئة الإشتراك | التاريخ |
|---|---|---|
| الآلية الوقائية الوطنية | pa-marked:99.1.10 | أبريل 27، 2026 |
| بايبي | moonbit-locale-compat:0.2.3 | أبريل 27، 2026 |
| الآلية الوقائية الوطنية | @alfa.life.mapp/app.web:99.0.13 | أبريل 27، 2026 |
| الآلية الوقائية الوطنية | @sbt_gitverse/analytics-client:99.0.1 | أبريل 27، 2026 |
| الآلية الوقائية الوطنية | @frengki0707/google-cloud-clone:1.33.1 | أبريل 27، 2026 |
| الآلية الوقائية الوطنية | @alfa.life.mapp/app.web:99.0.14 | أبريل 27، 2026 |
| الآلية الوقائية الوطنية | @tochka-ui/foundation:99.0.2 | أبريل 27، 2026 |
| أوبن في إس إكس | arcane-spark/ubel:0.1.0 | أبريل 28، 2026 |
| الآلية الوقائية الوطنية | @2011-08-19/n:99.9.9 | أبريل 28، 2026 |
| الآلية الوقائية الوطنية | @frengki0707/google-cloud-clone:1.38.0 | أبريل 27، 2026 |
كيف نكتشف الكود الضار في برامج npm الخبيثة وبرامج PyPI الخبيثة
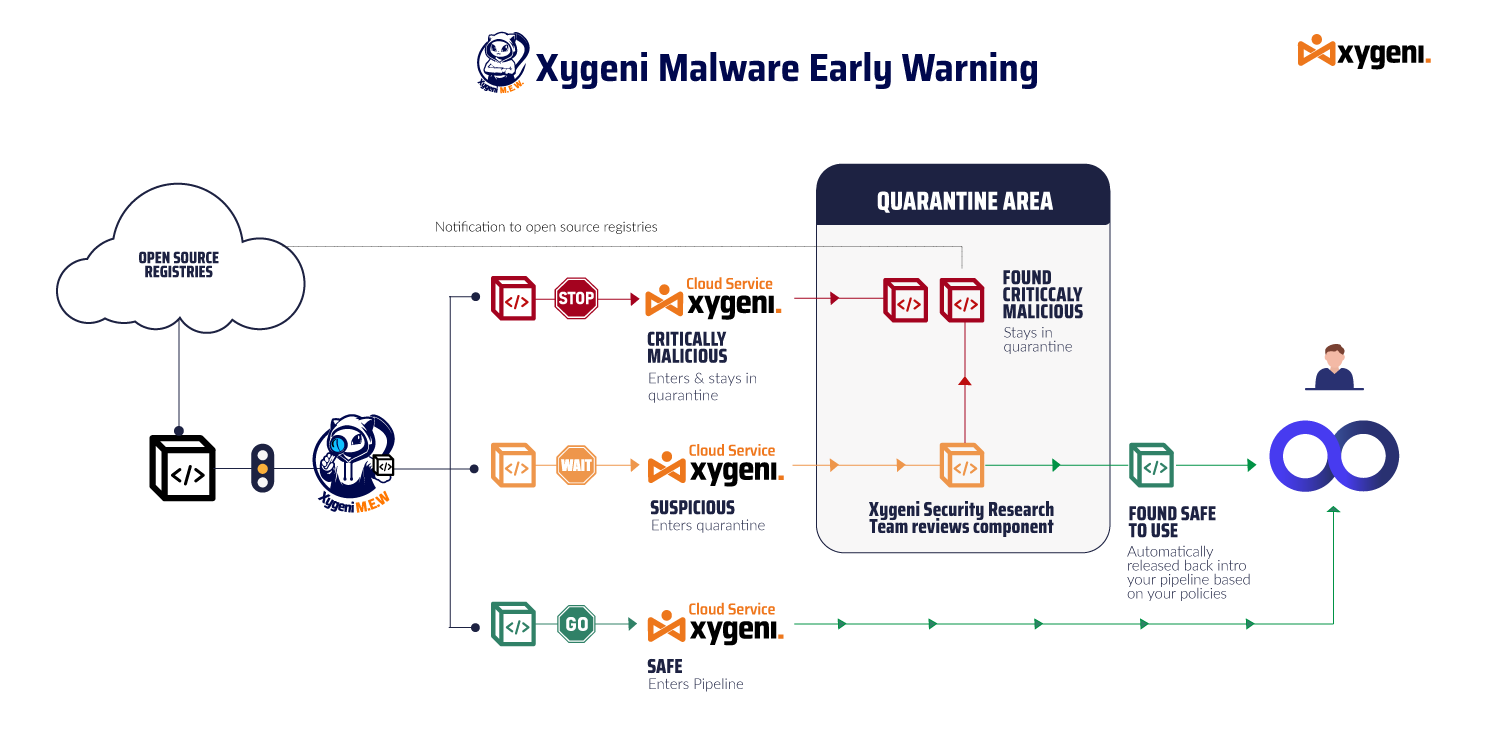
يستخدم Xygeni تقنيات متعددة الطبقات لإيقاف الأكواد الخبيثة قبل انتشارها. أولًا، يكشف تحليل الأكواد الثابتة عن أنماط التعتيم، والحمولات المخفية، وإساءة استخدام البرامج النصية. بالإضافة إلى ذلك، يحلل العزل السلوكي عمليات التثبيت. hooksوأوامر التشغيل، وحيل الثبات. علاوةً على ذلك، يُحدد كشف التعلم الآلي برمجيات NPM الخبيثة التي لا تُكتشفها برامج Pypi الخبيثة، والتي لم تتمكن ماسحات التوقيع من اكتشافها. وأخيرًا، يراقب نظام الإنذار المبكر المستودعات العامة آنيًا، ويُتحقق من النتائج، ويُنبّه فرق DevOps فورًا.
ونتيجة لذلك، تضمن هذه التركيبة للمطورين تلقي معلومات استخباراتية سريعة وقابلة للتنفيذ ومتكاملة مباشرة في CI/CD مهام سير العمل.
لماذا يجب على المطورين الاهتمام بحزم npm الضارة
نادرًا ما تنتظر التهديدات الحديثة وقت التشغيل. على سبيل المثال، غالبًا ما تُنفَّذ حزم npm الضارة أثناء التثبيت، بينما تُخفي حزم pypi الضارة تسريب الرموز أو الثغرات الأمنية. المهاجمون:
- قم بتحويل مستودعات GitHub الخاصة إلى مستودعات عامة لتكرارها.
- استخراج بيانات الاعتماد والأسرار باستخدام الحمولات المشفرة.
- استخدم محملات JavaScript المشوشة لنشر برامج الفدية أو شبكات الروبوتات.
في الواقع، ارتفعت نسبة الحزم الخبيثة مفتوحة المصدر بنسبة 156% خلال عام واحد. لذلك، تتخلف الفرق التي تعتمد فقط على التحديثات المتأخرة أو الماسحات الضوئية الأساسية عن الركب.
ما يتتبعه تقرير البرامج الضارة هذا في npm وPyPI
يعد هذا الملخص بمثابة المحور المركزي لـ:
- تم تأكيد حزم npm الخبيثة
- تم تأكيد وجود حزم ضارة من نوع pypi
- الكشف عن التعليمات البرمجية الضارة بناءً على السلوك
- الحوادث المؤكدة من السجل
- ملخصات التقارير الأسبوعية والشهرية عن البرامج الضارة
- سجل التغييرات التاريخي لجميع نتائج برامج npm الخبيثة وبرامج pypi الخبيثة
بمعنى آخر، تُوفر هذه الصفحة مرجعًا واحدًا. يُحدّث فريق البحث في Xygeni هذه الصفحة أسبوعيًا بروابط لتحليلات فنية كاملة ومؤشرات أداء GitHub.
كيفية الحماية من حزم npm الضارة وبرامج PyPI الضارة
نظرًا لهذا الخطر المتزايد، تحتاج المؤسسات إلى أكثر من مجرد عمليات فحص اعتماد أساسية. تتطلب الدفاعات القوية ضد حزم npm الضارة وحزم pypi الضارة ضوابط وقائية وتطبيقًا وقت التشغيل.
فرض عمليات التثبيت الخاصة بملف القفل فقط ضد حزم npm الضارة
استعمل npm ci or pip install --require-hashes in CI/CD.
يضمن هذا استخدام شجرة التبعيات المحددة بدقة في ملفات القفل. ونتيجةً لذلك، لا يستطيع المهاجمون إدخال نسخ معدلة أو محرفة من حزم npm الخبيثة.
فحص ما قبل التثبيت بحثًا عن البرامج الضارة npm والبرامج الضارة PyPI
دمج محرك التحذير المبكر من Xygeni لفحص برامج npm الضارة وبرامج pypi الضارة قبل وصول الحزم إلى بيئتك.
علاوة على ذلك، الكشف عن المشتبه بهم postinstall البرامج النصية، أو المحملات المشوشة، أو عناوين URL C2 المبرمجة.
Guardrails لحظر عمليات البناء باستخدام التعليمات البرمجية الضارة
بكج guardrails فشل عمليات البناء تلقائيًا إذا تم اكتشاف حزم npm ضارة أو حزم pypi ضارة.
على سبيل المثال، يُبنى break على حزم ذات صيانات غير منشورة، أو أنماط تشويش، أو تطابقات IOC. وبالتالي، لا يمر الكود الخبيث دون أن يُلاحظ.
إنشاء والتحقق من الصحة SBOMضد حزم npm الضارة وبرامج PyPI الضارة
إنشاء SBOMs (CycloneDX، SPDX) لكل بناء.
بعد ذلك، قم بالمقارنة مع حزم npm الخبيثة المعروفة وموجزات البرامج الضارة pypi لتتبع التبعيات المباشرة والانتقالية.
حماية بيانات الاعتماد والرموز من برامج npm Malware وبرامج PyPI Malware
تحاول العديد من حزم npm الضارة القراءة .npmrc, .pypirc، أو متغيرات البيئة.
لذلك، شغّل عمليات البناء في حاويات مُحصّنة مع كشف أدنى حد من الأسرار. بالإضافة إلى ذلك، استخدم مُديري الأسرار بدلاً من مُتغيرات البيئة لمنع إساءة استخدام الأكواد الضارة.
مراقبة تغييرات السجل والصيانة في حزم npm الضارة
في كثير من الأحيان يقوم المهاجمون باختطاف المشاريع المهجورة.
على وجه الخصوص، راقب عمليات تبديل الصيانة المفاجئة، أو قفزات الإصدارات غير المعتادة، أو النشر المفرط في برامج npm malware وpypi malware.
تدريب المطورين على اكتشاف التعليمات البرمجية الضارة في npm و PyPI
قم بتعليم الفرق كيفية اكتشاف العلامات الحمراء مثل:
- أسماء الحزم التي تحتوي على أخطاء مطبعية (
reqeustبدلا منrequest). - غير عادي
installorprepareمخطوطات. - الحزم التي تم إنشاؤها مؤخرًا بأرقام إصدار عالية بشكل مشبوه.
وفوق كل هذا، يساعد هذا الوعي على اكتشاف التعليمات البرمجية الضارة في وقت مبكر.
اكتشاف الشذوذ وقت التشغيل لحزم npm الضارة وبرامج PyPI الضارة
حتى لو تجاوزت البرامج الضارة عمليات الفحص الثابتة، فإن الكشف عنها في وقت التشغيل CI/CD يمكن أن يمسك:
- اتصالات شبكية غير متوقعة.
- تعديلات نظام الملفات خارج الدلائل المتوقعة.
- محاولات الاستمرار عبر الوظائف.
أخيرًا، يضمن هذا إيقاف تهديدات البرامج الضارة npm والبرامج الضارة pypi حتى بعد التثبيت.
من خلال الجمع بين عناصر التحكم هذه، تمنع الفرق حزم npm الضارة وحزم pypi الضارة من الوصول إلى الإنتاج على الإطلاق pipelines.
جرب أدوات الكشف عن البرامج الضارة من Xygeni
تقدم Xygeni:
- الكشف في الوقت الحقيقي عن التعليمات البرمجية الضارة، بما في ذلك البرامج الخلفية، وبرامج التجسس، وبرامج الفدية.
- على النقيض من الماسحات الضوئية الأساسية، التحليل عبر npm، وPyPI، وMaven، وNuGet، وRubyGems، والمزيد.
- حظر البناء تلقائيًا عندما يحدد تقرير البرامج الضارة المخاطر.
- رؤى قابلية الاستغلال، وفحوصات سمعة المشرف، واكتشاف الشذوذ.
كن على اطلاع
يقوم فريقنا بتحديث هذه الصفحة أسبوعيًا. لتلقي التنبيهات والتقارير المفصلة:
- الاشتراك في موقعنا النشرة الإخبارية
- تابع @XygeniSecurity على ينكدين
- ضع إشارة مرجعية لهذه الصفحة لتتبع أحدث الأخبار برامج ضارة من نوع npm و برنامج pypi الخبيث التهديدات

