






معرض للخطر مستعرض الكائنات المُدارة نقاط النهاية مثل /mob تمثل هذه الثغرات مشكلة أمنية عالية الخطورة عندما تقوم التطبيقات بنشرها بإعدادات افتراضية غير آمنة أو ضوابط وصول ضعيفة. وتنشأ هذه العيوب عادةً من خطأ في التكوين الأمني وغالباً ما تتصاعد الأمور من خلال كسر التحكم في الوصول، مما يسمح للمستخدمين غير المصرح لهم بفحص كائنات التطبيق الداخلية وتكوينه.
يصف هذا التقرير الاستشاري المشكلة، ويشرح كيف يستغلها المهاجمون، ويقدم خطوات تخفيف ملموسة تتماشى مع OWASP A05:2021 – سوء تكوين الأمان.
المكونات المتأثرة بتعرض مستعرض الكائنات المُدارة
- التطبيقات التي تكشف عن مستعرض الكائنات المُدارة
- جافا enterprise أطر العمل التي تستخدم نقاط نهاية الإدارة أو التصحيح
- البيئات حيث
/mobيظل هذا الأمر ممكناً حتى بعد انتهاء مرحلة التطوير. - الأنظمة التي تفتقر إلى نظام تفويض صارم قائم على الأدوار في واجهات الإدارة
ما هو متصفح الكائنات المُدارة ولماذا يستخدمه المطورون؟
تتيح أداة استعراض الكائنات المُدارة للمطورين فحص كائنات التطبيق الداخلية أو الخدمات أو قيم التكوين أثناء التطوير أو الاختبار. وغالبًا ما تستخدمها الفرق لتصحيح الأخطاء، والتحقق من حالة وقت التشغيل، أو استكشاف المشكلات المعقدة وإصلاحها بسرعة أكبر.
تبدأ المشاكل عندما يبقى متصفح الكائنات المُدارة مُفعّلاً بعد انتهاء مرحلة التطوير أو عندما يُطرح في السوق دون توفير الحماية اللازمة. في كثير من الأحيان، يفترض المطورون أن لا أحد يعلم بوجود هذه النقطة النهائية. مع ذلك، تقوم الماسحات الضوئية الآلية والمهاجمون بالبحث بنشاط عن مسارات الإدارة الشائعة ويكتشفونها بسهولة.
ونتيجة لذلك، يصبح مستعرض الكائنات المُدارة المكشوف بسرعة بمثابة خلل في تكوين الأمان، خاصة عندما تظل الإعدادات الافتراضية أو عمليات التحقق من الوصول الضعيفة سارية.
كيف تجعل إعدادات الأمان الخاطئة متصفحات الكائنات المُدارة خطيرة
يحدث سوء تكوين الأمان عندما تعمل الأنظمة بإعدادات افتراضية غير آمنة، أو بميزات غير ضرورية، أو بقيود غير متناسقة. ووفقًا لمعيار OWASP A05:2021 - سوء تكوين الأمان، تشمل الأسباب الشائعة واجهات إدارة مكشوفة، وغياب المصادقة، وإعدادات متساهلة للغاية.
عندما يتعلق الأمر بمستعرض الكائنات المُدارة، فإن هذا يعني غالبًا ما يلي:
- يبقى المتصفح مفعلاً في بيئة الإنتاج
- لا توجد مصادقة لحماية نقطة النهاية
- يعتمد الوصول فقط على موقع الشبكة
- تظل إعدادات تصحيح الأخطاء نشطة
- تظهر العناصر الحساسة كنص واضح
ونتيجة لذلك، يستطيع المهاجمون فحص المكونات الداخلية وقيم الإعدادات، بل وحتى البيانات السرية أحيانًا. لذا، فإن ما بدأ كأداة مفيدة لتصحيح الأخطاء يتحول إلى ثغرة أمنية خطيرة.
حيث يظهر خلل في نظام التحكم بالوصول
حتى عند إضافة فرق العمل لآلية المصادقة، غالباً ما يظهر خلل في التحكم بالوصول. على سبيل المثال، قد يسمح تطبيق ما لأي مستخدم مسجل دخوله بالوصول إلى مستعرض الكائنات المُدارة، بغض النظر عن دوره أو مستوى صلاحياته.
يؤدي هذا إلى حدوث حالات فشل كلاسيكية في التحكم بالوصول مثل:
- عمليات التحقق من الأدوار المفقودة لميزات المسؤول
- الاعتماد على قيود جانب العميل بدلاً من تطبيقها في الواجهة الخلفية
- الوصول المباشر غير الآمن إلى الكائنات
- بيانات اعتماد مشتركة عبر البيئات
عمليًا، يستطيع المستخدم ذو الصلاحيات المحدودة تصفح الملفات الداخلية ببساطة لأن النظام الخلفي لا يفرض صلاحيات الوصول المناسبة. ونتيجة لذلك، يؤدي ضعف التحكم في الوصول إلى تفاقم تأثير سوء تكوين الأمان وزيادة احتمالية حدوث اختراق خطير.
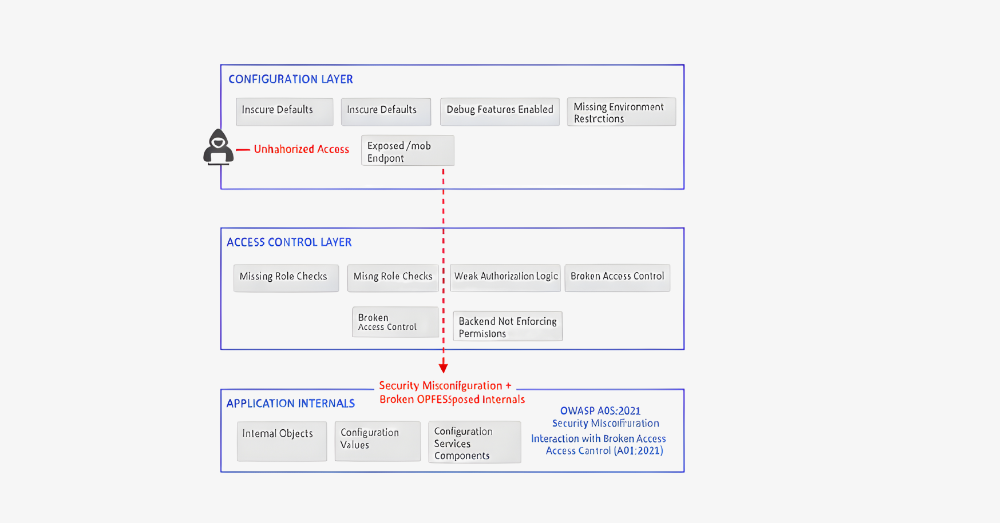
لماذا يُبرز سوء تكوين الأمان في معيار OWASP A05:2021 هذا النمط؟
OWASP يُصنّف سوء تكوين الأمان كأحد أكثر المخاطر شيوعًا والتي يُمكن الوقاية منها. ويشمل هذا التصنيف تحديدًا واجهات الإدارة المكشوفة والميزات غير الضرورية التي تُترك مُفعّلة.
يُعدّ متصفح الكائنات المُدارة المُعرّض للاختراق مثالًا مثاليًا على هذا النمط. فهو يجمع بين الإعدادات الافتراضية غير الآمنة والقيود المفقودة، وعندما يقترن ذلك بخلل في التحكم بالوصول، فإنه غالبًا ما يؤدي إلى اختراق النظام بالكامل. ولهذا السبب، تُواصل منظمة OWASP تسليط الضوء على هذه الثغرات باعتبارها أولوية قصوى للمطورين وفرق الأمن.
تبدأ المشاكل عندما يبقى متصفح الكائنات المُدارة مُفعّلاً بعد انتهاء مرحلة التطوير أو عندما يُطرح في السوق دون توفير الحماية اللازمة. في كثير من الأحيان، يفترض المطورون أن لا أحد يعلم بوجود هذه النقطة النهائية. مع ذلك، تقوم الماسحات الضوئية الآلية والمهاجمون بالبحث بنشاط عن مسارات الإدارة الشائعة ويكتشفونها بسهولة.
ونتيجة لذلك، يصبح مستعرض الكائنات المُدارة المكشوف بسرعة بمثابة خلل في تكوين الأمان، خاصة عندما تظل الإعدادات الافتراضية أو عمليات التحقق من الوصول الضعيفة سارية.
مستعرض الكائنات المُدارة و /mob نقطة النهاية
تتيح أداة استعراض الكائنات المُدارة للمطورين فحص كائنات وقت التشغيل والخدمات والتكوين لأغراض تصحيح الأخطاء أو الإدارة. غالبًا ما تُفعّلها الفرق مؤقتًا أثناء التطوير. ومع ذلك، عند إصدار التطبيق مع /mob مع استمرار نشاطها، فإنها تخلق سطح هجوم غير ضروري وخطير.
ينتج هذا الخطر عادةً عن سوء تكوين إعدادات الأمان، بما في ذلك الإعدادات الافتراضية غير الآمنة، أو غياب قيود البيئة، أو بقايا ميزات تصحيح الأخطاء. وعندما يفشل منطق التخويل في الواجهة الخلفية في فرض فحوصات صارمة للأدوار، فإن خلل التحكم في الوصول يزيد من حدة المشكلة.
ووفقاً لوكالة OWASP، OWASP A05:2021 – سوء تكوين الأمان يتضمن بشكل صريح واجهات الإدارة المكشوفة والميزات غير الضرورية كأسباب جذرية شائعة للاختراق.
سيناريو هجوم يستغل متصفح الكائنات المُدارة عبر /mob
يتبع مسار الهجوم النموذجي نمطًا يمكن التنبؤ به:
- يقوم المهاجم بفحص مسارات الإدارة الشائعة مثل
/mob - يستجيب الخادم بمتصفح كائنات مُدارة يسهل الوصول إليه.
- يقوم المهاجم بحصر الخدمات الداخلية و الكائنات المُدارة
- تصبح الإعدادات أو المنطق الحساس مرئيًا
- يقوم المهاجم بتصعيد التأثير من خلال الوظائف المكشوفة.
لا يتطلب هذا الهجوم أي استغلال متقدم. فهو يعتمد على أخطاء في التكوين تظهر بشكل متكرر في أنظمة الإنتاج.
تكوين غير آمن يؤدي إلى سوء تكوين الأمان
يُظهر التكوين التالي /mob بدون حماية وينتهك OWASP A05:2021 التوجيه.
					# Insecure configuration
mob.enabled=true
mob.path=/mob
mob.auth.required=false
تأثير:
- يعرض التطبيق متصفح الكائنات المُدارة في جميع البيئات.
- لا توجد مصادقة أو ترخيص لحماية نقطة النهاية
- يمكن لأي مستخدم يكتشف المسار تصفح الكائنات الداخلية
تكوين آمن لمنع الوصول إلى مستعرض الكائنات المُدارة
يؤدي النهج الآمن إلى تعطيل الميزة افتراضياً ويحد من الوصول إليها بشكل صارم عند الحاجة.
					# Secure configuration
mob.enabled=false
spring.profiles.active=dev
إذا اقتضت احتياجات العمل ذلك /mob في البيئات الخاضعة للرقابة، يجب تقييدها بشدة:
					mob.enabled=true
mob.path=/internal/mob
mob.auth.required=true
mob.allowed.roles=ADMIN
يقلل هذا التكوين من مساحة الهجوم ويتوافق مع أفضل الممارسات لمنع سوء تكوين الأمان.
مثال على خلل في نظام التحكم بالوصول
حتى مع تمكين المصادقة، يجب على منطق الواجهة الخلفية فرض التفويض بشكل صريح.
التحكم في الوصول غير الآمن
					@GetMapping("/mob")
public ResponseEntity<?> showMob() {
    return ResponseEntity.ok(mobService.getObjects());
}
يسمح هذا الرمز لأي مستخدم مصادق عليه أو غير مصادق عليه بالوصول إلى مستعرض الكائنات المُدارة.
التحكم في الوصول الآمن
					@PreAuthorize("hasRole('ADMIN')")
@GetMapping("/mob")
public ResponseEntity<?> showMob() {
    return ResponseEntity.ok(mobService.getObjects());
}
يفرض هذا التطبيق التفويض الصحيح ويمنع التحكم المعطل في الوصول، بغض النظر عن سلوك الواجهة الأمامية.
تأثير خلل التحكم في الوصول
قد يؤدي وجود مستعرض كائنات مُدارة مكشوف إلى ما يلي:
- الكشف عن بنية التطبيق الداخلية
- كشف قيم التكوين أو الأسرار
- تصعيد الامتيازات من خلال الخدمات الداخلية
- زيادة احتمالية اختراق النظام بالكامل
لأن هذه الإخفاقات تجمع بين سوء تكوين الأمان وضعف التحكم في الوصول، فإنها غالباً ما تؤدي إلى نتائج وخيمة.
إرشادات التخفيف من آثار خلل التحكم في الوصول
ينبغي على المطورين اتخاذ الإجراءات التالية:
- تعطيل ميزات مستعرض الكائنات المُدارة افتراضيًا
- قصر نقاط إدارة النظام على بيئات التطوير أو البيئات المعزولة.
- فرض صلاحيات قائمة على الأدوار في الواجهة الخلفية
- قم بإزالة ميزات التصحيح والإدارة من إصدارات الإنتاج
- راجع الإعدادات بانتظام عبر مختلف البيئات
هذه الخطوات تقلل بشكل مباشر من التعرض بموجب معيار OWASP A05:2021.
كيف يكتشف برنامج Xygeni متصفح الكائنات المُدارة ويمنعه
تساعد شركة Xygeni الفرق على معالجة المشكلات مستعرض الكائنات المُدارة المخاطر من خلال استهداف مشكلات التكوين والتحكم في الوصول مبكراً.
الكشف عن سوء تكوين الأمان
يقوم برنامج Xygeni بفحص التعليمات البرمجية وملفات التكوين وتعريفات البنية التحتية لتحديد نقاط نهاية الإدارة المكشوفة مثل /mobيشمل ذلك اكتشاف علامات التصحيح وميزات الإدارة والإعدادات الافتراضية غير الآمنة قبل النشر.
اكتشاف خلل في التحكم بالوصول في التعليمات البرمجية
زيجيني SAST يُحدد هذا النظام حالات عدم وجود عمليات تفويض حول نقاط النهاية الحساسة، ويُسلط الضوء على الحالات التي تفشل فيها منطق الواجهة الخلفية في فرض الأدوار أو الصلاحيات أو الوصول على مستوى الكائنات.
منع التعرض في CI و IaC
By مسح CI pipelines و IaC النماذجتضمن Xygeni عدم تفعيل نقاط نهاية الإدارة في بيئات الإنتاج.
تقليل المخاطر من خلال السياق
بدلاً من إغراق الفرق بالتنبيهات، يقوم Xygeni تعطي الأولوية للنتائج التي تكشف عن مسارات الهجوم الحقيقية، مما يساعد المطورين على إصلاح ما يهم أولاً.
الخلاصة
مستعرض الكائنات المُدارة الذي يتم عرضه من خلال /mob يُعد هذا مثالاً نموذجياً على كيفية تداخل سوء تكوين الأمان مع خلل التحكم في الوصول. فما يبدأ كميزة مفيدة لتصحيح الأخطاء سرعان ما يتحول إلى ثغرة أمنية خطيرة.
يذكرنا معيار OWASP A05:2021 بأن هذه الأخطاء لا تزال من بين أكثر الأخطاء شيوعاً والتي يمكن تجنبها. فمن خلال الأتمتة والشفافية المناسبتين، يستطيع المطورون اكتشافها مبكراً وتجنب نشر الأدوات الداخلية في بيئة الإنتاج.
بفضل Xygeni، تكتسب الفرق القدرة على اكتشاف هذه المشكلات ومنعها وإصلاحها كجزء من عملية التطوير اليومية، قبل وقت طويل من وصول المهاجمين إليها. /mob.
عن المؤلف
كتب بواسطة فاطمة Said، مدير تسويق المحتوى المتخصص في أمن التطبيقات في زيجيني للأمن.
تقوم فاطمة بإنشاء محتوى بحثي صديق للمطورين حول AppSec، ASPMوDevSecOps. تُترجم المفاهيم التقنية المعقدة إلى رؤى واضحة وقابلة للتنفيذ، تربط ابتكارات الأمن السيبراني بتأثير الأعمال.

