






في عصرنا الرقمي، تُحفّز التطبيقات الشركات، وتُحفّزها على الابتكار، وتُسهّل التواصل حول العالم. بدءًا من تطبيقات الخدمات المصرفية على الهواتف الذكية ووصولًا إلى برامج الأعمال، تلعب التطبيقات دورًا محوريًا بشكل متزايد في الحياة الشخصية والمهنية. مع هذا التنوع الكبير في الاعتماد، يأتي تأمين التطبيقات كأولوية قصوى: أمان التطبيقات، المعروف باسم AppSec. AppSec هو أسلوب حماية التطبيقات من التهديدات التي تهدف إلى استغلال الثغرات الأمنية بهدف سرقة المعلومات، أو تعطيل العمليات، أو تدمير السمعة. مع تزايد تعقيد التطبيقات، يرتفع ثمن ضعف الأمان بشكل كبير، ولذلك أصبح AppSec أساسًا لتطوير البرمجيات اليوم.
فهم أمان التطبيق
أمان التطبيقات هو الممارسات والتقنيات والعمليات المستخدمة لتجنب ثغرات تطبيقات البرمجيات واكتشافها ومعالجتها. تنشأ هذه الثغرات لأسباب متعددة، منها أخطاء البرمجة، ومشاكل التكوين، وضعف الاختبارات، أو استخدام مكتبات خارجية.
يتم تنفيذ انتهاكات المهاجمين على مثل هذه الثغرات الأمنية من خلال ممارسات مثل حقن SQL، وبرمجة النصوص عبر المواقع (XSS)، وتجاوزات المخزن المؤقت، ونقاط نهاية واجهة برمجة التطبيقات الضعيفة.
باختصار، يتعلق أمان التطبيق بجعل البرامج تتصرف كما هو متوقع حتى عند تعرضها لهجمات قذرة والحفاظ على سرية المعلومات السرية، في قطعة واحدة، وإتاحتها فقط للأطراف الموثوق بها.
لماذا يعد أمان التطبيق مهمًا
عواقب ضعف أمن التطبيقات كارثية. تُظهر الدراسات الحالية أن تكلفة اختراق البيانات تتجاوز 4 ملايين دولار في المتوسط، وأن معظم خروقات البيانات ناتجة عن ثغرات في التطبيقات. إلى جانب الخسائر المالية، تُقوّض الخروقات الأمنية ثقة العملاء، وتجذب انتباه الجهات التنظيمية، وقد تُدمّر سمعة المؤسسة.
لننظر إلى حالة اختراق شركة إيكويفاكس عام ٢٠١٧، حيث كُشفت تفاصيل حساسة للغاية لأكثر من ١٤٧ مليون شخص. نُسبت الحادثة إلى ثغرة في إطار عمل تطبيقات الويب لم تُعالج، مما يُظهر كيف أن ثغرة واحدة غُفلت عنها قد تُؤدي إلى عواقب وخيمة. فالشركات التي تُغفل أمان التطبيقات تُعرّض نفسها لخسارة ليس فقط رأس مالها، بل أيضًا سمعتها على المدى الطويل ومكانتها في السوق.
مبادئ AppSec الرئيسية
لتطوير تطبيقات آمنة، ينبغي الالتزام بمبادئ AppSec الأساسية. فهي تساعد المطورين وخبراء الأمن والمؤسسات على دمج الأمان باستخدام دورة حياة تطوير البرمجيات (SDLC).
الأمن حسب التصميم
يجب دمج الأمن في المراحل الأولى من تطوير التطبيقات، وليس كفكرة ثانوية. إن دمج مبادئ تصميم آمنة، مثل الحد الأدنى من الامتيازات، والدفاع المتعمق، وإعدادات الأمان الافتراضية، سيجعل التطبيقات منيعة ضد معظم الهجمات الشائعة. على سبيل المثال، يُقلل تحديد امتيازات المستخدم إلى الحد الأدنى من تهديدات استغلال تصعيد الامتيازات.
تقييم المخاطر المستمر
تتطور الثغرات الأمنية مع تحديثات البرامج. يتيح التقييم المستمر للمخاطر اكتشاف التهديدات المحتملة والأهداف التي تتطلب المعالجة. تُعد نمذجة التهديدات ممارسةً جيدةً تُعطي الأولوية لسيناريوهات الهجوم المحتملة على الأصول الحيوية، مما يُمكّن الفرق من حماية نفسها من الثغرات الأمنية قبل استغلالها.
ممارسات التشفير الآمنة
يُعدّ المطورون محور أمان التطبيقات. يمكن لممارسات البرمجة الآمنة، مثل التحقق من صحة المدخلات، والمعالجة الجيدة للأخطاء، وتجنب أسرار البرمجة المُعمّقة، أن تُقلّل من مساحة الهجوم بشكل كبير. تُقدّم بعض المؤسسات برامج تدريبية لتأهيل فرق البرمجة لتكون مُفكّرة في الأمن أولاً.
إدارة الثغرات الأمنية
يُعدّ فحص الثغرات الأمنية مرتين أسبوعيًا باستخدام أدوات آلية وإدارة تصحيحات ديناميكية أمرًا ضروريًا. يجب فحص المكونات مفتوحة المصدر، التي يزداد استخدامها في التطبيقات الحديثة، بانتظام بحثًا عن الثغرات الأمنية المعروفة. تعتمد المؤسسات أدوات مثل تحليل تركيب البرمجيات (SCA) حتى يتمكنوا من الوعي بتبعيات الطرف الثالث.
الاختبار والتحقق
يضمن اختبار الأمان صحة التطبيقات في مواقف متنوعة. ويشمل ذلك اختبار أمان التطبيقات الثابتة (SASTاختبار أمان التطبيقات الديناميكي (DAST)، واختبار الاختراق، وحماية التطبيقات الذاتية أثناء التشغيل (RASP). تساعد هذه الأساليب مجتمعةً على كشف الثغرات الأمنية الخفية التي يُمكن استغلالها في بيئة الإنتاج.
التهديدات الأمنية الشائعة للتطبيقات
من الضروري معرفة التهديدات الشائعة لتنفيذ إجراءات AppSec المناسبة. فيما يلي بعض أهمها: standard متجهات الهجوم:
حقن SQL
يحدث حقن SQL عند حقن مُدخلات ضارة في استعلامات قاعدة بيانات التطبيق وتعديلها. يؤدي ذلك إلى قراءة أو تعديل أو حذف غير مصرح به للبيانات. يتم تجنبه باستخدام الاستعلامات ذات المعلمات، والعبارات المُعدّة، والتحقق من صحة المُدخلات بشكل صحيح.
البرمجة النصية للمواقع المشتركة (XSS)
تستهدف هجمات XSS ثغرات تطبيقات الويب التي لا تُنقّي مدخلات المستخدم بشكل صحيح، مما يسمح للمهاجمين بحقن نصوص برمجية خبيثة. يمكن للنصوص البرمجية الخبيثة سرقة جلسات المستخدمين، أو إعادة توجيههم إلى مواقع خاطئة، أو سرقة بيانات حساسة. تشمل التدابير الوقائية ترميز المخرجات المراعي للسياق وتطبيق سياسات أمان المحتوى (CSP).
تزوير طلب عبر المواقع (CSRF)
تخدع هجمات CSRF المستخدمين للقيام بأشياء غير مرغوب فيها في تطبيقات الويب التي تم التحقق من هويتهم فيها. تتمثل الإجراءات الوقائية الفعالة في استخدام رموز مكافحة CSRF، والتحقق من صحة جلسات المستخدم، واستخدام ملفات تعريف ارتباط آمنة.
واجهات برمجة التطبيقات غير الآمنة
مع اعتماد التطبيقات بشكل متزايد على واجهات برمجة التطبيقات من أجل الوظائف والتكامل، أصبحت نقاط نهاية واجهة برمجة التطبيقات غير الآمنة هدفًا مغريًا للمهاجمين.
هجمات تجاوز سعة المخزن المؤقت
هجمات تجاوز سعة المخزن المؤقت هي عندما يكتب تطبيق بيانات إلى مخزن مؤقت أكبر من حجمه، مما يؤدي إلى الكتابة فوق ذاكرة أخرى مجاورة. يمكن للمهاجمين استغلال هذه الهجمات لتشغيل شيفرة برمجية من اختيارهم، أو التسبب في تعطل التطبيقات، أو الحصول على امتيازات إضافية. هذه الهجمات محمية من استخدام لغات الذاكرة الآمنة، وفحص الحدود، وحماية المُجمِّع تحت ستار "مكدس الكناري".
المصادقة والتفويض غير الآمنين
قد تُعرّض آليات المصادقة الضعيفة، مثل سياسات كلمات المرور الضعيفة أو المصادقة متعددة العوامل الضعيفة، للخطر. كما أن عمليات التحقق من التفويض غير الصحيحة قد تسمح للمستخدمين بأداء مهام أو الوصول إلى أشياء لا ينبغي لهم القيام بها. لذا، يلزم اتباع سلوك كلمات مرور قوي، ومصادقة متعددة العوامل، والتحكم في الوصول القائم على الأدوار (RBAC)، والتدقيق الدوري.
مخاطر مكونات الطرف الثالث
تعتمد التطبيقات الحديثة بشكل كبير على مكتبات وأطر عمل خارجية. على الرغم من سهولة استخدامها، إلا أن هذه الأجزاء قد تحتوي على نقاط ضعف خفية، مما قد يجعلها قديمة أو قد تتعرض لهجمات من قِبل المهاجمين. إدارة المخزون الحالية، وفحص الثغرات الأمنية الشائعة (CVE)، وقائمة مواد البرنامج (SBOM) أفضل الممارسات يمكن أن تتجنب مثل هذه الهجمات.
ممارسات AppSec المتقدمة – تأمين التطبيقات
لمواجهة المهاجمين المتطورين، تستخدم المؤسسات الآن بشكل متكرر ممارسات أمان التطبيقات المتقدمة.
نمذجة التهديدات ومراجعة البنية التحتية الآمنة
تحدد نمذجة التهديدات تلقائيًا نواقل الهجوم والثغرات المحتملة. وعند دمجها مع مراجعة البنية التحتية، يمكن للفرق بناء تطبيقات ذات ثغرات أقل قابلية للاستغلال. ويمكن استخدام نموذج STRIDE من مايكروسوفت أو OWASP Threat Dragon لتحقيق ذلك.
التحول اليسار الأمن
"التحول نحو أمان التطبيقات" يعني نقل الأمان إلى مرحلة مبكرة من دورة حياة تطوير البرمجيات. يتلقى المطورون تدريبًا أمنيًا، ويُفحص الكود قبل الدمج، CI/CD pipelineتتضمن اختبارات الأمان الآلية. يُقلل التحول إلى اليسار من جهد وتكلفة الإصلاح لاحقًا في الإنتاج.
الحماية الذاتية للتطبيق في وقت التشغيل (RASP)
تراقب أدوات RASP سلوك التطبيق في الوقت الفعلي وتلتقط الهجمات وتمنعها عند حدوثها. يختلف RASP عن standard حماية المحيط التي تحدث خارج التطبيق وتوفر دفاعًا فوريًا ضد الهجمات مثل حقن SQL وXSS والثغرات المنطقية.
التكامل مع DevSecOps
يتعلق DevSecOps فقط بتضمين الأمان في عملية التطوير والتشغيل. CI/CD pipelineتتضمن هذه الأنظمة الاختبار الآلي، وفحص الثغرات الأمنية، وفحص الامتثال كجزء من تصميمها. وهذا يُسهّل تعزيز التنسيق بين فرق الأمن والتطوير والعمليات لتوفير البرامج بسرعة وأمان أكبر.
أدوات وأطر عمل أمان التطبيقات
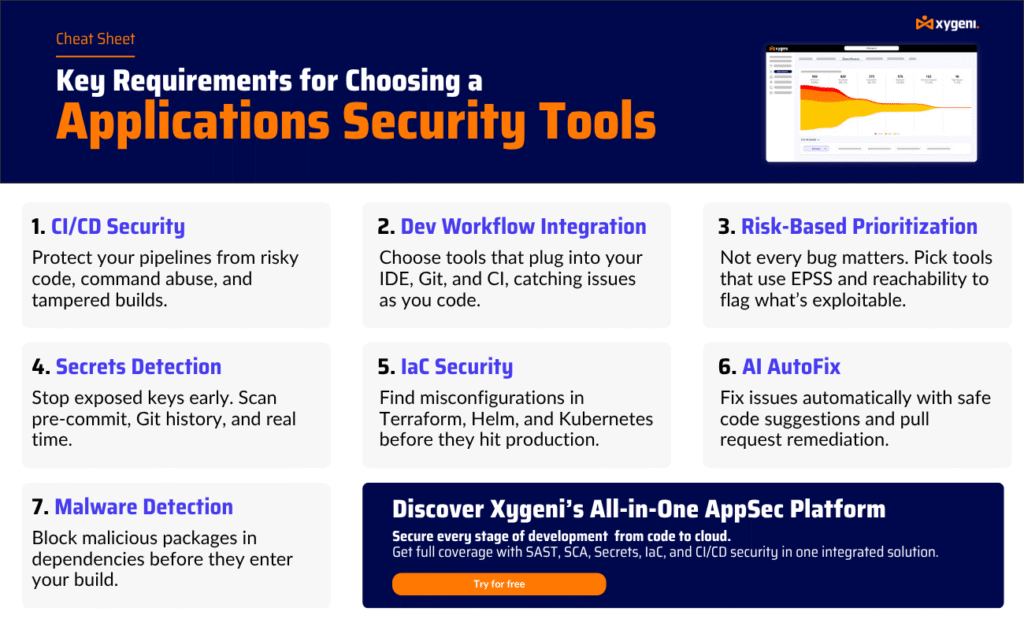
هناك مجموعة متنوعة من الأدوات والأطر التي تساعد المؤسسات في إبقاء AppSec تحت السيطرة.
اختبار أمان التطبيقات الثابتة (SAST) أدوات
SAST أدوات مسح الكود لاكتشاف العيوب دون تنفيذ البرنامج. من أمثلة ذلك Checkmarx وVeracode وSonarQube. يتم تنبيه هذه البرامج إلى عيوب مثل حقن SQL، وإلغاء التسلسل غير الآمن، وبيانات الاعتماد المُرمّزة مسبقًا قبل نشر الكود في بيئة الإنتاج.
أدوات اختبار أمان التطبيقات الديناميكية (DAST)
أدوات DAST شغّل أحدث التطبيقات لاكتشاف الثغرات الأمنية في الأنظمة النشطة. من بين الأدوات التي تُحاكي الهجمات وتُساعد في اكتشاف نقاط الضعف في المصادقة وإدارة الجلسات والتحقق من صحة المدخلات: OWASP ZAP وBurp Suite وAcunetix.
تحليل تكوين البرمجيات (SCA)
SCA أدوات ساعد في إدارة تبعيات الجهات الخارجية من خلال اكتشاف الثغرات الأمنية المعروفة في مكتبات المصدر المفتوح. Snyk وWhiteSource وBlack Duck هي بعض منها. SCA يتجنب المكتبات الأجنبية جلب المخاطر إلى تطبيقاتك.
اختبار أمان التطبيقات التفاعلية (IAST)
IAST الجسور SAST وDAST، الذي يراقب تشغيل التطبيقات مباشرةً لتوفير كشف فوري للثغرات الأمنية. يوفر هذا النظام رؤيةً شاملةً لكيفية تنفيذ الاستغلال، بالإضافة إلى أسطر التعليمات البرمجية المستخدمة بدقة، مما يُسرّع عملية الإصلاح ويجعلها أكثر دقة.
أطر العمل والمبادئ التوجيهية الأمنية
Standardيشبه أواسب العشرة الأوائل, نيست SP 800-53وISO/IEC 27034 هما نموذجان لبناء برامج AppSec قوية. تتضمنان الثغرات الأمنية الشائعة، وضوابط التحكم الموصى بها، وأفضل الممارسات لتطوير برمجيات آمنة.
الاتجاهات الجديدة في AppSec – تأمين التطبيقات
تتغير التكنولوجيا دائمًا، وبالتالي تتغير المشكلات والحلول المتعلقة بأمن التطبيقات.
الذكاء الاصطناعي والتعلم الآلي في AppSec
يُستخدم الذكاء الاصطناعي على نطاق واسع في أمان التطبيقات (AppSec) لتحليل معلومات التهديدات، والمسح التنبئي للثغرات الأمنية، واكتشاف الشذوذ. يستطيع الذكاء الاصطناعي تحديد أنماط سلوك المستخدم غير الاعتيادية أو تعديلات الترميز، والتي قد تشير إلى مخاطر أمنية محتملة، بمعدل أسرع من التحليل اليدوي، إذا قام به الأفراد بمفردهم. على سبيل المثال، يمكن لفرق من الأفراد استخدام تقارير وعروض مرئية لأمن التطبيقات (AppSec) عبر طرق مثل صانع العروض التقديمية Adobe Express AI توصيل معلومات AppSec بشكل مفيد إلى أصحاب المصلحة لتسهيل الفهم الفني والوعي التنفيذي.
الأمان السحابي الأصلي
مع ظهور الحوسبة السحابية، يزداد عدد التطبيقات التي تُستضاف في بيئات خالية من الخوادم أو حاويات. ويعني الأمان السحابي الأصلي تأمين أحمال العمل في البنى التحتية المؤقتة باستخدام تقنيات مثل منصات أمان الحاويات، وسياسات شبكة الخدمات، وأدوات حماية أحمال العمل السحابية.
نماذج أمان الثقة المعدومة
يفترض نموذج الثقة الصفرية استحالة وجود ثقة مطلقة في أي طرف داخلي أو خارجي. يجب على التطبيقات تطبيق إجراءات مصادقة وتفويض وتفتيش صارمة آنيًا عبر جميع نقاط الوصول. يضمن نموذج الثقة الصفرية أمان التطبيقات (AppSec) من خلال تقليل مساحة الهجوم واحتواء الخروقات.
أمان واجهات برمجة التطبيقات والخدمات المصغرة
تُسرّع الخدمات المصغرة وواجهات برمجة التطبيقات (APIs) عملية التطوير، لكنها تُشكّل مخاطر أمنية جديدة. يجب استخدام المصادقة الصحيحة (OAuth وJWT)، وتحديد السرعة، والتحقق من صحة المدخلات، والتسجيل لمنع إساءة استخدام واجهات برمجة التطبيقات (APIs) وانقطاع الخدمة. تُغطي بوابات واجهات برمجة التطبيقات (APIs) ومجموعات اختبارات الأمان هذه الشظايا.
دراسات الحالة: دروس مستفادة من حالات فشل AppSec في العالم الحقيقي
إن الاستفادة من الثغرات الأمنية السابقة أثبتت فائدتها في العثور على الأخطاء المتكررة والتدابير الناجحة لمواجهتها.
دراسة الحالة 1: خرق إيكويفاكس
سبق اختراق إيكويفاكس ثغرة أمنية غير مُرقّعة في نظام أباتشي ستراتس، والتي سرّبت بيانات شخصية لـ 147 مليون شخص. أهم النتائج هي تخطيط الاستجابة للحوادث، وإدارة التصحيحات الأمنية، وفحص الثغرات الأمنية.
دراسة الحالة 2: تسريب بيانات أوبر
في عام ٢٠١٦، تعرضت أوبر لاختراق حسابات ٥٧ مليون مستخدم. حقق المهاجمون ذلك عبر الحصول على بيانات اعتماد من مستودع خاص على GitHub. تُظهر هذه الحادثة أهمية إدارة بيانات الاعتماد بشكل آمن، وتدقيق مستودعات الأكواد، وتطبيق سياسات الحد الأدنى من الامتيازات.
دراسة الحالة 3: هجوم على سلسلة توريد SolarWinds
كان هجوم SolarWinds متخفيًا في صورة برمجية خبيثة مُدمجة في تحديثات البرامج، وقد تأثرت به آلاف المؤسسات. يُشير هذا إلى أهمية أمن سلسلة التوريد، والتحقق من سلامة البرمجيّات، ومراقبة مكونات الجهات الخارجية.
الخلاصة - تأمين التطبيقات هو المفتاح
لم يعد أمن التطبيقات خيارًا. إنه جزء لا يتجزأ من تأمين التطبيقات وتطوير البرمجيات ومرونة الأعمال في عالمنا اليوم. بفضل التصميم الآمن، والتقييم المستمر للمخاطر، والاختبار المناسب، ومجموعة الأدوات والمنصة المُحدثة، تستطيع الشركات تقليل نقاط الضعف وتعزيز دفاعاتها بشكل كبير. تُتيح التقنيات الجديدة، مثل الذكاء الاصطناعي، والتطوير السحابي، وبنية الثقة الصفرية، آفاقًا جديدة لتعزيز أمن التطبيقات، ولكنها تُثير أيضًا تهديدات جديدة يجب معالجتها باستمرار.
في النهاية، يُعدّ أمن التطبيقات الفعّال عمليةً مستمرة، وليس حدثًا لمرة واحدة. فهو يتطلب تعاونًا متعدد الوظائف بين فرق التطوير والأمن والعمليات، مع تطبيق أفضل الممارسات وتبني ثقافة الأمن منذ البداية. ومن خلال اتخاذ إجراءات استباقية ومنهجية، تستطيع المؤسسات إنشاء تطبيقات لا تعمل بكفاءة فحسب، بل تتميز أيضًا بالموثوقية والأمان في ظل بيئة الإنترنت التي تزداد عدائيةً يومًا بعد يوم.

