Вашата повърхност за API атаки расте с всеки изминал pull requestи повечето инструменти за API сигурност го виждат само след като е активен и приема трафик. Xygeni открива всяка крайна точка и нейните рискове в кода, преди пускането му.
Предлага се като Enterprise добавяне на
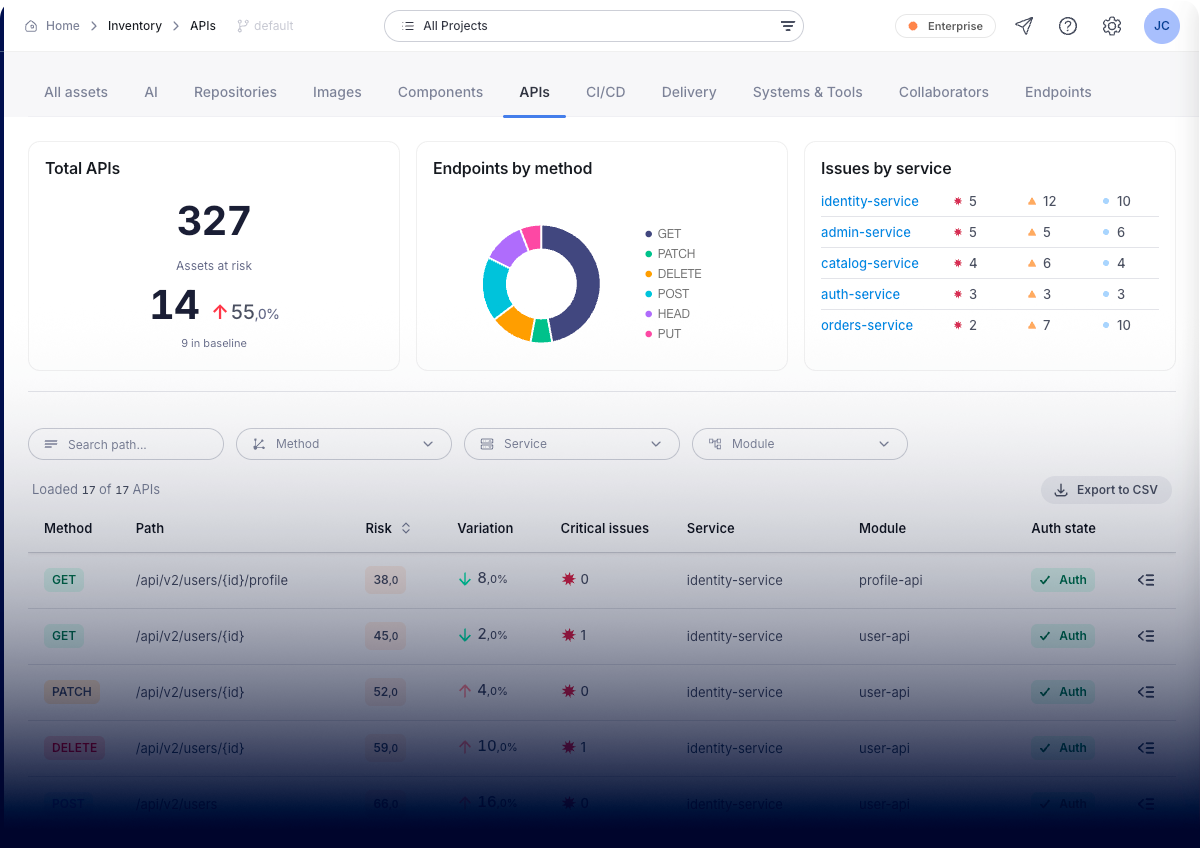
Вашата API атака е видима, картографирана и класирана.
Xygeni изгражда вашия API инвентар от изходния код на приложението и от вашите API спецификации, включително OpenAPI и Swagger, така че виждате пълната повърхност: крайните точки, които вашите екипи са документирали, и тези, които никой не е документирал.
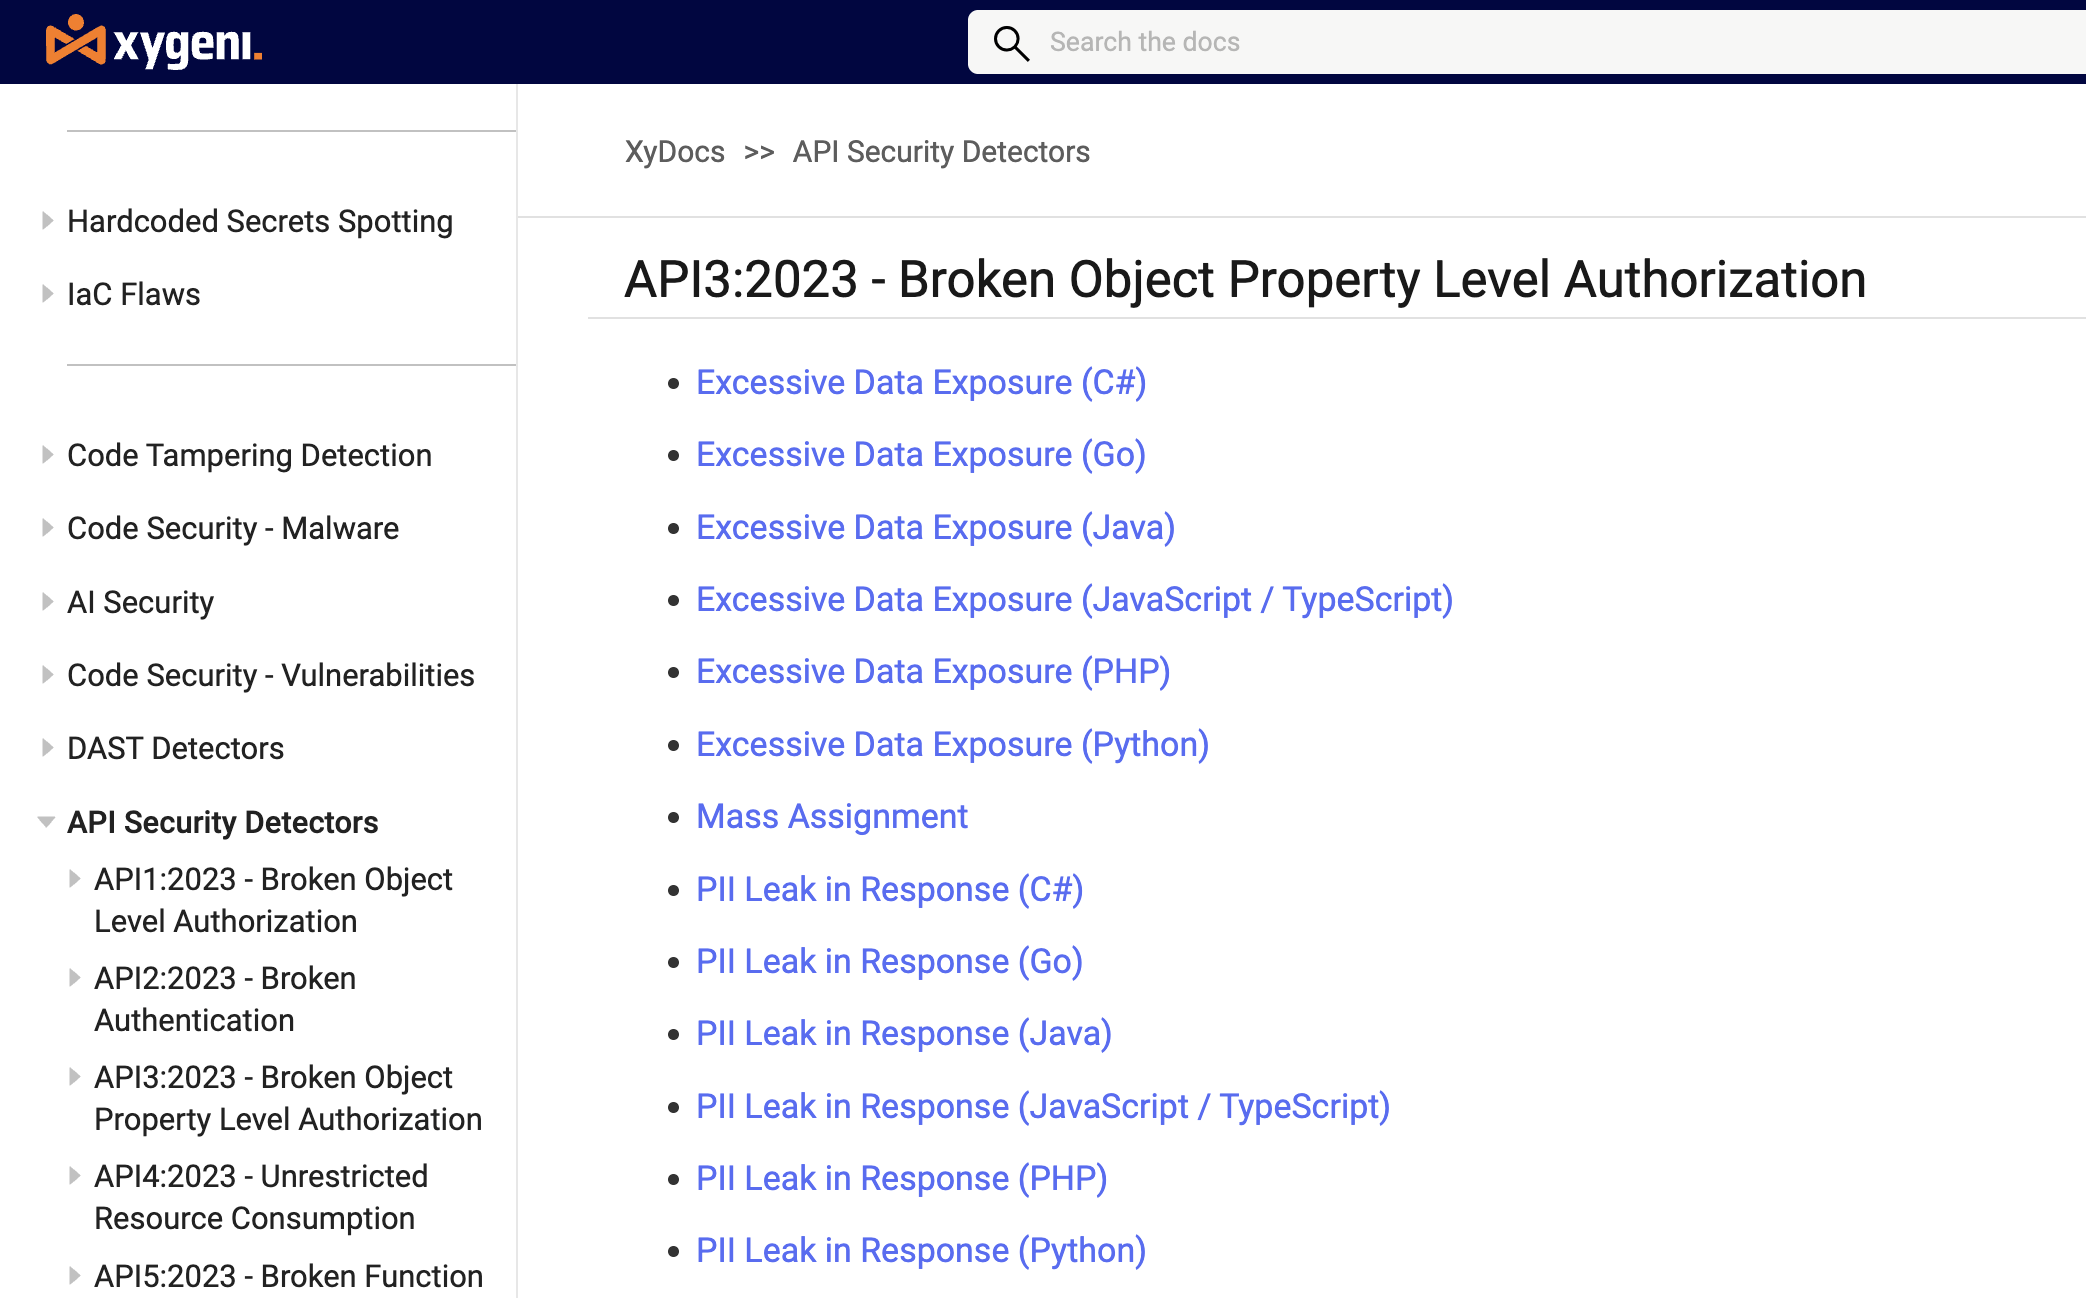
Констатациите са съпоставени с OWASP API Security Top 10 (2023): повредена оторизация на ниво обект и функция, неудостоверени крайни точки, прекомерно излагане на данни, масово присвояване, неправилна конфигурация на JWT и CORS, липсващи ограничения на скоростта, SSRF и зомби крайни точки.
Всяко откритие съдържа информация за състоянието на удостоверяване на крайната точка и чувствителността на данните, които обработва, така че екипите поправят това, до което атакуващият може да достигне, вместо да работят с недиференциран списък.
Всяка крайна точка. Всеки риск. Преди производство.
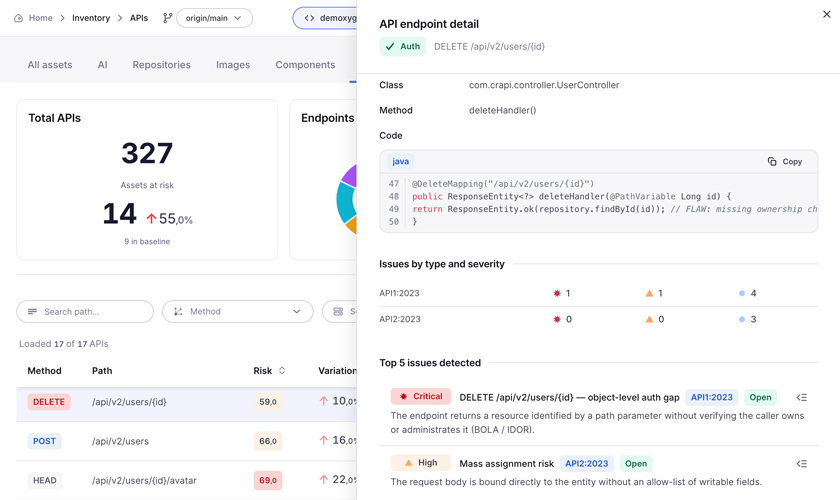
Общо API, активи в риск спрямо базова линия, крайни точки по метод и проблеми по услуга. Всяка крайна точка е изброена със своя метод, път, услуга, модул, състояние на удостоверяване и оценка на риска.
Откриване в OWASP API Security Top 10 (2023), така че констатациите говорят за рамката, която вашият екип по сигурност и вашите одитори вече използват.
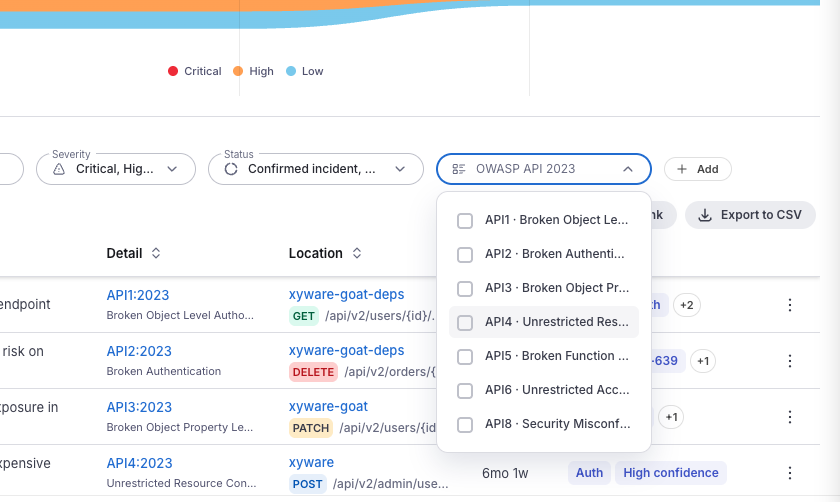
Xygeni класифицира данните, които всяка крайна точка обработва, като маркира PII, PCI и PHI както в параметрите, така и в отговорите. Неавторизирана крайна точка, която връща лични данни, не е същият проблем като разрешителен CORS заглавен файл и не би трябвало да изглежда като такъв.
Тъй като Xygeni чете както кода, така и вашите API спецификации, той разкрива разликата между тях: крайни точки са в кода, но липсват в спецификацията, остарели маршрути, които все още са достъпни, и осиротели крайни точки, които никой не притежава.
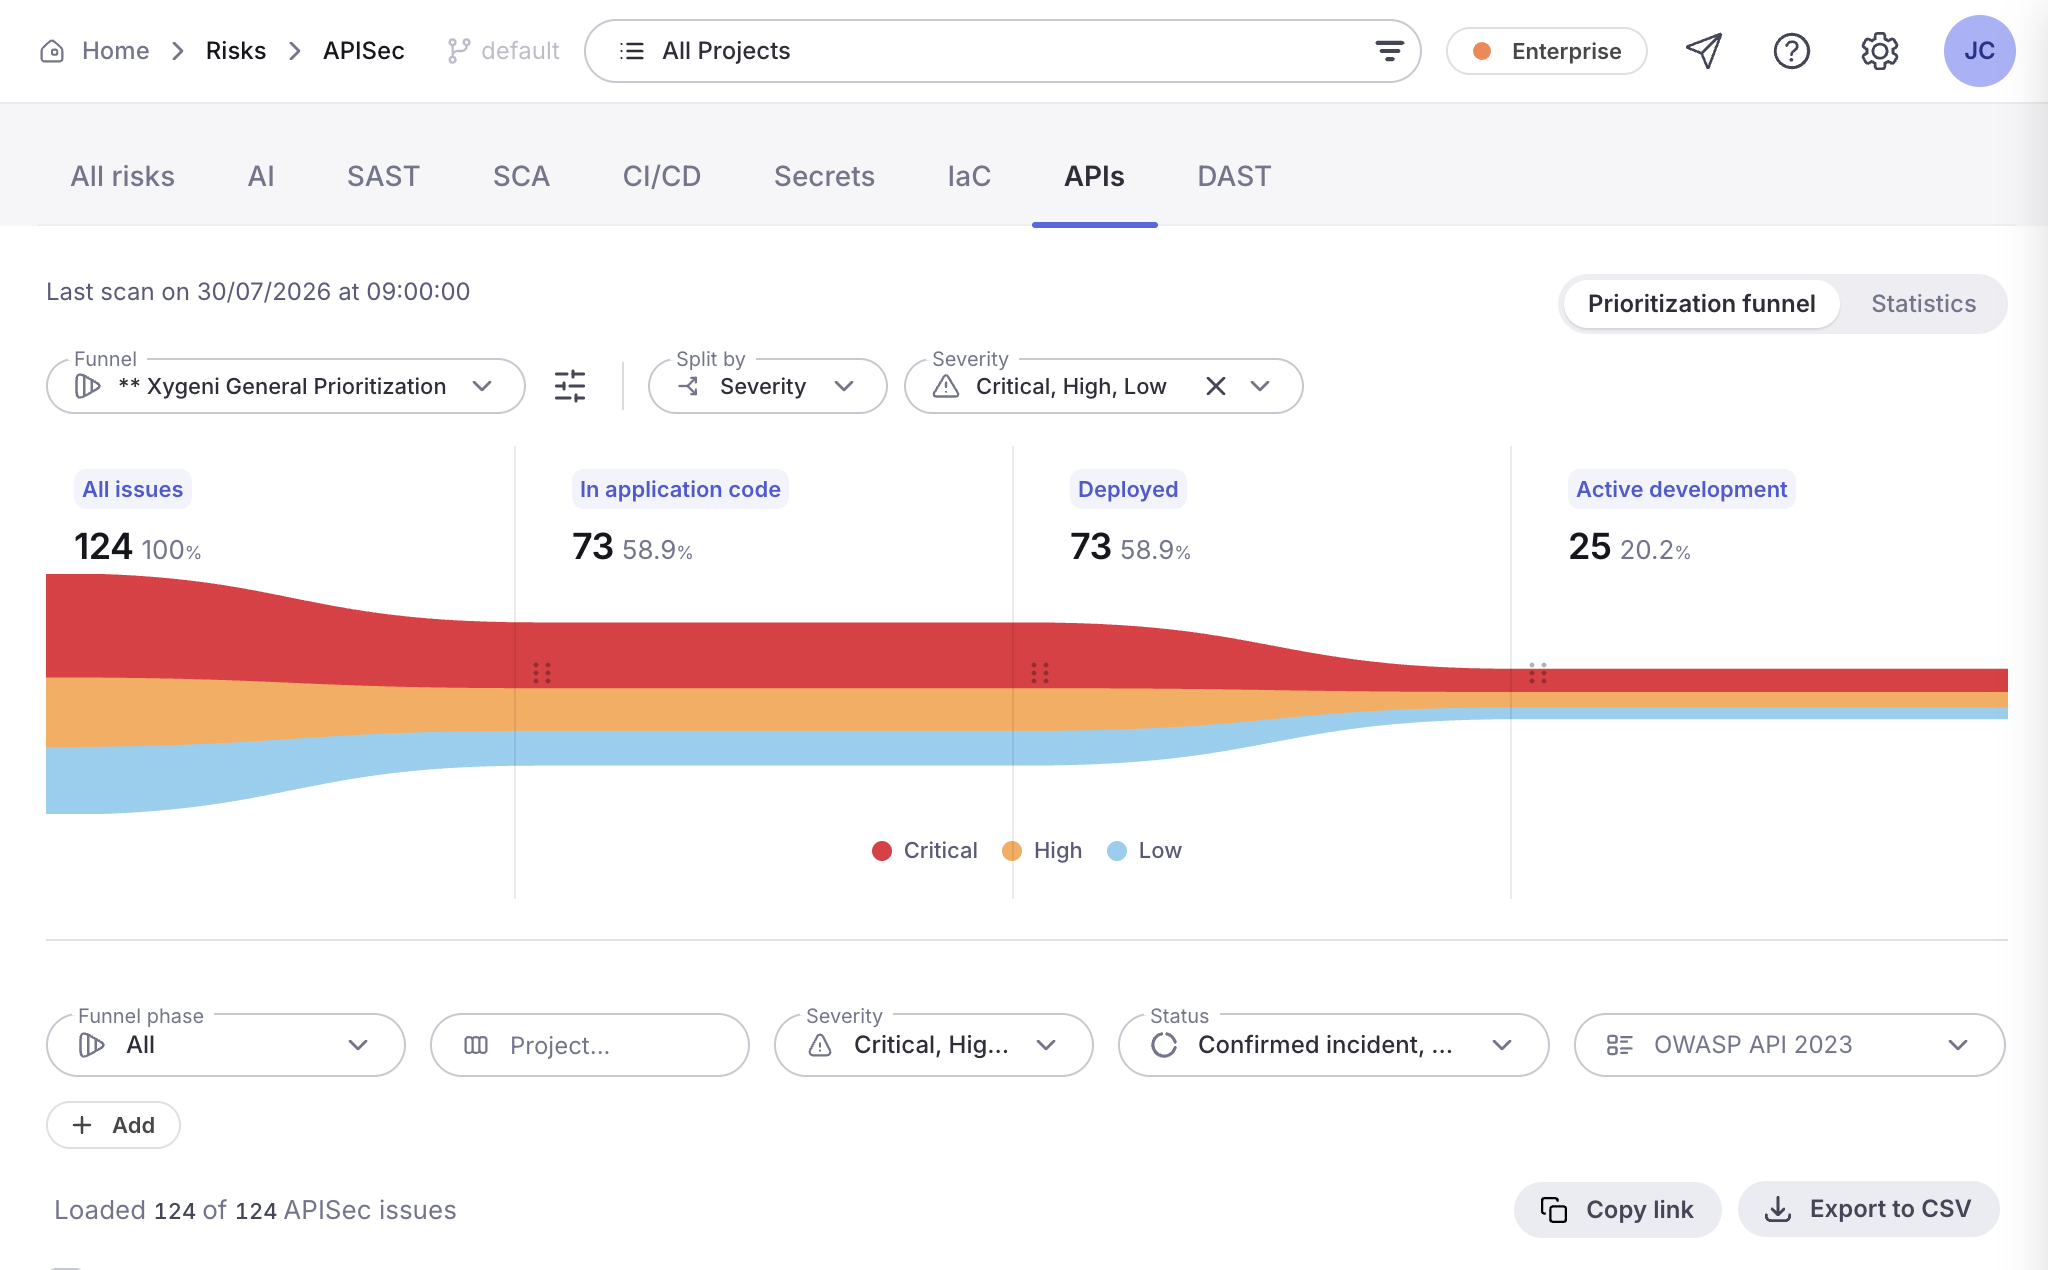
Xygeni корелира откритията в една и съща крайна точка и повишава сериозността им, когато те се комбинират. Изтичане на лична информация (PII) в отговор е сериозно. Изтичане на PII в крайна точка, която не изисква удостоверяване, е критично и Xygeni го твърди.
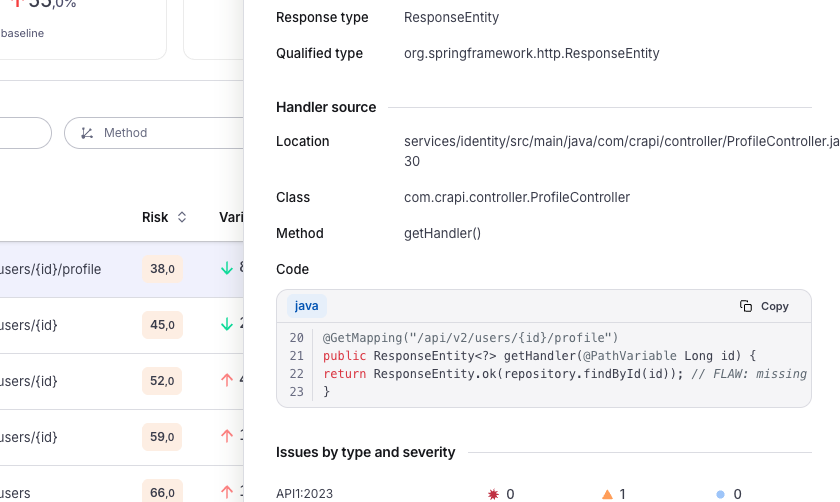
Всяко откритие сочи точния обработчик: файл, клас, метод и кода, който го е въвел, с посочената грешка. Разработчиците получават нещо, което могат да поправят, а не билет, който първо трябва да разследват.
Откриване и отстраняване на рискове за API в кода, преди да достигнат до производствена среда.
Сигурността на Runtime API ви казва, че крайната точка е изложена, след като вече обслужва трафик. Xygeni го намира в кода, в pull request, макар че поправянето му все пак струва човек commit.
Сигурността на API е до SAST, SCA, тайни, IaCи DAST в една платформа, така че рискът за вашия API се намира заедно с останалия риск за приложението ви, вместо в отделен инструмент със собствен login.
Статично. Xygeni анализира кода на вашето приложение и API спецификациите, за да открие експозиции преди внедряването. За тестване по време на изпълнение на работещо приложение, Xygeni DAST покрива това и двете работят заедно.
От два източника: изходния код на вашето приложение и вашите API спецификации, включително OpenAPI и Swagger. Четенето и на двата източника позволява на Xygeni да открива недокументирани и осиротели крайни точки.
Рискове в Топ 10 за сигурност на OWASP API (2023), включително оторизация на ниво повреден обект (BOLA), оторизация на ниво повредена функция (BFLA), неудостоверени крайни точки, прекомерно излагане на данни, масово присвояване, неправилна конфигурация на JWT и CORS, липсващо ограничаване на скоростта, SSRF и крайни точки тип „зомби“.
Да. Xygeni маркира PII, PCI и PHI в параметрите и отговорите на крайните точки и използва това, за да класира откритията по реално излагане.
Да. Инкременталното сканиране анализира само променените крайни точки и генерираният от него манифест може да фокусира последващо DAST сканиране върху същите тези крайни точки.
Не. Сканирането се извършва във вашата собствена инфраструктура. Качват се само резултатите, които са защитени при пренос и в състояние на покой.
Предлага се като Enterprise добавка. Свържете се с нас и ние ще го обсъдим с вас.
с платформата Xygeni All-In-One AppSec
с платформата Xygeni All-In-One AppSec
