

Нищо не беше нарушено. Агентът си свърши работата, докосна зависимост, конфигурация или услуга, която никой не го е помолил да докосне, и остана в рамките на разрешенията си през цялото време. В тази сесия ще видите защо този случай е по-труден от всяка атака: как предварително очертана граница се оказва по-широка от изискваната задача, защо одобрението е...cisион, направен веднъж, докато изпълнението продължава, как постоянният достъп превърна лаптопа на разработчика в короната на скъпоценностите и как изглежда възстановяването, когато актьорът не може да обясни собствените си разсъждения. Регистрирайте се сега, за да видите къде се намира последният приложим момент и какво съдържа радиусът на взрива.
Главният изпълнителен директор на Xygeni, Хесус Куадрадо, дава интервю за CyberDefense TV на списание Cyber Defense. Той говори за защитата на софтуера в момента на неговото създаване, когато агентите с изкуствен интелект пишат код и злонамерените пакети достигат до публичните регистри, преди да съществува какъвто и да е подпис. Гледайте интервюто, за да видите как Xygeni подхожда към сигурността на приложенията и веригата за доставки за екипи, изграждащи с изкуствен интелект. Гледайте краткото интервю сега!

Гледайте предстоящия ни уебинар! Асистентите за кодиране с изкуствен интелект халюцинират имена на пакети, а нападателите вече регистрират тези фалшиви имена със зловреден софтуер. В тази сесия ще видите как да картографирате цялата си екосистема с изкуствен интелект на живо, като AI Inventory и AI BOM показват всеки модел, агент и въведена от изкуствен интелект зависимост във вашия софтуер. Открийте как Xygeni... Shield блокира злонамерени пакети още преди да съществува сигнатура, затваряйки празнината, която скенерите, базирани на сигнатури, оставят отворена. Гледайте сега, за да видите как да защитите софтуера си, преди небрежността да превърне следващото предложение на ИИ във входна точка.

От момента, в който AI агент инсталира зависимост или промени Dockerfile, вашият SBOM и предположенията за произход вече се тестват и повечето екипи нямат начин да проверят какво всъщност се е случило. В тази сесия ще видите истинската промяна на живо: как се променя моментът на инсталиране, след като никой разработчик не поглежда първо името на пакета, независимо дали SBOMи произходът все още са валидни, когато агент е направил decisйон, и какво е останало от прегледа на кода и shift-left, когато агентите commit, а понякога и да се сливат, самостоятелно. Гледайте сега, за да видите какво представлява наистина сигурната агентура pipeline изисква на практика, не само на теория.

От 11 септември 2026 г. CRA ви дава 24 часа, за да съобщите за активно използвана уязвимост на ENISA, дори за продукти, които вече са на пазара, а повечето екипи все още нямат работен процес за това. В тази сесия ще видите реалния процес на живо: генериране на SBOM да се знае кои версии на продукти са засегнати, да се сортират откритията с анализ на достъпността и експлоатационната годност, за да се отдели реалният риск от шума, и да се настроят известия, така че правилният човек да бъде уведомен в момента, в който дадено откритие премине в инцидент, подлежащ на докладване. Гледайте сега, за да видите как да превърнете срока за известия на CRA от законоустановен краен срок в работен процес, който вашият екип може действително да изпълнява под напрежение.

Гледайте сега нашия SafeDev Talk: Отворен код, изкуствен интелект и новата повърхност за атака: Код, превърнат в оръжие, по-интелигентни защити. Тъй като изкуственият интелект и отвореният код предефинират съвременния софтуер, повърхността за атака се разширява по-бързо от всякога. От рискове от зависимости и проникване във веригата за доставки до генериране на експлойти, задвижвани от изкуствен интелект, нападателите се развиват, а същото важи и за защитниците. Присъединете се към експерти от Red Hat, TikTok и Xygeni, за да разгледате как изкуственият интелект и автоматизацията трансформират сигурността на отворения код. Гледайте сега, за да научите как да изградите устойчивост, прозрачност и доверие в цялата съвременна верига за доставки на софтуер!

Екипите по сигурност често разчитат на SCA намлява SAST поотделно, което може да доведе до умора от тревоги, фрагментирани прозрения и пропуснати рискове. Вместо да избирате между тях, истинското предизвикателство е как да ги накарате да работят заедно за по-силна сигурност. Гледайте нашия SafeDev Talk и разберете защо SCA само по себе си не е достатъчно, как анализът на достъпността намалява фалшивите положителни резултати, защо SAST запълва критични пропуски в отразяването на AppSec и много други. Гледайте го сега!

Гледайте сега: Изкуственият интелект вече е във вас SDLCИ сега какво? Изкуственият интелект не чука на вратата на вашата верига за доставки на софтуер; той вече е вътре. Копилоти, агенти, MCP сървъри и генерирани от изкуствен интелект зависимости променят начина, по който кодът се изгражда, преглежда и доставя. В тази лекция за SafeDev, лидерите на OWASP и експертите по AppSec ще разберат какво всъщност означава това за вашата система за сигурност, къде моделите за управление се разпадат и какви практически контроли всъщност работят, без да забавят инженерните екипи. Очаквайте конкретни, приложими на практика изводи (не само теория) за това как да внедрите практически контроли, които защитават разработката, подпомагана от изкуствен интелект, без да се превръщат в пречка за вашите инженери. Гледайте сега!

Гледайте сега нашия SafeDev Talk: Как да преминете одита? Изграждане на истинска AppSec, съобразена с ISO, NIST и CRA. Днес защитеният код не е достатъчен; трябва да го докажете. С рамки като ISO 27001, NIST CSF, CRA, DORA и NIS-2, които заемат централно място, организациите трябва да изградят готови за одит AppSec програми, които действително издържат на проверка. В този епизод експертите ще проучат как да преминат от политика към практика, как да вградят съответствието в... CI/CDи да съгласуват екипите по инженерство, сигурност и GRC около това, което наистина се одобрява. Разгледайте го сега!

Гледайте сега нашия епизод на SafeDev Talk на тема „Сигурност без силози“ и научете за истинската стойност на използването на All-In-One AppSec платформи. Силозите продължават да бъдат основна пречка за ефективното управление на риска. Тази сесия изследва как приемането на All-in-One платформа може да рационализира вашата AppSec стратегия, да подобри сътрудничеството между екипите по сигурност и разработка, да ви помогне да сте в крак с нововъзникващите заплахи и много други! Гледайте го сега и получете стратегии за защита на вашите приложения и верига за доставки на софтуер!

Гледайте сега нашия SafeDev Talk „От код до среда за изпълнение“. Много екипи инвестират сериозно в статичен анализ, но въпреки това уязвимостите все пак попадат в продукцията. Предизвикателството не е липсата на инструменти, а липсата на контекст за разбиране на реалния риск. В тази сесия, водена от експерти, ще разгледаме защо съвременната AppSec не може да разчита само на една перспектива и как комбинирането на анализи на ниво код и среда за изпълнение помага на екипите да откриват, приоритизират и отстраняват уязвимостите по-ефективно през целия жизнен цикъл. Гледайте сега, за да разберете къде настоящите подходи са недостатъчни и как да изградите по-цялостна, контекстно-съобразена стратегия за сигурност.

Гледайте сега нашия SafeDev Talk: AI-Powered DevSecOps – Оркестриране на сигурността в облачен мащаб. Сигурността не може да бъде второстепенна в съвременното разработване, а изкуственият интелект променя начина, по който изграждаме, защитаваме и мащабираме софтуер. В този епизод експертите изследват как да се отиде отвъд инсталирането на корекции и сканирането, за да се постигне истинска интелигентна оркестрация в целия... SDLCОт управление на уязвимостите, управлявано от изкуствен интелект, до вградено guardrails in CI/CD и по време на изпълнение, тази презентация се задълбочава в това как всъщност изглежда мащабируемият, облачно-ориентиран AppSec. Гледайте го сега!

Гледайте сега следващия ни SafeDev Talk и революционизирайте стратегията си за DevSecOps! Разгледайте как проактивното управление на риска може да трансформира вашата DevSecOps стратегия и да укрепи веригата ви за доставки на софтуер срещу нововъзникващи заплахи. Тази сесия е предназначена за лидери в киберсигурността и екипи за разработка, посветени на това да останат водещи във все по-сложния пейзаж на уязвимостите. Вижте епизода сега!
Гледайте първия SafeDev Talk за 2025 г. и подобрете нивото си на Open Source Security стратегии! Чуйте водещи експерти, които изследват ключови уроци от 2024 г., най-съвременни защитни механизми и бъдещето на сигурността на отворения софтуер (OSS). Това е вашият шанс да сте с крачка пред развиващия се пейзаж на заплахите и да научите проактивни стратегии за защита на веригата за доставки на вашия софтуер!

Гледайте нашия SafeDev Talk и трансформирайте своята AppSec стратегия! Разберете защо ASPM (Application Security Posture Management) е ключът към преодоляване на умората от тревоги, обединяване на анализите за сигурност и приоритизиране на реалните рискове. Водещи експерти по киберсигурност ще се потопят в бъдещето на AppSec и DevSecOps, споделяйки приложими стратегии, които ще ви помогнат да останете с една крачка напред. Не пропускайте тази възможност да научите как да рационализирате работните процеси за сигурност и да изградите безпроблемна DevSecOps стратегия. Гледайте го сега!

Присъединете се към нас за „Демистифициране“ SBOM Сигурност“, където експертите по киберсигурност Дженифър Кокс, Сантош Камане и Хесус Куадрадо ще разкрият важността на SBOM в подобряването на качеството и сигурността на софтуера, както и в осигуряването на съответствие. Този уебинар е от съществено значение за придобиване на знания за това как ефективно да защитите веригата си за доставки на софтуер. Научете колко лесно можете да подобрите сигурността на софтуера си!

Гледайте сега последния ни разговор за SafeDev за годината и подобрете нивото си Software Supply Chain SecurityПрисъединете се към водещи експерти в индустрията, докато преглеждат ключовите уроци от 2024 г., разкриват най-новите тенденции и споделят практически прозрения, за да се подготвят за предизвикателствата на 2025 г. Този уебинар е предназначен за специалисти по сигурност и екипи за разработка, желаещи да бъдат иновативни и да останат водещи в динамичната среда. software supply chain security свят. Регистрирайте се сега!

Експерти от Thoughtworks, Codurance и Xygeni ще споделят своите виждания относно Software Supply Chain SecurityПодобрете нивото си на сигурност и защитете репутацията и непрекъснатостта на бизнеса си. Готови ли сте да научите за еволюцията на Software Supply Chain Security?

Application Security Posture Management (ASPM) набира скорост ден след ден. Неговите специфични функционалности обаче може да не са напълно ясни за всички. Осигурете си място сега! Присъединете се към нашия SafeDev Talk „Имате ли нужда от ASPM „в живота ви?“ с експертите по киберсигурност Джеймс Бертоти, Уилям Палм и Луис Гарсия, за да проучим потенциала на ASPM като цялостно решение за сигурност на приложенията и продължете да овластявате организацията си!

Гледайте октомврийското ни издание на SafeDevTalk, за да откриете как да трансформирате анализа на състава на софтуера (SCA) и защитете веригата си за доставки на софтуер срещу нововъзникващи заплахи.
Тази сесия е предназначена за лидери в областта на киберсигурността и екипи за разработка, които искат да останат водещи в днешния сложен пейзаж на уязвимости с отворен код.

Гледайте сега нашата лекция на SafeDev на тема „Веригите за доставки на софтуер под натиск: Какво ни научи 2025 г. за зловредния софтуер и изкуствения интелект и какво предстои след това“. 2025 г. се промени. software supply chain securityНовите механики на атаките (зловреден софтуер, подпомаган от изкуствен интелект, саморазпространение и злоупотреба с доверие в голям мащаб) разкриха границите на съществуващите защити. Присъединете се към тази сесия, водена от експерти, за да разберете какво наистина се промени през 2025 г. и какво екипите за разработка и сигурност трябва да адаптират за 2026 г. Гледайте епизода сега!

Присъединете се към Луис Родригес, главен технологичен директор на Xygeni, и Луис Мануел Гарсия, мениджър „Поддръжка на продажбите“, в този уебинар за Secure CI/CDНаучете от нашите експерти как да възприемете най-добрите практики на OWASP, за да подобрите сигурността на вашия CI/CD и защитете веригата си за доставки на софтуер. Защитете вашия CI/CD и верига за доставки на софтуер с OWASP. Те ще говорят за инвентаризация и анализ, CI/CD Рискове, откриване и превенция, наред с много други неща!

Четвъртото издание на SafeDevTalks представя водещите експерти по киберсигурност Дерек Фишър, Абхилаша Синха и Луис Родригес. Този епизод ще се задълбочи в критичната тема за зависимостта от компоненти на трети страни и компоненти с отворен код при разработването на софтуер, разкривайки скритите уязвимости и нововъзникващите заплахи. Присъединете се към нас, за да научите повече за скритите уязвимости, разширяващите се заплахи, реалните пробиви в сигурността и много други!

Гледайте сега предстоящия ни епизод на SafeDev Talk: Безкрайни уязвимости. По-интелигентни защити! Управлението на уязвимостите се развива и традиционните инструменти вече не са достатъчни. Присъединете се към нас, за да разгледаме как съвременните заплахи изискват по-интелигентни модели на риск, приоритизиране в реално време и нов подход към защитата на веригата за доставки на софтуер. Не пропускайте тази сесия, пълна с експертни прозрения, за да укрепите своята AppSec стратегия и да останете с крачка пред днешния динамичен рисков пейзаж!

Присъединете се към този втори епизод на CI/CD уебинари с участието на Луис Родригес, главен технологичен директор и съосновател на Xygeni, и Луис Мануел Гарсия, мениджър „Поддръжка на продажбите“. В тази сесия ще разгледаме перспективата на „синия екип“ CI/CD сигурност, като се задълбочим в практическите стъпки, които организациите могат да предприемат, за да подобрят своята сигурност...

В този бързо развиващ се дигитален пейзаж, сигурността на вашата верига за доставки на софтуер е по-важна от всякога. С появата на нови тактики за атака е изключително важно да сте с една крачка напред и да се въоръжите с най-новите стратегии за защита. В този уебинар Луис Родригес ще ви помогне...

Гледайте сега за следващия ни уебинар: Автоматизация на сигурността на приложенията с изкуствен интелект! Екипите на AppSec са затрупани с предупреждения; сега е време за автоматизация. В тази практическа сесия открийте как да елиминирате ръчното сортиране и да преминете от предупреждение към отстраняване за секунди, използвайки лесно за разработчици автоматично коригиране. Научете как да намалите фалшивите положителни резултати, да приоритизирате реалните рискове и да прилагате политики за сигурност и вижте как да интегрирате автоматично коригиране в CI/CD pipelineс интелигентен guardrails (наред с много други неща). Гледайте го днес!

Гледайте сега нашия SafeDev Talk: Сигурност по подразбиране: Как автоматичното отстраняване променя AppSec? „Сигурност по подразбиране“ вече не е по избор; това е новата базова линия. С генериран от изкуствен интелект код, вградени компоненти на изкуствен интелект и светкавично бързи цикли на разработка, традиционните защитни портали не успяват. Отговорът? Проактивна защита и практично автоматично отстраняване, което работи там, където живеят разработчиците. Гледайте сега и направете следващата стъпка в съвременната AppSec!

Чуйте епизода на подкаста на Neuco „Киберсигурността е важна“ на тема „Новото предизвикателство в софтуерната сигурност: как да поддържаме devops работещи, без да попадаме под атаки по веригата за доставки“ с Луис Родригес, главен технологичен директор в Xygeni, и разгледайте променящите се предизвикателства пред сигурността на софтуерната верига за доставки.

Гледайте нашия SafeDev Talk: AI Unleashed: Навигиране в нововъзникващите заплахи и защити в сигурността на приложенията. Тъй като изкуственият интелект трансформира киберсигурността, неговото въздействие върху сигурността на приложенията е едновременно мощно и нюансирано. От полиморфен зловреден софтуер до подправяне на модели и незабавно инжектиране, нападателите използват изкуствен интелект, за да създават по-интелигентни атаки, а защитниците използват изкуствен интелект, за да ги откриват и смекчават по-бързо. Гледайте го, за да разберете и двете страни на уравнението и да научите как да направите вашата AppSec програма готова за изкуствен интелект.
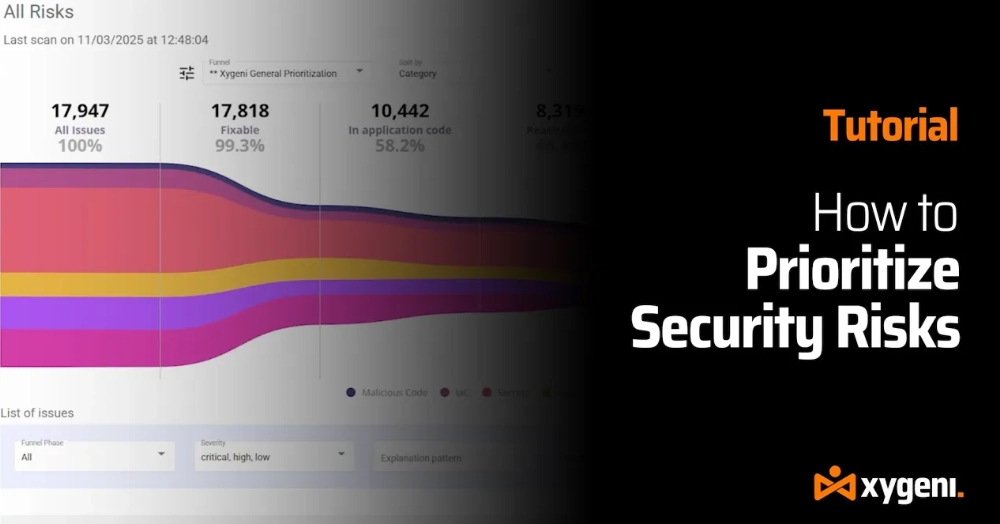
Уморени ли сте от безкрайни предупреждения за сигурност? Нека поправим това, което наистина има значение. Ако сте затрупани с потоп от открития за уязвимости, не сте сами. В това подробно ръководство ще ви покажем как Xygeni Funnels помага на екипите на DevOps и AppSec да се откъснат от шума и да се съсредоточат върху истинските заплахи - за да можете да защитите кода си, pipelineи критично важните за бизнеса системи по-ефективно.

Екипите на AppSec са под натиск. Обемът на предупрежденията се увеличава рязко, скоростта на разработка продължава да се увеличава и ръчното сортиране вече не може да се справи. Традиционните подходи за сигурност показват своите граници. В тази практическа сесия, водена от експерти, ще видите как автоматизацията на AppSec, задвижвана от изкуствен интелект, помага на екипите да преодолеят умората от предупрежденията и да превърнат откритията за сигурност в надеждни, автоматизирани решения. Научете какво трябва да се промени в съвременния AppSec и как екипите за разработка и сигурност могат да защитят всеки... commit намлява pull request без забавяне на доставката. Гледайте уебинара при поискване и вижте как автоматизацията, задвижвана от изкуствен интелект, променя AppSec на практика.

Гледайте нашата сесия Black Hat Europe: Новата реалност на AppSec: Разработка, задвижвана от изкуствен интелект, зловреден софтуер и рискове за съвременен софтуер. Тъй като изкуственият интелект ускорява доставката на софтуер, той също така променя повърхността за атака. От зловреден софтуер с отворен код и компрометиране на веригата за доставки до генерирани от изкуствен интелект грешки в кода, тази лекция изследва как възникват съвременните рискове за AppSec и какво трябва да направят екипите по сигурност, за да останат водещи в един свят, задвижван от изкуствен интелект.

Гледайте епизода на нашия откриващ сезон SafeDev Talk за DORA сега, за да го овладеете и да останете с крачка пред постоянно развиващия се пейзаж на финансовото регулиране. Този уебинар е създаден специално за финансови институции и ще ви помогне да се ориентирате във въздействието на DORA върху оперативната сигурност и съответствието. Ще получите приложими стратегии и експертни прозрения, които ще ви направят по-добре подготвени за бъдещето!
Вижте епизода на подкаста Secure Cyber Connect с участието на нашия главен технически директор Луис Родригес. С над 15 години опит, Луис споделя експертни прозрения за откриване на злонамерен код, защита на компоненти на трети страни и осигуряване на бъдещето на стратегиите за AppSec. От последиците от SolarWinds до последния инцидент със задна врата на SSH, този епизод обхваща реални заплахи и практически тактики за защита. Научете как да подсилите своята... SDLC, да намалят риска за веригата на доставки и да бъдат в крак с развиващите се киберзаплахи.

Присъединете се към нашия уебинар „Откриване на зловреден софтуер в реално време в софтуер с отворен код“, за да разгледате най-новите заплахи от зловреден софтуер, които влияят върху софтуера с отворен код (OSS). С нарастването на приемането на OSS се увеличават и обемът и сложността на заплахите, което представлява нови предизвикателства както за разработчиците, така и за организациите. Тази задълбочена сесия ще разкрие най-новите тенденции, нововъзникващи заплахи и усъвършенствани стратегии за защита на вашите OSS зависимости от злонамерени атаки. Присъединете се към нас!

Липсвахме ли ви на Black Hat? Гледайте ексклузивното повторение на нашата 20-минутна сесия за киберсигурност с изкуствен интелект, автоматизация на сигурността на приложенията и автоматично коригиране. Вижте как да намалите шума от аларми, да коригирате уязвимости автоматично със сигурни PR-ове и да внедрите автоматизацията на AppSec директно във вашия... pipeline (сред много други интересни неща). Гледайте сесията при поискване!

Гледайте и се потопете в: спешната нужда от сигурни приложения в светлината на нарастващия брой пробиви в данните и уязвимости; настоящите предизвикателства при изграждането на сигурен, мащабируем софтуер, включително изолирани работни потоци, комуникационни пропуски между отдалечени екипи и рисковете, свързани с интегрирането на софтуер с отворен код (OSS); и много други. Научете как да се промъкнете през шума и да се съсредоточите върху най-критичните заплахи. Не пропускайте!
Не успяхте да стигнете до конференцията RSA 2024 в Сан Францискоcisко? Няма проблем! Гледайте нашия ексклузивен уебинар и бъдете в крак с някои от най-важните тенденции в киберсигурността, от промените в CISОт 0 роли до водещи най-съвременни разработки в областта на киберзащитата – всичко това на вашето бюро. В този уебинар ще се потопите задълбочено в най-актуалните прозрения и стратегии, които светът на киберсигурността може да предложи!
Гледайте сега нашия уебинар „Защита на генериран от изкуствен интелект код преди пускането му“. Моделите за гранично кодиране все още халюцинират фалшиви имена на пакети в до 6% от резултатите, а реални атаки като Shai-Hulud показват колко бързо може да се разпространи един-единствен заразен пакет през GitHub, облака и... CI/CDАгентите с изкуствен интелект вече докосват файлове, терминали и pipelineдиректно, често преди да се изпълни каквато и да е проверка за сигурност. В тази сесия, организирана от Nimbus Compute в сътрудничество с Xygeni, ще разгледаме защо сигурността само на базата на CI вече не е достатъчна и как преместването на откриването в IDE помага на екипите да уловят риска, преди той да достигне до производствена среда.

Гледайте сега нашия уебинар „Кодиране с Vibe без съжаление“. Изкуственият интелект трансформира начина, по който се изгражда софтуер, като копилотите и AI агентите генерират все по-голям дял от производствения код. В тази сесия ще видите как да защитите генерирания от AI код директно в IDE, с откриване на уязвимости в реално време. guardrails за Copilot и приоритизиране въз основа на достъпност. Открийте как подпомаганото от изкуствен интелект отстраняване помага на разработчиците да отстраняват проблеми ефективно и да изграждат сигурен, управляван от изкуствен интелект софтуер, без да губят контрол. Гледайте го сега, за да научите как да изграждате сигурен, управляван от изкуствен интелект софтуер от самото начало.