Патентовани двигатели, пълната платформа on-premise и откриване на зловреден софтуер, което започва преди съществуването на сигнатура.
Вижте как Xygeni се сравнява с Aikido във вашите собствени хранилища.

Пет важни разлики
Пълна платформа on-premise (единичен клиент). DAST работи във вашата инфраструктура без достъп до интернет.
Поведенчески зловреден софтуер при публикуване в регистъра, разпространяващ се в pipelines, контейнери, изходен код commits.
Приемете открития от Snyk, Veracode, Checkmarx. Приложете AI Triage, Explain, Correction към всички тях.
Собствени оригинални сканиращи двигатели (не оркестрация на OSS). Едно SLA, една пътна карта, плюс SLSA + in-toto + CBOM.
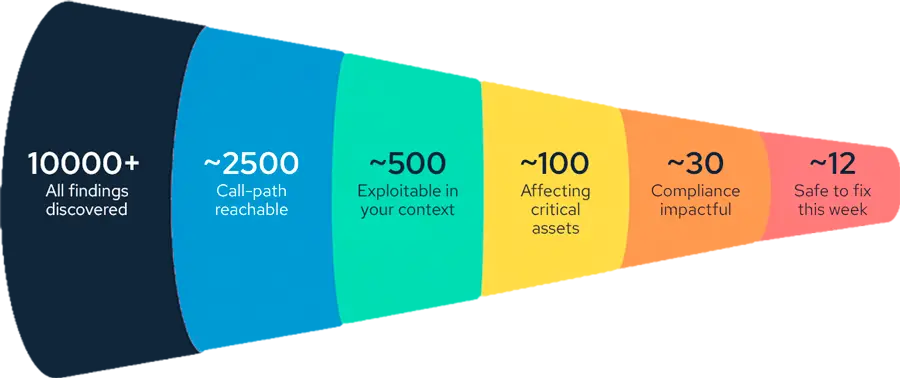
Фуния, ориентирана към бизнеса, която стеснява хиляди открития до малкото, които са достъпни и използваеми.

Какво променя най-много работния ви процес
Xygeni решава какво да поправи първо и да намали шума.
След фунията Ниво на метода за отстраняване на риска се прилага: Xygeni анализира графиката на повикванията и ви казва кои поправки ще нарушат кои повикващи - преди да ги приложите.
Един до друг
| Способност | | Айкидо |
|---|---|---|
| Сканиращи двигатели | ✅ Патентовани собствени двигатели | ⚠️ Базирани на OSS (Opengrep, Trivy, ZAP) |
| Предварително откриване на зловреден софтуер в безплатния план | ✅ MEW е включен в безплатния план за разработчици | ❌ Безплатният план разчита на известни подписи |
| Защита на крайните точки за разработчици | ✅ Пакети, IDE разширения и плъгини, плюс мрежов трафик, под една организационна политика. | ⚠️ Само инсталиране на пакети |
| Пълна платформа on-premise / с един наемател | ✅ Пълна платформа локално | ⚠️ Локален скенер + облак dashboard |
| Модел на изпълнение на DAST | ✅ Възможност за локална работа, неограничен паралелен достъп | ⚠️ Само в облака (бял списък с IP адреси + интернет достъп) |
| Донесете свой собствен модел на изкуствен интелект | ✅ Всяка LLM програма, включително самостоятелно хоствана | ⚠️ Само собствена магистърска степен по право на айкидо |
| Предварително откриване на злонамерени пакети (MEW) | ✅ Поведенчески данни при публикуване в регистъра | ⚠️ Айкидо Интел (стил на хранене) |
| Откриване на зловреден софтуер в целия SDLC | ✅ Pipelineконтейнери commits | ⚠️ Фокус върху пакети |
| CI/CD pipeline security (цялостност + произход) | ✅ Pipeline цялост, аномалия, SLSA + цялостен | ⚠️ Сканирания в pipeline, не го осигурява |
| AI Triage + приоритизиране на риска | ✅ Триаж на собствени + открития от трети страни + фуния + ниво метод | ⚠️ Само собствени скенери, без открития от трети страни |
| Автоматично отменяне на тайни + блокиране на сливане | ✅ Автоматично отменяне + блок за сливане | ⚠️ Само откриване и валидиране |
| CBOM — Криптографски списък с материали | ✅ Генерирано за всяко издание | ❌ Не е налично |
Информацията за конкурентите се основава на публично достъпна документация, прегледана през септември 2026 г. Забелязали сте нещо остаряло? Информирай ни.
Диференциал
| Компонент | | Айкидо |
|---|---|---|
| Dashboard / Сървър | ✅ Клиентска среда* | ⚠️ Айкидо облак |
| Съхранение на находки | ✅ Клиентска среда | ⚠️ Айкидо облак |
| Изпълнение на DAST | ✅ Клиентска инфраструктура (без излагане на интернет) | ⚠️ Айкидо облак (бял списък с IP адреси + проверка на домейн) |
| Извод от ИИ / LLM | ✅ Избор на клиента, включително самостоятелно хостване | ⚠️ Инфраструктура на айкидо |
| AutoFix е наличен офлайн | ✅ Да | ❌ Не (профилите за локален скенер губят потребителския интерфейс за автоматично коригиране) |
Диференциал
Двуслоен ИИ анализ при публикуване в регистъра на пакетите. Улавя злонамерено поведение, преди да съществува сигнатура — типосквотинг, обфускация, модели на ексфилтрация, объркване на зависимости.
Откриването се простира до pipelines, изображения на контейнери и изходен код commitс. Хваща обратни снаряди в pipelines, злонамерени команди в скриптове за изграждане и подправени артефакти, не само лоши пакети.
Вградени SLSA и in-toto атестации за всяка компилация, плюс криптографски списък с материали (CBOM) за всяка версия, така че да знаете коя криптография ще трябва да мигрирате.
Пакетите, разширенията на IDE и плъгините остават блокирани, докато не достигнат минималната възраст, зададена от вашата политика.
Трафикът към злонамерени IP адреси и домейни се блокира в крайната точка и компрометираната машина се изолира.
Екипът по сигурността задава разрешени и забранени компоненти и оторизирани регистри.
Decisions използват предварителната информация за зловреден софтуер на Xygeni, не само известните злонамерени канали.
Да, особено ако имате нужда от пълната платформа on-premise, ваш собствен LLM или откриване на зловреден софтуер отвъд пакетите. Xygeni използва собствени сканиращи двигатели и изпълнява dashboard, открития, DAST и AI изводи във вашата собствена среда.
Да. На Enterprise план, пълната платформа работи on-premise, с въздушна междина или хибридни, включително DAST и AI възможности със самостоятелно хостван модел.
Всеки LLM: търговски доставчик, самостоятелно хостван модел или собствен на Xygeni. Данните остават във вашата среда, а използването им е в рамките на вашия договор.
MEW анализира поведенчески всеки нов пакет при публикацията в регистъра, преди да съществува сигнатура. Откриването обхваща и pipelines, изображения на контейнери и изходен код commits.
Да. Безплатният план за разработчици включва предварително откриване на зловреден софтуер MEW.
Донесете въпросите, които вашата оценка на Айкидо е оставила отворени. Ще ги разгледаме във вашата стекова тема.