
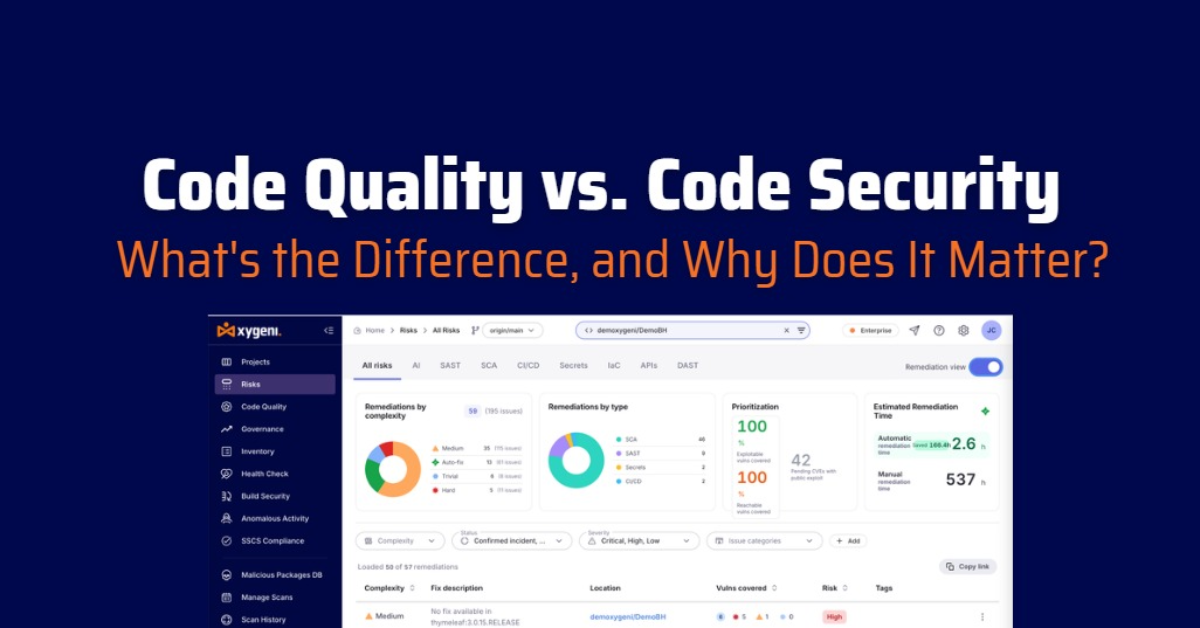






একটি চালান কোডের গুণমান পরীক্ষা একটি কোডবেসের উপর এবং আপনি জটিলতা, পুনরাবৃত্তি, ডেড কোড এবং নামকরণের উপর একটি রিপোর্ট পাবেন। একটি চালান code security চেক একই কোডবেসে এবং আপনি একটি রিপোর্ট পাবেন এসকিউএল ইনজেকশন, ক্রস-সাইট স্ক্রিপ্টিং, এবং প্রমাণীকরণ ত্রুটিএকই ফাইল। দুটি রিপোর্ট। সাধারণত দুটি ভিন্ন টুল, দুটি ভিন্ন dashboardএবং এমন দুটি দল যারা খুব কমই নিজেদের মধ্যে অভিজ্ঞতা বিনিময় করে।
সফটওয়্যার ডেভেলপমেন্টে এই বিভাজনটি এতটাই স্বাভাবিক যে বেশিরভাগ টিমই এটি লক্ষ্য করা বন্ধ করে দিয়েছে। এই কারণেই একই ফাংশনে থাকা রক্ষণাবেক্ষণযোগ্যতার সমস্যা এবং নিরাপত্তার সমস্যাকে একটির পরিবর্তে দুটি সম্পর্কহীন টিকেট হিসেবে বিবেচনা করা হয়।
প্রতিটি চেক আসলে কী কাজ করে, কোথায় সেগুলোর মধ্যে মিল রয়েছে, এবং ‘দুটি উপায়’-এর মডেলটি কোথায় অকার্যকর হয়ে পড়ে, তা এখানে তুলে ধরা হলো।
কোড কোয়ালিটি চেক বলতে কী বোঝায়?
কোড কোয়ালিটি চেক হলো একটি স্ট্যাটিক অ্যানালাইসিস প্রক্রিয়া, যা একটি কোডবেস কতটা রক্ষণাবেক্ষণযোগ্য, পাঠযোগ্য এবং কাঠামোগতভাবে মজবুত, তা পরিমাপ করে; এটি এক্সপ্লয়েটযোগ্য কি না, সেই প্রশ্ন এর মধ্যে থাকে না। এটি জিজ্ঞাসা করে না যে, “একজন আক্রমণকারী কি এটি ভাঙতে পারবে?” বরং এটি জিজ্ঞাসা করে, “একজন ডেভেলপার কি এখন থেকে ছয় মাস পরেও নিরাপদে এটি পরিবর্তন করতে পারবে?”
কোডের মান যাচাই সাধারণত মূল্যায়ন করে:
- কোড স্মেলসকাঠামোগত প্যাটার্ন যা সময়ের সাথে সাথে কোড পরিবর্তন করা কঠিন করে তোলে
- সাইক্লোম্যাটিক এবং জ্ঞানীয় জটিলতাফাংশন এবং ক্লাসগুলো এমন পর্যায়ে পৌঁছে গেছে যে এখন আর কেউ নিরাপদে সেগুলোকে পরিবর্তন করতে পারে না।
- Maintainabilityএকটি নির্দিষ্ট ফাইল বা মডিউলে কাজ চালিয়ে যাওয়ার মোট খরচ
- ডেড কোডস্থায়ী খরচে বহন করা অপ্রাপ্য বা অব্যবহৃত কোড
- দ্বিত্বকপি-পেস্ট ঋণ, যেখানে একটি সমাধান পাঁচ জায়গায় করতে হয় এবং তা তিন জায়গায় সম্পন্ন হয়।
- নামকরণ অনুষ্ঠানএমন লঙ্ঘন যা ভবিষ্যতের প্রতিটি পাঠকের খরচ বাড়িয়ে দেয়
কোডের মান যাচাইয়ের ফলাফল হিসেবে সাধারণত একটি স্কোর, একটি ট্রেন্ড লাইন এবং প্রাপ্ত তথ্যের একটি দীর্ঘ তালিকা পাওয়া যায়, যা প্রকৃত প্রভাবের ভিত্তিতে নয়, বরং একটি নির্দিষ্ট নিয়মের তীব্রতা অনুসারে বিন্যস্ত থাকে।
কি একটি Code Security যাচাই করা হয়েছে?
A code security চেক, আরও আনুষ্ঠানিকভাবে স্থির অ্যাপ্লিকেশন নিরাপত্তা পরীক্ষা (SAST)অ্যাপ্লিকেশনটি চালু হওয়ার আগেই, এটি কাজে লাগানো যায় এমন দুর্বলতার জন্য সোর্স কোড স্ক্যান করে। এটি এমন নির্দিষ্ট প্যাটার্নগুলো খুঁজে থাকে, যা একজন আক্রমণকারীকে এমন কিছু করার সুযোগ দেয়, যা অ্যাপ্লিকেশনটিতে করার কথা ছিল না।
A code security চেক সাধারণত যা ধরে:
- ইনজেকশন ত্রুটিএসকিউএল ইনজেকশন, কমান্ড ইনজেকশন, কোড ইনজেকশন
- ক্রস-সাইট স্ক্রিপ্টিং (XSS): অপরিশোধিত ইনপুট যা একজন আক্রমণকারীকে অন্য ব্যবহারকারীর সেশনে স্ক্রিপ্ট চালানোর সুযোগ দেয়।
- ভুল কনফিগারেশন এবং তথ্য ফাঁসসেটিংস এবং কোড পাথ যা অনিচ্ছাকৃতভাবে ডেটা প্রকাশ করে
- বাফার উপচে পড়ামেমরি-হ্যান্ডলিং সংক্রান্ত সমস্যা যা অ্যাপ্লিকেশনের অখণ্ডতাকে বিঘ্নিত করতে পারে
- প্রমাণীকরণ এবং অনুমোদন ব্যবধানদুর্বল বা অনুপস্থিত অ্যাক্সেস নিয়ন্ত্রণ
একটি থেকে প্রাপ্ত ফলাফল code security একটি চেকের সাথে CWE শ্রেণিবিন্যাস, একটি তীব্রতার রেটিং, এবং (পরিপক্ক টুলগুলোর ক্ষেত্রে) শোষণযোগ্যতার প্রমাণ থাকে, যা একটি গুরুতর বিষয়কে আলাদা করে। SAST এমন একটি যন্ত্র যা কেবল নকশা মেলায় আর আশা করে।
কোডের গুণমান যাচাই বনাম Code Security যাচাই করুন: মূল পার্থক্যগুলো
| কোডের গুণমান যাচাই | Code Security চেক করুন (SAST) | |
|---|---|---|
| মূল প্রশ্ন | এটি কি নিরাপদে রক্ষণাবেক্ষণ করা সম্ভব? | এর কি অপব্যবহার করা যেতে পারে? |
| এটা কি পরিমাপ | জটিলতা, পুনরাবৃত্তি, ডেড কোড, নামকরণ, রক্ষণাবেক্ষণযোগ্যতা | ইনজেকশন, XSS, ভুল কনফিগারেশন, প্রমাণীকরণের ত্রুটি, মেমরি সমস্যা |
| Standard উল্লেখ | অভ্যন্তরীণ গুণমান মডেল, কোনো সার্বজনীন সার্টিফিকেশন নেই standard | CWE (কমন উইকনেস এনুমারেশন), যা OWASP-এর মতো বেঞ্চমার্কের সাথে যাচাই করা হয়েছে। |
| সাধারণ মালিক | প্রকৌশল / ভিপি প্রকৌশল | অ্যাপসেক / ডেভসেকঅপস |
| উপেক্ষা করার পরিণতি | পরিবর্তনের ক্রমবর্ধমান খরচ, ধীরগতিতে অন্তর্ভুক্তিকরণ, ভঙ্গুর প্রকাশনা | ডেটা লঙ্ঘন, নিয়ম মেনে চলতে ব্যর্থতা, অপব্যবহার করা প্রোডাকশন সিস্টেম |
| যেখানে এটি চলে | সিআই, স্থানীয় সিএলআই | CI, লোকাল CLI, এবং (আরও উন্নত টুলিং-এ) IDE |
এগুলো প্রতিযোগী যাচাই নয়। এগুলো একই কোড লাইন সম্পর্কে দুটি ভিন্ন প্রশ্নের উত্তর দিচ্ছে, আর ঠিক একারণেই এগুলোকে আলাদাভাবে চালালে সমস্যা হয়।
কেন বেশিরভাগ কোড বিশ্লেষণ সরঞ্জাম তাদের আলাদা রাখে
বেশিরভাগ সংস্থাই ইতোমধ্যে উভয় চেকই চালায়। তারা শুধু একই রিপোজিটরিগুলোর ওপর দুটি ভিন্ন প্রোডাক্টে, দুটি ভিন্ন কনসোল, দুটি ভিন্ন ব্যাকলগ এবং দুটি ভিন্ন অগ্রাধিকার মডেল ব্যবহার করে এগুলো চালায়।
এই বিভাজনের ফলে তিনটি অনুমেয় সমস্যা সৃষ্টি হয়:
- কেউই দুটি জমে থাকা কাজ একসাথে দেখে না। একটি ফাংশনে গুরুতর নিরাপত্তা ত্রুটি এবং বিপদজনক পর্যায়ে থাকা রক্ষণাবেক্ষণযোগ্যতার স্কোর দুটি ভিন্ন টুলে দুটি বিচ্ছিন্ন টিকিট হিসেবে দেখা যায়, অথচ এটি আসলে একটিই কোড যার প্রতি দ্বিগুণ জরুরিভাবে মনোযোগ দেওয়া প্রয়োজন।
- এত দ্রুত নতুন তথ্য জমা হতে থাকে যে কেউ সেগুলোর সমাধান করতে পারে না। বাজারে থাকা প্রতিটি কোড অ্যানালাইসিস টুলই সমস্যা শনাক্ত করতে পারদর্শী। আসল বাধাটা কখনোই সমস্যা খুঁজে বের করা ছিল না। আসল সমস্যা হলো, যেকোনো বাস্তব কোডবেসে একটি কোয়ালিটি স্ক্যান বা সিকিউরিটি স্ক্যান করলে এত বেশি সমস্যা খুঁজে পাওয়া যায় যে, কোনো টিমের পক্ষে সেগুলো সমাধান করতে কয়েক ঘণ্টাও সময় লাগে না, এবং একটি সাধারণ সেভিয়ারিটি লেবেল আপনাকে বলে দেয় না যে কোন দশটি সমস্যা আগে সমাধান করতে হবে।
- একটি নির্দিষ্ট নিয়মের তীব্রতাকে অগ্রাধিকার দেওয়া হয় না। একটি রুল ইঞ্জিনের দৃষ্টিকোণ থেকে “গুরুত্বপূর্ণ” এবং “এটি প্রকৃতপক্ষে অ্যাক্সেসযোগ্য ও এক্সপ্লয়েটযোগ্য হওয়ায় গুরুত্বপূর্ণ”—এই দুটি ভিন্ন দাবি। বেশিরভাগ কোড বিশ্লেষণ টুল কেবল প্রথমটিই করে থাকে।
উত্তম পন্থা: একটি প্ল্যাটফর্ম, একটি এআই, একটি অগ্রাধিকার মডেল
জাইজেনি কোডের গুণমান পরীক্ষা করে এবং code security একই স্ক্যানার, একই কনসোল এবং একই অগ্রাধিকার মডেলে বিশ্লেষণ করা হয়, ফলে একই ফাইলের রক্ষণাবেক্ষণযোগ্যতার সমস্যা এবং নিরাপত্তা ত্রুটি দুটি সম্পর্কহীন সিস্টেমে থাকার পরিবর্তে একসাথে দৃশ্যমান হয়।
- পরিমাপ করা. জাইজেনির code security চেক (SASTইনজেকশন ত্রুটি, XSS, ভুল কনফিগারেশন, বাফার ওভারফ্লো এবং প্রমাণীকরণের দুর্বলতা খুঁজে বের করার জন্য স্ক্যান করা হয়, এবং প্রতিটি অনুসন্ধানের সাথে একটি CWE শ্রেণিবিন্যাস যুক্ত থাকে। Xygeni-এর কোড কোয়ালিটি চেক জাভা, জাভাস্ক্রিপ্ট, পাইথন, পিএইচপি, সি#, গো, এইচটিএমএল, সুইফট, কোটলিন এবং সি/সি++ সহ দশটি ভাষার উপর একই বিশ্লেষণ পদ্ধতি প্রয়োগ করে, এবং একটি সামঞ্জস্যপূর্ণ পদ্ধতির অধীনে জটিলতা, রক্ষণাবেক্ষণযোগ্যতা, ডুপ্লিকেশন, ডেড কোড এবং নামকরণ পরিমাপ করে। standardসুতরাং, গুণগত মানের পর্যবেক্ষণগুলো নিরাপত্তা সংক্রান্ত পর্যবেক্ষণের মতোই একই তীব্রতা, প্রযোজ্য ক্ষেত্রে CWE (CWE), এবং ফাইল ও লাইনের বিস্তারিত বিবরণ বহন করে।
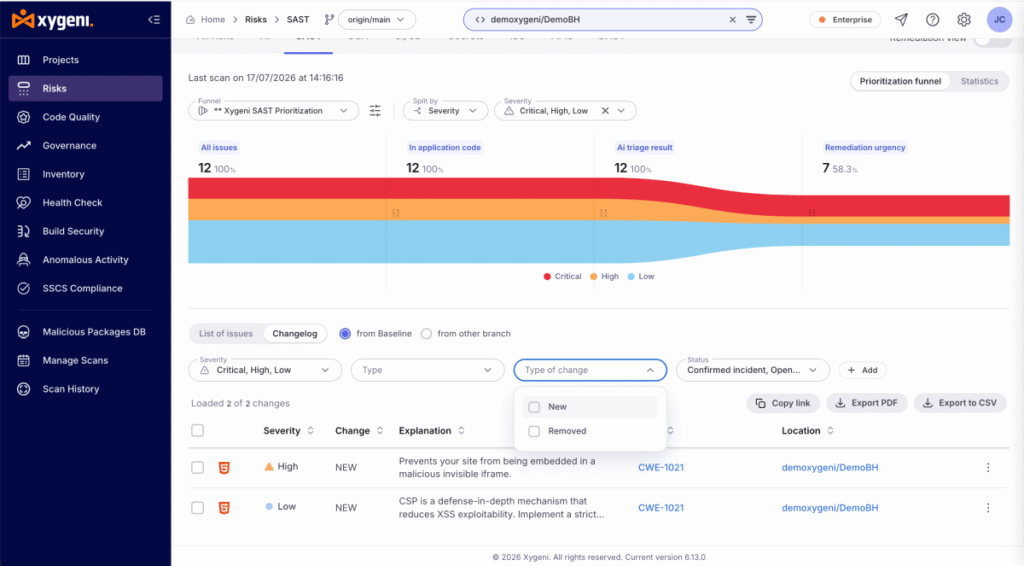
- অগ্রাধিকার দিন। উভয় ধরণের চেকই একই এআই ট্রায়েজ ফানেলে তথ্য পাঠায়, যা কোনো নির্দিষ্ট নিয়মের তীব্রতার পরিবর্তে প্রকৃত প্রভাব অনুসারে প্রাপ্ত ফলাফলগুলোকে র্যাঙ্ক করে। এছাড়াও, উভয়ই একটি সমন্বিত 'অল রিস্কস' ভিউতে অংশ নেয়, ফলে একজন সিকিউরিটি লিড এবং একজন ইঞ্জিনিয়ারিং লিড দুটি আলাদা স্প্রেডশিটের পরিবর্তে ঝুঁকির একই চিত্র দেখতে পান।
- প্রতিকার করুন। জাইজেনি শুধু শনাক্তকরণেই থেমে থাকে না। এআই রেমিডিয়েশন নিরাপত্তা সংক্রান্ত ত্রুটিগুলোর জন্য সরাসরি প্রয়োগযোগ্য সমাধান প্রস্তাব করে, যার মধ্যে অন্তর্ভুক্ত রয়েছে: pull request এটি কোড তৈরির প্রক্রিয়া এবং গুণগত মানের ফলাফলের ক্ষেত্রেও একই কাজ করে, যেখানে প্রতিকারের জটিলতা এবং আনুমানিক সাশ্রয়কৃত শ্রম অনুযায়ী সেগুলোকে র্যাঙ্ক করা হয়। একটি কোড বিশ্লেষণ টুলের এই প্রশ্নের উত্তর দেওয়া উচিত নয় যে, “আপনার কতগুলো নিয়ম আছে।” বরং প্রশ্নটি হলো, “যখন এটি হাজারটা সমস্যা খুঁজে পায়, তখন সেগুলো কে সমাধান করবে?”
প্রাপ্ত তথ্য Xygeni-এর নিজস্ব স্ক্যানার থেকে আসুক বা প্ল্যাটফর্মে আগে থেকেই অন্তর্ভুক্ত থার্ড-পার্টি টুল থেকে আসুক, এই ব্যবস্থাটি উভয় ক্ষেত্রেই কাজ করে। AI Triage এবং AI Remediation, Xygeni-এর নিজস্ব নিরাপত্তা সংক্রান্ত তথ্য এবং Snyk, Veracode বা Checkmarx-এর মতো টুল থেকে পাওয়া তথ্যের ক্ষেত্রেও প্রযোজ্য। তাই, একটি সমন্বিত চেক ব্যবস্থায় পরিবর্তন করার অর্থ এই নয় যে প্রথমে কোনো কিছু পুরোপুরি বাদ দিতে হবে।
কোড বিশ্লেষণ টুল কেনার সময় কী কী বিষয় খেয়াল রাখতে হবে
আপনি যদি কোডের মান যাচাইয়ের জন্য হোক বা অন্য কোনো কারণে, কোড বিশ্লেষণ টুল মূল্যায়ন করে থাকেন, code security যাচাই করুন, অথবা উভয়ই করুন, কয়েকটি প্রশ্ন বেশিরভাগ বিক্রেতার উপস্থাপনা দ্রুত ভেদ করে যায়:
- এটি কি প্রকৃত প্রভাব অনুসারে ফলাফলগুলোকে ক্রমবিন্যাস করে, নাকি শুধু একটি নির্দিষ্ট নিয়মের কঠোরতা অনুসারে? তীব্রতার লেবেল অগ্রাধিকার নির্ধারণ নয়।
- এটি কি কোনো স্বাধীন বেঞ্চমার্কের সাপেক্ষে এর শনাক্তকরণের নির্ভুলতা যাচাই করে? SAST নির্ভুলতার দাবি করা সহজ কিন্তু প্রমাণ করা কঠিন; একটি প্রকাশিত OWASP বেঞ্চমার্ক ফলাফলট্রু পজিটিভ রেট এবং ফলস পজিটিভ রেট প্রকাশিত হলে, একটি দাবি এবং প্রমাণের মধ্যে পার্থক্য তৈরি হয়।
- নিয়মগুলো কি স্বচ্ছ? স্ক্যান চালানোর আগে আপনি একটি ডিটেক্টর ক্যাটালগ দেখতে পারেন, যা আপনাকে জানিয়ে দেয় যে টুলটি স্ক্যান করার পূর্বে কী কী পরীক্ষা করে। commit এটা থেকে
- এটি কি শুধু শনাক্তকরণেই থেমে যায়, নাকি সমাধানের প্রস্তাবও দেয়? প্রতিকারের পথ ছাড়া কোনো প্রাপ্ত তথ্য কেবল জমে থাকা সমস্যার দৈর্ঘ্যই বাড়ায় না, বরং তা একটি সমাধান হওয়া সমস্যাও নয়।
- এটি কি আপনার সম্পূর্ণ স্ট্যাকে কাজ করে, যার মধ্যে আপনার ইতিমধ্যে ব্যবহৃত টুলগুলোর ফলাফলও অন্তর্ভুক্ত? প্রথম দিনেই বিক্রেতাদের একত্রিত করার চেয়ে দৃশ্যমানতা সুসংহত করা শ্রেয়।
- এটি কি কাজের বর্তমান পরিবেশের সাথে সমন্বিত হয়? CI/CD pull request যাচাই-বাছাই এবং নিরাপত্তা সংক্রান্ত কোনো তথ্য পেলে, শুধু মার্জ করার পরেই নয়, বরং কোড লেখার সময়েই IDE-এর ফিডব্যাক প্রয়োজন।
সংক্ষিপ্ত সংস্করণ
কোডের মান যাচাই করে দেখা হয় যে আপনার কোডটি নিরাপদে রক্ষণাবেক্ষণ করা যাবে কি না। code security চেকটি জিজ্ঞাসা করে যে এটিকে কাজে লাগানো যায় কিনা। দুটি প্রশ্নই গুরুত্বপূর্ণ, দুটি থেকেই এমন ফলাফল পাওয়া যায় যার উপর ভিত্তি করে আপনাকে পদক্ষেপ নিতে হবে, এবং দুটি বিচ্ছিন্ন টুলের মাধ্যমে এগুলোকে চালালে একই কোডকে একটি অগ্রাধিকার তালিকার পরিবর্তে দুটি পৃথক সমস্যা বলে মনে হয়।
জাইজেনি একই স্ক্যানারে উভয় চেক চালায়, একই ফানেলে প্রকৃত প্রভাবের ভিত্তিতে উভয়কে র্যাঙ্ক করে, এবং উভয়ের প্রতিকার করে। pull requests আপনার কাজের চাপ আরও না বাড়িয়ে।
আপনার নিজেরটা দেখতে চান code security প্রাপ্ত ফলাফলগুলোকে শুধু তালিকাভুক্ত না করে অগ্রাধিকার দেওয়া হয়েছে? Xygeni-এর ডেভেলপার প্ল্যানে বিনামূল্যে স্ক্যানিং শুরু করুন।
আপনার পোর্টফোলিও জুড়ে একটি সমন্বিত গুণমান ও নিরাপত্তা চিত্র কেমন দেখায় তা জানতে আগ্রহী? একটি ডেমো অনুরোধ জাইজেনি কোডের গুণমানের পাশাপাশি Code Security.

FAQ
কোডের মান যাচাই করা কি একই জিনিস? code security যাচাই করুন?
না। কোডের মান যাচাইয়ে রক্ষণাবেক্ষণযোগ্যতা, জটিলতা, পুনরাবৃত্তি এবং নামকরণ পরিমাপ করা হয়। code security চেক (SASTশোষণযোগ্যতা পরিমাপ করে: ইনজেকশন ত্রুটি, XSS, ভুল কনফিগারেশন এবং প্রমাণীকরণের দুর্বলতা। তারা একই কোড বিশ্লেষণ করে কিন্তু ভিন্ন ভিন্ন প্রশ্নের উত্তর দেয়, এবং কোনো একটি ফলাফলকে কোয়ালিটি-ফ্ল্যাগ, সিকিউরিটি-ফ্ল্যাগ অথবা একই সাথে উভয় হিসেবে চিহ্নিত করা যেতে পারে।
SASTএবং এর সাথে একটির সম্পর্ক কী? code security যাচাই করুন?
SAST এর পূর্ণরূপ হলো স্ট্যাটিক অ্যাপ্লিকেশন সিকিউরিটি টেস্টিং। বেশিরভাগ মানুষ “স্ট্যাটিক অ্যাপ্লিকেশন সিকিউরিটি টেস্টিং” বলতে যা বোঝায়, এটি তার প্রযুক্তিগত নাম।code security "চেক": অ্যাপ্লিকেশনটি না চালিয়ে, চালানোর আগে সোর্স কোডে দুর্বলতা খুঁজে বের করার জন্য স্ক্যান করা। প্রতিবার code security এই পোস্টে চেক বলতে বোঝায় SAST বিশেষত, DAST-এর বিপরীতে, যা একটি চলমান অ্যাপ্লিকেশনকে বাইরে থেকে পরীক্ষা করে।
একটি টুল কি কোডের মান যাচাই এবং একই সাথে অন্য কিছু চালাতে পারে? code security যাচাই করুন?
হ্যাঁ। জাইজেনি কোডের গুণমান পরীক্ষা করে এবং code security একই স্ক্যানার এবং কনসোলে বিশ্লেষণ করা হয়, ফলে উভয় ধরনের চেকের জন্য একটিই অগ্রাধিকার মডেল ব্যবহৃত হয়, দুটি আলাদা ব্যাকলগসহ দুটি পৃথক টুলে থাকার পরিবর্তে। প্রতিটি থেকে প্রাপ্ত ফলাফলের নিজস্ব শ্রেণিবিন্যাস থাকে (নিরাপত্তার জন্য CWE, এবং গুণমানের জন্য জটিলতা/রক্ষণাবেক্ষণযোগ্যতার মেট্রিক)।
কত ঘন ঘন আপনার কোডের মান পরীক্ষা করা উচিত? code security যাচাই করুন?
উভয়ই এককালীন নিরীক্ষা হিসেবে নয়, বরং নিরবচ্ছিন্নভাবে চালানো উচিত। standard প্যাটার্ন হল প্রতিটির উপর একটি স্ক্যান। pull request CI-তে, সাথে guardrails এই গেটটি উত্তরাধিকারসূত্রে প্রাপ্ত সম্পূর্ণ ব্যাকলগের পরিবর্তে নতুন প্রবর্তিত সমস্যাগুলোর উপর ভিত্তি করে তৈরি, ফলে দলগুলোকে বছরের পর বছর ধরে জমে থাকা ঋণের ভিত্তিতে নয়, বরং তারা কী নতুন সংযোজন করেছে তার ভিত্তিতে মূল্যায়ন করা হয়।
