






একটি আকাশচুম্বী অট্টালিকার কথা ভাবুন, যার প্রতিটি তলা ভিন্ন ভিন্ন দল দ্বারা নির্মিত। কোনো একটি দলের লাগানো একটি ত্রুটিপূর্ণ বিম পুরো কাঠামোটিকে বিপন্ন করে তুলতে পারে। আজকের ডিজিটাল বিশ্বে সফটওয়্যার সরবরাহ শৃঙ্খলের ক্ষেত্রে প্রতিষ্ঠানগুলো এই বাস্তবতারই সম্মুখীন হয়।
কোম্পানিগুলো সরবরাহকারী এবং ওপেন-সোর্স উপাদানের জটিল নেটওয়ার্কের উপর ক্রমবর্ধমানভাবে নির্ভরশীল হওয়ায়, ক্ষতিকর কার্যকলাপের মাধ্যমে দুর্বলতার সুযোগ নেওয়ার ঝুঁকি বহুগুণে বেড়ে গেছে। সফটওয়্যার সাপ্লাই চেইন আক্রমণের উদ্বেগজনক বৃদ্ধি, যেমন কুখ্যাত সোলারউইন্ডস এবং ক্যাসেইয়া ডেটা লঙ্ঘনের ঘটনা, ব্যবসা প্রতিষ্ঠান এবং তাদের গ্রাহক উভয়কে বিপর্যয়কর পরিণতি থেকে রক্ষা করার জন্য শক্তিশালী নিরাপত্তা ব্যবস্থার অপরিহার্য প্রয়োজনীয়তাকে তুলে ধরে।
এই আক্রমণগুলির বিধ্বংসী প্রভাব থাকতে পারে, যা পরিচালনগত দক্ষতা থেকে শুরু করে গ্রাহকের আস্থা পর্যন্ত সবকিছুকে প্রভাবিত করে। মাত্র কয়েকটি ত্রুটিপূর্ণ রিলিজ একটি প্রতিষ্ঠানের উপর সর্বনাশ ঘটাতে পারে। ফলস্বরূপ, software supply chain security যেকোনো ডিজিটাল সাইবারস্পেসের মধ্যে স্থিতিস্থাপকতা এবং একটি সুস্থ পরিবেশ বজায় রাখার জন্য এটি একসময়কার গৌণ বিষয় থেকে একটি অপরিহার্য প্রয়োজনে রূপান্তরিত হয়েছে। enterprise.
আপনার প্রতিষ্ঠানকে পরবর্তী বড় সাপ্লাই চেইন আক্রমণের শিকার হতে দেবেন না। আমাদের অত্যাধুনিক কোর্সে ভর্তি হয়ে আপনার সফটওয়্যার সাপ্লাই চেইনকে শক্তিশালী করার জন্য প্রয়োজনীয় জ্ঞান ও দক্ষতা অর্জন করুন। প্রত্যয়িত Software Supply Chain Security বিশেষজ্ঞ কোর্সস্ব-গতিতে শেখা, ব্রাউজার-ভিত্তিক ল্যাব ব্যবহারের সুযোগ এবং ম্যাটারমোস্টের মাধ্যমে ২৪/৭ প্রশিক্ষকের সহায়তার সাহায্যে, আপনি আপনার কোম্পানি ও গ্রাহকদের সম্ভাব্য ঝুঁকি থেকে রক্ষা করার জন্য প্রয়োজনীয় দক্ষতা অর্জন করবেন।sastএখনই পদক্ষেপ নিন এবং একজন নেতা হয়ে উঠুন। software supply chain security আপনার প্রতিষ্ঠানের ভবিষ্যৎ এর ওপরই নির্ভর করে।
'সিএসএসই' কোর্সটির একটি ঝলক দেখে নিন:
সফটওয়্যার সাপ্লাই চেইন আক্রমণ কেন ঘটে?
বিগত বছরগুলোতে সফটওয়্যার সরবরাহ শৃঙ্খল আক্রমণের গুরুত্ব বৃদ্ধি পেয়েছে, যা বিশ্বব্যাপী সংস্থাগুলোকে ঝুঁকির মধ্যে ফেলছে। এগুলো হলো সফটওয়্যার উন্নয়ন এবং বিতরণের অপেক্ষাকৃত দুর্বল অংশগুলোর ওপর চালানো আক্রমণ। pipeline, যা খুব ব্যাপক অর্থে দুর্বলভাবে সুরক্ষিত সিস্টেমগুলোকে লক্ষ্য করে তৈরি। এই কারণেই এগুলো ঘটে:
- আক্রমণের বৃহত্তর পৃষ্ঠতল: আধুনিক সফটওয়্যার প্রোগ্রামগুলো অনেক থার্ড-পার্টি কম্পোনেন্ট ব্যবহার করে, যা ক্ষতিকর সাইবার অপরাধীদের জন্য প্রবেশের পথ বাড়িয়ে দেয়।
- শনাক্ত করা কঠিন: সাপ্লাই চেইন আক্রমণগুলো সাধারণত বিশ্বস্ত উৎস ব্যবহার করে, যার ফলে প্রচলিত ম্যালওয়্যারের তুলনায় এগুলো শনাক্ত করা আরও কঠিন হয়ে পড়ে।
- উচ্চ প্রভাব: একজন আক্রমণকারী একটিমাত্র অংশকে কাজে লাগিয়ে হাজার হাজার ব্যবহারকারীর তথ্য ফাঁস করতে পারে, যা এই আক্রমণগুলোকে সাইবার অপরাধীদের কাছে অত্যন্ত আকর্ষণীয় করে তোলে।
- দুর্বল নিরাপত্তা অনুশীলন: অনেক কোম্পানিরই থার্ড-পার্টি সফটওয়্যার যাচাই ও নিরীক্ষণের জন্য কঠোর নিরাপত্তা ব্যবস্থার অভাব রয়েছে।
- হুমকিদাতাদের পরিশীলিততা: অ্যাডভান্সড পারসিস্টেন্ট থ্রেট (APT) এবং রাষ্ট্র-সমর্থিত হ্যাকাররা সাপ্লাই চেইন অ্যাটাক কৌশলে ব্যাপকভাবে বিনিয়োগ করছে।
- সফটওয়্যার উন্নয়ন স্বয়ংক্রিয়করণ (যেমনCI/CD pipelineগুলি): দুর্ভাগ্যবশত, কন্টিনিউয়াস ইন্টিগ্রেশন/কন্টিনিউয়াস ডিপ্লয়মেন্টের মাধ্যমে সফটওয়্যার ডেলিভারি স্বয়ংক্রিয় করা (CI/CD) pipeline যথাযথভাবে সুরক্ষিত না করা হলে দুর্বলতা সৃষ্টি করে।
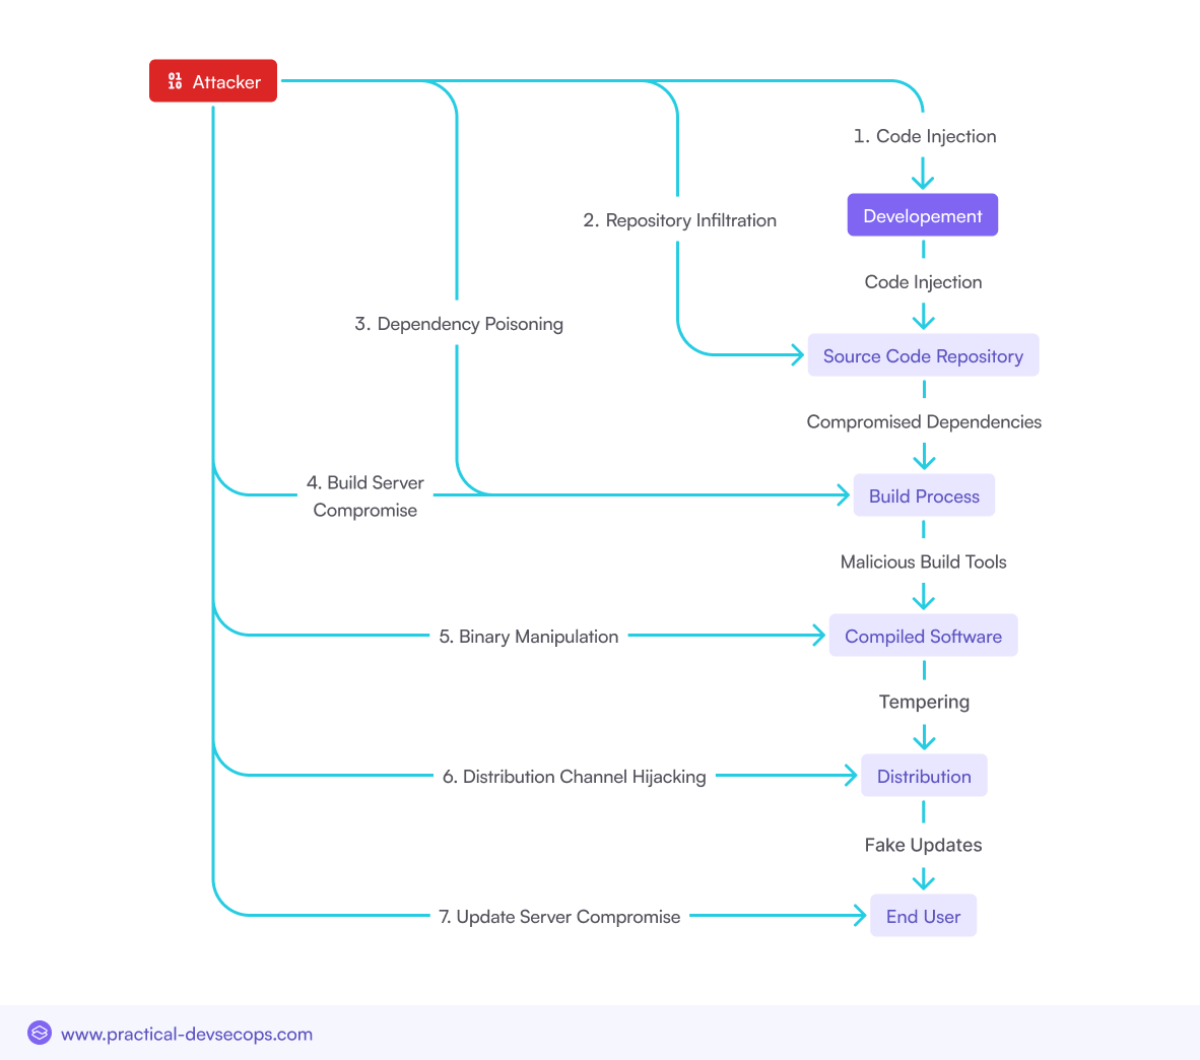
বিভিন্ন ধরণের সফটওয়্যার সাপ্লাই চেইন আক্রমণ
ক্ষতিকর কোড ইনজেকশন
আক্রমণকারীরা চূড়ান্ত পণ্যে ক্ষতিকারক কোড প্রবেশ করানোর জন্য সফটওয়্যার উন্নয়ন প্রক্রিয়ায় অনুপ্রবেশ করে। এই কোড ডেটা চুরি, অননুমোদিত প্রবেশাধিকার সক্ষম করা, অথবা ভবিষ্যতে অপব্যবহারের জন্য ব্যাকডোর তৈরি করার উদ্দেশ্যে ডিজাইন করা হতে পারে।
আপোসকৃত নির্ভরশীলতা
অনেক সফটওয়্যার প্রজেক্ট থার্ড-পার্টি লাইব্রেরি এবং প্যাকেজের উপর নির্ভর করে। আক্রমণকারীরা ক্ষতিকারক আপডেট প্রবেশ করিয়ে এই নির্ভরতাগুলোকে ক্ষতিগ্রস্ত করে, যা পরবর্তীতে সাপ্লাই চেইনের মাধ্যমে শেষ ব্যবহারকারীদের কাছে ছড়িয়ে পড়ে।
সরবরাহ শৃঙ্খল হাইজ্যাকিং
এর মধ্যে রয়েছে ব্যবহারকারীদের কাছে ক্ষতিকারক সফটওয়্যার বা আপডেট বিতরণের জন্য আপডেট সার্ভার বা প্যাকেজ রিপোজিটরির মতো বৈধ সফটওয়্যার বিতরণ চ্যানেলগুলোর নিয়ন্ত্রণ নেওয়া।
এখনই আপনার সফটওয়্যার সাপ্লাই চেইন সুরক্ষিত করুন! আমাদের অপরিহার্য ই-বুক গাইডটি ডাউনলোড করুন।
সাম্প্রতিকতম আলোচিত সফটওয়্যার সরবরাহ শৃঙ্খল আক্রমণ
সফটওয়্যার সরবরাহ শৃঙ্খলে প্রধান আক্রমণ (২০২০-২০২৪)
বিগত কয়েক বছরে বেশ কয়েকটি উল্লেখযোগ্য সফটওয়্যার সাপ্লাই চেইন আক্রমণ ঘটেছে, যার প্রতিটিই আমাদের আন্তঃসংযুক্ত ডিজিটাল ইকোসিস্টেমের দুর্বলতাগুলোকে তুলে ধরেছে:
3CX সাপ্লাই চেইন অ্যাটাক
বিশ্বজুড়ে হাজার হাজার ব্যবসা প্রতিষ্ঠান কর্তৃক ব্যবহৃত 3CX ডেস্কটপ অ্যাপটি একটি উন্নত সাপ্লাই চেইন আক্রমণ হিসেবে বর্ণিত পদ্ধতির মাধ্যমে হ্যাক হয়েছে।
আমার গ্রহণ: উন্নয়ন প্রক্রিয়ার আনুষ্ঠানিক অংশ হিসেবে বিতরণ করা একটি আসল সফটওয়্যার আপডেটের মধ্যে আক্রমণকারীরা তাদের ক্ষতিকারক কোড ঢুকিয়ে দেওয়ায় এই হ্যাকটি ঘটেছিল।
প্রভাবঃ এই আক্রমণটি ভয়েস কমিউনিকেশনসহ সংবেদনশীল ডেটাতে অননুমোদিত অ্যাক্সেস সক্ষম করে হাজার হাজার ব্যক্তিকে ঝুঁকিতে ফেলেছিল। এই লঙ্ঘনটি একটি ত্রুটিপূর্ণ সফটওয়্যার উন্নয়ন প্রক্রিয়া এবং তৃতীয় পক্ষের সফটওয়্যারের উপর নির্ভরশীলতা সম্পর্কিত উদ্বেগ প্রকাশ করে।
সোলার উইন্ডস অ্যাটাক
সার্জারির সোলারওয়াইন্ডস আক্রমণ ওরিয়ন সফটওয়্যার সরবরাহ শৃঙ্খলকে ক্ষতিগ্রস্ত করা হয়েছে। আক্রমণকারীরা ২০১৯ সালের সেপ্টেম্বরে সোলারউইন্ডস-এর নেটওয়ার্কে অনুপ্রবেশ করে এবং ২০২০ সালের মার্চের মধ্যে ওরিয়ন আপডেটগুলোতে ক্ষতিকারক কোড প্রবেশ করিয়ে দেয়। এই ক্ষতিগ্রস্ত আপডেটগুলো ১৮,০০০-এরও বেশি গ্রাহকের কাছে বিতরণ করা হয়েছিল, যা আক্রমণকারীদের বিভিন্ন সংস্থার আইটি সিস্টেমে গুপ্তচরবৃত্তি করার সুযোগ করে দেয়।
আমার নিন: এই লঙ্ঘনটি সরবরাহ শৃঙ্খল সুরক্ষায় গুরুতর দুর্বলতা উন্মোচন করেছে এবং দেখিয়ে দিয়েছে যে কীভাবে তৃতীয় পক্ষের সরবরাহকারীরা ব্যাপক সাইবার গুপ্তচরবৃত্তির প্রবেশদ্বার হয়ে উঠতে পারে। এটি সংস্থাগুলোর জন্য তাদের নিরাপত্তা ব্যবস্থা, বিশেষ করে বহিরাগত বিক্রেতাদের সফটওয়্যার ও পরিষেবাগুলোর বিষয়ে, পুনর্মূল্যায়ন করার জরুরি প্রয়োজনীয়তার ওপর জোর দেয়।
প্রভাবঃ এই আক্রমণে ব্যাপক আর্থিক ক্ষতি হয়, যার ফলে ক্ষতিগ্রস্ত সংস্থাগুলো তাদের বার্ষিক আয়ের গড়ে ১১% (মার্কিন যুক্তরাষ্ট্রে যা ১৪% পর্যন্ত) হারায়। এটি বেসরকারি ও সরকারি উভয় খাতেই উন্নত তথ্য আদান-প্রদান এবং সাইবার নিরাপত্তা চর্চাকে উৎসাহিত করে, যা সরবরাহ শৃঙ্খল নিরাপত্তা প্রোটোকলগুলোর পুনর্মূল্যায়নের প্রয়োজনীয়তা সৃষ্টি করে।
কোডকভ ব্যাশ আপলোডার আক্রমণ
২০২৪ সালে, একটি সফল সাপ্লাই চেইন আক্রমণের ফলে কোডকভ-এ কোড কভারেজ আপলোড করার জন্য ব্যবহৃত একটি জনপ্রিয় টুলের দেওয়া ব্যাশ আপলোডারটি পরিবর্তিত হয়ে যায়। এই স্ক্রিপ্টটিই বহু ডেভেলপার কোডকভ-এ কভারেজ রিপোর্ট পাঠানোর জন্য ব্যবহার করতেন, এবং এর এই পরিবর্তিত সংস্করণটি টোকেন বা কী-এর মতো এনভায়রনমেন্ট ভেরিয়েবলও পাঠিয়ে দিতে সক্ষম ছিল।
আমার নিন: অনেক প্রকল্পের গোপনীয়তা ফাঁস হওয়ার ঝুঁকিতে পড়েছিল, যা সম্ভবত হাজার হাজার মানুষকে প্রভাবিত করত। এই আক্রমণটি তুলে ধরেছে যে ডেভেলপমেন্ট এনভায়রনমেন্টের জন্য সর্বোত্তম নিরাপত্তা পদ্ধতি অনুসরণ করা উচিত এবং রেডিমেড স্ক্রিপ্টের উপর নির্ভর করা কতটা বিপজ্জনক।
প্রভাবঃ এই আক্রমণের ফলে ব্যাপক হারে গোপনে রোটেশন শুরু হয়, থার্ড-পার্টি টুলের ওপর আস্থা কমে যায় এবং নজরদারি বৃদ্ধি পায়। CI/CD pipelineএবং নিয়ন্ত্রক সংস্থার দৃষ্টি আকর্ষণ করে। এটি কোড কভারেজ টুলের নকশায় শিল্পব্যাপী পরিবর্তনকে উৎসাহিত করে, আর্থিক ক্ষতির কারণ হয় এবং উন্নত নিরাপত্তা ব্যবস্থা গ্রহণের প্রক্রিয়াকে ত্বরান্বিত করে, যেমন SBOM এবং অখণ্ডতা যাচাইকরণ।
কাসেয়া ভিএসএ সাপ্লাই চেইন অ্যাটাক
দুষ্কৃতকারীরা ২০২১ সালের কাসেইয়া ভিএসএ (Kaseya VSA) আক্রমণে ব্যবহৃত কৌশলগুলোর ওপর ভিত্তি করে ২০২৪ সালে আবারও রিমোট মনিটরিং ও ম্যানেজমেন্ট সফটওয়্যারটিকে লক্ষ্যবস্তু বানায়। তারা সফটওয়্যারটির আপডেট পদ্ধতির মাধ্যমে তাদের র্যানসমওয়্যার ছড়ানোর জন্য একটি জিরো-ডে দুর্বলতা ব্যবহার করে।
আমার নিন: এই আক্রমণের ফলে আরও শত শত কোম্পানি এবং ছোট ও মাঝারি আকারের প্রতিষ্ঠানগুলোতে উল্লেখযোগ্য পরিমাণে র্যানসমওয়্যার আক্রমণের শিকার হয়। enterpriseক্ষুদ্র ও মাঝারি শিল্প (এসএমই)-এর উপর চালানো হামলায় গুরুতর কার্যক্রম বিঘ্নিত হয়েছে এবং আর্থিক ক্ষতি সাধিত হয়েছে বলে তদন্তে জানা যায়, যা গুরুত্বপূর্ণ অবকাঠামোর বিরুদ্ধে সরবরাহ শৃঙ্খল আক্রমণের ঝুঁকিকে আরও প্রকট করে তুলেছে।
প্রভাবঃ ২০২১ সালের কাসেয়া ভিএসএ (Kaseya VSA) আক্রমণের ফলে ব্যাপক র্যানসমওয়্যার সংক্রমণ ঘটে, যা প্রধানত ক্ষুদ্র ও মাঝারি শিল্প প্রতিষ্ঠানগুলোকে (SMEs) প্রভাবিত করে। এর ফলে বিপুল আর্থিক ক্ষতি, তথ্য ফাঁস এবং দীর্ঘস্থায়ী পরিষেবা বিঘ্ন ঘটে। এই ঘটনাটি ম্যানেজড সার্ভিস প্রোভাইডারদের উপর কঠোর নিয়মকানুন আরোপে উদ্বুদ্ধ করে, জিরো-ট্রাস্ট আর্কিটেকচার গ্রহণের প্রক্রিয়াকে ত্বরান্বিত করে এবং একটি গুরুত্বপূর্ণ প্রয়োজনীয়তার উপর আলোকপাত করে। শক্তসমর্থ software supply chain security পরিমাপ.
PyPI এবং NPM প্যাকেজ পয়জনিং
প্যাকেজ পয়জনিং আক্রমণের একটি ধারাবাহিকতা পাইথন প্যাকেজ ইনডেক্স (PyPI) এবং নোড-কে প্রভাবিত করেছিল। হ্যাকাররা এমন সব প্যাকেজ প্রকাশ করেছিল যেগুলো দেখতে আসল মনে হলেও সেগুলোর ভেতরে ম্যালওয়্যার লুকানো ছিল। উদ্দেশ্য ছিল যে, ডেভেলপাররা এই প্যাকেজগুলো ডাউনলোড করে তাদের প্রোজেক্টে হস্তক্ষেপ করবে।
আমার নিন: এই আক্রমণটি ওপেন-সোর্স ইকোসিস্টেমের প্রতি আস্থাকে কাজে লাগিয়ে সফটওয়্যার সরবরাহ শৃঙ্খলের একটি গুরুতর দুর্বলতা প্রকাশ করে। এটি প্যাকেজ রিপোজিটরিগুলোতে উন্নততর যাচাইকরণ এবং উন্নয়ন পর্যায়ে স্বয়ংক্রিয় নিরাপত্তা পরীক্ষার প্রয়োজনীয়তা তুলে ধরে। pipelineএই ঘটনাটি বর্তমান ওপেন-সোর্স মডেলের জন্য একটি চ্যালেঞ্জ এবং এটি উন্নততর তত্ত্বাবধান অথবা কমিউনিটি-চালিত নিরাপত্তা ব্যবস্থার প্রয়োজনীয়তার ইঙ্গিত দেয়।
প্রভাবঃ এই আক্রমণগুলো হাজার হাজার ডেভেলপারকে প্রভাবিত করেছে এবং তাদের শত শত থেকে হাজার হাজার অ্যাপ্লিকেশন ঝুঁকির মুখে ফেলেছে। এই ঘটনাটি প্রমাণ করেছে যে ওপেন-সোর্স সফটওয়্যার নিরাপত্তা ইকোসিস্টেমের জন্য সদিচ্ছা এবং নিরাপত্তা সতর্কতা প্রয়োজন।
ব্যবহৃত কৌশল, পদ্ধতি এবং কার্যপ্রণালী (TTPs)
এই হামলাগুলোর সাধারণ বৈশিষ্ট্যগুলোর মধ্যে প্রায়শই কিছু অভিন্ন কৌশল, পদ্ধতি ও প্রক্রিয়া (টিটিপি) থাকে, যেমন:
- অ্যাডভান্সড পারসিসটেন্ট থ্রেটস (এপিটি): এপিটি আক্রমণকারীরা সাধারণত তাদের লক্ষ্য অর্জনের জন্য দীর্ঘ সময় ধরে লোকচক্ষুর আড়ালে কাজ করে। তারা দুর্বলতাগুলো প্যাচ করে ঠিক করার আগেই আক্রমণকারীদের সেগুলোর সুযোগ নিতে দেয়, যা প্রচলিত নিরাপত্তা ব্যবস্থাকে এই আক্রমণগুলো শনাক্ত করতে বাধা দেয়।
- ফিশিং এবং সামাজিক প্রকৌশল: আক্রমণকারীরা প্রায়শই প্রবেশের প্রাথমিক উপায় হিসেবে ফিশিং ব্যবহার করে, তা ক্রেডেনশিয়াল সংগ্রহ করাই হোক বা এন্ডপয়েন্টের মাধ্যমে ক্ষতিকারক কোড চালু করাই হোক।
সফটওয়্যার সরবরাহ শৃঙ্খল আক্রমণের উদীয়মান প্রবণতা
ওপেন-সোর্স সফটওয়্যারের ক্রমবর্ধমান ব্যবহারের নিরাপত্তাগত প্রভাব
ওপেন-সোর্স সফটওয়্যারের ব্যাপক প্রচলন সুবিধা এবং ঝুঁকি উভয়ই নিয়ে আসে। ওপেন-সোর্স উপাদানগুলো যেমন উন্নয়নের গতি বাড়াতে এবং খরচ কমাতে পারে, তেমনি সঠিকভাবে পরিচালিত না হলে এগুলো দুর্বলতাও সৃষ্টি করে। এই উপাদানগুলোর ক্রমবর্ধমান ব্যবহার আক্রমণের পরিধি বাড়িয়ে দিয়েছে, যার ফলে আক্রমণকারীদের পক্ষে বহুল ব্যবহৃত লাইব্রেরি এবং ফ্রেমওয়ার্কগুলোতে ক্ষতিকারক কোড প্রবেশ করানো আরও সহজ হয়ে গেছে।
সাপ্লাই চেইন র্যানসমওয়্যার আক্রমণের বৃদ্ধি
র্যানসমওয়্যার আক্রমণগুলো এখন সফটওয়্যার সরবরাহ শৃঙ্খলকে লক্ষ্যবস্তু করছে, যেখানে আক্রমণকারীরা সফটওয়্যার সরবরাহ প্রক্রিয়াকে ব্যাহত করে একই সাথে একাধিক প্রতিষ্ঠানে র্যানসমওয়্যার ছড়িয়ে দেয়। এই প্রবণতাটি বিশেষভাবে উদ্বেগজনক, কারণ একটি সফল আক্রমণের ফলে এর ধারাবাহিক প্রভাব পড়তে পারে।
সফটওয়্যার নির্মাণ এবং লক্ষ্য নির্ধারণ CI/CD Pipelines
সফটওয়্যার বিল্ড প্রক্রিয়া এবং কন্টিনিউয়াস ইন্টিগ্রেশন/কন্টিনিউয়াস ডিপ্লয়মেন্ট (CI/CD) pipelineএগুলো আক্রমণকারীদের প্রধান লক্ষ্যবস্তুতে পরিণত হচ্ছে। এগুলোর নিরাপত্তা বিঘ্নিত করার মাধ্যমে... pipelineএর মাধ্যমে, আক্রমণকারীরা ক্ষতিকারক কোড প্রবেশ করাতে পারে যা স্বয়ংক্রিয়ভাবে সফটওয়্যার পণ্যগুলিতে সংযুক্ত হয়ে যায় এবং তারপর সেগুলি চূড়ান্ত ব্যবহারকারীদের কাছে বিতরণ করা হয়।
সফটওয়্যার দুর্বলতা এবং ভুল কনফিগারেশনের অপব্যবহার
আক্রমণকারীরা সফটওয়্যার কম্পোনেন্টগুলোর দুর্বলতা এবং ত্রুটিপূর্ণ কনফিগারেশনের সুযোগ নেওয়া অব্যাহত রেখেছে। এর মধ্যে রয়েছে ওপেন-সোর্স লাইব্রেরির পরিচিত দুর্বলতা বা ক্লাউড এনভায়রনমেন্টের ত্রুটিপূর্ণ কনফিগারেশনের সুযোগ নেওয়া, যা সাপ্লাই চেইনের মধ্যে আরও গভীর আক্রমণের জন্য একটি ভিত্তি তৈরি করে দিতে পারে।
ওপেন-সোর্স সফটওয়্যার নিরাপত্তা চ্যালেঞ্জ
ওপেন-সোর্স সফটওয়্যার ব্যবহারের সুবিধা এবং ঝুঁকি
ওপেন-সোর্স সফটওয়্যার নিরাপত্তার সুবিধা অনেক, যা নমনীয়তা, সৃজনশীলতা এবং এমনকি ব্যয় নিয়ন্ত্রণও প্রদর্শন করে। তবে, এর ঝুঁকিও যথেষ্ট:
- আনুষ্ঠানিক সমর্থনের অভাব: অনেক ওপেন-সোর্স প্রকল্পে কোনো ধরনের আনুষ্ঠানিক সমর্থন থাকে না, ফলে নিরাপত্তাজনিত সমস্যা দেখা দিলে প্রতিষ্ঠানগুলো অসহায় হয়ে পড়ে।
- আরও উন্মুক্ত প্রকাশমূল পর্যবেক্ষণ: এই প্রকল্পগুলোর প্রচারের কারণে, যদি কোনো দুর্বলতা থাকে, তবে তা শুধু সকলের কাছেই নয়, আক্রমণকারীদের কাছেও দৃশ্যমান হয়।
- তৃতীয় পক্ষের রক্ষণাবেক্ষণকারীদের উপর নির্ভরশীল: নিরাপত্তা বহুলাংশে নির্ভর করে ওপেন-সোর্স কমিউনিটির অন্যদের সতর্ক দৃষ্টি ও সমর্থনের উপর, অথবা সেইসব স্বতন্ত্র রক্ষণাবেক্ষণকারীদের উপর, যারা হয়তো সবসময় নিরাপত্তাকে অগ্রাধিকার দেন না।
ওপেন-সোর্স রিপোজিটরিতে ক্ষতিকর প্যাকেজ
এটি একটি বিপজ্জনক প্রবণতা: PyPI, NPM, এবং RubyGems-এর মতো রিপোজিটরিগুলোতে ক্ষতিকারক প্যাকেজের বিস্তার। আক্রমণকারীরা আপাতদৃষ্টিতে বৈধ প্যাকেজ বলে মনে হওয়া প্যাকেজগুলো আপলোড করছে, যেগুলোতে ক্ষতিকারক কোড এমবেড করা থাকে, যা পরবর্তীতে সফটওয়্যার প্রজেক্টে টেনে আনা যায়।
সরবরাহ শৃঙ্খলে ওপেন-সোর্স সফটওয়্যারের নিরাপত্তার কৌশল
এই ঝুঁকিগুলো প্রশমিত করতে সংস্থাগুলোর উচিত:
বাস্তবায়ন SCA: SCA সরঞ্জাম আপনাকে ওপেন-সোর্স উপাদান শনাক্তকরণ ও ব্যবস্থাপনার কাজে সাহায্য করতে পারে, যা আপনার সংস্থাকে শুধুমাত্র যাচাইকৃত ও নিরাপদ নির্ভরতার উপর নির্ভর করার সুযোগ দেয় এবং এর ফলে ঝুঁকি হ্রাস পায়।
কঠোর যাচাই-বাছাই প্রক্রিয়া বাস্তবায়ন করুন: প্রতিষ্ঠানগুলোর উচিত তাদের সিস্টেমে কোনো উপাদান অন্তর্ভুক্ত করার আগে সেটির মূল্যায়ন করা, যাতে কোড পুঙ্খানুপুঙ্খভাবে পরীক্ষা করে আগে থেকে পরিচিত কোনো দুর্বলতা শনাক্ত করা যায়।
কমিউনিটি জড়িত: ওপেন-সোর্স কমিউনিটি সংস্থাগুলোকে নিরাপত্তা সংক্রান্ত ঘোষণা সম্পর্কে অবগত থাকতে সাহায্য করার পাশাপাশি, তারা যে সফটওয়্যারের ওপর নির্ভরশীল তার উন্নতিতেও অবদান রাখতে পারে।
CI/CD Pipeline Security সফটওয়্যার সরবরাহ শৃঙ্খলে
সুরক্ষিত করার গুরুত্ব CI/CD Pipelines
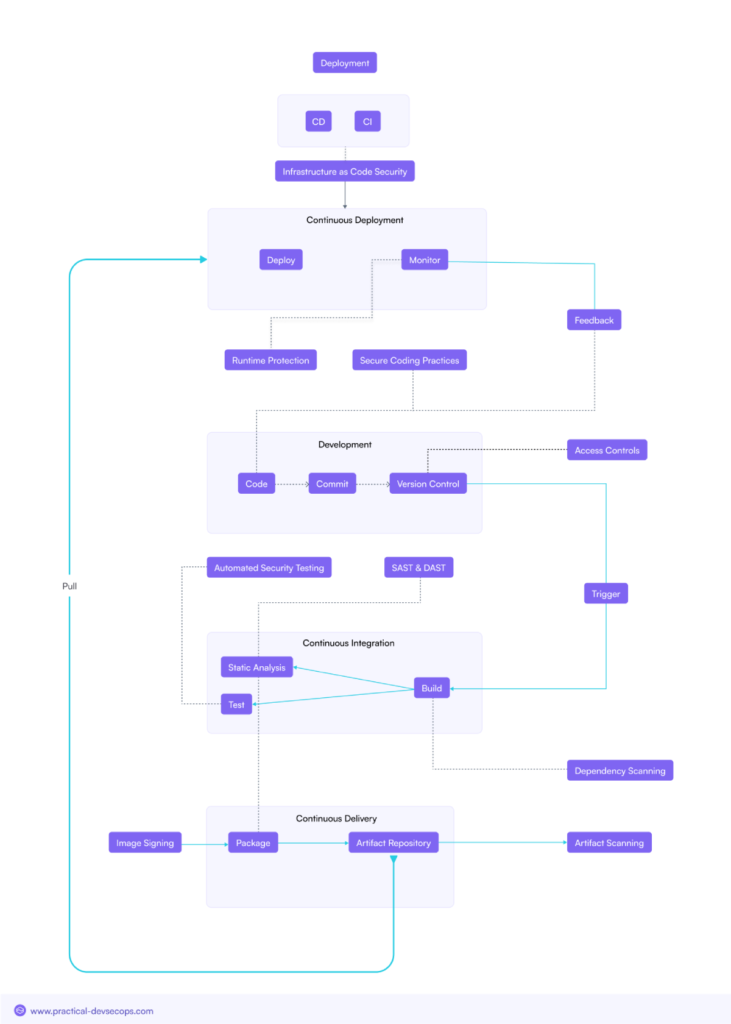
CI/CD pipelineআধুনিক সফটওয়্যার ডেভেলপমেন্টের জন্য ইন্টারফেসগুলো অবিচ্ছেদ্য অংশ, যা কোডের পরিবর্তন দ্রুত সরবরাহ করতে সক্ষম করে। তবে, তাদের এই গুরুত্বপূর্ণ ভূমিকার কারণে এগুলো আক্রমণকারীদের প্রধান লক্ষ্যে পরিণত হয়। এই ইন্টারফেসগুলোকে সুরক্ষিত করা অপরিহার্য। pipelineতাদের দ্বারা উৎপাদিত সফটওয়্যার পণ্যগুলিতে দুর্বলতার প্রবেশ রোধ করার জন্য এটি অপরিহার্য।
সাধারণ আক্রমণ ভেক্টর লক্ষ্যবস্তু CI/CD Pipelines
- ক্ষতিগ্রস্ত বিল্ড সার্ভার: আক্রমণকারীরা বিল্ড সার্ভারগুলোকে লক্ষ্য করে এবং বিল্ড প্রক্রিয়া চলাকালীন ক্ষতিকারক কোড প্রবেশ করিয়ে দেয়।
- ক্ষতিকর কোড ইনজেকশন: যেকোনো পর্যায়ে ইনজেক্ট করা কোড CI/CD pipeline এটি উৎপাদন পর্যায় পর্যন্ত ছড়িয়ে পড়তে পারে, যা শেষ ব্যবহারকারীদের প্রভাবিত করে।
- সরবরাহ শৃঙ্খল হাইজ্যাকিং: আক্রমণকারীরা এর মধ্যে বিতরণ চ্যানেলগুলির নিয়ন্ত্রণ লাভ করে। CI/CD pipelineযার ফলে তারা গ্রাহকদের কাছে ত্রুটিপূর্ণ সফটওয়্যার সরবরাহ করতে পারে।
সুরক্ষিত করার জন্য সর্বোত্তম অনুশীলন CI/CD Pipelines
সুরক্ষিত করার ক্ষেত্রে CI/CD pipelineপ্রতিষ্ঠানগুলোকে অবশ্যই সর্বোত্তম অনুশীলনগুলো অনুসরণ করতে হবে, যার মধ্যে অন্তর্ভুক্ত রয়েছে:
কোড সাইনিং: সমস্ত কোডে ডিজিটাল স্বাক্ষর এর উৎস ও অখণ্ডতা যাচাই করে।
নিরাপদ নির্মাণ পরিবেশ: অননুমোদিত প্রবেশ রোধ করতে এবং ক্ষতিকারক কোড প্রবেশের সুযোগ সীমিত করতে বিল্ড এনভায়রনমেন্টগুলোকে পৃথক করুন।
প্রত্নবস্তু স্বাক্ষর ও যাচাইকরণ: সমস্ত বিল্ড আর্টিফ্যাক্ট স্বাক্ষর ও যাচাই করুন, যাতে কেবল বৈধ ও অপরিবর্তিত সফটওয়্যারই ডেপ্লয় করা হয়।
সফটওয়্যার সরবরাহ শৃঙ্খলের ঝুঁকি প্রশমনের কৌশল
ব্যাপক Software Supply Chain Security কার্যক্রম
B2B এর জন্য enterpriseসফটওয়্যার সরবরাহ শৃঙ্খলের সর্বশেষ হুমকিগুলোর বিরুদ্ধে প্রতিরক্ষার উপর মনোযোগ দেওয়া। এই প্রোগ্রামটিতে সফটওয়্যার উন্নয়ন, সংগ্রহ এবং বিতরণের সকল দিক অন্তর্ভুক্ত থাকা উচিত, যেখানে ধারাবাহিক পর্যবেক্ষণ এবং উন্নতির উপর গুরুত্ব দেওয়া হবে।
ঝুঁকি মূল্যায়ন এবং অগ্রাধিকার নির্ধারণ
সবচেয়ে গুরুত্বপূর্ণ সফটওয়্যার উপাদানগুলো শনাক্ত ও অগ্রাধিকার দেওয়ার জন্য পুঙ্খানুপুঙ্খ ঝুঁকি মূল্যায়ন করা অপরিহার্য। সবচেয়ে বড় ঝুঁকিগুলো কোথায় রয়েছে তা বোঝার মাধ্যমে, প্রতিষ্ঠানগুলো আরও কার্যকরভাবে সম্পদ বরাদ্দ করতে পারে এবং সম্ভাব্য হুমকিগুলো কাজে লাগানোর আগেই তা প্রশমিত করতে পারে।
নিরাপদ সফটওয়্যার উন্নয়ন অনুশীলন
- নিরাপদ উন্নয়ন জীবনচক্র (SDLC): অ্যাপ্লিকেশন জীবনচক্রের প্রতিটি পর্যায়ে নিরাপত্তা স্থাপন করা।
- নিরাপদ কোডিং: কোড সুরক্ষিত রাখা এবং নিরাপত্তা মাথায় রেখে তা লেখা নিশ্চিত করা। সমস্ত নতুন কোড তৈরি করার সময় বা ডেপ্লয়মেন্টের আগে, তাতে কোনো দুর্বলতা আছে কিনা তা খুঁজে বের করার জন্য অবশ্যই পরীক্ষা করতে হবে।
সরবরাহ শৃঙ্খল ঝুঁকি ব্যবস্থাপনা প্রক্রিয়া
কার্যকরী সরবরাহ শৃঙ্খল ঝুঁকি ব্যবস্থাপনার অন্তর্ভুক্ত বিষয়গুলো হলো:
- বিক্রেতার ঝুঁকি মূল্যায়ন: বিক্রেতা এবং সরবরাহকারীদের নিরাপত্তা অনুশীলনগুলি মূল্যায়ন করা যাতে তারা সাংগঠনিক মান পূরণ করে। standards.
- তৃতীয় পক্ষের পর্যবেক্ষণ: দুর্বলতা এবং সম্ভাব্য হুমকির জন্য তৃতীয় পক্ষের উপাদানগুলো ক্রমাগত পর্যবেক্ষণ করা হচ্ছে।
সফটওয়্যার গঠন বিশ্লেষণ (SCAসরঞ্জাম
SCA সফটওয়্যার সাপ্লাই চেইনের মধ্যে ওপেন-সোর্স উপাদান শনাক্তকরণ এবং ব্যবস্থাপনার জন্য টুলগুলো অমূল্য। এই টুলগুলো পুরোনো বা ঝুঁকিপূর্ণ ডিপেন্ডেন্সি শনাক্ত করতে পারে, যা এক্সপ্লয়টেশনের ঝুঁকি কমাতে সাহায্য করে।
নিরাপদ সফটওয়্যার ডেলিভারি এবং স্থাপন
বিষয়টিকে আরেক ধাপ এগিয়ে নিলে এটা স্পষ্ট হয়ে যায় যে, যখন নিরাপত্তার জন্য উন্নয়ন গুরুত্বপূর্ণ, তখন সফটওয়্যারটি নিরাপদে সরবরাহ ও স্থাপন করাই সর্বোচ্চ অগ্রাধিকার হয়ে ওঠে।
কোড সাইনিং: ডেপ্লয়মেন্টের আগে কোড সোর্স যাচাই করার সুযোগ দেয়।
প্রত্নবস্তু যাচাই: স্থাপনের আগে নিশ্চিত করুন যে বিল্ডের সময় তৈরি হওয়া আর্টিফ্যাক্টগুলো ক্ষতিমুক্ত এবং প্রত্যাশিত অবস্থায় আছে।
নিরাপদ আপডেটগুলো ইকোসিস্টেমের দুর্বলতাগুলো মোকাবিলা করে এবং একটি সুরক্ষিত আপডেট ব্যবস্থা প্রদানের মাধ্যমে উদীয়মান হুমকির সাথে তাল মিলিয়ে চলার জন্য একটি আপডেটের পথ তৈরি করে, যাতে অন্য কোনো পিসি একে ধোঁকা দিতে না পারে।
ঘটনা প্রতিক্রিয়া এবং পুনরুদ্ধার পরিকল্পনা
পরিশেষে, প্রতিষ্ঠানগুলোকে সফটওয়্যার সাপ্লাই চেইন আক্রমণের মোকাবিলা করতে এবং তা থেকে পুনরুদ্ধারের জন্য প্রস্তুত থাকতে হবে। এর মধ্যে রয়েছে ইনসিডেন্ট রেসপন্স প্ল্যান তৈরি করা, যেখানে আক্রমণের ঘটনা ঘটলে করণীয় পদক্ষেপগুলোর রূপরেখা থাকবে, এবং সেইসাথে যত দ্রুত সম্ভব স্বাভাবিক কার্যক্রম ফিরিয়ে আনার জন্য রিকভারি প্ল্যানও থাকতে হবে।
প্রাসঙ্গিক প্রবিধান এবং শিল্প Standards
বিভিন্ন নিয়মকানুন এবং শিল্প standardসংস্থাগুলোকে তাদের সফটওয়্যার সরবরাহ শৃঙ্খল সুরক্ষিত করার ক্ষেত্রে নির্দেশনা প্রদানের জন্য বিভিন্ন নির্দেশিকা তৈরি করা হয়েছে। এগুলোর মধ্যে রয়েছে:
- NIST SP 800-161: ফেডারেল তথ্য ব্যবস্থায় সরবরাহ শৃঙ্খল ঝুঁকি ব্যবস্থাপনার নির্দেশিকা।
- ISO/IEC 20243: উন্মুক্ত বিশ্বস্ত প্রযুক্তি সরবরাহকারী Standardযা আইসিটি সরবরাহ শৃঙ্খলের নিরাপত্তা নিয়ে কাজ করে।
- সিএমএমসি (সাইবার নিরাপত্তা পরিপক্কতা মডেল সার্টিফিকেশন): একটি কাঠামো যা standardপ্রতিরক্ষা শিল্প ভিত্তি জুড়ে সাইবার নিরাপত্তা অনুশীলনকে উন্নত করে।
উপসংহার
এখন আগের চেয়েও বেশি, বিষয়টি হলো software supply chain security ক্রমবর্ধমান ডিজিটাল বিশ্বে এটি অত্যন্ত গুরুত্বপূর্ণ। যেহেতু সফটওয়্যার সাপ্লাই চেইনগুলো এখন ক্রমবর্ধমান জটিলতার সম্মুখীন হচ্ছে, তাই ঝুঁকিও বেড়েছে। এই হুমকিগুলো কীভাবে কাজ করে তা বোঝার মাধ্যমে এবং এর সাথে যথাযথ নিরাপত্তা কৌশল গ্রহণের মাধ্যমে প্রতিষ্ঠানগুলো সাপ্লাই চেইন আক্রমণের বিধ্বংসী ফলাফল থেকে সুরক্ষিত থাকতে ও তাদের গ্রাহকদের রক্ষা করতে পারে।
প্রতিষ্ঠানগুলোকে নিয়মিত বিরতিতে তাদের নিরাপত্তা পরিস্থিতি পর্যালোচনা করতে হবে এবং ঝুঁকি প্রশমনের জন্য সক্রিয় পদক্ষেপ নিতে হবে, যার শুরুটা হবে নিরাপত্তা নিশ্চিত করার মাধ্যমে। CI/CD pipelineওপেন-সোর্স উপাদান পরিচালনা এবং শিল্প খাতের নিয়মকানুন মেনে চলার ক্ষেত্রে এটি তাদের সক্ষম করবে। এটি তাদের আরও বিশ্বস্ত একটি শৃঙ্খল গড়ে তুলতে এবং ডিজিটাল যুগের ক্রমবর্ধমান অত্যাধুনিক হুমকি মোকাবেলা করতে সাহায্য করবে।
ক্রমবর্ধমান হুমকির বিরুদ্ধে আপনার সফটওয়্যার সাপ্লাই চেইন সুরক্ষিত করতে প্রস্তুত? হাজার হাজার নিরাপত্তা পেশাদারের সাথে যোগ দিন যারা তাদের নিরাপত্তা দক্ষতা বৃদ্ধি করেছেন ব্যবহারিক ডেভসেকওপিএস সার্টিফিকেশনআজই নিবন্ধন করুন এবং আপনার নিরাপত্তা দক্ষতা উন্নত করুন।
অনবরত জিজ্ঞাসিত প্রশ্ন
সফটওয়্যার সাপ্লাই চেইন আক্রমণে ব্যবহৃত সবচেয়ে সাধারণ আক্রমণ পদ্ধতিগুলো কী কী?
সাধারণ আক্রমণ পদ্ধতিগুলোর মধ্যে রয়েছে বিল্ড প্রক্রিয়ার সময় ক্ষতিকারক কোড প্রবেশ করানো, ওপেন-সোর্স সফটওয়্যারের ত্রুটিপূর্ণ ডিপেন্ডেন্সি এবং ত্রুটিপূর্ণ আপডেট সরবরাহের জন্য সফটওয়্যার বিতরণ চ্যানেল হাইজ্যাক করা।
প্রতিষ্ঠানগুলো সাপ্লাই চেইনে তাদের ওপেন-সোর্স সফটওয়্যার উপাদানগুলোকে কীভাবে সুরক্ষিত করতে পারে?
সংস্থাগুলো সফটওয়্যার কম্পোজিশন অ্যানালাইসিস (Software Composition Analysis) বাস্তবায়নের মাধ্যমে ওপেন-সোর্স উপাদানগুলো সুরক্ষিত করতে পারে।SCAটুলস ব্যবহার করা, ওপেন-সোর্স সফটওয়্যারের জন্য শক্তিশালী যাচাই-বাছাই প্রক্রিয়া স্থাপন করা, এবং নিরাপত্তা সংক্রান্ত সমস্যা সম্পর্কে অবগত থাকার জন্য ওপেন-সোর্স কমিউনিটিতে সক্রিয়ভাবে অংশগ্রহণ করা।
সুরক্ষার জন্য সর্বোত্তম পন্থাগুলো কী কী? CI/CD pipelineসফটওয়্যার সাপ্লাই চেইন আক্রমণ থেকে?
সর্বোত্তম অনুশীলনের মধ্যে রয়েছে বিল্ড এনভায়রনমেন্ট সুরক্ষিত করা, কোড ও আর্টিফ্যাক্ট সাইনিং প্রয়োগ করা এবং ডেপ্লয়মেন্টের আগে নিয়মিতভাবে সমস্ত সফ্টওয়্যার উপাদানের অখণ্ডতা যাচাই করা।
প্রতিষ্ঠানগুলো তাদের সফটওয়্যার সরবরাহ শৃঙ্খলের জন্য কীভাবে কার্যকর ঝুঁকি মূল্যায়ন পরিচালনা করতে পারে?
কার্যকরী ঝুঁকি মূল্যায়নের মধ্যে অন্তর্ভুক্ত রয়েছে গুরুত্বপূর্ণ সফ্টওয়্যার উপাদানগুলি শনাক্ত করা ও সেগুলিকে অগ্রাধিকার দেওয়া, বিক্রেতাদের নিরাপত্তা অনুশীলন মূল্যায়ন করা এবং সম্ভাব্য দুর্বলতার জন্য তৃতীয় পক্ষের উপাদানগুলিকে ক্রমাগত পর্যবেক্ষণ করা।
একটি পূর্ণাঙ্গ পরিকল্পনার মূল উপাদানগুলো কী কী? software supply chain security কার্যক্রম?
মূল উপাদানগুলোর মধ্যে রয়েছে নিরাপদ উন্নয়ন পদ্ধতি বাস্তবায়ন করা, নিয়মিত ঝুঁকি মূল্যায়ন করা, ওপেন-সোর্স উপাদানগুলো পরিচালনা করা এবং সুরক্ষা নিশ্চিত করা। CI/CD pipelineএবং ঘটনা প্রতিক্রিয়া ও পুনরুদ্ধার পরিকল্পনা স্থাপন করা।
