






অ্যাপ্লিকেশন সুরক্ষিত রাখা আগের চেয়ে অনেক বেশি গুরুত্বপূর্ণ। 2024 সালে, ওভার ৫৪,০০০ নতুন CVE প্রকাশিত হয়েছিল, যা একটি রেকর্ড-ভাঙা সংখ্যা। এই উল্লম্ফনটি দেখায় যে আক্রমণের ক্ষেত্র কতটা দ্রুত বাড়ছে, বিশেষ করে যেহেতু আধুনিক অ্যাপগুলি ওপেন-সোর্স কোড এবং থার্ড-পার্টি প্যাকেজের উপর আরও বেশি নির্ভর করে। একারণেই এসসিএ বনাম sast বিতর্ক শুধু প্রযুক্তিগত নয়, কৌশলগতও বটে। একটির বদলে অন্যটি বেছে নেওয়ার পরিবর্তে, নিরাপত্তা-সচেতন দলগুলো উভয়ই ব্যবহার করে। SAST আপনার নিজের কোডের বাগ এবং ত্রুটিগুলো আগেভাগেই ধরে ফেলে। SCA প্রোডাকশনে যাওয়ার আগেই ডিপেন্ডেন্সিগুলোর সমস্যাগুলো ট্র্যাক করে। টুলগুলো ভিন্ন, স্তরগুলোও ভিন্ন, কিন্তু একসাথে এগুলো প্রকৃত ঘাটতিগুলো পূরণ করে।
এই নির্দেশিকায়, আমরা পার্থক্যগুলো বিশদভাবে আলোচনা করব। sast এবং স্ক্যাকীভাবে তারা পাশাপাশি কাজ করে, এবং কীভাবে জাইজেনি ডেভসেকওপিএস-এর জন্য নির্মিত একটি একক প্ল্যাটফর্মে সেগুলোকে একীভূত করে।
কি SAST?
স্ট্যাটিক অ্যাপ্লিকেশন নিরাপত্তা পরীক্ষা (SAST) এটি আপনার মালিকানাধীন কোডের জন্য একটি আগাম সতর্কীকরণ ব্যবস্থা থাকার মতো। সোর্স কোড, বাইটকোড এবং বাইনারি স্ক্যান করার মাধ্যমে, SAST সমস্যা তৈরি হওয়ার অনেক আগেই দুর্বলতা শনাক্ত করে। উদাহরণস্বরূপ, এটি SQL ইনজেকশনের মতো সমস্যা চিহ্নিত করে। ক্রস-সাইট স্ক্রিপ্টিং (XSS) কোডটি এখনও নির্মাণাধীন থাকা অবস্থায়
এর মূল সুবিধা SAST:
- প্রাথমিক স্তরে নির্ণয়দুর্বলতাগুলো আগেভাগেই শনাক্ত করে, ফলে পরবর্তীতে সমাধানের জন্য সময় ও অর্থ সাশ্রয় হয়।
- ব্যাপকভাবে বিস্তৃতসমস্ত কাস্টম কোড পুঙ্খানুপুঙ্খভাবে পরীক্ষা করে, যাতে কোনো কিছুই বাদ না পড়ে।
- রিয়েল-টাইম প্রতিক্রিয়াডেভেলপারদের কোড লেখার সময় নির্দেশনা দেয়, যার ফলে কোডের মান উন্নত হয়।
- কোড গুণমান উন্নতিনিরাপত্তা বৃদ্ধির পাশাপাশি রক্ষণাবেক্ষণযোগ্যতাও উন্নত করে।
আধুনিক SAST টুলগুলো দ্রুত বিকশিত হচ্ছে। কার্যকর থাকার জন্য, সেগুলোকে শুধু SQLi বা XSS-এর মতো সমস্যা শনাক্ত করলেই চলবে না, বরং কোনটি আসলে এক্সপ্লয়েটযোগ্য তা অগ্রাধিকার দিতে হবে এবং ডেভেলপারদের রিয়েল-টাইম নির্দেশনা প্রদান করতে হবে। এখানেই Xygeni-এর মতো টুলগুলো নিজেদের আলাদা করে তোলে, তবে আমরা নিচে এ বিষয়ে বিস্তারিত আলোচনা করব।
কি SCA?
এদিকে, সফ্টওয়্যার রচনা বিশ্লেষণ (SCA) এর মূল বিষয় হলো থার্ড-পার্টি এবং ওপেন-সোর্স নির্ভরতার ঝুঁকি ব্যবস্থাপনা করা। আধুনিক অ্যাপ্লিকেশনগুলো ওপেন-সোর্স উপাদানের ওপর ব্যাপকভাবে নির্ভরশীল—প্রায়শই ৯০% পর্যন্ত—SCA দুর্বলতা এবং লাইসেন্স সংক্রান্ত সমস্যাগুলির উপর নজর রাখার জন্য এটি অত্যন্ত গুরুত্বপূর্ণ হয়ে ওঠে।
এর মূল সুবিধা SCA:
- নির্ভরতা ব্যবস্থাপনাআপনার সফটওয়্যার বিল অফ মেটেরিয়ালস (Bill of Materials) সংরক্ষণ করেSBOMহালনাগাদ।
- দুর্বলতা সনাক্তকরণডাটাবেস ব্যবহারে সমস্যা চিহ্নিত করে যেমন এনভিডি or OpenSSF.
- লাইসেন্স সম্মতি: ওপেন-সোর্স লাইসেন্সিংয়ের শর্তাবলী মেনে চলতে সাহায্য করে।
- সক্রিয় সতর্কতা: লুকানো ঝুঁকি এড়াতে পুরোনো যন্ত্রাংশ খুঁজে বের করে।
বাহ্যিক নির্ভরতার দুর্বলতাগুলো সংশোধন করার মাধ্যমে, SAST এবং SCA শক্তিশালী অ্যাপ্লিকেশন নিরাপত্তা প্রদানের জন্য একসাথে ভালোভাবে কাজ করে। এছাড়াও, তুলনা SCA vs SAST এটি দেখায় কিভাবে এই টুলগুলো একে অপরকে সমর্থন করে এবং অ্যাপ্লিকেশন নিরাপত্তার বিভিন্ন প্রতিবন্ধকতাকে কার্যকরভাবে মোকাবেলা করে।
SAST vs SCAঅ্যাপ্লিকেশন সুরক্ষায় মূল পার্থক্য
| দৃষ্টিভঙ্গি | SAST | SCA |
|---|---|---|
| প্রাথমিক লক্ষ্য | মালিকানাধীন উৎস কোড | ওপেন-সোর্স এবং তৃতীয় পক্ষের নির্ভরতা |
| টাইমিং | উন্নয়ন পর্যায়ে প্রয়োগ করা সর্বোত্তম। | মোতায়েনের আগে এবং পরে ক্রমাগত পর্যবেক্ষণ |
| দুর্বলতার প্রকারভেদ | কোডিং ত্রুটি শনাক্ত করে (যেমন, SQL ইনজেকশন, XSS) | বাহ্যিক লাইব্রেরি এবং প্যাকেজগুলিতে পরিচিত দুর্বলতাগুলি সনাক্ত করে। |
| ব্যাপ্তি | অভ্যন্তরীণভাবে লেখা কাস্টম কোড বিশ্লেষণ করে | কোডবেসের সমস্ত প্রত্যক্ষ এবং পরোক্ষ নির্ভরতা স্ক্যান করে। |
| সেরা ব্যবহারের ক্ষেত্রে | মালিকানাধীন অ্যাপ্লিকেশন সুরক্ষিত করা | ওপেন-সোর্স এবং থার্ড-পার্টি সফটওয়্যার কম্পোনেন্টগুলিতে ঝুঁকি ব্যবস্থাপনা |
| উন্নয়নের উপর প্রভাব | রিয়েল-টাইম ফিডব্যাকের মাধ্যমে নিরাপদ কোডিং অনুশীলন উন্নত করে। | নিয়মকানুন প্রতিপালন নিশ্চিত করে এবং যাচাইবিহীন বাহ্যিক উৎস থেকে উদ্ভূত ঝুঁকি প্রশমিত করে। |
এই তুলনা যেমন দেখায়, SAST এবং SCA এগুলো ভিন্ন ভিন্ন কাজে লাগলেও একসাথে ভালোভাবে কাজ করে। এগুলো একসাথে ব্যবহার করলে আপনার নিরাপত্তা কৌশলে কোনো ফাঁক থাকে না।
তুমি কেন প্রয়োজন উভয় SAST এবং SCA
এর মধ্যে একটি বেছে নেওয়ার পরিবর্তে SCA vs SASTউভয়কে কাজে লাগিয়ে একটি বহুস্তরীয় প্রতিরক্ষা ব্যবস্থা গড়ে তুলুন। কারণটা হলো:
- বিস্তৃত সুরক্ষা: SAST কাস্টম কোড অন্তর্ভুক্ত করে, যখন SCA তৃতীয় পক্ষের নির্ভরতা সুরক্ষিত করে।
- আক্রমণের সারফেস কমে গেছেএকসাথে, এগুলো আপনার অ্যাপ্লিকেশনের দুর্বল স্থানগুলো দূর করে।
- দক্ষতাসুসংগঠিত কর্মপ্রবাহ দুর্বলতাগুলো দ্রুত সমাধান করতে সাহায্য করে।
নিরাপদ অ্যাপ্লিকেশন তৈরি সম্পর্কে আরও বিস্তারিত জানতে, এই বিশদ বিবরণটি অন্বেষণ করুন। OWASP নিরাপদ কোডিং অনুশীলন নির্দেশিকাDevSecOps পেশাদারদের জন্য একটি মূল্যবান রিসোর্স। এছাড়াও, আপনি আমাদের SafeDev Talk এপিসোডটি দেখতে পারেন। SCA vs SAST - কীভাবে তারা আরও শক্তিশালী নিরাপত্তার জন্য একে অপরের পরিপূরক হিসেবে কাজ করে?
কেন SAST এবং SCA ২০২৫ সালের বিষয়: আধুনিক অ্যাপ্লিকেশন নিরাপত্তার জন্য প্রেক্ষাপট প্রয়োজন
আজকের নিরাপত্তা দলগুলো শুধু বাগ সারাচ্ছে না। তারা গুরুত্বপূর্ণ বিষয়গুলো রক্ষা করছে। pipelineওপেন-সোর্স নির্ভরতা জুড়ে ঝুঁকি পরিচালনা করা এবং ক্রমবর্ধমান নিয়মকানুন মেনে চলা।
প্রথম দিকে 2025- তে, ৮০ শতাংশেরও বেশি কোডবেসে পরিচিত ওপেন-সোর্স দুর্বলতা রয়েছে।শিল্প প্রতিবেদন অনুসারে। এবং এর সাথে ধারণা করা হচ্ছে, নতুন কোডের ৩০-৫০ শতাংশই হবে এআই-সহায়তাযুক্ত কোডিং। কিছু প্রতিষ্ঠানে, কোনটি সুরক্ষিত আর কোনটি নয় তা শনাক্ত করা ক্রমশ কঠিন হয়ে পড়ছে।
এদিকে, NIS2, DORA এবং নতুন SEC নিয়মের মতো প্রবিধান নিরাপত্তা ট্রেসেবিলিটিকে শুধু একটি ঐচ্ছিক বিষয় না রেখে, আবশ্যিক করে তোলা হচ্ছে।
উচ্চ-পর্যায়ের সাপ্লাই চেইন আক্রমণের মতো বিষয়গুলো যোগ করুন xz ইউটিলস or সিটিএক্সএবং এটা স্পষ্ট যে, অ্যাপসিকিউরিটি করার পুরোনো পদ্ধতি যথেষ্ট নয়।
এই জন্য এসসিএ এবং sast এগুলো ঐচ্ছিক নয়। একসাথে ব্যবহার করলে, এগুলো টিমকে নিজস্ব এবং তৃতীয় পক্ষের উভয় ঝুঁকি সম্পর্কে স্বচ্ছ ধারণা দেয়। এখন মূল বিষয় হলো এগুলোকে এমন একটি কর্মপ্রবাহে একত্রিত করা যা ডেভেলপাররা সত্যিই ব্যবহার করে।
জাইজেনি: একীভূত SAST এবং SCA সমাধান
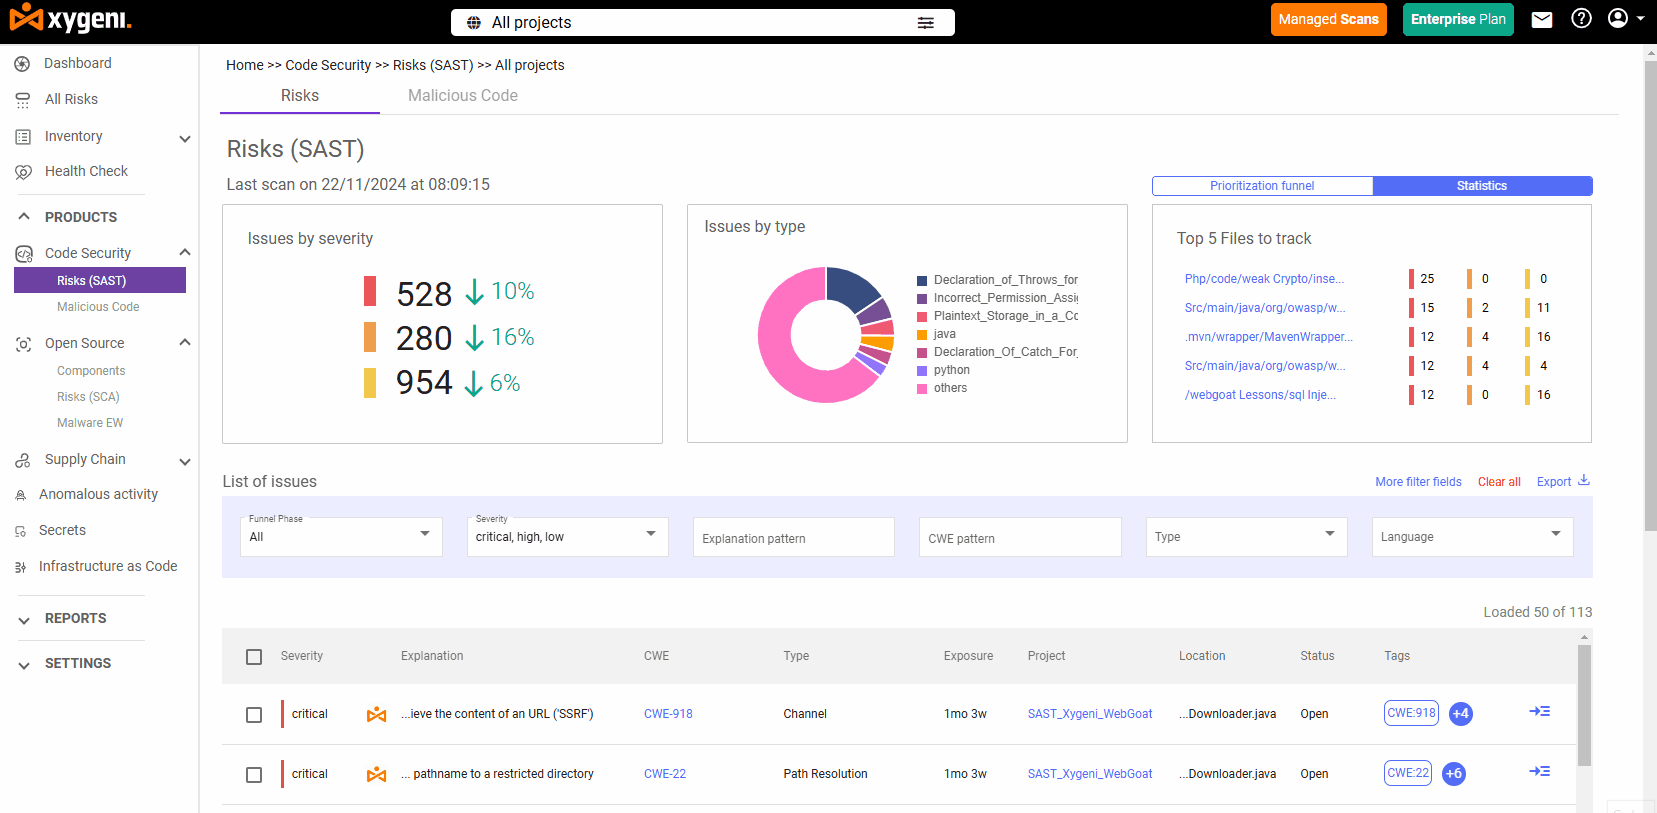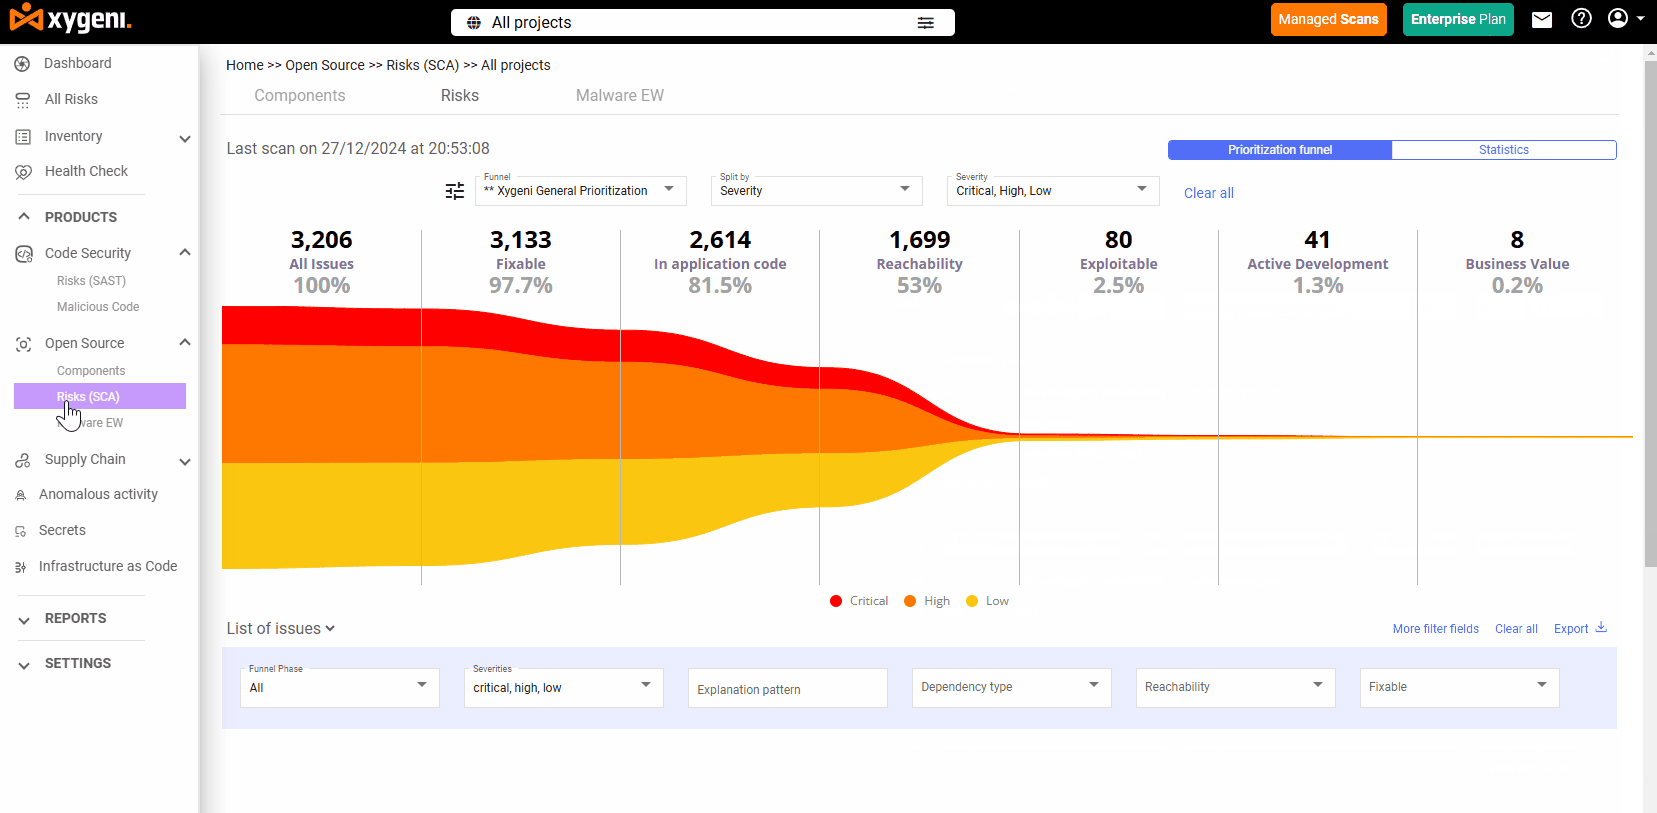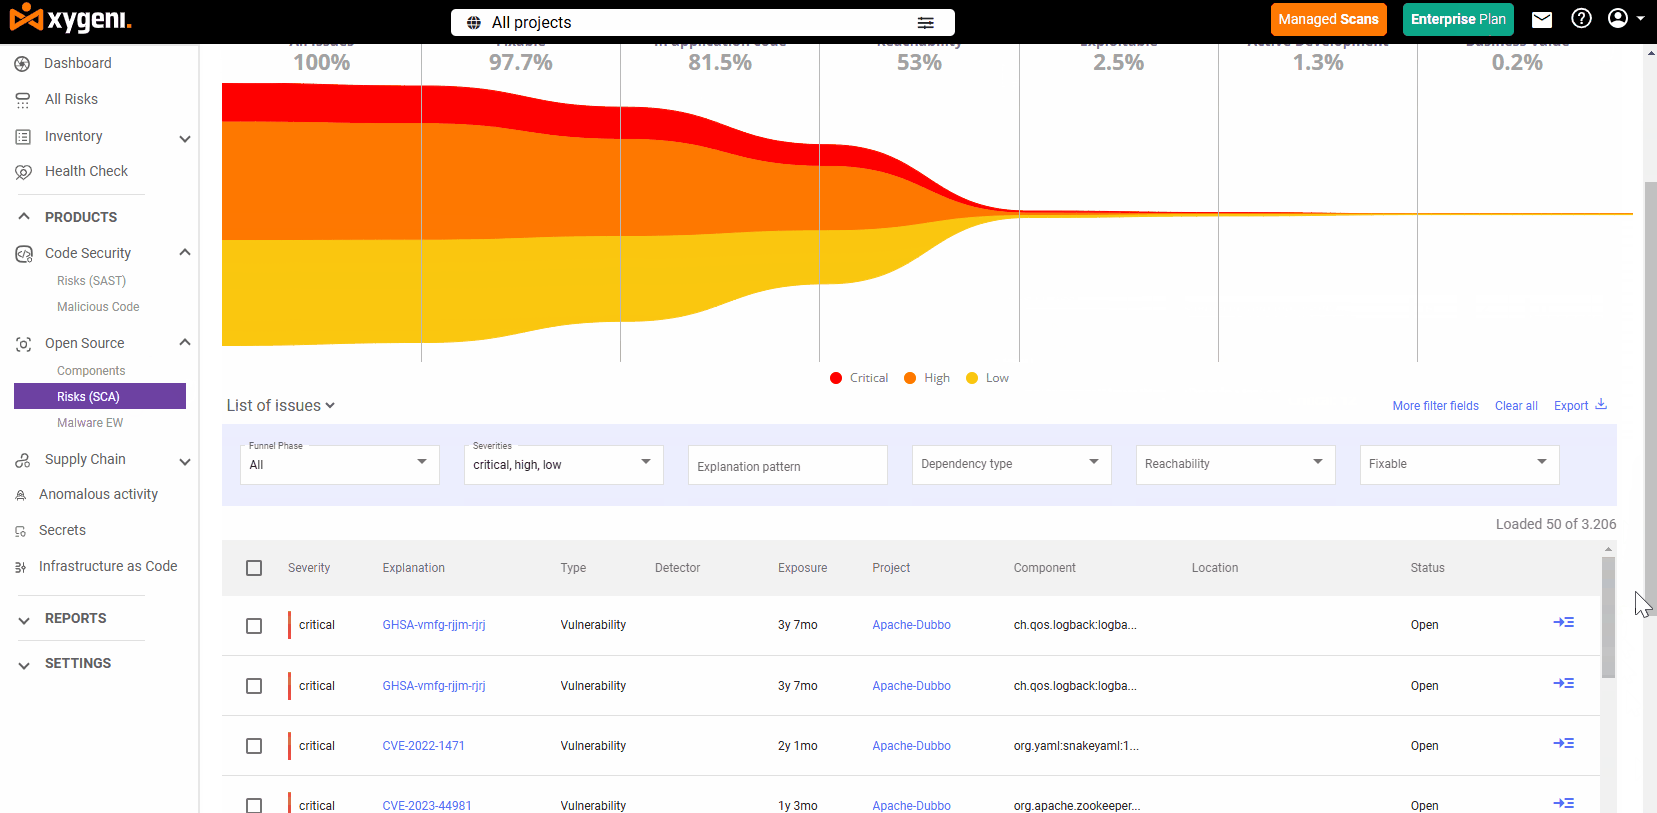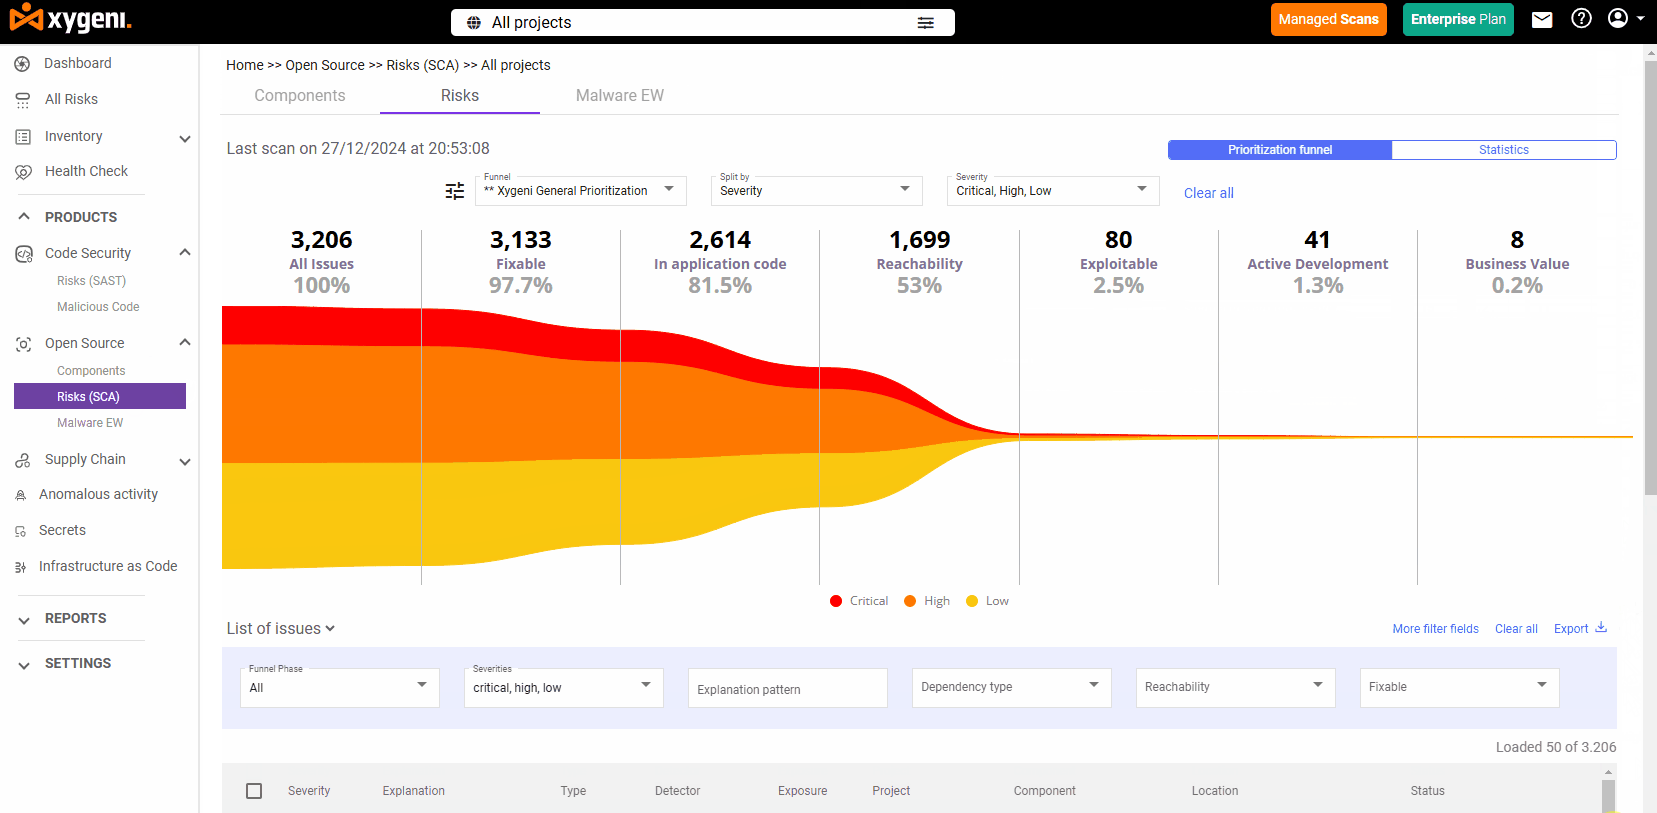
নিরাপত্তা দলগুলো প্রায়শই সিদ্ধান্ত নিতে হিমশিম খায় SAST vs SCAকিন্তু বাস্তবতা হলো, দুটোই অপরিহার্য। SAST vs SCA এটা কোনো প্রতিযোগিতা নয়, বরং একটি অংশীদারিত্ব। যদিও SAST নিরাপত্তা ত্রুটির জন্য মালিকানাধীন কোড বিশ্লেষণ করে, SCA পরিচিত দুর্বলতার জন্য ওপেন-সোর্স এবং থার্ড-পার্টি কম্পোনেন্টগুলো স্ক্যান করে।
জাইজেনি একত্রিত করে SAST এবং SCA একটি সমন্বিত প্ল্যাটফর্মে, যা DevSecOps ওয়ার্কফ্লোর সাথে খাপ খাইয়ে নেওয়ার জন্য ডিজাইন করা হয়েছে। এই পদ্ধতিটি কাস্টম কোড বিশ্লেষণ থেকে শুরু করে ওপেন-সোর্স ঝুঁকি ব্যবস্থাপনা পর্যন্ত সম্পূর্ণ উন্নয়ন প্রক্রিয়া জুড়ে নিরাপত্তা নিশ্চিত করে।
প্ররোচক SASTশুরু থেকেই মালিকানাধীন কোড সুরক্ষিত করা
জাইজেনির স্ট্যাটিক অ্যাপ্লিকেশন নিরাপত্তা পরীক্ষা (SASTআপনার মালিকানাধীন কোড লেখার মুহূর্ত থেকেই এটি বিশ্লেষণ করে এবং গুরুতর নিরাপত্তা ত্রুটির জন্য সোর্স কোড, বাইটকোড ও বাইনারি স্ক্যান করে।
শনাক্ত হওয়া প্রধান হুমকিগুলোর মধ্যে রয়েছে:
- SQL ইনজেকশন, ক্রস-সাইট স্ক্রিপ্টিং (XSS), এবং কমান্ড ইনজেকশন
- বাফার ওভারফ্লোর মতো মেমরি ব্যবস্থাপনার ত্রুটি
- অনিরাপদ প্রমাণীকরণ যুক্তি এবং ডেটা প্রকাশ
- র্যানসমওয়্যার, স্পাইওয়্যার বা ব্যাকডোরের মতো অস্পষ্ট বা ক্ষতিকারক কোড
কিন্তু যা জাইজেনিকে আলাদা করে তোলে তা শুধু শনাক্তকরণ নয়, বরং অগ্রাধিকার নির্ধারণ।
বেঞ্চমার্ক-প্রমাণিত নির্ভুলতা
জাইজেনি-SAST অফিসিয়াল ব্যবহার করে পরীক্ষা করা হয়েছিল OWASP বেঞ্চমার্কযেখানে এটি অর্জন করেছিল:
- ১০০% সঠিক শনাক্তকরণের হার SQLi এবং XSS এর মতো সমস্ত প্রধান বিভাগে
- A কম ১৬.৭% ফলস পজিটিভ রেটCodeQL, Semgrep, এবং SonarQube-এর মতো টুলগুলোকে ছাড়িয়ে যায়
- দুর্বল এনক্রিপশন এবং অসুরক্ষিত কুকি সনাক্তকরণের মতো গুরুত্বপূর্ণ ক্ষেত্রগুলিতে নিখুঁত স্কোর।
এই ফলাফলগুলো দেখায় যে জাইজেনি প্রকৃত হুমকি শনাক্ত করে এবং অপ্রয়োজনীয় বিষয়ে আপনার দলের সময় নষ্ট হওয়া এড়ায়।
অটোফিক্স এবং CI/CD ইন্টিগ্রেশন
রেজোলিউশন দ্রুততর করতে, জাইজেনির এআই-চালিত স্বয়ংক্রিয় ফিক্স:
- রিয়েল টাইমে নিরাপদ কোড পরিবর্তনের পরামর্শ দেয়
- স্বয়ংক্রিয়ভাবে উৎপন্ন হয় pull requests প্রসঙ্গ-সচেতন প্যাচ সহ
- সরাসরি আপনার ভিতরে চলে CI/CD রিলিজ ব্লক না করে ওয়ার্কফ্লো
এর মানে হলো, আপনার দল ডেভেলপমেন্টের গতি না কমিয়েই, প্রোডাকশনে যাওয়ার আগেই দুর্বলতাগুলো সমাধান করে ফেলে।
ডিজাইনগতভাবে ডেভ-ফ্রেন্ডলি
- এক লাইনের CLI ইনস্টল
- পূর্ণ SCM ইন্টিগ্রেশন (গিটহাব, গিটল্যাব, অ্যাজুর ডেভঅপস, বিটবাকেট, জেনকিন্স)
- JSON, SARIF, CSV, Markdown ফরম্যাটে আউটপুট
- YAML-এ কাস্টম নিয়ম সমর্থন
- ইনলাইন পিআর টীকা এবং guardrails
জাইজেনির সাথে, SAST শনাক্তকরণ থেকে প্রতিকার পর্যন্ত, এটি কোনো রকম বাধা ছাড়াই আপনার নিরাপদ ডেভেলপমেন্ট লাইফসাইকেলের একটি অবিচ্ছেদ্য অংশ হয়ে ওঠে।
বুদ্ধিমান SCAওপেন-সোর্স নির্ভরতা সুরক্ষিত করা
আধুনিক অ্যাপ্লিকেশনগুলো আগের চেয়ে অনেক বেশি ওপেন-সোর্সের ওপর নির্ভরশীল, কিন্তু এর সাথে ঝুঁকিও রয়েছে। সাম্প্রতিক গবেষণায় দেখা গেছে যে ৭৪% কোডবেসে উচ্চ-ঝুঁকিপূর্ণ ওপেন-সোর্স উপাদান রয়েছে।, এবং সেটা ওই উপাদানগুলোর ৯১ শতাংশই অন্তত ১০টি সংস্করণ পিছিয়ে আছে। যথাযথ পর্যবেক্ষণ এবং নিয়ন্ত্রণ ছাড়া, আপনি সরাসরি প্রোডাকশনে দুর্বলতা পাঠিয়ে দিতে পারেন।
জাইজেনির সফটওয়্যার গঠন বিশ্লেষণ (SCA) এটি শুধু CVE তালিকাভুক্ত করার চেয়েও অনেক বেশি কিছু। এটি আপনার থার্ড-পার্টি ইকোসিস্টেম জুড়ে একটি রিয়েল-টাইম, বুদ্ধিমান সুরক্ষা স্তর প্রদান করে।
CVE-এর বাইরে উন্নত সনাক্তকরণ
জাইজেনি সমস্ত প্রত্যক্ষ ও পরোক্ষ নির্ভরতা স্ক্যান করে এবং চিহ্নিত করে:
- NVD, OSV, GitHub Advisory এবং অন্যান্য ব্যবহার করে পরিচিত দুর্বলতাসমূহ
- পুরানো প্যাকেজ অনুপস্থিত প্যাচ সহ
- অস্বাভাবিক বা বিদ্বেষপূর্ণ আচরণ প্যাকেজ ইনস্টল স্ক্রিপ্টে
- টাইপস্কোটিং, নির্ভরতা বিভ্রান্তি, এবং অ-স্কোপড অভ্যন্তরীণ প্যাকেজ
- সন্দেহজনক নিদর্শনগুলি সংযুক্ত স্পাইওয়্যার, র্যানসমওয়্যার এবং ব্যাকডোর
নাগালের মধ্যে থাকা ও ব্যবহারযোগ্যতা: গুরুত্বপূর্ণ বিষয়গুলিতে মনোযোগ দিন
আপনাকে সতর্কবার্তার বন্যায় ভাসিয়ে দেওয়ার পরিবর্তে, জাইজেনি ব্যবহার করে নাগালের বিশ্লেষণ কোন দুর্বলতাগুলো আসলে তা দেখানোর জন্য ব্যবহৃত আপনার আবেদনে:
- এক্সিকিউশন পাথ এবং কল গ্রাফ ট্র্যাক করে
- দুর্বলতাগুলোকে নিম্নলিখিত ভিত্তিতে অগ্রাধিকার দেয় ইপিএসএস (এক্সপ্লয়েট পূর্বাভাস স্কোরিং সিস্টেম)
- ভুল পজিটিভের হার ৭০% পর্যন্ত কমিয়ে দেয়।
- পৌঁছানো যায় এবং অব্যবহৃত কোড পাথের মধ্যে পার্থক্য করে
এটি আপনার দলকে শুধুমাত্র মনোযোগ দিতে সাহায্য করে শোষণযোগ্য ঝুঁকিসময় বাঁচায় এবং শব্দ কমায়।
স্বয়ংক্রিয় প্রতিকার CI/CD
দুর্বল ডিপেন্ডেন্সিগুলো ম্যানুয়ালি ঠিক করার প্রয়োজন নেই। Xygeni নিম্নলিখিত উপায়ে এই প্রক্রিয়াটি স্বয়ংক্রিয় করে তোলে:
- তাৎক্ষণিক সমাধানের পরামর্শ সরাসরি আপনার কর্মপ্রবাহে
- বাল্ক অটোফিক্সএকই সাথে একাধিক ডিপেন্ডেন্সি আপগ্রেড প্রয়োগ করুন
- স্বতঃ উত্পাদিত pull requests নিরাপদ প্যাচ সংস্করণ সহ
- পূর্ণ CI/CD নিরবচ্ছিন্ন সুরক্ষার জন্য একীকরণ
লগ ঘেঁটে খোঁজাখুঁজি বা প্যাচের বিভিন্ন ভার্সন নিয়ে নাড়াচাড়া করার আর প্রয়োজন নেই, এখন শুধু যেখানে প্রয়োজন সেখানেই দ্রুত ও সুনির্দিষ্ট প্রতিকার।
ওপেন সোর্স সফটওয়্যারের জন্য প্রাথমিক ম্যালওয়্যার সনাক্তকরণ
Xygeni ক্রমাগত পাবলিক রেজিস্ট্রিগুলো (যেমন NPM, PyPI, Maven) স্ক্যান করে নিম্নলিখিত বিষয়গুলো সনাক্ত করে:
- ম্যালওয়্যার-সংক্রমিত প্যাকেজ
- শূন্য-দিনের হুমকি
- সন্দেহজনক ইনস্টল স্ক্রিপ্ট
- স্পাইওয়্যার বা ব্যাকডোরের সাথে সম্পর্কিত আচরণ
যদি কিছু চিহ্নিত করা হয়, জাইজেনি কোয়ারেন্টাইন হুমকি সম্পর্কে আপনার টিমকে সতর্ক করে, এবং আরও বিস্তার রোধ করতে রেজিস্ট্রিকেও অবহিত করতে সাহায্য করে। ক্ষতিকারক প্যাকেজ আপনার কাছে পৌঁছানোর আগেই আপনি সুরক্ষিত থাকেন। pipelines.
পূর্ণ স্বচ্ছতা এবং সম্মতি SBOM
আপনার কোডে কী আছে তা প্রমাণ করতে হবে? জাইজেনি স্বয়ংক্রিয়ভাবে তৈরি করে SBOMs এই ধরনের বিন্যাসে SPDX এবং ঘূর্ণিঝড় ডিএক্স, এবং সংহত করে দুর্বলতা প্রকাশ প্রতিবেদন (VDR) সম্পূর্ণ শনাক্তকরণযোগ্যতার জন্য।
- EO 14028, NIST SP 800-204D, DORA, এবং FDA-এর প্রয়োজনীয়তা মেনে চলে।
- সমস্ত উপাদান জুড়ে লাইসেন্স ঝুঁকি ট্র্যাক করে
- CLI বা WebUI এর মাধ্যমে কাজ করে, যা আপনার CI-এর সাথে সম্পূর্ণরূপে সংযুক্ত। pipelines
এটি আপনার সরবরাহ শৃঙ্খলকে সুরক্ষিত ও নিরীক্ষণযোগ্য রাখার পাশাপাশি নিয়ন্ত্রক প্রত্যাশা পূরণ নিশ্চিত করে।
SAST vs SCAউন্নত নিরাপত্তা বৈশিষ্ট্য যা জাইজেনিকে অন্যদের থেকে আলাদা করে
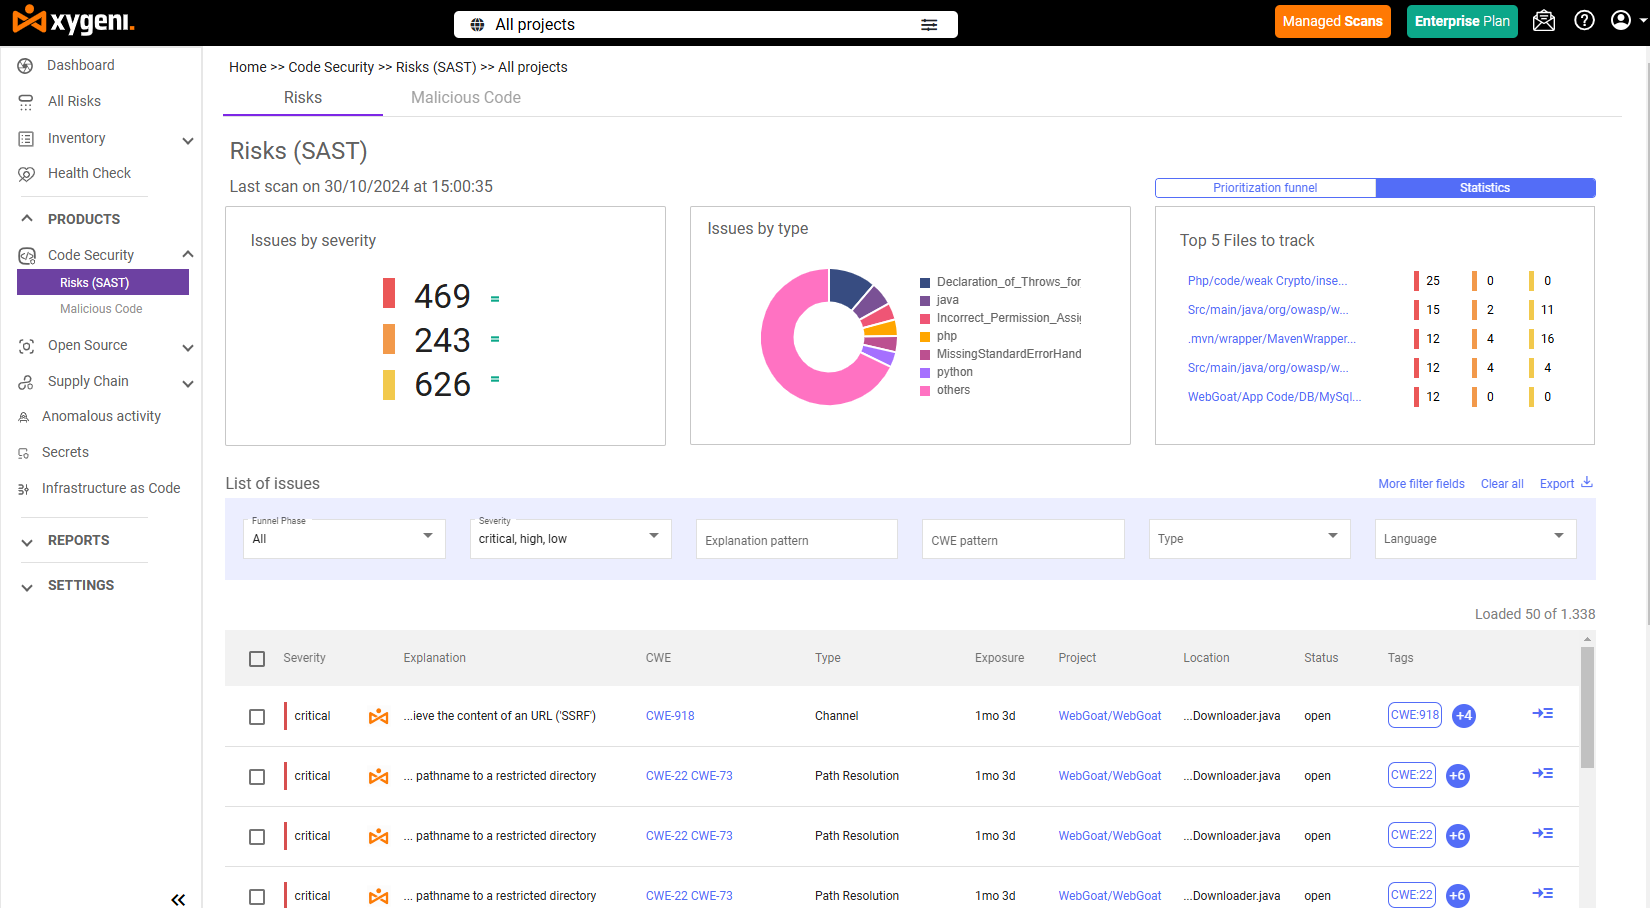
তুলনা করার সময় এসসিএ বনাম sastবিষয়টা শুধু তারা কী শনাক্ত করছে তা নিয়ে নয়, বরং তারা কতটা দক্ষতার সাথে তা করছে সেটাও গুরুত্বপূর্ণ। জাইজেনি (Xygeni) প্রচলিত অ্যাপসেক (AppSec) টুলগুলোকে একটি সমন্বিত, বুদ্ধিমান সিস্টেমে রূপান্তরিত করে, যা অপ্রয়োজনীয় তথ্য দূর করে এবং প্রতিকারের প্রক্রিয়াকে ত্বরান্বিত করে।
এখানে কিভাবে জাইজেনির SAST এবং SCA এক সাথে কাজ কর প্রকৃত নিরাপত্তা প্রভাব নিশ্চিত করতে:
শোষণযোগ্যতা ও নাগালযোগ্যতা: যা বাস্তব তাকে অগ্রাধিকার দিন
বেশিরভাগ নিরাপত্তা টুল টিমকে অপ্রাসঙ্গিক অ্যালার্ট দিয়ে ভরিয়ে দেয়। জাইজেনি এর অন্তর্নির্মিত সুবিধার মাধ্যমে এই সমস্যার সমাধান করে। শোষণযোগ্যতা বিশ্লেষণ এবং পৌঁছানোর যোগ্যতা ট্রেসিং:
- SAST ডেটাফ্লো বিশ্লেষণের মাধ্যমে প্রাপ্ত ফলাফলগুলো ফিল্টার করে শুধুমাত্র ব্যবহারযোগ্য ত্রুটিগুলো চিহ্নিত করা হয়।
- SCA দুর্বল কোডটি বাস্তবে ব্যবহৃত হয় কিনা, তার উপর ভিত্তি করে দুর্বলতাগুলোকে র্যাঙ্ক করা হয়।
- EPSS স্কোরিংয়ের সাথে মিলিত হয়ে, আপনার দল প্রথমে গুরুত্বপূর্ণ বিষয়গুলোই দেখে, অন্য কিছু নয়।
এটি সতর্কতাজনিত ক্লান্তি ব্যাপকভাবে হ্রাস করে এবং কোলাহল ভেদ করে স্পষ্ট বার্তা পৌঁছে দেয়।
অটোফিক্স: এমন প্রতিকার যা নিজেই তৈরি হয়ে যায়
জাইজেনি ম্যানুয়াল সংশোধন দূর করে নিরাপত্তা প্রক্রিয়াকে দ্রুততর করে:
- এআই-চালিত অটোফিক্স উত্পন্ন pull requests উভয় জন্য SAST এবং SCA সমস্যা
- প্যাচগুলো সর্বোত্তম অনুশীলনের সাথে সামঞ্জস্যপূর্ণ এবং বাস্তব সমস্যার পরিপ্রেক্ষিতে তৈরি করা হয়েছে।
- বাল্ক অটোফিক্স একটি ফ্লোতে একাধিক সমাধান প্রয়োগ করে
- সমস্ত পরিবর্তন হল CI/CDপ্রস্তুত এবং ডেভেলপার-অনুমোদিত
দুর্বলতা সংশোধন করা ডেভেলপমেন্ট প্রক্রিয়ার একটি অবিচ্ছেদ্য অংশ হয়ে ওঠে — কোনো বাধা নয়।
ডিপেন্ডেন্সিতে প্রাথমিক ম্যালওয়্যার সনাক্তকরণ
গত বছরের তুলনায় ক্ষতিকারক ওপেন-সোর্স প্যাকেজের সংখ্যা ৩০০%-এর বেশি বৃদ্ধি পাওয়ায়, ম্যালওয়্যার সনাক্তকরণ এখন আবশ্যক। in SCA সরঞ্জাম।
Xygeni রিয়েল টাইমে পাবলিক রেজিস্ট্রিগুলো (NPM, PyPI, Maven) স্ক্যান করে নিম্নলিখিত বিষয়গুলো শনাক্ত করে:
- টাইপোস্কোয়াটিং, নির্ভরতা বিভ্রান্তি, এবং সন্দেহজনক স্ক্রিপ্ট
- প্যাকেজে থাকা ব্যাকডোর, স্পাইওয়্যার এবং র্যানসমওয়্যার
- আপনার উপর আঘাত হানার আগেই জিরো-ডে থ্রেট pipeline
কোনো হুমকি শনাক্ত হলে, তা দ্রুত ব্লক, কোয়ারেন্টাইন এবং শনাক্ত করা হয়।
সম্মতি, SBOMএবং ভিডিআর: অন্তর্নির্মিত
Xygeni প্রতিটি বিল্ডের সাথে গুরুত্বপূর্ণ প্রশাসনিক কাজগুলো স্বয়ংক্রিয় করে:
- উত্পন্ন SBOMSPDX এবং CycloneDX ফরম্যাটে
- NIST SP 800-204D, DORA, EO 14028 এবং FDA নির্দেশিকার সাথে সামঞ্জস্যপূর্ণ।
- সহ দুর্বলতা প্রকাশ প্রতিবেদন (ভিডিআর) সময়ের সাথে সাথে ঝুঁকি ট্র্যাক করতে
- আপনার CLI বা ওয়েব UI-এর সাথে সমন্বিত হয়, কোনো অতিরিক্ত টুলের প্রয়োজন নেই।
নিয়মকানুন প্রতিপালন এখন আর কোনো গৌণ বিষয় নয়। এটি নিরন্তর, স্বচ্ছ এবং নিরীক্ষার জন্য প্রস্তুত।
একই প্ল্যাটফর্ম, একই প্রবাহ
খণ্ডিত টুলগুলোর বিপরীতে, জাইজেনি যা প্রদান করে:
- একীভূত ফলাফলের জন্য SAST এবং SCA একটি dashboard
- CI/CD guardrails এবং নীতিমালা যা শিফট-লেফট নিরাপত্তা প্রয়োগ করে
- প্রাসঙ্গিক প্রতিকার নির্দেশনাসহ রিয়েল-টাইম সতর্কতা
- ঝুঁকিপূর্ণ অবস্থা থেকে সম্পূর্ণ শনাক্তকরণযোগ্যতা commit সমাধান করতে
আপনি মালিকানাধীন কোড সুরক্ষিত করুন বা আপনার ওপেন সোর্স সাপ্লাই চেইন, জাইজেনি সবকিছুই সামলে নেয়, কম ঝামেলায়, কম অ্যালার্টের মাধ্যমে এবং দ্রুত ফলাফল দিয়ে।
নিরাপত্তা শুধু সরঞ্জাম নয়, এটি সুশাসন।
অ্যাপ্লিকেশন নিরাপত্তা মানে শুধু দুর্বলতা শনাক্ত করা নয়। প্রকৃতপক্ষে, এর মানে হলো ঝুঁকিটি কার, কে তা সমাধান করবে এবং সেই পদক্ষেপগুলো আপনার অভ্যন্তরীণ নিরাপত্তা নীতির সাথে কীভাবে সামঞ্জস্যপূর্ণ, তা জানা।
আপনার প্রতিষ্ঠানের বৃদ্ধির সাথে সাথে, শুধু দৃশ্যমানতাই যথেষ্ট নয়।আপনার উৎস শনাক্তকরণযোগ্যতা প্রয়োজন। এর মানে হলো:
- কে এই ঝুঁকিপূর্ণ নির্ভরতাটি যুক্ত করেছে?
- এই সমাধানের জন্য কে দায়ী?
- প্রতিকারমূলক ব্যবস্থাটি কি আপনার নিরাপত্তা নীতিমালার সাথে সঙ্গতিপূর্ণ?
এখানেই সঠিক সরঞ্জাম এবং সুশাসন একত্রিত হয়। যখন আপনি একীভূত করেন SAST এবং SCA সরঞ্জাম আপনার কর্মপ্রবাহে সঠিকভাবে অন্তর্ভুক্ত করলে, তারা শুধু সমস্যাই খুঁজে বের করে না। বরং তারা নিরাপত্তা নিয়মকানুন প্রয়োগ করতে সাহায্য করে।দায়িত্ব অর্পণ করুন এবং সুস্পষ্ট, স্বয়ংক্রিয় কার্যপ্রবাহের মাধ্যমে সমাধানের গতি বাড়ান।
তাছাড়া, বৃহৎ পরিসরে সুশাসনই শনাক্তকরণ ও প্রতিকারের মধ্যে সংযোগ স্থাপনকারী হিসেবে কাজ করে। এটি ছাড়া আপনি শুধু সতর্কবার্তা সংগ্রহ করেন। এটি থাকলে আপনি প্রকৃত পদক্ষেপ নিতে পারেন।
এই জন্য জাইজেনি পলিসি-ভিত্তিক অফার করে guardrails, কাস্টম টিম অ্যাসাইনমেন্ট, এবং আপনার সুরক্ষিত সফ্টওয়্যার উন্নয়ন জীবনচক্র জুড়ে সম্পূর্ণ শনাক্তযোগ্যতাআপনি দেখতে পারেন কে ঝুঁকিটি তৈরি করেছে, সমাধানের দায়িত্ব কার এবং পরিবর্তনটি আপনার পরিচালনা মডেলের সাথে সঙ্গতিপূর্ণ কিনা।
সংক্ষেপে, নিরাপত্তা শুধু শনাক্তকরণেই সীমাবদ্ধ নয়। এটি তখনই কার্যকর হয়, যখন আপনার সিস্টেম সঠিক ব্যক্তিকে দ্রুত পদক্ষেপ নিতে সহজ করে তোলে।
সঠিক সরঞ্জাম দিয়ে আপনার ডেভেলপমেন্ট ওয়ার্কফ্লো সুরক্ষিত করতে প্রস্তুত?
আপনার দলের জন্য সেরা সমাধান খুঁজে পেতে আমাদের বিশেষজ্ঞদের তৈরি তালিকাগুলো দেখুন:
- শীর্ষ ১০টি সফটওয়্যার গঠন বিশ্লেষণ (SCAডেভসেকওপিএস টিমের জন্য টুলস
ওপেন-সোর্স উপাদানগুলো পরিচালনা করতে এবং আপনার সফটওয়্যার সাপ্লাই চেইন সুরক্ষিত রাখতে সেরা টুলগুলো আবিষ্কার করুন। - শীর্ষ SAST ডেভসেকওপস টিমের জন্য টুলস
ডেভেলপমেন্টের প্রাথমিক পর্যায়ে দুর্বলতা শনাক্ত করতে সেরা স্ট্যাটিক কোড অ্যানালাইসিস টুলগুলোর তুলনা করুন।
সম্পর্কে প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী SCA vs SAST
মধ্যে প্রধান পার্থক্য কি SCA vs SAST?
SAST নিরাপত্তা ত্রুটির জন্য মালিকানাধীন কোড পরীক্ষা করে, যখন SCA দুর্বলতা এবং লাইসেন্স ঝুঁকি শনাক্ত করতে তৃতীয় পক্ষ এবং ওপেন-সোর্স উপাদানগুলোর উপর দৃষ্টি নিবদ্ধ করে।
Can SAST এবং SCA একসাথে ব্যবহার করা যাবে?
হ্যাঁ, ব্যবহার করে SAST এবং SCA একত্রে মালিকানাধীন এবং তৃতীয় পক্ষের কোড উভয়কেই সুরক্ষিত করে সম্পূর্ণ নিরাপত্তা প্রদান করে, যার ফলে সামগ্রিক ঝুঁকি হ্রাস পায়।
কী ধরনের দুর্বলতা SAST সনাক্ত?
SAST অ্যাপ্লিকেশনটি ডেপ্লয় করার আগেই SQL ইনজেকশন, বাফার ওভারফ্লো এবং ক্রস-সাইট স্ক্রিপ্টিং (XSS)-এর মতো কোডের সমস্যাগুলো খুঁজে বের করে।
কেন SCA ওপেন-সোর্স নিরাপত্তার জন্য গুরুত্বপূর্ণ?
SCA এটি টিমগুলোকে থার্ড-পার্টি ডিপেন্ডেন্সি, যেমন পুরোনো লাইব্রেরি, পরিচিত নিরাপত্তা সমস্যা এবং লাইসেন্সিং সংক্রান্ত জটিলতার ঝুঁকি ব্যবস্থাপনায় সাহায্য করে।
কোনটি ভালো: SAST or SCA?
কোনোটিই এককভাবে কার্যকর নয়। SAST এবং SCA কাস্টম এবং এক্সটার্নাল উভয় কোডের জন্য ব্যাপক নিরাপত্তা প্রদানের লক্ষ্যে একসাথে কাজ করুন।
জাইজেনি কী, এবং এটি কীভাবে একীভূত হয় SAST এবং SCA?
জাইজেনি একীভূত করে SAST এবং SCA একটি প্ল্যাটফর্মে, যা সম্পূর্ণ ডেভেলপমেন্ট লাইফসাইকেল জুড়ে ভালনারেবিলিটি ম্যানেজমেন্টকে আরও দ্রুত, স্মার্ট এবং কার্যকর করে তোলে।

