
SSDLCনিরাপদ সফটওয়্যার উন্নয়নের চাবিকাঠি #
আপনি যদি অ্যাপ তৈরি করে থাকেন, তাহলে সম্ভবত S-এর কথা শুনে থাকবেন।SDLCকিন্তু S কী?SDLCএবং প্রচলিত পদ্ধতিগুলোর সাথে এর তুলনা কেমন, যেমন SDLCবিতর্কে ? SDLC বনাম এসSDLCমূল পার্থক্যটি নিহিত রয়েছে উন্নয়ন জীবনচক্র জুড়ে নিরাপত্তাকে কীভাবে বিবেচনা করা হয় তার মধ্যে। যদিও SDLC প্রায়শই নিরাপত্তাকে শেষ ধাপ হিসেবে, অথবা তার চেয়েও খারাপ, একটি গৌণ বিষয় হিসেবে বিবেচনা করে।SDLC (সিকিওর সফটওয়্যার ডেভেলপমেন্ট লাইফ সাইকেল) একেবারে গোড়া থেকেই নিরাপত্তাকে একীভূত করে। এই সক্রিয় পদ্ধতিটি নিশ্চিত করে যে দুর্বলতাগুলো শুরুতেই সমাধান করা হয়, যা ঝুঁকি কমায়, খরচ বাঁচায় এবং এমন সফটওয়্যার তৈরি করে যা কেবল কার্যকরীই নয়, বরং নকশাগতভাবেই সুরক্ষিত। এই শব্দকোষে, আমরা বিস্তারিতভাবে ব্যাখ্যা করব কীভাবে এস (S)SDLC এটি কীভাবে কাজ করে, আজকের হুমকি-বিপত্তির প্রেক্ষাপটে এটি কেন অপরিহার্য, এবং আপনার দল কীভাবে এটি কার্যকরভাবে প্রয়োগ করতে পারে।
সংজ্ঞা:
S কী?SDLC? #
নিরাপদ সফটওয়্যার উন্নয়ন জীবনচক্র (এস)SDLC) হলো এমন একটি কাঠামো যা উন্নয়ন প্রক্রিয়ার প্রতিটি পর্যায়ে নিরাপত্তা অনুশীলনগুলোকে পদ্ধতিগতভাবে একীভূত করে। এর থেকে ভিন্ন SDLCযেখানে নিরাপত্তার বিষয়টি প্রায়শই দেরিতে—টেস্টিং বা ডেপ্লয়মেন্টের সময়—সম্বোধন করা হয়।SDLC একেবারে শুরু থেকেই নিরাপত্তা নিশ্চিত করে। নিরাপদ সফটওয়্যার ডেভেলপমেন্ট লাইফ সাইকেল অতিরিক্ত জটিলতা যোগ করার বিষয় নয়; বরং এটি সক্রিয় হওয়ার বিষয়। দুর্বলতাগুলো আগেভাগে শনাক্ত ও প্রশমিত করার মাধ্যমে, সফটওয়্যার ডেভেলপমেন্ট লাইফ সাইকেল নিরাপত্তা নিশ্চিত করে।SDLC ঝুঁকি হ্রাস করে, শেষ পর্যায়ের সংশোধনের খরচ কমিয়ে আনে এবং GDPR, HIPAA, ও PCI DSS-এর মতো বিধিবিধানের সাথে সম্মতি নিশ্চিত করে। S-এর সাথেSDLCএর ফলে ডেভেলপাররা এমন সফটওয়্যার তৈরি করতে পারেন যা শুধু নির্বিঘ্নেই কাজ করে না, বরং আধুনিক সাইবার হুমকিও প্রতিরোধ করতে পারে।
SDLC বনাম এসSDLCকেন এসSDLC বুদ্ধিমানের পছন্দ #
দুইটার মধ্যে পার্থক্য SDLC বনাম এসSDLC দলগুলো কখন নিরাপত্তা নিয়ে কাজ করে, বিষয়টি শুধু তার মধ্যেই সীমাবদ্ধ নয়—বরং তারা কীভাবে তা করে, সেটাও গুরুত্বপূর্ণ। build security প্রক্রিয়াটিতে। প্রচলিত পদ্ধতিগুলো প্রথমে কার্যকরী সফটওয়্যার তৈরির উপর মনোযোগ দেয় এবং পরে টেস্টিং বা ডেপ্লয়মেন্টের সময় নিরাপত্তা যোগ করে। এই প্রতিক্রিয়াশীল পদ্ধতিটি সফটওয়্যারে দুর্বলতা রেখে যায়, যা টিমগুলোকে পরে ঠিক করতে হয়, প্রায়শই উচ্চ খরচে বা গুরুতর ঝুঁকি নিয়ে।
এর বিপরীতে, একটি আরও সক্রিয় পদ্ধতি নিশ্চিত করে যে পরিকল্পনা থেকে শুরু করে প্রতিটি পর্যায়েই নিরাপত্তা অন্তর্ভুক্ত থাকে। দলগুলো ঝুঁকিগুলো আগেভাগেই শনাক্ত করে এবং সেগুলোর সমাধান করে, ফলে নিরাপত্তা কোনো পরবর্তী চিন্তা না হয়ে কর্মপ্রবাহের একটি অবিচ্ছেদ্য অংশ হয়ে ওঠে। এটি কেবল খরচ কমায় এবং বিলম্ব প্রতিরোধ করে তাই নয়, বরং ডেভেলপারদের এমন সফটওয়্যার তৈরি করতেও সাহায্য করে যা শক্তিশালী এবং আধুনিক চ্যালেঞ্জের জন্য প্রস্তুত।
মূল পার্থক্য SDLC বনাম এসSDLC
| দৃষ্টিভঙ্গি | SDLC সফটওয়্যার ডেভলপমেন্ট লাইফ চক্র | SSDLC নিরাপদ সফটওয়্যার উন্নয়ন জীবনচক্র |
| নিরাপত্তা ফোকাস | প্রতিক্রিয়াশীল: কার্যকারিতা তৈরি করার পরে নিরাপত্তার বিষয়টি দেখা হয়। সমস্যাগুলো প্রায়শই টেস্টিং বা ডেপ্লয়মেন্টের পরে ধরা পড়ে। | সক্রিয়: নিরাপত্তা প্রতিটি পর্যায়ে অন্তর্ভুক্ত করা হয়, ফলে দুর্বলতাগুলো এড়িয়ে যাওয়ার সম্ভাবনা কমে যায়। |
| কার্যকলাপের সময়সূচী | নিরাপত্তার বিষয়টি প্রায়শই টেস্টিং বা ডেপ্লয়মেন্ট পর্যায় পর্যন্ত বিলম্বিত হয়। | ঝুঁকি মূল্যায়ন এবং নিরাপদ কোডিং-এর মতো নিরাপত্তা কার্যক্রমগুলো শুরু থেকেই সমন্বিত করা হয়। |
| খরচ জড়িত | কার্যক্রমের শেষ পর্যায়ে দুর্বলতাগুলো সমাধান করা ব্যয়বহুল এবং সময়সাপেক্ষ হতে পারে। | প্রাথমিক পর্যায়ে শনাক্তকরণ ব্যয়বহুল পুনঃকাজ এবং বিলম্ব এড়ানোর মাধ্যমে সম্পদ সাশ্রয় করে। |
| দুর্বলতার ঝুঁকি | উৎপাদনের শেষ পর্যায় পর্যন্ত সমস্যাগুলো অলক্ষিত থেকে যাওয়ার ঝুঁকি বেশি। | ঝুঁকি কম, কারণ উন্নয়ন পর্যায়েই দুর্বলতাগুলো শনাক্ত ও প্রশমিত করা হয়। |
| মূল কার্যক্রম | কার্যকরী সফটওয়্যার সরবরাহ করাই মূল লক্ষ্য, যেখানে নিরাপত্তা একটি অতিরিক্ত সুবিধা হিসেবে থাকবে। | নিরাপদ ডিজাইন, থ্রেট মডেলিং, নিরাপদ কোডিং এবং নিরন্তর টেস্টিং হলো প্রধান অগ্রাধিকার। |
সংক্ষেপে: sdlc বনাম এসsdlc: SDLC কার্যকরী সফটওয়্যার তৈরি করে।SDLC কার্যকরী সফটওয়্যার তৈরি করে এবং ব্যবহারকারী, ডেটা এবং আপনার ব্যবসাকে সুরক্ষিত রাখে। S এর সাথেSDLCআপনি শুধু সফটওয়্যারই তৈরি করছেন না—প্রথম দিন থেকেই আস্থা ও সহনশীলতা গড়ে তুলছেন।
নিরাপদ সফটওয়্যার উন্নয়ন জীবনচক্রের পর্যায়সমূহ : ধাপে ধাপে #
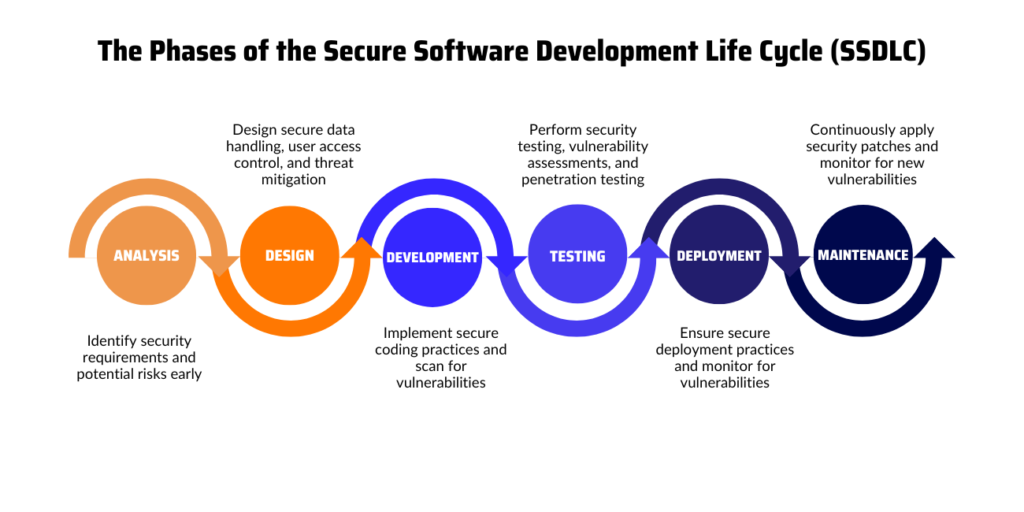
আশ্চর্য S কি?SDLC বাস্তবে? উন্নয়ন প্রক্রিয়ার প্রতিটি ধাপে নিরাপত্তা যেভাবে সমন্বিত হয়, তা এখানে তুলে ধরা হলো:
পরিকল্পনা ও প্রয়োজনীয়তা বিশ্লেষণ
- কার্যকরী ও নিরাপত্তা সংক্রান্ত উভয় প্রয়োজনীয়তা শুরুতেই নির্ধারণ করুন।
- সম্ভাব্য হুমকিগুলো আগেভাগে শনাক্ত করতে ঝুঁকি মূল্যায়ন পরিচালনা করুন।
নকশা
- একটি নিরাপদ স্থাপত্য কাঠামো তৈরিতে মনোযোগ দিন।
- কোডিং শুরু করার আগেই দুর্বলতা শনাক্ত করতে এবং তা প্রশমিত করতে থ্রেট মডেলিং ব্যবহার করুন।
একটি
- সর্বোত্তম অনুশীলন অনুসরণ করে নিরাপদ কোড লিখুন।
- স্ট্যাটিক অ্যাপ্লিকেশন সিকিউরিটি টেস্টিং-এর মতো টুল ব্যবহার করুন (SASTকোড লেখার সময় দুর্বলতাগুলো শনাক্ত করার জন্য।
পরীক্ষামূলক
- একই সাথে কার্যকারিতা ও নিরাপত্তা পরীক্ষা করুন।
- ডেপ্লয়মেন্টের আগে যেকোনো দুর্বলতা খুঁজে বের করতে ডাইনামিক অ্যাপ্লিকেশন সিকিউরিটি টেস্টিং (DAST), পেনিট্রেশন টেস্ট এবং কোড রিভিউ চালান।
বিস্তৃতি
- নিরাপদ কনফিগারেশন প্রয়োগ করুন।
- সফটওয়্যারটি চালু করার আগে পর্যবেক্ষণ ব্যবস্থা স্থাপন করুন এবং একটি ঘটনা প্রতিক্রিয়া পরিকল্পনা তৈরি করুন।
রক্ষণাবেক্ষণ
শক্তিশালী নিরাপত্তা ব্যবস্থা বজায় রাখতে নিয়মিত দুর্বলতা মূল্যায়ন করুন এবং প্যাচ প্রয়োগ করুন।
স্থাপনের পর অবিচ্ছিন্ন পর্যবেক্ষণ অন্তর্ভুক্ত করুন।
এই পর্যায়গুলো সম্পর্কে আরও গভীরভাবে জানতে চান? এই বিস্তারিত ব্লগ পোস্টটি দেখুন। সফটওয়্যার উন্নয়ন জীবনচক্রের পর্যায়সমূহ আরও অন্তর্দৃষ্টি এবং সর্বোত্তম অনুশীলনের জন্য।
মূল বিষয়বস্তু: S কীSDLC? #
- S কী?SDLC? SSDLC (নিরাপদ সফটওয়্যার উন্নয়ন জীবনচক্র) প্রতিটি পর্যায়ে নিরাপত্তা অনুশীলনকে একীভূত করে। SDLC শুরু থেকে শেষ পর্যন্ত নিরাপদ সফটওয়্যার নিশ্চিত করার প্রক্রিয়া—পরিকল্পনা, নকশা, উন্নয়ন, পরীক্ষণ, স্থাপন এবং রক্ষণাবেক্ষণ।
- কেন এসSDLC বিষয়: প্রচলিত থেকে ভিন্ন Un SDLC, এসSDLC শুরুতেই নিরাপত্তা নিশ্চিত করে, যার ফলে দুর্বলতা, সম্মতি সংক্রান্ত ঝুঁকি এবং দীর্ঘমেয়াদী খরচ হ্রাস পায়।
- এস-এর মূল সুবিধাগুলিSDLC: দুর্বলতা আগেভাগে শনাক্তকরণ, প্রতিকারের প্রচেষ্টা হ্রাস, গ্রাহকের আস্থা বৃদ্ধি, এবং এর সাথে সামঞ্জস্য বিধান standardGDPR, HIPAA, এবং PCI DSS-এর মতো।
কেন ডেভেলপারদের S-এ স্থানান্তরিত হওয়া উচিতSDLC #
থেকে স্যুইচিং SDLC এস-এর কাছেSDLC এটাকে হয়তো একটি বড় পদক্ষেপ বলে মনে হতে পারে, কিন্তু এর সুবিধাগুলো একে সার্থক করে তোলে। ডেভেলপাররা কেন সুরক্ষিত সফটওয়্যার উন্নয়ন জীবনচক্র (Secure Software Development Life Cycle) পছন্দ করেন, তার কারণ নিচে দেওয়া হলো:
নিরাপদ সফটওয়্যার তৈরি করে: এস এর সাথেSDLCআপনার সফটওয়্যার আধুনিক হুমকি মোকাবেলা করতে প্রস্তুত।
সময় এবং অর্থ বাঁচায়: সমস্যাগুলো আগেভাগে শনাক্ত করতে পারলে পরবর্তীতে ব্যয়বহুল মেরামতের প্রয়োজন কম হয়।
নিরাপত্তা সহজ করে: কর্মপ্রবাহে নিরাপত্তাকে অন্তর্ভুক্ত করলে মানসিক চাপ এবং শেষ মুহূর্তের সংশোধনের প্রয়োজন কমে যায়।
এস বাস্তবায়নSDLC স্থাপনের আগেই দুর্বলতা প্রতিরোধ করা সম্ভব? #
হ্যাঁ, অবশ্যই। S বাস্তবায়ন করা হচ্ছেSDLC ডেপ্লয়মেন্টের আগে দুর্বলতা প্রতিরোধ করার অন্যতম কার্যকর উপায় হলো নিরাপত্তা। পরিকল্পনা ও ডিজাইন থেকে শুরু করে কোডিং ও টেস্টিং পর্যন্ত, উন্নয়ন প্রক্রিয়ার প্রতিটি ধাপে নিরাপত্তা অনুশীলনগুলোকে একীভূত করার মাধ্যমে, এসSDLC নিরাপত্তাকে বাম দিকে স্থানান্তরিত করে। এর মানে হলো, থ্রেট মডেলিং, নিরাপদ আর্কিটেকচার পর্যালোচনা এবং স্ট্যাটিক কোড বিশ্লেষণের মতো কার্যক্রমের মাধ্যমে সম্ভাব্য হুমকি এবং দুর্বলতাগুলো আগেভাগেই শনাক্ত করা হয়। এর মতো টুলগুলো... SAST এবং ডাস্ট এগুলো পরবর্তী চিন্তা হিসেবে নয়, বরং সর্বত্র অন্তর্নির্মিত সুরক্ষা ব্যবস্থা হিসেবে ব্যবহৃত হয়। SDLCS এর সাথে নিরাপত্তা যাচাইSDLC এগুলো নিরবচ্ছিন্ন এবং স্বয়ংক্রিয়। এর ফলে, শেষ মুহূর্তে গুরুতর সমস্যা আবিষ্কৃত হওয়ার সম্ভাবনা কমে যায়। এটি কেবল বাগ সংশোধনের খরচ এবং জটিলতাই কমায় না, বরং এটিও নিশ্চিত করতে সাহায্য করে যে কোনো দুর্বলতা যেন কখনোই প্রোডাকশনে না পৌঁছায়।
সবচেয়ে বেশি ব্যবহৃত S কী?SDLC সরঞ্জাম? #
একটি নিরাপদ সফটওয়্যার উন্নয়ন জীবনচক্র (S) সমর্থন করতেSDLCদলগুলো উন্নয়নের প্রতিটি পর্যায়ে ঝুঁকি শনাক্ত, পরিচালনা এবং হ্রাস করার জন্য ডিজাইন করা বিভিন্ন সরঞ্জামের উপর নির্ভর করে। প্রতিটি বিভাগের একটি নির্দিষ্ট ভূমিকা রয়েছে—নিরাপদ কোড লেখা থেকে শুরু করে আপনার অ্যাপ্লিকেশনটি বাস্তব জগতের হুমকি প্রতিরোধ করতে পারে কিনা তা যাচাই করা পর্যন্ত।
এখানে সবচেয়ে বেশি ব্যবহৃত S এর প্রকারভেদগুলো দেওয়া হলোSDLC সরঞ্জাম:
- স্থির অ্যাপ্লিকেশন নিরাপত্তা পরীক্ষা (SAST)এই টুলগুলো ডেভেলপমেন্টের প্রাথমিক পর্যায়ে সোর্স কোড বিশ্লেষণ করে প্রোডাকশনে পৌঁছানোর আগেই বাগ, অনিরাপদ ফাংশন এবং কোডিংয়ের ত্রুটি ধরে ফেলে।
- ডায়নামিক অ্যাপ্লিকেশন সিকিউরিটি টেস্টিং (DAST)DAST টুলগুলো চলমান অ্যাপ্লিকেশনের বিরুদ্ধে আক্রমণের অনুকরণ করে রানটাইম দুর্বলতা, যেমন ইনজেকশন ত্রুটি বা ত্রুটিপূর্ণ প্রমাণীকরণ, উদ্ঘাটন করে।
- সফটওয়্যার গঠন বিশ্লেষণ (SCA): SCA টুলগুলি ঝুঁকিপূর্ণ ওপেন-সোর্স নির্ভরতাগুলির জন্য স্ক্যান করে এবং লাইসেন্সিং সমস্যাগুলি চিহ্নিত করে, যা আপনাকে সাপ্লাই চেইন ঝুঁকি এড়াতে সাহায্য করে।
- গোপনীয়তা সনাক্তকরণএই বিভাগের টুলগুলো কোড স্ক্যান করে। pipelineহার্ডকোডেড ক্রেডেনশিয়াল, এপিআই কী এবং অন্যান্য সংবেদনশীল গোপনীয় তথ্য ফাঁস হওয়ার আগেই শনাক্ত করার জন্য রিপোজিটরি এবং সিকিউরিটি ডিভাইস।
- কোড হিসাবে পরিকাঠামো (IaCস্ক্যানারএগুলো নিশ্চিত করে যে আপনার ক্লাউড কনফিগারেশন এবং কন্টেইনার সেটআপ শুরু থেকেই ডিফল্টরূপে সুরক্ষিত পদ্ধতি অনুসরণ করে।
- CI/CD নিরাপত্তা ইন্টিগ্রেশনXygeni-এর মতো প্ল্যাটফর্মগুলি আপনার মধ্যে অন্তর্ভুক্ত হয় pipelineদুর্বলতা সনাক্তকরণ স্বয়ংক্রিয় করতে, প্রয়োগ করুন guardrailsএবং কোড স্থানান্তরিত হওয়ার সাথে সাথে সম্মতি নিশ্চিত করা। commit স্থাপন করা.
এই S গুলিকে একত্রিত করেSDLC এই টুলগুলির সাহায্যে, আপনি একটি স্তরযুক্ত প্রতিরক্ষা ব্যবস্থা তৈরি করেন যা ঝুঁকিগুলি আগেভাগে শনাক্ত করে, নিরাপদ অনুশীলনগুলিকে স্বয়ংক্রিয় করে এবং নিরবচ্ছিন্ন সম্মতি নিশ্চিত করে। আরও বিস্তারিত জানতে, এই নির্দেশিকাটি দেখুন। সবচেয়ে বেশি ব্যবহৃত SDLC টুলস.
জাইজেনি কীভাবে S কে সরল করেSDLC #
নিরাপদ সফটওয়্যার ডেভেলপমেন্ট লাইফ সাইকেলে (Secure Software Development Life Cycle) স্থানান্তরিত হওয়ার অর্থ আপনার কর্মপ্রবাহকে আমূল পরিবর্তন করা নয়। জাইজেনি (Xygeni) এমন টুল সরবরাহ করে যা এস (S) গ্রহণকে সহজ করে তোলে।SDLC নির্বিঘ্ন:
- Application Security Posture Management (ASPM): ঝুঁকি সম্পর্কে রিয়েল-টাইম তথ্য পান, দুর্বলতাগুলোকে অগ্রাধিকার দিন এবং দক্ষতার সাথে সেগুলোর সমাধান করুন।
- Open Source Security: দুর্বলতার জন্য নির্ভরতাগুলো ক্রমাগত পর্যবেক্ষণ করুন এবং ক্ষতিকারক প্যাকেজগুলো আপনার কোডবেসে প্রবেশ করার আগেই ব্লক করুন।
- গোপনীয়তা নিরাপত্তা: ডেভেলপমেন্ট চলাকালীন এপিআই কী বা ক্রেডেনশিয়ালের মতো সংবেদনশীল তথ্যের ফাঁস রোধ করুন।
Xygeni-এর সাহায্যে, আপনি S একীভূত করতে পারেনSDLC আপনার দলের গতি না কমিয়েই অনুশীলনগুলোকে আপনার কার্যপ্রক্রিয়ার অন্তর্ভুক্ত করুন।
কেন ডেভেলপারদের S-এ স্থানান্তরিত হওয়া উচিতSDLC #
থেকে স্যুইচিং SDLC এস-এর কাছেSDLC এটাকে হয়তো একটি বড় পদক্ষেপ বলে মনে হতে পারে, কিন্তু এর সুবিধাগুলো একে সার্থক করে তোলে। ডেভেলপাররা কেন সুরক্ষিত সফটওয়্যার উন্নয়ন জীবনচক্র (Secure Software Development Life Cycle) পছন্দ করেন, তার কারণ নিচে দেওয়া হলো:
- এটি সময় ও অর্থ সাশ্রয় করে: সমস্যাগুলো আগেভাগে শনাক্ত করতে পারলে পরবর্তীতে ব্যয়বহুল মেরামতের প্রয়োজন কম হয়।
- এটি নিরাপত্তাকে সহজ করে তোলে: কর্মপ্রবাহে নিরাপত্তাকে অন্তর্ভুক্ত করলে মানসিক চাপ এবং শেষ মুহূর্তের সংশোধনের প্রয়োজন কমে যায়।
- এটি আরও নিরাপদ সফটওয়্যার তৈরি করে: এস এর সাথেSDLCআপনার সফটওয়্যার আধুনিক হুমকি মোকাবেলা করতে প্রস্তুত।
এখনই বিনামূল্যে শুরু করুন #
আজই পরবর্তী পদক্ষেপ নিন! জাইজেনি এস-কে সহজ করে তোলে।SDLC একীকরণ, যা এটিকে দক্ষ এবং ডেভেলপার-বান্ধব করে তোলে। এখনই শুরু করুন, এবং আমরা আপনাকে নির্বিঘ্নে রূপান্তরে সাহায্য করব। SDLC এস-এর কাছেSDLC একেবারে গোড়া থেকে নিরাপদ ও নির্ভরযোগ্য সফটওয়্যার তৈরি করার সময়।

সচরাচর জিজ্ঞাস্য #
কারণ এটি প্রতিষ্ঠানগুলোকে এমন সফটওয়্যার তৈরি করতে সাহায্য করে যা শুধু কার্যকরীই নয়, নিরাপদও। উন্নয়ন প্রক্রিয়ার প্রতিটি পর্যায়ে নিরাপত্তাকে একীভূত করার মাধ্যমে, এসSDLC দুর্বলতার ঝুঁকি কমায়, GDPR-এর মতো বিধিবিধানের সাথে সম্মতি নিশ্চিত করে এবং HIPAA প্রাইভেসিএবং ব্যয়বহুল শেষ মুহূর্তের সংশোধন কমিয়ে আনে। এটি গ্রাহক ও ব্যবসায়িক কার্যক্রমের ক্ষতি করতে পারে এমন নিরাপত্তা লঙ্ঘন প্রতিরোধ করে আপনার প্রতিষ্ঠানের সুনামও রক্ষা করে।
এস বাস্তবায়নSDLC এর জন্য সকল অংশীদারদের মধ্যে সহযোগিতা প্রয়োজন। ডেভেলপাররা নিরাপদ কোডিং পদ্ধতি অন্তর্ভুক্ত করার মাধ্যমে নেতৃত্ব দেন। নিরাপত্তা বিশেষজ্ঞরা টেস্টিং এবং ঝুঁকি প্রশমন ব্যবস্থাপনার মাধ্যমে প্রক্রিয়াটিকে পরিচালনা করেন। প্রজেক্ট ম্যানেজাররা পুরো ডেভেলপমেন্ট লাইফসাইকেল জুড়ে নিরাপত্তাকে অগ্রাধিকার দেন, অন্যদিকে বিজনেস ওনাররা নিশ্চিত করেন যে নিরাপত্তার লক্ষ্যগুলো ব্যবসায়িক উদ্দেশ্যের সাথে সামঞ্জস্যপূর্ণ। এস-এর সফল বাস্তবায়ন নিশ্চিত করতে এই ভূমিকাগুলো সম্মিলিতভাবে একযোগে কাজ করে।SDLC.
যদিও উভয়ের লক্ষ্য নিরাপদ সফটওয়্যার তৈরি করা, DevSecOps এবং SSDLC একটু ভিন্ন পন্থা গ্রহণ করুন।
SSDLC নিরাপদ সফটওয়্যার উন্নয়ন জীবনচক্র এটি প্রচলিত ডেভেলপমেন্ট লাইফসাইকেলের প্রতিটি পর্যায়ে—পরিকল্পনা ও ডিজাইন থেকে শুরু করে কোডিং, টেস্টিং এবং ডেপ্লয়মেন্ট পর্যন্ত—নিরাপত্তা সমন্বিত করার উপর মনোযোগ দেয়।
ডেভসেকস এটি একটি বৃহত্তর অনুশীলন যা ডেভেলপমেন্ট, সিকিউরিটি এবং অপারেশনসকে একত্রিত করে। এটি সম্পূর্ণ ডেভঅপস টুলচেইন জুড়ে অটোমেশন, কন্টিনিউয়াস ইন্টিগ্রেশন এবং রিয়েল-টাইম ফিডব্যাক লুপের উপর জোর দেয়।
সংক্ষেপে, এসSDLC এটি উন্নয়নের ধাপগুলোতে নিরাপত্তা যোগ করে, অপরদিকে DevSecOps সম্পূর্ণ ব্যবস্থায় নিরাপত্তাকে অন্তর্ভুক্ত করে। CI/CD কর্মধারা.
একটি S বাস্তবায়ন করাSDLC এটি টিমগুলোকে নিরাপত্তা ত্রুটিগুলো প্রোডাকশনে যাওয়ার আগেই, অর্থাৎ একেবারে প্রাথমিক পর্যায়েই শনাক্ত করতে সাহায্য করে। এর মাধ্যমে প্রতিষ্ঠানগুলো:
– বাগ সংশোধনের খরচ ও শ্রম কমানো
ইনজেকশন বা ভুল কনফিগারেশনের মতো সাধারণ দুর্বলতাগুলো এড়িয়ে চলুন।
– নিরাপত্তা বিধি মেনে চলা নিশ্চিত করুন standardনীতিমালা
ব্যবহারকারী ও অংশীদারদের সাথে আস্থা তৈরি করুন
অবশেষে, এসSDLC নিরাপদ কোডিংকে আপনার সংস্কৃতির অংশ করে তোলে—শুধু রিলিজের আগে শেষ মুহূর্তের একটি যাচাই হিসেবে নয়।

