
হুমকি শনাক্তকরণ ও প্রতিক্রিয়া (TDR) কী এবং এটি কেন গুরুত্বপূর্ণ?
সাইবার হুমকিগুলো আরও অত্যাধুনিক হয়ে ওঠায়, সংস্থাগুলোকে তাদের ডিজিটাল সম্পদ সুরক্ষিত রাখতে সক্রিয় নিরাপত্তা কৌশল গ্রহণ করতে হয়। এখানেই থ্রেট ডিটেকশন অ্যান্ড রেসপন্স (TDR)-এর ভূমিকা আসে। থ্রেট ডিটেকশন অ্যান্ড রেসপন্স কী? এটি একটি সাইবার নিরাপত্তা প্রক্রিয়া, যা রিয়েল টাইমে হুমকি শনাক্ত, বিশ্লেষণ এবং তার মোকাবিলা করার জন্য ডিজাইন করা হয়েছে। হুমকি শনাক্তকরণের সাথে স্বয়ংক্রিয় বা ম্যানুয়াল প্রতিক্রিয়া ব্যবস্থা একত্রিত করে, TDR সাইবার আক্রমণগুলো দুর্বলতার সুযোগ নেওয়ার আগেই তার প্রভাব কমিয়ে আনে।
টিডিআর (TDR) ইন্ট্রুশন ডিটেকশন সিস্টেম (IDS), সিকিউরিটি ইনফরমেশন অ্যান্ড ইভেন্ট ম্যানেজমেন্ট (SIEM), এবং এন্ডপয়েন্ট ডিটেকশন অ্যান্ড রেসপন্স (EDR)-এর মতো পূর্ববর্তী প্রযুক্তিগুলো থেকে বিকশিত হয়েছে। Cisco এবং মাইক্রোসফট TDR সলিউশন তৈরিতে সাহায্য করেছে, যা এগুলিকে আধুনিক সাইবার নিরাপত্তা কৌশলের জন্য অপরিহার্য করে তুলেছে। মেশিন লার্নিং, বিহেভিওরাল অ্যানালিটিক্স এবং থ্রেট ইন্টেলিজেন্স কাজে লাগিয়ে, TDR ব্যবসা প্রতিষ্ঠানগুলোকে পরিচিত এবং উদীয়মান উভয় ধরনের হুমকি দ্রুত ও কার্যকরভাবে শনাক্ত করতে এবং তার মোকাবিলা করতে সক্ষম করে।
সংজ্ঞা:
হুমকি শনাক্তকরণ ও প্রতিক্রিয়া (TDR) বলতে কী বোঝায়? #
থ্রেট ডিটেকশন অ্যান্ড রেসপন্স (TDR) হলো একটি সাইবারসিকিউরিটি প্রক্রিয়া, যা রিয়েল-টাইমে সাইবার হুমকি শনাক্ত ও তার মোকাবিলা করার জন্য ডিজাইন করা হয়েছে। নেটওয়ার্ক ট্র্যাফিক, এন্ডপয়েন্ট এবং সিস্টেমের কার্যকলাপ ক্রমাগত পর্যবেক্ষণের মাধ্যমে, TDR সন্দেহজনক আচরণ বা সম্ভাব্য আক্রমণ শনাক্ত করে এবং এই হুমকিগুলোকে নিয়ন্ত্রণ বা নিষ্ক্রিয় করার জন্য তাৎক্ষণিক ব্যবস্থা গ্রহণ করে। একটি প্রতিষ্ঠানের ডিজিটাল সম্পদ সুরক্ষিত রাখতে TDR উন্নত শনাক্তকরণ কৌশলের সাথে স্বয়ংক্রিয় বা ম্যানুয়াল প্রতিক্রিয়া ব্যবস্থার সমন্বয় ঘটায়।
হুমকি শনাক্তকরণ ও প্রতিক্রিয়ার মূল উপাদানসমূহ #
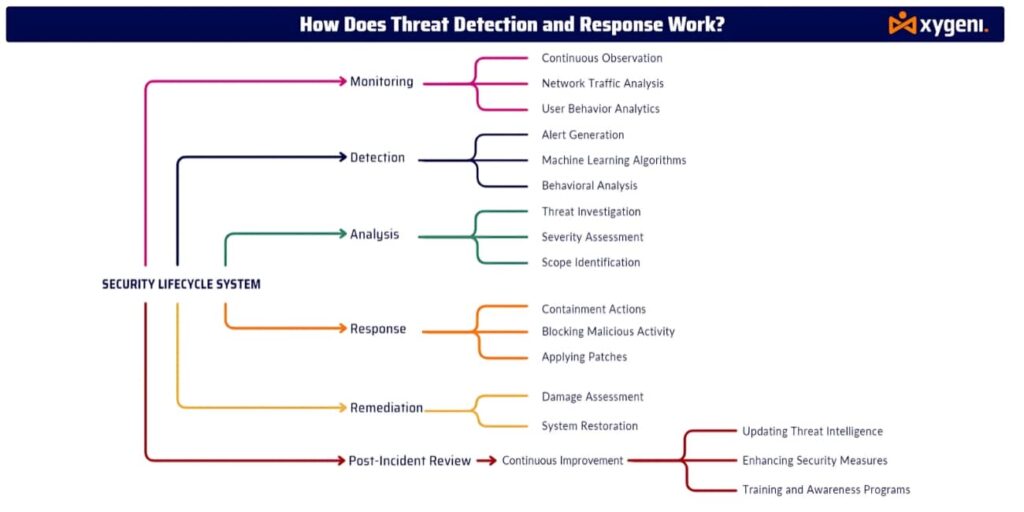
- ক্রমাগত পর্যবেক্ষণ
টিডিআর সিস্টেমগুলো সন্দেহজনক কার্যকলাপের জন্য নেটওয়ার্ক ট্র্যাফিক, এন্ডপয়েন্ট, ব্যবহারকারীর আচরণ এবং আইটি অবকাঠামো ক্রমাগত পর্যবেক্ষণ করে। এই নিরন্তর সতর্কতা প্রতিষ্ঠানগুলোকে সম্ভাব্য হুমকিগুলো উদ্ভূত হওয়ার সাথে সাথেই শনাক্ত করতে সক্ষম করে। - সনাক্তকরণ
TDR টুলগুলি একটি সংমিশ্রণ ব্যবহার করে আচরণগত বিশ্লেষণ, মেশিন লার্নিং, এবং হুমকি বুদ্ধিমত্তা প্রচলিত নিরাপত্তা ব্যবস্থাকে ফাঁকি দিতে পারে এমন হুমকি শনাক্ত করা। এর মধ্যে রয়েছে অসঙ্গতি, অস্বাভাবিক নেটওয়ার্ক ট্র্যাফিক এবং ম্যালওয়্যার সিগনেচার শনাক্ত করা। - হুমকি বিশ্লেষণ
সিস্টেমটি কোনো হুমকি শনাক্ত করার পর, নিরাপত্তা দলগুলো আক্রমণের প্রকৃতি, উৎস এবং পরিধি বিশ্লেষণ করে। তারা সম্ভাব্য প্রভাব এবং প্রভাবিত সিস্টেমগুলো মূল্যায়ন করে উপযুক্ত প্রতিক্রিয়া নির্ধারণ করে। - স্বয়ংক্রিয় প্রতিক্রিয়া
ক্ষয়ক্ষতি কমাতে TDR সিস্টেমগুলো শনাক্তকৃত হুমকির বিরুদ্ধে স্বয়ংক্রিয়ভাবে সাড়া দেয়। এগুলো দ্রুত আক্রান্ত সিস্টেমগুলোকে বিচ্ছিন্ন করে, আইপি অ্যাড্রেস ব্লক করে, অথবা বিলম্ব না করে প্যাচ প্রয়োগ করে। আরও জটিল হুমকির ক্ষেত্রে, নিরাপত্তা দলগুলো ম্যানুয়াল ব্যবস্থা গ্রহণ করতে পারে। - প্রতিকার এবং পুনরুদ্ধার
তাৎক্ষণিক হুমকি নিয়ন্ত্রণে আনার পর, প্রতিষ্ঠানগুলো প্রতিকারের কাজ করে—ক্ষতিগ্রস্ত সিস্টেম পুনরুদ্ধার করে, দুর্বলতা দূর করে এবং ভবিষ্যতে এ ধরনের ঘটনা প্রতিরোধ করার জন্য নিরাপত্তা ব্যবস্থা উন্নত করে। - ক্রমাগত উন্নতি
TDR প্ল্যাটফর্মগুলো নিয়মিতভাবে তাদের সনাক্তকরণ অ্যালগরিদমগুলোকে সর্বশেষ প্রযুক্তির সাথে আপডেট করে। হুমকি বুদ্ধিমত্তা এবং নতুন ও ক্রমবর্ধমান সাইবার হুমকি মোকাবেলার জন্য প্রতিক্রিয়া ব্যবস্থা সামঞ্জস্য করুন। এটি নিশ্চিত করে যে সংস্থাগুলো উদীয়মান আক্রমণ পদ্ধতি থেকে সুরক্ষিত থাকে।
জাইজেনি কীভাবে হুমকি শনাক্তকরণ এবং প্রতিক্রিয়াকে সমর্থন করে #
জাইজেনি অফার করে সমন্বিত হুমকি সনাক্তকরণ এবং প্রতিক্রিয়া আধুনিক সফটওয়্যার উন্নয়ন এবং সরবরাহ শৃঙ্খলের জন্য ব্যাপক সুরক্ষা প্রদানের সক্ষমতা। জাইজেনি যেভাবে টিডিআর (TDR) উন্নত করে তা নিচে দেওয়া হলো:
- অ্যানোমালি ডিটেকশন এবং রিয়েল-টাইম পর্যবেক্ষণ
জাইজেনির প্ল্যাটফর্ম ক্রমাগত পর্যবেক্ষণ করে CI/CD pipelinesরিয়েল টাইমে অস্বাভাবিকতা বা অননুমোদিত কার্যকলাপ শনাক্ত করে। এটি নিশ্চিত করে যে আপনার সফটওয়্যার ডেভেলপমেন্ট প্রক্রিয়া সুরক্ষিত এবং সাইবার হুমকি থেকে মুক্ত থাকে। - গোপনীয়তা নিরাপত্তা
জাইজেনির গোপনীয়তা নিরাপত্তা এই সলিউশনটি স্বয়ংক্রিয়ভাবে এপিআই কী, পাসওয়ার্ড এবং টোকেনের মতো সংবেদনশীল ডেটার প্রকাশ শনাক্ত করে এবং তা প্রতিরোধ করে। আপনার সফটওয়্যার ডেভেলপমেন্ট পরিবেশকে সুরক্ষিত করার মাধ্যমে, জাইজেনি গোপনীয় তথ্য ফাঁসের সাথে সম্পর্কিত সাধারণ আক্রমণ পদ্ধতিগুলো প্রতিরোধ করতে সাহায্য করে। - স্বয়ংক্রিয় ঘটনা প্রতিক্রিয়া
জাইজেনি কোনো হুমকি শনাক্ত করার সাথে সাথেই আক্রান্ত সিস্টেমগুলোকে আলাদা করে বা প্যাচ প্রয়োগ করে হুমকি প্রতিকারের প্রক্রিয়াকে স্বয়ংক্রিয় করে তোলে। এর ফলে আপনার পরিকাঠামো জুড়ে হুমকি ছড়িয়ে পড়া বন্ধ হয়। - ক্রমাগত উন্নতি
বিশ্বব্যাপী সুবিধা কাজে লাগিয়ে হুমকি বুদ্ধিমত্তা ফিডের মাধ্যমে, Xygeni ক্রমাগত তার হুমকি শনাক্তকরণ সক্ষমতা আপডেট করে, যা আপনার প্রতিষ্ঠানকে ক্রমবর্ধমান সাইবার হুমকির থেকে এগিয়ে রাখতে সাহায্য করে।
হুমকি শনাক্তকরণ ও তার মোকাবিলা কেন গুরুত্বপূর্ণ? #
এমন এক বিশ্বে যেখানে সাইবার হুমকিগুলো আরও উন্নত ও স্থায়ী হয়ে উঠছে, সেখানে একটি হুমকি সনাক্তকরণ এবং প্রতিক্রিয়া প্রতিটি প্রতিষ্ঠানের জন্য এই ব্যবস্থা অত্যন্ত গুরুত্বপূর্ণ। টিডিআর-এর প্রধান সুবিধাগুলোর মধ্যে রয়েছে:
- প্রাথমিক স্তরে নির্ণয়ঝুঁকি আগেভাগে শনাক্ত করা গেলে বড় ধরনের নিরাপত্তা দুর্ঘটনা প্রতিরোধ করা সম্ভব হয়।
- সক্রিয় প্রতিক্রিয়াপ্রতিক্রিয়া কার্যক্রম স্বয়ংক্রিয় করার ফলে সাইবার হুমকি দ্বারা ক্ষতি সাধনের সময়সীমা কমে আসে।
- প্রভাব হ্রাসদ্রুত শনাক্তকরণ ও প্রতিক্রিয়া আপনার প্রতিষ্ঠানের ডিজিটাল সম্পদ এবং সুনামের সম্ভাব্য ক্ষতি কমাতে সাহায্য করে।
জাইজেনি কীভাবে আপনার প্রতিষ্ঠানের হুমকি শনাক্তকরণ ও প্রতিক্রিয়া ক্ষমতাকে শক্তিশালী করতে পারে এবং ক্রমবর্ধমান সাইবার হুমকি থেকে আপনার ডিজিটাল সম্পদকে সুরক্ষিত রাখতে পারে, তা জানতে আজই একটি ডেমো বুক করুন। #
প্রায়শই জিজ্ঞাসিত প্রশ্ন (প্রায়শই জিজ্ঞাসিত প্রশ্নাবলী) #
TDR-এ ডিটেকশন এবং রেসপন্স-এর মধ্যে পার্থক্য কী? #
শনাক্তকরণ বলতে সন্দেহজনক কার্যকলাপ বা হুমকি চিহ্নিত করাকে বোঝায়, অন্যদিকে প্রতিক্রিয়া বলতে হুমকিটিকে নিয়ন্ত্রণ বা নিষ্ক্রিয় করার জন্য পদক্ষেপ গ্রহণ করাকে বোঝায়, যেমন সিস্টেম বিচ্ছিন্ন করা বা নিরাপত্তা প্যাচ প্রয়োগ করা।
TDR কীভাবে বিদ্যমান সাইবার নিরাপত্তা ব্যবস্থাগুলোর সাথে সমন্বিত হয়? #
TDR সমাধানগুলি প্রায়শই বিদ্যমান সমাধানগুলির পরিপূরক হয়। সিয়েম (সিকিউরিটি ইনফরমেশন অ্যান্ড ইভেন্ট ম্যানেজমেন্ট) প্ল্যাটফর্ম, যা রিয়েল-টাইমে হুমকি শনাক্ত ও তার প্রতিক্রিয়া জানানোর মাধ্যমে আরও সক্রিয় প্রতিরক্ষা ব্যবস্থা প্রদান করে।
TDR কী ধরনের হুমকি মোকাবেলা করে? #
টিডিআর বিভিন্ন ধরণের সাইবার হুমকি মোকাবেলা করতে পারে, যার মধ্যে অন্তর্ভুক্ত রয়েছে ম্যালওয়্যার, ransomware, ফিশিং, শূন্য দিনের শোষণ, এবং উন্নত স্থায়ী হুমকি (APTs).
জাইজেনির টিডিআর সিস্টেম কীভাবে কাজ করে? #
জাইজেনি রিয়েল-টাইম অ্যানোমালি ডিটেকশনের সাথে টিডিআর-কে সমন্বিত করে, গোপনীয়তা ব্যবস্থাপনাএবং সফটওয়্যার উন্নয়ন পরিবেশ ও সরবরাহ শৃঙ্খলের জন্য শুরু থেকে শেষ পর্যন্ত সুরক্ষা প্রদানের স্বয়ংক্রিয় প্রতিক্রিয়া ক্ষমতা।

