






Una vulnerabilitat d'injecció SQL continua sent un dels defectes més comuns i perillosos en les aplicacions web, fins i tot dècades després que es documentés per primera vegada. Els atacants injecten codi SQL maliciós en una consulta i la base de dades l'executa com si l'hagués escrit un desenvolupador. Sense el dret SAST eina per a la detecció de vulnerabilitats d'injecció SQL, aquesta falla pot romandre en una base de codi durant anys abans que algú la trobi, normalment perquè un atacant la troba primer.
Aquesta guia explica com es produeixen les vulnerabilitats d'injecció SQL, per què la prevenció de vulnerabilitats d'injecció SQL encara necessita eines automatitzades i disciplina de codificació segura, i com un SAST L'eina encaixa en aquesta imatge des de la primera línia de codi.
Què és una vulnerabilitat d'injecció SQL?
Una vulnerabilitat d'injecció SQL es produeix quan l'entrada de l'usuari s'insereix directament en una consulta de base de dades en comptes de ser gestionada com a dades. Preneu un exemple. login formulari que construeix la seva consulta concatenant un nom d'usuari i una contrasenya directament a la cadena SQL. Un atacant que introdueix admin' OR '1'='1 ja que el nom d'usuari canvia la lògica de la consulta en si, i la base de dades retorna una coincidència independentment de la contrasenya real. Aquesta única entrada sense escapada ignora completament l'autenticació.
Aquesta és exactament la classe d'error a SAST L'eina per a la detecció de vulnerabilitats d'injecció SQL està dissenyada per detectar: entrada no sanejada que flueix cap a una consulta, visible al codi font abans que arribi a una base de dades.
Per què utilitzar un SAST Eina per a la detecció de vulnerabilitats d'injecció SQL?
A Proves de seguretat d'aplicacions estàtiques (SAST) L'eina escaneja el codi font per trobar patrons insegurs, inclosa l'entrada no sanejada que condueix a la injecció SQL, abans que aquest codi arribi a producció. Aquest moment és el que separa la prevenció de vulnerabilitats d'injecció SQL de la resposta a incidents d'injecció SQL.
Beneficis d'utilitzar a SAST Eina per a la prevenció de vulnerabilitats d'injecció SQL
- Detecció precoç: els resultats apareixen mentre l'aplicació encara s'està construint, no després que s'enviï.
- Remediació detallada: guia pràctica per a correccions com ara consultes parametritzades, en lloc d'un simple número de línia marcat.
- CI/CD integració: les vulnerabilitats s'enganxen commit o construir, dins del flux de treball que ja utilitzen els desenvolupadors.
- Baixa taxa de falsos positius: s'ignora una eina que amaga les troballes reals d'injecció SQL en soroll. Precisió és el que manté un SAST Eina per a la detecció de vulnerabilitats d'injecció SQL realment útil en el dia a dia.
Exemples del món real d'atacs d'injecció SQL
La injecció SQL ha causat algunes de les filtracions de dades més grans registrades, i encara està causant danys avui dia. A continuació es mostren exemples notables, del més recent al més antic:
- Metabase (2026): els atacants van explotar una falla d'injecció SQL al punt final de restabliment de contrasenya de la plataforma d'anàlisi Metabase, obtenint accés complet d'administrador amb una única sol·licitud no autenticada. La bretxa va arribar a almenys cinc empreses subjacents a través de credencials de base de dades exposades connectades a la plataforma.
- BeyondTrust i el Tresor dels EUA (2025): una falla d'injecció SQL a PostgreSQL, registrada com a CVE-2025-1094, va ser explotada per violar la plataforma de suport remot de BeyondTrust. La cadena d'intrusions va arribar al Departament del Tresor dels EUA, mostrant com una única entrada no sanejada en una interfície de base de dades àmpliament utilitzada pot provocar un incident a nivell governamental.
- ParlaParla (2015)Un atac d'injecció SQL va exposar dades personals de gairebé 157,000 clients, inclosa informació financera, cosa que va comportar multes importants i danys duradors a la reputació.
- Yahoo (2014): els atacants van utilitzar la injecció SQL per robar més de 500 milions de registres d'usuaris, una de les violacions de seguretat més grans de la història fins aleshores.
- Yahoo! Veus (2012): un atac d'injecció SQL separat va filtrar aproximadament 500,000 adreces de correu electrònic i contrasenyes, cosa que va exposar llacunes en la protecció de la base de dades.
- Sony Pictures / PlayStation Network (2011)La injecció SQL va donar als atacants accés a uns 77 milions de comptes de PlayStation Network, amb danys estimats en 170 milions de dòlars.
- Sistemes de pagament Heartland (2008)La injecció SQL va exposar aproximadament 130 milions de números de targetes de crèdit i dèbit en una de les violacions de seguretat més grans de la seva època.
El patró al llarg de gairebé dues dècades és el mateix: una entrada no sanejada, una consulta i tot el conjunt de dades que hi ha darrere esdevé accessible. És exactament per això que la prevenció de vulnerabilitats d'injecció SQL s'ha d'integrar en el desenvolupament, no s'ha d'afegir després del desplegament. La injecció SQL es troba al costat de scripts entre llocs com una de les vulnerabilitats de la classe d'injecció que SAST L'eina ha de capturar per defecte, no com una idea posterior.
Prevenció de vulnerabilitats d'injecció SQL: pràctiques recomanades
La prevenció de la injecció SQL requereix una combinació de pràctiques de codificació segura i eines automatitzades. Aquestes cinc pràctiques formen el nucli de qualsevol estratègia de prevenció de vulnerabilitats d'injecció SQL:
- Utilitzeu consultes parametritzades. Substitueix l'SQL dinàmic per consultes parametritzades de manera que l'entrada de l'usuari sempre es tracti com a dades, mai com a codi executable. Una consulta basada en marcadors de posició (
WHERE username = ? AND password = ?) no pot ser reinterpretat per l'entrada d'un atacant de la mateixa manera que ho pot fer una cadena concatenada. - Valida les entrades. Rebutgeu les entrades que no coincideixin amb el format esperat i observeu els caràcters que s'utilitzen habitualment en els intents d'injecció, com ara cometes simples sense escapada o punts i coma.
- Escapar caràcters especials. Quan les consultes parametritzades no són una opció, l'escapament neutralitza els caràcters en què es basen els atacants. Tracteu-ho com una solució alternativa, no com una defensa principal.
- Limitar els permisos de la base de dades. Aplica el privilegi mínim perquè el compte que utilitza la teva aplicació només pugui accedir a les dades i operacions que realment necessita. Una consulta compromesa és molt menys perjudicial per a un compte restringit.
- Utilitzar SAST eina. Automatitzar la detecció de vulnerabilitats d'injecció SQL amb un SAST eina que escaneja el codi font contínuament i marca les consultes no sanejades abans que arribin a pull request, i molt menys la producció.
Com xigeni-SAST Prevé vulnerabilitats d'injecció SQL
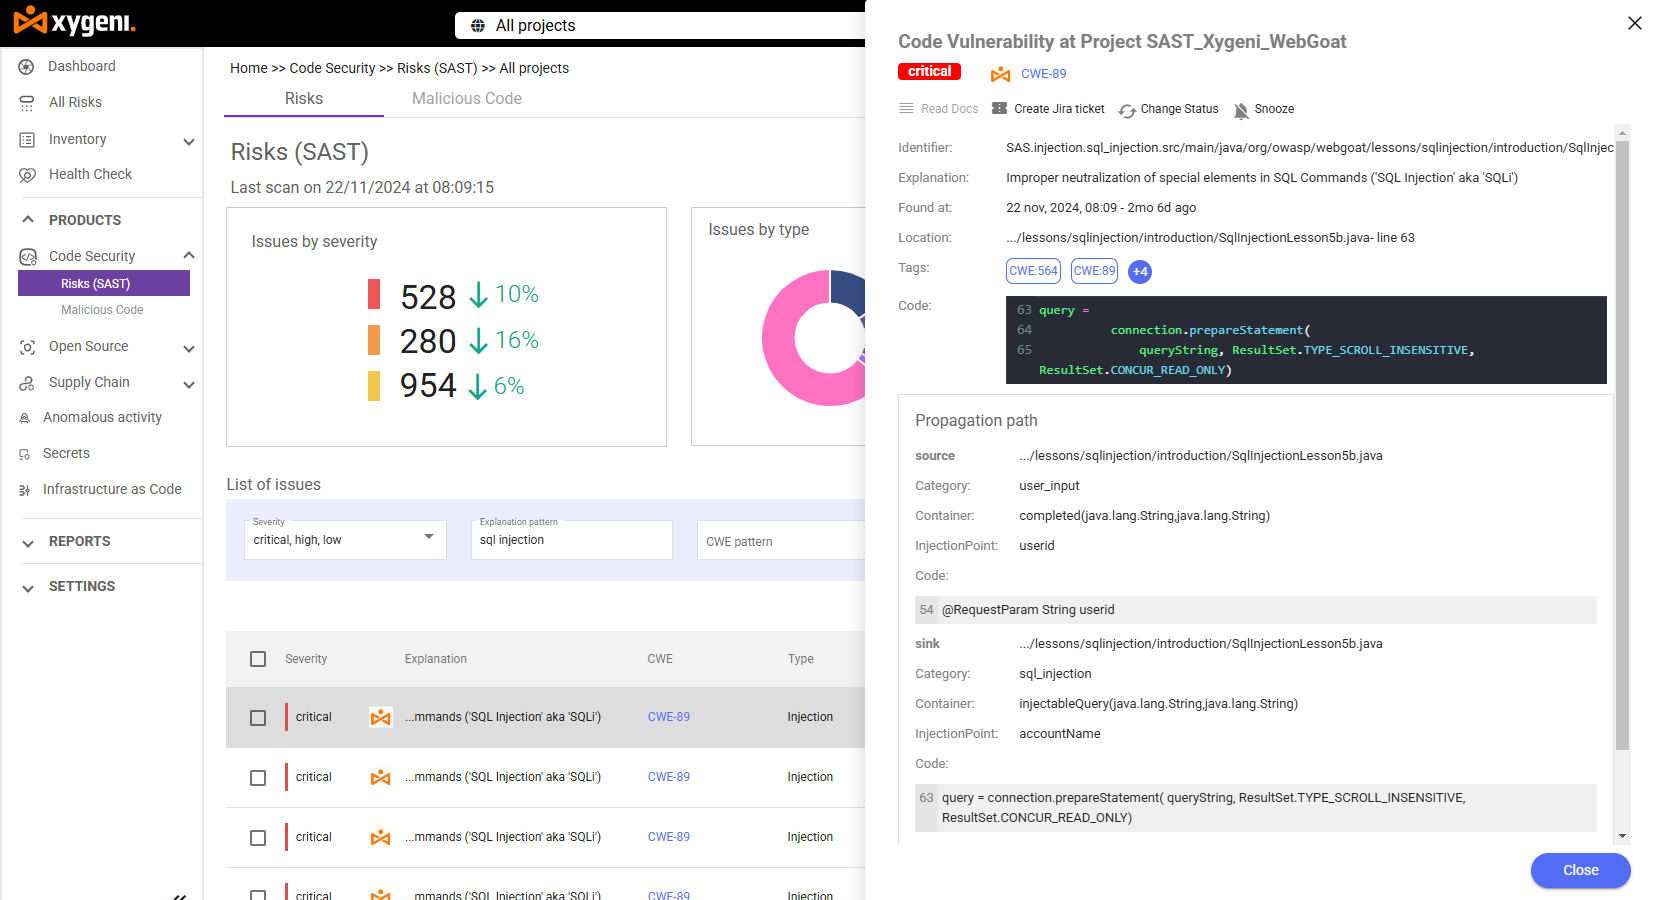
Xigeni-SAST combina l'anàlisi estàtica profunda amb una baixa taxa de falsos positius, de manera que la prevenció de vulnerabilitats d'injecció SQL no té com a cost fatiga d'alerta.
- Anàlisi de consultes avançada: identifica patrons de consultes SQL no segurs, incloses cadenes concatenades amb entrada no sanejada, i marca les mesures de seguretat que falten, com ara consultes parametritzades o validació d'entrada.
- Precisió de detecció provada: en el Benchmark OWASP, la indústria standard per avaluar les eines de proves de seguretat d'aplicacions, Xygeni-SAST va aconseguir una taxa de veritables positius del 100% per a la injecció SQL (CWE-89), cosa que significa que no va perdre cap cas de prova d'injecció SQL conegut al benchmark.
- Correcció automàtica d'IA: soluciona instantàniament problemes com la injecció SQL i els scripts entre llocs amb correccions preparades per a desenvolupadors, generant pull requests amb suggeriments de codi segur alineats amb les millors pràctiques lingüístiques.
- Sense costura CI/CD integració: s'executa en temps real dins del vostre desenvolupament pipeline, detectant vulnerabilitats d'injecció SQL abans del desplegament en lloc de després.
- Integració IDE: visualitzeu els detalls del problema, la gravetat i les indicacions per a la seva correcció directament a l'editor mentre escriviu la consulta, no després de commit ella.

FAQ
Quina és la millor manera d'evitar la injecció SQL?
La prevenció de vulnerabilitats d'injecció SQL més potent combina consultes parametritzades al codi amb un SAST eina que escaneja contínuament patrons d'entrada no sanejats. La revisió manual de codi per si sola passa per alt massa a la velocitat moderna pipelinecodi de vaixell s.
Pot a SAST L'eina pot substituir completament les pràctiques de codificació segura?
Núm. A SAST L'eina per a la detecció de vulnerabilitats d'injecció SQL detecta el que ja hi ha al codi, però les consultes parametritzades, la validació d'entrada i els permisos de base de dades amb privilegis mínims redueixen la freqüència amb què s'escriuen patrons no segurs en primer lloc. Les dues funcionen conjuntament.
Per què encara es produeixen bretxes d'injecció SQL si la solució és ben coneguda?
Les consultes parametritzades han estat les standard solució durant anys, però les bases de codi existents acumulen consultes heretades que mai es revisen fins que una violació força el problema. Continu SAST l'escaneig tanca aquesta bretxa marcant consultes no sanejades a cada commit, no només durant una auditoria periòdica.
Importa una baixa taxa de falsos positius específicament per a la detecció d'injeccions SQL?
Sí. Les troballes d'injecció SQL que es perden en una llarga llista de falsos positius són les que arriben a producció. A SAST L'eina amb una baixa taxa de falsos positius manté la prevenció de vulnerabilitats d'injecció SQL accionable en lloc de ser aclaparadora.
Protegiu les vostres aplicacions amb Xygeni-SAST
Les vulnerabilitats d'injecció SQL es poden prevenir amb la correcta acció SAST eina i les pràctiques adequades. Comença una prova gratuïta de Xygeni-SAST avui, o explorar com encaixa juntament amb SCA i open source security a la plataforma completa de Xygeni. Reserva una demostració or feu la visita guiada del producte per veure-ho al teu propi codi.
